Руководство по интеграции API: Лучшие практики на 2026 год
Практическое руководство по интеграции API для прокси-платформ. Охватывает аутентификацию, ротацию, геотаргетинг, обработку ошибок и SDK для скрейпинга и рекламы.
Вы, скорее всего, смотрите на настройку прокси, которая «работает» в Postman, но продолжает терять сессии внутри AdsPower, Multilogin или кастомного скрапера в тот момент, когда кампания сталкивается с реальным трафиком. Именно в этом разрыве умирают фермы аккаунтов, профили для рекламы в Facebook и TikTok получают бан, а геотаргетированные кампании разваливаются, потому что слой прокси не построен так, чтобы пережить ротацию, смену авторизации или передачу управления браузеру. Настоящий гайд по интеграции API для этой задачи должен относиться к прокси API как к production-инфраструктуре, а не как к разовому запросу.
Содержание
- Почему интеграция прокси API ломается в production
- Методы аутентификации и настройка учетных данных
- Выбор правильного типа прокси для задачи
- Sticky-сессии, ротация и параметры геотаргетинга
- SDK и примеры кода на Python, Node и Go
- Обработка ошибок, повторные попытки и лимиты запросов
- Production-закалка, мониторинг и безопасное масштабирование
Почему интеграция прокси API ломается в production
Команда арбитража трафика может иметь 50 аккаунтов Facebook и TikTok, работающих через AdsPower, все прокси-тесты могут проходить успешно, и весь стек все равно может развалиться в первый же раз, когда профиль будет ротирован на неправильное семейство IP-адресов. Проблема обычно не в самом API-вызове. Проблема в связующем коде вокруг него - в хранении учетных данных, персистентности сессий, геоконсистентности и логике повторных попыток, о которой никто не думал, когда интеграция все еще была чистым curl-примером.
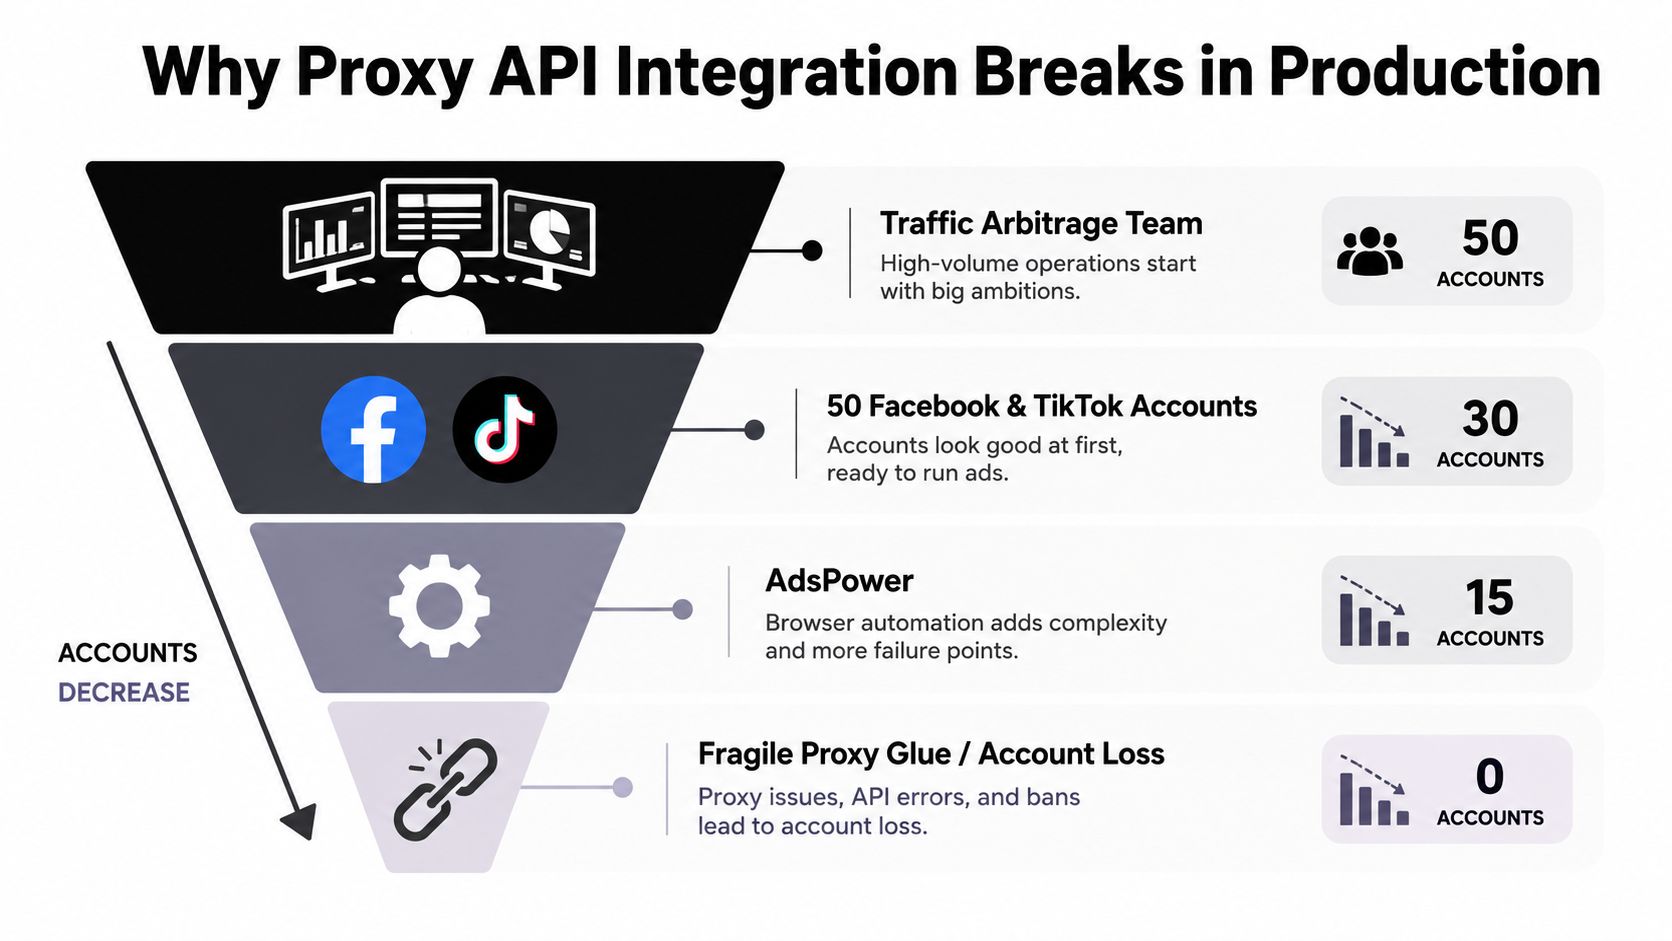
Что ломается первым
Первая поломка обычно невидима. Сессия переключается слишком часто, endpoint начинает возвращать новый код ошибки, или профиль браузера переподключается с другим ASN, чем ожидает аккаунт. В фарминге аккаунтов, клоакинге и геотаргетированных кампаниях этот дрейф важнее, чем сам факт успешности запроса.
Практическое правило: если ваша интеграция не может пережить смену прокси без изменения отпечатка браузера, она не готова к production.
Более широкий контекст тоже важен. Интеграционные системы сейчас почти универсальны в организациях: 99% организаций уже используют какую-либо форму интеграционной системы согласно отчету Vanson Bourne 2021 года, и 64% работают в гибридных развертываниях между on-premises и облачными средами, 23% - только в облаке, и 12% - только on-premises. Этот сдвиг означает, что гайд не может остановиться на «подключитесь к endpoint». Он должен охватывать грязную реальность маршрутизации, границ безопасности и обработки сбоев в разных средах, особенно когда один и тот же оператор жонглирует AdsPower, Dolphin Anty, GoLogin, Multilogin или Hidemyacc в разных рабочих процессах. Отчет также косвенно указывает, что современным интеграциям нужны примеры для REST, вебхуков, повторных попыток, пагинации и наблюдаемости, потому что работа теперь охватывает сложные инфраструктуры вместо изолированных приложений. Vanson Bourne integration report
Как думать об остальной части стека
Работающий запрос почти ничего не доказывает, кроме синтаксиса. Надежной интеграции нужно переживать ротацию IP, лимиты запросов, переиспользование сессий и изменения со стороны вендора без сжигания профилей или рекламного бюджета.
Поэтому остальная часть этого гайда опирается на production-поведение. Он относится к прокси-endpoint как к части долгоживущей системы, которой нужны учетные данные, выбор типа прокси, sticky-сессии, политика повторных попыток и мониторинг, который ловит дрейф до того, как ваша ферма начнет терять аккаунты.
Методы аутентификации и настройка учетных данных
Начинайте с режима аутентификации, который соответствует задаче, а не с того, что кажется проще всего в дашборде. Прокси-интеграциям обычно нужны три разных паттерна учетных данных, и каждый подходит для разного типа автоматизации.
Используйте правильный метод аутентификации для задачи
User:password на прокси-endpoint подходит для профилей антидетект-браузеров. Это легко вставить в AdsPower, Dolphin Anty, GoLogin, Multilogin или Hidemyacc, и это сохраняет настройку прокси на уровне браузера самодостаточной. Это важно, когда человек-оператор или менеджер профилей должен действовать быстро, не трогая серверные whitelist'ы.
IP whitelisting подходит для серверных скраперов и дата-центровых задач. Если работа выполняется с известного хоста или с фиксированного исходящего IP, whitelisting сокращает разрастание учетных данных и упрощает автоматизацию. Это также самый чистый вариант, когда ваш скрапер живет в закрытой среде и не нуждается в пользовательских учетных данных.
API-ключи подходят для endpoint'ов управления аккаунтом, использованием и ротацией. Это control plane, а не data plane. Используйте ключ, когда нужно запросить баланс, проверить сессии или управлять инфраструктурой из кода, а не изнутри самого профиля браузера.
Чтобы генерировать и ротировать ключи в дашборде Sota Proxy, делайте процесс скучным. Создайте ключ, ограничьте его область только нужными операциями, сохраните в переменную окружения или менеджер секретов и ротируйте по расписанию, которое соответствует вашему операционному риску. Если ключ когда-либо утечет в репозиторий, немедленно ротируйте и инвалидируйте старый, прежде чем кто-то его переиспользует.
Никогда не хардкодьте прокси-секреты в заметки профилей браузера, общие таблицы или скрипты развертывания. Именно так один утекший токен превращается в инцидент на всю ферму.
Если вам нужна простая инструкция по аутентификации для базового прокси-запроса, этот пример базовой аутентификации для cURL станет практичной отправной точкой. Используйте его как базовую форму, а затем переместите секрет в переменные окружения, прежде чем что-либо публиковать в продакшен.
Выстраивайте структуру эндпоинта вокруг режима аутентификации
URL прокси для браузера обычно выглядит как эндпоинт user:password с хостом, портом и учетными данными, встроенными в настройки профиля. Запрос к control-plane, напротив, использует API-ключ в заголовке или вызов с управлением через запрос к эндпоинту аккаунта. Держите эти пути раздельными, потому что их смешивание создает хрупкий код и размывает границы доступа.
Для команд, управляющих фермами аккаунтов Facebook и TikTok, самое чистое разделение простое. Профили браузера получают учетные данные user:pass. Бэкенд-инструменты получают API-ключи. Выделенные скраперы с фиксированной инфраструктурой получают доступ по whitelist IP-адресов. Такое разделение делает операции предсказуемыми, когда профиль клонируется, сервер переразворачивается или проверка биллинга выполняется с другой машины.
Выбор подходящего типа прокси для задачи
Выбор прокси - это не вопрос брендинга. Это компромисс между доверием, скоростью, стоимостью и тем, насколько большой риск целевая платформа терпит, прежде чем начнет помечать поведение. Для трафик-арбитража, клоакинга, фарминга аккаунтов и геотаргетированных кампаний правильный выбор зависит от платформы, а не от ваших предпочтений.
Сравнивайте четыре типа так, как их реально используют операторы
Резидентные прокси имеют смысл, когда важны показатели доверия. Они больше похожи на потребительский трафик, что помогает при клоакинге, верификации рекламы и браузинговых потоках, где цель ожидает обычные домашние подключения. Компромисс простой: они обычно медленнее дата-центровых диапазонов, но их сложнее классифицировать.
Мобильные прокси - это премиум-опция для социальных платформ, которые не любят дата-центровые диапазоны. Для массового управления аккаунтами Facebook и TikTok они могут иметь больший вес в подозрительных средах, потому что трафик идет из пространства мобильных операторов. Недостаток - стоимость и доступность. Вы платите за эту репутацию.
Дата-центровые прокси подходят для чувствительного к скорости скрейпинга, где цель терпит инфраструктурный трафик. Они полезны, когда вам нужна чистая пропускная способность, и сайт не агрессивно оценивает репутацию исходного IP. ISP-прокси находятся между резидентным доверием и дата-центровой скоростью, что делает их полезными для стабильных продакшен-запусков, которым нужен менее очевидный след, чем у чисто дата-центровых диапазонов.
IPv6 хорошо работает для задач с большой нагрузкой по трафику, когда цель его принимает. Он может быть полезен для дешевого масштабирования, но это не универсальная замена для трафика, чувствительного к репутации. Некоторые платформы и эндпоинты все еще обращаются с IPv6 по-другому, поэтому тестируйте его на реальной цели, прежде чем выделять под него ферму.
| Тип прокси | Лучше всего для | Скорость | Сопротивление блокировкам | Типичная стоимость |
|---|---|---|---|---|
| Резидентные | Клоакинг, верификация рекламы, гео-чувствительный браузинг | Средняя | Высокое | Выше |
| Мобильные | Управление аккаунтами Facebook и TikTok, фарминг аккаунтов | Средняя или ниже | Очень высокое | Самая высокая |
| Дата-центровые | Скрейпинг, где цель терпит инфраструктурные IP | Высокая | Ниже | Ниже |
| IPv6 | Дешевые задачи с высокой нагрузкой по трафику | Высокая | Зависит от цели | Низкая |
Понятный способ думать об этом таков: доверие покупает вам доступ, скорость покупает пропускную способность, а стоимость покупает масштаб. Редко можно получить все три сразу, поэтому подбирайте тип прокси под толерантность платформы и стоимость отказа кампании.
Для команд, сравнивающих компоновки прокси со своим собственным стеком, руководство по типам прокси - приличный справочный материал. Sota Proxy также вписывается в это дерево решений как один из вариантов для резидентного, мобильного, ISP, дата-центрового и IPv6 снабжения, включая тот тип географического распределения, который операторы используют для рекламных аккаунтов и скрейпинга.
Sticky-сессии, ротация и параметры геотаргетинга
Sticky-сессии - это то, что не дает профилю выглядеть так, будто он телепортируется каждые несколько минут. Ротация - это то, что не дает скраперу привязаться к одному перегруженному источнику. Неправильный баланс ломает и фарминг аккаунтов, и задачи извлечения, потому что платформы замечают отклонение в поведении раньше, чем замечают объем.
Sticky-сессии, когда важна идентичность
Если вы управляете рекламным аккаунтом Facebook внутри антидетект-браузера, обычно нужно, чтобы один IP оставался привязанным к одному профилю в течение часов или дней. Это держит браузер, хранилище cookies и сетевую идентичность выровненными. Практичный подход - использовать ID сессии или параметр sticky-session, чтобы один и тот же профиль направлялся обратно к тому же выходу.
Когда задача больше похожа на скрейпинг или сбор фидов, может помочь агрессивная ротация. Цель видит менее повторяющийся трафик из одного источника, и вы снижаете шанс, что один перегруженный IP станет вашей единственной точкой отказа. Загвоздка в том, что каждая ротация может сбросить доверие и сломать stateful-поток, поэтому не ротируйте вслепую в браузерных воркфлоу.
Хороший паттерн - изолировать задачи по поведению. Аккаунты, которые логинятся, прогреваются и остаются активными, нуждаются в sticky-персистентности. Скраперы, которые забирают страницы, извлекают поля и выходят, могут ротироваться быстрее. Попытка использовать одну и ту же логику ротации для обоих случаев - это то, как операторы получают случайные логауты и дублированные события.
Держите профиль браузера стабильным, ротируйте фетчер, а не идентичность.
Гео- и таргетинг по оператору, который реально соответствует кампании
Геотаргетинг работает лучше всего, когда локация прокси соответствует географии рекламы, целевой странице и историческому поведению аккаунта. Если вам нужен таргет на город в США, запрашивайте его явно, вместо того чтобы полагаться на пул уровня страны и надеяться, что он попадет в правильный метрополитен. Та же логика применяется к таргетингу на уровне штата, выбору ASN и таргетингу по мобильному оператору.
Практичная структура эндпоинта концептуально может выглядеть так: хост плюс учетные данные плюс токен сессии, с параметрами локации, наложенными на запрос. Используйте один путь для sticky-браузинга, другой для ротации и третий для привязки по гео, когда кампания зависит от региональной доставки. Это делает поле импорта профиля читаемым внутри GoLogin, Multilogin или Hidemyacc, и это не дает коду скрапера превратиться в лабиринт разовых флагов.
Заметки о персистентности сессий полезны, если вам нужна более глубокая ментальная модель того, как должны вести себя долгоживущие сессии и контроль локации. Когда вы установили правила, скопируйте ту же структуру эндпоинта в поле прокси антидетект-браузера или конфиг воркера и оставьте его в покое, если только кампания не изменится.
SDK и примеры кода на Python, Node и Go
Самый быстрый способ сломать прокси-интеграции - похоронить их внутри бизнес-логики. Держите слой прокси тонким, тестируемым и заменяемым. Таким образом, когда провайдер меняет поведение аутентификации или менеджер профилей обновляет формат импорта, вы касаетесь только одного модуля.
Python с requests
import os
import requests

PROXY_URL = os.getenv("PROXY_URL")  # user:pass@host:port
SESSION_ID = os.getenv("PROXY_SESSION_ID", "profile-01")

proxies = {
    "http": f"http://{PROXY_URL}&session={SESSION_ID}",
    "https": f"http://{PROXY_URL}&session={SESSION_ID}",
}

session = requests.Session()
session.proxies.update(proxies)

try:
    r = session.get("https://example.com", timeout=30)
    r.raise_for_status()
    print(r.status_code, r.text[:200])
except requests.RequestException as exc:
    print(f"request failed: {exc}")
Используйте это, когда вам нужен небольшой воркер, способный сохранять постоянную сессию между несколькими вызовами. Добавляйте логику повторов вокруг вызова get() только после того, как определите, какие сбои безопасно повторять.
Node с axios и прокси-агентом
import axios from "axios";
import { HttpsProxyAgent } from "https-proxy-agent";

const proxyUrl = process.env.PROXY_URL;
const sessionId = process.env.PROXY_SESSION_ID || "profile-01";

const agent = new HttpsProxyAgent(`${proxyUrl}&session=${sessionId}`);

async function fetchPage() {
  try {
    const res = await axios.get("https://example.com", {
      httpsAgent: agent,
      httpAgent: agent,
      timeout: 30000,
    });
    console.log(res.status, res.data.slice(0, 200));
  } catch (err) {
    console.error("request failed:", err.message);
  }
}

fetchPage();
Используйте это в автоматизации на Node, где прокси должен работать между внутренними сервисами, обработчиками вебхуков или легковесными задачами скрапинга. Держите создание агента отдельно от обработчиков маршрутов, чтобы вы могли менять учётные данные без переписывания приложения.
Go с net/http
package main

import (
    "fmt"
    "net/http"
    "net/url"
    "os"
    "time"
)

func main() {
    proxyURL, _ := url.Parse(os.Getenv("PROXY_URL"))

    transport := &http.Transport{
        Proxy: http.ProxyURL(proxyURL),
    }

    client := &http.Client{
        Transport: transport,
        Timeout: 30 * time.Second,
    }

    resp, err := client.Get("https://example.com")
    if err != nil {
        fmt.Println("request failed:", err)
        return
    }
    defer resp.Body.Close()

    fmt.Println(resp.Status)
}
Этот паттерн хорошо работает для серверных воркеров, которым нужно предсказуемое поведение и простое внедрение транспорта. Оберните транспорт, если вам позже понадобится кастомная политика повторов или прерыватель цепи.
Поля импорта браузерных профилей
GoLogin, Dolphin Anty, Multilogin и Hidemyacc предоставляют поля импорта прокси в той или иной форме. Вставьте эндпоинт, правильно установите тип прокси и привяжите поведение постоянной сессии к профилю, который хотите сохранить стабильным. Если вы используете общую командную настройку, держите один набор учётных данных на рабочую нагрузку, чтобы менеджер профилей не превратился в болото для отладки.
Документация API Sota Proxy - правильное место для проверки структуры эндпоинтов, прежде чем вы создадите кастомный адаптер вокруг них. Если вы также используете Sota Proxy в более крупном стеке автоматизации, его выбор прокси через панель управления и управление сессиями соответствуют тому же паттерну, который использует этот раздел, без принуждения каждого профиля к одинаковым правилам транспорта.
Обработка ошибок, повторы и ограничения скорости
Интеграция прокси чаще всего даёт сбой в частях, которые команды пропускают во время первой сборки. Чистый путь запроса мало что значит, если система не может восстановиться после ошибок аутентификации, блокировок upstream или burst-лимитов, не атакуя один и тот же плохой маршрут снова и снова.
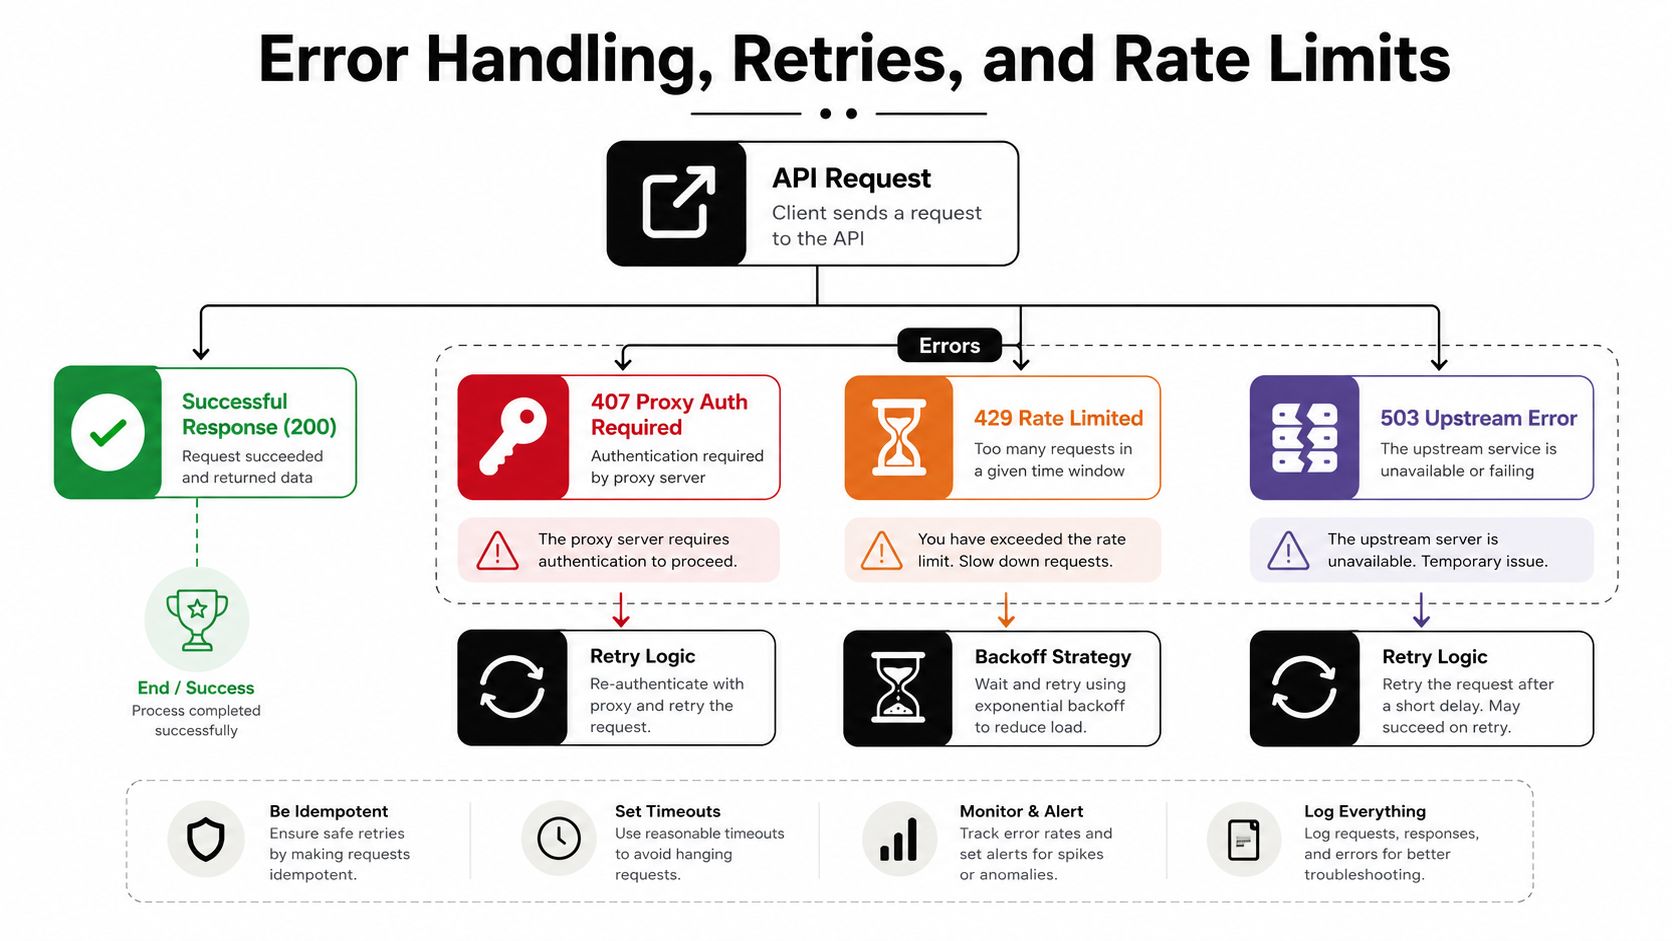
Рассматривайте код состояния как сигнал маршрутизации
407 Proxy Auth Required означает, что учётные данные или режим аутентификации неверны, поэтому повторы не помогут, пока вы не исправите конфигурацию. 429 Rate Limited означает, что целевой сервер или прокси-слой хотят, чтобы вы замедлились, и заголовки ответа должны направлять ваш backoff. 503 Upstream Error обычно означает, что origin или цепочка за прокси даёт сбой, что часто случается, когда цель блокирует пакет или upstream-путь временно деградирует.
Полезные заголовки - это те, которые говорят вам, когда попробовать снова. Retry-After сообщает, сколько ждать, а X-RateLimit-Remaining показывает, находитесь ли вы ещё в пределах окна лимита. Не угадывайте. Читайте заголовки и позвольте серверу сообщить вам темп.
Backoff, jitter и прерывание цепи
Экспоненциальный backoff с jitter не даёт плохому пакету атаковать один и тот же эндпоинт с одинаковым интервалом. Если каждый воркер повторяет запрос в одну и ту же секунду, вы создаёте ещё один всплеск именно тогда, когда система уже под давлением. Рандомизация это сглаживает.
Прерыватель цепи защищает остальную ферму. Если пакет прокси начинает выдавать повторяющиеся ошибки аутентификации или upstream, отключите его, прежде чем он обрушит целый кластер аккаунтов. Это важно, когда один плохой выходной узел может отравить несколько сессий Facebook или TikTok последовательно.
Для рабочих процессов на основе вебхуков идемпотентность не опциональна. Дублированные коллбэки - это тихий убийца в конвейерах автоматизации, потому что они могут создавать дублированные записи, двойные триггеры действий аккаунта или повторную обработку одного и того же события после повтора. Если задачу можно переиграть, дайте ей ключ идемпотентности и сохраните состояние обработки, прежде чем испускать следующее действие.
Если повтор может создать второе событие рекламных расходов или второе действие аккаунта, обработчику нужна защита идемпотентности раньше, чем ещё один цикл повторов.
Запись в глоссарии об ограничении скорости - полезная точка отсчёта, если вашей команде нужно общее определение того, что код должен делать под давлением. Поместите политику повторов в один модуль, протестируйте сценарии сбоев и не позволяйте счастливому пути владеть всей реализацией.
Укрепление продакшена, мониторинг и безопасное масштабирование
Прокси-стек здоров, когда он остается скучным. Панель управления должна отображать трафик, баланс и поведение сессий достаточно четко, чтобы вы заметили отклонения раньше, чем это сделают пользователи. В этом разница между контролируемой ротацией и инцидентом на всей ферме.
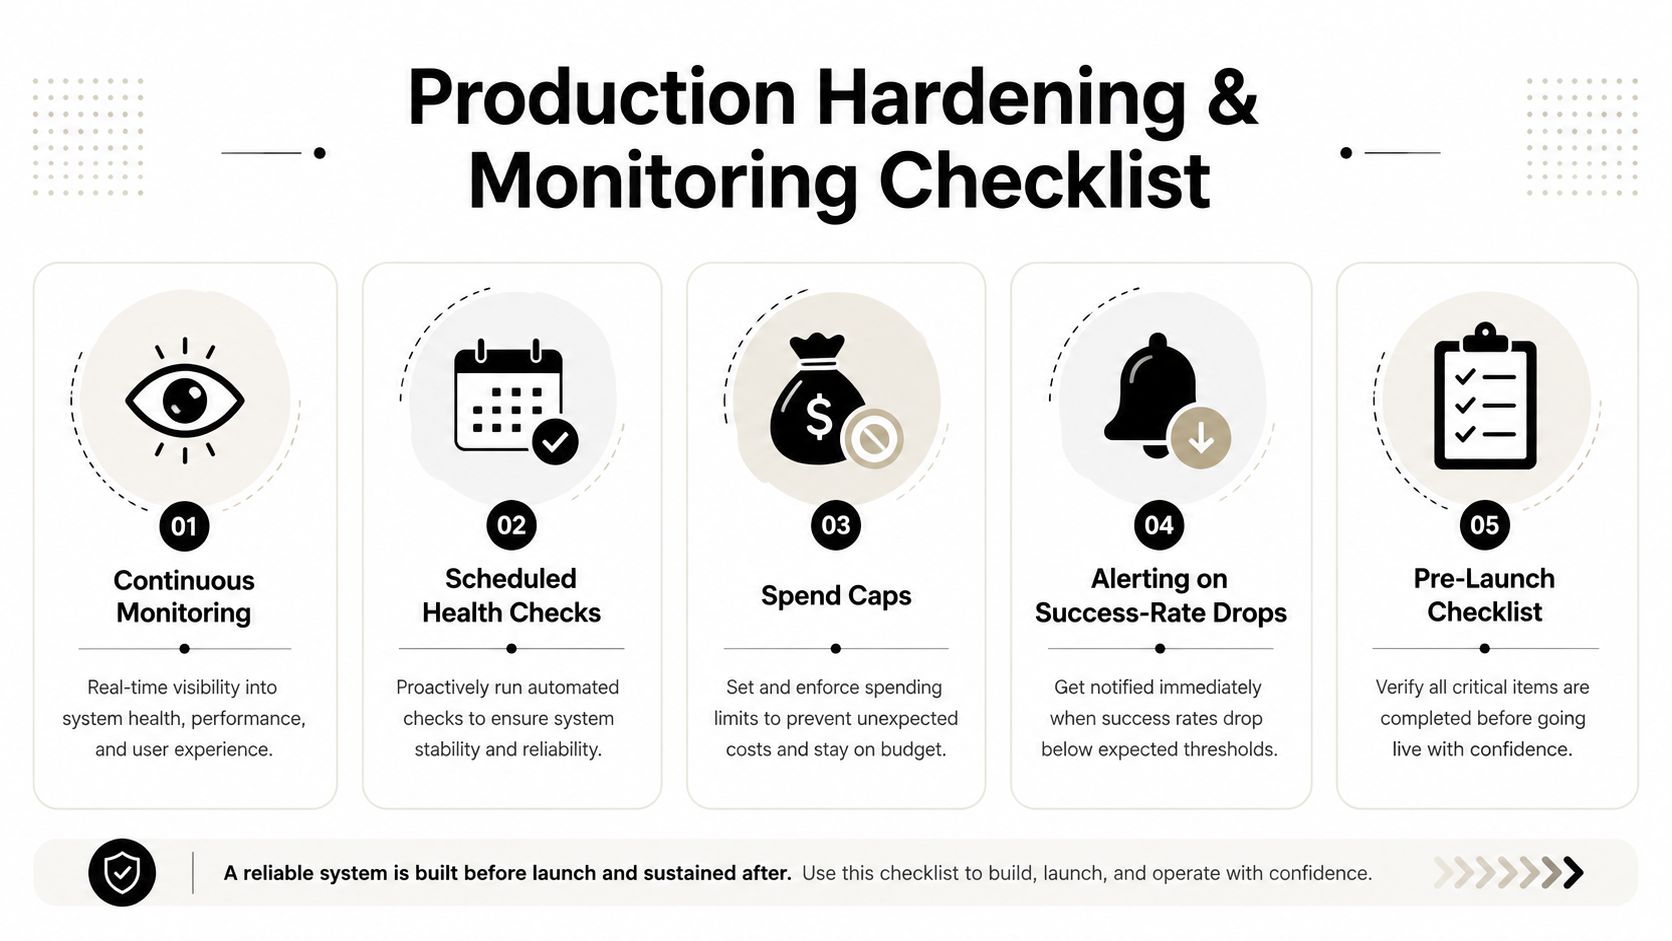
Сделайте проверки рутинными
Начните с непрерывного мониторинга успешности запросов, ошибок аутентификации и дрейфа геолокации. Затем добавьте запланированные проверки работоспособности, которые обращаются к тем же эндпоинтам, что используют ваши продакшен-задачи, а не к игрушечному эндпоинту, который никогда не падает. Чистый тестовый путь бесполезен, если он не тренирует поведение прокси, от которого зависят ваши аккаунты.
Лимиты расходов важны не меньше, чем надежность. Если цикл сессий ломается, он может сжечь баланс, пока команда пытается диагностировать проблему. Привяжите алерты к резким падениям успешности и неожиданным изменениям баланса, затем направьте эти алерты людям, которые могут заморозить кампанию или быстро заменить батч.
Панель управления в реальном времени в Sota Proxy создана для такого операционного обзора, с мониторингом трафика и баланса в одном месте. Если ваша команда хочет более широкий слой рабочих процессов вокруг использования прокси, просмотрите продукты Passflow в качестве примера того, как операторы упаковывают рутины вокруг автоматизации и отслеживания. Sota Proxy также поддерживает реферальную и партнерскую программу с комиссией до 40%, которая может компенсировать расходы на прокси для команд, работающих с достаточным объемом, чтобы заботиться о марже.
Используйте чеклист запуска перед масштабированием фермы
- Проверьте режим аутентификации: убедитесь, что браузерные профили, белые списки и API-ключи соответствуют предполагаемой нагрузке.
- Протестируйте sticky-сессии: убедитесь, что один и тот же профиль попадает на один и тот же маршрут, когда это необходимо.
- Проведите геопроверки: сравните запрошенную локацию с фактическим поведением выхода перед первым запуском кампании.
- Симулируйте сбои: отключите батч прокси и проследите, изолирует ли его circuit breaker.
- Подтвердите логирование: фиксируйте ID запросов, имена эндпоинтов и контекст ошибок, чтобы у команды реагирования на инциденты было что-то полезное для чтения.
Поддержка важна, когда батч ломается в неподходящее время. Платформа с человеческой поддержкой может сократить разрыв между «что-то сдвинулось» и «мы нашли причину». Это особенно полезно для фермеров аккаунтов и медиабайеров, которые не могут позволить себе потерять день на догадки.
Sota Proxy предоставляет резидентную, мобильную, ISP, дата-центровую и IPv6 инфраструктуру с контролем сессий, геотаргетингом и панелью мониторинга, созданной для реального продакшен-использования. Если ваш прокси API должен выдерживать переходы браузера, ротацию IP и давление rate-limit, а не просто проходить curl-тест, посетите Sota Proxy и интегрируйте его в стек, который вы запускаете на этой неделе.
Похожие статьи
Сколько вы реально зарабатываете на OnlyFans в 2026 году: полная структура комиссий
Официальное распределение доходов, каждый вычет между долларом подписчика и вашим банковским счетом, когда деньги фактически поступают, и единственная метрика, которая определяет, работает ли продвижение.
Как протестировать прокси перед покупкой: чек-лист на 10 минут
Десять проверок, которые покажут, стоит ли платить за пробный прокси: выходная ASN, флаги хостинга, поведение ротации, разброс подсетей, утечки DNS и WebRTC, а также успешность работы на вашей целевой площадке.

Как зарабатывать на веб-скрейпинге в 2026 году: пять моделей с ценами
Пять способов монетизации скрейпинга, расценки по каждому из них и реальная стоимость выполнения скрейпинга, измеренная на реальных страницах: только HTML против полного рендеринга в браузере.

Сколько на самом деле стоит стек для мультиаккаунтинга в 2026 году
Реальные месячные затраты на 10, 50 и 200 аккаунтов: антидетект-профили, прокси, номера, облачные телефоны и комиссии за карты, а также та статья расходов, которая съедает три четверти бюджета.

Балансировка нагрузки прокси: практическое руководство
Узнайте, как работает балансировка нагрузки прокси для Facebook, TikTok и мультиаккаунтных рабочих процессов. Рассматриваются алгоритмы, архитектуры и лучшие практики.
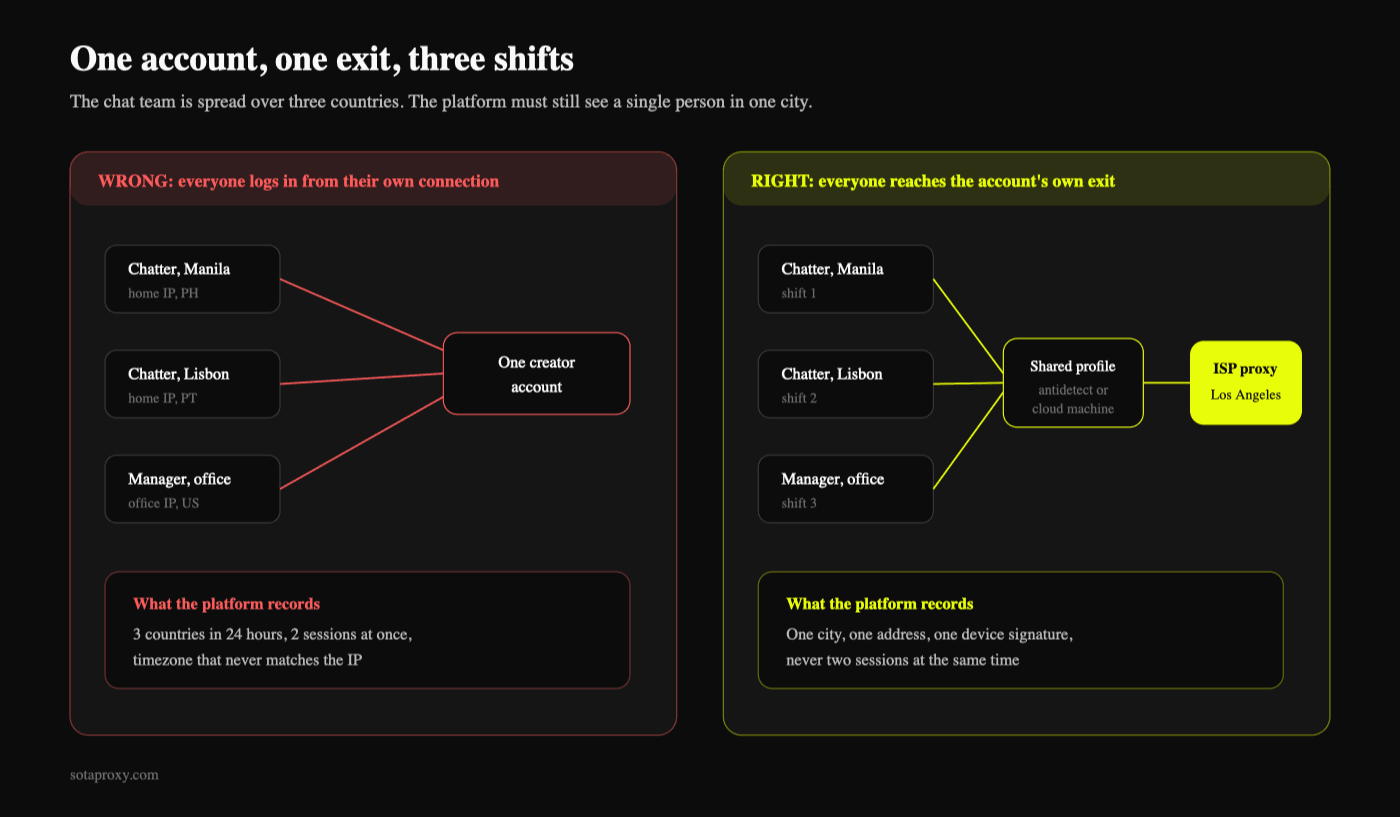
Как OnlyFans-агентства управляют 20 аккаунтами криейторов без их связывания
Что на самом деле связывает аккаунты криейторов, какой тип прокси нужен каждому из них, как чаттеры из трёх стран используют один логин, и во сколько обходится изоляционный слой по сравнению с 20–50-процентной долей агентства.