Як уникнути CAPTCHA в автоматизованих процесах
Дізнайтеся, як уникнути CAPTCHA в автоматизованих процесах за допомогою тактик проксі, антидетект-браузерів, темпування запитів та резервних рішень для справжніх операторів.
Ваша кампанія запущена, витрати йдуть, а потім процес входу зупиняється через чергову CAPTCHA. Один обліковий запис потребує розпізнавання зображень. Другий вимагає підтвердження телефону. До ранку той самий пул проксі переводить кілька ідентифікаторів Facebook Business Manager на перевірку, а профілі TikTok починають вимагати додаткові перевірки. Очевидна реакція - шукати швидший розв'язувач. У промисловому середовищі це зазвичай неправильний перший крок.
Уникнення CAPTCHA - це насамперед проблема відбитків та показників довіри. Платформи оцінюють весь контекст запиту, включаючи мережу, профіль браузера, історію сесій, тайминг та патерни взаємодії. Чисте розв'язання головоломки не може відновити пошкоджену ідентичність. Цей посібник зосереджений на зменшенні непотрібних перевірок у AdsPower, Dolphin Anty, GoLogin, Multilogin та Hidemyacc, з практичними міркуваннями щодо рекламних облікових записів Facebook і TikTok, фармінгу облікових записів, клоакінгу та геотаргетованих кампаній.
Зміст
- Чому CAPTCHA постійно з'являються у ваших робочих процесах
- Вибір правильного типу проксі для зменшення спрацювань CAPTCHA
- Налаштування антидетект-браузерів для стабільних відбитків
- Темп запитів та гігієна сесій, що зменшують перевірки
- Вибір між API-розв'язувачами CAPTCHA та людськими розв'язувачами
- Моніторинг та резервні патерни при сплесках CAPTCHA
- Юридичні, етичні міркування та ризики платформи
Чому CAPTCHA постійно з'являються у ваших робочих процесах
Медіабаєр відкриває панель керування і бачить ферму облікових записів, застряглих у верифікації. Команда не обов'язково розгортала новий скрипт. Пул проксі погіршився, профіль браузера змінив свій вивід WebGL, або кілька ідентичностей увійшли з однаковим мережевим патерном. Платформа бачить комбінований сигнал, знижує свою впевненість і додає тертя.
Cloudflare повідомив, що 31,2% трафіку додатків становив ботовий трафік у оновленні 2024 року, тоді як 93% ідентифікованих ботів були неперевіреними та потенційно шкідливими (звіт Cloudflare про безпеку додатків). Таке середовище змушує платформи безперервно класифікувати запити. CAPTCHA часто з'являється після того, як класифікатор виявляє підозрілу комбінацію, а не тому, що один ізольований перегляд сторінки доводить автоматизацію.
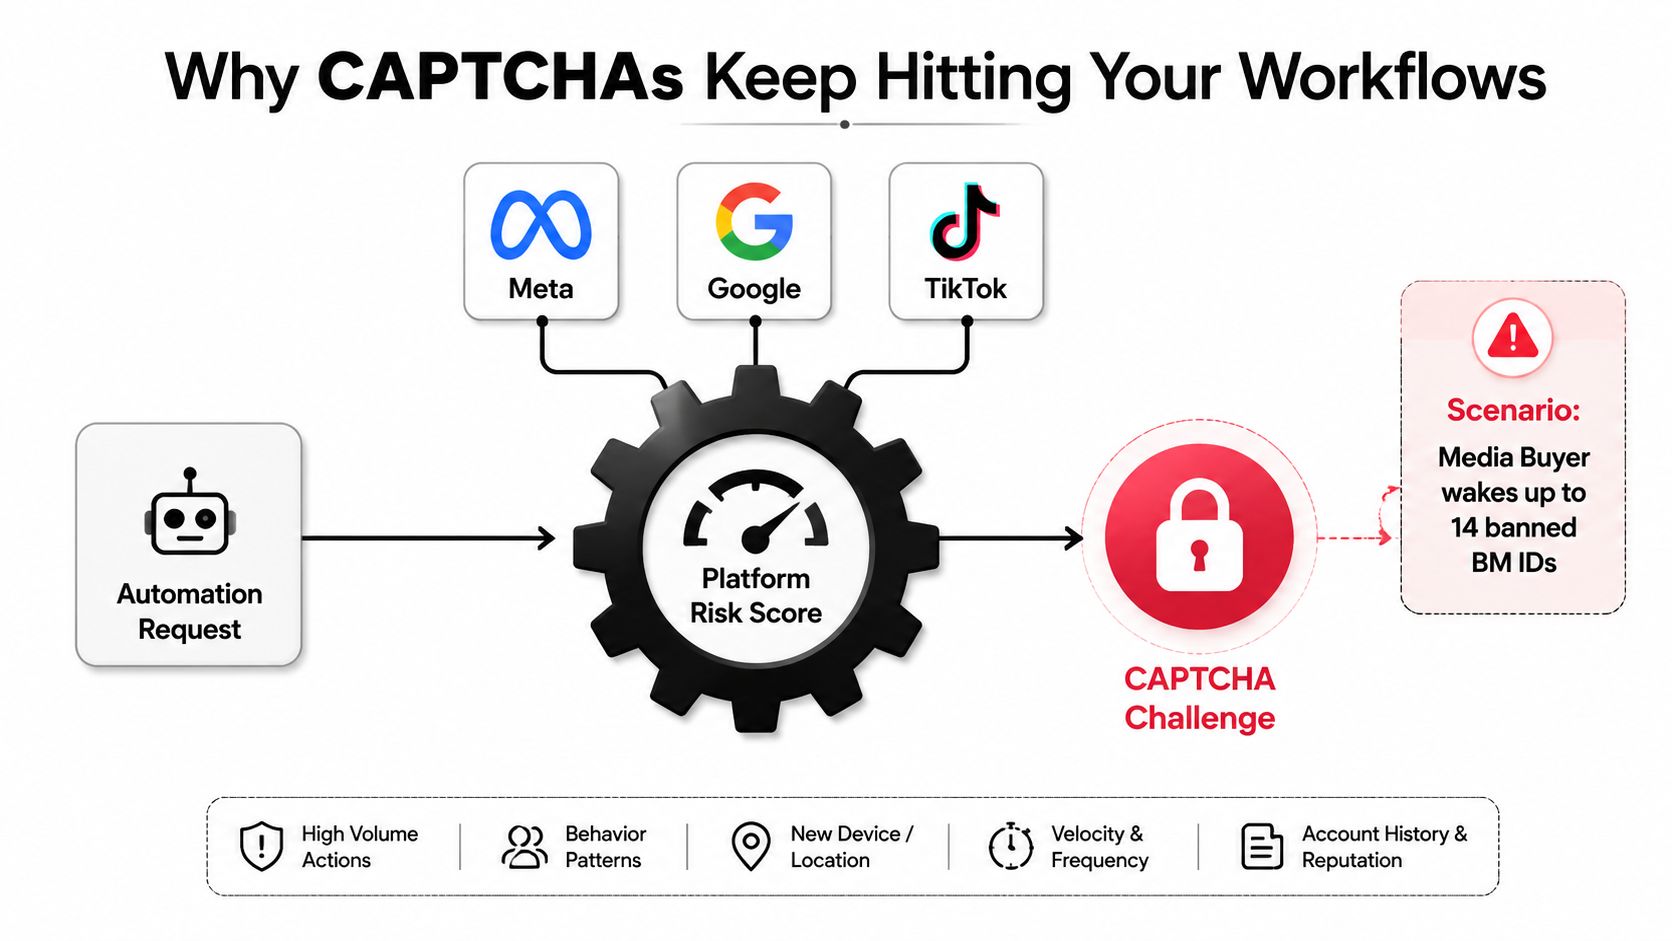
Сигнали, що знижують довіру
Практичні сигнали знайомі кожному, хто керує кількома ідентичностями:
- Репутація IP: Раніше зловживаний вихідний вузол може викликати перевірку ще до того, як браузер завантажить робочий процес.
- Дрейф відбитка: Canvas, WebGL, аудіо, шрифти, розміри екрана та підказки клієнта повинні залишатися узгодженими між сесіями.
- Ритм запитів: Паралельні сплески та ідентичний тайминг виглядають не як звичайна навігація.
- Вік cookie: Свіжий профіль без значущої історії сесій має менше довіри, ніж встановлена, послідовна ідентичність.
- Поведінкова біометрія: Глибина прокрутки, зміни фокусу, порядок навігації та час між діями впливають на класифікацію.
Кожен сигнал має відповідний контроль. Покращуйте мережу замість повторюваної зміни виходів. Підтримуйте стабільність антидетект-профілю замість регенерації відбитків. Регулюйте дії та зберігайте сесії замість багаторазових спроб. Зіставляйте часовий пояс та мову з розташуванням проксі замість суперечливої географії.
Корисний вступ до термінології CAPTCHA та типів перевірок допомагає відокремити видимі головоломки від фонових систем ризику. Для законного тестування та авторизованої автоматизації керівництво щодо легального обходу CAPTCHA є кращим довідником, ніж форуми, що обіцяють universal evasion.
Правило для промислового середовища: Розглядайте зростання частоти CAPTCHA як сигнал тривоги щодо показника довіри. Не розглядайте це як чергу головоломок.
Мета не в тому, щоб безкінечно перехитрувати перевірку. Вона полягає в зменшенні хибних спрацювань у класифікаторі, яким володіє хтось інший. Це означає менше різких змін ідентичності, менше підозрілих сплесків та сильніше узгодження між профілем, проксі та робочим процесом.
Вибір правильного типу проксі для зменшення спрацювань CAPTCHA
Вибір проксі змінює початкову репутацію кожної ідентичності. Він не виправить суперечливий відбиток браузера або зловживальний патерн запитів, але поганий вибір мережі може зробити всі інші оптимізації нерелевантними. Основна відмінність полягає в тому, як виникає адреса та як платформи інтерпретують її історію.
Мобільні проксі використовують мережі операторів. Їхні адреси часто належать до менших пулів, керованих операторами, і зазвичай відповідають патернам трафіку, пов'язаним із звичайними мобільними користувачами. Це може зробити їх корисними для чутливих операцій з обліковими записами Facebook і TikTok, особливо коли географія профілю та модель пристрою логічно поєднуються. Ротація все ще потребує контролю. Часте перемикання між віддаленими локаціями створює власну аномалію.
Резидентні проксі походять із призначень споживчих ISP. Чисті діапазони зі стабільними сесіями зазвичай працюють краще, ніж низькоякісна хмарна інфраструктура для керування обліковими записами, верифікації реклами та перевірок геотаргетованих кампаній. Вони підходять для робочих процесів, що потребують реалістичної регіональної присутності без обмежень пулу операторів.
Датацентрові проксі походять із хмарної інфраструктури. Вони пропонують швидкість та передбачувану доступність, але бюджетні діапазони часто мають репутацію, яку платформи вже асоціюють з автоматизацією. Вони підходять для збору з нижчим ризиком, перевірок публічних сторінок та робочих навантажень, де перевірка не загрожує обліковому запису.
IPv6 проксі розширюють доступний адресний простір, але сам протокол не надає довіри. Нове виділення може добре працювати, коли провайдер верхнього рівня підтримує чисту історію. Воно також може працювати погано, коли мережа-емітент має історію зловживань або цільова платформа агресивно обробляє цей діапазон.
| Тип проксі | Рівень репутації IP | Частота спрацювання CAPTCHA | Оптимальний варіант використання |
|---|---|---|---|
| Мобільні | Часто висока при узгодженні з оператором | Часто нижча для потоків, чутливих до ідентифікації | Доступ до акаунтів Facebook і TikTok, профілі, схожі на мобільні |
| Резидентські | Змінна, найсильніша з чистими діапазонами ISP | Зазвичай помірна або низька зі стабільними сесіями | Геотаргетовані кампанії, верифікація реклами, операції з акаунтами |
| Дата-центрові | Змінна, часто слабша в бюджетних діапазонах | Часто вища на захищених платформах | Публічні дані, швидкі перевірки, низькоризикова інфраструктура |
| IPv6 | Повністю залежить від попередньої історії | Може бути низькою або високою залежно від репутації діапазону | Розширення адрес та спеціалізовані регіональні навантаження |
Тримайте кожен акаунт на фіксованій сесії до десяти хвилин, коли робочому процесу потрібна безперервність, а потім ротуйте, перш ніж вихідна точка накопичить підозрілу поведінку. Обмежте кількість ідентичностей, що використовують одну ASN. Зіставте країну та місто проксі з часовим поясом, локаллю та мовою профілю антидетект. Ротуйте вихідні вузли до того, як довіра знизиться, а не відразу після кожного запиту.
Платформні системи захисту також змінюють спосіб обробки діапазонів адрес, тому командам варто ознайомитися з автоматичним блокуванням IP для 2026 року перед створенням пулу навколо одного провайдера або ASN. Більш детальний огляд типів проксі та їхніх операційних відмінностей допомагає при призначенні мобільної, резидентської, дата-центрової та IPv6 потужності різним робочим процесам.
Налаштування антидетект браузерів для стабільних цифрових відбитків
Антидетект браузери не створюють довіру самі по собі. Вони дають вам контроль над поверхнею ідентичності. Помилка полягає у зміні кожного доступного параметра, поки профіль не виглядатиме незвичним. Стабільний, внутрішньо узгоджений результат перевершує агресивну рандомізацію.
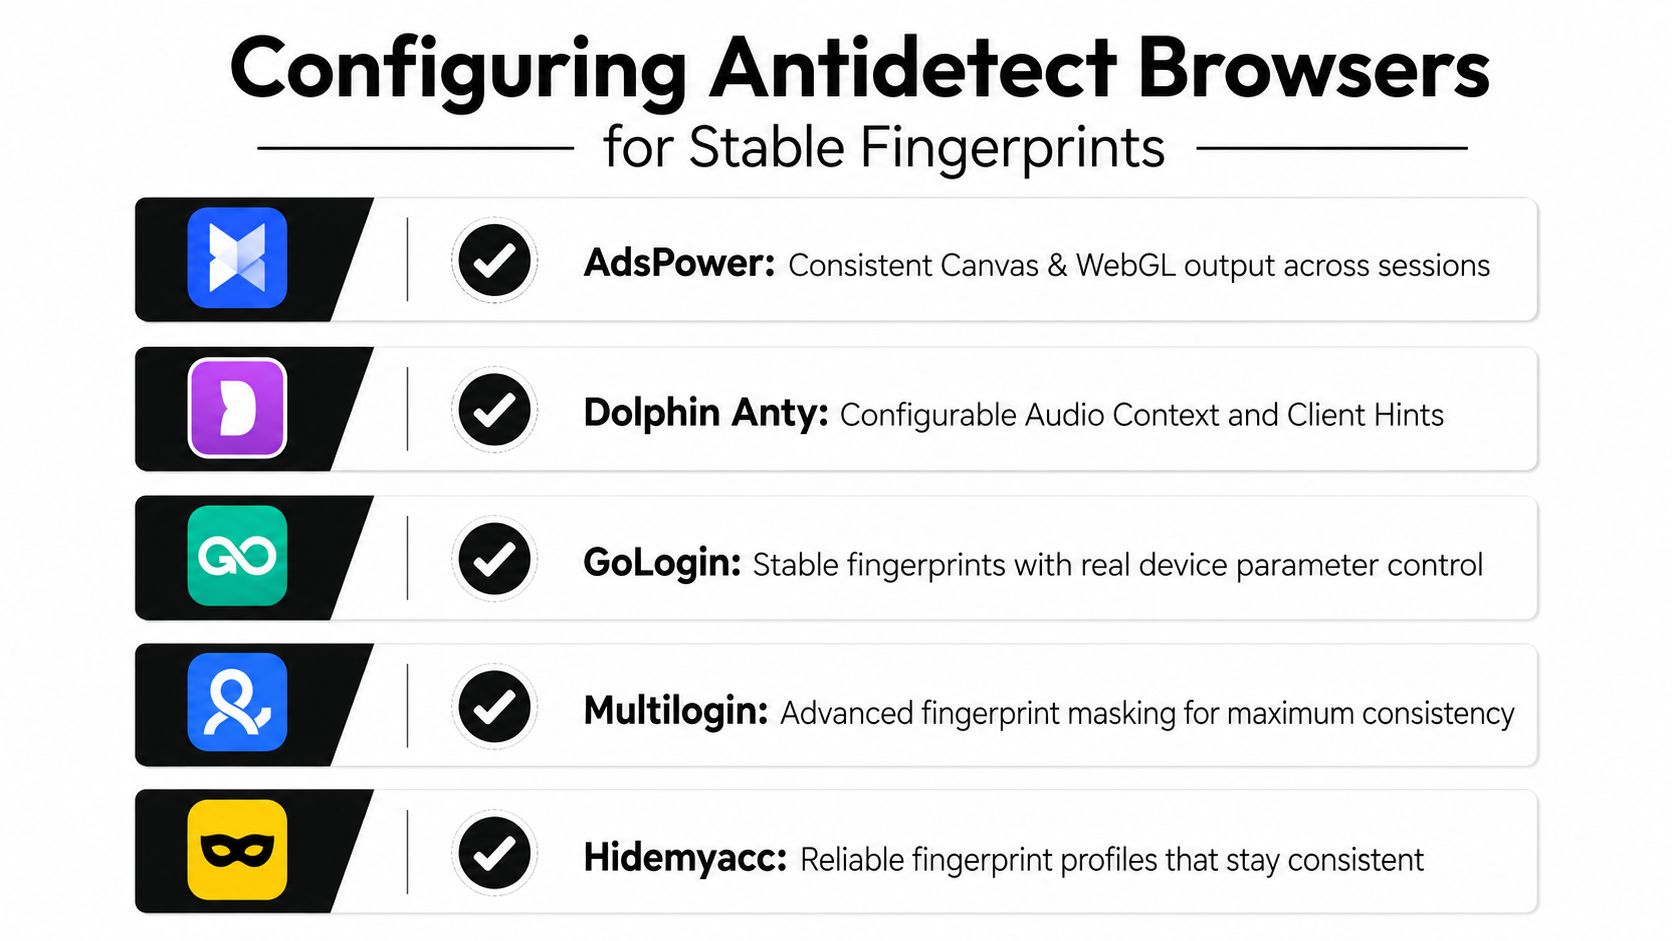
AdsPower, Dolphin Anty, GoLogin, Multilogin та Hidemyacc надають різні елементи керування, але логіка налаштування залишається схожою.
Створіть одну узгоджену ідентичність пристрою
Почніть з операційної системи та версії браузера. Профіль, який заявляє про одну ОС, але демонструє невідповідну версію Chrome, створює уникненне протиріччя. Тримайте версію браузера актуальною та узгоджуйте user agent, client hints, значення платформи та поведінку рендерингу.
Шум Canvas і WebGL повинен залишатися стабільним для цього профілю. Те саме стосується виводу AudioContext і client rect. Рандомізація цих значень при кожному запуску створює дрейф цифрового відбитка, що може виглядати не як захист приватності, а як перемикання ідентичності.
Часовий пояс, локаль та мова мають узгоджуватися з географією проксі. Французька локаль, східноєвропейський часовий пояс і північноамериканський резидентський вихід утворюють підозрілу комбінацію, якщо у робочого процесу немає законної причини для цього. Профіль також повинен демонструвати правдоподібний розмір екрана, обсяг пам'яті пристрою та кількість ядер процесора для заявленого класу пристрою.
Усуньте типові витоки
Закріпіть шрифти для обраної платформи. Вимкніть шляхи WebRTC, які можуть розкрити адресу виходу. Перевірте, що профіль не демонструє інший аудіопристрій, рендерер або медіаможливість при кожному запуску.
Перед використанням профілю для рекламного акаунта Facebook, бізнес-акаунта TikTok, робочого процесу фермінгу акаунтів або QA-перевірки клоакінгу, перевірте його поза цільовою платформою:
- Перегляньте вивід цифрового відбитка браузера за допомогою надійного засобу виявлення.
- Виконайте перевірку cover-your-tracks для WebRTC, canvas, WebGL, шрифтів та client hints.
- Підтвердіть відповідність часового поясу, мови та географії проксі.
- Виконайте пробний вхід без редагування кампанії чи швидкої навігації.
- Зафіксуйте стан профілю, а потім уникайте його зміни без задокументованої причини.
Глосарій цифрових відбитків браузера корисний, коли вашій команді потрібна узгоджена термінологія в конструкторах профілів та журналах QA. Не плутайте більше підробок з кращою підробкою. Кожна додаткова невідповідність розширює поверхню, яку може порівняти движок ризиків.
Темп запитів та гігієна сесій, що зменшують виклики
Формування трафіку зазвичай дає надійніші результати, ніж ескалація солверів. Робочий процес, який надсилає запити паралельно, повторює одну й ту саму послідовність і ротує свій вихід після кожної дії, створює розпізнаваний патерн, навіть коли цифровий відбиток браузера виглядає правдоподібним.
Використовуйте джитер, а не фіксовану затримку. Варіюйте затримку між завантаженням сторінок, кліками, полями форм та редагуванням кампаній у розумному діапазоні робочого процесу. Випадковий тайминг сам по собі не зробить зловмисний процес легітимним, але фіксовані інтервали полегшують класифікацію.
Перемішуйте операції там, де програма це дозволяє. Користувач може відкрити сповіщення, перевірити кампанію, зайти в біллінг і повернутися до акаунта. Скрипт, який входить, редагує те саме поле, оновлює сторінку і повторює це для кожної ідентичності, створює чітку машинну сигнатуру.
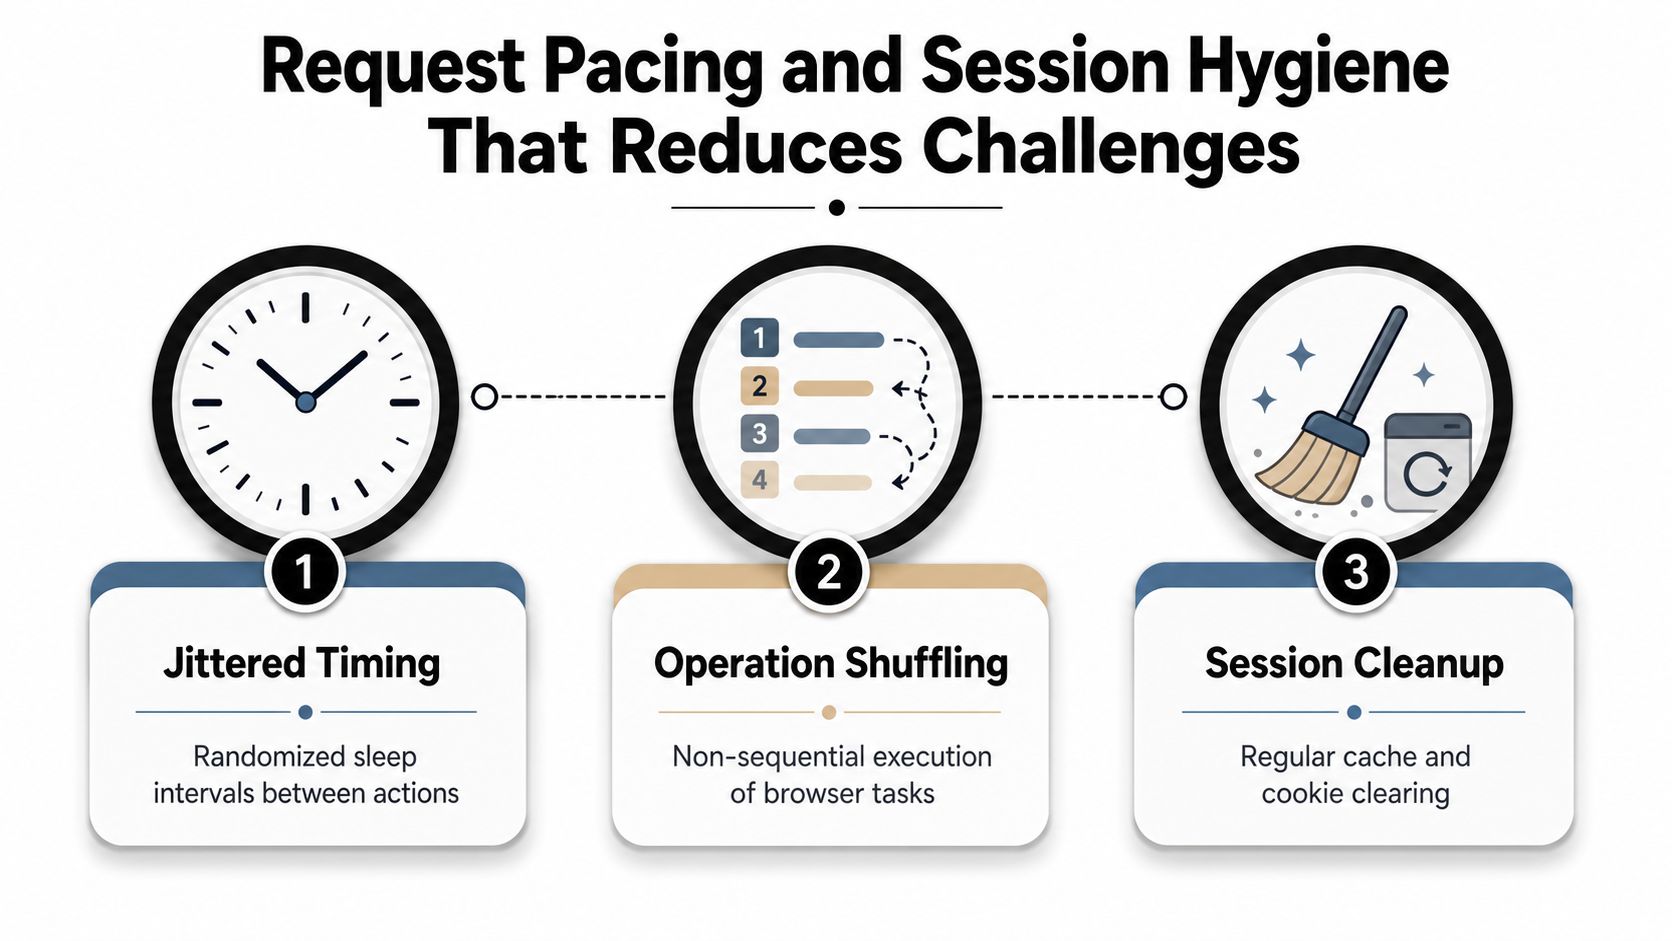
Тримайте сесії осмисленими
Використовуйте фіксовані сесії для резидентських і мобільних проксі, коли послідовність залежить від безперервності. Агресивна ротація може бути гіршою за стабільний вихід, оскільки кожна нова адреса змушує платформу переоцінювати ідентичність. Ротуйте, коли сесія стає нестабільною, а не тому, що таймер каже, що кожен запит потребує нової IP.
Встановіть обмеження на рівні акаунта для чутливих операцій. Новим ідентичностям потрібен період прогріву зі звичайною низькооб'ємною активністю, перш ніж вони оброблятимуть складні зміни кампаній чи дії високої вартості. Уникайте запуску всіх акаунтів одночасно. Розподіліть роботу по фермі, щоб мережа не створювала синхронізований сплеск.
TLS та заголовки також мають значення. Ваш клієнт повинен нагадувати профіль браузера, а не стандартний cURL. Тримайте цифровий відбиток TLS, порядок заголовків, user agent, Accept-Language та навігаційні заголовки узгодженими. Не використовуйте один user agent для непов'язаних профілів пристроїв та доменів.
Уникайте цих патернів:
- Паралельні сплески: багато ідентичностей виконують одну й ту саму дію одночасно.
- Однакові інтервали: запити надходять у фіксованому ритмі.
- Суперечлива мова: мова браузера не відповідає заявленому регіону.
- Спільні user agents: одна сигнатура пристрою скопійована для непов'язаних профілів.
- Неконтрольоване очищення: очищення cookies після кожної дії та знищення корисної історії сесії.
Для команд впровадження практики збереження сесій надають практичну основу для визначення того, які cookies та сесії повинні зберігатися між завданнями.
Вибір між API-сервісами розв'язання CAPTCHA та людськими розв'язувачами
Розв'язувач належить в кінці ланцюга керування, а не на початку. Якщо кожен вхід потребує токена, у робочому процесі є проблема з мережею, відбитком пальців або поведінкою. Розв'язувачі можуть впоратися з неминучими викликами в авторизованих робочих процесах, але вони не відновлюють ідентичність, якій платформи вже не довіряють.
Поширені варіанти API включають 2Captcha, Anti-Captcha та CapSolver. Людські сервіси, такі як Kolotibablo, використовують іншу операційну модель. API-провайдери пропонують інтеграцію та автоматизацію на основі черг. Людські сервіси можуть бути корисними для візуальних завдань, де має значення візуальна оцінка, але вони вносять варіативність доступності та обробки.
Не вигадуйте очікування щодо продуктивності зі стартових сторінок провайдерів. Вимірюйте власні витрати на успішне розв'язання, затримку черги, частоту помилок та поведінку повторних спроб за типом виклику. Сервіс може здаватися дешевим, водночас марнуючи час на повторювані помилки або створюючи операційні ризики через неконтрольовані повторні спроби.
| Провайдер | Вартість за 1000 | Середня затримка | Ризик виявлення | Найкращий варіант використання |
|---|---|---|---|---|
| 2Captcha | Перевірте поточні ціни облікового запису | Вимірюйте за типом виклику | Залежить від інтеграції та цілі | Широке покриття API у налагоджених робочих процесах |
| Anti-Captcha | Перевірте поточні ціни облікового запису | Вимірюйте затримку черги та завдання | Залежить від інтеграції та цілі | Універсальна обробка викликів |
| CapSolver | Перевірте поточні ціни облікового запису | Вимірюйте затримку токенів та завдань браузера | Залежить від інтеграції та цілі | Робочі процеси на основі API, що потребують гнучких типів завдань |
| Kolotibablo | Перевірте поточні ціни облікового запису | Залежить від черги людей | Інший операційний профіль порівняно з API | Візуальні виклики, що потребують людської перевірки |
Маршрутизація за викликом та цінністю облікового запису
Гібридний маршрутизатор може направляти низькоризикові візуальні завдання в людську чергу та резервувати потужність API для викликів на основі токенів. reCAPTCHA v3 не показує звичайного візуального пазла, тому повторювана відправка токенів без виправлення базового рейтингу може призвести до циклу помилок. Cloudflare Turnstile потребує шляху розв'язувача, розробленого для цієї реалізації, а не загальної кінцевої точки для зображень.
Інтеграції API також створюють роботу з обслуговування. Токени, завдання браузера, прив'язка проксі, зміни постачальників, контроль виставлення рахунків та обробка невдалих завдань потребують моніторингу. Людські черги усувають деякі проблеми з відбитками API, але додають питання затримки, конфіденційності та послідовності. Не відправляйте виклики з банківського, медичного або інших чутливих доменів до зовнішньої черги, якщо у вас немає явного дозволу та чіткої основи для обробки даних.
Корисну опцію автоматизації CAPTCHA на основі ШІ можна оцінити поряд з цими провайдерами, але виробничі рішення повинні базуватися на виміряних результатах та толерантності до ризику облікового запису. Низькоцінний публічний робочий процес може витримати більше затримки, ніж високоцінна рекламна ідентичність. Найбезпечніший розв'язувач - той, який вам рідко потрібен.
Моніторинг та резервні шаблони під час сплесків CAPTCHA
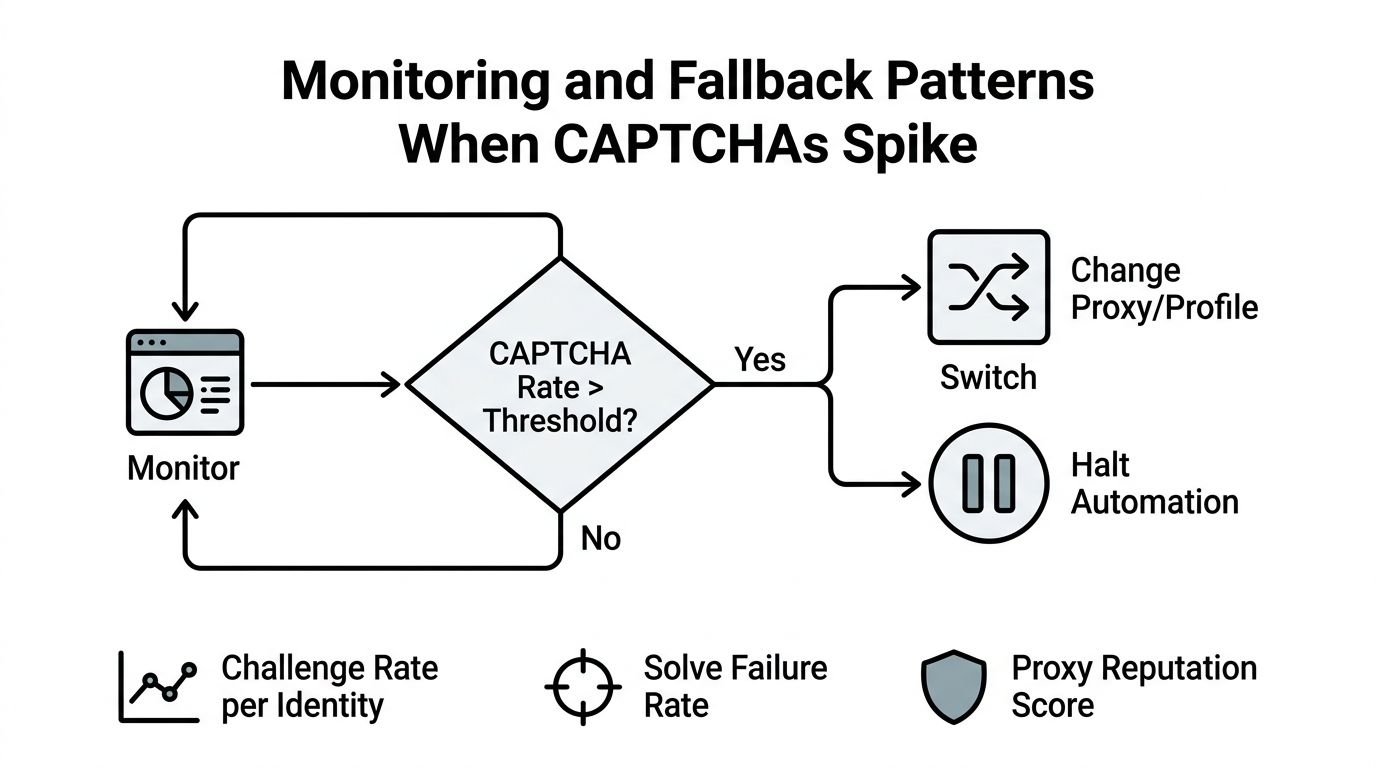
Сплеск CAPTCHA часто з'являється перед обмеженням облікового запису. Відстежуйте його як метрику операційного здоров'я, а не як неприємність, яку команда вирішує вручну.
Записуйте частоту викликів на ідентичність на годину, частоту невдалого розв'язання, тип виклику, вихід проксі, ASN, профіль браузера, цільову дію та часову мітку. Редагуйте облікові дані, токени, персональні дані та повні cookies сесії. Вам потрібно достатньо контексту для кореляції помилок без перетворення журналів на другий ризик безпеки.
Використовуйте контрольовану деградацію
Встановіть внутрішній базовий рівень для кожного робочого процесу, потім налаштуйте сповіщення, коли частота істотно перевищує нормальний рівень. Один виклик може бути нормальним. Повторювані виклики для кількох ідентичностей, що використовують одну групу проксі, вказують на репутацію мережі. Виклики, обмежені одним профілем браузера, вказують на дрейф відбитка або пошкоджений стан сесії.
Використовуйте ці резервні дії:
- Охолодіть ідентичність: Зупиніть дії, коли частота викликів зростає, замість негайного повторення спроби.
- Змініть одну змінну: Протестуйте новий вихід або відомий робочий профіль, але не ротуйте все одразу.
- Уповільніть робочий процес: Зменшіть одночасність та розширте варіацію часу.
- Ізолюйте проксі: Порівняйте його результати з іншими виходами з тієї ж географії.
- Ескалюйте вручну: Перевірте статус облікового запису Facebook або TikTok перед відновленням операцій кампанії.
Послідовні помилки розв'язання повинні викликати паузу, а не збільшення бюджету розв'язувача. Якщо кілька профілів зазнають невдачі на одній цілі, використовуючи різні мережі, дослідіть збірку браузера, зміну робочого процесу або оновлення політики платформи. Якщо невдачі трапляються лише на виходах одного провайдера, провайдер може бути основною причиною.
Зберігайте журнали достатньо незмінними для порівняння змін з часом. Корисна панель керування розділяє здоров'я ідентичності, здоров'я проксі та здоров'я розв'язувача. Це розділення запобігає звинуваченню CAPTCHA командами, коли фактичний дефект міститься у спільному шаблоні відбитка або деградованому ASN.
Юридичні, етичні та платформні ризики
Розумніше питання не в тому, як випередити кожен виклик. А в тому, чи повинен робочий процес взагалі генерувати цей виклик. Системи CAPTCHA захищають форми входу, платіжні потоки, створення облікових записів та інші поверхні, де автоматизоване зловживання може зашкодити користувачам. Повторюване їх подолання може порушувати умови платформи, викликати застосування обмежень облікового запису або створювати юридичні ризики.
Meta може запитати додаткову перевірку ідентичності або бізнесу, коли виявляє потенційно підозрілу або неавтентичну поведінку, і невиконання цього процесу може обмежити або призупинити рекламний обліковий запис (керівництво Meta щодо верифікації для рекламодавців). Процес бізнес-верифікації TikTok вимагає від рекламодавців надати облікові записи, які вони хочуть верифікувати, роблячи верифікацію частиною контролю на рівні облікового запису, а не подією лише під час реєстрації (документація TikTok щодо бізнес-верифікації).
Це має значення для фармінгу облікових записів, маскування, медіа-закупівель з високою плинністю та геотаргетованих кампаній. Розв'язувач може очистити екран, залишаючи ширшу поведінку облікового запису незмінною. Не використовуйте сторонні черги розв'язання для банківських або медичних порталів і не автоматизуйте дії, що імітують сигнали шахрайства без дозволу.
| Рівень | Сценарій використання | Рівень ризику | Пом'якшення |
|---|---|---|---|
| Зелений | Публічні дані з чіткими обмеженнями частоти запитів | Нижчий | Дотримуйтесь robots, умов, обмежень частоти запитів та правил мінімізації даних |
| Жовтий | Автентифікований скрейпінг із згодою | Помірний | Отримайте дозвіл, захистіть облікові дані, обмежте збір даних та задокументуйте мету |
| Червоний | Діяльність, що імітує шахрайство або обходить контроль облікових записів | Високий | Зупиніться, отримайте явний дозвіл або переробіть робочий процес |
Публічні дані не означають автоматично необмеженої автоматизації. Персональні дані можуть створювати додаткові зобов'язання, а автентифікований доступ підвищує ставки. У Сполучених Штатах Закон про комп'ютерне шахрайство та зловживання може стати актуальним, коли доступ перевищує авторизацію. Стаття 32 GDPR може мати значення, коли обробка персональних даних вимагає належного захисту. Проблеми, пов'язані з Законом Великобританії про зловживання комп'ютерами, можуть виникнути, коли автоматизація переходить в несанкціонований доступ або обхід безпеки.
Перевірка калібрування: Якщо робочий процес потребує постійних повторних спроб розв'язання CAPTCHA, одноразових ідентичностей та суперечливих географічних прив'язок для функціонування, зменшіть масштаб перед масштабуванням.
Використовуйте менше облікових записів, довше прогрівання, стабільні резидентні або мобільні сесії, що відповідають реальній географії користувачів, та явний дозвіл платформи там, де це потрібно. Для урядових або медичних порталів фармінг CAPTCHA може нести наслідки, що виходять за межі порушення умов надання послуг. Найбезпечніша реалізація зменшує кількість запитів, зберігає згоду та зупиняється, коли платформа сигналізує, що діяльність небажана.
Sota Proxy надає резидентні, мобільні, дата-центрові, ISP та IPv6 проксі з ротацією та контролем липких сесій для авторизованих робочих процесів, які потребують постійного регіонального доступу. Відвідайте Sota Proxy, щоб порівняти типи проксі, локації та налаштування сесій, перш ніж перебудовувати свій стек автоматизації Facebook або TikTok.
Схожі статті
10 альтернатив IPRoyal для серйозних проксі-навантажень
Порівняйте 10 альтернатив IPRoyal для скрейпінгу, верифікації реклами, фармінгу акаунтів, антидетект-браузерів, гео-кампаній, ціноутворення, ротації та підтримки.
10 альтернатив Oxylabs для скрейпінгу та рекламних операцій
Порівняйте 10 альтернатив Oxylabs за типом проксі, географічним охопленням, часом безвідмовної роботи, ротацією, ціноутворенням та сценаріями використання для скрейпінгу, перевірки реклами та фармінгу акаунтів.
Найкращі альтернативи Brightdata для команд з проксі у 2026 році
Ознайомтеся з найкращими альтернативами brightdata для скрейпінгу, верифікації реклами та геотаргетованих кампаній у 2026 році, а також порадами щодо міграції.
Таргетинг за поштовими індексами для рекламних кампаній: практичний посібник
Таргетинг за поштовими індексами для медіабаєрів та команд трафік-арбітражу. Охоплює налаштування проксі, правила рекламних платформ, ризики виявлення та найкращі практики.
Що таке прямий проксі: повний посібник на 2026 рік
Дізнайтеся, що таке прямий проксі, як він працює для вихідного трафіку та чому команди використовують його з антидетект-браузерами для Facebook, TikTok і скрейпінгу.
Для чого використовується проксі: Гід з арбітражу 2026
Для чого використовується проксі - Дізнайтеся, для чого використовується проксі у 2026 році, від підвищення безпеки до управління мультиакаунтними операціями для арбітражних команд