Посібник з інтеграції API: найкращі практики на 2026 рік
Практичний посібник з інтеграції API для проксі-платформ. Охоплює автентифікацію, ротацію, геотаргетинг, обробку помилок та SDK для скрейпінгу та реклами.
Ви напевно дивитеся на налаштування проксі, що "працює" в Postman, але постійно втрачає сесії всередині AdsPower, Multilogin або власного скрейпера, щойно кампанія потрапляє на реальний трафік. Саме в цій прогалині гинуть ферми акаунтів, профілі реклами Facebook і TikTok отримують прапорці, а геотаргетовані кампанії розвалюються, бо рівень проксі не побудований витримувати ротацію, зміну аутентифікації чи передачу між браузерами. Справжній посібник з інтеграції API для цієї роботи має трактувати API проксі як продакшн-інфраструктуру, а не одноразовий запит.
Зміст
- Чому інтеграція API проксі ламається в продакшені
- Методи аутентифікації та налаштування облікових даних
- Вибір правильного типу проксі для завдання
- Липкі сесії, ротація та параметри геотаргетингу
- SDK та приклади коду на Python, Node і Go
- Обробка помилок, повторні спроби та обмеження швидкості
- Зміцнення продакшену, моніторинг та безпечне масштабування
Чому інтеграція API проксі ламається в продакшені
Команда трафік-арбітражу може мати 50 акаунтів Facebook і TikTok, що працюють через AdsPower, усі тести проксі можуть проходити, і весь стек все одно може розвалитися, щойно профіль вперше ротується на неправильне сімейство IP. Проблема зазвичай не в самому виклику API. Це клей навколо нього - зберігання облікових даних, збереження сесії, геоконсистентність та логіка повторних спроб, про яку ніхто не подумав, коли інтеграція була ще чистим прикладом curl.
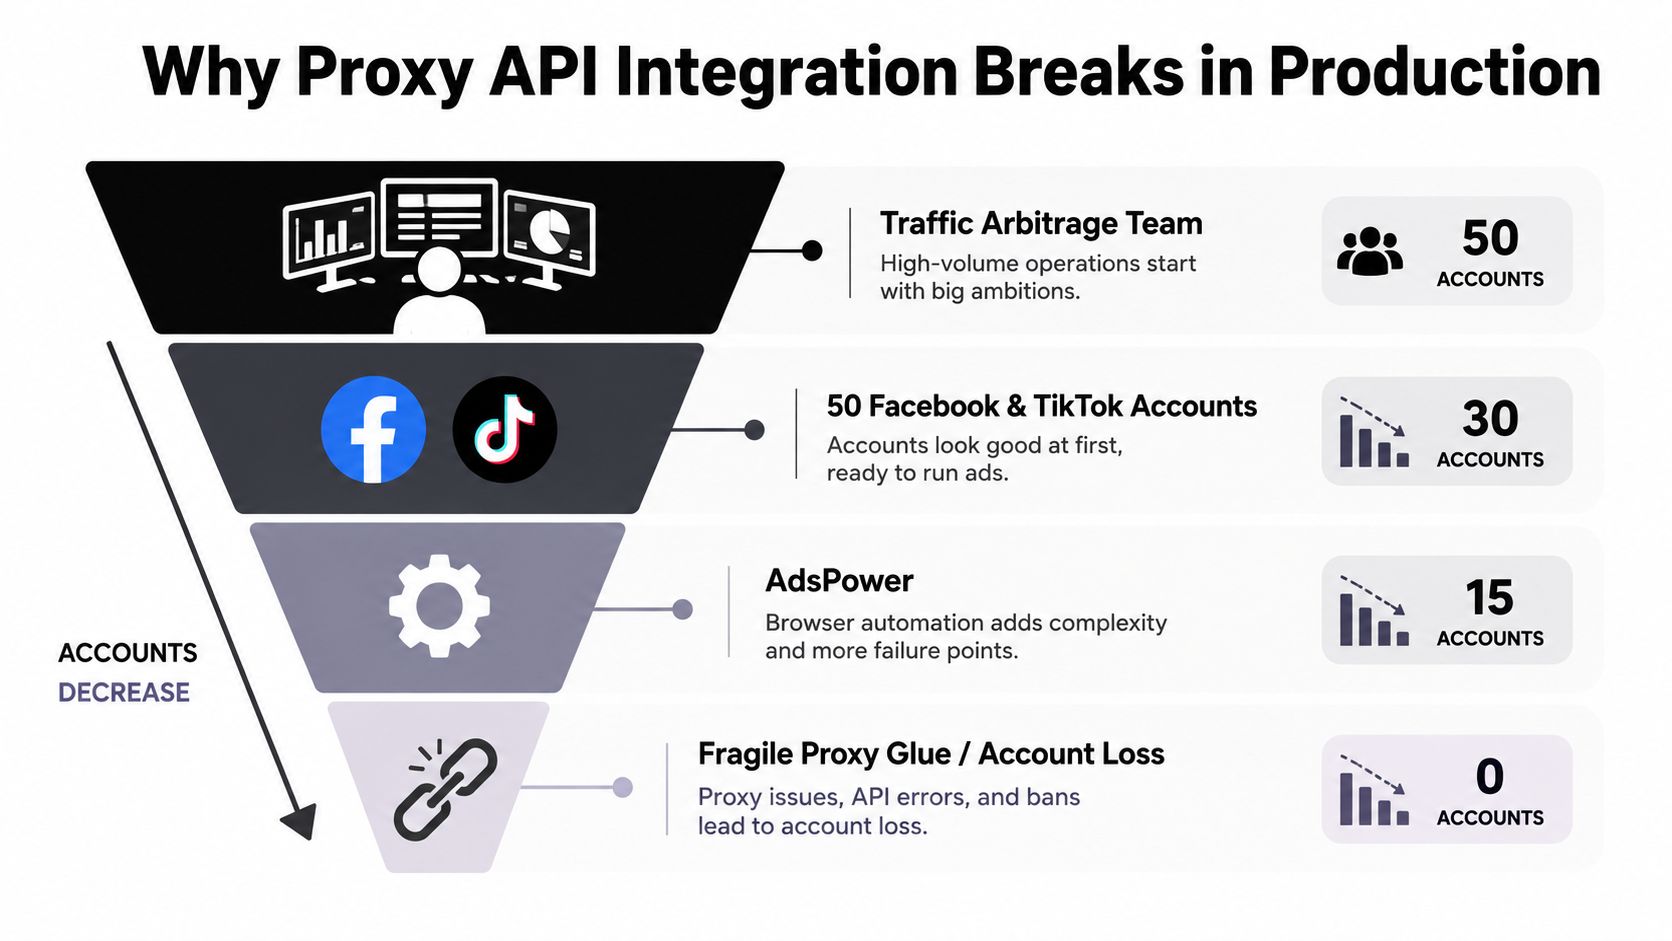
Що ламається першим
Перша поломка зазвичай невидима. Сесія перемикається надто часто, ендпоінт починає повертати новий код помилки, або профіль браузера перепідключається з іншим ASN, ніж очікує акаунт. У фермінгу акаунтів, клоакінгу та геотаргетованих кампаніях таке відхилення має більше значення, ніж сирий успіх запиту.
Практичне правило: якщо ваша інтеграція не може пережити заміну проксі без зміни відбитка браузера, вона не готова до продакшену.
Ширший контекст теж має значення. Інтеграційні системи зараз майже універсальні в організаціях: за звітом Vanson Bourne 2021 року, 99% організацій вже використовують якусь форму інтеграційної системи, а 64% працюють у гібридних розгортаннях між локальними та хмарними середовищами, 23% - тільки в хмарі, і 12% - тільки локально. Цей зсув означає, що посібник не може зупинитися на "підключіться до ендпоінту". Він має охопити неохайну реальність маршрутизації, меж безпеки та обробки відмов у різних середовищах, особливо коли один оператор жонглює AdsPower, Dolphin Anty, GoLogin, Multilogin або Hidemyacc у різних робочих процесах. Звіт також побічно підкреслює, що сучасні інтеграції потребують прикладів для REST, вебхуків, повторних спроб, пагінації та спостережуваності, бо робота тепер охоплює складні екосистеми замість ізольованих додатків. Vanson Bourne integration report
Як мислити про решту стеку
Робочий запит доводить майже нічого крім синтаксису. Стійка інтеграція має витримувати ротацію IP, обмеження швидкості, повторне використання сесії та зміни з боку вендора без спалювання профілів чи рекламного бюджету.
Ось чому решта цього посібника спирається на продакшн-поведінку. Він трактує ендпоінт проксі як частину довготривалої системи, що потребує облікових даних, вибору типу проксі, липких сесій, політики повторних спроб та моніторингу, що виявляє відхилення до того, як ваша ферма почне втрачати акаунти.
Методи аутентифікації та налаштування облікових даних
Почніть з режиму аутентифікації, що відповідає робочому навантаженню, а не того, що здається найлегшим у дашборді. Інтеграції проксі зазвичай потребують три різні патерни облікових даних, і кожен підходить для різного типу автоматизації.
Використовуйте правильний метод аутентифікації для робочого навантаження
Користувач:пароль на ендпоінті проксі підходить для профілів антидетект-браузерів. Його легко вставити в AdsPower, Dolphin Anty, GoLogin, Multilogin або Hidemyacc, і це зберігає конфігурацію проксі на рівні браузера автономною. Це має значення, коли оператор-людина або менеджер профілів має діяти швидко без торкання серверних дозвольних списків.
Білий список IP підходить для серверних скрейперів та робочих навантажень дата-центрів. Якщо завдання виконується з відомого хоста або фіксованого вихідного IP, білий список зменшує розпорошення облікових даних і спрощує автоматизацію. Це також найчистіший варіант, коли ваш скрейпер живе в захищеному середовищі і не потребує облікових даних з прив'язкою до користувача.
API ключі підходять для ендпоінтів акаунту, використання та ротації. Це площина управління, а не площина даних. Використовуйте ключ, коли вам потрібно запитувати баланс, перевіряти сесії або керувати інфраструктурою з коду, а не зсередини самого профілю браузера.
Щоб генерувати та ротувати ключі в дашборді Sota Proxy, зробіть процес нудним. Створіть ключ, обмежте його область лише до потрібних операцій, збережіть у змінній середовища або менеджері секретів, і ротуйте його за розкладом, що відповідає вашому операційному ризику. Якщо ключ коли-небудь потрапить у репозиторій, негайно ротуйте та анулюйте старий, до того як хтось повторно його використає.
Ніколи не вбудовуйте секрети проксі безпосередньо в нотатки профілів браузера, спільні таблиці або скрипти розгортання. Саме так один витік токена перетворюється на інцидент у масштабі всієї ферми.
Якщо вам потрібен простий покроковий приклад автентифікації для базового проксі-запиту, цей приклад базової автентифікації для cURL є практичною точкою відліку. Використайте його як початковий шаблон, а потім перемістіть секрет у змінні оточення перед тим, як розгортати щось у продакшені.
Будуйте структуру ендпоінту навколо режиму автентифікації
URL проксі для браузера зазвичай виглядає як ендпоінт user:password з хостом, портом та обліковими даними, вбудованими в налаштування профілю. Запит до панелі керування, навпаки, використовує API ключ у заголовку або виклик, керований параметрами запиту, до ендпоінту облікового запису. Тримайте ці шляхи окремо, оскільки їх змішування створює крихкий код і заплутані межі доступу.
Для команд, які керують фермами акаунтів Facebook та TikTok, найчистіший поділ простий. Профілі браузера отримують облікові дані user:pass. Бекенд інструменти отримують API ключі. Виділені скрейпери з фіксованою інфраструктурою отримують доступ за білим списком IP. Такий поділ зберігає операції передбачуваними, коли профіль клонується, сервер перерозгортається або перевірка білінгу запускається з іншої машини.
Вибір правильного типу проксі для завдання
Вибір проксі - це не проблема брендингу. Це компроміс між довірою, швидкістю, вартістю та тим, наскільки цільова платформа толерує ризик, перш ніж почне позначати поведінку. Для трафік-арбітражу, клоакінгу, фермінгу акаунтів і гео-таргетованих кампаній правильний вибір залежить від платформи, а не від ваших уподобань.
Порівняйте чотири типи так, як їх насправді використовують оператори
Резидентні проксі мають сенс, коли рейтинги довіри мають значення. Вони виглядають більш схоже на споживчий трафік, що допомагає з клоакінгом, верифікацією реклами та потоками перегляду, де ціль очікує звичайні домашні з'єднання. Компроміс простий - вони зазвичай повільніші за діапазони дата-центрів, але їх важче класифікувати.
Мобільні проксі - це преміум-варіант для соціальних платформ, які не люблять діапазони дата-центрів. Для масового керування акаунтами Facebook та TikTok вони можуть мати більшу вагу в підозрілих середовищах, оскільки трафік надходить з простору мобільних операторів. Недолік - це вартість і доступність. Ви платите за цю репутацію.
Дата-центр проксі підходять для швидкісного скрейпінгу, де ціль толерує інфраструктурний трафік. Вони корисні, коли вам потрібна сира пропускна здатність, а сайт не агресивно оцінює репутацію вихідної IP. ISP проксі знаходяться між резидентною довірою та швидкістю дата-центру, що робить їх корисними для стабільних продакшн-запусків, які потребують менш очевидного сліду, ніж чисті діапазони дата-центрів.
IPv6 добре працює для завдань з великою пропускною здатністю, коли ціль це приймає. Він може бути корисним для дешевого масштабування, але це не універсальна заміна для трафіку, чутливого до репутації. Деякі платформи та ендпоінти все ще обробляють IPv6 по-іншому, тому ви тестуєте його на реальній цілі, перш ніж виділяти для нього ферму.
| Тип проксі | Найкраще для | Швидкість | Стійкість до блокування | Типова вартість |
|---|---|---|---|---|
| Резидентні | Клоакінг, верифікація реклами, гео-чутливий перегляд | Помірна | Висока | Вища |
| Мобільні | Керування акаунтами Facebook та TikTok, фермінг акаунтів | Помірна до нижчої | Дуже висока | Найвища |
| Дата-центр | Скрейпінг, де ціль толерує інфраструктурні IP | Висока | Нижча | Нижча |
| IPv6 | Дешеві завдання з великою пропускною здатністю | Висока | Варіюється залежно від цілі | Низька |
Чистий спосіб про це думати такий: довіра купує вам доступ, швидкість купує вам пропускну здатність, а вартість купує вам масштаб. Ви рідко отримуєте всі три водночас, тому підбирайте тип проксі під толерантність платформи та вартість провалу кампанії.
Для команд, які порівнюють схеми проксі зі своїм стеком, гайд по типах проксі є гідним супутнім довідником. Sota Proxy також вписується в це дерево рішень як один з варіантів для резидентних, мобільних, ISP, дата-центр та IPv6 постачань, включаючи таке гео-покриття, яке оператори використовують для рекламних акаунтів і скрейпінгу.
Sticky-сесії, ротація та параметри гео-таргетингу
Sticky-сесії - це те, що не дає профілю виглядати так, ніби він телепортується кожні кілька хвилин. Ротація - це те, що не дає скрейперу прив'язатися до одного перевикористаного джерела. Невірний баланс ламає і фермінг акаунтів, і завдання з видобування даних, оскільки платформи помічають дрейф поведінки раніше, ніж помічають обсяг.
Sticky-сесії, коли ідентичність має значення
Якщо ви керуєте рекламним акаунтом Facebook всередині антидетект-браузера, ви зазвичай хочете, щоб одна IP залишалася прикріпленою до одного профілю годинами або днями. Це зберігає браузер, сховище кукі та мережеву ідентичність узгодженими. Практичний крок - використовувати ID сесії або параметр sticky-session, щоб один і той самий профіль перенаправлявся назад до того ж виходу.
Коли завдання більше схоже на скрейпінг або збір стрічки, агресивна ротація може допомогти. Ціль бачить менш повторюваний трафік з одного джерела, і ви зменшуєте ймовірність того, що одна перевикористана IP стане вашою єдиною точкою відмови. Підступ у тому, що кожна ротація може скинути довіру та зламати потік зі станом, тому не ротуйте сліпо в робочих процесах браузера.
Хороший паттерн - ізолювати завдання за поведінкою. Акаунти, які входять, розігріваються та залишаються активними, потребують sticky-персистентності. Скрейпери, які отримують сторінки, витягують поля та виходять, можуть ротуватися швидше. Спроба використовувати ту саму логіку ротації для обох - це як оператори закінчують з випадковими виходами та дублікатами подій.
Тримайте профіль браузера стабільним, ротуйте збирач даних, а не ідентичність.
Гео- та оператор-таргетинг, який реально відповідає кампанії
Гео-таргетинг працює найкраще, коли локація проксі відповідає географії реклами, лендінгу та історичній поведінці акаунта. Якщо вам потрібна ціль у місті США, запитуйте це явно замість того, щоб покладатися на пул рівня країни та сподіватися, що він потрапить у правильну метрополітен-зону. Та сама логіка застосовується до таргетингу на рівні штату, вибору ASN та таргетингу мобільних операторів.
Практична структура ендпоінту може виглядати так концептуально: хост плюс облікові дані плюс токен сесії, з параметрами локації, накладеними на запит. Використовуйте один шлях для sticky-перегляду, інший для ротації, і третій для гео-прив'язки, коли кампанія залежить від регіонально-специфічної доставки. Це зберігає поле імпорту профілю читабельним всередині GoLogin, Multilogin або Hidemyacc, і це не дає коду скрейпера перетворитися на лабіринт одноразових прапорців.
Нотатки про персистентність сесій корисні, якщо вам потрібна глибша ментальна модель того, як повинні поводитися довготривалі сесії та контроль локації. Коли ви встановили правила, скопіюйте ту саму структуру ендпоінту в поле проксі антидетект-браузера або конфіг воркера та залиште це в спокої, якщо кампанія не зміниться.
SDK та приклади коду на Python, Node та Go
Найшвидший спосіб зламати проксі-інтеграції - поховати їх всередині бізнес-логіки. Тримайте проксі-шар тонким, тестованим і замінним. Таким чином, коли провайдер змінює поведінку автентифікації або менеджер профілів оновлює свій формат імпорту, ви торкаєтесь лише одного модуля.
Python з requests
import os
import requests

PROXY_URL = os.getenv("PROXY_URL")  # user:pass@host:port
SESSION_ID = os.getenv("PROXY_SESSION_ID", "profile-01")

proxies = {
    "http": f"http://{PROXY_URL}&session={SESSION_ID}",
    "https": f"http://{PROXY_URL}&session={SESSION_ID}",
}

session = requests.Session()
session.proxies.update(proxies)

try:
    r = session.get("https://example.com", timeout=30)
    r.raise_for_status()
    print(r.status_code, r.text[:200])
except requests.RequestException as exc:
    print(f"request failed: {exc}")
Використовуйте цей підхід, коли вам потрібен невеликий воркер, який може зберігати стабільну сесію через кілька викликів. Додавайте логіку повторних спроб навколо виклику get() тільки після того, як ви вирішите, які збої безпечно повторювати.
Node з axios та proxy agent
import axios from "axios";
import { HttpsProxyAgent } from "https-proxy-agent";

const proxyUrl = process.env.PROXY_URL;
const sessionId = process.env.PROXY_SESSION_ID || "profile-01";

const agent = new HttpsProxyAgent(`${proxyUrl}&session=${sessionId}`);

async function fetchPage() {
  try {
    const res = await axios.get("https://example.com", {
      httpsAgent: agent,
      httpAgent: agent,
      timeout: 30000,
    });
    console.log(res.status, res.data.slice(0, 200));
  } catch (err) {
    console.error("request failed:", err.message);
  }
}

fetchPage();
Використовуйте це в автоматизації на базі Node, де проксі потрібно працювати через внутрішні сервіси, обробники вебхуків або легкі завдання скрейпінгу. Тримайте створення агента окремо від обробників маршрутів, щоб ви могли змінювати облікові дані без переписування додатку.
Go з net/http
package main

import (
    "fmt"
    "net/http"
    "net/url"
    "os"
    "time"
)

func main() {
    proxyURL, _ := url.Parse(os.Getenv("PROXY_URL"))

    transport := &http.Transport{
        Proxy: http.ProxyURL(proxyURL),
    }

    client := &http.Client{
        Transport: transport,
        Timeout: 30 * time.Second,
    }

    resp, err := client.Get("https://example.com")
    if err != nil {
        fmt.Println("request failed:", err)
        return
    }
    defer resp.Body.Close()

    fmt.Println(resp.Status)
}
Цей паттерн чудово працює для серверних воркерів, які потребують передбачуваної поведінки та простого впровадження транспорту. Оберніть транспорт, якщо вам пізніше знадобиться власна політика повторних спроб або circuit breaking.
Поля імпорту браузерного профілю
GoLogin, Dolphin Anty, Multilogin та Hidemyacc - усі надають поля імпорту проксі в тій чи іншій формі. Вставте ендпоінт, правильно встановіть тип проксі та прив'яжіть поведінку стабільної сесії до профілю, який ви хочете зберегти стабільним. Якщо ви використовуєте спільне командне налаштування, тримайте один набір облікових даних на робоче навантаження, щоб менеджер профілів не перетворився на боліт для налагодження.
Документація API Sota Proxy - правильне місце для перевірки форм ендпоінтів перед тим, як ви налаштовуєте власний адаптер навколо них. Якщо ви також використовуєте Sota Proxy у більшому стеку автоматизації, його вибір проксі на основі панелі управління та елементи керування сесіями підходять під той самий паттерн, що використовується в цьому розділі, не змушуючи кожен профіль підпорядковуватися одним і тим самим правилам транспорту.
Обробка помилок, повторні спроби та обмеження швидкості
Інтеграція проксі найчастіше збоїть у тих частинах, які команди пропускають під час першої збірки. Чистий шлях запиту означає дуже мало, якщо система не може відновитися після помилок автентифікації, блокувань апстріму або лімітів пікового навантаження, не атакуючи той самий невдалий маршрут знову й знову.
Розглядайте код статусу як сигнал маршрутизації
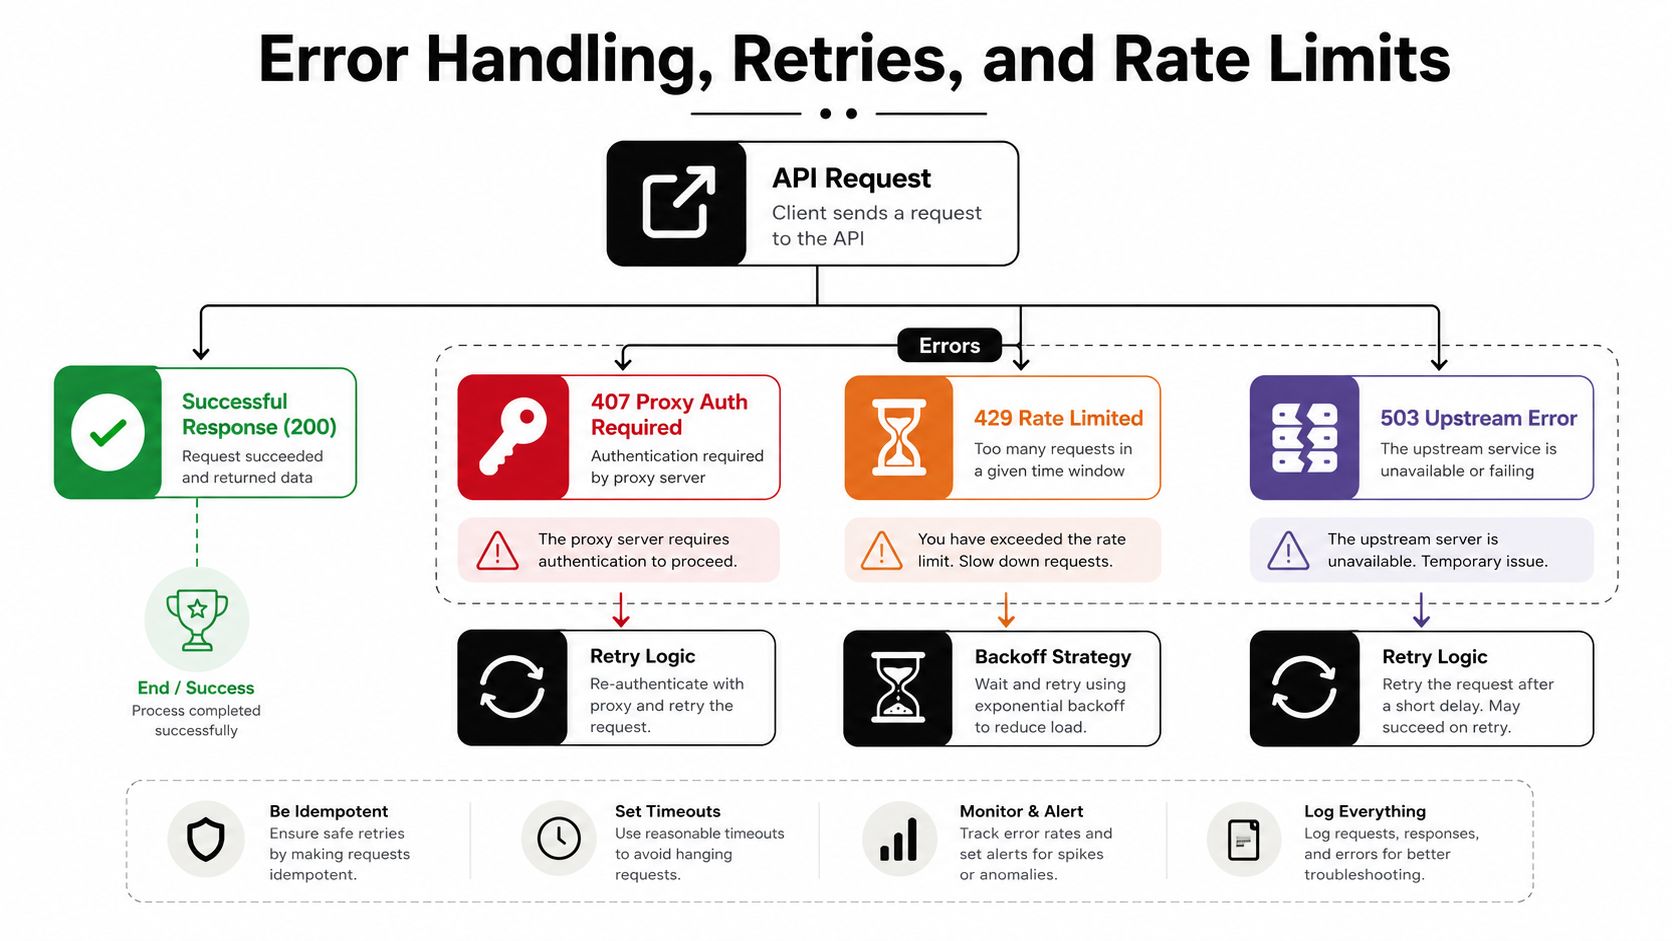
407 Proxy Auth Required означає, що облікові дані або режим автентифікації неправильні, тому повторні спроби не допоможуть, поки ви не виправите конфігурацію. 429 Rate Limited означає, що цільовий сервер або шар проксі хочуть, щоб ви сповільнились, і заголовки відповіді мають керувати вашим відступом. 503 Upstream Error зазвичай означає, що джерело або ланцюг за проксі збоїть, що є поширеним, коли ціль блокує партію або шлях апстріму тимчасово деградує.
Корисні заголовки - це ті, що повідомляють вам, коли спробувати знову. Retry-After говорить вам, скільки чекати, а X-RateLimit-Remaining повідомляє, чи ви все ще в межах вікна ліміту. Не гадайте. Читайте заголовки й дозвольте серверу вказати вам темп.
Відступ, джиттер та circuit breaking
Експоненційний відступ з джиттером запобігає тому, щоб невдала партія не перевантажила той самий ендпоінт у той самий інтервал. Якщо кожен воркер повторює спробу в ту саму секунду, ви створюєте ще один сплеск саме тоді, коли система вже під тиском. Рандомізація згладжує це.
Circuit breaker захищає решту ферми. Якщо партія проксі починає видавати повторювані помилки автентифікації або апстріму, відключіть її, перш ніж вона зруйнує цілий кластер акаунтів. Це важливо, коли один невдалий вихідний вузол може отруїти кілька Facebook або TikTok сесій підряд.
Для робочих процесів на основі вебхуків ідемпотентність не є опціональною. Дублікати зворотних викликів - це тихий вбивця в конвеєрах автоматизації, тому що вони можуть створювати дублікати записів, подвійно запускати дії акаунта або повторно обробляти ту саму подію після повторної спроби. Якщо завдання можна відтворити, надайте йому ключ ідемпотентності та зберігайте стан обробки перед тим, як ви емітуєте наступну дію.
Якщо повторна спроба може створити другу подію витрат на рекламу або другу дію акаунта, обробнику потрібен захист ідемпотентності раніше, ніж йому потрібен ще один цикл повторних спроб.
Запис у глосарії про обмеження швидкості є корисною опорою, якщо вашій команді потрібне спільне визначення того, що код має робити під тиском. Помістіть політику повторних спроб в один модуль, протестуйте випадки збоїв і не дозволяйте щасливому шляху володіти всією реалізацією.
Підготовка до Production, Моніторинг та Безпечне Масштабування
Проксі-стек працює здорово, коли він залишається нудним. Панель керування повинна відображати трафік, баланс та поведінку сесій достатньо чітко, щоб ви помічали відхилення раніше, ніж це зроблять користувачі. Це різниця між контрольованою ротацією та інцидентом на всій фермі.
Зробіть перевірки рутинними
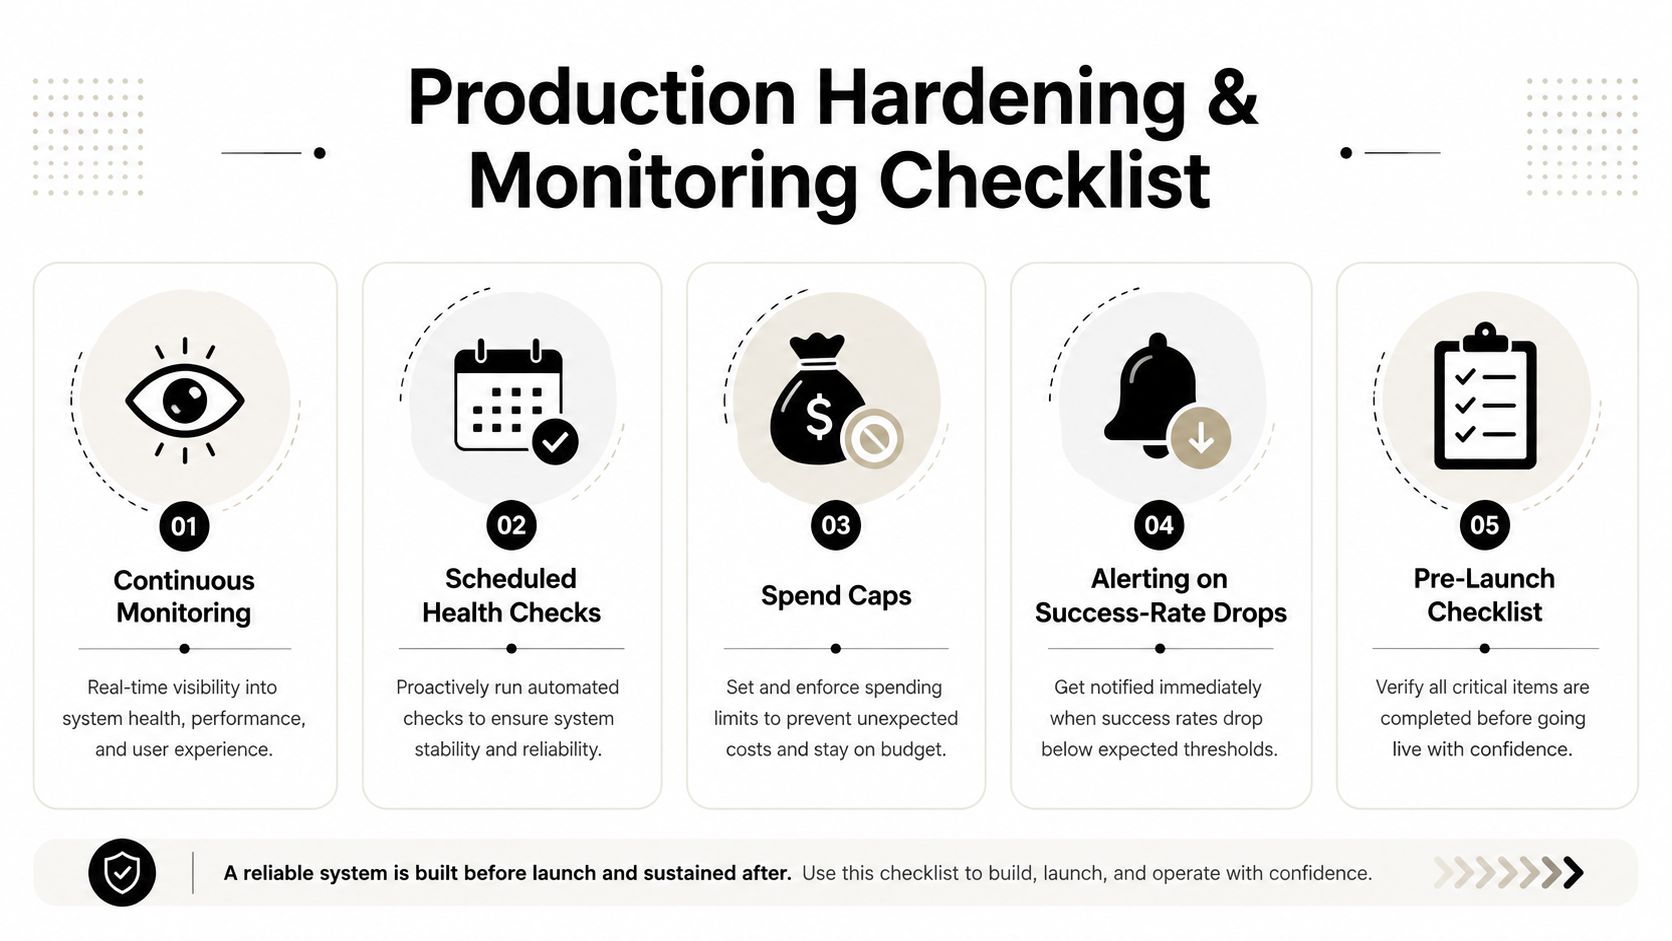
Почніть із безперервного моніторингу успішності запитів, помилок автентифікації та геозміщення. Потім додайте заплановані перевірки працездатності, які звертаються до тих самих ендпоінтів, що використовують ваші production-завдання, а не до тестового ендпоінта, який ніколи не падає. Чиста тестова траєкторія марна, якщо вона не перевіряє поведінку проксі, від якої залежать ваші акаунти.
Обмеження витрат мають таке ж значення, як і надійність. Якщо петля сесії працює неправильно, вона може "з'їсти" весь баланс, поки команда намагається діагностувати проблему. Прив'яжіть сповіщення до раптових падінь успішності запитів та несподіваних змін балансу, а потім направте ці сповіщення людям, які можуть заморозити кампанію або швидко замінити пакет проксі.
Real-time панель керування в Sota Proxy створена для такого операційного огляду, з моніторингом трафіку та балансу в одному місці. Якщо ваша команда хоче ширший робочий процес навколо використання проксі, перегляньте продукти Passflow як один з орієнтирів того, як оператори пакують рутинні процеси навколо автоматизації та відстеження. Sota Proxy також підтримує реферальну та партнерську програму з комісією до 40%, що може компенсувати витрати на проксі для команд, які обробляють достатній обсяг, щоб переймати рентабельністю.
Використовуйте чек-лист запуску перед масштабуванням ферми
- Перевірте режим автентифікації: переконайтеся, що браузерні профілі, вайтлісти та API-ключі відповідають запланованому навантаженню.
- Протестуйте sticky-сесії: переконайтеся, що той самий профіль потрапляє на той самий маршрут, коли це потрібно.
- Виконайте геоперевірки: порівняйте запитану локацію з фактичною поведінкою виходу перед першим запуском кампанії.
- Симулюйте збої: вимкніть пакет проксі та подивіться, чи ізолює його circuit breaker.
- Підтвердьте логування: фіксуйте ID запитів, назви ендпоінтів та контекст помилок, щоб реагування на інциденти мало корисну інформацію для аналізу.
Підтримка має значення, коли пакет проксі виходить з ладу в невідповідний час. Платформа з людською підтримкою може скоротити розрив між "щось змістилося" та "ми знайшли причину". Це особливо корисно для фермерів акаунтів та медіа-байєрів, які не можуть дозволити собі втратити день на здогади.
Sota Proxy надає вам резидентську, мобільну, ISP, датацентрову та IPv6 інфраструктуру з контролем сесій, гео-таргетингом та панеллю моніторингу, створеною для реального production-використання. Якщо вашому проксі API потрібно витримувати передачі браузера, ротацію IP та тиск обмежень швидкості, а не просто проходити curl-тест, відвідайте Sota Proxy та інтегруйте його у стек, який ви використовуєте цього тижня.
Схожі статті
Скільки ви насправді заробляєте на OnlyFans у 2026 році: повний стек комісій
Опублікований розподіл доходів, кожна комісія між доларом фаната та вашим банківським рахунком, коли гроші фактично надходять, та єдина метрика, яка визначає, чи працює просування.
Як протестувати проксі перед покупкою: 10-хвилинний чек-лист
Десять перевірок, які підкажуть, чи варто платити за пробний період проксі: вихідний ASN, ознаки хостингу, поведінка ротації, розподіл підмереж, витоки DNS і WebRTC та показник успішності на вашій цільовій платформі.

Як заробляти на веб-скрапінгу у 2026 році: п'ять моделей з цінами
П'ять способів монетизації скрапінгу, скільки коштує кожен, та реальна вартість виконання скрапінгу, виміряна на реальних сторінках: тільки HTML проти повного рендерингу браузера.

Скільки насправді коштує мультиакаунтинг у 2026 році
Реальні щомісячні витрати на 10, 50 та 200 акаунтів: антидетект-профілі, проксі, номери, хмарні телефони та комісії за картки, з однією статтею витрат, що з'їдає три чверті бюджету.

Балансування навантаження проксі: пояснення для практиків
Дізнайтеся, як працює балансування навантаження проксі для Facebook, TikTok та робочих процесів з кількома обліковими записами. Розглядаються алгоритми, архітектури та найкращі практики.
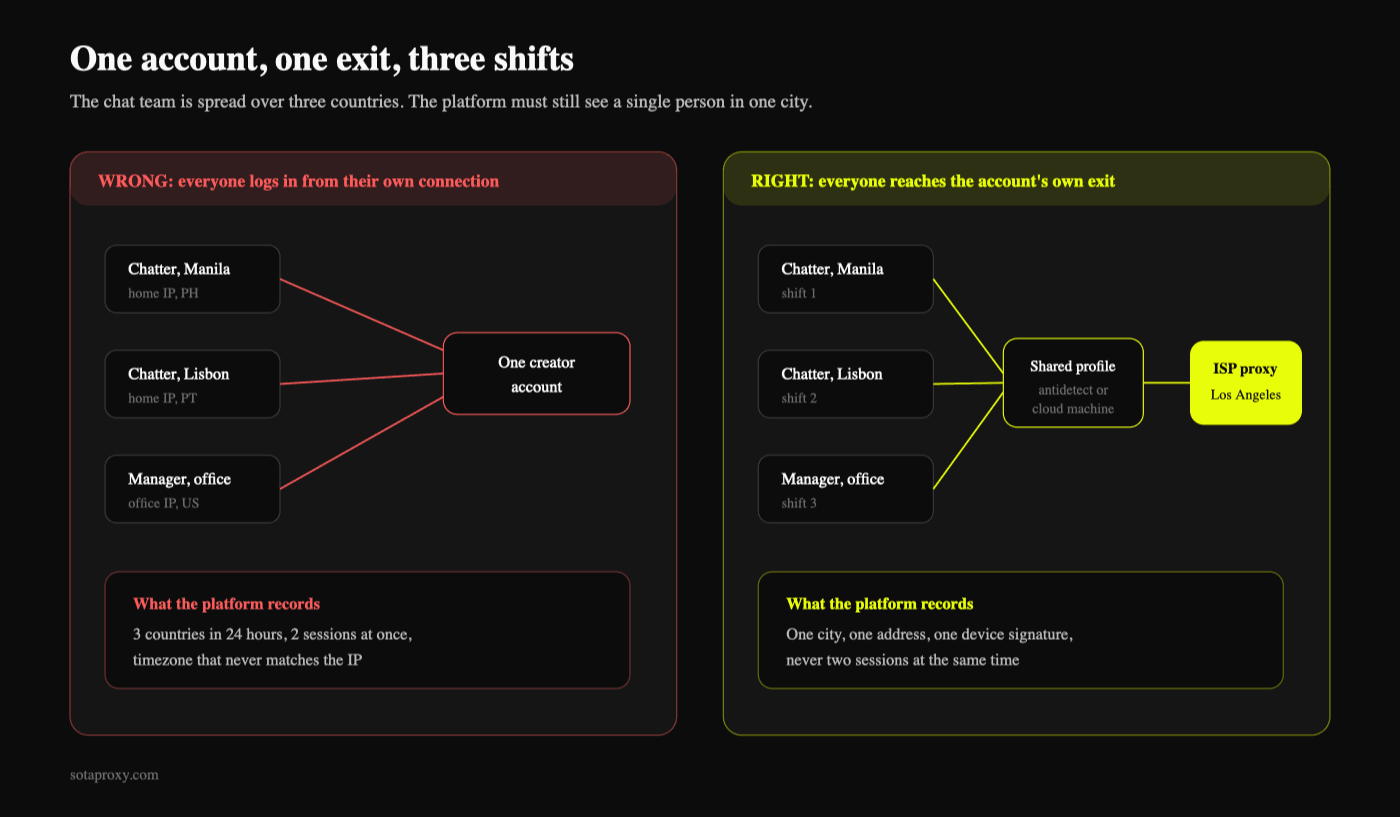
Як OnlyFans-агенції керують 20 акаунтами криейторів без їх зв'язування
Що насправді зв'язує акаунти криейторів, який тип проксі потрібен кожному з них, як чатери з трьох країн використовують один логін та скільки коштує рівень ізоляції порівняно з 20‒50 відсотками частки агенції.