Що таке Proxy DNS? Запобігайте витокам та захистіть своє з'єднання
Дізнайтеся, що таке proxy dns, чим він відрізняється від звичайного DNS і як неправильне налаштування призводить до критичних витоків в антидетект-браузерах. Навчіться захищати свій
Більшість порад щодо налаштування проксі є надто поверхневими для реальних операцій. Вони виходять з того, що після додавання проксі до AdsPower, GoLogin, Dolphin Anty, Multilogin або Hidemyacc ваша ідентичність захищена. Це не так.
Ваш браузер може надсилати веб-трафік через одну IP-адресу, але при цьому розв'язувати доменні імена зовсім в іншому місці. Ця невідповідність є витоком DNS. Для медіабаєрів, які просувають кампанії у Facebook та TikTok, команд, що займаються фармінгом акаунтів, і операторів, які керують клоакінгом або геотаргетованими воронками, такий витік може зруйнувати навіть ідеально чисте налаштування. Якщо ваш профіль каже Німеччина, а ваш DNS-слід вказує на вашого локального провайдера, ви вже створили сигнал для виявлення.
Люди, які шукають що таке Proxy DNS, зазвичай отримують загальну відповідь про мережі. Але це не враховує те, що має значення на практиці. Proxy DNS - це не просто пересилання. У роботі з кількома акаунтами це один із елементів контролю, який утримує розв'язання DNS узгодженим із виходом проксі і не дозволяє відбитку вашого браузера суперечити вашій мережевій історії.
Зміст
- Ваш проксі зараз витікає інформацію
- Чим Proxy DNS відрізняється від стандартного розв'язання DNS
- Анатомія критичного витоку DNS
- Порівняння налаштувань DNS для операцій з кількома акаунтами
- Налаштування DNS в AdsPower, GoLogin та Multilogin
- Усунення типових помилок Proxy DNS
- Вибір провайдера проксі для робочих процесів без витоків
Ваш проксі зараз витікає інформацію
Багато операторів все ще вважають, що проксі автоматично обробляє DNS. Ця помилка призводить до блокувань, яких можна уникнути.
Стандартне налаштування проксі може перенаправляти трафік браузера, але залишати пошук доменів системному розв'язувачу. Це означає, що ваша машина може все ще запитувати локальний DNS-сервер про те, як дістатися до Facebook, TikTok, рекламних мереж, трекерів і лендінгів. Сайт бачить один мережевий шлях для трафіку і інший сигнал для розв'язання імен. Для антифрод-систем така невідповідність має значення.
Практична проблема проста. Ви купуєте резидентний проксі для однієї країни, відкриваєте чистий профіль браузера і запускаєте акаунти або кампанії, які залежать від стабільного геовирівнювання. Але DNS-запит може все ще виходити за межі цього проксійованого шляху. Тепер поведінка вашого акаунту вказує на одне місце, а поведінка вашого DNS - на інше.
Практичне правило: Якщо ваше налаштування проксі явно не враховує DNS, вважайте, що воно витікає, поки ви не перевірите це.
Ось чому звичайна порада "просто додайте проксі" не працює в серйозних середовищах:
- Рекламні акаунти Facebook: Білінг, історія входів, довіра сесії та геоузгодженість - все повинно збігатися.
- Рекламні акаунти TikTok: Невідповідність регіону швидко вбиває стабільність кампанії, особливо на нових або прогрітих профілях.
- Фармінг акаунтів: Повторювана невідповідність DNS у багатьох профілях створює шаблон, а не разову аномалію.
- Клоакінг: Невідповідність між виходом проксі і регіоном DNS може розкрити логіку маршрутизації, яку ви хотіли приховати.
- Геотаргетовані кампанії: Якщо профіль покупця каже одну країну, а ваш DNS-шлях - іншу, результати тестування стають ненадійними.
DNS-проксі існує для контролю цієї частини робочого процесу. Він розташовується між клієнтом і вищестоящими розв'язувачами, обробляє пошук від імені клієнта і може утримувати поведінку DNS у тих самих операційних межах, що й решта налаштування проксі. Без цього ваш "чистий" профіль може вже віддавати більше, ніж ви думаєте.
Чим Proxy DNS відрізняється від стандартного розв'язання DNS
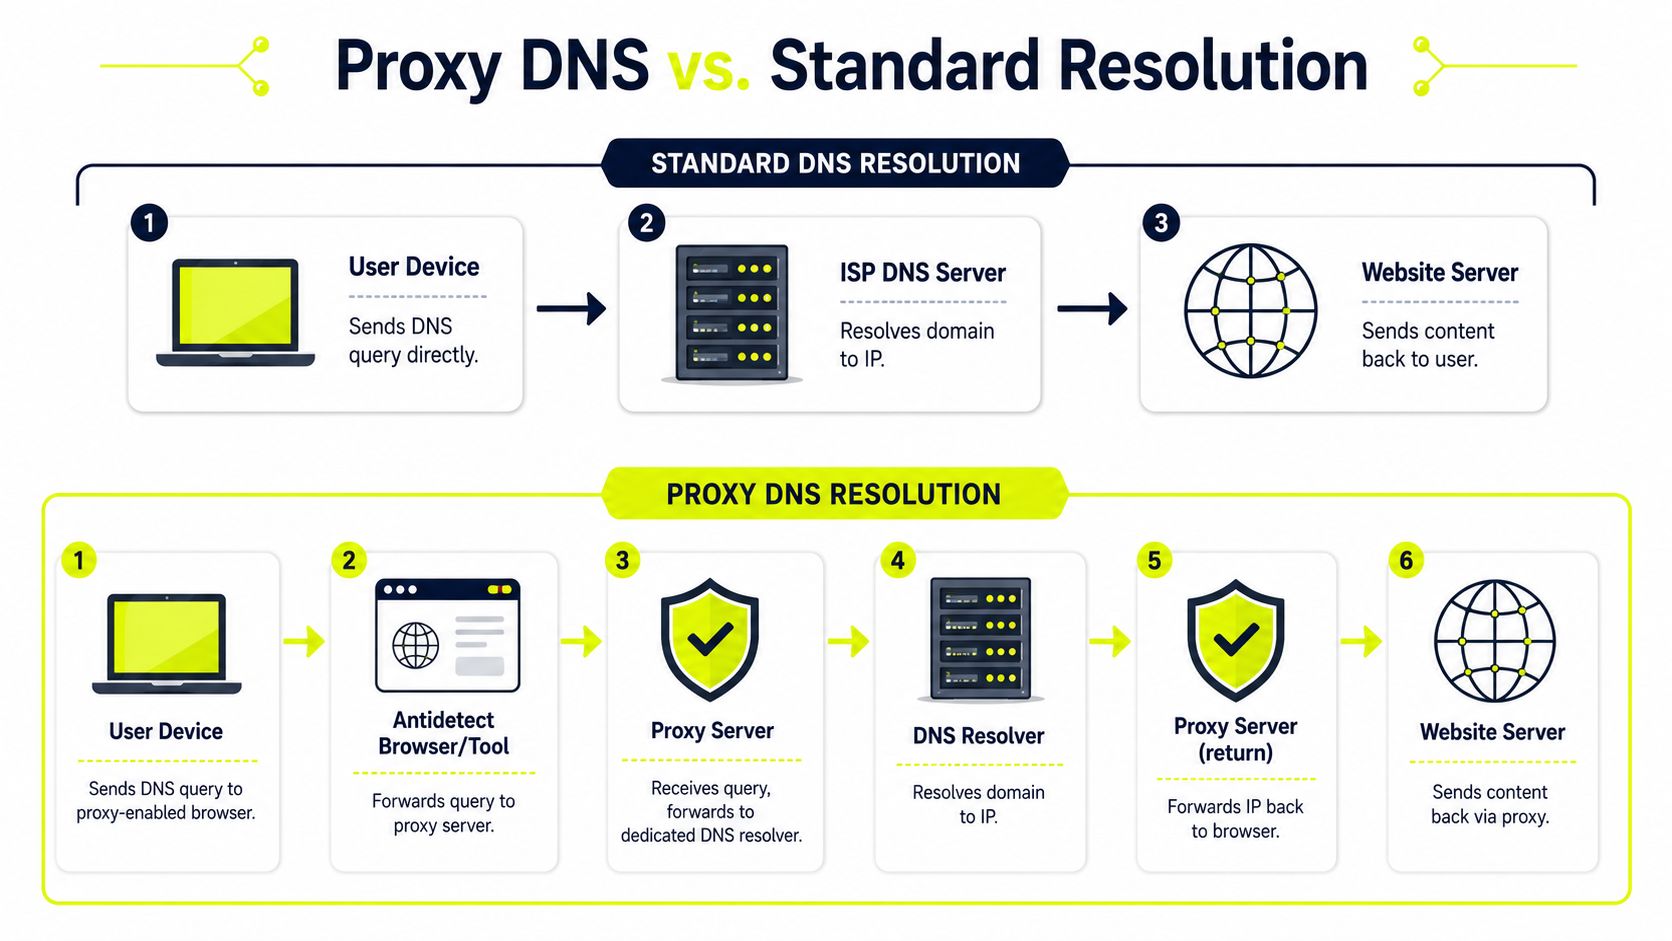
DNS-проксі - це мережевий компонент, який розташовується між клієнтами та вищестоящими DNS-розв'язувачами. Його основне завдання - отримати DNS-запит, опціонально кешувати його і переслати іншому розв'язувачу від імені клієнта. Документація Oracle про моніторинг DNS і поведінку проксі також показує, чому це має операційне значення: кешування на основі TTL і кілька вищестоящих серверів покращують стійкість і зменшують затримку в реальних середовищах, а не лише в теорії, як задокументовано в документації Oracle про DNS-проксі та статистику DNS.
Що насправді змінюється в шляху пошуку
У стандартному налаштуванні пристрій запитує налаштований розв'язувач для пошуку домену. Цей розв'язувач часто прив'язаний до локальної мережі. В офісних мережах, домашніх підключеннях і дешевих VPS-середовищах це зазвичай означає, що розв'язувач відображає те, де машина насправді знаходиться.
З Proxy DNS шлях пошуку змінюється. Запит перехоплюється перед виходом із проксійованого середовища, а потім пересилається вище компонентом на стороні проксі. Клієнт все ще отримує відповідь. Але взаємодія з розв'язувачем більше не відбувається як пряма локальна подія.
Це змінює три речі, які мають значення для операторів:
- Контроль: Ви вирішуєте, де відбувається розв'язання, замість успадкування типової поведінки хост-машини.
- Узгодженість: DNS може залишатися узгодженим з тим самим операційним регіоном, що й вихід проксі.
- Ефективність: Кешовані відповіді можуть зменшити повторні пошуки для доменів, які ваші профілі постійно відвідують.
Juniper і Decodo обидва чітко описують цю посередницьку роль. DNS-проксі пересилає пошуки і може кешувати, фільтрувати або перенаправляти запити замість надсилання кожного запиту безпосередньо від клієнта, як зазначено в глосарії DNS-проксі Decodo.
Чому команди дбають про розташування розв'язувача
Для звичайного перегляду люди часто ігнорують шлях розв'язувача. Для рекламних операцій це недбало.
Командам медіабаїнгу потрібно не лише, щоб трафік надходив із правильного місця. Їм потрібно, щоб весь профіль розповідав одну зв'язну історію. Це включає відбиток браузера, часовий пояс, мову, історію куків, тип IP і поведінку DNS. Якщо одна частина відхиляється, акаунт виглядає підробленим.
Подумайте про стандартний DNS як про відправлення документів через ваше локальне поштове відділення, незалежно від того, яку адресу офісу ви використовуєте на конверті. Proxy DNS - це скоріше використання пересилаючого офісу в тому самому регіоні, що й бізнес-ідентичність, під якою ви працюєте. Повідомлення все ще доходить, але маршрут має більше сенсу.
Проксі, який обробляє трафік, але ігнорує DNS, налаштований лише наполовину.
Це практична відповідь на питання що таке Proxy DNS для операторів. Це не просто технічний шар пересилання. Це один із механізмів, який не дозволяє вашому браузерному середовищу суперечити самому собі.
Анатомія критичного витоку DNS
Витік DNS не виглядає драматично з боку користувача. Сторінка все ще завантажується. Акаунт все ще входить. Панель кампанії все ще відкривається. Ось чому команди пропускають це.
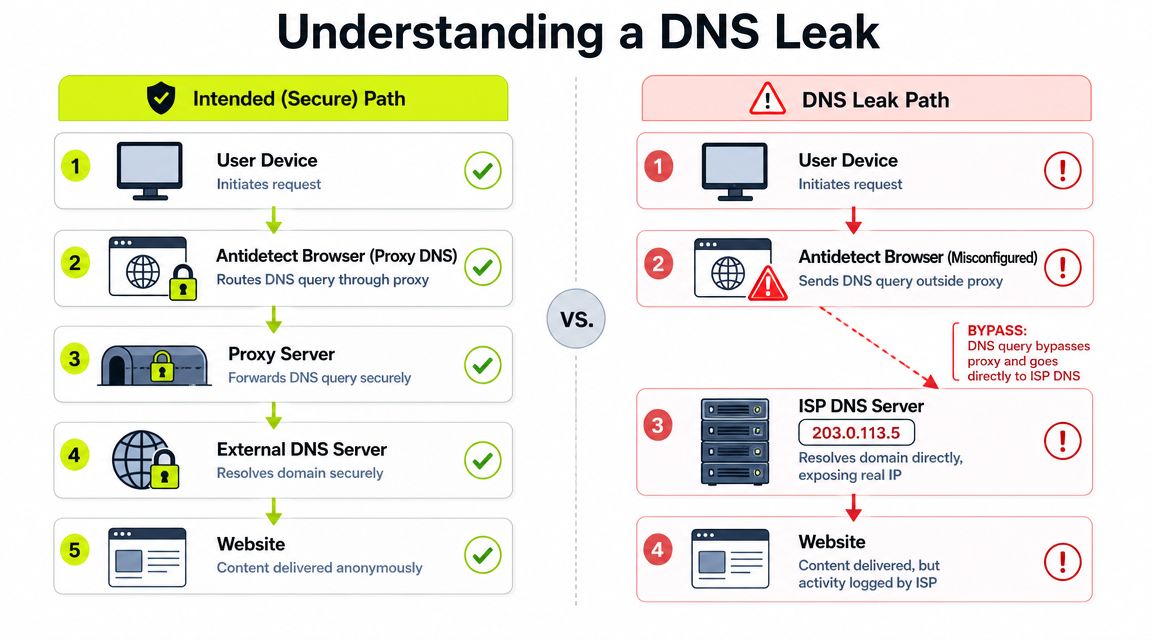
Збій відбувається у фоновому режимі. Ваш антидетект-браузер або стек автоматизації надсилає трафік через призначений проксі, але DNS-пошук обходить цей шлях і йде через інший розв'язувач. Сайт або платформа отримує змішаний сигнал. Трафік каже одне. Розв'язання каже інше.
Як виглядає витік у реальних операціях
Візьмемо звичайний робочий процес. Баєр запускає профіль TikTok у GoLogin, використовуючи резидентний проксі для цільового ГЕО. Відбиток браузера налаштований. Часовий пояс і мова збігаються. Стан куків виглядає нормально. На поверхні профіль чистий.
Але хост-машина все ще розв'язує домени, використовуючи власні типові налаштування DNS. Тому коли браузеру потрібно дістатися до ендпоінтів TikTok, рекламних трекерів або служб верифікації, ці пошуки не йдуть шляхом проксі. Вони виходять через існуючий шлях розв'язувача машини.
Це створює операційні проблеми швидко:
- Невідповідність регіону: Вихід IP і географія розв'язувача не збігаються.
- Розкриття провайдера: Поведінка DNS може розкрити базового мережевого провайдера за хост-машиною.
- Повторювана невідповідність: Якщо багато профілів на одній робочій станції мають витік DNS, платформи бачать повторюваний підпис.
- Погані дані QA: Геоперевірки на лендінгах, офері або локалізованих рекламних потоках стають ненадійними.
Це особливо болісно у фармінгу акаунтів. Команди часто зосереджуються на ротації резидентних, мобільних, дата-центрових або IPv6-проксі, але забувають, що шар DNS все ще повинен відповідати дизайну профілю.
Чому це порушує узгодженість профілю
Різні типи проксі поводяться по-різному на практиці.
Резидентні проксі зазвичай найкраще підходять для соціальних мереж і роботи з рекламними акаунтами, оскільки вони узгоджуються зі споживчими мережевими шаблонами. Мобільні проксі корисні, коли вам потрібна така мережева поведінка, яку платформи вже очікують від трафіку з великою кількістю додатків, але вони можуть бути дорожчими і менш передбачуваними для липких сесій. Дата-центрові проксі швидкі та легко масштабуються, але часто потребують більшої ручної уваги щодо довіри та налаштування. IPv6-проксі можуть добре працювати в середовищах, які повністю їх підтримують, але можуть створювати крайові випадки поведінки, коли інструменти, сайти або потоки верифікації все ще припускають шаблони з переважанням IPv4.
Витоки DNS по-різному впливають на всі чотири категорії, але результат однаковий. Історія ідентичності руйнується.
Якщо ви займаєтеся клоакінгом, масовим створенням акаунтів або геотестуванням, витік DNS перетворює хороший проксі на видимий проксі.
Є інший аспект, який люди пропускають. Інфраструктура DNS давно є точкою контролю, а не просто функцією швидкості. Корпоративні продукти відкривають поля моніторингу, як-от запити, успішні запити, відповіді "не знайдено" та таймаути, оскільки пересилання DNS є центральним операційним шаром. З боку конфіденційності інфраструктура, пов'язана зі зловживаннями, також сильно спирається на захист у стилі проксі. Аналіз 2023 року 414 218 унікальних доменних імен у списках зловживань показав, що 65% використовували служби конфіденційності або проксі, 22% мали відредаговану реєстраційну інформацію, і лише 12% розкривали ідентичність реєстранта. Той самий аналіз показав, що 88% даних реєстрації зловживаних доменів не були безпосередньо видимими, а використання конфіденційності або проксі в репрезентативній вибірці 2021 року всіх реєстрацій доменів становило 29,2%, тоді як редагування становило 22%, згідно з аналізом DNS Research Federation щодо служб конфіденційності та проксі.
Це не означає, що кожен випадок використання проксі є підозрілим. Це означає, що шари проксі впливають на атрибуцію. Платформи це знають. Їхні системи відповідно шукають невідповідності.
Порівняння налаштувань DNS для операцій з кількома акаунтами
Організації часто обирають між трьома моделями. Залишити DNS на типовому розв'язувачі, маршрутизувати DNS через стек проксі або використовувати зашифрований DNS, такий як DoH або DoT. Жоден варіант не є автоматично правильним для кожного робочого процесу.
Ключове питання полягає в тому, чи відповідає шлях DNS моделі акаунта, яку ви використовуєте. Якщо ви керуєте профілями Facebook, фармите акаунти продавців або тестуєте геотаргетовані креативи, узгодженість важливіша за теоретичну елегантність.
Для чого підходить кожен метод
Стандартний DNS є типовим, тому що він простий. Ви нічого не чіпаєте, і машина розв'язує домени, використовуючи те, що надає ОС або мережа. Це прийнятно для випадкового використання. Це слабо для серйозної роботи з кількома акаунтами, оскільки ви успадковуєте хост-середовище.
Proxy DNS зазвичай є найчистішим операційним вибором, коли мета - регіональне вирівнювання. Він утримує розв'язання імен усередині тієї самої мережевої історії, що й сесія браузера. Він також не означає, що решта вашого перегляду зашифрована або анонімізована за замовчуванням. DNS-проксі обробляє лише розв'язання імен. Це не те саме, що повний трафіковий проксі, як добре пояснено в глосарії DNS-проксі NordVPN.
Зашифрований DNS може зменшити локальну видимість самого DNS-запиту. Це звучить привабливо, але може також створити нові питання фінгерпринтингу, якщо профіль браузера, шлях проксі та поведінка зашифрованого розв'язувача не підходять один до одного. В антидетект-середовищах "більш безпечний" на папері не завжди означає "більш правдоподібний" для платформи.
Порівняння конфігурацій DNS для налаштувань із проксі
| Метод | Конфіденційність/Анонімність | Продуктивність | Налаштування | Найкраще для |
|---|---|---|---|---|
| Стандартний DNS | Слабкий для робочих процесів з проксі, оскільки розв'язувач може відображати хост-мережу | Зазвичай стабільний, але залежить від локального розв'язувача | Дуже просто | Випадковий перегляд, завдання з низьким ризиком |
| Proxy DNS | Сильніша узгодженість для проксійованих сесій, коли DNS слідує тим самим операційним шляхом | Часто ефективний для повторних пошуків завдяки поведінці кешування | Середнє, залежить від інструменту та провайдера | Рекламні акаунти Facebook і TikTok, фармінг акаунтів, перевірки клоакінгу, геотаргетовані кампанії |
| Зашифрований DNS з DoH або DoT | Краща конфіденційність запитів у деяких контекстах, але не автоматично краща узгодженість профілю | Може бути хорошою, але залежить від вибору розв'язувача та поведінки браузера | Вище, особливо всередині антидетект-стеків | Команди, які розуміють компроміси фінгерпринтингу розв'язувача та агресивно тестують |
Практичне правило для команд з кількома акаунтами просте. Якщо налаштування має виглядати локальним для цільового регіону, віддавайте перевагу поведінці DNS, яка залишається всередині тієї самої логіки, що й маршрут проксі. Якщо вам потрібна допомога в оцінці варіантів інфраструктури, порівняйте операційні деталі в функціях Sota Proxy.
Налаштування DNS в AdsPower, GoLogin та Multilogin
Теорія не рятує акаунти. Налаштування рятують.
Більшість антидетект-браузерів надають вам достатньо контролю, щоб уникнути очевидних помилок DNS, але не всі відкривають опцію однаково. Назви відрізняються. Деякі інструменти тісно прив'язують обробку DNS до профілю проксі. Інші залишають більше базовій системі. Ви повинні перевірити поведінку, а не припускати її.
Що перевірити перед запуском профілю
Почніть з основ у AdsPower, GoLogin, Multilogin, Dolphin Anty або Hidemyacc.
- Прив'язка проксі: Переконайтеся, що профіль прив'язується до призначеної сесії проксі, а не лише до збереженого запису проксі.
- Опція обробки DNS: Якщо інструмент пропонує налаштування для розв'язання через проксі, увімкніть його для роботи з акаунтами.
- Географія профілю: Зіставте часовий пояс, мову та поведінку WebRTC з регіоном проксі.
- Тип сесії: Липкі сесії зазвичай безпечніші для входу в акаунт і прогріву, ніж агресивна ротація.
- Валідація: Протестуйте профіль після запуску. Не довіряйте лише сторінці налаштувань.
Для операційного використання вибір DNS повинен слідувати за типом проксі.
Резидентні та мобільні проксі часто найкраще підходять, коли ви хочете, щоб профіль браузера поводився як нормальне користувацьке середовище. Зазвичай це перший вибір для акаунтів Facebook і TikTok. Дата-центрові проксі підходять для деякої автоматизації та робочих навантажень зі скрейпінгом, але для потоків з великою кількістю входів вони часто вимагають жорсткішого контролю та більшої ручної перевірки. IPv6-проксі можуть бути ефективними там, де цільова платформа обробляє їх чисто, але багато команд все ще віддають перевагу консервативним налаштуванням для виживання акаунтів.
Специфічні для інструментів звички налаштування, що зменшують витоки
AdsPower і GoLogin зазвичай працюють найкраще, коли ви трактуєте кожен профіль як самодостатню ідентичність. Не використовуйте повторно припущення DNS на рівні хоста для багатьох ідентичностей браузера. Створіть профіль, приєднайте проксі, перевірте середовище браузера, потім перевірте, чи слідує DNS очікуваному маршруту.
Multilogin і Dolphin Anty подібні в принципі, але оператори часто роблять одну помилку. Вони витрачають час на налаштування canvas, шрифтів, часового поясу та user-agent, трактуючи DNS як другорядне. Це неправильно. Мережева узгодженість повинна йти першою.
Використовуйте цей короткий чек-лист під час налаштування будь-якого з них:
- Віддавайте перевагу DNS на стороні проксі для операцій з акаунтами. Це утримує поведінку розв'язувача ближче до ідентичності перегляду.
- Уникайте налаштувань із змішаними регіонами. Не поєднуйте проксі одного регіону з логікою DNS іншого регіону, якщо у вас немає дуже конкретної причини.
- Тримайте профілі ізольованими. Розділяйте профілі браузера, сесії проксі та категорії завдань.
- Перетестовуйте після оновлень ОС або браузера. Робоче налаштування може дрейфувати після змін програмного забезпечення.
- Не ускладнюйте стек надмірно. Занадто багато багатошарових інструментів конфіденційності створюють дивні шаблони.
Найчистіше налаштування зазвичай не є найекзотичнішим. Це те, що має найменше суперечностей.
Якщо ви проводите масові операції, створіть шаблони. Один шаблон для фармінгу Facebook на резидентних. Інший для масштабування TikTok на мобільних. Інший для скрейпінгу або QA на дата-центрових. Потім перевірте поведінку DNS на шаблон, перш ніж клонувати його по всьому флоту.
Усунення типових помилок Proxy DNS
Коли профіль все ще позначається або геоперевірки виглядають неправильно, не перебудовуйте все. Почніть зі шаблону збою.
Швидкі перевірки, коли розташування все ще виглядає неправильно
Якщо сайт все ще бачить неправильний регіон, пройдіть цей список по порядку:
- Тестуйте активний профіль, а не хост-браузер. Чистий результат у вашому звичайному браузері не доводить, що антидетект-профіль чистий.
- Спочатку перевірте призначення проксі. Неправильний хост, неправильна сесія або прострочені облікові дані можуть зробити налагодження DNS безглуздим.
- Перегляньте налаштування DNS браузера. Якщо інструмент має опцію розв'язувача через проксі, підтвердіть, що вона все ще ввімкнена.
- Очистіть застарілі шляхи кешу. Старі записи кешу DNS можуть продовжувати вказувати браузер на неправильне місце навіть після виправлення налаштування проксі.
- Порівняйте сигнали профілю. Часовий пояс, мова та мережевий регіон повинні підтримувати один одного.
Багато "проблем DNS" - це проблеми узгодженості профілю. Проксі може бути в порядку, але решта ідентичності не відповідає.
Коли Facebook або TikTok швидко блокують сесію, припускайте невідповідність перш за невезіння.
Коли проблема швидкості, а не виявлення
Повільне завантаження часто вказує на різні причини.
Іноді шлях розв'язувача нестабільний. Іноді проксі перевантажений. Іноді браузер продовжує повторювати запити, оскільки шлях відповіді DNS і шлях трафіку поводяться не однаково. Кешовані DNS-відповіді можуть допомогти при повторних пошуках, але лише коли вищестоящий ланцюг стабільний.
Використовуйте простий розподіл між симптомами:
| Симптом | Ймовірна причина | Перше виправлення |
|---|---|---|
| Показано неправильне ГЕО | Витік DNS або профіль із змішаними регіонами | Перевірте DNS на стороні проксі та вирівнювання регіону |
| Зростання викликів входу | Неузгоджений відбиток акаунта | Аудит повного профілю, а не лише проксі |
| Сторінки завантажуються повільно | Слабкий шлях розв'язувача, перевантажений проксі або застарілий кеш | Перетестуйте зі свіжою сесією та очищеним кешем |
| Деякі сайти працюють, інші ні | Невідповідність обробки DNS на рівні інструменту | Перевірте специфічні для браузера налаштування та документацію провайдера |
Якщо проблема продовжує повторюватися на різних інструментах, припиніть вгадувати та перегляньте керівництво провайдера або примітки підтримки в FAQ Sota Proxy.
Вибір провайдера проксі для робочих процесів без витоків
Провайдер встановлює мінімум для всього іншого. Якщо мережа недбала, налаштування вашого браузера не врятує це.
Дешеві продавці проксі часто дають вам IP і залишають решту на вас. Це може бути нормально для одноразових завдань зі скрейпінгом. Це слабко для рекламних акаунтів, фармінгу акаунтів, перевірок клоакінгу та будь-якого робочого процесу, де узгодженість DNS впливає на довіру. У цих середовищах вам потрібна інфраструктура, яка не змушує вас латати базову мережеву поведінку вручну.
Сильний провайдер повинен полегшити три речі. Вирівнювання DNS з регіоном виходу. Стабільну поведінку сесії. Передбачувану обробку опцій резидентних, мобільних, ISP, дата-центрових і IPv6, щоб ви могли вибирати на основі завдання замість боротьби з мережею.
Для практиків вибір типу проксі зазвичай простий:
- Резидентний: Найкраще підходить для довіри до соціальних мереж, комерції та рекламних акаунтів.
- Мобільний: Корисний, коли поведінка платформи сильно віддає перевагу мережевим шаблонам, схожим на мобільні.
- Дата-центровий: Швидкий і масштабований для завдань з меншою довірою, QA та деякої автоматизації.
- IPv6: Життєздатний там, де цілі підтримують його чисто, а ваш стек повністю протестований.
Якщо ви оцінюєте інфраструктуру для серйозних операцій, перегляньте варіанти розташування та сервера в покритті серверів Sota Proxy. Команди, які масштабують свій стек, також можуть цікавитися партнерською економікою. Sota Proxy пропонує партнерську програму з комісією до 40%.
Якщо ваше поточне налаштування все ще трактує DNS як другорядне, виправте це спочатку. Sota Proxy надає операторам доступ до резидентної, мобільної, ISP, дата-центрової та IPv6-інфраструктури, побудованої для вимогливих робочих процесів, з підтримкою геотаргетованих кампаній, налаштувань антидетект-браузера та операцій з кількома акаунтами, які не можуть дозволити собі витоків DNS.
Схожі статті
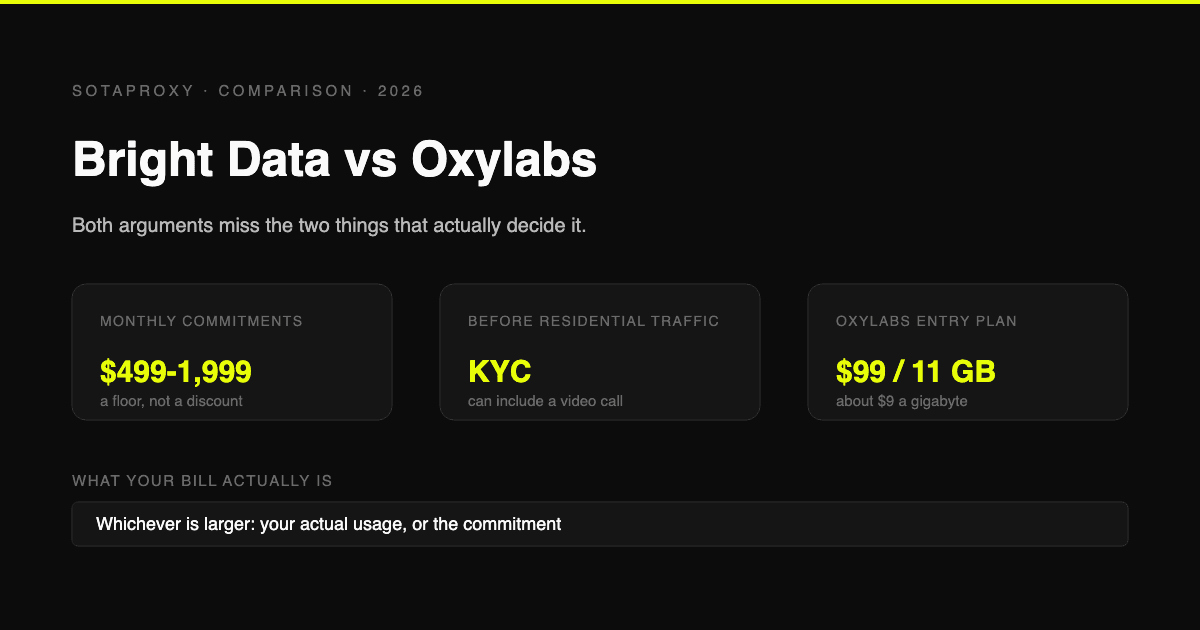
Bright Data проти Oxylabs у 2026 році: ціни, мінімальні зобов'язання та перевірка KYC, про яку мовчать
Обидві платформи орієнтовані на бізнес, вимагають мінімальних щомісячних витрат і проходження комплаєнс-перевірки перед доступом до резидентського трафіку. Актуальні ціни з офіційних сторінок провайдерів, реальна вартість зобов'язань при неповному використанні та для кого насправді підходить кожен сервіс.
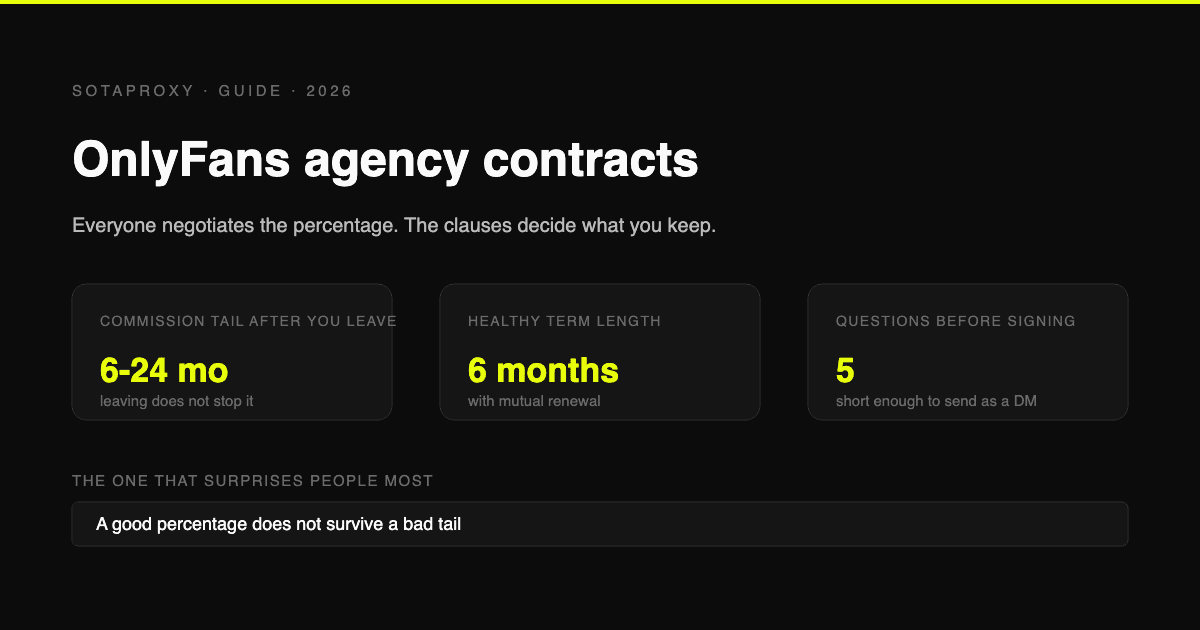
Контракти з OnlyFans-агенціями: пункти, які визначають, що ви зберігаєте
Відсоток комісії - це те, що всі обговорюють, але це найменш важлива частина. Хвости комісій, зворотні платежі, довічна комісія з підписників, ексклюзивність і права на контент - ось що насправді визначає, чи коштуватиме вам щось розірвання угоди.
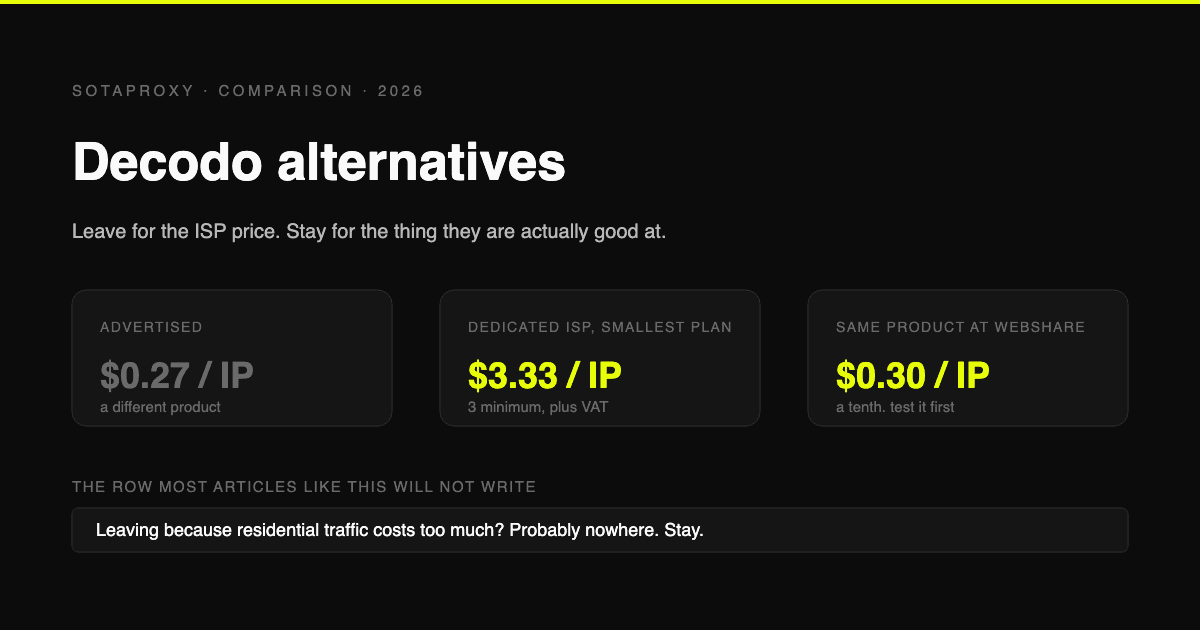
Альтернативи Decodo у 2026 році: куди переходити, а про що не варто й думати
Decodo пропонує найнижчі ціни на ротаційні residential проксі та одні з найвищих на виділені ISP. Перевірені розцінки на обидва типи, реальні причини переходу на інших провайдерів і який варіант підходить у кожному випадку.
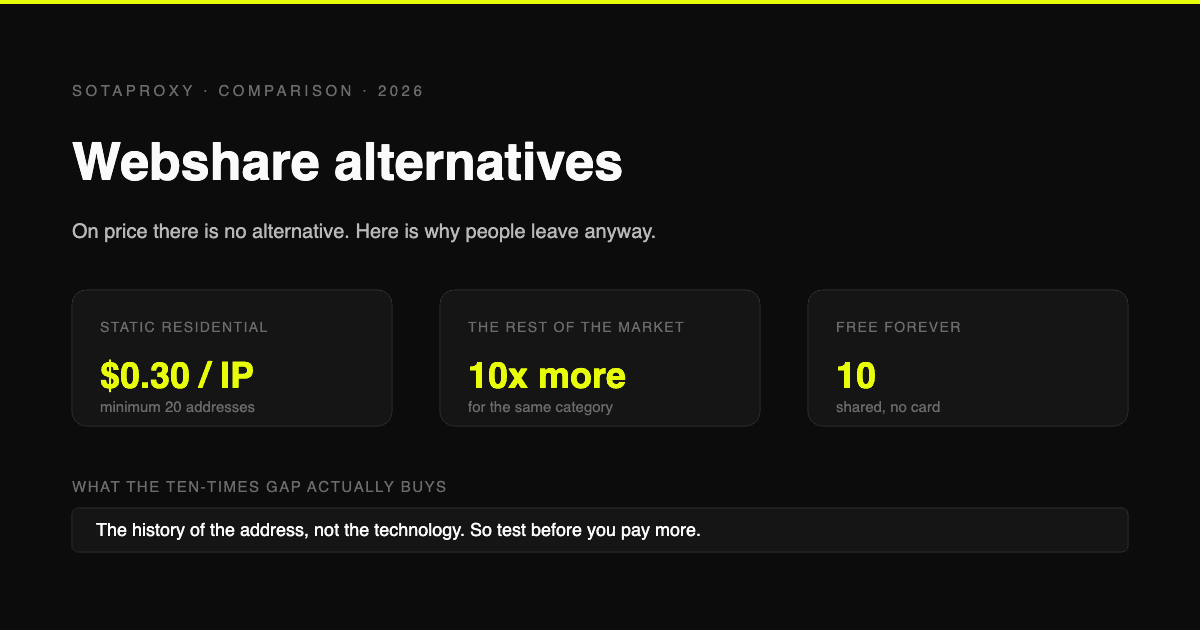
Альтернативи Webshare у 2026: коли найдешевші проксі перестають бути вигідними
Webshare роздає 10 проксі безкоштовно та продає статичні резидентські за $0,30 за IP - в десять разів дешевше більшості постачальників. Перевірені ціни, чотири причини, чому клієнти все одно йдуть, і одна вагома причина залишитися.
Dolphin Anty для мультиакаунтингу: можливості, автоматизація та підключення проксі
Як працювати з Dolphin Anty для мультиакаунтингу: профілі браузера, Cookie Robot, сценарії, Synchronizer, автоматизація через API та три способи підключення проксі SotaProxy. Промокод SOTA20 дає знижку 20%.
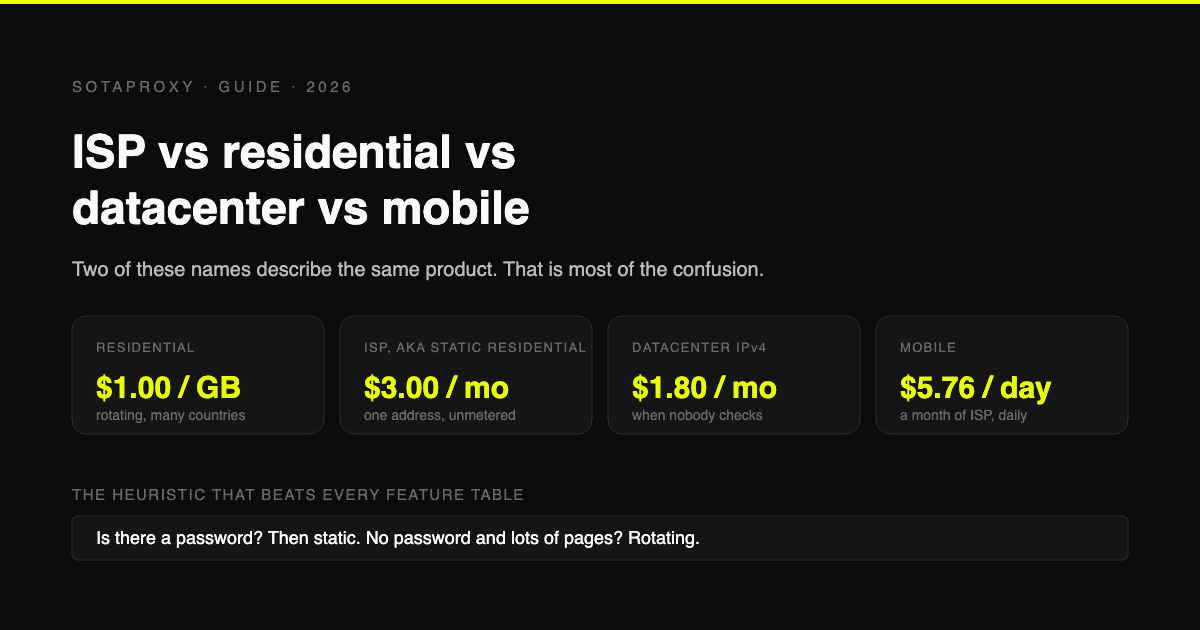
ISP, резидентні, дата-центр і мобільні проксі: який тип вам насправді потрібен
Статичні резидентні та ISP проксі - це один продукт під двома назвами, тому половина порівнянь зводиться до порівняння речі із самою собою. Розбираємо, що насправді являє собою кожен тип, скільки коштує одиниця трафіку і для якого завдання кожен із них найкраще підходить.