Guía de Integración de API: Mejores Prácticas para 2026
Una guía práctica de integración de API para plataformas de proxy. Cubre autenticación, rotación, geolocalización, manejo de errores y SDKs para scraping y anuncios.
Probablemente estás mirando una configuración de proxy que "funciona" en Postman, pero sigue perdiendo sesiones dentro de AdsPower, Multilogin o un scraper personalizado en el momento en que una campaña recibe tráfico real. Esa brecha es donde mueren las granjas de cuentas, los perfiles de anuncios de Facebook y TikTok se marcan como sospechosos, y las campañas geo-segmentadas se desmoronan porque la capa de proxy no está construida para sobrevivir a la rotación, cambios de autenticación o transferencias de navegador. Una verdadera guía de integración de API para este trabajo tiene que tratar la API del proxy como infraestructura de producción, no como una solicitud única.
Tabla de Contenidos
- Por Qué la Integración de API de Proxy Falla en Producción
- Métodos de Autenticación y Configuración de Credenciales
- Elegir el Tipo de Proxy Correcto para el Trabajo
- Sesiones Persistentes, Rotación y Parámetros de Geo-Segmentación
- SDK y Ejemplos de Código en Python, Node y Go
- Manejo de Errores, Reintentos y Límites de Tasa
- Endurecimiento de Producción, Monitoreo y Escalado Seguro
Por Qué la Integración de API de Proxy Falla en Producción
Un equipo de arbitraje de tráfico puede tener 50 cuentas de Facebook y TikTok ejecutándose a través de AdsPower, todas las pruebas de proxy pueden pasar, y todo el stack aún puede desmoronarse la primera vez que un perfil se rota a la familia de IP incorrecta. El problema generalmente no es la llamada a la API en sí misma. Es el pegamento alrededor de ella: el almacenamiento de credenciales, la persistencia de sesiones, la consistencia geográfica y la lógica de reintentos en la que nadie pensó cuando la integración todavía era un ejemplo limpio de curl.
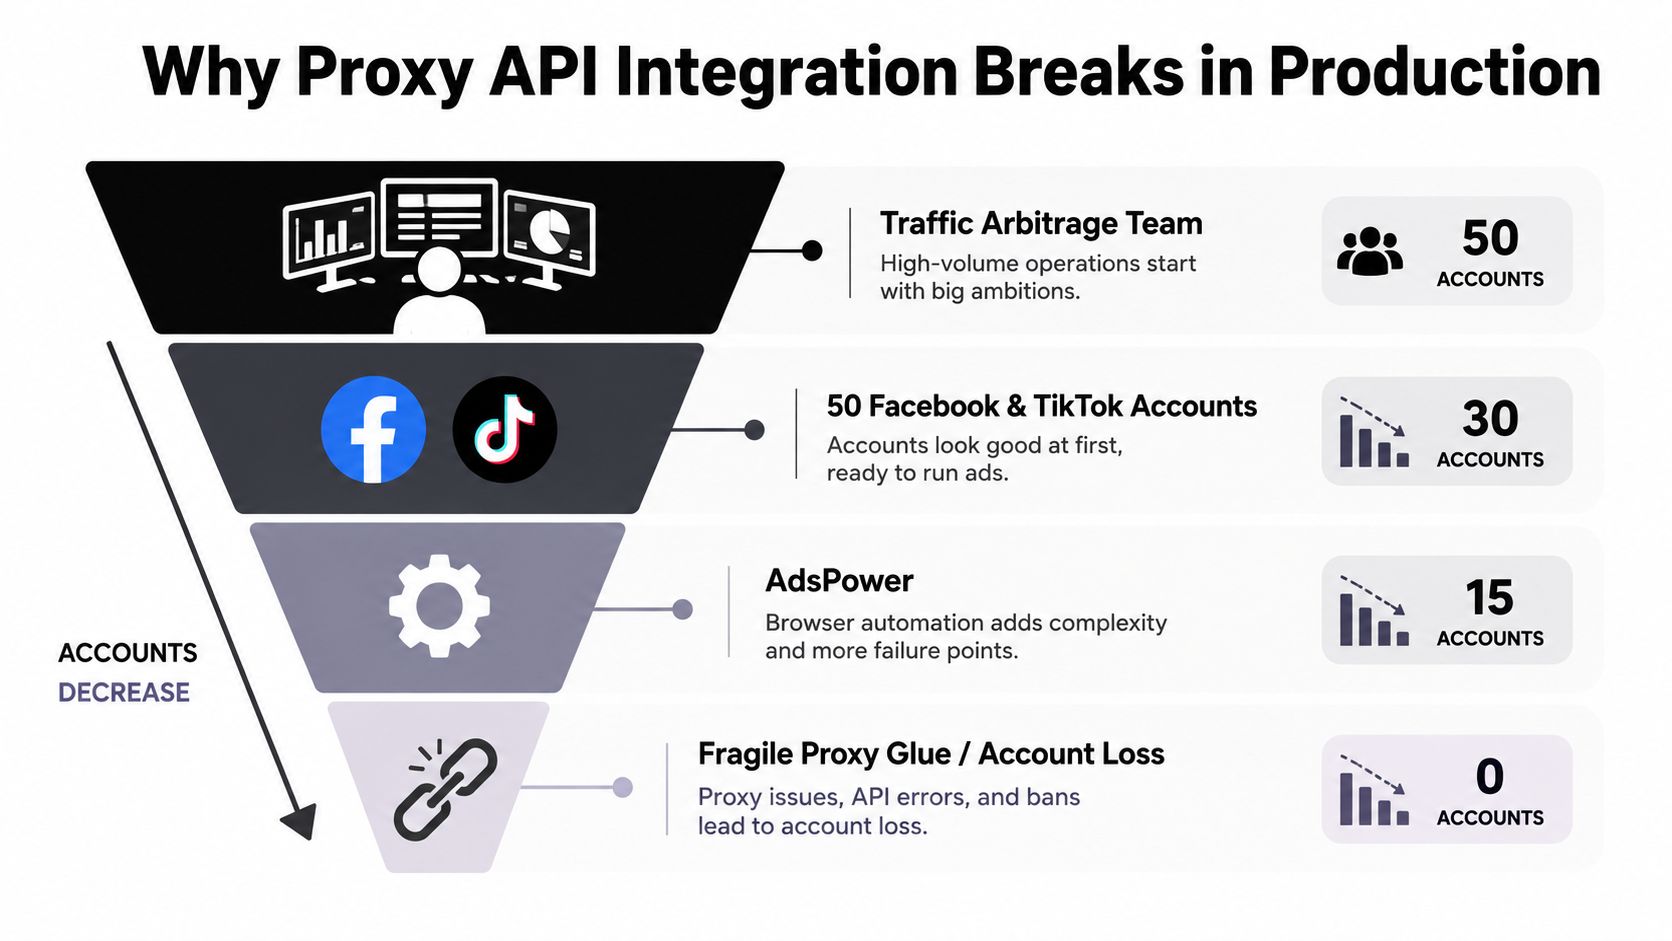
Qué falla primero
La primera falla suele ser invisible. Una sesión cambia con demasiada frecuencia, un endpoint empieza a devolver un nuevo código de error, o un perfil de navegador se reconecta con un ASN diferente al que espera la cuenta. En granjas de cuentas, cloaking y campañas geo-segmentadas, esa desviación importa más que el éxito bruto de la solicitud.
Regla práctica: si tu integración no puede sobrevivir a un cambio de proxy sin modificar la huella digital del navegador, no está lista para producción.
El contexto más amplio también importa. Los sistemas de integración son ahora casi universales en las organizaciones, con un 99% de las organizaciones que ya utilizan algún tipo de sistema de integración según el informe de Vanson Bourne de 2021, y un 64% ejecutando implementaciones híbridas entre entornos on-premises y en la nube, 23% solo en la nube y 12% solo on-premises. Ese cambio significa que la guía no puede detenerse en "conectarse al endpoint". Tiene que cubrir la realidad compleja del enrutamiento, los límites de seguridad y el manejo de fallos entre entornos, especialmente cuando el mismo operador está manejando AdsPower, Dolphin Anty, GoLogin, Multilogin o Hidemyacc en diferentes flujos de trabajo. El informe también señala indirectamente que las integraciones modernas necesitan ejemplos para REST, webhooks, reintentos, paginación y observabilidad, porque el trabajo ahora abarca estados complejos en lugar de aplicaciones aisladas. Vanson Bourne integration report
Cómo pensar sobre el resto del stack
Una solicitud que funciona demuestra casi nada más allá de la sintaxis. Una integración duradera necesita sobrevivir a la rotación de IP, límites de tasa, reutilización de sesiones y cambios del lado del proveedor sin quemar perfiles o gasto publicitario.
Por eso el resto de esta guía se apoya en el comportamiento de producción. Trata el endpoint del proxy como parte de un sistema de larga duración que necesita credenciales, selección de tipo de proxy, sesiones persistentes, política de reintentos y monitoreo que detecte desviaciones antes de que tu granja empiece a perder cuentas.
Métodos de Autenticación y Configuración de Credenciales
Comienza con el modo de autenticación que coincide con la carga de trabajo, no con el que se siente más fácil en el panel de control. Las integraciones de proxy generalmente necesitan tres patrones de credenciales diferentes, y cada uno se ajusta a un tipo diferente de automatización.
Usa el método de autenticación adecuado para la carga de trabajo
Usuario:contraseña en el endpoint del proxy se ajusta a los perfiles de navegadores antidetección. Es fácil de pegar en AdsPower, Dolphin Anty, GoLogin, Multilogin o Hidemyacc, y mantiene la configuración de proxy a nivel de navegador autocontenida. Eso importa cuando un operador humano o un administrador de perfiles necesita moverse rápido sin tocar listas de permitidos del lado del servidor.
Lista blanca de IP se ajusta a scrapers del lado del servidor y cargas de trabajo de datacenter. Si el trabajo se ejecuta desde un host conocido o una IP de salida fija, la lista blanca reduce la proliferación de credenciales y hace que la automatización sea más simple. También es la opción más limpia cuando tu scraper vive en un entorno bloqueado y no necesita credenciales con alcance de usuario.
Claves API se ajustan a endpoints de cuenta, uso y rotación. Ese es el plano de control, no el plano de datos. Usa una clave cuando necesites consultar el saldo, inspeccionar sesiones o administrar infraestructura desde código en lugar de desde dentro del propio perfil del navegador.
Para generar y rotar claves en un panel de control de Sota Proxy, mantén el proceso aburrido. Crea la clave, limita su alcance solo a las operaciones que necesitas, guárdala en una variable de entorno o un administrador de secretos, y rótala en un calendario que coincida con tu riesgo operacional. Si una clave alguna vez se filtra en un repositorio, rota inmediatamente e invalida la antigua antes de que alguien la reutilice.
Nunca codifiques secretos de proxy directamente en notas de perfiles de navegador, hojas de cálculo compartidas o scripts de despliegue. Así es como un solo token filtrado se convierte en un incidente a nivel de toda la granja.
Si quieres un tutorial simple de autenticación para una solicitud básica de proxy, este ejemplo de autenticación básica para cURL es un punto de referencia práctico. Úsalo como estructura inicial, luego mueve el secreto a variables de entorno antes de publicar cualquier cosa en producción.
Construye la estructura del endpoint según el modo de autenticación
Una URL de proxy para navegador generalmente se ve como un endpoint user:password con host, puerto y credenciales integradas en la configuración del perfil. Una solicitud de plano de control, por el contrario, usa una clave API en un encabezado o una llamada controlada por query contra el endpoint de cuenta. Mantén esas rutas separadas, porque mezclarlas crea código frágil y límites de acceso confusos.
Para los equipos que administran granjas de cuentas de Facebook y TikTok, la división más limpia es simple. Los perfiles de navegador obtienen credenciales user:pass. Las herramientas de backend obtienen claves API. Los scrapers dedicados con infraestructura fija obtienen acceso por lista blanca de IP. Esa división mantiene las operaciones predecibles cuando se clona un perfil, se redespliega un servidor o se ejecuta una verificación de facturación desde una máquina diferente.
Elegir el tipo de proxy correcto para el trabajo
La selección de proxy no es un problema de marca. Es un equilibrio entre confianza, velocidad, costo y cuánto riesgo tolera la plataforma objetivo antes de comenzar a marcar comportamientos. Para arbitraje de tráfico, cloaking, farming de cuentas y campañas geográficamente dirigidas, la elección correcta depende de la plataforma, no de tu preferencia.
Compara los cuatro tipos de la forma en que los operadores realmente los usan
Los proxies residenciales tienen sentido cuando importan las puntuaciones de confianza. Se ven más cercanos al tráfico de consumidores, lo que ayuda con cloaking, verificación de anuncios y flujos de navegación donde el objetivo espera conexiones domésticas ordinarias. El equilibrio es simple: generalmente son más lentos que los rangos de datacenter, pero son más difíciles de clasificar.
Los proxies móviles son la opción premium para plataformas sociales que no les gustan los rangos de datacenter. Para la gestión masiva de cuentas de Facebook y TikTok, pueden tener más peso en entornos sospechosos porque el tráfico proviene del espacio de operadores móviles. La desventaja es el costo y la disponibilidad. Pagas por esa reputación.
Los proxies de datacenter se ajustan al scraping sensible a la velocidad donde el objetivo tolera el tráfico de infraestructura. Son útiles cuando necesitas rendimiento bruto y el sitio no evalúa agresivamente la reputación de la IP de origen. Los proxies ISP se sitúan entre la confianza residencial y la velocidad de datacenter, lo que los hace útiles para ejecuciones de producción estables que necesitan una huella menos obvia que los rangos de datacenter puros.
IPv6 funciona bien para trabajos con alto uso de ancho de banda cuando el objetivo lo acepta. Puede ser útil para escala económica, pero no es un sustituto universal para tráfico sensible a la reputación. Algunas plataformas y endpoints aún tratan IPv6 de manera diferente, así que pruébalo contra el objetivo real antes de comprometer una granja a ello.
| Tipo de Proxy | Mejor para | Velocidad | Resistencia a bloqueos | Costo típico |
|---|---|---|---|---|
| Residencial | Cloaking, verificación de anuncios, navegación sensible a geolocalización | Moderada | Alta | Más alto |
| Móvil | Gestión de cuentas de Facebook y TikTok, farming de cuentas | Moderada a más baja | Muy alta | El más alto |
| Datacenter | Scraping donde el objetivo tolera IPs de infraestructura | Alta | Más baja | Más bajo |
| IPv6 | Tareas económicas con alto uso de ancho de banda | Alta | Varía según el objetivo | Bajo |
Una forma clara de pensarlo es esta: la confianza te da acceso, la velocidad te da rendimiento, y el costo te da escala. Rara vez obtienes las tres a la vez, así que ajusta el tipo de proxy a la tolerancia de la plataforma y al costo de falla de la campaña.
Para equipos que comparan diseños de proxies con su propio stack, la guía de tipos de proxy es una referencia complementaria decente. Sota Proxy también encaja en este árbol de decisiones como una opción para suministro residencial, móvil, ISP, datacenter e IPv6, incluyendo el tipo de distribución geográfica que los operadores usan para cuentas de anuncios y scraping.
Sesiones persistentes, rotación y parámetros de geolocalización
Las sesiones persistentes son lo que evita que un perfil parezca que se teletransportó cada pocos minutos. La rotación es lo que evita que un scraper quede anclado a una fuente sobreutilizada. El equilibrio incorrecto rompe tanto el farming de cuentas como los trabajos de extracción, porque las plataformas notan la deriva de comportamiento antes de notar el volumen.
Sesiones persistentes cuando la identidad importa
Si estás gestionando una cuenta de anuncios de Facebook dentro de un navegador antidetección, generalmente quieres que una IP permanezca vinculada a un perfil durante horas o días. Eso mantiene el navegador, el almacén de cookies y la identidad de red alineados. El movimiento práctico es usar un ID de sesión o parámetro de sesión persistente para que el mismo perfil sea redirigido de vuelta a la misma salida.
Cuando el trabajo se parece más a scraping o recolección de feeds, la rotación agresiva puede ayudar. El objetivo ve menos tráfico repetitivo de una sola fuente, y reduces la posibilidad de que una IP sobreutilizada se convierta en tu único punto de falla. El problema es que cada rotación puede reiniciar la confianza y romper un flujo con estado, así que no rotes ciegamente en flujos de trabajo de navegador.
Un buen patrón es aislar trabajos por comportamiento. Las cuentas que inician sesión, se calientan y permanecen activas necesitan persistencia adhesiva. Los scrapers que obtienen páginas, extraen campos y salen pueden rotar más rápido. Intentar usar la misma lógica de rotación para ambos es cómo los operadores terminan con cierres de sesión aleatorios y eventos duplicados.
Mantén el perfil del navegador estable, rota el extractor, no la identidad.
Geolocalización y segmentación por operador que realmente coincida con la campaña
La geolocalización funciona mejor cuando la ubicación del proxy coincide con la geografía del anuncio, la página de destino y el comportamiento histórico de la cuenta. Si necesitas una ciudad objetivo en EE.UU., solicítala explícitamente en lugar de depender de un pool a nivel de país y esperar que caiga en el área metropolitana correcta. La misma lógica se aplica a la segmentación a nivel de estado, selección de ASN y segmentación por operador móvil.
Una forma práctica de endpoint puede verse así conceptualmente: host más credenciales más un token de sesión, con parámetros de ubicación superpuestos a la solicitud. Usa una ruta para navegación persistente, otra para rotación y una tercera para anclaje geográfico cuando la campaña dependa de entrega específica por región. Eso mantiene el campo de importación de perfil legible dentro de GoLogin, Multilogin o Hidemyacc, y evita que el código del scraper se convierta en un laberinto de flags únicos.
Las notas sobre persistencia de sesión son útiles si necesitas un modelo mental más profundo sobre cómo deben comportarse las sesiones de larga duración y el control de ubicación. Una vez que hayas establecido las reglas, copia la misma forma de endpoint en el campo proxy del navegador antidetección o la configuración del worker y déjalo solo a menos que la campaña cambie.
SDK y ejemplos de código en Python, Node y Go
La forma más rápida de romper las integraciones de proxy es enterrarlas dentro de la lógica de negocio. Mantén la capa de proxy delgada, testeable y reemplazable. De esa manera, cuando un proveedor cambie el comportamiento de autenticación o un gestor de perfiles actualice su formato de importación, solo tocas un módulo.
Python con requests
import os
import requests

PROXY_URL = os.getenv("PROXY_URL")  # user:pass@host:port
SESSION_ID = os.getenv("PROXY_SESSION_ID", "profile-01")

proxies = {
    "http": f"http://{PROXY_URL}&session={SESSION_ID}",
    "https": f"http://{PROXY_URL}&session={SESSION_ID}",
}

session = requests.Session()
session.proxies.update(proxies)

try:
    r = session.get("https://example.com", timeout=30)
    r.raise_for_status()
    print(r.status_code, r.text[:200])
except requests.RequestException as exc:
    print(f"request failed: {exc}")
Usa esto cuando necesites un worker pequeño que pueda preservar una sesión persistente a través de múltiples llamadas. Agrega lógica de reintentos alrededor de la llamada get() solo después de decidir qué fallos es seguro repetir.
Node con axios y un proxy agent
import axios from "axios";
import { HttpsProxyAgent } from "https-proxy-agent";

const proxyUrl = process.env.PROXY_URL;
const sessionId = process.env.PROXY_SESSION_ID || "profile-01";

const agent = new HttpsProxyAgent(`${proxyUrl}&session=${sessionId}`);

async function fetchPage() {
  try {
    const res = await axios.get("https://example.com", {
      httpsAgent: agent,
      httpAgent: agent,
      timeout: 30000,
    });
    console.log(res.status, res.data.slice(0, 200));
  } catch (err) {
    console.error("request failed:", err.message);
  }
}

fetchPage();
Usa esto en automatización basada en Node donde el proxy necesita funcionar a través de servicios internos, manejadores de webhooks o trabajos de scraping ligeros. Mantén la creación del agente separada de tus manejadores de rutas para que puedas cambiar las credenciales sin reescribir la aplicación.
Go con net/http
package main

import (
    "fmt"
    "net/http"
    "net/url"
    "os"
    "time"
)

func main() {
    proxyURL, _ := url.Parse(os.Getenv("PROXY_URL"))

    transport := &http.Transport{
        Proxy: http.ProxyURL(proxyURL),
    }

    client := &http.Client{
        Transport: transport,
        Timeout: 30 * time.Second,
    }

    resp, err := client.Get("https://example.com")
    if err != nil {
        fmt.Println("request failed:", err)
        return
    }
    defer resp.Body.Close()

    fmt.Println(resp.Status)
}
Este patrón funciona limpiamente para workers del lado del servidor que necesitan un comportamiento predecible y una inyección simple de transporte. Envuelve el transport si necesitas una política de reintentos personalizada o circuit breaking más adelante.
Campos de importación de perfiles de navegador
GoLogin, Dolphin Anty, Multilogin y Hidemyacc exponen campos de importación de proxy de una forma u otra. Pega el endpoint, configura el tipo de proxy correctamente y mapea el comportamiento de sesión persistente al perfil que quieres mantener estable. Si estás usando una configuración de equipo compartida, mantén un conjunto de credenciales por carga de trabajo para que el administrador de perfiles no se convierta en un pantano de depuración.
La documentación de la API de Sota Proxy es el lugar adecuado para verificar las estructuras de los endpoints antes de conectar un adaptador personalizado alrededor de ellos. Si también estás usando Sota Proxy en un stack de automatización más grande, su selección de proxy basada en dashboard y controles de sesión se ajustan al mismo patrón que usa esta sección, sin forzar cada perfil a las mismas reglas de transporte.
Manejo de Errores, Reintentos y Límites de Tasa
La integración de proxies falla más a menudo en las partes que los equipos omiten durante la primera construcción. Una ruta de solicitud limpia significa muy poco si el sistema no puede recuperarse de errores de autenticación, bloqueos upstream o límites de ráfaga sin bombardear la misma ruta defectuosa una y otra vez.
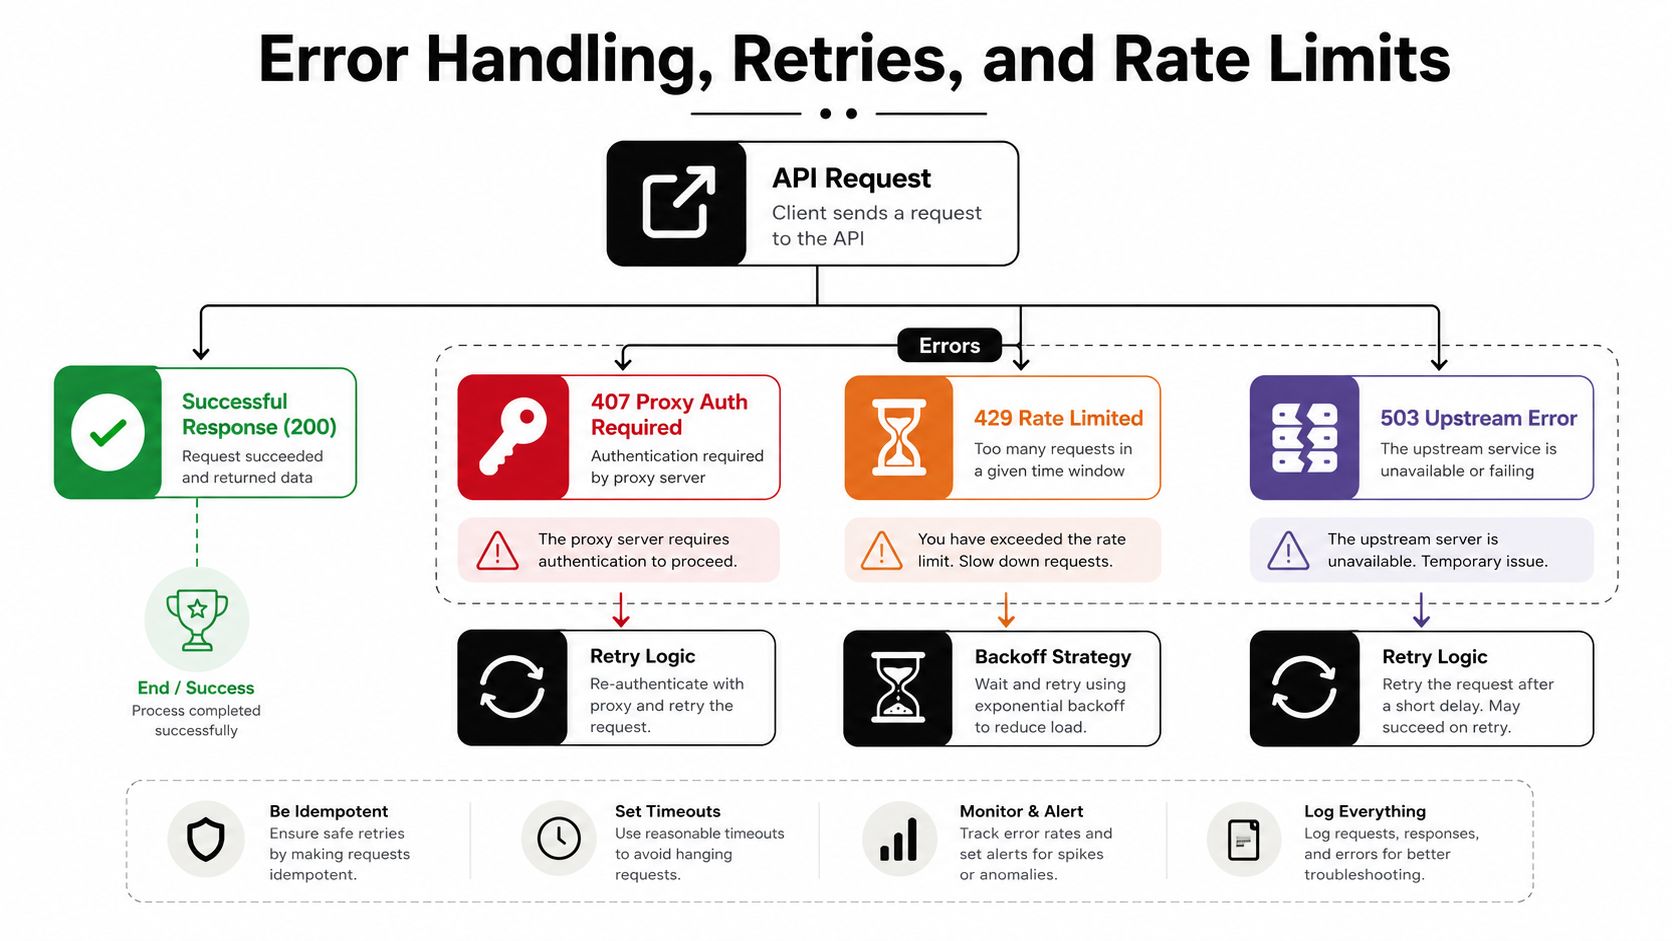
Trata el código de estado como una señal de enrutamiento
407 Proxy Auth Required significa que las credenciales o el modo de autenticación están incorrectos, así que los reintentos no ayudarán hasta que corrijas la configuración. 429 Rate Limited significa que el objetivo o la capa de proxy quiere que reduzcas la velocidad, y los encabezados de respuesta deberían guiar tu backoff. 503 Upstream Error generalmente significa que el origen o la cadena detrás del proxy está fallando, lo cual es común cuando un objetivo está bloqueando un lote o una ruta upstream está temporalmente degradada.
Los encabezados útiles son los que te dicen cuándo intentar de nuevo. Retry-After te dice cuánto tiempo esperar, y X-RateLimit-Remaining te dice si todavía estás dentro de la ventana límite. No adivines. Lee los encabezados y deja que el servidor te diga el ritmo.
Backoff, jitter y circuit breaking
El backoff exponencial con jitter evita que un lote defectuoso aglomere el mismo endpoint en el mismo intervalo. Si cada worker reintenta en el mismo segundo, creas otro pico exactamente cuando el sistema ya está bajo presión. La aleatorización suaviza eso.
Un circuit breaker protege al resto de la granja. Si un lote de proxies comienza a generar errores repetidos de autenticación o upstream, córtalo antes de que derribe todo un clúster de cuentas. Eso importa cuando un nodo de salida defectuoso puede envenenar múltiples sesiones de Facebook o TikTok en secuencia.
Para flujos de trabajo impulsados por webhooks, la idempotencia no es opcional. Los callbacks duplicados son el asesino silencioso en pipelines de automatización porque pueden crear registros duplicados, activar dos veces acciones de cuenta o reprocesar el mismo evento después de un reintento. Si un trabajo puede ser reproducido, dale una clave de idempotencia y almacena el estado de procesamiento antes de emitir la siguiente acción.
Si un reintento puede crear un segundo evento de gasto publicitario o una segunda acción de cuenta, el manejador necesita una protección de idempotencia antes de necesitar otro bucle de reintentos.
La entrada del glosario sobre rate limiting es un anclaje útil si tu equipo necesita una definición compartida de lo que el código debería hacer bajo presión. Coloca la política de reintentos en un módulo, prueba los casos de fallo y no dejes que el happy path sea dueño de toda la implementación.
Refuerzo en Producción, Monitoreo y Escalado Seguro
Un stack de proxies está saludable cuando se mantiene aburrido. El panel de control debería mostrar tráfico, saldo y comportamiento de sesiones con suficiente claridad para que notes las desviaciones antes que los usuarios. Esa es la diferencia entre una rotación controlada y un incidente a nivel de toda la granja.
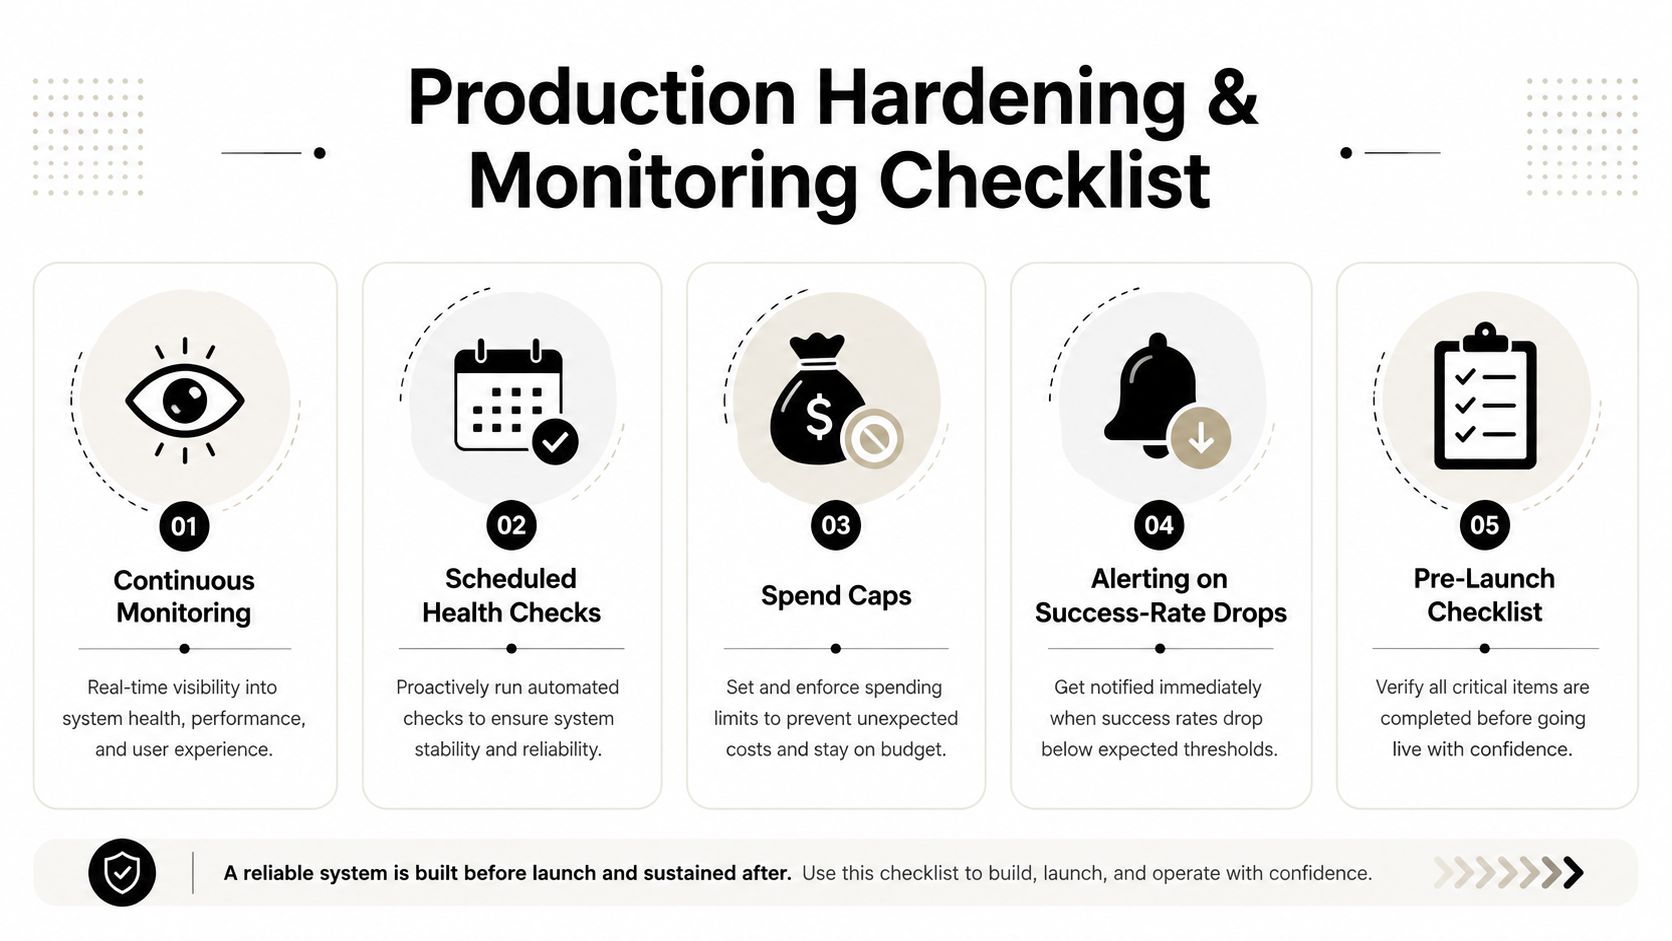
Mantén las verificaciones rutinarias
Comienza con monitoreo continuo de la tasa de éxito, fallas de autenticación y desviación geográfica. Luego agrega verificaciones de salud programadas que apunten a los mismos endpoints que usan tus trabajos de producción, no a un endpoint de juguete que nunca falla. Una ruta de prueba limpia es inútil si no ejercita el comportamiento del proxy del que dependen tus cuentas.
Los límites de gasto importan tanto como la confiabilidad. Si un bucle de sesiones sale mal, puede consumir el saldo mientras el equipo intenta diagnosticar el problema. Vincula alertas a caídas repentinas en la tasa de éxito y cambios inesperados de saldo, luego dirige esas alertas a las personas que pueden congelar una campaña o intercambiar un lote rápidamente.
El panel en tiempo real en Sota Proxy está construido para esa vista operacional, con monitoreo de tráfico y saldo en un solo lugar. Si tu equipo quiere una capa de flujo de trabajo más amplia en torno al uso de proxies, explora los productos de Passflow como un punto de referencia sobre cómo los operadores empaquetan rutinas alrededor de automatización y seguimiento. Sota Proxy también mantiene un programa de referidos y afiliados con hasta 40% de comisión, que puede compensar el gasto en proxies para equipos que mueven suficiente volumen como para preocuparse por el margen.
Usa un checklist de lanzamiento antes de escalar la granja
- Verifica el modo de autenticación: confirma que los perfiles de navegador, listas blancas y claves API coincidan con la carga de trabajo prevista.
- Prueba las sesiones pegajosas: asegúrate de que el mismo perfil llegue a la misma ruta cuando deba hacerlo.
- Ejecuta verificaciones geográficas: compara la ubicación solicitada con el comportamiento de salida real antes del primer impulso de campaña.
- Simula fallas: elimina un lote de proxies y observa si el circuit breaker lo aísla.
- Confirma el registro de logs: captura IDs de solicitud, nombres de endpoints y contexto de errores para que la respuesta a incidentes tenga algo útil que leer.
El soporte importa cuando un lote se tuerce en el momento equivocado. Una plataforma con soporte humano puede acortar la brecha entre "algo se desvió" y "encontramos la razón". Esto es especialmente útil para granjas de cuentas y compradores de medios que no pueden permitirse perder un día en conjeturas.
Sota Proxy te proporciona infraestructura residencial, móvil, ISP, datacenter e IPv6 con control de sesiones, segmentación geográfica y monitoreo en panel diseñado para uso real en producción. Si tu API de proxies necesita sobrevivir a transferencias de navegador, rotación de IP y presión de límites de tasa en lugar de simplemente pasar una prueba de curl, visita Sota Proxy y conéctalo al stack que estás ejecutando esta semana.
Artículos relacionados
Cuánto Ganas Realmente en OnlyFans en 2026: La Estructura Completa de Comisiones
La distribución publicada de ganancias, cada recorte entre el dólar de un fan y tu cuenta bancaria, cuándo llega realmente el dinero y la única métrica que decide si la promoción funciona.
Cómo Probar un Proxy Antes de Comprarlo: Lista de Verificación de 10 Minutos
Diez comprobaciones que te indican si un proxy de prueba vale la pena: ASN de salida, indicadores de hosting, comportamiento de rotación, distribución de subredes, fugas de DNS y WebRTC, y tasa de éxito en tu objetivo específico.

Cómo Ganar Dinero con Web Scraping en 2026: Cinco Modelos, con Precios
Cinco formas en que los scrapers generan ingresos, cuánto cobra cada uno y cuánto cuesta realmente ejecutar un scraping, medido en páginas reales: solo HTML versus renderizado completo del navegador.

Lo que realmente cuesta un stack de multi-accounting en 2026
Cifras mensuales reales para 10, 50 y 200 cuentas: perfiles antidetect, proxies, números, teléfonos en la nube y comisiones de tarjetas, con la partida que se come tres cuartas partes del presupuesto.

Balanceo de Carga de Proxies Explicado para Profesionales
Aprende cómo funciona el balanceo de carga de proxies para Facebook, TikTok y flujos de trabajo con múltiples cuentas. Cubre algoritmos, arquitecturas y mejores prácticas.
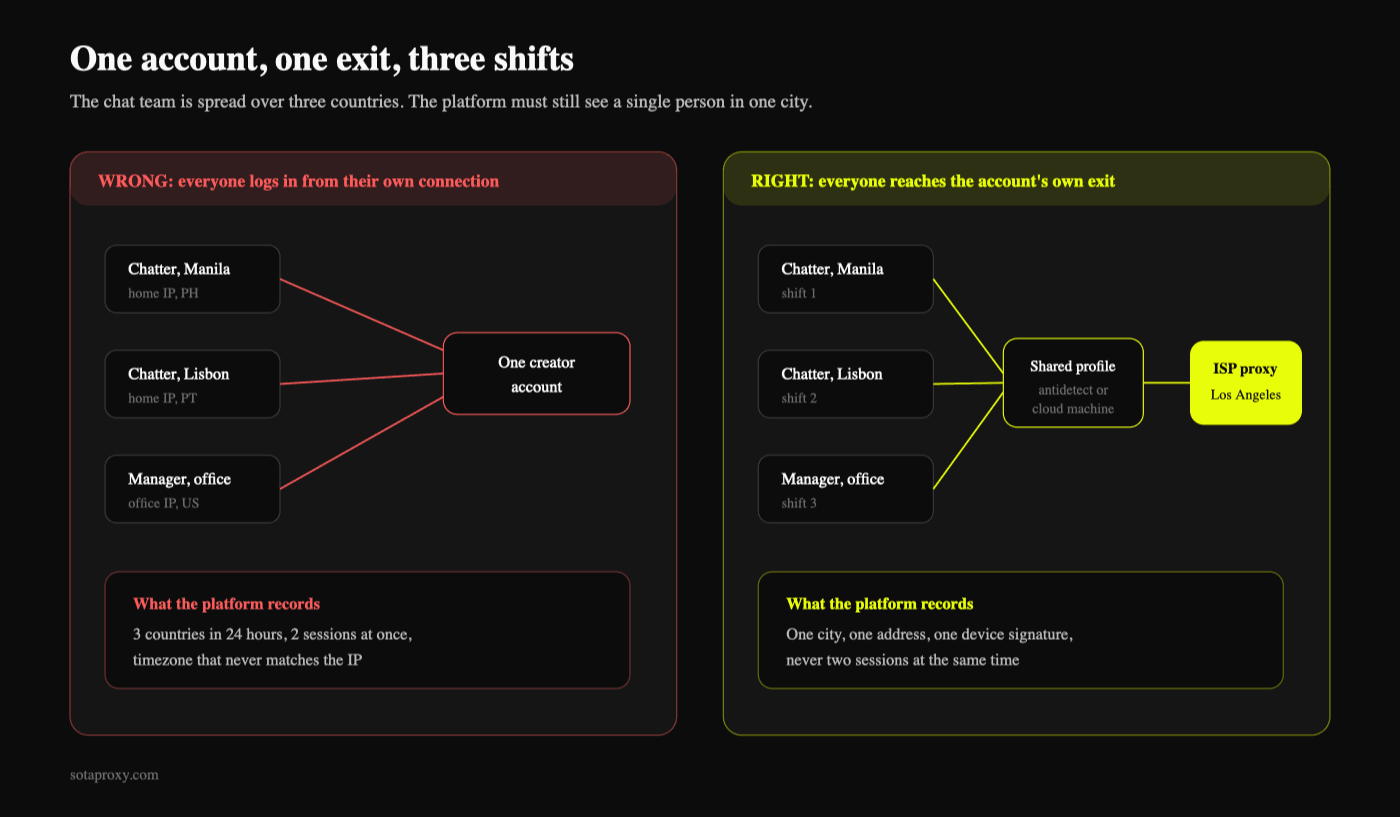
Cómo las agencias de OnlyFans gestionan 20 cuentas de creadores sin vincularlas
Qué vincula realmente las cuentas de creadores, qué tipo de proxy necesita cada una, cómo los chatters en tres países comparten un único inicio de sesión, y cuánto cuesta la capa de aislamiento frente a una comisión de agencia del 20 al 50 por ciento.