Что такое прокси DNS? Предотвращение утечек и защита вашего соединения
Узнайте, что такое прокси DNS, чем он отличается от стандартного DNS и как неправильная настройка вызывает критические утечки в антидетект-браузерах. Научитесь защищать свои
Большинство советов по настройке прокси слишком поверхностны для реальных операций. Они предполагают, что после добавления прокси в AdsPower, GoLogin, Dolphin Anty, Multilogin или Hidemyacc ваша цифровая идентичность защищена. Это не так.
Ваш браузер может отправлять веб-трафик через один IP-адрес, одновременно разрешая доменные имена где-то ещё. Это несоответствие и есть утечка DNS. Для медиабайеров, ведущих кампании в Facebook и TikTok, команд, занимающихся фармингом аккаунтов, и операторов, использующих клоакинг или геотаргетированные воронки, такая утечка может разрушить идеально чистую настройку. Если ваш профиль указывает Германию, а DNS-след ведёт к вашему локальному провайдеру, вы уже создали сигнал для обнаружения.
Люди, ищущие что такое прокси DNS, обычно получают общий сетевой ответ. Это упускает то, что важно на практике. Прокси DNS - это не просто промежуточный слой пересылки. В работе с множественными аккаунтами это один из механизмов контроля, который удерживает разрешение DNS в соответствии с выходом прокси и предотвращает противоречие отпечатка браузера вашей сетевой истории.
Содержание
- Ваш прокси прямо сейчас сливает информацию
- Чем прокси DNS отличается от стандартного разрешения DNS
- Анатомия критической утечки DNS
- Сравнение настроек DNS для работы с множественными аккаунтами
- Настройка DNS в AdsPower, GoLogin и Multilogin
- Устранение распространённых сбоев прокси DNS
- Выбор провайдера прокси для защищённых от утечек рабочих процессов
Ваш прокси прямо сейчас сливает информацию
Многие операторы всё ещё верят, что прокси автоматически обрабатывает DNS. Это убеждение приводит к предотвратимым банам.
Стандартная настройка прокси может перенаправлять трафик браузера, оставляя поиск доменов системному резолверу. Это означает, что ваша машина может всё ещё запрашивать у локального DNS-сервера, как достичь Facebook, TikTok, рекламных сетей, трекеров и посадочных страниц. Сайт видит один сетевой путь для трафика и другой сигнал для разрешения имён. Для антифрод-систем это несоответствие важно.
Практическая проблема проста. Вы покупаете резидентный прокси для одной страны, открываете чистый профиль браузера и запускаете аккаунты или кампании, которые зависят от стабильного геосоответствия. Но DNS-запрос всё ещё может выходить за пределы этого прокси-пути. Теперь поведение вашего аккаунта говорит одно, а DNS-поведение указывает на другое место.
Практическое правило: Если ваша настройка прокси не учитывает DNS явно, считайте, что она протекает, пока не протестируете.
Вот почему обычный совет «просто добавьте прокси» проваливается в серьёзных средах:
- Рекламные аккаунты Facebook: Биллинг, история входов, доверие сессии и геосогласованность должны совпадать.
- Рекламные аккаунты TikTok: Несоответствие региона быстро убивает стабильность кампании, особенно на новых или прогретых профилях.
- Фарминг аккаунтов: Повторяющаяся несогласованность DNS по многим профилям создаёт шаблон, а не единичную аномалию.
- Клоакинговые стеки: Несоответствие между выходом прокси и регионом DNS может раскрыть логику маршрутизации, которую вы хотели скрыть.
- Геотаргетированные кампании: Если ваш покупательский профиль говорит одну страну, а DNS-путь - другую, результаты тестов становятся шумными.
DNS-прокси существует для контроля этой части рабочего процесса. Он находится между клиентом и вышестоящими резолверами, обрабатывает запрос от имени клиента и может удерживать DNS-поведение внутри той же операционной границы, что и остальная часть вашей прокси-настройки. Без этого ваш «чистый» профиль может уже выдавать больше, чем вы думаете.
Чем прокси DNS отличается от стандартного разрешения DNS
DNS-прокси - это сетевой компонент, находящийся между клиентами и вышестоящими DNS-резолверами. Его основная задача - принимать DNS-запрос, опционально кэшировать его и пересылать другому резолверу от имени клиента. Документация Oracle по мониторингу DNS и поведению прокси также показывает, почему это важно операционно: кэширование на основе TTL и множественные вышестоящие серверы улучшают устойчивость и снижают задержку в реальных средах, а не только в теории, как задокументировано в документации Oracle по прокси DNS и статистике DNS.
Что на самом деле меняется в пути запроса
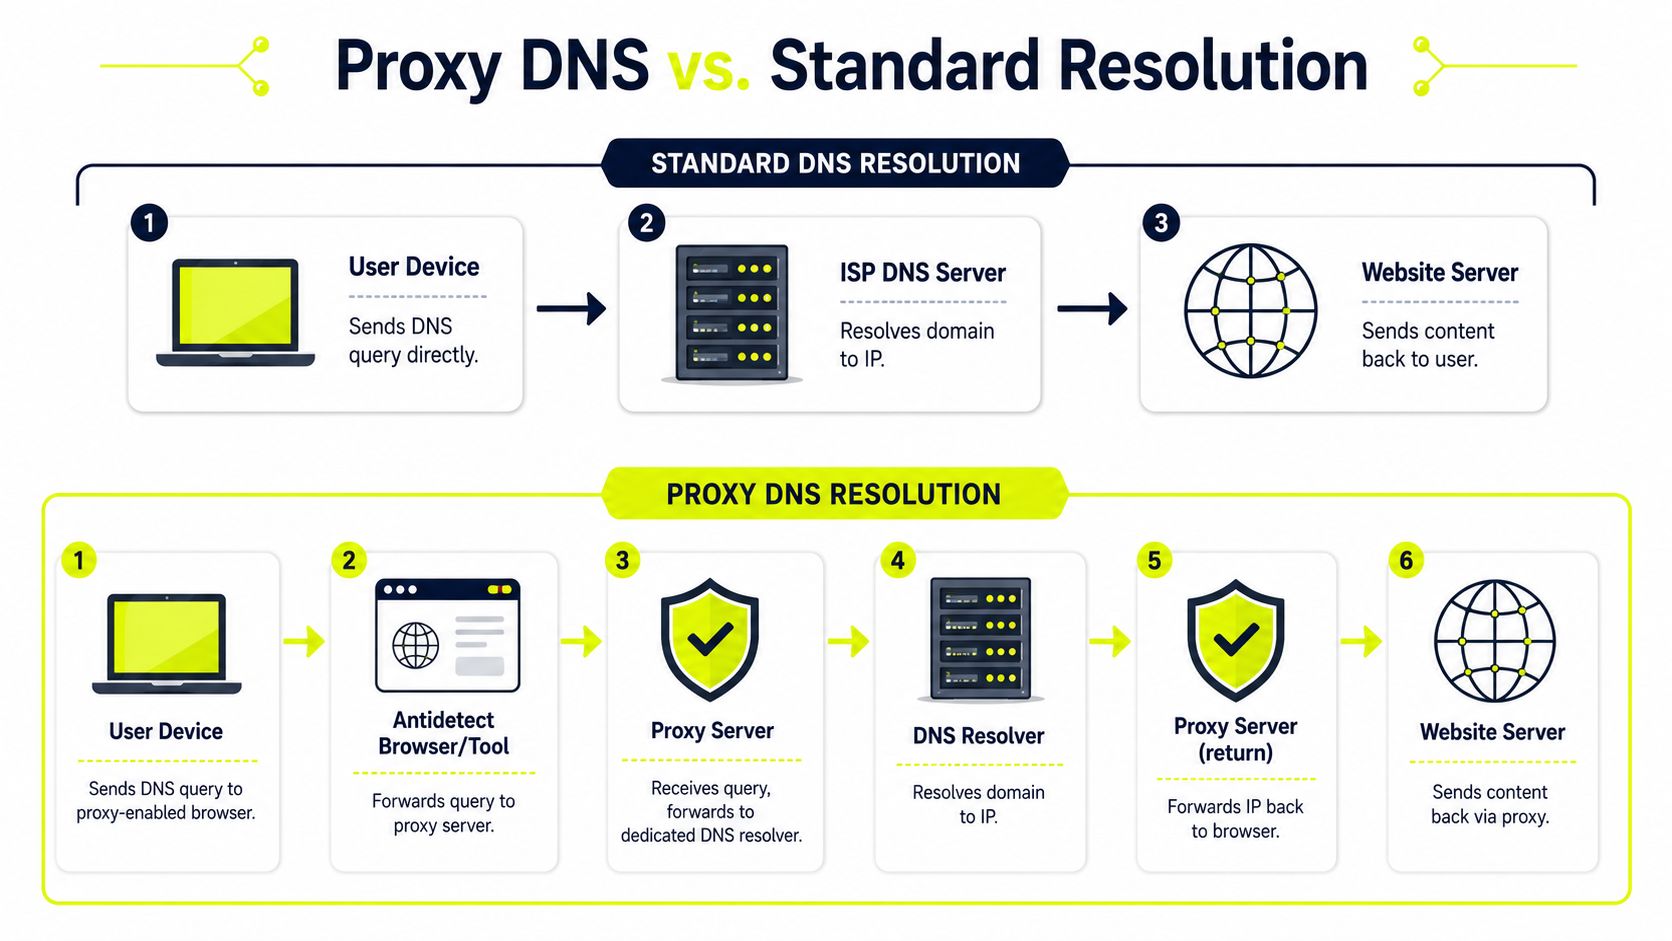
В стандартной настройке устройство запрашивает у настроенного резолвера поиск домена. Этот резолвер часто привязан к локальной сети. В офисных сетях, домашних соединениях и дешёвых VPS-средах это обычно означает, что резолвер отражает, где машина реально находится.
С прокси DNS путь запроса меняется. Запрос перехватывается до выхода из прокси-среды, затем пересылается вышестоящему компоненту со стороны прокси. Клиент всё ещё получает ответ. Но взаимодействие с резолвером больше не происходит как прямое локальное событие.
Это меняет три вещи, важные для операторов:
- Контроль: Вы решаете, где происходит разрешение, вместо наследования поведения хост-машины по умолчанию.
- Согласованность: DNS может оставаться в соответствии с тем же операционным регионом, что и выход прокси.
- Эффективность: Кэшированные ответы могут сократить повторные запросы для доменов, которые ваши профили постоянно запрашивают.
Juniper и Decodo оба чётко описывают эту посредническую роль. DNS-прокси пересылает запросы и может кэшировать, фильтровать или перенаправлять запросы, вместо отправки каждого запроса напрямую от клиента, как описано в глоссарии DNS-прокси Decodo.
Почему командам важно расположение резолвера
Для обычного просмотра люди часто игнорируют путь резолвера. Для рекламных операций это неряшливо.
Командам медиабайинга нужен не просто трафик из нужного места. Им нужен весь профиль, рассказывающий одну связную историю. Это включает отпечаток браузера, часовой пояс, язык, историю cookies, тип IP и DNS-поведение. Если одна часть отклоняется, аккаунт выглядит постановочным.
Представьте стандартный DNS как отправку документов через местное почтовое отделение независимо от того, какой офисный адрес вы используете на конверте. Прокси DNS больше похож на использование пересылочного офиса в том же регионе, что и деловая идентичность, под которой вы работаете. Сообщение всё равно приходит, но маршрут доставки имеет больше смысла.
Прокси, который обрабатывает трафик, но игнорирует DNS, настроен только наполовину.
Это практический ответ на вопрос что такое прокси DNS для операторов. Это не просто технический слой пересылки. Это один из механизмов, удерживающих вашу браузерную среду от противоречия самой себе.
Анатомия критической утечки DNS
Утечка DNS не выглядит драматично со стороны пользователя. Страница всё равно загружается. Аккаунт всё равно входит. Панель кампании всё равно открывается. Поэтому команды её пропускают.
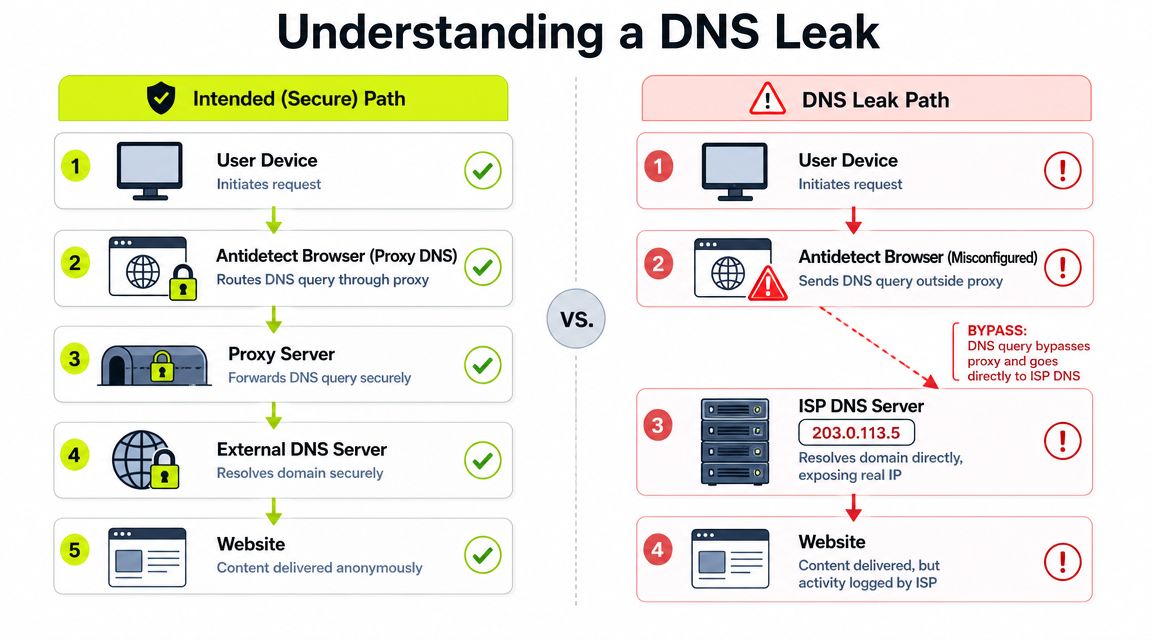
Сбой происходит в фоне. Ваш антидетект-браузер или стек автоматизации отправляет трафик через назначенный прокси, но DNS-запрос обходит этот путь и идёт через другой резолвер. Сайт или платформа получает смешанный сигнал. Трафик говорит одно. Разрешение говорит другое.
Как выглядит утечка в реальных операциях
Возьмём обычный рабочий процесс. Покупатель запускает профиль TikTok в GoLogin, используя резидентный прокси для целевого ГЕО. Отпечаток браузера настроен. Часовой пояс и язык совпадают. Состояние cookies выглядит нормально. На поверхности профиль чист.
Но хост-машина всё ещё разрешает домены, используя свои собственные настройки DNS по умолчанию. Поэтому, когда браузеру нужно достичь эндпоинтов TikTok, рекламных трекеров или верификационных сервисов, эти запросы не следуют по прокси-пути. Они выходят через существующий путь резолвера машины.
Это создаёт операционные проблемы быстро:
- Несоответствие региона: Выход IP и география резолвера не совпадают.
- Раскрытие провайдера: DNS-поведение может раскрыть базового сетевого провайдера за хост-машиной.
- Повторяющаяся несогласованность: Если многие профили на одной рабочей станции протекают DNS, платформы видят повторяющуюся подпись.
- Плохие данные QA: Геопроверки на посадочных страницах, офферах или локализованных рекламных потоках становятся ненадёжными.
Это особенно болезненно при фарминге аккаунтов. Команды часто фокусируются на ротации резидентных, мобильных, дата-центровых или IPv6-прокси, но забывают, что DNS-слой всё ещё должен соответствовать дизайну профиля.
Почему это нарушает согласованность профиля
Разные типы прокси ведут себя по-разному на практике.
Резидентные прокси обычно лучше всего подходят для работы с социальными сетями и рекламными аккаунтами, потому что они соответствуют потребительским сетевым паттернам. Мобильные прокси полезны, когда вам нужно сетевое поведение, которое платформы уже ожидают от трафика, насыщенного приложениями, но они могут быть дороже и менее предсказуемы для стабильных сессий. Дата-центровые прокси быстрые и легко масштабируются, но часто требуют больше ручной заботы о доверии и настройке. IPv6-прокси могут хорошо работать в средах, которые полностью их поддерживают, но могут создавать краевое поведение, когда инструменты, сайты или верификационные потоки всё ещё предполагают IPv4-тяжёлые паттерны.
Утечки DNS по-разному влияют на все четыре категории, но результат один. История идентичности рушится.
Если вы используете клоакинг, массовое создание аккаунтов или геотестирование, утечка DNS превращает хороший прокси в видимый прокси.
Есть ещё один угол, который люди упускают. DNS-инфраструктура долго была точкой контроля, а не только функцией скорости. Корпоративные продукты раскрывают поля мониторинга, такие как запросы, успешные запросы, ответы «не найдено» и таймауты, потому что пересылка DNS - это центральный операционный слой. Со стороны конфиденциальности инфраструктура, связанная со злоупотреблениями, также сильно опирается на защиту в стиле прокси. Анализ 2023 года 414 218 уникальных доменных имён в списках злоупотреблений обнаружил, что 65% использовали услуги конфиденциальности или прокси, 22% имели отредактированную регистрационную информацию, и только 12% раскрывали идентичность регистранта. Тот же анализ обнаружил, что 88% данных регистрации злонамеренных доменов не были напрямую видимы, а использование конфиденциальности или прокси в репрезентативной выборке 2021 года всех доменных регистраций составляло 29,2%, в то время как редактирование - 22%, согласно анализу DNS Research Federation услуг конфиденциальности и прокси.
Это не значит, что каждый случай использования прокси подозрителен. Это означает, что прокси-слои влияют на атрибуцию. Платформы это знают. Их системы ищут несоответствия соответственно.
Сравнение настроек DNS для работы с множественными аккаунтами
Организации часто выбирают между тремя моделями. Оставить DNS на резолвере по умолчанию, направить DNS через прокси-стек или использовать зашифрованный DNS, такой как DoH или DoT. Ни одна не является автоматически правильной для каждого рабочего процесса.
Ключевой вопрос - соответствует ли DNS-путь модели аккаунта, которую вы запускаете. Если вы управляете профилями Facebook, фармите аккаунты продавцов или тестируете геотаргетированные креативы, согласованность важнее теоретической элегантности.
Для чего хорош каждый метод
Стандартный DNS используется по умолчанию, потому что это просто. Вы ничего не трогаете, и машина разрешает домены, используя то, что предоставляет ОС или сеть. Это приемлемо для повседневного использования. Это слабо для серьёзной работы с множественными аккаунтами, потому что вы наследуете хост-среду.
Прокси DNS обычно является самым чистым операционным выбором, когда цель - региональное выравнивание. Он удерживает разрешение имён внутри той же сетевой истории, что и сессия браузера. Это также не означает, что остальная часть вашего просмотра зашифрована или анонимизирована по умолчанию. DNS-прокси обрабатывает только разрешение имён. Это не то же самое, что полный трафик-прокси, как хорошо объяснено в глоссарии DNS-прокси NordVPN.
Зашифрованный DNS может снизить локальную видимость самого DNS-запроса. Это звучит привлекательно, но также может создать новые вопросы фингерпринтинга, если профиль браузера, прокси-путь и поведение зашифрованного резолвера не подходят друг другу. В антидетект-средах «более безопасный» на бумаге не всегда означает «более правдоподобный» для платформы.
Сравнение конфигураций DNS для настроек с прокси
| Метод | Конфиденциальность/Анонимность | Производительность | Конфигурация | Лучше всего для |
|---|---|---|---|---|
| Стандартный DNS | Слабая для прокси-рабочих процессов, потому что резолвер может отражать хост-сеть | Обычно стабильна, но зависит от локального резолвера | Очень легко | Повседневный просмотр, низкорисковые задачи |
| Прокси DNS | Более сильная согласованность для прокси-сессий, когда DNS следует по тому же операционному пути | Часто эффективна для повторных запросов из-за поведения кэширования | Средняя, зависит от инструмента и провайдера | Рекламные аккаунты Facebook и TikTok, фарминг аккаунтов, проверки клоакинга, геотаргетированные кампании |
| Зашифрованный DNS с DoH или DoT | Лучшая конфиденциальность запросов в некоторых контекстах, но не автоматически лучшая согласованность профиля | Может быть хорошей, но зависит от выбора резолвера и поведения браузера | Выше, особенно внутри антидетект-стеков | Команды, понимающие компромиссы фингерпринтинга резолвера и агрессивно тестирующие |
Практическое правило для команд с множественными аккаунтами простое. Если настройка должна выглядеть локальной для целевого региона, отдавайте предпочтение DNS-поведению, которое остаётся внутри той же логики, что и прокси-маршрут. Если вам нужна помощь в оценке вариантов инфраструктуры, сравните операционные детали в функциях Sota Proxy.
Настройка DNS в AdsPower, GoLogin и Multilogin
Теория не спасает аккаунты. Настройки спасают.
Большинство антидетект-браузеров дают вам достаточно контроля, чтобы избежать очевидных DNS-ошибок, но не все раскрывают опцию одинаково. Названия различаются. Некоторые инструменты тесно связывают обработку DNS с прокси-профилем. Другие оставляют больше на усмотрение базовой системы. Вы должны проверять поведение, а не предполагать его.
Что проверить перед запуском профиля
Начните с основ в AdsPower, GoLogin, Multilogin, Dolphin Anty или Hidemyacc.
- Привязка прокси: Убедитесь, что профиль привязан к предназначенной прокси-сессии, а не просто к сохранённой записи прокси.
- Опция обработки DNS: Если инструмент предлагает настройку разрешения через прокси, включите её для работы с аккаунтами.
- География профиля: Сопоставьте часовой пояс, язык и поведение WebRTC с регионом прокси.
- Тип сессии: Стабильные сессии обычно безопаснее для входа в аккаунт и прогрева, чем агрессивная ротация.
- Валидация: Протестируйте профиль после запуска. Не доверяйте только странице настроек.
Для операционного использования выбор DNS должен следовать типу прокси.
Резидентные и мобильные прокси часто лучше всего подходят, когда вы хотите, чтобы профиль браузера вёл себя как обычная пользовательская среда. Обычно это первый выбор для аккаунтов Facebook и TikTok. Дата-центровые прокси подходят для некоторых задач автоматизации и скрейпинга, но для потоков, насыщенных входами, они часто требуют более жёсткого контроля и больше ручной верификации. IPv6-прокси могут быть эффективны там, где целевая платформа обрабатывает их чисто, но многие команды всё ещё предпочитают консервативные настройки для выживания аккаунтов.
Специфичные для инструментов привычки настройки, уменьшающие утечки
AdsPower и GoLogin обычно работают лучше всего, когда вы рассматриваете каждый профиль как самодостаточную идентичность. Не переиспользуйте DNS-предположение уровня хоста по множеству браузерных идентичностей. Создайте профиль, прикрепите прокси, проверьте браузерную среду, затем протестируйте, следует ли DNS ожидаемому маршруту.
Multilogin и Dolphin Anty похожи по принципу, но операторы часто делают одну ошибку. Они тратят время на настройку canvas, шрифтов, часового пояса и user-agent, рассматривая DNS как второстепенное. Это наоборот. Сетевая согласованность должна быть на первом месте.
Используйте этот короткий чеклист при настройке любого из них:
- Предпочитайте DNS на стороне прокси для операций с аккаунтами. Это удерживает поведение резолвера ближе к браузерной идентичности.
- Избегайте смешанных региональных настроек. Не пáрите прокси одного региона с DNS-логикой другого региона, если у вас нет очень конкретной причины.
- Держите профили изолированными. Разделяйте профили браузера, прокси-сессии и категории задач.
- Перетестируйте после обновлений ОС или браузера. Работающая настройка может дрейфовать после изменений программного обеспечения.
- Не усложняйте стек. Слишком много наслоенных инструментов конфиденциальности создают странные паттерны.
Самая чистая настройка обычно не самая экзотическая. Это та, в которой меньше всего противоречий.
Если вы выполняете массовые операции, создавайте шаблоны. Один шаблон для фарминга Facebook на резидентном. Другой для масштабирования TikTok на мобильном. Ещё один для скрейпинга или QA на дата-центровом. Затем проверьте DNS-поведение по шаблону, прежде чем клонировать его на флот.
Устранение распространённых сбоев прокси DNS
Когда профиль всё ещё помечается или геопроверки выглядят неправильно, не перестраивайте всё. Начните с паттерна сбоя.
Быстрые проверки, когда местоположение всё ещё неверное
Если сайт всё ещё видит неправильный регион, проработайте этот список по порядку:
- Тестируйте активный профиль, а не хост-браузер. Чистый результат в вашем обычном браузере не доказывает, что антидетект-профиль чист.
- Сначала проверьте назначение прокси. Неправильный хост, неправильная сессия или просроченные учётные данные могут сделать отладку DNS бессмысленной.
- Проверьте настройки DNS браузера. Если у инструмента есть опция резолвера через прокси, подтвердите, что она всё ещё включена.
- Очистите застарелые пути кэша. Старые записи DNS-кэша могут продолжать указывать браузер на неправильное место даже после исправления прокси-настройки.
- Сравните сигналы профиля. Часовой пояс, язык и сетевой регион должны поддерживать друг друга.
Многие «проблемы DNS» - это проблемы согласованности профиля. Прокси может быть в порядке, но остальная часть идентичности не совпадает.
Когда Facebook или TikTok блокирует сессию быстро, предполагайте несогласованность, прежде чем предполагать неудачу.
Когда проблема в скорости, а не в обнаружении
Медленная загрузка часто указывает на разные причины.
Иногда путь резолвера нестабилен. Иногда прокси перегружен. Иногда браузер продолжает повторять запросы, потому что путь ответа DNS и путь трафика не ведут себя одинаково. Кэшированные DNS-ответы могут помочь повторным запросам, но только когда вышестоящая цепочка стабильна.
Используйте простое разделение между симптомами:
| Симптом | Вероятная причина | Первое исправление |
|---|---|---|
| Показано неправильное ГЕО | Утечка DNS или смешанный региональный профиль | Перепроверьте DNS на стороне прокси и выравнивание региона |
| Всплеск вызовов при входе | Несогласованный отпечаток аккаунта | Проверьте полный профиль, а не только прокси |
| Страницы загружаются медленно | Слабый путь резолвера, перегруженный прокси или застарелый кэш | Перетестируйте со свежей сессией и очищенным кэшем |
| Некоторые сайты работают, другие нет | Несоответствие обработки DNS на уровне инструмента | Перепроверьте специфичные для браузера настройки и документацию провайдера |
Если проблема продолжает повторяться по инструментам, прекратите гадать и просмотрите руководства провайдера или заметки поддержки в FAQ Sota Proxy.
Выбор провайдера прокси для защищённых от утечек рабочих процессов
Провайдер устанавливает базовый уровень для всего остального. Если сеть неряшлива, настройка браузера не спасёт.
Дешёвые продавцы прокси часто дают вам IP и оставляют остальное на вас. Это может быть нормально для одноразовых задач скрейпинга. Это слабо для рекламных аккаунтов, фарминга аккаунтов, проверок клоакинга и любого рабочего процесса, где согласованность DNS влияет на доверие. В этих средах вам нужна инфраструктура, которая не заставляет вас вручную патчить базовое сетевое поведение.
Сильный провайдер должен делать три вещи проще. Выравнивание DNS с регионом выхода. Стабильное поведение сессии. Предсказуемая обработка по резидентным, мобильным, ISP, дата-центровым и IPv6-опциям, чтобы вы могли выбирать на основе задачи, вместо борьбы с сетью.
Для практиков выбор типа прокси обычно прямолинеен:
- Резидентный: Лучше всего подходит для доверия социальных, коммерческих и рекламных аккаунтов.
- Мобильный: Полезен, когда поведение платформы сильно отдаёт предпочтение мобильным сетевым паттернам.
- Дата-центровый: Быстрый и масштабируемый для задач с низким доверием, QA и некоторой автоматизации.
- IPv6: Жизнеспособен там, где цели поддерживают его чисто, и ваш стек протестирован от начала до конца.
Если вы оцениваете инфраструктуру для серьёзных операций, просмотрите варианты местоположения и сервера в покрытии серверов Sota Proxy. Команды, масштабирующие свой стек, также могут заботиться об экономике партнёрства. Sota Proxy предлагает партнёрскую программу с до 40% комиссии.
Если ваша текущая настройка всё ещё рассматривает DNS как второстепенное, исправьте это в первую очередь. Sota Proxy предоставляет операторам доступ к резидентной, мобильной, ISP, дата-центровой и IPv6-инфраструктуре, созданной для требовательных рабочих процессов, с поддержкой геотаргетированных кампаний, настроек антидетект-браузера и операций с множественными аккаунтами, которые не могут позволить себе утечки DNS.
Похожие статьи
Сколько аккаунтов Telegram можно иметь в 2026 году (и что на самом деле означает «ограничение»)
Telegram не публикует лимит на количество аккаунтов, один номер на аккаунт, а в официальном FAQ по спаму сказано, что ограниченный аккаунт может писать всем, кто сохранил ваш номер. Что вызывает ограничения, почему виртуальные номера попадают под блок ещё до первого сообщения и почему досрочной разблокировки не существует.
Bright Data vs Oxylabs в 2026 году: реальные цены, минимальные обязательства и проверки KYC, о которых молчат
Обе платформы рассчитаны на корпоративных клиентов и требуют минимальных ежемесячных платежей плюс проверку на комплаенс перед доступом к резидентским прокси. Актуальные цены с сайтов самих поставщиков, во что обойдётся обязательство, если вы не выбираете лимит, и для кого каждое из решений подходит на самом деле.
Контракты с агентствами OnlyFans: пункты, которые определяют, что останется вам
Процент от выручки обсуждают все, но важен он меньше всего. Хвосты комиссий, возвраты средств, пожизненные отчисления с подписчиков, эксклюзивность и права на контент - вот что определяет, во что вам обойдётся уход из агентства.
Альтернативы Decodo в 2026 году: куда переходить есть смысл, а куда нет
Decodo - лидер по цене среди ротационных резидентных прокси и один из самых дорогих провайдеров выделенных ISP-прокси. Актуальные цены на оба типа, реальные причины ухода клиентов и какая альтернатива подходит в каждом случае.
Альтернативы Webshare в 2026 году: когда самые дешёвые прокси перестают быть выгодными
Webshare раздаёт 10 прокси бесплатно и продаёт статические резидентные IP по $0,30 за адрес - в десять раз дешевле большинства конкурентов. Проверенные цены, четыре причины, по которым клиенты всё равно уходят, и одна причина остаться.
Dolphin Anty для мультиаккаунтинга: возможности, автоматизация и настройка прокси
Как работать с Dolphin Anty: создание браузерных профилей, Cookie Robot, сценарии, Synchronizer, автоматизация через API и три способа подключения прокси SotaProxy. Промокод SOTA20 дает скидку 20%.