Как избежать CAPTCHA в автоматизированных рабочих процессах
Узнайте, как избежать CAPTCHA в автоматизированных рабочих процессах с помощью прокси-тактик, антидетект-браузеров, управления темпом запросов и резервных решателей, созданных для реальных специалистов.
Ваша кампания запущена, бюджет расходуется, а затем процесс входа застревает на очередной капче. Одному аккаунту требуется прохождение визуального задания. Второй запрашивает верификацию по телефону. К утру тот же пул прокси отправил несколько ID Facebook Business Manager на проверку, а профили TikTok начинают требовать дополнительных подтверждений. Очевидная реакция - искать более быстрый решатель капч. На практике это обычно неправильный первый шаг.
Избежание капч - это в первую очередь проблема отпечатков и показателя доверия. Платформы оценивают весь контекст запроса, включая сеть, профиль браузера, историю сессий, тайминг и паттерн взаимодействия. Чистое решение головоломки не может восстановить поврежденную идентичность. Это руководство сфокусировано на снижении ненужных проверок в AdsPower, Dolphin Anty, GoLogin, Multilogin и Hidemyacc, с практическими рекомендациями для рекламных аккаунтов Facebook и TikTok, фарминга аккаунтов, клоакинга и геотаргетированных кампаний.
Содержание
- Почему капчи постоянно появляются в ваших рабочих процессах
- Выбор правильного типа прокси для снижения триггеров капчи
- Настройка антидетект браузеров для стабильных отпечатков
- Темп запросов и гигиена сессий, снижающие проверки
- Выбор между API-решателями капч и ручным решением
- Мониторинг и резервные паттерны при всплесках капч
- Правовые, этические аспекты и риски платформ
Почему капчи постоянно появляются в ваших рабочих процессах
Медиабайер открывает панель и обнаруживает ферму аккаунтов, застрявших в верификации. Команда не обязательно развернула новый скрипт. Пул прокси деградировал, профиль браузера изменил свой вывод WebGL, или несколько идентичностей вошли в систему с одинаковым сетевым паттерном. Платформа видит комбинированный сигнал, снижает свою уверенность и добавляет препятствия.
Cloudflare сообщил, что 31,2% трафика приложений составлял ботовый трафик в обновлении 2024 года, при этом 93% идентифицированных ботов были неверифицированными и потенциально вредоносными (отчет Cloudflare по безопасности приложений). Такая среда заставляет платформы непрерывно классифицировать запросы. Капча часто появляется после того, как классификатор обнаруживает подозрительную комбинацию, а не потому, что один изолированный визит на страницу доказывает автоматизацию.
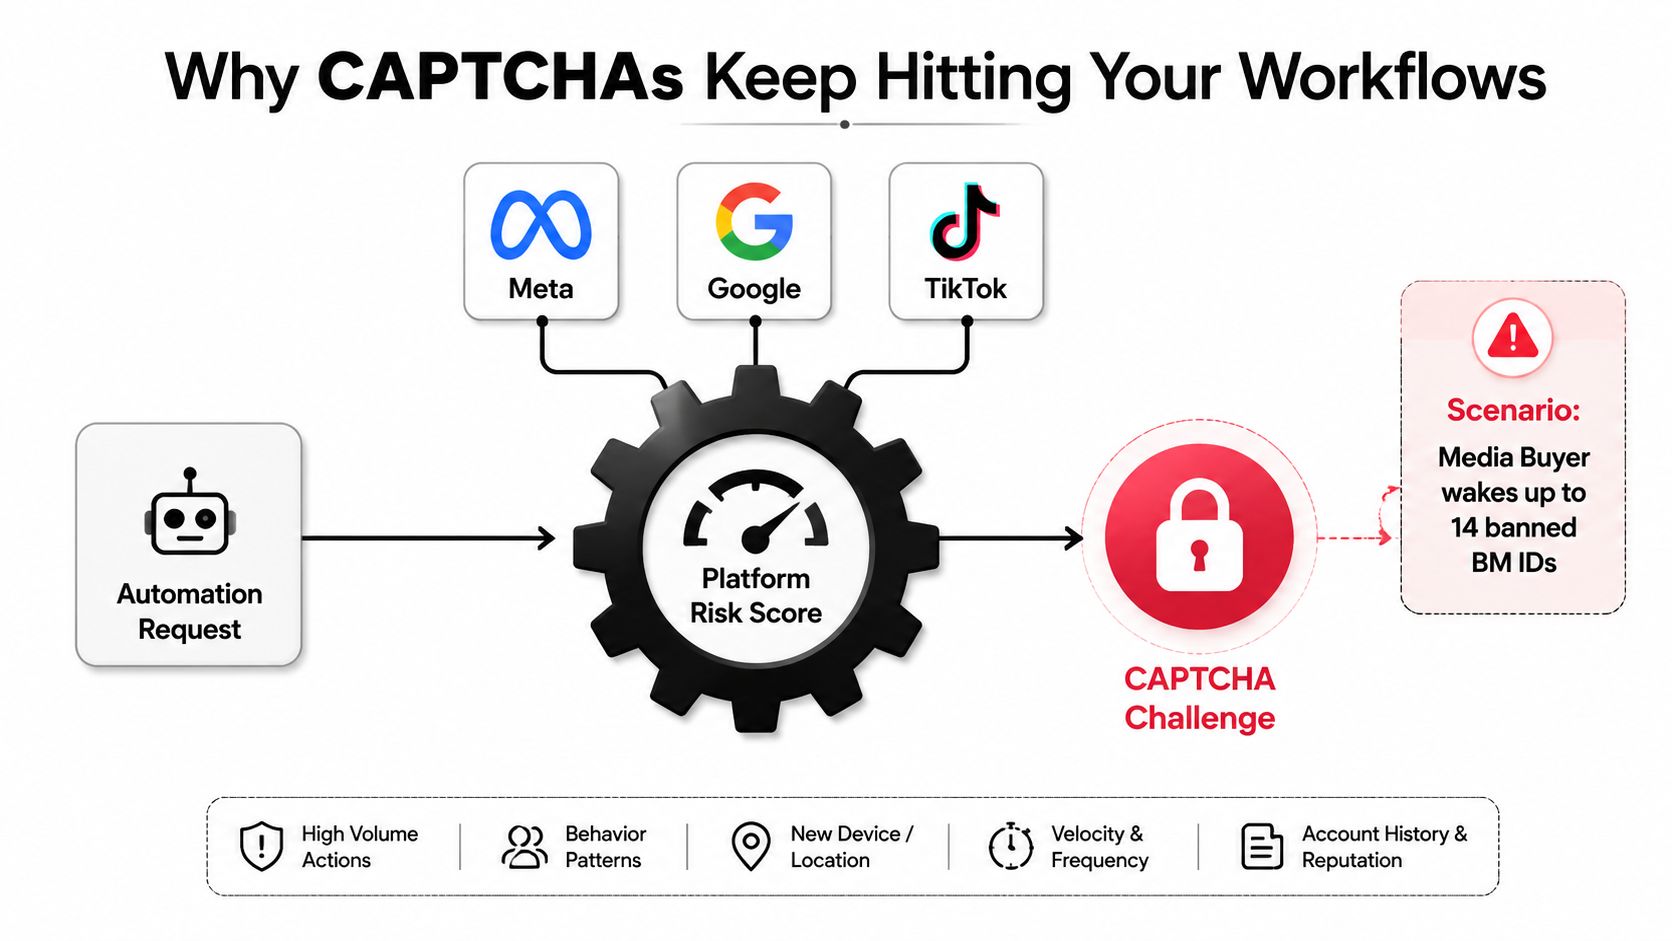
Сигналы, снижающие доверие
Практические сигналы знакомы каждому, кто управляет множественными идентичностями:
- Репутация IP: Ранее использовавшийся в злоупотреблениях выходной узел может вызвать проверку до того, как браузер загрузит рабочий процесс.
- Дрейф отпечатка: Canvas, WebGL, аудио, шрифты, размеры экрана и клиентские подсказки должны оставаться согласованными между сессиями.
- Ритм запросов: Параллельные всплески и идентичный тайминг выглядят не как обычная навигация.
- Возраст cookie: Свежий профиль без значимой истории сессий несет меньше доверия, чем устоявшаяся, последовательная идентичность.
- Поведенческая биометрия: Глубина прокрутки, изменения фокуса, порядок навигации и время между действиями вносят вклад в классификацию.
У каждого сигнала есть соответствующий контроль. Улучшайте сеть вместо постоянной смены выходов. Поддерживайте стабильность антидетект профиля вместо перегенерации отпечатков. Регулируйте темп действий и сохраняйте сессии вместо многократных повторных попыток. Сопоставляйте часовой пояс и язык с расположением прокси вместо представления противоречивой географии.
Полезное введение в терминологию капч и типы проверок помогает разделить видимые головоломки и фоновые системы оценки рисков. Для легитимного тестирования и авторизованной автоматизации руководство по легальному обходу капч является лучшим источником, чем форумы, обещающие универсальное обхождение.
Правило для продакшена: Относитесь к растущему уровню капч как к сигналу тревоги о показателе доверия. Не относитесь к этому как к очереди головоломок.
Цель не в том, чтобы бесконечно обманывать проверку. Цель в том, чтобы снизить количество ложных срабатываний в классификаторе, принадлежащем кому-то другому. Это означает меньше резких изменений идентичности, меньше подозрительных всплесков и более сильное соответствие между профилем, прокси и рабочим процессом.
Выбор правильного типа прокси для снижения триггеров капчи
Выбор прокси изменяет начальную репутацию каждой идентичности. Он не исправит противоречивый отпечаток браузера или злоупотребительный паттерн запросов, но плохой выбор сети может сделать все остальные оптимизации бессмысленными. Главное различие в том, как возникает адрес и как платформы интерпретируют его историю.
Мобильные прокси используют сети операторов. Их адреса часто принадлежат меньшим пулам, управляемым операторами, и обычно соответствуют паттернам трафика обычных мобильных пользователей. Это может сделать их полезными для чувствительных операций с аккаунтами Facebook и TikTok, особенно когда география профиля и модель устройства логично сочетаются. Ротация всё ещё требует контроля. Частые переключения между отдаленными локациями создают собственную аномалию.
Резидентские прокси получены из назначений потребительских провайдеров. Чистые диапазоны со стабильными сессиями обычно работают лучше, чем низкокачественная облачная инфраструктура для управления аккаунтами, верификации рекламы и проверок геотаргетированных кампаний. Они подходят для рабочих процессов, требующих реалистичного регионального присутствия без ограничений пула операторов.
Датацентр прокси размещаются в облачной инфраструктуре. Они предлагают скорость и предсказуемую доступность, но бюджетные диапазоны часто несут репутацию, которую платформы уже ассоциируют с автоматизацией. Они подходят для менее рискованного сбора данных, проверок публичных страниц и задач, где проверка не угрожает аккаунту.
IPv6 прокси расширяют доступное адресное пространство, но сам протокол не предоставляет доверия. Свежее распределение может хорошо работать, когда вышестоящий провайдер поддерживает чистую историю. Оно также может плохо работать, когда выдающая сеть имеет записи о злоупотреблениях или целевая платформа агрессивно обрабатывает этот диапазон.
| Тип прокси | Уровень репутации IP | Частота срабатывания CAPTCHA | Оптимальный сценарий использования |
|---|---|---|---|
| Мобильные | Часто высокая при привязке к оператору | Часто ниже для процессов, чувствительных к идентификации | Доступ к аккаунтам Facebook и TikTok, профили с мобильным поведением |
| Резидентные | Переменная, наиболее высокая с чистыми диапазонами ISP | Обычно умеренная или низкая при стабильных сеансах | Геотаргетированные кампании, верификация рекламы, операции с аккаунтами |
| Дата-центры | Переменная, часто слабее в бюджетных диапазонах | Часто выше на защищённых платформах | Публичные данные, быстрые проверки, низкорисковая инфраструктура |
| IPv6 | Полностью зависит от истории вышестоящего провайдера | Может быть низкой или высокой в зависимости от репутации диапазона | Расширение адресного пространства и специализированные региональные задачи |
Сохраняйте каждый аккаунт на липком сеансе продолжительностью до десяти минут, когда рабочий процесс требует непрерывности, затем ротируйте выходную точку до того, как она накопит подозрительное поведение. Ограничивайте количество идентичностей, использующих одну ASN. Сопоставляйте страну и город прокси с часовым поясом, локалью и языком антидетект-профиля. Ротируйте выходные узлы до того, как доверие снизится, а не сразу после каждого запроса.
Защитные механизмы платформ также меняют подход к обработке адресных диапазонов, поэтому командам следует понимать автоматическую блокировку IP на 2026 год, прежде чем формировать пул вокруг одного провайдера или ASN. Более детальный разбор типов прокси и их операционных различий помогает при распределении мобильных, резидентных, дата-центровых и IPv6 мощностей между различными рабочими процессами.
Настройка антидетект-браузеров для стабильных отпечатков
Антидетект-браузеры не создают доверие сами по себе. Они дают вам контроль над поверхностью идентичности. Ошибка заключается в изменении каждого доступного параметра до тех пор, пока профиль не начнёт выглядеть необычно. Стабильный, внутренне согласованный результат превосходит агрессивную рандомизацию.
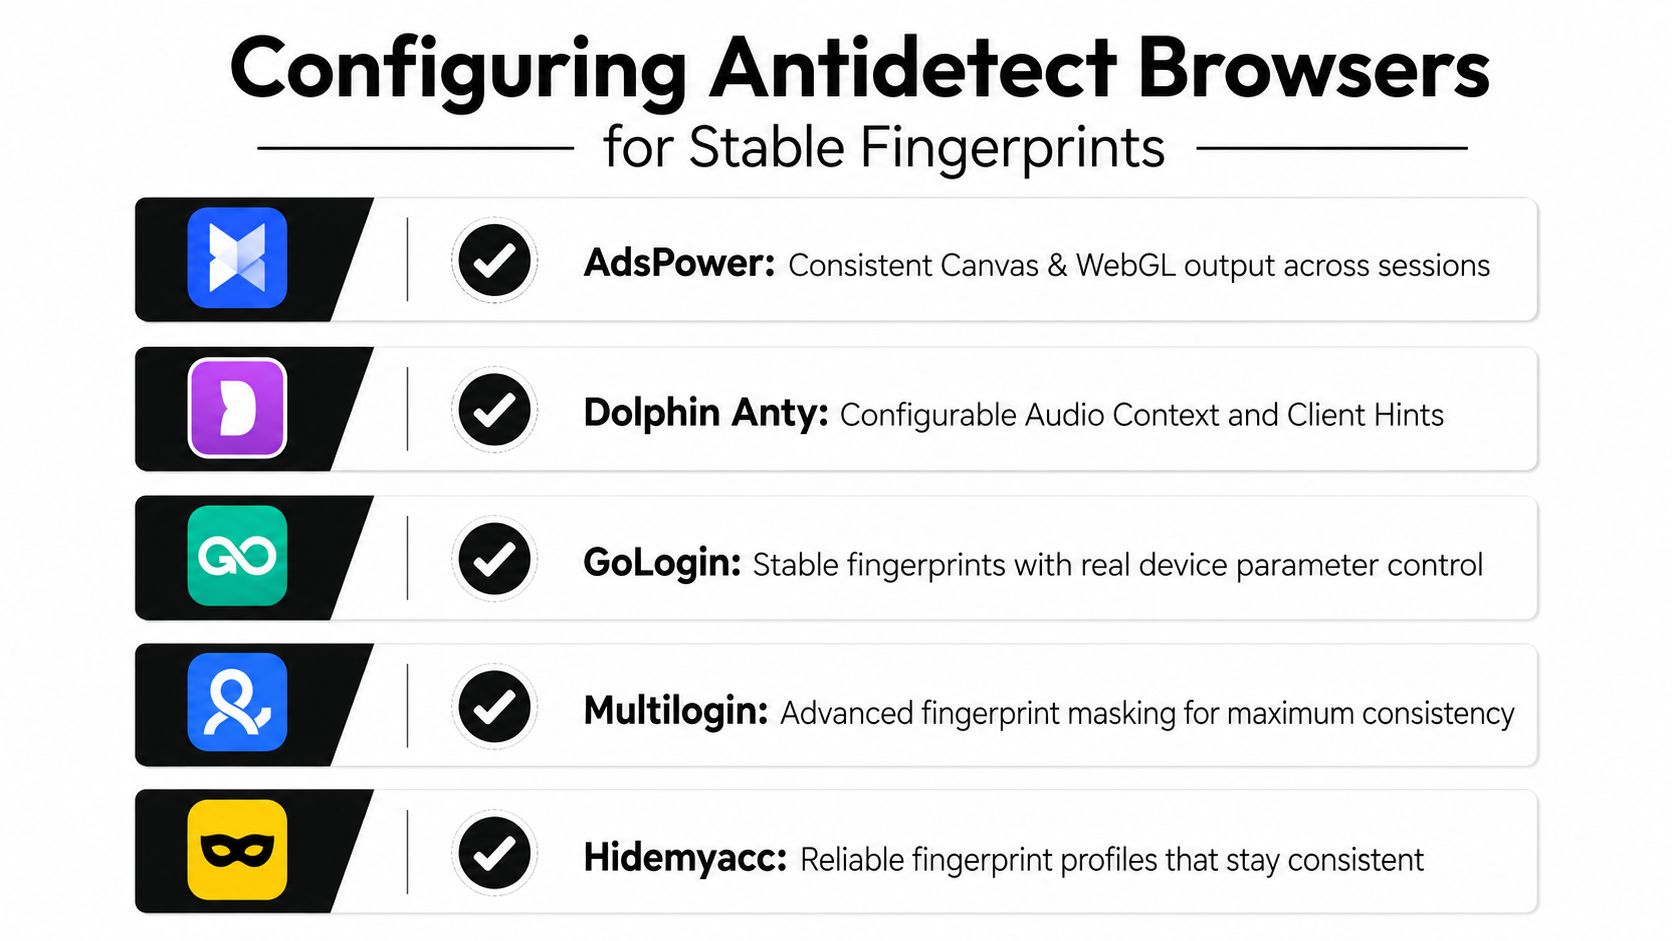
AdsPower, Dolphin Anty, GoLogin, Multilogin и Hidemyacc предоставляют различные элементы управления, но логика настройки остаётся схожей.
Создайте единую согласованную идентичность устройства
Начните с операционной системы и сборки браузера. Профиль, который заявляет одну ОС, но демонстрирует несовпадающую сборку Chrome, создаёт предотвратимое противоречие. Поддерживайте актуальную версию браузера и согласовывайте user agent, client hints, значение платформы и поведение рендеринга.
Шум Canvas и WebGL должен оставаться стабильным для данного профиля. То же самое касается вывода AudioContext и client rect. Рандомизация этих значений при каждом запуске создаёт дрейф отпечатков, что может выглядеть не как защита приватности, а как подмена идентичности.
Часовой пояс, локаль и язык должны соответствовать географии прокси. Французская локаль, восточноевропейский часовой пояс и североамериканский резидентный выход образуют подозрительную комбинацию, если только рабочий процесс не имеет для этого законной причины. Профиль также должен демонстрировать правдоподобный размер экрана, объём памяти устройства и количество ядер процессора для заявленного класса устройства.
Устраните распространённые утечки
Закрепите шрифты за выбранной платформой. Отключите пути WebRTC, которые могут раскрыть адрес выхода. Проверьте, что профиль не демонстрирует разные аудиоустройства, рендереры или медиа-возможности при каждом запуске.
Перед использованием профиля для рекламного аккаунта Facebook, бизнес-аккаунта TikTok, процесса фарминга аккаунтов или тестирования клоакинга, проверьте его за пределами целевой платформы:
- Проверьте вывод отпечатка браузера с помощью надёжного детектора.
- Выполните проверку cover-your-tracks для WebRTC, canvas, WebGL, шрифтов и client hints.
- Подтвердите соответствие часового пояса, языка и географии прокси.
- Выполните пробный вход без редактирования кампаний или быстрой навигации.
- Зафиксируйте состояние профиля и не изменяйте его без документированной причины.
Глоссарий по снятию отпечатков браузера полезен, когда вашей команде нужна единообразная терминология при работе с профилями и журналами QA. Не путайте больше подмены с лучшей подменой. Каждая дополнительная несогласованность расширяет поверхность, которую может сравнить движок оценки рисков.
Темпирование запросов и гигиена сеансов, снижающие проверки
Формирование трафика обычно даёт более надёжные результаты, чем эскалация решателей. Рабочий процесс, который отправляет запросы параллельно, повторяет одну и ту же последовательность и меняет выход после каждого действия, создаёт узнаваемый паттерн, даже когда отпечаток браузера выглядит правдоподобно.
Используйте джиттер, а не фиксированную задержку. Варьируйте задержку между загрузками страниц, кликами, полями форм и редактированием кампаний в разумных пределах рабочего процесса. Случайное время само по себе не сделает злоупотребляющий процесс легитимным, но фиксированные интервалы облегчают классификацию.
Перемешивайте операции там, где приложение это позволяет. Пользователь может открыть уведомления, проверить кампанию, посетить биллинг и вернуться в аккаунт. Скрипт, который входит в систему, редактирует одно и то же поле, обновляет страницу и повторяет это для каждой идентичности, создаёт чёткую машинную сигнатуру.
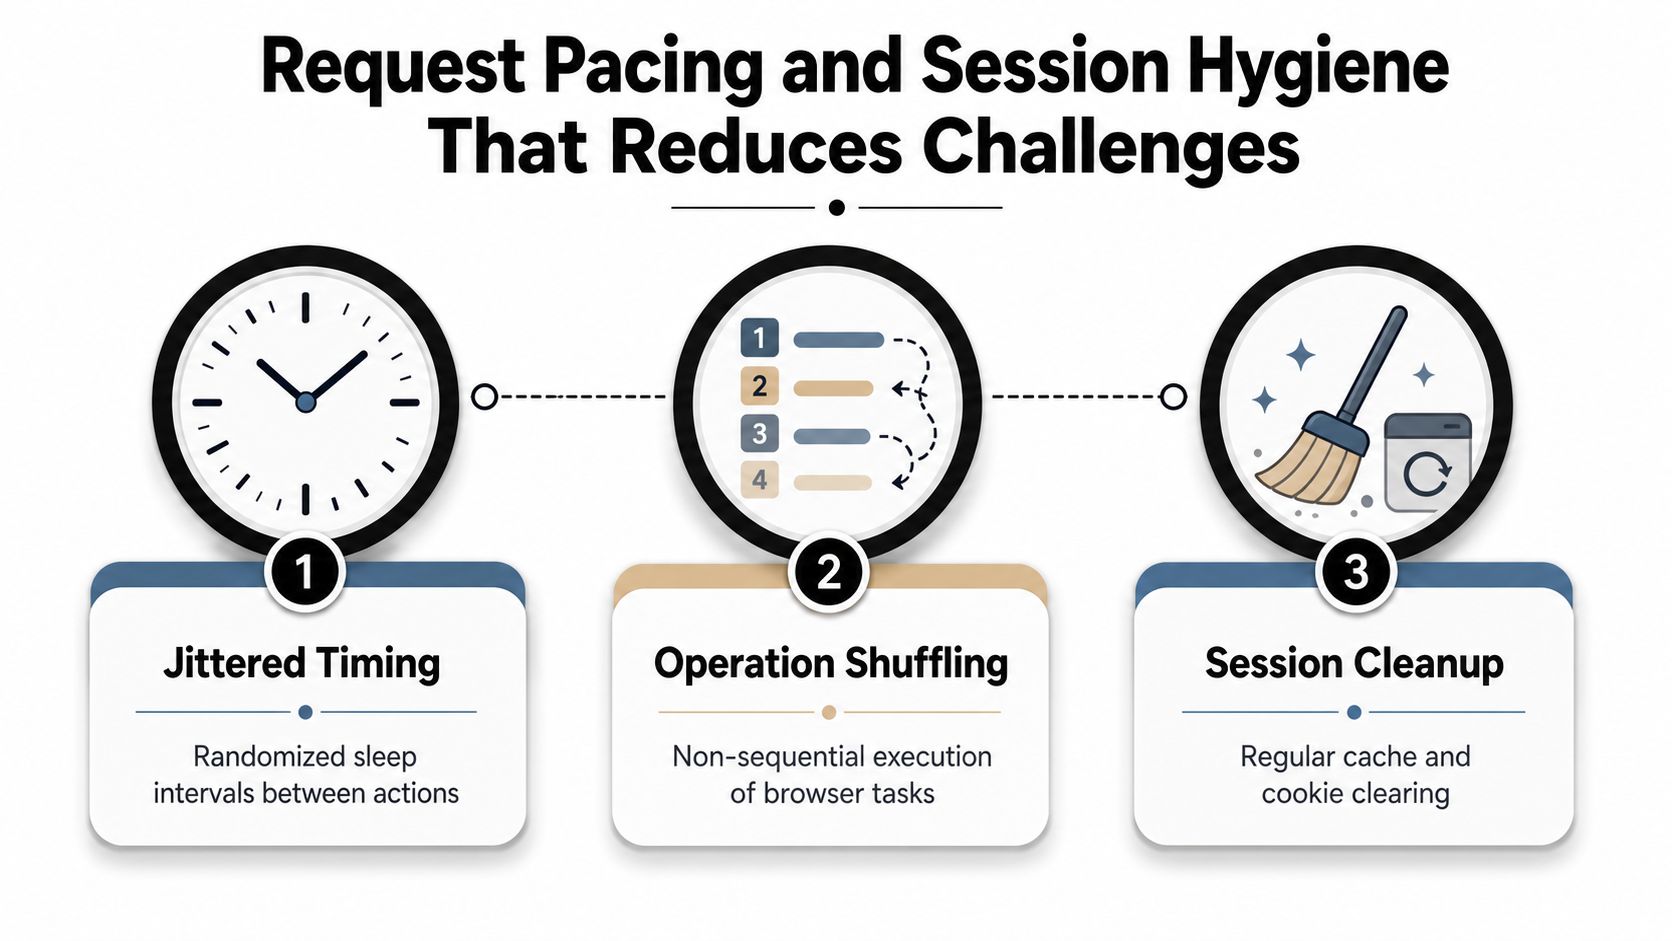
Делайте сеансы продуманными
Используйте липкие сеансы для резидентных и мобильных прокси, когда последовательность зависит от непрерывности. Агрессивная ротация может быть хуже стабильного выхода, потому что каждый новый адрес заставляет платформу пересматривать идентичность. Ротируйте, когда сеанс становится нездоровым, а не потому, что таймер требует новый IP для каждого запроса.
Установите лимиты на уровне аккаунта для чувствительных операций. Новым идентичностям нужен период прогрева с обычной, низкообъёмной активностью, прежде чем они займутся сложными изменениями кампаний или высокоценными действиями. Избегайте запуска всех аккаунтов в один момент. Распределяйте работу по ферме, чтобы сеть не производила синхронизированный всплеск.
TLS и заголовки также важны. Ваш клиент должен напоминать профиль браузера, а не стандартный cURL. Сохраняйте согласованность отпечатка TLS, порядка заголовков, user agent, Accept-Language и навигационных заголовков. Не используйте один user agent для несвязанных профилей устройств и доменов.
Избегайте этих паттернов:
- Параллельные всплески: Множество идентичностей, выполняющих одно и то же действие одновременно.
- Идентичные интервалы: Запросы, поступающие с фиксированным ритмом.
- Противоречивый язык: Язык браузера, не соответствующий заявленному региону.
- Общие user agents: Одна сигнатура устройства, скопированная для несвязанных профилей.
- Неконтролируемая очистка: Очистка cookies после каждого действия и уничтожение полезной истории сеанса.
Для команд разработки практики сохранения сеансов предоставляют практическую основу для принятия решений о том, какие cookies и сеансы должны сохраняться между задачами.
Выбор между API-сервисами решения CAPTCHA и человеческими решателями
Решатель должен находиться в конце цепочки управления, а не в начале. Если каждый вход требует токена, проблема кроется в сети, отпечатке или поведении. Решатели способны обрабатывать неизбежные проверки в авторизованных процессах, но они не исправляют идентичность, которой платформы уже не доверяют.
К распространенным API-решениям относятся 2Captcha, Anti-Captcha и CapSolver. Сервисы, ориентированные на людей, такие как Kolotibablo, используют другую модель работы. API-провайдеры предлагают интеграцию и автоматизацию на основе очередей. Человеческие сервисы могут быть полезны для задач с изображениями, где важна визуальная оценка, но они вносят непостоянство в доступность и обработку.
Не придумывайте ожидания по производительности на основе посадочных страниц провайдеров. Измеряйте собственные затраты на успешное решение, задержку очереди, частоту отказов и поведение при повторных попытках по типу проверки. Сервис может казаться дешевым, одновременно тратя время на повторяющиеся отказы или создавая операционные риски через неконтролируемые повторные попытки.
| Провайдер | Стоимость за 1000 | Средняя задержка | Риск обнаружения | Оптимальный случай использования |
|---|---|---|---|---|
| 2Captcha | Проверьте текущие цены аккаунта | Измеряйте по типу проверки | Зависит от интеграции и цели | Широкое покрытие API в устоявшихся процессах |
| Anti-Captcha | Проверьте текущие цены аккаунта | Измеряйте задержку очереди и задачи | Зависит от интеграции и цели | Универсальная обработка проверок |
| CapSolver | Проверьте текущие цены аккаунта | Измеряйте задержку токенов и браузерных задач | Зависит от интеграции и цели | API-ориентированные процессы, требующие гибких типов задач |
| Kolotibablo | Проверьте текущие цены аккаунта | Зависит от очереди людей | Другой операционный профиль по сравнению с API | Задачи с изображениями, требующие человеческой проверки |
Маршрутизация по проверке и ценности аккаунта
Гибридный маршрутизатор может отправлять низкорисковые задачи с изображениями в очередь людей и резервировать мощности API для проверок на основе токенов. reCAPTCHA v3 не представляет обычную головоломку с изображением, поэтому повторная отправка токенов без исправления базового показателя может привести к циклу отказов. Cloudflare Turnstile требует пути решателя, разработанного для этой реализации, а не универсальной конечной точки для изображений.
API-интеграции также создают работу по обслуживанию. Токены, браузерные задачи, привязка прокси, изменения провайдеров, контроль биллинга и обработка неудачных задач требуют мониторинга. Человеческие очереди устраняют некоторые проблемы с отпечатками API, но добавляют вопросы задержки, конфиденциальности и согласованности. Не отправляйте проверки из банковских, медицинских или других чувствительных областей во внешнюю очередь, если у вас нет явного разрешения и четкого основания для обработки данных.
Полезный вариант автоматизации CAPTCHA на основе AI можно оценить наряду с этими провайдерами, но производственные решения должны основываться на измеренных результатах и толерантности к рискам аккаунта. Низкоценный публичный процесс может допускать больше задержки, чем высокоценная рекламная идентичность. Самый безопасный решатель - тот, который вам редко нужен.
Мониторинг и резервные паттерны при всплесках CAPTCHA
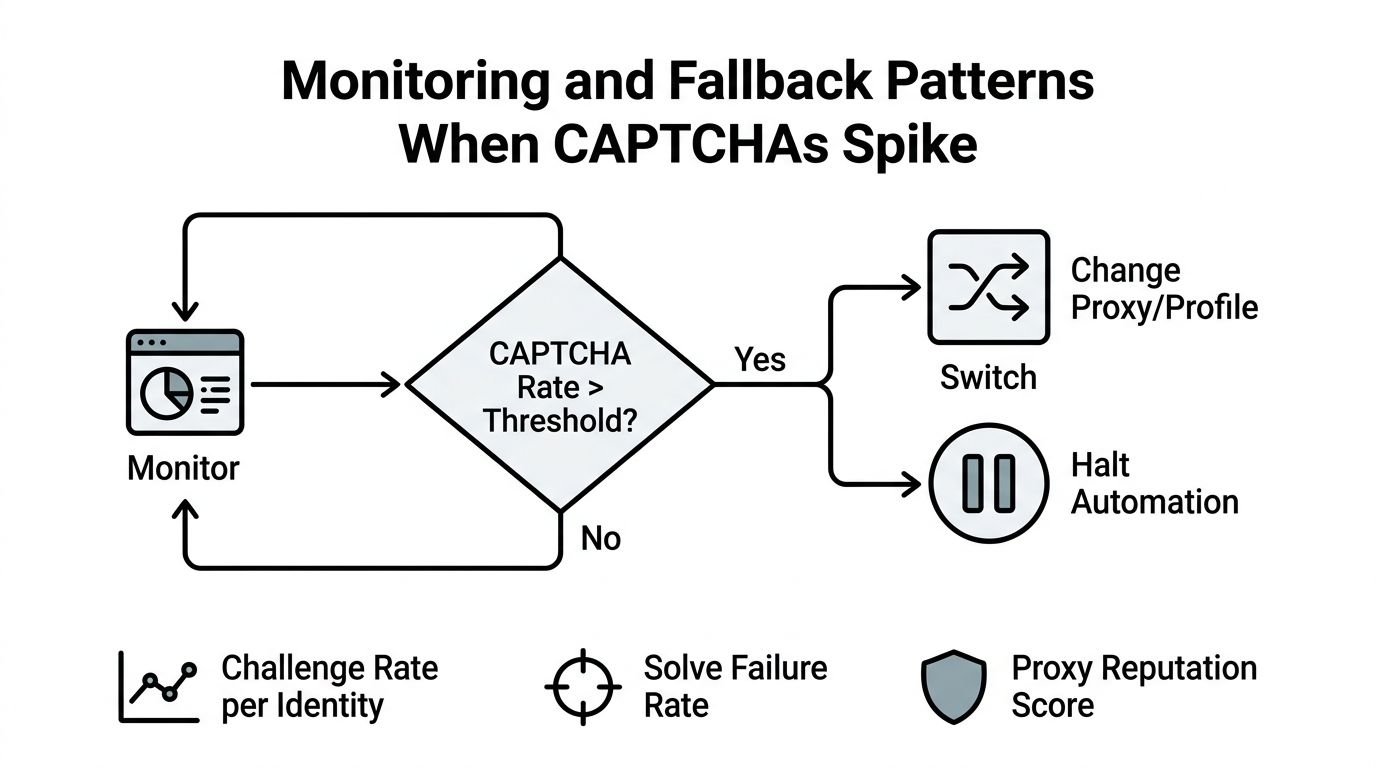
Всплеск CAPTCHA часто появляется перед ограничением аккаунта. Отслеживайте его как показатель операционного здоровья, а не как неудобство, которое команда устраняет вручную.
Записывайте частоту проверок на идентичность в час, частоту отказов решения, тип проверки, выход прокси, ASN, профиль браузера, целевое действие и временную метку. Редактируйте учетные данные, токены, персональные данные и полные сессионные куки. Вам нужно достаточно контекста для корреляции отказов, не превращая журналы во второй риск безопасности.
Используйте контролируемую деградацию
Установите внутренний базовый уровень для каждого процесса, затем настройте оповещения, когда частота существенно превышает нормальный уровень. Одна проверка может быть нормой. Повторяющиеся проверки в нескольких идентичностях, использующих одну группу прокси, указывают на репутацию сети. Проверки, ограниченные одним профилем браузера, указывают на дрейф отпечатка или поврежденное состояние сессии.
Используйте следующие резервные действия:
- Охладите идентичность: Остановите действия при росте частоты проверок вместо немедленного повтора.
- Измените одну переменную: Протестируйте новый выход или проверенный профиль, но не меняйте всё сразу.
- Замедлите процесс: Снизьте параллелизм и увеличьте вариацию тайминга.
- Изолируйте прокси: Сравните его результаты с другими выходами из той же географии.
- Эскалируйте вручную: Проверьте статус аккаунта Facebook или TikTok перед возобновлением кампаний.
Последовательные отказы решения должны вызывать паузу, а не увеличение бюджета на решатели. Если несколько профилей отказывают на одной цели при использовании разных сетей, исследуйте сборку браузера, изменение процесса или обновление политики платформы. Если отказывают только выходы одного провайдера, провайдер может быть основной причиной.
Храните журналы достаточно неизменяемыми, чтобы сравнивать изменения со временем. Полезная панель разделяет здоровье идентичности, здоровье прокси и здоровье решателя. Это разделение предотвращает обвинение CAPTCHA командами, когда фактический дефект находится в общем шаблоне отпечатка или деградировавшем ASN.
Юридические, этические соображения и риски платформы
Умный вопрос не в том, как обогнать каждую проверку. А в том, должен ли процесс вообще генерировать эту проверку. Системы CAPTCHA защищают формы входа, платежные потоки, создание аккаунтов и другие поверхности, где автоматизированное злоупотребление может навредить пользователям. Повторное их обход может нарушать условия платформы, вызывать принудительные меры к аккаунту или создавать юридические риски.
Meta может запросить дополнительную проверку идентичности или бизнеса при обнаружении потенциально подозрительного или неаутентичного поведения, и невыполнение этого процесса может ограничить или приостановить рекламный аккаунт (руководство Meta по верификации для рекламодателей). Процесс бизнес-верификации TikTok требует от рекламодателей подачи аккаунтов, которые они хотят верифицировать, делая верификацию частью контроля на уровне аккаунта, а не событием только при регистрации (документация TikTok по бизнес-верификации).
Это важно для фарминга аккаунтов, клоакинга, медиабаинга с высокой текучестью и геотаргетированных кампаний. Решатель может очистить экран, оставляя более широкое поведение аккаунта неизменным. Не используйте сторонние очереди решения для банковских или медицинских порталов и не автоматизируйте действия, имитирующие сигналы мошенничества, без разрешения.
| Уровень | Сценарий использования | Уровень риска | Меры снижения риска |
|---|---|---|---|
| Зелёный | Публичные данные с чёткими ограничениями частоты запросов | Низкий | Следуйте robots, условиям использования, ограничениям частоты запросов и правилам минимизации данных |
| Жёлтый | Скрейпинг с аутентификацией и согласием | Умеренный | Получите разрешение, защитите учётные данные, ограничьте сбор и задокументируйте цель |
| Красный | Действия, имитирующие мошенничество или обход контроля аккаунтов | Высокий | Остановитесь, получите явное разрешение или перепроектируйте рабочий процесс |
Публичные данные не означают автоматически неограниченную автоматизацию. Персональные данные могут создавать дополнительные обязательства, а аутентифицированный доступ повышает ставки. В Соединённых Штатах Закон о компьютерном мошенничестве и злоупотреблениях может стать актуальным, когда доступ превышает полномочия. Статья 32 GDPR может иметь значение, когда обработка персональных данных требует надлежащей безопасности. Опасения в рамках Закона Великобритании о компьютерных злоупотреблениях могут возникнуть, когда автоматизация переходит границу несанкционированного доступа или обхода защиты.
Проверка калибровки: Если рабочий процесс требует постоянных повторных попыток решения капчи, одноразовых идентификаторов и противоречивых географических регионов для функционирования, уменьшите масштаб перед его расширением.
Используйте меньше аккаунтов, более длительную разминку, стабильные резидентные или мобильные сессии, соответствующие реальной географии пользователей, и явное разрешение платформы при необходимости. Для государственных или медицинских порталов фарминг CAPTCHA может повлечь последствия, выходящие за рамки нарушения условий использования. Самая безопасная реализация сокращает количество запросов, сохраняет согласие и останавливается, когда платформа сигнализирует, что действие нежелательно.
Sota Proxy предоставляет резидентные, мобильные, дата-центровые, ISP и IPv6 прокси с ротацией и управлением залипающими сессиями для авторизованных рабочих процессов, требующих последовательного регионального доступа. Посетите Sota Proxy, чтобы сравнить типы прокси, локации и настройки сессий перед тем, как перестраивать вашу систему автоматизации для Facebook или TikTok.
Похожие статьи
10 альтернатив IPRoyal для серьезных прокси-задач
Сравните 10 альтернатив IPRoyal для скрейпинга, верификации рекламы, фарминга аккаунтов, антидетект-браузеров, гео-кампаний, ценообразования, ротации и поддержки.
10 альтернатив Oxylabs для скрейпинга и рекламных операций
Сравните 10 альтернатив Oxylabs по типу прокси, географическому охвату, аптайму, ротации, ценам и применению для скрейпинга, верификации рекламы и фарминга аккаунтов.
Лучшие альтернативы Brightdata для прокси-команд в 2026 году
Изучите лучшие альтернативы Brightdata для скрейпинга, верификации рекламы и геотаргетированных кампаний в 2026 году, а также советы по миграции.
Таргетинг по почтовым индексам для рекламных кампаний: практическое руководство
Таргетинг по почтовым индексам для медиабайеров и команд арбитража трафика. Рассматриваются настройка прокси, правила рекламных платформ, риски обнаружения и лучшие практики.
Что такое прямой прокси (Forward Proxy): Полное руководство на 2026 год
Узнайте, что такое прямой прокси (forward proxy), как он работает для исходящего трафика и почему команды используют его вместе с антидетект-браузерами для Facebook, TikTok и парсинга.
Для чего используется прокси: руководство по арбитражу 2026
Для чего используется прокси - узнайте, для чего применяется прокси в 2026 году: от повышения безопасности до управления мультиаккаунтами для арбитражных команд