Что такое прямой прокси (Forward Proxy): Полное руководство на 2026 год
Узнайте, что такое прямой прокси (forward proxy), как он работает для исходящего трафика и почему команды используют его вместе с антидетект-браузерами для Facebook, TikTok и парсинга.
Прямой прокси - это посредник на стороне клиента, который отправляет исходящие запросы от имени пользователя, поэтому целевой сервер видит IP прокси, а не IP пользователя. Для команд трафика, управляющих рекламными аккаунтами в Facebook и TikTok, это единственное свойство определяет разницу между чистым профилем браузера и стеком, который быстро связывается, помечается или подвергается ограничению частоты запросов.
Можно думать об этом как об уровне запросов, через который проходит ваш браузер или скрапер, прежде чем достичь открытого интернета. На практике это делает прямые прокси полезными везде, где вам нужен контроль политик, разделение IP, логирование запросов или кэширование, особенно в рабочих процессах антидетект-браузеров, фарминга аккаунтов, клоакинга и гео-таргетированных кампаний.
Содержание
- Что делает прямой прокси
- Как работает поток запросов
- Прямой прокси против обратного прокси и других типов прокси
- Где прямые прокси оправдывают себя в 2026 году
- Фрагменты конфигурации для типовых настроек
- Имеют ли прямые прокси значение в мире нулевого доверия
- Устранение неполадок и лучшие практики в масштабе
Что делает прямой прокси
Арбитражная команда создаёт новый рекламный аккаунт Facebook, открывает профиль антидетект-браузера и хочет, чтобы каждый вход представлялся как отдельный, стабильный клиент. Прямой прокси находится на этом пути и отправляет исходящий трафик через собственный IP, прежде чем запрос достигнет целевого сайта, поэтому сайт видит адрес прокси вместо машины оператора.
Прямой прокси - это посредник на стороне клиента, который получает исходящие запросы, проверяет их на соответствие политикам, открывает собственное соединение с пунктом назначения и возвращает ответ пользователю. С практической точки зрения оператора всё просто: браузер отправляет запрос прокси, прокси передаёт его на сайт, и ответ возвращается по тому же пути. Эта настройка меняет видимый исходный IP, поэтому она важна для работы с несколькими аккаунтами, маршрутизации трафика и любого рабочего процесса, зависящего от поддержания согласованной исходящей идентичности. Глоссарий Sota Proxy
Прямой прокси - это то, что вы используете, когда цели нужно видеть только стабильный выходной IP. Если цели нужно, чтобы ваш сервер выглядел как источник контента, задача принадлежит обратному прокси.
Прямые прокси защищают сторону клиента соединения, в то время как обратные прокси защищают сторону сервера. Для медиабайеров эта разница проявляется в разделении аккаунтов, скрапинге, верификации рекламы и потоках клоакинга, где исходящая идентичность должна оставаться чистой. Обратные прокси решают другую проблему, обычно перед вашей собственной инфраструктурой, где вы хотите скрыть или управлять исходным сервером.
Выбор пула прокси меняет результат в реальных кампаниях. Резидентные прокси легче вписываются в потребительский трафик, мобильные пулы часто лучше держатся при усилении проверок платформы, дата-центровые пулы быстрее и дешевле, но их легче обнаружить, а IPv6-пулы могут быть полезны в высокообъёмной автоматизации, если цель и инструменты хорошо с ними справляются. Прямые прокси сами по себе не исправляют плохие отпечатки браузера, слабую гигиену сессий или небрежную ротацию, поэтому прокси должен соответствовать стратегии аккаунта, а не нести её.
Остальная часть стека следует из этого. Как только путь запроса ясен, становится проще оценить границы доверия, поведение HTTPS, кэширование и момент, когда прокси помогает или просто добавляет сложность.
Как работает поток запросов
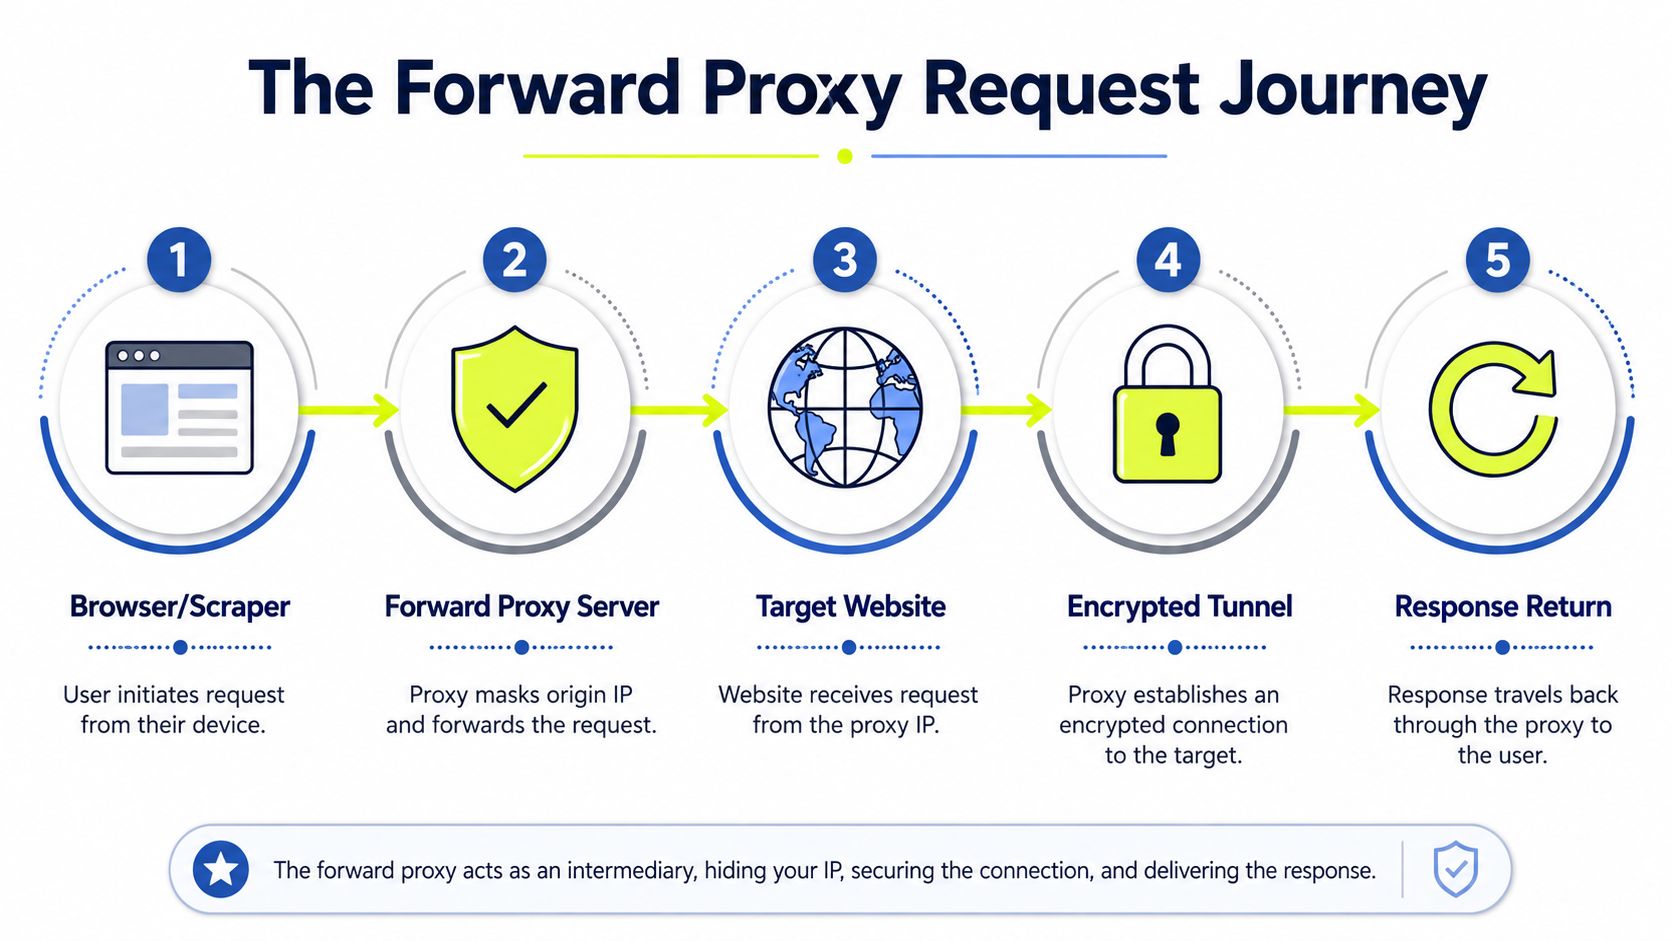
Когда ваш антидетект-браузер отправляет запрос на Facebook, TikTok или цель скрапера, он сначала попадает на прокси. Цель никогда не видит вашего клиента как прямой источник - она видит исходящее соединение прокси после того, как прокси решает, разрешён ли запрос, залогирован, отфильтрован или переадресован. Этот сдвиг важен в рекламных операциях, потому что передача изменяет границу доверия до того, как трафик покинет ваш стек. Поведение заголовков запросов в потоках прокси
Путь из пяти шагов
- Клиент инициирует запрос. Ваш антидетект-профиль, браузер или скрапер запрашивает страницу, ресурс или ответ API.
- Прокси получает его от вашего имени. Прокси проверяет аутентификацию, политику и правила назначения, прежде чем коснуться источника.
- Прокси открывает собственное соединение. Пункт назначения видит IP прокси, а не клиента.
- HTTPS проходит через туннелирование CONNECT. Для зашифрованного трафика прокси пересылает TCP-поток через CONNECT-туннель вместо чтения содержимого полезной нагрузки.
- Ответ возвращается по тому же пути. Прокси может логировать, кэшировать или передавать ответ обратно клиенту.
Этот поток объясняет, почему прямые прокси всё ещё важны в операциях кампаний. Они дают вам стабильную исходящую идентичность, место для применения правил доступа и контрольную точку для обработки запросов без изменения самого приложения. В флотах скраперов и стеках браузеров с несколькими аккаунтами это разделение поддерживает отдельную идентичность клиента с точки зрения целевого сайта.
Где помогает кэширование
Кэширование важно, когда один и тот же аккаунт, ферма браузеров или краулер продолжает запрашивать один и тот же внешний ресурс. F5 отмечает, что прямой прокси может локально хранить полученный контент, чтобы последующие запросы обслуживались быстрее, что снижает исходящую пропускную способность и уменьшает повторные обращения к источнику Глоссарий F5 о прямых прокси. На практике это помогает с повторяющимися статическими ресурсами, компонентами лендингов и другими общими ресурсами, которые не нужно загружать заново при каждом обращении.
Для операторов это полезно только тогда, когда кэш соответствует рабочему процессу. Кэш прокси может ускорить безвредный повторяющийся трафик, но он также может предоставлять устаревший контент, если цель быстро меняется или если ваша автоматизация ожидает свежего ответа каждый раз. Я рассматриваю кэширование в первую очередь как функцию контроля трафика, во вторую - как функцию скорости.
Прокси - это не просто маска. Он также может стать контрольной точкой для того, что выходит, что логируется и что ускоряется.
Forward Proxy vs Reverse Proxy и другие типы прокси
Большинство ошибок с прокси возникает из-за того, что для задачи выбирают не тот пул. Forward proxy обрабатывает исходящую идентификацию со стороны клиента, в то время как reverse proxy располагается перед вашим собственным сервером и управляет входящим трафиком. В рекламных операциях, флотах скраперов и стеках антидетект-браузеров эта разница имеет значение, потому что неправильный прокси-слой решает не ту проблему.
Более правильное сравнение для специалистов - это тип прокси плюс пул, который лежит в его основе. Резидентные, мобильные, дата-центровые и IPv6 прокси ведут себя по-разному при работе с аккаунтами Facebook и TikTok, проверках клоакинга и массовой автоматизации. Один пул может выглядеть достаточно чистым для свежего логина. Другой может быть лучше для объёма, скорости или повторяющихся запросов, где доверие менее критично.
| Тип | Уровень доверия на рекламных платформах | Скорость | Стоимость | Оптимальное применение |
|---|---|---|---|---|
| Резидентные | Выше, чем у дата-центровых для чувствительных логинов | Умеренная | Выше | Фарминг аккаунтов, клоакинг, геолокационный серфинг |
| Мобильные | Обычно самый высокий для задач, чувствительных к доверию | Умеренная | Самая высокая | Рекламные аккаунты Facebook и TikTok, операции с аккаунтами высокой сложности |
| Дата-центровые | Низкое доверие, чаще блокируются на чувствительных целях | Самая быстрая | Ниже | Скрапинг, верификация рекламы, простая автоматизация, где важна скорость |
| IPv6 | Зависит от поддержки целевой платформы и репутации | Быстрая | Часто рентабельны на масштабе | Высокообъёмный скрапинг, структурированное тестирование, большие наборы запросов |
Forward proxy делает одну работу хорошо. Он даёт клиенту контролируемый путь выхода. Reverse прокси выполняют другую работу, обычно связанную с защитой сервера, маршрутизацией и обработкой нагрузки для ваших собственных ресурсов. Для более полного разбора всех типов прокси это разделение - самый чёткий способ избежать покупки инфраструктуры, которая на бумаге выглядит правильно, но проваливается в реальной кампании.
Резидентные и мобильные пулы обычно лучше работают, когда платформа обращает внимание на репутацию IP и историю аккаунта. Дата-центровые пулы всё ещё выигрывают по чистой пропускной способности, низкой стоимости и простой автоматизации, где можно принять больше ограничений. IPv6 может быть привлекателен для масштаба, когда цель его чётко поддерживает, особенно в структурированном скрапинге или тестовых средах.
Подбирайте пул под задачу, а не наоборот. Если аккаунт чувствительный, начало с самого дешёвого диапазона обычно создаёт больше проблем потом.
На стороне инфраструктуры та же логика проявляется в распределённых моделях доступа. Руководство cloud and hybrid models explained - полезный справочник, когда вы хотите сравнить централизованное управление с распределённой маршрутизацией на практике.
Где forward прокси оправдывают себя в 2026 году
Многие операторы трафика всё ещё сочетают forward прокси с антидетект-браузерами, такими как AdsPower, Dolphin Anty, GoLogin, Multilogin и Hidemyacc. Причина проста. Отпечаток браузера проводит вас часть пути, но исходящий IP всё равно должен соответствовать истории, которую вы представляете платформе. Если один аккаунт Facebook или TikTok открывается в чистом профиле, а затем постоянно прыгает между несвязанными IP, стек быстро начинает выглядеть небрежно.
Задачи, которые всё ещё зависят от них
Для фарминга аккаунтов цель - не просто скрыть идентичность. Это сохранить каждый профиль достаточно стабильным, чтобы доверие платформы не развалилось из-за шумного сетевого поведения. В операциях с рекламными аккаунтами разнообразие прокси на один аккаунт помогает снизить лёгкую связь через один и тот же выходной IP, особенно когда вы управляете несколькими идентичностями через один стек инструментов.
Для верификации рекламы прокси позволяет проверить один и тот же креатив из разных геолокаций и сравнить, что видят пользователи. Это важно, когда локальные посадочные страницы, языковые варианты или оверлеи соответствия меняются по рынкам. В workflow клоакинга только трафик, который соответствует предполагаемому профилю посетителя, должен направляться в видимую воронку, в то время как остальной трафик чётко разделяется.
Для скрапинга и ценовой аналитики главное преимущество - охват. Ротирующиеся резидентные или мобильные пулы могут получить доступ к страницам, которые блокируют дата-центровые диапазоны, особенно когда цели отслеживают паттерны запросов, а не только IP. Дата-центровые пулы всё ещё имеют смысл, когда нужна скорость и низкая цена, и можно терпеть больше блокировок. IPv6 также может работать в масштабе, когда цель его чётко поддерживает, что полезно в структурированном скрапинге или тестировании. Для практического справочника по настройке см. как настроить аутентификацию прокси и управление сессией.
Для геотаргетированных кампаний выходной IP контролирует, какая локализованная страница или предложение появится, поэтому таргетинг на уровне города может иметь значение, когда предложение зависит от региона. Резидентные пулы обычно лучше работают, когда платформа обращает внимание на репутацию и историю аккаунта. Мобильные пулы могут быть ещё сильнее в некоторых потоках с высокой проверкой, но они стоят дороже и не всегда необходимы. Дата-центровые пулы остаются самым быстрым выбором для простой автоматизации, в то время как IPv6 часто наиболее практичный вариант для больших наборов запросов, когда цель его принимает.
Если вы хотите нейтральный взгляд на то, как эти стеки соотносятся с более широким проектированием сети, руководство cloud and hybrid models explained - полезная база. Оно показывает, почему контроль доступа продолжает смещаться ближе к пути запроса, даже когда операторам всё ещё нужно разнообразие прокси для доставки.
Примеры конфигурации для типовых настроек
Если вы запускаете браузерные кампании, проверки из командной строки и ротирующиеся сессии, паттерн настройки каждый раз немного меняется. Суть не меняется. Вы либо аутентифицируетесь с именем пользователя и паролем, либо добавляете IP в белый список. Затем вы решаете, нужна ли задаче ротация или липкая сессия.
Настройка браузерного профиля
В антидетект-браузере вы обычно настраиваете прокси на уровне профиля, чтобы отпечаток браузера и сетевая идентичность оставались выровненными. Это более безопасный паттерн для рекламных аккаунтов Facebook и TikTok, потому что сессия сохраняет одинаковое поведение выхода каждый раз, когда вы открываете профиль.
Рабочая привычка: относитесь к каждому аккаунту как к отдельной сетевой персоне. Переиспользование одного прокси для несвязанных профилей - так люди создают избежимые связи.
Быстрый тест из командной строки
Простой тест curl всё ещё самый быстрый способ подтвердить, что прокси работает, прежде чем тратить время внутри стека браузера.
curl -x http://username:password@proxy-host:port https://target.examplecurl -x http://proxy-host:port https://target.exampleкогда ваш доступ добавлен в белый список по исходному IP
Используйте первую форму, когда нужен доступ на основе учётных данных. Используйте вторую, когда ваш провайдер привязывает доступ к вашему исходящему IP, что обычно в контролируемых средах.
Ротационные против постоянных
Ротация работает для задач парсинга и широких задач просмотра, где ни одна отдельная сессия не должна оставаться фиксированной. Постоянные сессии важны, когда одному и тому же аккаунту или рабочему процессу нужна непрерывность. Таргетинг на уровне города помогает, когда важна геоточность, потому что выход на уровне страны все еще может быть слишком грубым для локализованных предложений.
Если вам нужен контрольный список настройки для браузерных профилей и управления сессиями, руководство как настроить прокси станет практичным помощником. Для логики выбора пула также полезно руководство по резидентным и дата-центровым прокси, когда вы решаете, что важнее - доверие или скорость.
Команды, которые заботятся о контроле затрат, обычно предпочитают оплату по факту использования и пополнение через криптовалюту, потому что это позволяет избежать замораживания капитала в неиспользуемых запасах. Некоторые операторы также компенсируют расходы на инфраструктуру через реферальные или партнёрские программы, включая предложения с выплатой до 40% комиссии. Это помогает только в том случае, если прокси-сервис достаточно надёжен для перепродажи без создания лишней нагрузки на поддержку.
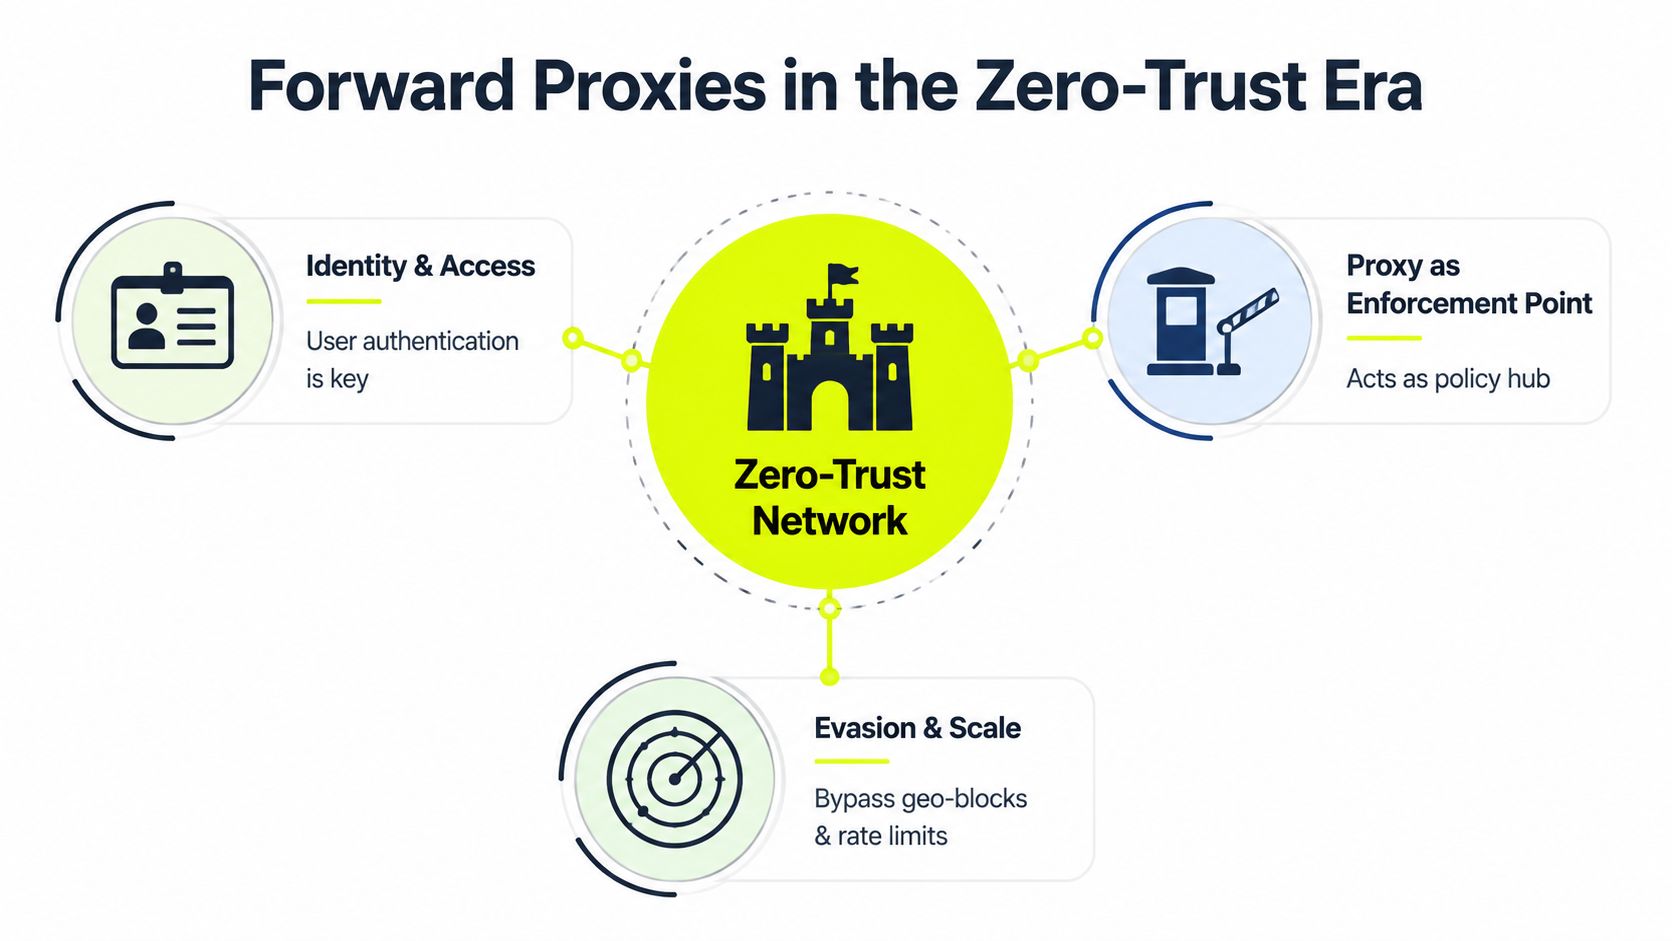
Имеют ли Forward-прокси значение в мире нулевого доверия
Многие корпоративные объяснения представляют forward-прокси устаревшими, как будто они принадлежат эпохе до HTTPS. Это упускает реальность оператора. Трафик все равно должен откуда-то выходить, и платформа по-прежнему видит идентификатор исходящего соединения первым.
Для работы с аккаунтами Facebook и TikTok этот идентификатор исходящего соединения часто является разницей между чистой сессией и помеченной. Forward-прокси по-прежнему дает операторам автоматизации место для контроля выходных IP-адресов, разделения аккаунтов и предотвращения схлопывания браузерных стеков в один кластер отпечатков. Это не решение для плохого креатива, слабо прогретых аккаунтов или небрежной работы с куками, но это все еще часть пути.
HTTPS не устранил необходимость
Зашифрованный трафик не делает forward-прокси нерелевантными. Туннелирование CONNECT по-прежнему чисто передает HTTPS через прокси, и прокси может применять политику без распаковки каждой полезной нагрузки. Для операторов это означает, что архитектура по-прежнему работает, когда цель использует современную веб-безопасность и HTTP/2.
Более важная причина, по которой они все еще имеют значение, - это разнообразие отпечатков. Платформы не оценивают трафик только по IP, но IP по-прежнему является основным сигналом, особенно когда вы выполняете массовые операции с аккаунтами, верификацию рекламы или распределенный парсинг. Forward-прокси остается прямым способом контроля этого сигнала без перестройки всего вашего стека.
Где они пересекаются с новыми средствами контроля
Инструменты нулевого доверия, шлюзы с учетом идентификации и облачный безопасный веб-доступ могут поглотить часть старой роли прокси. Они сильнее, когда вам нужна привязка идентификации, проверки состояния устройства и централизованное применение политик для управляемых пользователей. Они менее удобны, когда вам нужны быстрые, одноразовые, географически распределенные исходящие идентификаторы для верификации рекламы, парсинга или разделения аккаунтов.
Этот компромисс важен на практике. Резидентные пулы лучше, когда платформа чувствительна к доверию и поведению, мобильные пулы могут обеспечить большую легитимность для некоторых рабочих процессов, дата-центровые пулы дешевле и быстрее, но их легче пометить, а IPv6-пулы могут быть полезны для масштабирования, когда цель их допускает. Forward-прокси находятся в середине этого дерева решений, потому что они позволяют предсказуемо маршрутизировать трафик, но не дают того же профиля доверия, что и качественный резидентный или мобильный выход.
Forward-прокси не устарели. Это специализированная исходящая инфраструктура, которая по-прежнему заслуживает своего места, когда задача заключается в контроле исходящего трафика, а не только в аутентификации пользователей.
Если вы хотите получить перспективу нулевого доверия, не теряя при этом сетевого обзора, руководство CloudCops GmbH по нулевому доверию предлагает полезную структуру. Оно помогает объяснить, почему forward-прокси теперь находятся рядом, а не над остальной частью стека безопасности.
Для операторов, сравнивающих типы прокси и тестирующих стабильность перед развертыванием, руководство по тестированию надежности прокси станет практичным следующим чтением.
Устранение неполадок и лучшие практики в масштабе
Проблемы появляются после первых нескольких десятков аккаунтов, а не в первый день. Сбои аутентификации начинают расти, задержка становится неравномерной, сессии выходят за пределы региона, а общий пул начинает отравлять в остальном здоровые аккаунты.
Что обычно ломается первым
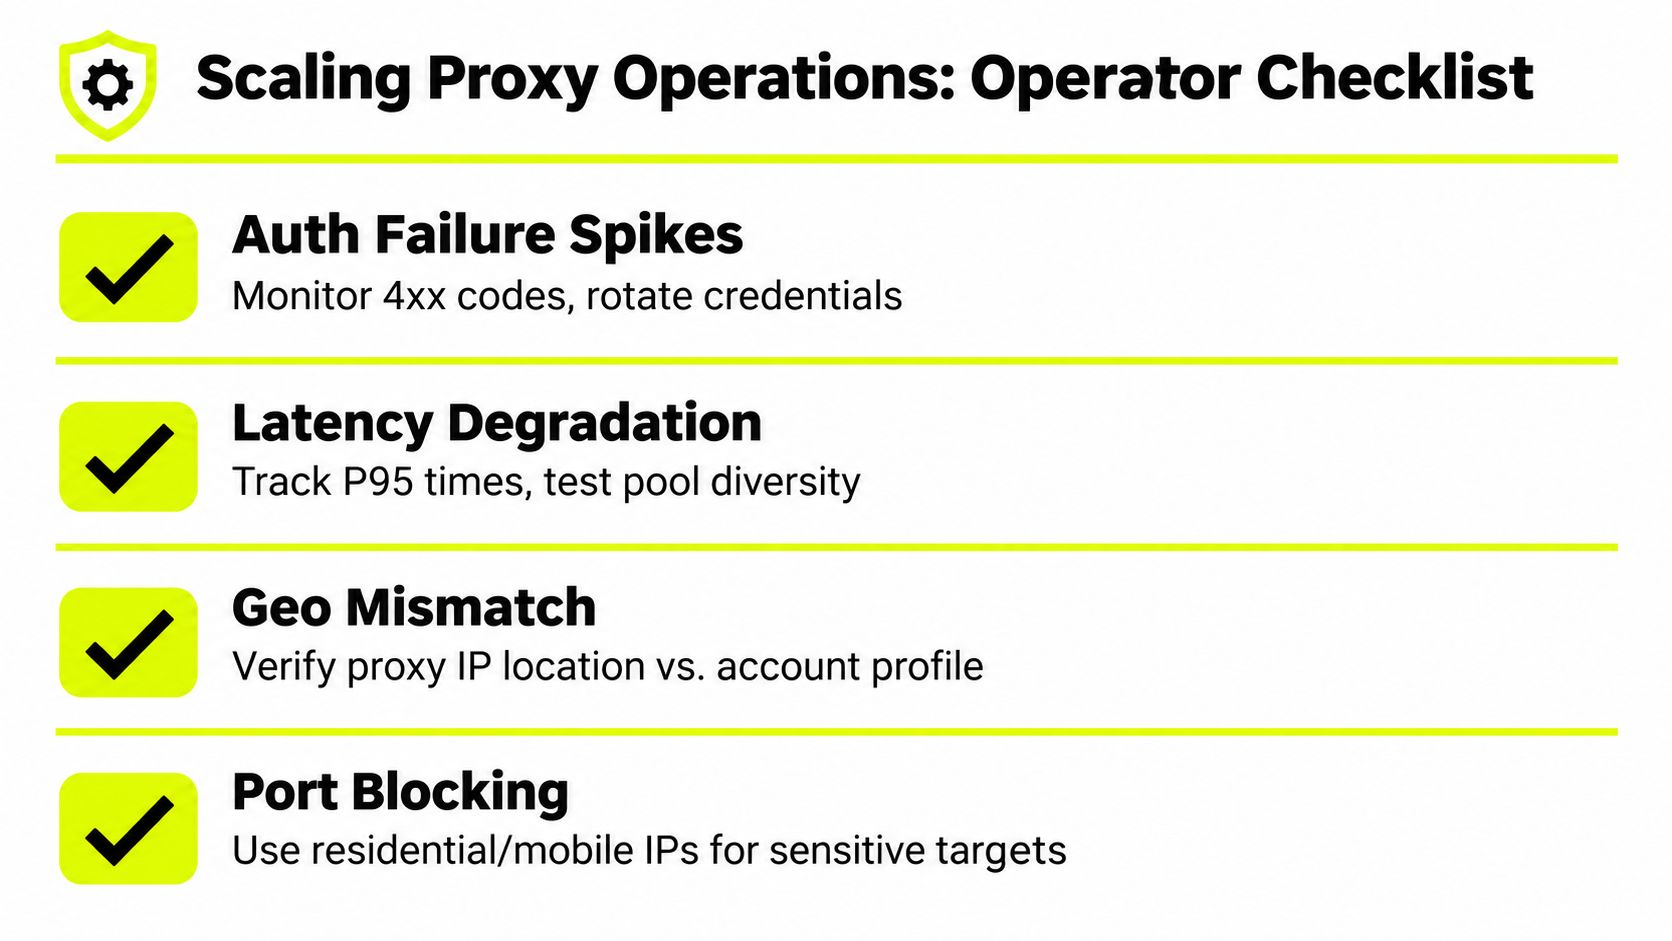
- Всплески сбоев аутентификации. Проверьте учетные данные, затем отделите неудачные попытки входа от отказов на стороне прокси. Если схема ошибок продолжает повторяться, проблема в пуле или методе аутентификации.
- Деградация задержки P95. Протестируйте другой пул или местоположение, прежде чем обвинять цель. Медленные пути часто возникают из-за перегруженных выходов, а не пункта назначения.
- Несоответствие геолокации на ротируемых сессиях. Если аккаунт ожидает один регион, а прокси ротируется в другой, сессия выглядит непоследовательной. Придерживайтесь стабильных городских целей для рабочих процессов, привязанных к аккаунтам.
- Отравление репутации IP. Общие пулы могут быстро стать шумными. Переместите чувствительные рабочие процессы на резидентные или мобильные IP, когда цель становится придирчивой.
- Увеличение количества блокировок по политике. Обычно это означает, что платформа начала помечать прокси или схему сессии, а не только контент.
Простой контрольный список провайдера держит команду в тонусе. Ищите 99,9% аптайма, чистые пулы IP, резервные кластеры, мониторинг использования в реальном времени и поддержку 24/7/365. Если провайдер не может показать вам, какой пул вышел из строя и почему, вы потратите часы на отладку не того уровня.
Для оценки провайдеров и тестовой дисциплины руководство по тестированию надежности является полезным справочником, когда вы хотите нагрузочно протестировать пул перед серьезными вложениями.
Если вам нужны forward-прокси для рекламных аккаунтов Facebook и TikTok, парсинга, верификации рекламы или рабочих процессов клоакинга, начните с инфраструктурного стека, который может оставаться стабильным под нагрузкой. Посетите Sota Proxy, чтобы сравнить типы прокси, местоположения и средства управления сессиями, затем выберите пул, который подходит вашей кампании, вместо того чтобы заставлять одну настройку делать всё.
Похожие статьи
10 лучших прокси-сервисов для рекламы, скрейпинга и автоматизации
Сравните лучшие прокси-сервисы для проверки рекламы, скрейпинга, управления аккаунтами и геотаргетинга по типу IP, цене, надёжности и возможностям управления.
10 альтернатив Smartproxy для технических команд
Сравните 10 альтернатив Smartproxy по типу прокси, качеству IP, таргетингу, ротации, скорости, ценообразованию и сценариям использования для технических команд.
10 альтернатив IPRoyal для серьезных прокси-задач
Сравните 10 альтернатив IPRoyal для скрейпинга, верификации рекламы, фарминга аккаунтов, антидетект-браузеров, гео-кампаний, ценообразования, ротации и поддержки.
10 альтернатив Oxylabs для скрейпинга и рекламных операций
Сравните 10 альтернатив Oxylabs по типу прокси, географическому охвату, аптайму, ротации, ценам и применению для скрейпинга, верификации рекламы и фарминга аккаунтов.
Лучшие альтернативы Brightdata для прокси-команд в 2026 году
Изучите лучшие альтернативы Brightdata для скрейпинга, верификации рекламы и геотаргетированных кампаний в 2026 году, а также советы по миграции.
Достигнут лимит ресурсов: решения для прокси, серверов и API
Узнайте, как исправить ошибки достижения лимита ресурсов на прокси, серверах и API с помощью практических решений на 2026 год.