API-виклики з Python для автоматизації реклами
Опануйте API-виклики з Python для автоматизації реклами. Вивчіть асинхронні патерни, ротацію проксі, повторні спроби та фінгерпринтинг для роботи з кількома акаунтами.
Виконання API-виклику за допомогою Python - це базова навичка для автоматизації реклами. Використовуйте requests для синхронних завдань і httpx для асинхронного розподіленого виконання. Обгортайте виклики в Sessions, щоб повторно використовувати TCP-з'єднання та зменшити накладні витрати, особливо при керуванні десятками профілів антидетект-браузерів.
Зміст
- Створення міцного фундаменту
- Обробка циклу GET та помилок
- Проксі, повторні спроби та практичні тактики
- Управління автентифікацією та заголовками для безпеки мультиакаунтів
- Впровадження повторних спроб та обробки лімітів запитів
- Масштабування з асинхронними запитами та пагінацією
- Інтеграція ротаційних та стабільних проксі для автоматизації
- Практичні відмінності та коли використовувати кожен тип
- Типи проксі для робочих процесів автоматизації реклами
- Налаштування стабільних сесій Sota Proxy
- Практичні поради з налаштування
- Помилки SSL та TLS-рукостискання
- Прихована витік DNS
- Географічні невідповідності
- «Тиха помилка» при 200 OK
- Проактивні звички для запобігання збоїв
- Швидкий чек-лист для налагодження
Створення міцного фундаменту
Почніть з клієнтського модуля, який розділяє транспорт, автентифікацію та повторні спроби. Зберігайте конфігурацію для кожного профілю мінімальною: деталі проксі, локаль, user agent та ID сесії. Це запобігає дрейфу заголовків, який викликає підозри в профілях AdsPower, Dolphin Anty, GoLogin, Multilogin або Hidemyacc.
- Використовуйте
requestsдля синхронних завдань, таких як перевірка рекламних акаунтів Facebook або TikTok, де важливі простота та передбачувана поведінка блокування. - Переходьте на
httpxзasyncioдля розподіленої роботи, наприклад, масової перевірки креативів у понад 220 гео для геотаргетованої кампанії.
Використовуйте об'єкти Session для пулінгу з'єднань та встановлення явних таймаутів. Для великообсягових перевірок рекламних акаунтів цей підхід знижує витрати на встановлення з'єднань і зменшує ймовірність того, що тимчасові помилки 5xx порушать вашу пропускну здатність.
Гігієна заголовків для кожного профілю критично важлива для уникнення прапорців. Узгоджуйте
Accept-Languageта часовий пояс з геолокацією проксі, особливо для фармінгу акаунтів.
Обробка циклу GET та помилок
Для надійного парсингу JSON дотримуйтесь цієї послідовності:
- Сконструюйте URL та параметри запиту для конкретного акаунта.
- Додайте автентифікацію в заголовок
Authorizationабо використовуйте HMAC, коли потрібно. - Перевірте
response.status_code: розглядайте помилки 4xx як проблеми конфігурації клієнта, а помилки 5xx - як тимчасові проблеми сервера. - Парсіть JSON всередині блоку try/except та перевіряйте ключі перед обробкою даних.
При відправленні даних використовуйте JSON-тіла для структурованих даних і форм-кодування для застарілих ендпоінтів. Наприклад, ви відправлятимете креативи до TikTok через JSON з токен-автентифікацією в заголовках, але деякі ендпоінти верифікації все ще очікують multipart/form-data.
Якщо ви перекладаєте приклади curl у Python, швидка довідка допоможе при налагодженні заголовків або проблем з проксі: HTTP-запити Python з curl
Проксі, повторні спроби та практичні тактики
Впроваджуйте політику повторних спроб з експоненційною затримкою та джиттером, і завжди дотримуйтесь заголовка Retry-After. Для налаштувань на основі проксі перемикайтесь між ротаційними та стабільними проксі залежно від завдання. Стабільні проксі підтримують безперервність сесії для фармінгу акаунтів та клоакінгу, тоді як ротаційні проксі краще підходять для свіжих запитів.
Щоб ознайомитися з інтеграцією Sota Proxy API та шаблонами облікових даних, перегляньте їхню документацію Sota Proxy API.
Практична порада для команд трафік-арбітражу: якщо ви перепродаєте інфраструктуру, подивіться на реферальну програму Sota Proxy. Вона платить до 40% комісії, що може суттєво компенсувати ваші операційні витрати.
Управління автентифікацією та заголовками для безпеки мультиакаунтів
Рекламні платформи частіше позначають акаунти через погані заголовки, ніж через поганий код. За замовчуванням розміщуйте bearer-токени та API-ключі в заголовку Authorization. Це дозволяє уникнути логування облікових даних в URL та кешах запитів, знижуючи ризик при опитуванні рекламних акаунтів Facebook та TikTok через багато профілів.
Узгоджуйте заголовки User-Agent, Accept-Language та часового поясу з гео проксі та локаллю профілю. Це зберігає узгодженість цифрового відбитка для антидетект-браузерів, таких як AdsPower, GoLogin, Dolphin Anty, Multilogin та Hidemyacc. Неузгоджені заголовки можуть спричинити тихі збої під час масової перевірки креативів та перевірки статусу реклами.
Тримайте заголовки та гео проксі узгодженими, щоб уникнути прапорців на акаунтах та прихованих збоїв верифікації в геотаргетованих кампаніях.
Стратегії розміщення облікових даних для рекламних платформ
Місце, куди ви поміщаєте токен автентифікації, впливає на логування та кешування. Неправильний вибір може розкрити облікові дані або спровокувати евристику платформи. Ось як варіанти співвідносяться для мультиакаунтних операцій:
| Метод | Найкраще для | Рівень ризику | Операційні примітки |
|---|---|---|---|
| Header | API токени, HMAC | Низький | Рекомендовано для аутентифікації; поєднувати з TLS та коротким терміном дії |
| Cookie | Безперервність сесії | Середній | Використовувати для комбінацій sticky проксі та антидетект браузерів |
| Query | Публічні токени | Високий | Уникати для операцій з кількома акаунтами |
| Body | Обмін токенами | Низький | Використовувати лише для POST-потоків |
Заголовки - найбезпечніший варіант за замовчуванням для більшості робіт з API - вони не потрапляють у логи URL і не кешуються проміжними серверами. Cookies підходять для збереження сесії в потоках антидетект браузерів, але їх спільне використання між профілями призводить до перехресного забруднення. Рядки запитів слід резервувати для публічних, короткочасних endpoints, де розкриття не є проблемою. Тіло запиту ефективне для обміну токенами та POST-потоків, але не підходить для викликів верифікації на основі GET.
Вирівнюйте заголовки локалі та валюти з налаштуваннями акаунта, щоб запобігти виявленню платформними евристиками раптових невідповідностей локалі під час клоакінгу або геотаргетованих кампаній.
Практичний чек-лист та поради
Спочатку зафіксуйте конфігурацію профілю - географія проксі, часовий пояс, Accept-Language та валюта мають збігатися перед відправленням запиту. Невідповідність - найшвидший спосіб викликати тихий бан.
Централізуйте ротацію аутентифікації для циклічної зміни короткочасних токенів і запису, який профіль використав який токен останнім. Якщо акаунт буде позначено, вам потрібно знати, які облікові дані були задіяні.
Безпечно ведіть логи, зберігаючи хеш токена та IP виходу проксі замість зберігання сирих токенів. Якщо ваші логи витечуть, ви не розкриєте придатні для використання облікові дані у відкритому тексті.
Тестуйте endpoints верифікації на дзеркальному staging-профілі перед масштабним запуском. Одна невірна комбінація заголовків може спалити десятки акаунтів.
Для налаштувань на основі проксі використовуйте sticky сесії при фармінгу акаунтів або запуску клоакінг-потоків. Використовуйте ротаційні резидентні або мобільні проксі для широкого скрейпінгу. Датацентр та IPv6 проксі підходять для високооб'ємних завдань з низькою довірою, але мають вищі показники позначення на Facebook та TikTok.
Читайте також: Дізнайтеся більше про заголовки Python requests у нашому детальному посібнику Посібник з заголовків Python Requests.
Якщо ви перепродаєте або ділитеся інфраструктурою, реферальна програма Sota Proxy пропонує до 40% комісії для партнерів.
Реалізація повторних спроб та обробки обмежень швидкості
Рекламні платформи агресивно обмежують трафік, що може спалити квоти або позначити цілі ферми акаунтів. Реалізуйте експоненційну затримку з повним джиттером і завжди поважайте заголовки Retry-After, щоб уникнути синхронних повторних спроб, які посилюють збої. Відстежуйте вікна очікування, надані сервером, і дотримуйтеся їх для кожного endpoint та кожного профілю.
Використовуйте алгоритм token bucket для обмеження глобальної пропускної здатності. Це запобігає вичерпанню pipeline одним неконтрольованим скриптом під час запуску кампанії. Відстежуйте мітки часу для кожного виклику, зменшуйте токени при відправці та поповнюйте з контрольованою швидкістю, щоб тримати погодинні запити нижче порогів платформи.
Реалізуйте експоненційну затримку з джиттером.
- Почніть з базової затримки 200–500 мс.
- Множте на 2 при кожній повторній спробі до максимуму (наприклад, 60 с).
- Додайте рівномірний джиттер, щоб запобігти ефекту thundering herd.
Поважайте заголовки Retry-After.
- Якщо присутні, перевизначте затримку та зачекайте вказану кількість секунд.
- Надавайте пріоритет вказівкам сервера над локальними евристиками.
Circuit breakers ізолюють endpoints, що збоять, щоб інші pipeline продовжували працювати. Спрацьовуйте, коли рівень помилок перевищує 10% протягом 1-хвилинного вікна, потім перевіряйте окремими запитами.
Приклади шаблонів та порад
Обгорніть запити в декоратор повторних спроб, який розрізняє:
- 429 та 503 → тимчасові, можна повторити з затримкою.
- 4xx (крім 429) → помилки клієнта, швидко відмовляти.
- Мережеві помилки → повторювати з обмеженою кількістю спроб.
Нумерований чек-лист для надійної обробки:
- Записуйте IP виходу проксі та ID профілю для кожного запиту для post-mortem аналізу.
- Обмежуйте concurrent запити на пул проксі та на профіль антидетект браузера (AdsPower, GoLogin, Dolphin Anty, Multilogin, Hidemyacc).
- Використовуйте sticky сесії для фармінгу акаунтів та клоакінгу; використовуйте ротаційні резидентні або мобільні проксі для широкого скрейпінгу.
Використовуйте стани circuit breaker (closed, open, half-open), щоб запобігти повторним ударам по endpoint, що працює неправильно. Поступово перевіряйте у стані half-open одним запитом і повертайтеся до closed тільки після встановленої кількості успіхів.
Розуміння обмежень на запити даних API є важливим для реалізації ефективних механізмів повторних спроб.
Практичні обмеження для медіабаєрів: тримайте погодинні запити на акаунт для Facebook/TikTok нижче 500 і розподіляйте масові запити по гео-регіонах. Моніторте заголовки відповідей, налаштуйте сповіщення про сплески Retry-After та пов'яжіть цю поведінку з пулами проксі, щоб уникнути корельованих банів.
Читайте також: Дізнайтеся більше про механіки обмеження швидкості в нашому глосарії Пояснення Rate Limiting.
Масштабування з асинхронними запитами та пагінацією
Перехід на async з httpx або aiohttp ефективний при перевірці доступності гео в 220+ локаціях або верифікації тисяч креативів для геотаргетованої кампанії. Це правильний вибір для високого fan-out, але вносить складність навколо проксі, DNS та обмежень семафорів.
Спочатку обмежте concurrency за допомогою asyncio.Semaphore. Це захищає ваш CPU, сокети та пули проксі від перевантаження. Запускайте десятки завдань одночасно, але ніколи не перевищуйте встановлений ліміт на пул проксі або профіль антидетект браузера - незалежно від того, чи використовуєте ви AdsPower чи GoLogin. Жорсткі обмеження запобігають вичерпанню ресурсів і знижують ризик корельованих банів.
Призначте виділений Semaphore для кожного пулу проксі. Це запобігає спалюванню sticky сесій та викликанню позначень акаунтів.
Шаблон асинхронного Fan-Out
- Запустіть обмежені async воркери, використовуючи
httpx.AsyncClientабоaiohttp.ClientSession. - Групуйте виклики з
asyncio.gatherдля паралельного отримання кількох сторінок. - Для endpoints з великою кількістю сторінок використовуйте async ітератор для стрімінгу сторінок та підтримки рівномірного використання пам'яті.
Ви зіткнетеся з кількома стандартними шаблонами пагінації:
- Cursor пагінація: Зберігайте токен курсора між запитами та зупиняйтеся, коли він повертає null.
- Offset пагінація: Збільшуйте offset та limit, але відступайте, коли підрахунки перевищують очікувані пороги.
- Link-header пагінація: Парсіть Link заголовки та слідуйте
rel=next, поки він не зникне.
Коли виграє синхронний підхід
Синхронні запити іноді простіші. Залишайтеся при синхронному підході, коли вам потрібне суворе впорядкування, sticky проксі для кожного запиту окремо, або ви налагоджуєте потоки автентифікації в рекламних акаунтах Facebook і TikTok. Стандартні синхронні клієнти requests або httpx пропонують більш передбачувані поверхні помилок.
Кілька тактичних порад:
- Завжди поважайте заголовки
Retry-Afterна основі кожної кінцевої точки та кожного профілю окремо. - Розподіляйте масові завантаження на кілька годин, щоб тримати погодинні запити до Facebook і TikTok нижче 500 на акаунт.
- Логуйте вихідний IP проксі, ID профілю та точний час для кожної сторінки. Це пришвидшує пост-мортеми.
Якщо ви займаєтесь фармінгом акаунтів або клоакінгом, використовуйте sticky сесії, щоб ваші профілі антидетект-браузера зберігали свою ідентичність. Залишіть ротаційні резидентні або мобільні проксі для скрейпінгу на рівні міста.
| Патерн | Найкраще для | Примітки |
|---|---|---|
| Async ітератор | Великі набори даних | Зберігає низьке використання пам'яті |
| Обмежений gather | Високий fan-out | Захищає пули проксі |
| Sync клієнт | Налагодження | Простіші режими відмов |
Якщо ви перепродаєте інфраструктуру, реферальна програма Sota Proxy пропонує до 40% комісії. Це може компенсувати операційні витрати при проведенні великомасштабних async кампаній.
Інтеграція ротаційних та Sticky проксі для автоматизації
Під час виконання API виклику з Python для автоматизації реклами, спосіб маршрутизації трафіку так само важливий, як і код. Резидентні, мобільні, дата-центрові та IPv6 проксі кожен виконують специфічну роль. Мета - пропустити їх через requests або httpx без витоку DNS або WebRTC відбитків, які могли б пов'язати ваші операції.
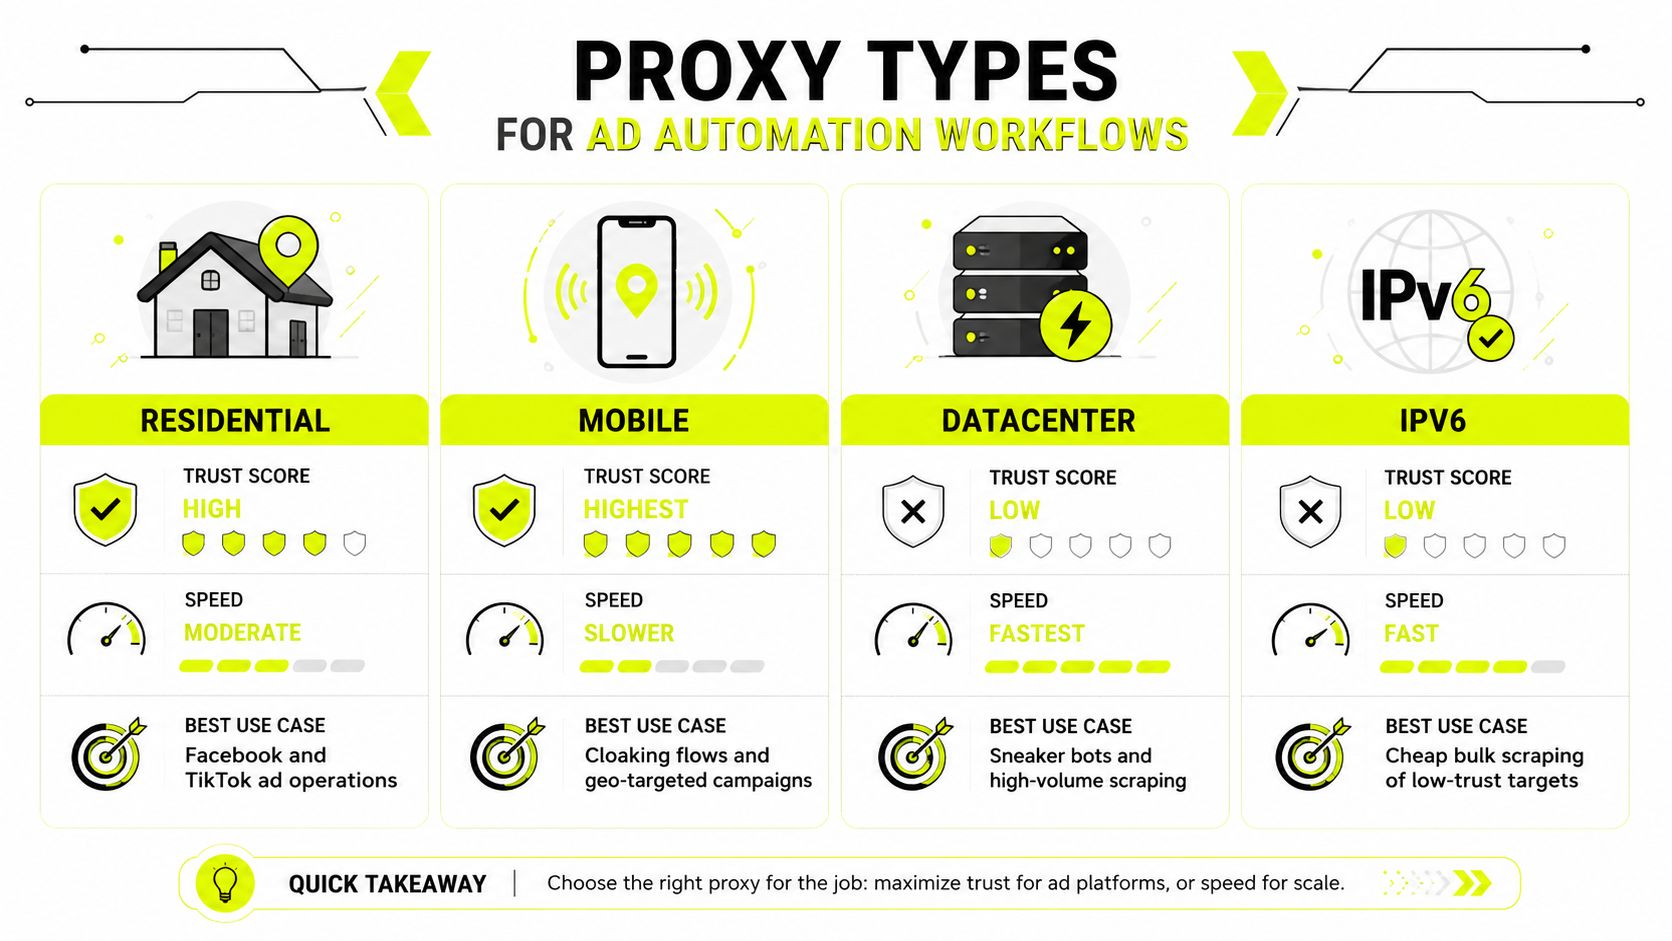
Ця інфографіка розбиває показник довіри, швидкість та найкращий варіант використання для чотирьох основних типів проксі, допомагаючи вам підібрати правильний проксі до завдання.
Практичні відмінності та коли використовувати кожен
Резидентні проксі: Це IP-адреси від реальних домашніх інтернет-з'єднань. Вони є стандартом для API викликів до рекламних акаунтів Facebook і TikTok, особливо з антидетект-браузерами як AdsPower, Dolphin Anty, GoLogin, Multilogin або Hidemyacc. Вони балансують високу довіру з помірною швидкістю.
Мобільні проксі: Ці IP від мереж мобільних операторів. Вони пропонують найвищу довіру і найкращі для клоакінгу та суворих геотаргетованих кампаній, де відбиток пристрою та ASN оператора є критичними. Очікуйте нижчу швидкість, але кращу довговічність акаунтів.
Дата-центрові проксі: Це штучні IP від серверів у дата-центрах. Вони пропонують високу швидкість і ідеальні для високооб'ємного скрейпінгу. Використовуйте їх з короткочасними сесіями та агресивними стратегіями відступу, щоб уникнути банів.
IPv6 проксі: Вони пропонують величезну, дешеву пропозицію IP. Вони підходять для високооб'ємних завдань з низькою довірою, але мають високий показник позначення на основних рекламних платформах як Facebook і TikTok.
Ключовий висновок: Використовуйте sticky сесії для фармінгу акаунтів або будь-якого завдання, що вимагає послідовної ідентичності між запитами в профілі антидетект-браузера. Використовуйте ротаційні пули для великомасштабного скрейпінгу, щоб мінімізувати прапорці на основі повторного використання.
Типи проксі для робочих процесів автоматизації реклами
Ось порівняння пліч-о-пліч, щоб допомогти відобразити вибір проксі на ваші завдання автоматизації.
| Тип проксі | Показник довіри | Швидкість | Найкращий варіант використання |
|---|---|---|---|
| Резидентний | Високий | Помірна | Управління рекламними акаунтами Facebook/TikTok, профілі антидетект-браузера |
| Мобільний | Дуже високий | Повільна | Клоакінг, суворі геотарґетовані кампанії, довговічність акаунтів |
| Дата-центровий | Низький | Дуже швидка | Високооб'ємний скрейпінг, критичні до швидкості завдання |
| IPv6 | Низький | Швидка | Скрейпінг з низькою довірою, високооб'ємні завдання, де вартість є пріоритетом |
Вибір передбачає компроміс. Вибирайте мобільні або резидентні проксі для рекламних операцій, де довіра є критичною. Вибирайте дата-центрові для швидкості, і IPv6, коли вартість та обсяг важливіші за довіру.
Налаштування Sticky сесії Sota Proxy
Ось приклад використання формату sticky сесії Sota Proxy для підтримки послідовної ідентичності.
- Шлюз:
proxy.sotaproxy.com - Порт:
10000(приклад) - Ім'я користувача:
user-region-sessionid - Пароль:
strongpass123 - Формат session-id:
session-{profile_id}-{timestamp}
Два поширених шаблони використання:
- Для фармінгу акаунтів та клоакінгу використовуйте sticky сесії, прив'язані безпосередньо до ID профілів.
- Для fan-out скрейпера використовуйте ротаційні резидентні або мобільні пули.
Практичні поради щодо конфігурації
- Передавайте проксі явно в
httpx.AsyncClientабоrequests.Session, щоб уникнути витоку DNS. - Коли потрібно, вимкніть системне розв'язання DNS та встановіть
trust_env=Falseуhttpx. - Переконайтеся, що WebRTC вимкнено в конфігураціях вашого антидетект-браузера, і узгоджуйте свій
Accept-Languageта часовий пояс з геолокацією проксі. - Моніторте вихідний IP на запит для ефективних пост-мортемів.
- Логуйте хешовані облікові дані та вихідний IP проксі, ніколи не логуйте сирі токени.
Якщо ви перепродаєте або ділитесь інфраструктурою, реферальна програма Sota Proxy пропонує до 40% комісії, що може допомогти компенсувати операційні витрати.
Читайте також: Дізнайтеся про постійність сесій та sticky поведінку в нашому посібнику Постійність сесій з Sota Proxy.
Щоб зрозуміти ширші наслідки та практичні застосування, де ці передові техніки автоматизації стають вирішальними, ви можете дослідити різні варіанти використання Vision.
Навіть добре написані скрипти зазнають невдач у продакшені. Коли ваші API виклики починають відмовляти, причини часто є несподіваними. Ось поширені проблеми та як їх вирішити.
Відмови SSL та TLS Handshake
Несподівані відмови SSL часто вказують на те, що корпоративний проксі або неправильно налаштований стек TLS втручається. Їх важко налагоджувати в реальному часі.
Відтворіть production-середовище на staging з проксі, який дублює реальну конфігурацію. Це дозволить вам захопити TLS-рукостискання та ланцюжок сертифікатів. Часто проміжний пристрій знижує ваші набори шифрів або впроваджує власні сертифікати. Якщо це відбувається на endpoint'і, такому як Facebook чи TikTok, це майже напевно корпоративний проксі типу Man-in-the-Middle (MITM). Як тільки ви його ідентифікуєте, ви можете відфільтрувати ці сертифікати або закріпити ті, яким довіряєте.
Приховані Витоки DNS
Поширеною сліпою зоною асинхронних клієнтів є витоки DNS. Якщо ви використовуєте стандартне DNS-розв'язання вашої системи, ваші запити можуть обходити проксі для визначення доменного імені. Це розкриває реальне географічне розташування вашого скрипта, підриваючи вашу стратегію маскування.
Щоб виправити це, або перейдіть на виділений асинхронний DNS-розв'язувач, або явно прив'яжіть ваш httpx-клієнт до розв'язувача, який маршрутизує свої запити через ваш проксі.
Географічні Невідповідності
Ця проблема виникає часто. Ваш запит не вдається з невиразною помилкою або взагалі без помилки. Причиною часто є невідповідність між місцезнаходженням IP-адреси вашого проксі та географічними даними у заголовках вашого запиту.
Для будь-якої роботи з антидетект-браузерами (AdsPower, Dolphin Anty, GoLogin, Multilogin, Hidemyacc) це обов'язково. Ви повинні узгодити заголовки Accept-Language, часовий пояс та валюту з вихідним IP проксі. Це узгодження зменшує хибнопозитивні спрацьовування, особливо під час перевірки рекламних акаунтів або креативів.
«Мовчазна Помилка» при 200 OK
Іноді найнебезпечніші помилки - це ті, які не виглядають як помилки. Ви отримуєте код статусу 200 OK, але тіло відповіді містить повідомлення про помилку, CAPTCHA або порожнє.
Завжди розглядайте неочікувану схему відповіді як помилку. Логуйте хеш тіла відповіді та час відповіді разом із кодом статусу. Якщо структура тіла відповіді раптово змінюється, негайно відмічайте цей запит як невдалий. Це запобігає пошкодженню ваших зведених звітів поганими даними.
Одна Проста Звичка, Щоб Заощадити Години Налагодження Для кожного запиту логуйте вихідний IP проксі, час відповіді та код статусу. При роботі з багатоакаунтними операціями ця проста дисципліна може перетворити багатогодинне розслідування на п'ятихвилинне виправлення.
Проактивні Звички для Запобігання Помилкам
Виробіть звички для виявлення проблем до того, як вони коштуватимуть грошей.
- Дублювання Production-Трафіку: Перед запуском великої кампанії прогоніть частину вашого трафіку в staging-середовищі, яке використовує ті самі пули проксі та ідентифікатори сесій, що й production. Це допомагає виявити тонкі проблеми.
- Налаштуйте Регіональні Сповіщення: Відстежуйте рівень помилок для кожного регіону проксі. Якщо рівень помилок перевищує 5% у будь-якому двохвилинному вікні, активуйте сповіщення та призупиніть активність у цьому регіоні, щоб припинити втрату рекламного бюджету.
- Співвідносьте Помилки з Профілями: Коли виникає помилка, прив'яжіть її до конкретного ID профілю або хешу токена, який ви використовували. Це дозволяє швидко знайти та ізолювати скомпрометований або заблокований акаунт.
Швидкий Чеклист Налагодження
Коли щось ламається, дотримуйтесь цих кроків:
- Чи можете ви відтворити помилку TLS за допомогою staging-шлюзу, використовуючи той самий пул Sota Proxy та формат сесії?
- Чи примусово направили ви DNS-розв'язання через проксі або перевірений асинхронний розв'язувач?
- Чи перевірили ви двічі, що заголовки вашого запиту відповідають географії IP проксі?
- Чи аналізуєте ви тіло відповіді на наявність платформо-специфічних повідомлень про помилки, навіть при відповідях 200 OK?
- Чи пробували ви ротувати пули проксі або перейти на іншого провайдера, якщо бачите регіональний сплеск помилок?
Якщо ви маєте справу з багатьма тимчасовими помилками, дізнайтеся про обробку HTTP 503 та тимчасових помилок у нашій статті Як Інтерпретувати Відповіді HTTP 503 з Практичними Рішеннями.
Для надійної проксі-інфраструктури та до 40% реферальної комісії на партнерські акаунти спробуйте Sota Proxy https://sotaproxy.com/en
Схожі статті
Тестування рекламних креативів: підвищте ефективність реклами у 2026 році
Опануйте тестування рекламних креативів для оптимізації ваших кампаній. Відкрийте перевірені стратегії для підвищення ROI та досягнення кращих результатів для вашої арбітражної команди у 2026 році.
7 найкращих товарів для перепродажу з прибутком у 2026 році
Відкрийте для себе 7 найкращих товарів для перепродажу з прибутком у 2026 році. Цей посібник охоплює кросівки, LEGO та інші товари для флипінгу з високою маржею з практичними порадами щодо пошуку.
Персистентність сесій для операторів проксі та антидетект
Опануйте персистентність сесій для ротації проксі та антидетект браузерів. Вивчіть типи липких сесій, стратегії TTL та налаштування SotaProxy.
Що таке геотаргетинг: повний посібник на 2026 рік
Дізнайтеся, що таке геотаргетинг і як IP, GPS та Wi-Fi сигнали формують його. Резидентські, мобільні та ISP проксі забезпечують справжні геотаргетовані кампанії.
Топ інструментів управління пропускною здатністю: порівняння 10 рішень для
Знайдіть кращі інструменти управління пропускною здатністю для трафік-арбітражу, скрейпінгу та рекламних операцій. Порівняйте 10 рішень для контролю та пріоритезації мережевого трафіку у 2026 році.
Contains в Xpath
Contains в xpath - Опануйте функцію `contains` в XPath. Отримайте синтаксис, приклади, розширені патерни та поради щодо продуктивності для Selenium та автоматизації проксі