HTTP 503 Response Code: Виправлення помилок сервера та проксі
Розберіться з кодом відповіді HTTP 503. Практичний посібник для команд трафік-арбітражу та автоматизації: діагностика та усунення проблем навантаження сервера й проксі.
Ви запускаєте пакет оголошень Facebook або TikTok через AdsPower або Dolphin Anty. Потік прогріву виглядає чистим. Cookies залишаються. Проксі автентифікуються. Потім запити починають масово падати з помилкою 503 Service Unavailable.
Саме такий збій вбиває імпульс для фармінгу акаунтів, перевірок клоакінгу, геотаргетованих кампаній та скрейпінгових завдань водночас. Ще гірше, коли цільовий ресурс досі завантажується в звичайному браузері, бо тепер ви застряли з критичним питанням: платформа не працює, ваш власний лендінг задихається, чи ваш проксі-шар щойно став вузьким місцем?
Більшість посібників зупиняються на «сервер перевантажений». Цього недостатньо для операторів мультиакаунтів, які працюють з GoLogin, Multilogin, Hidemyacc або власною автоматизацією проти рекламних платформ та процесів перевірки. На практиці помилки 503 часто знаходяться на межі між пропускною здатністю джерела, поведінкою CDN, антибот-контролем та поганою ротацією проксі. Якщо ви не розділите ці шари швидко, ви витратите години на масштабування не того або зміну здорової інфраструктури без причини.
Зміст
- Чому помилка 503 зупиняє вашу автоматизацію
- Що насправді означає помилка 503
- Діагностика справжнього джерела помилок 503
- Зміцнення вашої інфраструктури проти 503
- Стратегії клієнтської сторони для коректної обробки 503
- Просунуті проксі-тактики для уникнення тригерів 503
- Побудова стійкого стеку автоматизації
Чому помилка 503 зупиняє вашу автоматизацію
Помилка 503 зазвичай з'являється в найгірший час. У вас готові рекламні акаунти Facebook, креативи TikTok розділені за GEO, профілі антидетект-браузера зіставлені один-до-одного з проксі, і набір правил клоакінгу, який пройшов попередні перевірки. Потім одна хвиля помилок 503 починає каскадом проходити через всю операцію.
Для команди медіабаїнгу це означає невдалі прелендінги, зламані перевірки огляду та затримані запуски кампаній. Для налаштування фармінгу акаунтів це означає, що дії профілю зупиняються на середині, і послідовність зникає. Для завдань скрейпінгу чи верифікації реклами це означає, що ваш колектор не може визначити, чи ціль нестабільна, чи ваш власний шаблон запитів спричинив збій.
Дорога помилка - розглядати кожну 503 як одну і ту ж подію.
Іноді ціль дійсно перевантажена або на обслуговуванні. Іноді ваш власний хост клоакінгу або воронка WordPress не можуть поглинути сплеск. Іноді проксі-рівень обмежує швидкість, скидає апстрім-з'єднання або ротується настільки агресивно, що ціль інтерпретує ваш трафік як ворожий. Остання категорія пропускається постійно, особливо в стеках, що поєднують headless-скрипти, антидетект-браузери та ротаційні пули.
Практичне правило: Якщо той самий endpoint працює з чистої сесії браузера, але падає через ваш шлях автоматизації, не починайте з масштабування серверів. Спочатку ізолюйте відмінності в ідентичності, проксі та формуванні запитів.
Ось чому команди, що виконують масові операції, потребують діагностичного робочого процесу, а не здогаду. Найшвидший спосіб припинити спалювання бюджету - протестувати шари цілі, джерела та проксі окремо, потім порівняти поведінку під точним шаблоном робочого навантаження, який ви надсилаєте. Якщо ваша операція включає завдання парсингу чи збору, виділений робочий процес веб-скрейпінгу також допомагає виявити, чи збої пов'язані з одночасністю запитів, міксом GEO або репутацією IP замість чистих помилок додатка.
Що насправді означає помилка 503
Код статусу HTTP 503 Service Unavailable існує вже давно. Він був формально визначений у 1999 році в RFC 2616, який стандартизував HTTP/1.1 і позиціонував 503 як серверну помилку, що використовується, коли сервер тимчасово не може обробити запит, зазвичай через перевантаження або заплановане обслуговування, як задокументовано в довіднику статусу 503 MDN.
Тимчасова відмова, а не постійна помилка
Ключове слово - тимчасово.
503 означає, що сервіс досяжний достатньо, щоб відповісти, але він не хоче або не може обробити запит прямо зараз. Це відрізняється від зламаного шляху додатка, мертвого апстрім-ланцюга або таймауту на шлюзі, що чекає на щось інше.
Для команд автоматизації ця відмінність змінює реакцію:
- Якщо це 503, негайні сліпі повтори часто погіршують ситуацію.
- Якщо це 500, ви можете стикатися з помилкою додатка.
- Якщо це 502 або 504, збій може бути в проксі, балансувальнику навантаження або шляху апстрім-залежності.
Ось чому читання точного статусу має значення, коли ви керуєте діями акаунта в GoLogin, потоками фармінгу в Multilogin або симуляціями перевірки для клоакінг-сторінок. 503 часто означає «відступіть і перевірте тиск». Зазвичай це не означає «відправте патч коду прямо зараз».
Швидкий довідник помилок сервера 5xx
| Код статусу | Назва | Що це означає для вас |
|---|---|---|
| 500 | Internal Server Error | Додаток або сервер зламався загальним способом. Перевірте помилки додатка, останні деплої та шляхи винятків. |
| 502 | Bad Gateway | Проксі або шлюз отримав погану відповідь від апстріму. Перевірте зворотні проксі, балансувальники навантаження та здоров'я апстріму. |
| 503 | Service Unavailable | Сервіс тимчасово відмовляє в трафіку, часто через перевантаження або обслуговування. Сповільніться, повторюйте обережно та перевірте сигнали ємності чи обмеження. |
| 504 | Gateway Timeout | Проксі або шлюз чекав занадто довго на апстрім. Перевірте повільні бекенди, пули з'єднань та налаштування таймаутів. |
503 каже, що двері є, але сервіс за ними не може прийняти ваш запит прямо зараз.
Для практиків це зазвичай означає дві негайні перевірки. По-перше, перевірте, чи та сама помилка з'являється через кілька ідентичностей та мережевих шляхів. По-друге, подивіться, чи збій пов'язаний зі сплесками, подіями ротації або конкретною стадією в потоці, такою як вхід, завантаження креативу або отримання лендінг-сторінки.
Якщо ви пропустите це і просто перезапустите все, ви розмиєте сигнал, який вам потрібен.
Діагностика справжнього джерела помилок 503
Поширена помилка виникає, коли бачать 503, що призводить безпосередньо до припущення «джерело перевантажене». У стеках автоматизації це лише одна можлива причина.
Почніть з доказів зі свого власного стеку
Почніть з логів та тиску ресурсів. На стеках Apache, Nginx та PHP шаблони, такі як reached pm.max_children, upstream timed out та no live upstreams, є практичними сигналами того, що ви досягли виснаження воркерів або втратили бекенд, як описано в керівництві з усунення несправностей 503 від ClickMinded.
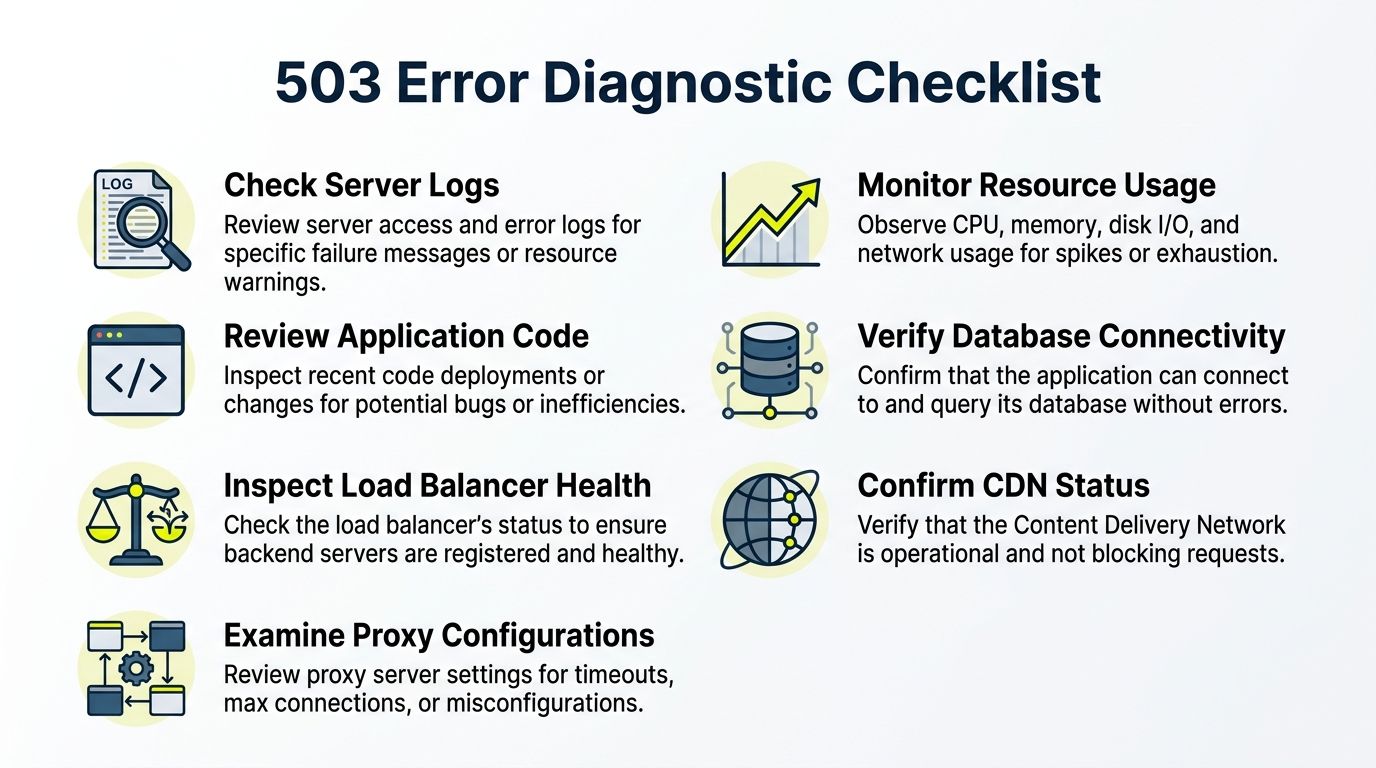
Використовуйте короткий контрольний список, перш ніж торкатися чого-небудь:
- Спочатку прочитайте логи помилок: Не гадайте з виводу браузера. Перевірте логи веб-сервера, логи додатка та логи проксі в тому самому часовому вікні.
- Перевірте насичення воркерів: Якщо діти PHP-FPM вичерпані, черги запитів швидко накопичуються, і 503 поширюються на інші здорові маршрути.
- Шукайте мертві апстріми:
no live upstreamsзазвичай означає, що зворотний проксі втратив здорові бекенди, а не те, що весь додаток зник. - Порівняйте поведінку endpoint: Якщо статичні ресурси обслуговуються, але обробники входу або перенаправлення падають, вузьке місце може бути в воркерах додатка або доступі до бази даних.
- Зіставте збої з деплоями або cron-завданнями: Вікна обслуговування, імпорти та синхронізації фідів часто створюють передбачувані сплески 503.
Багато воронок арбітражу падають тут, тому що оператори перевантажують WordPress плагінами, трекерами, логікою перенаправлення та перевірками клоакінгу. Сторінка може рендеритися під ручним тестуванням, але зламатися під одночасним трафіком ботів та рев'юерів.
Потім ізолюйте проксі-шар
Тепер протестуйте ту саму ціль через різні шляхи.
Якщо бізнес-endpoints Facebook, потоки завантаження TikTok або перевірки лендінг-сторінок падають лише через одну підмережу проксі або одну політику ротації, ви не дивитесь на універсальний збій. Ви дивитесь на проблему формування трафіку. Це може означати апстрім-обмеження в вашій проксі-мережі, спалений діапазон IP або одночасність запитів, яка виглядає достатньо синтетичною, щоб викликати захисну поведінку.
Це має значення для користувачів AdsPower, Dolphin Anty, GoLogin, Multilogin та Hidemyacc, тому що відбиток браузера може залишатися стабільним, тоді як мережевий підпис змінюється внизу. Профіль виглядає нормально. Поведінка IP - ні.
Для команд, що налагоджують ці межові проблеми, корисно зрозуміти, як взаємодіють проксі-сервери та фаєрволи, особливо коли повтори, повторне використання з'єднань та правила фільтрації накладаються один на одного.
Швидка візуалізація допомагає, коли команда усуває несправності під тиском.
Швидке дерево рішень для операторів
Використовуйте це в живих операціях:
- Протестуйте з чистого не-автоматизованого шляху. Якщо ціль падає і там, проблема ширша.
- Протестуйте той самий запит через другу групу проксі. Якщо збій зникає, ваш перший пул підозрілий.
- Запустіть запит з меншою одночасністю. Якщо 503 зникають, ви, ймовірно, досягаєте порогів ємності або обмеження.
- Перевірте, чи всі GEO падають однаково. Геотаргетовані кампанії часто ламаються нерівномірно, тому що крайові шляхи та локальна фільтрація відрізняються.
- Перевірте свій власний апстрім-ланцюг. Перенаправлення клоакінгу, антибот-middleware, воркери додатків та бази даних можуть бути найвужчою точкою.
Не запитуйте «сайт не працює?» Запитайте «який шар відмовляє цьому запиту під цією формою трафіку?»
Це питання приведе вас до вирішення набагато швидше.
Зміцнення вашої інфраструктури проти 503
Якщо ви контролюєте джерело, припиніть розглядати 503 як випадкову подію. Вони зазвичай викривають інженерне рішення, яке ви ще не зміцнили.
Поширені причини на стороні сервера включають сплески трафіку, заплановане обслуговування, несправні плагіни та погані налаштування сервера. Воронки на базі WordPress особливо вразливі, коли важке використання плагінів виснажує ресурси, як описано в огляді причин HTTP 503 від Network Solutions.
Спочатку виправте очевидні вузькі місця
Почніть з частин, які найімовірніше збоять під сплесковим трафіком:
- Воркери додатків: Якщо пули воркерів занадто малі, черги формуються до того, як CPU навіть виглядає напруженим.
- Обмеження зворотного проксі: Погані keepalive, буфер або апстрім-налаштування можуть змусити здоровий бекенд виглядати недоступним.
- Воронки з великою кількістю плагінів: Логіка клоакінгу, трекери, конструктори сторінок та додаткові хуки додають затримку та тиск пам'яті.
- Залежності бази даних: Повільні запити часто проявляються як зупинки додатка, потім Nginx або Apache викидають 503 апстрім.
Багато операторів витрачають час на налаштування фронтенд-поведінки, залишаючи слабке джерело недоторканим. Це не працює. Якщо ваш клоакований лендінг-стек не може пережити сплеск від перевірок схвалення кампанії плюс живий трафік плюс ваші власні моніторингові боти, він не готовий до продакшену.
Будуйте для сплесків, а не середнього навантаження
Ваша інфраструктура повинна поглинати нерівномірний трафік. Це означає планування раптового тиску від запусків кампаній, повторів ботів, QA-проходів та трафіку чекерів, що прибувають близько один до одного.
Використовуйте балансувальники навантаження, коли одна коробка робить занадто багато. Розподіліть роботу через кілька екземплярів додатка. Додайте правила автомасштабування, якщо ви на хмарній інфраструктурі. Тримайте вікна обслуговування ізольованими від вікон запуску. Якщо ви будуєте свій власний проксі або релейний шар для внутрішньої маршрутизації, цей посібник про те, як створити проксі-сервер, корисний для розуміння, де обробка з'єднань та неправильна конфігурація можуть ввести свіжі точки збою 503.
Польова нотатка: Більшість інцидентів «таємничих 503» на власній інфраструктурі виявляються передбачуваним насиченням, змішаним зі слабкою спостережуваністю.
Також тримайте свій стек простим. Якщо плагін, хук middleware або шар перенаправлення не виробляють чіткої операційної цінності, видаліть його. Кожна додаткова рухома частина - це ще одне місце, де час воркера та пам'ять зникають.
Стратегії клієнтської сторони для коректної обробки 503
Навіть з чистим сервером та хорошими проксі, деякі 503 все одно трапляться. Ваш клієнт повинен поводитися як дорослий, коли вони це роблять.
AWS CloudFront зазначає, що 503 зазвичай вказує на перевантаження джерела, обслуговування або виснаження ресурсів, але в рідкісних випадках це також може походити від обмежень ресурсів на крайовому розташуванні, тому розумна поведінка повтору має значення на стороні клієнта, як пояснюється в документації CloudFront 503.
Логіка повторів, яка не погіршує ситуацію
Найгірша відповідь на 503 - миттєве забивання.
Якщо ваш скрипт повторює негайно з повною одночасністю, ви годуєте точну умову, яка спричинила відмову. Це поширено в інструментах фармінгу акаунтів та скриптах перевірки реклами, які припускають, що кожен збій тимчасовий і дешевий для повтору.
Використовуйте експоненційне відкладення. Почніть з короткої затримки. Збільшуйте очікування після кожної повторної 503. Додайте джиттер, щоб ваші воркери не повторювали синхронізованою хвилею. Обмежте кількість повторів, щоб зупинені завдання не зациклювалися вічно.
Практичний шаблон реалізації:
- Перший збій: Зупиніться ненадовго та позначте ціль як деградовану.
- Повторний збій: Збільште затримку та зменште одночасність для цього маршруту або ідентичності.
- Постійний збій: Зупиніть завдання та поставте його в чергу пізніше замість проштовхування через нього.
Якщо ви будуєте краулери або верифікаційних ботів, та сама логіка належить у ваших колекторах з першого дня. Це особливо вірно для команд, що роблять веб-краулінг на Python проти цілей, які змішують CDN, захист від ботів та непослідовне здоров'я апстріму.
Використовуйте circuit breaker, коли сервіс починає нестабільно працювати
Circuit breaker - проста ідея. Коли сервіс продовжує падати, ваш клієнт припиняє надсилати трафік до нього на період охолодження.
Це захищає ваші ресурси та дає цілі час відновитися. Це також утримує одну шумну залежність від каскадування в кожен акаунт, чергу або процес воркера, який ви маєте.
Використовуйте його, коли:
- Ціль починає повертати кластерні 503: Не дозволяйте кожному воркеру незалежно виявляти той самий збій.
- Один шлях GEO деградує: Відкрийте breaker лише для цього маршруту, а не для всієї системи.
- Одна група проксі стає токсичною: Призупиніть пул та переключіть роботу в інше місце.
Відкладення обробляє ізольовані збої. Circuit breaker обробляє повторну нестабільність.
Для рекламних операцій це має значення, тому що один зламаний endpoint не повинен заморожувати всі робочі процеси Facebook або TikTok. Сегментуйте за платформою, GEO, типом завдання та групою проксі, щоб один домен збою не забруднював все інше.
Просунуті проксі-тактики для уникнення тригерів 503
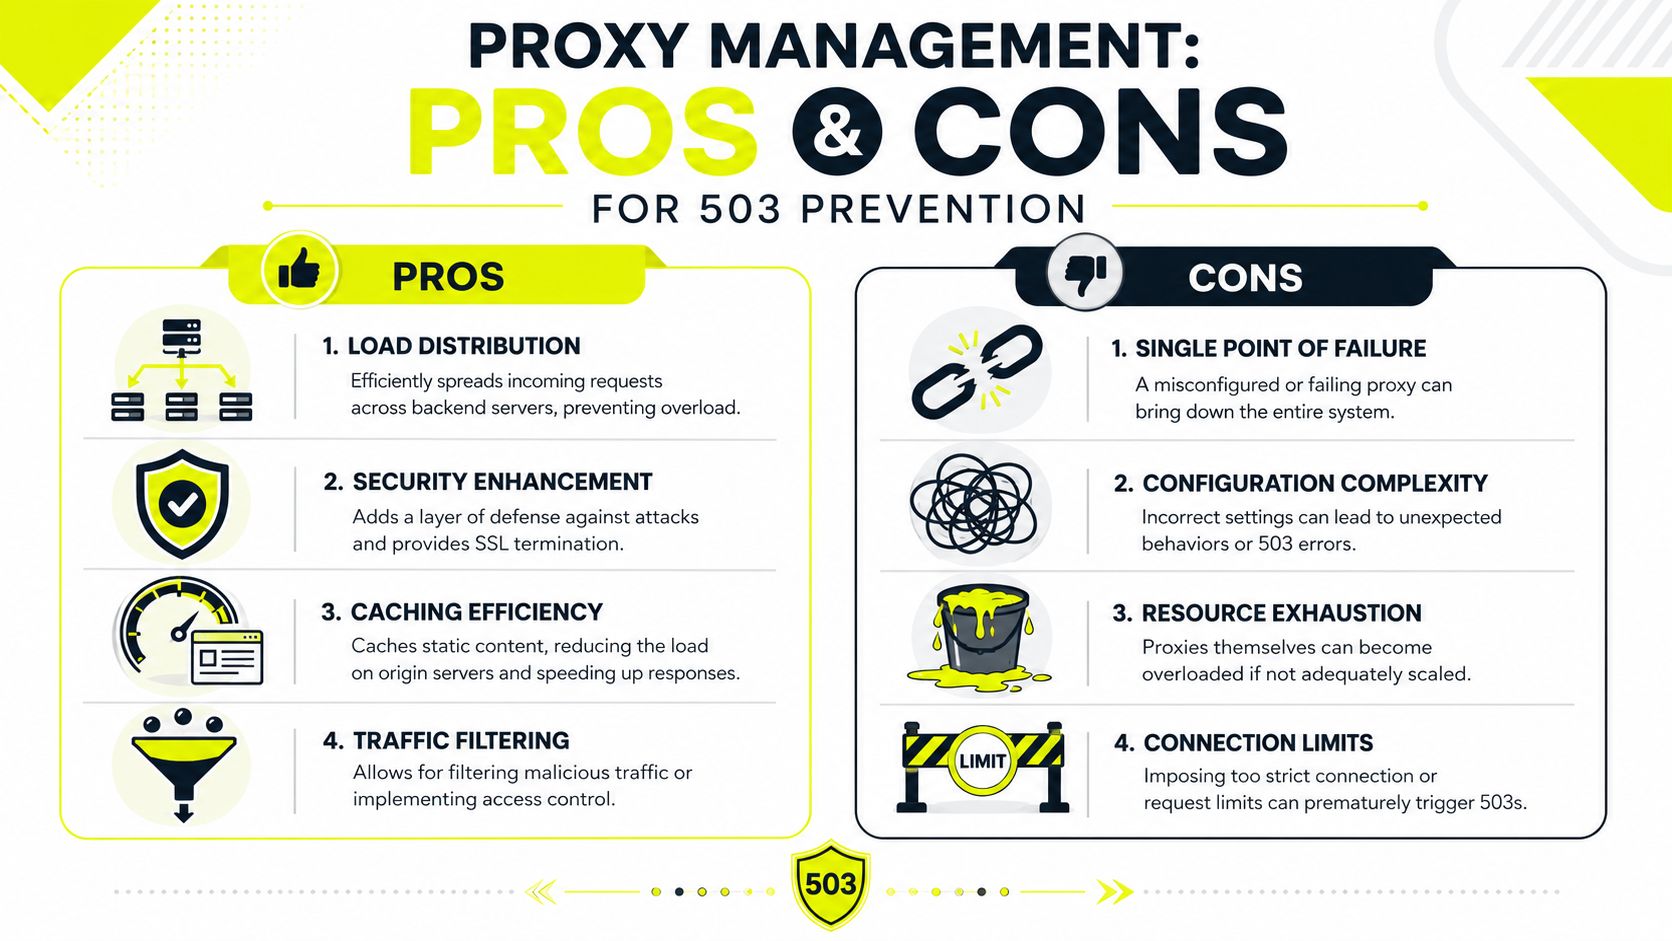
Більшість стандартних посібників 503 зазвичай недостатні. Вони говорять про перевантаження джерела і зупиняються там. У реальній автоматизації проксі можуть створювати, посилювати або приховувати збій.
Існуюче технічне керівництво часто не враховує, як сплески запитів, керовані проксі, спотворюють діагностику та ускладнюють відокремлення реальної недоступності від поведінки обмеження в автоматизованих робочих навантаженнях, як зазначено в обговоренні обробки 503 на HTTP.dev.
Не всі типи проксі падають однаково
Вибір проксі безпосередньо впливає на те, як часто ви викликаєте шаблони відмови, подібні до 503.
Датацентр-проксі швидкі та дешеві. Вони хороші для завдань з великою пропускною здатністю, де вимоги до довіри цілі низькі. Вони також швидше позначаються на чутливих платформах, тому що їхні мережеві шаблони легше класифікувати. Для чистого скрейпінгу проти толерантних цілей вони підходять. Для рекламних акаунтів Facebook, потоків перевірки TikTok або перевірок клоакінгу вони часто перші, що спалюються.
Резидентські проксі виглядають ближче до нормального користувацького трафіку, тому що запити проходять через споживчі мережі. Вони зазвичай краще підходять для операцій з акаунтами, верифікації реклами та геотаргетованих перевірок, ніж спільні датацентр-пули. Вони коштують більше, але зменшують тертя там, де довіра має значення.
Мобільні проксі - найбезпечніший варіант для найчутливіших дій з акаунтами. Вони успадковують поведінкову довіру мереж операторів і часто переживають суворішу перевірку на боти. Вони також вносять власні компроміси, включаючи менш передбачувану пропускну здатність та більш ретельні потреби в обробці сесій.
IPv6 проксі можуть бути корисними, коли ціль добре підтримує IPv6, і вам потрібна широка доступність адрес. Вони не є універсальним оновленням. Деякі цілі все ще по-різному обробляють трафік IPv6, і деякі сторонні системи у вашому ланцюзі не обробляють його чисто. Тестуйте їх для кожного робочого навантаження, а не за припущенням.
Стратегія ротації важливіша за розмір пулу
Оператори люблять великі пули. Великі пули не рятують погане формування трафіку.
Якщо ви ротуєте кожен запит під час виконання входу, оформлення замовлення, редагування рекламного акаунта або потоку теплої сесії, ви руйнуєте безперервність. Це може викликати контроль швидкості, невідповідності ідентичності та синтетичні шаблони трафіку. З іншого боку, якщо ви тримаєте один липкий IP занадто довго через агресивні одночасні дії, ви можете перевантажити цей шлях і запросити власну відповідь обмеження.
Використовуйте ротацію на основі типу завдання:
- Липкі сесії для роботи з акаунтами: Найкраще для сесій акаунтів Facebook та TikTok, профілів AdsPower та середовищ Multilogin, де безперервність має значення.
- Часова ротація для пакетів скрейпінгу: Краще для завдань збору, які потребують розподілу без зміни ідентичності кожного запиту.
- Контрольоване розділення пулу за GEO: Тримайте трафік для кожної країни або міста в межах відповідного проксі-сегмента, щоб геотаргетовані кампанії не дрейфували.
Якщо ви налаштовуєте цей шар, стратегії ротації IP проксі - одна з перших речей для перегляду, коли 503 з'являються сплесками.
Підлаштуйте поведінку проксі під робоче навантаження
Не запускайте всі завдання через одну універсальну політику.
Фармінг акаунтів потребує стабільних сесій, низького шуму та мережевої послідовності, яка відповідає профілю антидетекта. Перевірки клоакінгу потребують чистого вирівнювання GEO та повторюваної симуляції рев'юера. Скрейперам потрібен контроль одночасності, прив'язаний до репутації домену та стабільності маршруту. Верифікації реклами потрібна точність розташування більше, ніж чиста швидкість запитів.
Це означає розділення вашої проксі-логіки за класом завдань, а не лише за ціллю.
Практичне відображення виглядає так:
| Робоче навантаження | Поведінка проксі, яка зазвичай підходить | Що часто викликає проблеми 503 |
|---|---|---|
| Дії рекламного акаунта Facebook або TikTok | Липкі резидентські або мобільні сесії | Ротація за запит під час автентифікованих потоків |
| Фармінг акаунтів в AdsPower, GoLogin, Multilogin, Dolphin Anty, Hidemyacc | Стабільне відображення сесія-до-профілю | Повторне використання шумних підмереж через багато профілів |
| Клоакінг та перевірки GEO | Чисті резидентські IP, що відповідають наміру розташування | Невідповідність GEO, перевантажені релейні вузли та штурми повторів |
| Великі пакети скрейпінгу | Контрольована ротація з обмеженнями одночасності | Сплески спільного пулу, які виглядають як зловживання |
Дешева пропускна здатність проксі може бути дорогою, якщо вона перетворює звичайний трафік на фабрику 503.
Побудова стійкого стеку автоматизації
Надійний стек не намагається усунути кожну 503. Він припускає, що деякі трапляться, і все одно продовжує працювати.
Розглядайте обробку 503 як архітектуру
Довготривала модель має три шари.
По-перше, клієнтський шар потребує відкладення, circuit breakers, черг завдань та контролю одночасності. Це зупиняє один нестабільний сервіс від витягування всієї операції вниз.
По-друге, мережевий шар потребує політик проксі, прив'язаних до фактичного робочого навантаження. Використовуйте стабільні сесії для дій з акаунтами в AdsPower, Dolphin Anty, GoLogin, Multilogin та Hidemyacc. Використовуйте контрольовану ротацію для скрейперів. Тримайте рекламні акаунти Facebook та TikTok вирівняними з правильними GEO та поведінкою сесії. Не дозволяйте фармінгу акаунтів, клоакінгу та завданням збору ділити той самий шумний пул за замовчуванням.
По-третє, шар джерела повинен переживати сплески, якщо ви розміщуєте свої власні прелендінги, перенаправлювачі або клоаковані сторінки. Видаліть слабкі плагіни, спостерігайте за обмеженнями воркерів та масштабуйте частини, які насичуються.
Коли команди це правильно роблять, 503 перестають бути таємницею. Вони стають ще одним сигналом у системі. Таким, що говорить вам, чи сповільнити клієнта, замінити проксі-сегмент чи виправити власну інфраструктуру.
Якщо ви також рекомендуєте інфраструктуру іншим операторам, є також бізнес-кут. Деякі провайдери проксі запускають реферальні програми, які платять повторну комісію. Sota Proxy, наприклад, пропонує партнерську програму з комісією до 40%, що може мати сенс для команд, які вже стандартизують інструменти через клієнтські акаунти або внутрішні купівельні групи.
Якщо ваш стек залежить від чистого геотаргетування, стабільних сесій та передбачуваної поведінки проксі для скрейпінгу, верифікації реклами, управління акаунтами або клоакінгу, Sota Proxy побудований для такого типу робочого навантаження. Він підтримує резидентські, мобільні, ISP, датацентр та IPv6 опції, плюс контроль ротації та липких сесій, щоб ви могли формувати трафік навколо роботи замість форсування кожного робочого процесу через одну крихку проксі-політику.
Схожі статті
Що таке прямий проксі: повний посібник на 2026 рік
Дізнайтеся, що таке прямий проксі, як він працює для вихідного трафіку та чому команди використовують його з антидетект-браузерами для Facebook, TikTok і скрейпінгу.

Bing Search API ключ: налаштування, тестування та масштабування у 2026 році
Отримайте робочий Bing Search API ключ у 2026 році, тестуйте запити, захистіть ключ та масштабуйте високонавантажений скрейпінг без блокувань. Практичний посібник для технічних команд.

10 способів збору якісних даних для медіабаєрів
Відкрийте для себе 10 способів збору якісних даних від ваших користувачів. Вивчіть методи, такі як інтерв'ю та фокус-групи, для оптимізації використання проксі та стратегії кампаній.
Для чого використовується проксі: Гід з арбітражу 2026
Для чого використовується проксі - Дізнайтеся, для чого використовується проксі у 2026 році, від підвищення безпеки до управління мультиакаунтними операціями для арбітражних команд
ERR_TUNNEL_CONNECTION_FAILED: назва помилки вже є діагнозом
Chrome попросив проксі-сервер відкрити CONNECT-тунель, і це не вдалося. Ось і вся помилка. Звідки береться проксі, коли ви його не налаштовували, шість причин, чому налаштований проксі викликає цю помилку, і чому очищення кешу нічого не виправляє.
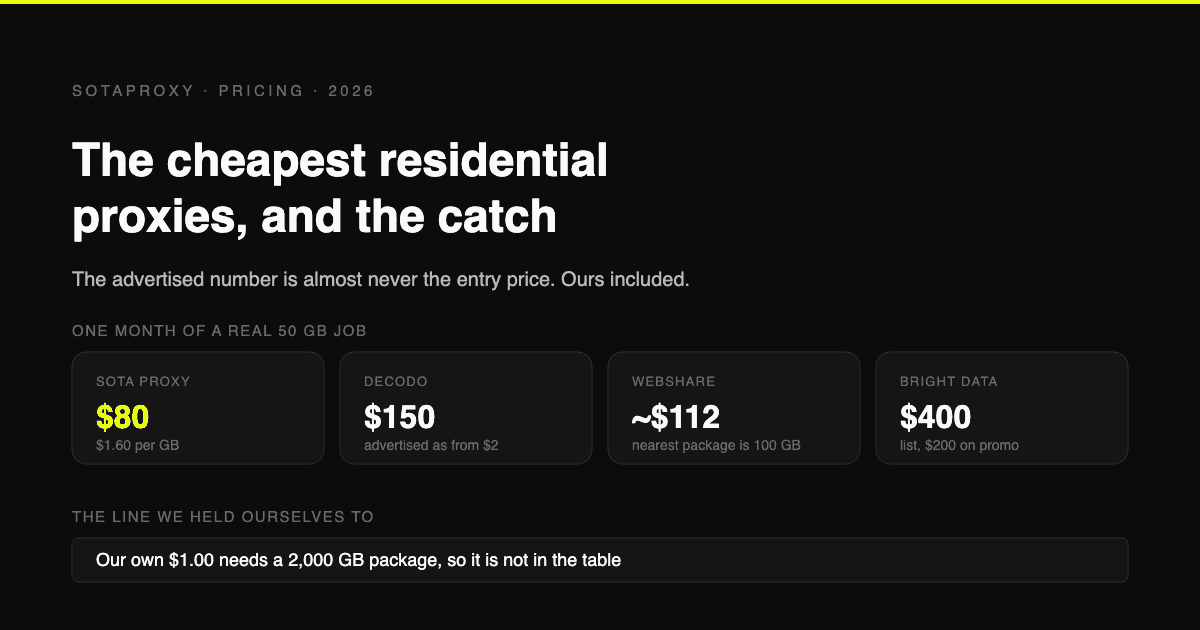
Найдешевші резидентські проксі 2026 року: які підводні камені ховає кожен провайдер
Перевірені ціни за гігабайт з офіційних сторінок п'яти постачальників, а не з торішніх оглядів. Чому заявлена ціна майже ніколи не є вхідною, які провайдери встановлюють мінімальний місячний поріг оплати і як розрахувати реальну вартість гігабайта.