Як побудувати інфраструктуру захисту рекламного трафіку з Cloaking.House та SotaProxy
Дізнайтеся, як створити надійний стек для рекламного трафіку з проксі, браузерними профілями та клоакінгом для тестування GEO, фільтрації та усунення проблем у кампаніях.

Коли ви працюєте з платним трафіком на кілька GEO, проблема зазвичай не в самому лендингу. Значно складніше контролювати, хто насправді на нього потрапляє: живий користувач, бот, автоматичний сканер, модератор, інструмент конкурента чи технічний трафік через VPN або проксі.
Особливо помітно це стає під час масштабування. Поки у вас одна кампанія і кілька десятків візитів на день, багато чого можна контролювати вручну. Але щойно обсяг трафіку росте, перевіряти кожне джерело, IP і візит самостійно вже нереально. Потрібен окремий інфраструктурний шар, який автоматично сегментує трафік за заздалегідь заданими параметрами.
Тому я не намагаюся закрити все одним інструментом. Я розкладаю стек на кілька шарів: проксі та мережеві оточення використовуються під конкретні робочі задачі, а Cloaking.House обробляє вхідний трафік і визначає, які відвідувачі відповідають налаштованим умовам і куди їх слід спрямувати.
Чому одного інструмента для інфраструктури трафіку замало
Я часто бачу той самий підхід: від одного сервісу чекають, що він зробить усе одразу, від керування акаунтами й роботи з GEO до фільтрації трафіку, захисту лендингу та аналітики.
На невеликому обсязі це може працювати. Але щойно ви починаєте масштабуватися, такою архітектурою стає важко керувати.
Наприклад, проксі розв'язує задачу на мережевому рівні. Він дає змогу працювати з конкретним IP, GEO чи типом підключення. Але сам проксі не вирішує, що має статися з кожним відвідувачем, який заходить на сайт.
З іншого боку, платформа фільтрації трафіку вміє визначати GEO, пристрій, браузер, ISP, статус VPN/Proxy та інші параметри. Але це не означає, що вона має замінити решту вашої інфраструктури.
Тому я віддаю перевагу розподілу відповідальності.
Мій стек виглядає приблизно так:
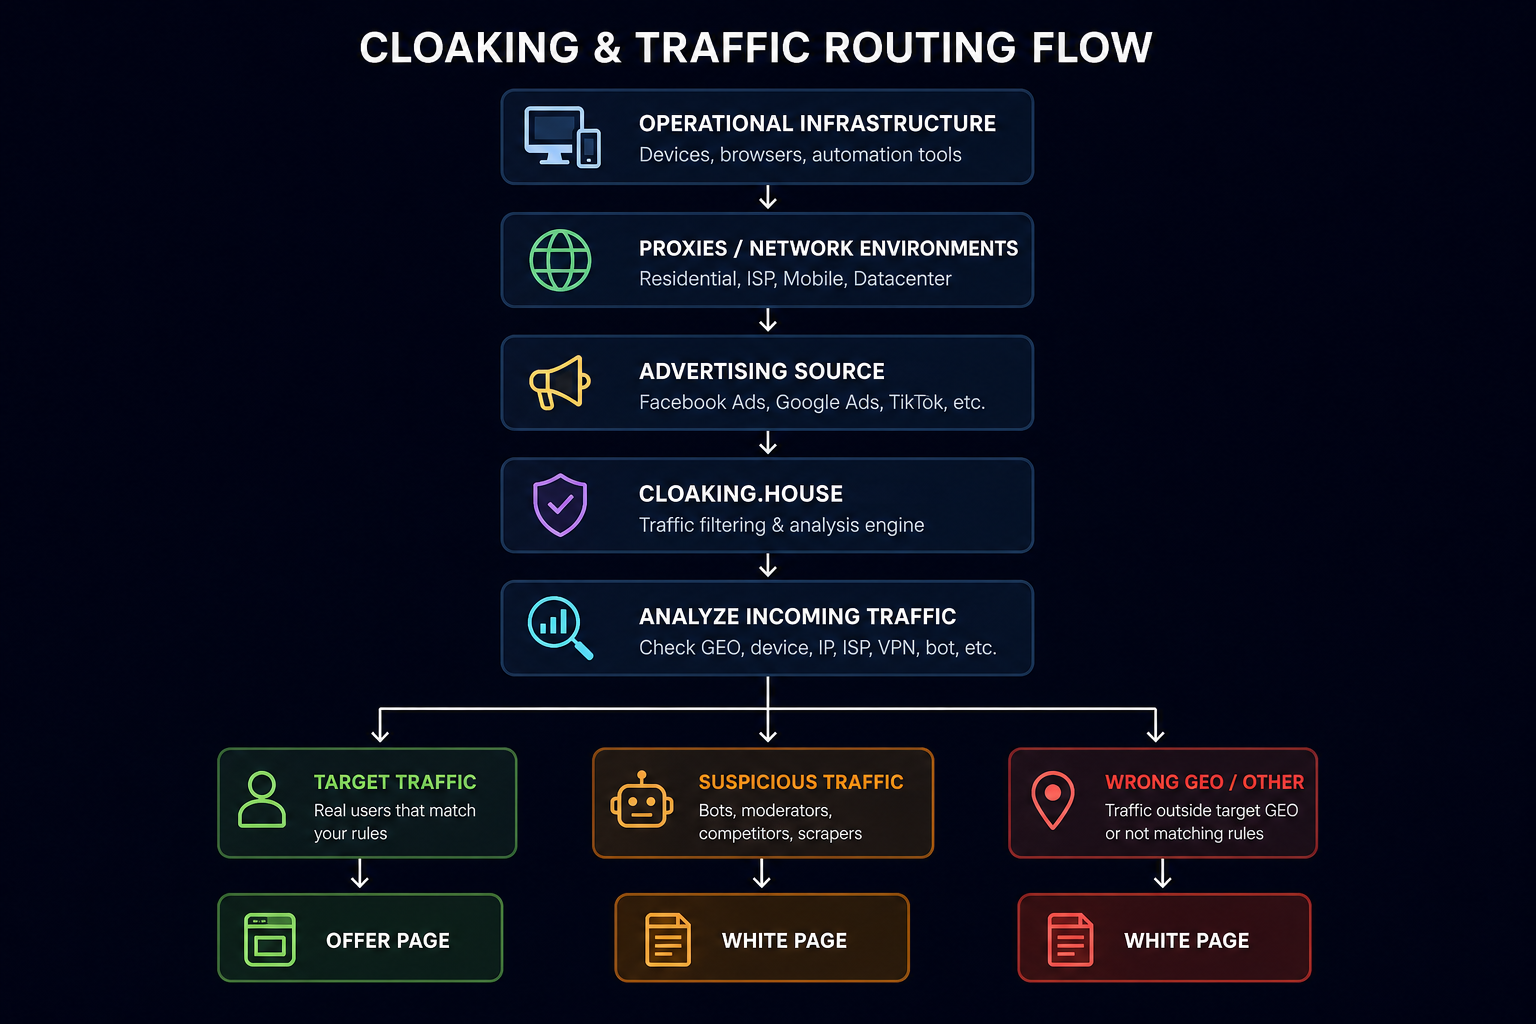
Важливо розуміти, що SotaProxy і Cloaking.House виконують різні функції.
SotaProxy надає резидентні, ISP, мобільні та датацентрові проксі, а також геотаргетинг, ротацію підключень і sticky-сесії. Це корисно там, де потрібно створити конкретне мережеве оточення.
Cloaking.House працює на іншому рівні. Він обробляє вхідний трафік і може оцінювати IP, GEO, пристрій, браузер, ISP, статус VPN/Proxy та інші параметри, перш ніж застосувати налаштовану логіку маршрутизації.
Як я розділяю інфраструктуру на шари
Якщо спростити, я дивлюся на схему як на кілька незалежних компонентів.
1. Мережевий шар
Тут у гру вступають IP-адреси та проксі.
Наприклад, у SotaProxy на одній платформі є кілька типів проксі: резидентні, мобільні, ISP і датацентрові. Резидентні підходять для задач, прив'язаних до GEO, і для перевірки реклами, мобільні для сценаріїв з мобільними мережами, ISP коли потрібна стабільна адреса, а датацентрові для об'ємних технічних задач.
2. Браузерний шар
Наступний шар це браузерні профілі та пристрої.
Я намагаюся без потреби не змішувати різні оточення. Якщо профіль використовується під конкретний робочий процес, я тримаю його конфігурацію незмінною.
Особливо це важливо, коли ви працюєте з кількома GEO одночасно.
3. Шар фільтрації
Тут з'являється CloakingHouse.
Його задача: прийняти вхідний запит і порівняти його параметри з правилами, які я налаштував заздалегідь.
4. Шар призначення
Останній шар це сторінка, куди потрапляє відвідувач.
Залежно від результату фільтрації його можна відправити на Offer Page або на White Page.
Такий поділ сильно спрощує пошук проблем. Якщо щось працює не так, як очікувалося, я можу окремо перевірити мережевий шар, браузерне оточення, правила фільтрації та сторінку призначення.
Практичне правило: якщо від одного інструмента чекають розв'язання п'яти різних інфраструктурних задач одразу, рано чи пізно стає важко зрозуміти, звідки насправді береться проблема.
Де проксі вписуються в робочий процес
Тут є важливе розмежування.
Проксі не варто сприймати як обов'язкову проміжну ланку між користувачем і CloakingHouse.
У звичайному сценарії користувач просто відкриває рекламне посилання, а CloakingHouse аналізує його реальне мережеве оточення.
Проксі потрібні там, де команді треба створити конкретне мережеве оточення для власних робочих задач: роботи з певними GEO, перевірки реклами, роботи з вебсервісами, автоматизації, тестування сторінок та інших процесів.
Для цих задач тип проксі має значення.
Коли я використовую резидентні проксі?
Для роботи з GEO, перевірки реклами та сайтів, чутливих до хостингових IP. Вони дають IP із резидентних пулів.
Коли я використовую ISP-проксі?
Для стабільних довгих сесій. Вони дають стабільний IP з ASN провайдера/резидентною ASN.
Коли я використовую мобільні проксі?
Для мобільних сервісів і тестування застосунків. Вони дають IP із реальних мобільних мереж.
Коли я використовую датацентрові проксі?
Для об'ємних технічних операцій. Вони дають високу швидкість і передбачувану вартість.
У SotaProxy є всі чотири типи, резидентні проксі підтримують геотаргетинг аж до країни та міста, а ротація і sticky-сесії дозволяють вибрати поведінку підключення під конкретну задачу.
Я не вважаю резидентні, мобільні та датацентрові проксі взаємозамінними. Якщо потрібна стабільна сесія, дивлюся на ISP або sticky-резидентні. Якщо потрібне мобільне оточення, беру мобільні. Якщо задача суто технічна і резидентні IP не потрібні, раціональнішим вибором можуть бути датацентрові.
Тобто проксі допомагають створити потрібне мережеве оточення, а CloakingHouse визначає, що має відбутися з вхідним трафіком.
Що робить Cloaking.House
У Cloaking.House я сприймаю Flow як набір правил обробки трафіку.
Платформа отримує вхідний запит і аналізує його параметри. Залежно від налаштувань це можуть бути IP, GEO, пристрій, операційна система, браузер, ISP, статус VPN/Proxy, IPv6, реферер та інші умови.
Як я створюю Flow
Перше, що я роблю в CloakingHouse, це створюю окремий Flow під конкретний сценарій.
Не раджу одразу запихати в один Flow усі можливі умови. Набагато простіше почати з базової логіки, а додаткові обмеження додавати після перших тестів.
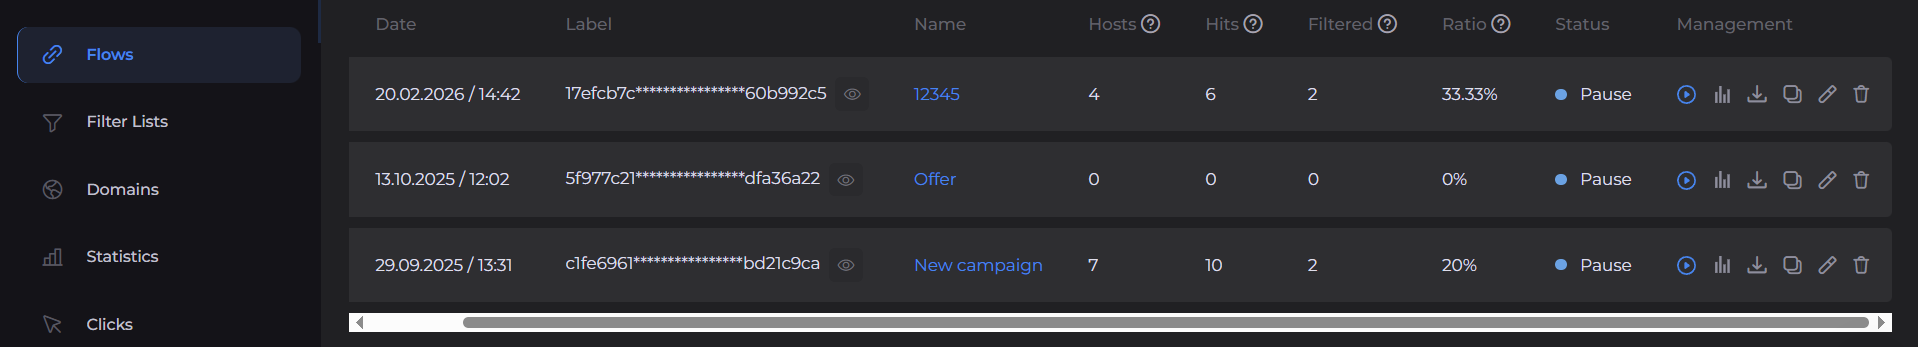
Як підключити White Page та Offer Page
Cloaking.House можна інтегрувати з власним доменом через PHP-скрипт. Також платформа підтримує готове клоаковане посилання без власного хостингу, що зручно для швидкого запуску.
Якщо використовувати класичну інтеграцію з власним хостингом, процес досить простий.
Крок 1. Підготуйте White Page
White Page має лежати в кореневій директорії сайту. Для PHP-інтеграції я зазвичай перейменовую сторінку на site.html. Так index.php стає основним обробником трафіку.
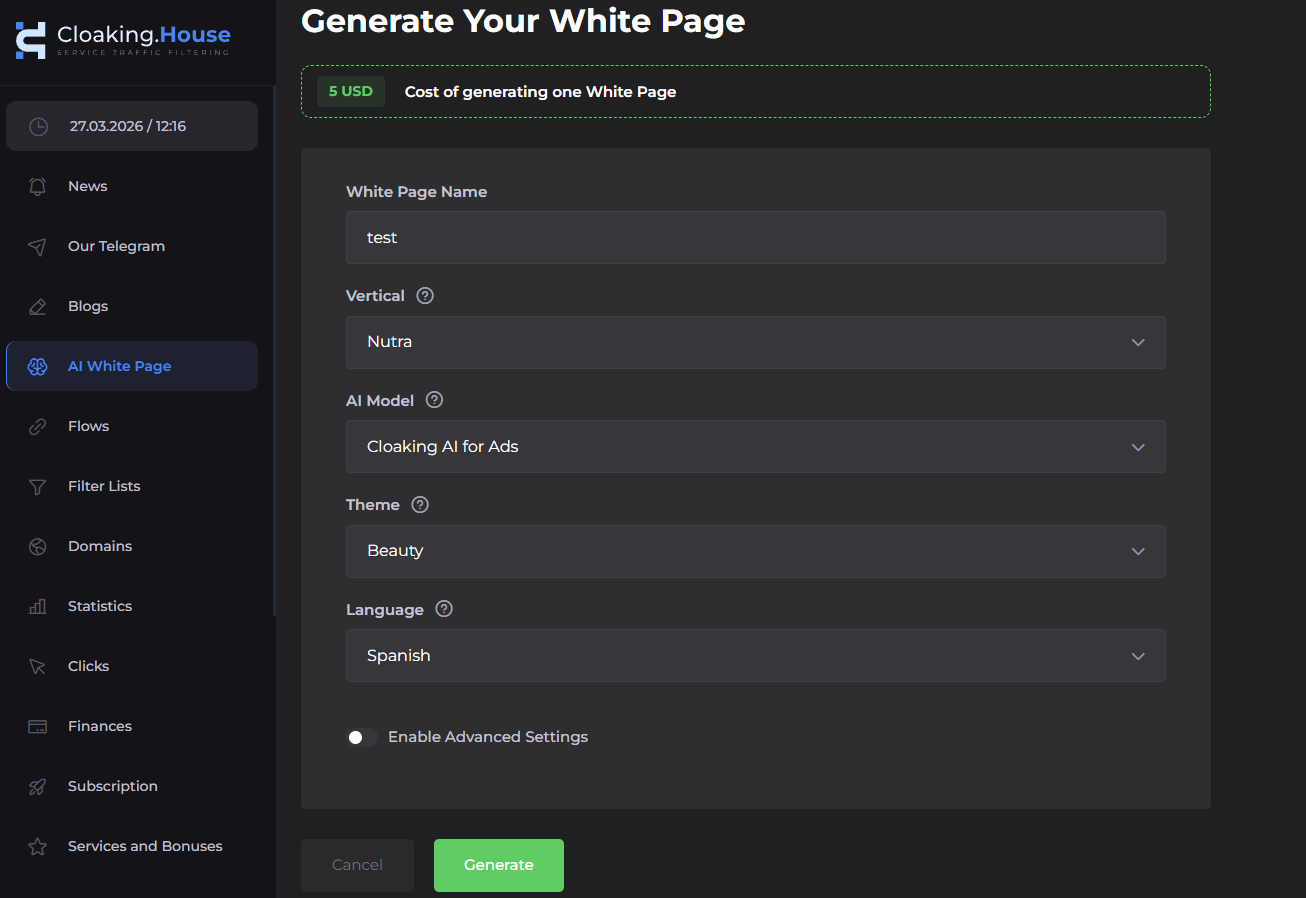
У платформі є AI-генератор White Page, який створює сторінки на різні тематики та різними мовами.
Крок 2. Налаштуйте Flow
Всередині Flow я вказую:
White Page → site.html
Method → Load
Offer Page → цільовий URL
Method → Redirect
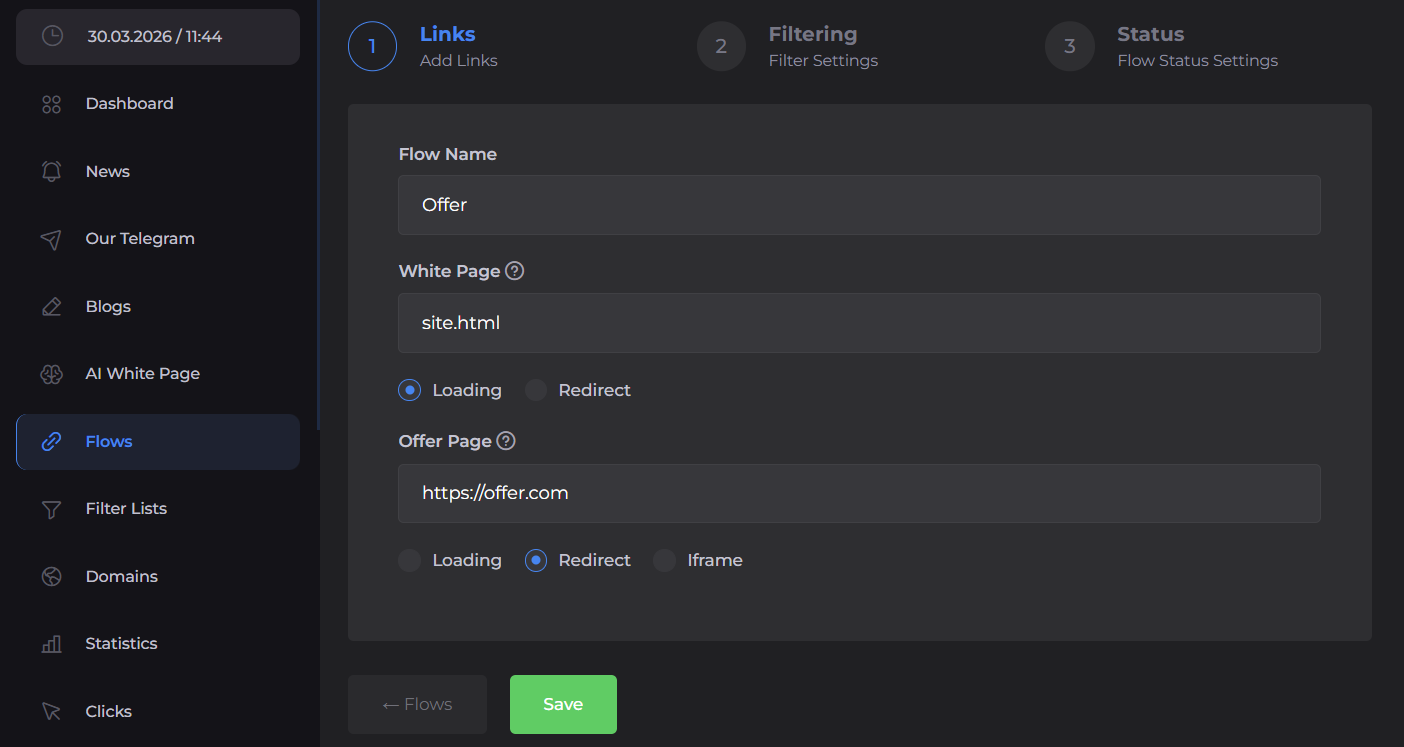
Це один із найкорисніших скриншотів у статті, бо на ньому видно, як теоретична схема маршрутизації перетворюється на реальне налаштування.
Які фільтри я вмикаю першими
Я додаю фільтри поступово. Перший рівень це GEO.
Наприклад:
Цільова країна → Offer
Інші країни → White
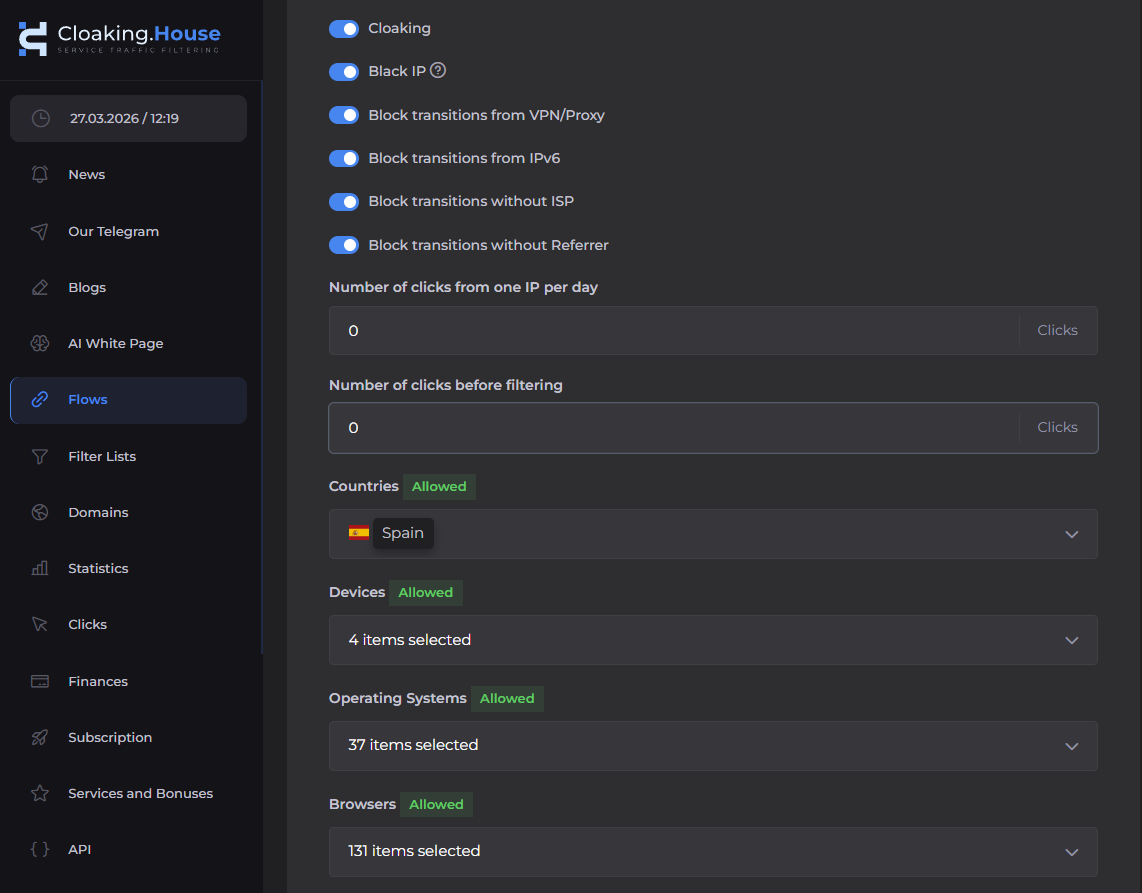
VPN / Proxy
Якщо сценарій вимагає фільтрувати VPN- і проксі-трафік, я вмикаю відповідну умову. CloakingHouse вміє розпізнавати IP, пов'язані з VPN або проксі, і, коли спрацьовує правило, відправляє такий трафік на White Page.
Тут важливе розмежування: SotaProxy команда використовує для створення власних мережевих оточень, а фільтр VPN/Proxy у CloakingHouse застосовується до вхідного відвідувача.
ISP
Ще один корисний фільтр це ISP. Залежно від кампанії провайдер може слугувати додатковим сигналом якості трафіку. Якщо ISP визначити не вдалося, відповідна умова в Cloaking.House обробить запит за налаштованим правилом і відправить його на White Page.
Referrer
Реферер допомагає зрозуміти, звідки прийшов візит. Якщо кампанія вимагає, щоб трафік ішов із конкретного джерела, реферер можна використати як додатковий параметр фільтрації.
Як перевіряти трафік
Створивши Flow, я ніколи не вважаю роботу завершеною. Спершу перевіряю, що базовий сценарій взагалі працює. Потім тестую окремі умови по черзі.
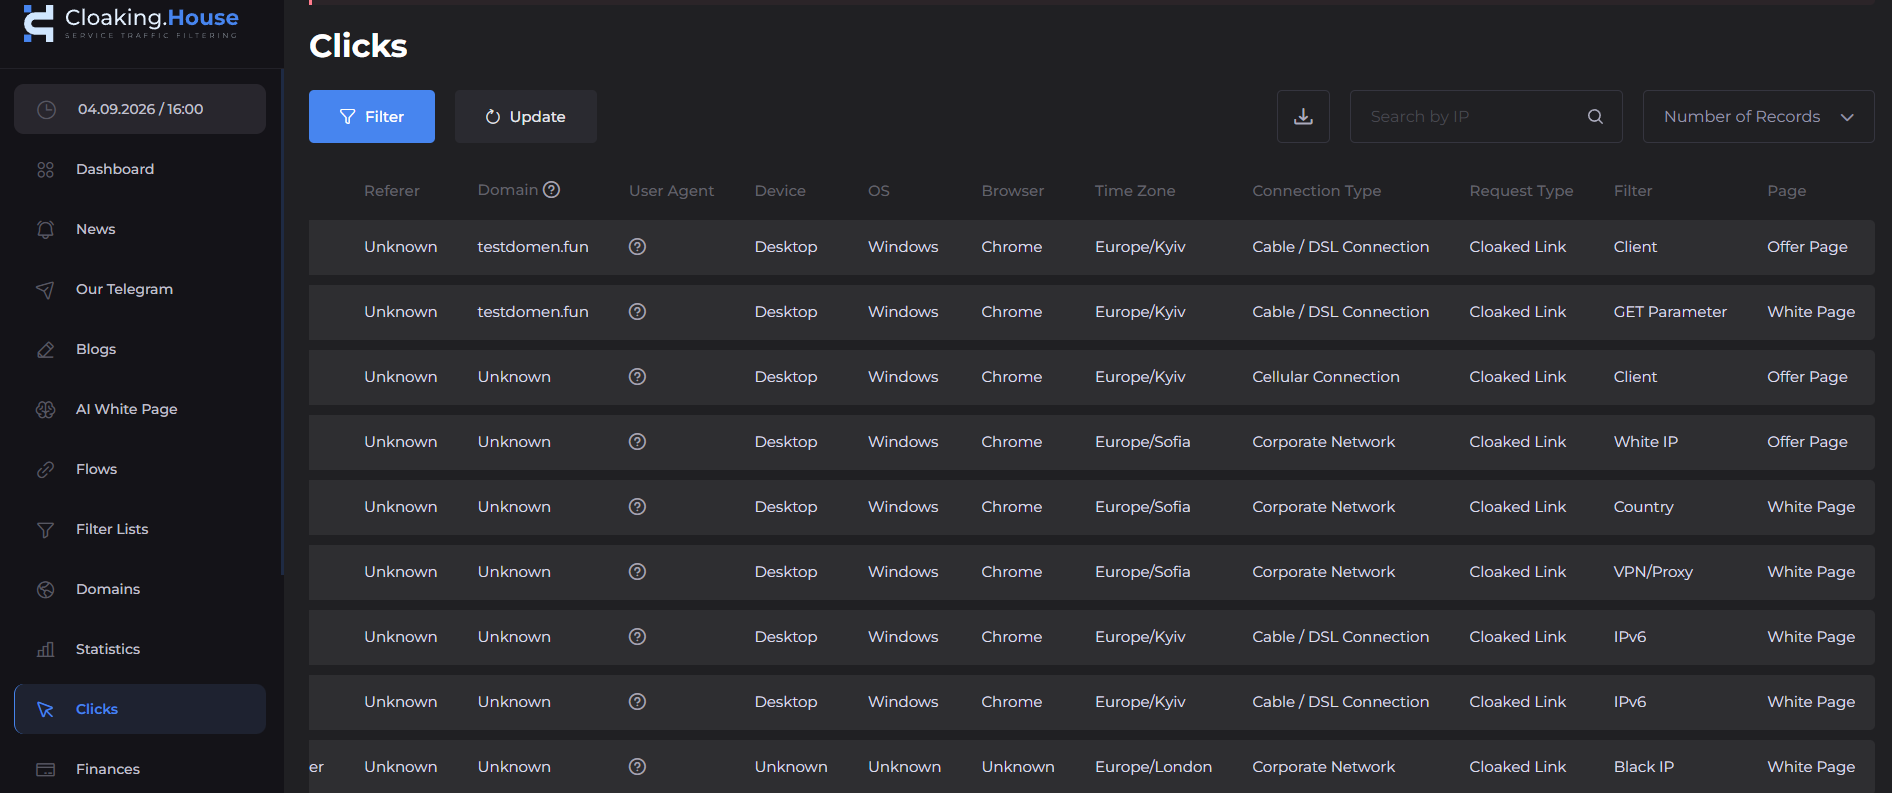
Після запуску кампанії я дивлюся не лише на загальну кількість візитів.
Мені важливо розуміти:
- скільки кліків пройшли налаштовані фільтри;
- які фільтри спрацьовують найчастіше;
- з яких GEO йде трафік;
- які пристрої трапляються найчастіше;
- чи є незвичні сплески трафіку;
- які IP чи джерела дають підозріло багато візитів.
Типові помилкиОдин Flow на все
Якщо в різних кампаній різні GEO, пристрої та умови, я розношу їх по окремих Flow. Так і аналітика, і подальші зміни стають набагато простішими.
Немає тестового IP
Для тестування Flow корисно мати довірений IP.
Cloaking.House дозволяє додати IP до довіреного списку для тестів, щоб запит потрапляв на Offer Page незалежно від інших умов фільтрації.
Тест лише з одного пристрою
Якщо кампанія націлена на мобільні пристрої, десктоп і різні операційні системи, тестувати її лише з одного ноутбука недостатньо.
Мінімальне тестове оточення в мене включає:
- десктоп;
- Android;
- iOS;
- кілька GEO;
- звичайні підключення;
- окремі мережеві оточення.
Змішування ролей проксі та фільтрації
Це ще одна поширена помилка.
Проксі відповідає за мережеве оточення, а Cloaking.House за обробку вхідного трафіку.
Коли ці ролі розділені, архітектуру набагато легше зрозуміти.
FAQ
Чи можна користуватися CloakingHouse без власного сервера?
Так. Cloaking.House підтримує готове клоаковане посилання, яке працює без власного хостингу. Для гнучкіших налаштувань є PHP-інтеграція.
Навіщо проксі, якщо Cloaking.House сам визначає IP?
Бо проксі й фільтрація трафіку розв'язують різні задачі.
Cloaking.House аналізує вхідний трафік, а проксі дозволяють команді створювати потрібні мережеві оточення для власних робочих процесів.
Який тип проксі обрати?
Залежить від задачі:
Резидентні: коли важливі домашні мережі та геотаргетинг;
ISP: коли потрібна стабільна сесія;
Мобільні: для задач, прив'язаних до мобільних мереж;
Датацентрові: для швидких технічних операцій.
У SotaProxy усі ці варіанти доступні на одній платформі.
Що робити, якщо реальний відвідувач потрапив на White Page?
Почніть із розбору конкретного візиту.
Перевірте:
1. GEO.
2. Пристрій.
3. ОС.
4. Браузер.
5. ISP.
6. Реферер.
7. Статус VPN/Proxy.
8. Який фільтр спрацював.
Не поспішайте одразу переробляти весь Flow.
Висновок
Для мене хороша інфраструктура трафіку не в тому, щоб знайти один «чарівний» інструмент, який нібито робить усе.
Набагато надійніше розділити відповідальність.
SotaProxy відповідає за проксі-інфраструктуру і дозволяє командам створювати різні мережеві оточення під конкретні робочі задачі. Резидентні, ISP, мобільні й датацентрові IP можна обирати залежно від того, що потрібно процесу.
Cloaking.House працює на іншому рівні. Він приймає вхідний трафік, аналізує його параметри і застосовує заздалегідь задану логіку фільтрації за GEO, IP, пристроєм, ОС, браузером, ISP, VPN/Proxy, реферером та іншими умовами.
Підсумкова архітектура проста:
Головне не кількість фільтрів чи IP, які ви використовуєте. Важливо, щоб кожен компонент інфраструктури мав чітко визначене призначення.
Саме це дозволяє масштабувати рекламу, не перетворюючи всю систему на набір розрізнених милиць.
Схожі статті
Авторизація проксі: логін і пароль чи білий список IP
Проксі впізнає вас одним із двох способів: за логіном і паролем у кожному підключенні або за списком адрес, які пускають без них. Розбираємо, що кожен спосіб передає мережею (із замірами на тестовому проксі), які інструменти вміють лише один із них і чому ноутбук із білого списку за тиждень перестає працювати.
Забанили з чистим проксі? Помилки в налаштуванні, через які це стається
Проксі був чистим, адреса резидентною, а акаунт усе одно помер. У більшості випадків, які ми розбирали, адреса була ні до чого. Сім помилок налаштування, кожну можна перевірити за хвилину, у тому порядку, в якому вони зазвичай і виявляються причиною.
Decodo чи IPRoyal у 2026: реальні вхідні ціни, трафік, що згоряє, і хто перевіряє документи
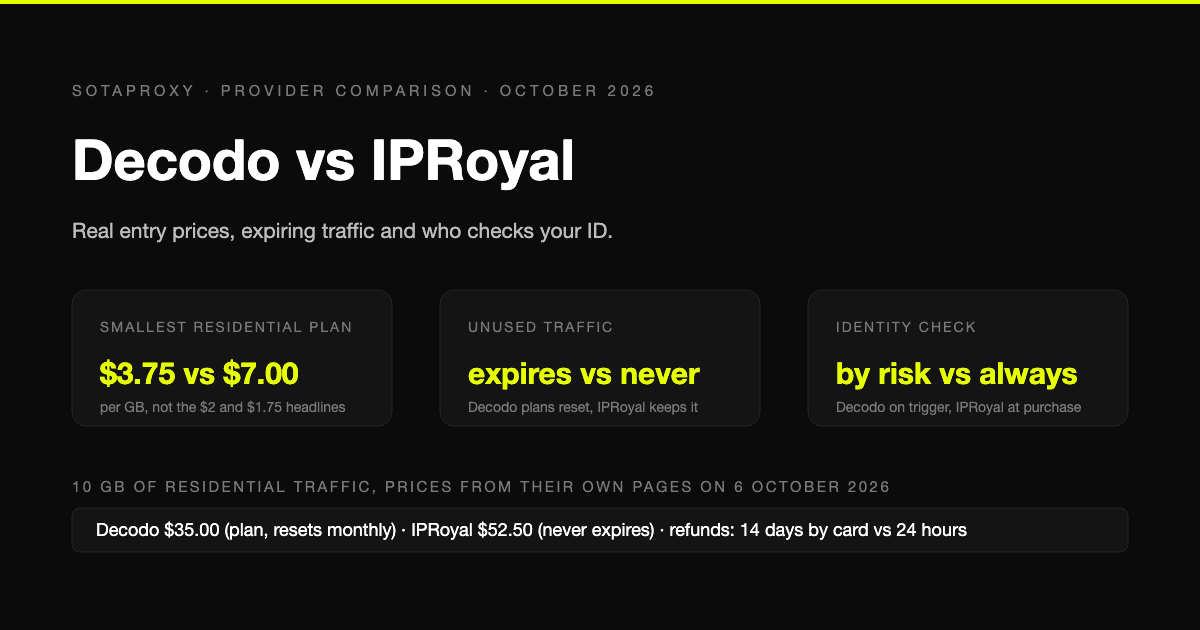
Обидва вендори із середнього сегмента, приймають картки й крипту та продають трафік гігабайтами. Ціни з їхніх власних сторінок на 6 жовтня 2026 року, чому жодна ставка із заголовка не є вхідною ціною, у кого згоряє трафік, хто перевіряє особу до покупки і хто повертає гроші.
Парсинг лідів із Google Maps: реальна вартість одного контакту
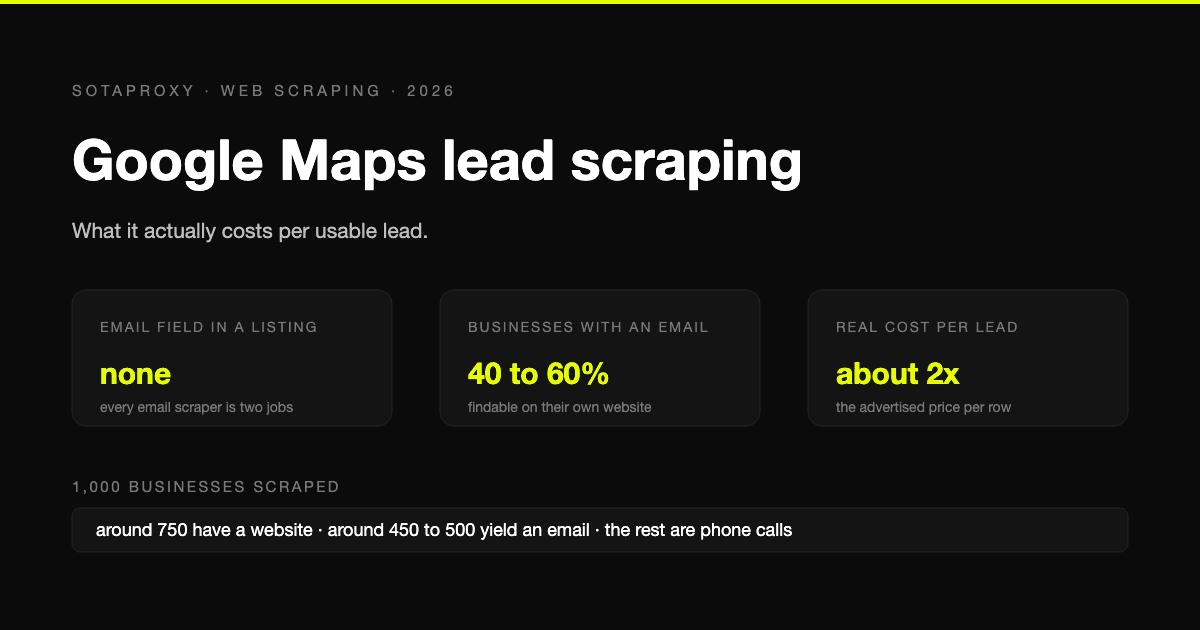
У Google Maps немає поля з email, тому будь-який скрейпер адрес працює у два етапи, а електронну пошту вдається знайти лише для половини бізнесів. Скільки насправді коштує тисяча записів у перерахунку на придатний лід, чому багато компаній не мають вебсайтів і що означає рішення суду у справі SerpApi для легальності парсингу.
ERR_TUNNEL_CONNECTION_FAILED: назва помилки вже є діагнозом
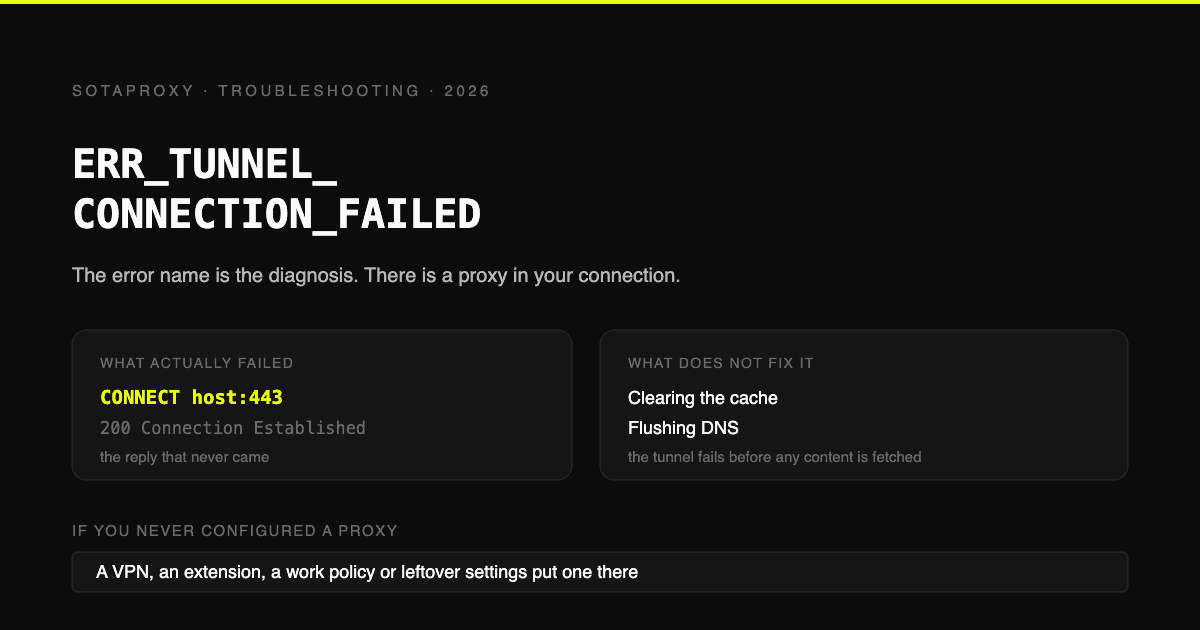
Chrome попросив проксі-сервер відкрити CONNECT-тунель, і це не вдалося. Ось і вся помилка. Звідки береться проксі, коли ви його не налаштовували, шість причин, чому налаштований проксі викликає цю помилку, і чому очищення кешу нічого не виправляє.
Найдешевші резидентські проксі у 2026 році та підводні камені кожного
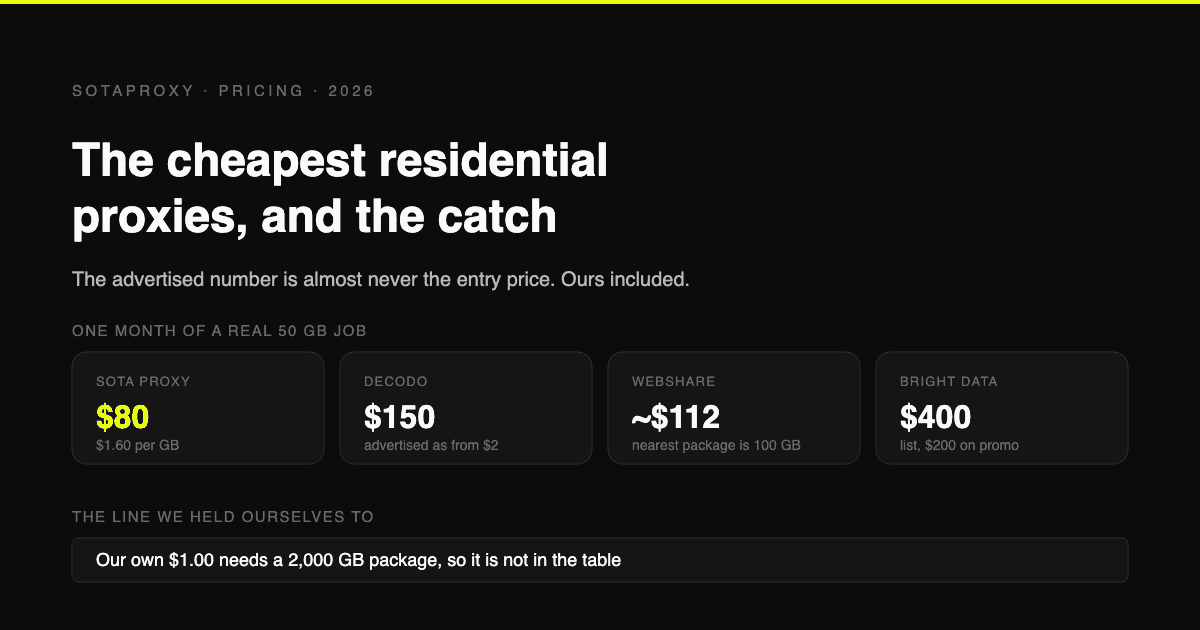
Перевірені ціни за гігабайт із власних сторінок п'яти провайдерів, а не із торішніх статей у блогах. Чому рекламована ціна майже ніколи не є вартістю входу, які провайдери встановлюють мінімальний місячний поріг для рахунку та як порахувати реальну вартість за гігабайт.