Що таке SSL-проксі? Що він бачить, що залишається прихованим і як це перевірити
Цей термін охоплює проксі з підтримкою HTTPS, проксі з TLS-підключенням, інспектуючий проксі та зворотний проксі. Розповідаємо, що кожен з них бачить у вашому трафіку, з прикладами з наших власних тестів.
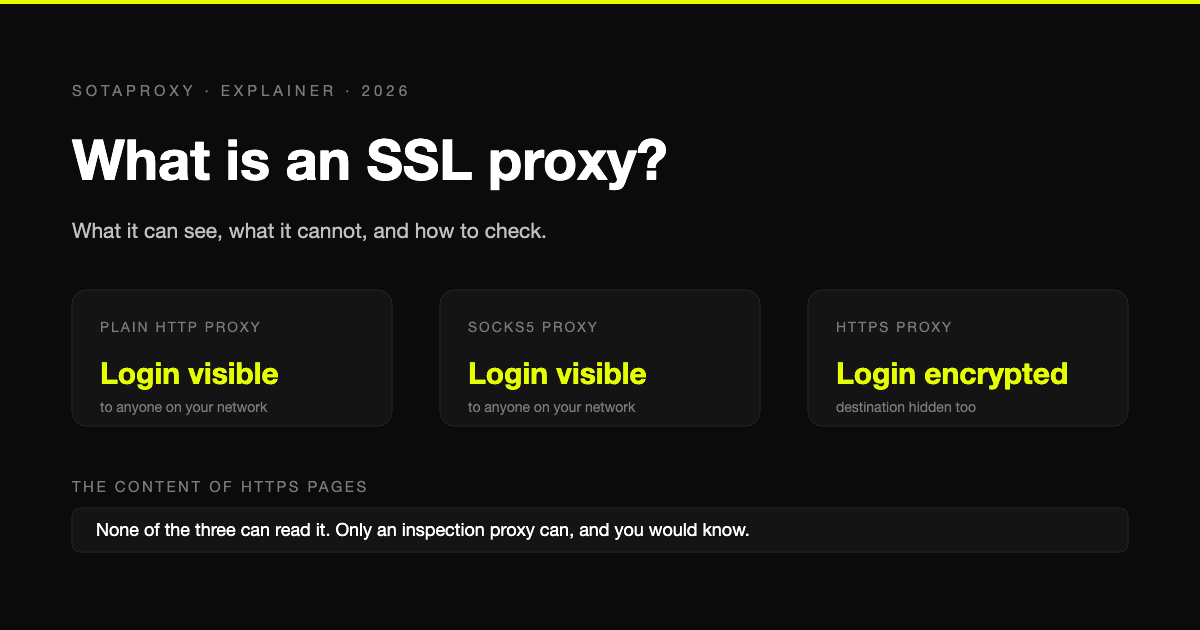
Термін "SSL-проксі" означає різні речі. Залежно від контексту це може бути проксі, що пропускає HTTPS-трафік, проксі з шифрованим підключенням, проксі, що розшифровує й аналізує ваш трафік, або сервер перед вебсайтом. Це зовсім різні конфігурації, і ключове питання тут одне: що саме проксі може прочитати?
У цьому гайді ми розбираємо кожне значення з цього кута, використовуючи дані тестів від 30 вересня 2026 року. Про термінологію: SSL – застаріла назва того, що зараз називається TLS. Справжній SSL не використовується вже роками, але назва прижилася.
Чотири значення
| Що мають на увазі | Як працює | Чи може читати ваш HTTPS-трафік? |
|---|---|---|
| Проксі, що підтримує HTTPS-сайти | Пропускає зашифрований трафік без змін | Ні |
| HTTPS-проксі або безпечний проксі | Шифрує також з'єднання між вами і проксі | Ні |
| Проксі з SSL-інспекцією | Розшифровує, читає та знову шифрує ваш трафік | Так, це його призначення |
| Реверс-проксі з SSL-термінацією | Обробляє шифрування перед вебсайтом | Він є частиною самого сайту |
Платні проксі, включно з нашими, належать до першого типу. Корпоративні файрволи зазвичай є третім.
Значення 1: проксі, що пропускає HTTPS
Коли ви відкриваєте HTTPS-сайт через звичайний проксі, клієнт просить проксі відкрити тунель до сайту, після чого спілкується з сайтом через нього. Ми направили curl на логуючий проксі, щоб побачити точний вигляд цього запиту:
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
User-Agent: curl/8.7.1
Proxy-Connection: Keep-Alive
Це все, що дізнається проксі. Після відповіді він бачить тільки зашифровані байти в обидва боки.
| Проксі бачить | Проксі не бачить |
|---|---|
| Ім'я хоста та порт | Адресу сторінки після імені хоста |
| Час підключення та обсяг переданих даних | Вміст сторінки |
| Вашу адресу | Паролі, кукі, дані форм |
У безкоштовних списках проксі позначка "так" у колонці HTTPS або SSL означає лише одне: проксі приймає CONNECT. Оголошення "SSL private proxy" означає звичайний приватний проксі з підтримкою цієї функції, яку зараз підтримують усі. SOCKS5-проксі в цьому контексті поводяться так само. Вони передають зашифроване з'єднання, не читаючи його. Хто саме резолвить ім'я хоста – окреме питання, розглянуте у статті що таке DNS-проксі.
Виняток становлять звичайні HTTP-сайти. Для них тунель не створюється, тому проксі отримує повну адресу й може читати та змінювати сторінку. Мало що у вебі досі використовує звичайний HTTP, але для цієї частини проксі бачить все.
Значення 2: проксі з підключенням через TLS
Значення 1 захищає трафік між вами та вебсайтом. Воно не захищає розмову між вами та проксі. Той перший запит, включно з логіном до проксі, зазвичай йде незашифрованим.
Ми перехопили перші байти, які три клієнти надсилають проксі. Для звичайного HTTP-проксі з логіном і паролем:
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
Proxy-Authorization: Basic bXl1c2VyOnNlY3JldHBhc3M=
Останній рядок – це не шифрування. Це base64, і він декодується назад у myuser:secretpass. SOCKS5 не краще: його пакет авторизації передає логін і пароль відкритим текстом.
Коли той самий запит відправили до проксі з адресою https://, перші байти були TLS-хендшейком, і ні пароль, ні ім'я сайту в них не з'явилися.
| Будь-хто у вашій локальній мережі може побачити | Звичайний HTTP-проксі | SOCKS5-проксі | HTTPS-проксі |
|---|---|---|---|
| Ваш логін і пароль до проксі | Так | Так | Ні |
| До якого сайту ви підключаєтесь | Так | Так | Ні |
| Вміст HTTPS-сторінок | Ні | Ні | Ні |
Отже, HTTPS-проксі закриває реальну вразливість, і це найважливіше в мережах, які ви не контролюєте, наприклад у публічних Wi-Fi.
Підтримка клієнтами ширша, ніж здається більшості. У нашому тесті curl, Chrome 154 і Python requests усі відкрили TLS-з'єднання, коли їм дали адресу проксі, що починається з https://. У curl це виглядає так:
curl -x https://login:password@proxy.example.com:443 https://example.comОбмеження на боці провайдера. Більшість комерційних проксі, включно з нашими, продаються як звичайні HTTP та SOCKS5 ендпоінти. Практичні наслідки невеликі, але їх варто знати: ставтеся до пароля проксі як до того, що може прочитати локальна мережа, не використовуйте його більше ніде і в ненадійних мережах віддавайте перевагу білим спискам адрес, де ваш провайдер це пропонує.
Значення 3: проксі, що розшифровує ваш трафік
Інспекційний проксі робить те, чого не можуть перші два. Він сам завершує ваше зашифроване з'єднання, читає вміст і відкриває друге зашифроване з'єднання до справжнього сайту. Для вашого браузера він прикидається сайтом.
Це працює тільки якщо ваш пристрій довіряє власному центру сертифікації проксі. Ми запустили стандартний інструмент для цього, mitmproxy, і подивилися на сертифікат, який отримав curl для example.com у трьох ситуаціях:
| З'єднання | Емітент сертифіката, якого побачив клієнт |
|---|---|
| Пряме | Cloudflare TLS Issuing ECC CA 3 |
| Через проксі, що тільки тунелює | Cloudflare TLS Issuing ECC CA 3 |
| Через mitmproxy з встановленим сертифікатом | mitmproxy |
А коли сертифікат перехоплюючого проксі не було встановлено, запит просто впав з помилкою:
SSL certificate problem: unable to get local issuer certificateЦя помилка і є механізмом захисту. Проксі не може читати HTTPS-трафік приховано. Або ваш пристрій налаштовано довіряти йому, або кожен сайт показуватиме помилку сертифіката.
Де зустрічаються інспекційні проксі:
- Корпоративні мережі. Роботодавець встановлює свій сертифікат на керовані пристрої та аналізує трафік для безпеки й дотримання політик.
- Вебзахист антивірусів. Деякі продукти роблять те саме на вашій машині.
- Інструменти відлагодження. mitmproxy, Charles і Fiddler існують, щоб розробники могли читати трафік своїх власних додатків.
Проксі, який ви орендуєте для зміни адреси, не повинен бути одним із них.
Як перевірити, чи перехоплює проксі трафік
Порівняйте емітента сертифіката з проксі і без нього:
curl -sv -o /dev/null https://example.com 2>&1 | grep issuer
curl -sv -o /dev/null -x http://login:password@proxy.sotaproxy.com:10000 https://example.com 2>&1 | grep issuer
Обидва рядки мають показати того самого емітента. Помилка сертифіката через проксі або емітент, що має ім'я самого проксі замість публічного центру сертифікації, означає, що проксі вклинюється у ваш зашифрований трафік.
Звідси два правила. Ніколи не встановлюйте кореневий сертифікат, тому що провайдер проксі попросив вас це зробити. І ніколи не ігноруйте попередження про сертифікат, коли ви працюєте через проксі.
Значення 4: SSL-термінація перед вебсайтом
Останнє значення стосується іншого боку з'єднання. Реверс-проксі на кшталт nginx, HAProxy або Cloudflare приймає HTTPS-з'єднання відвідувачів, обробляє шифрування і передає незашифровані запити до застосунку позаду. Стандартна конфігурація nginx виглядає так:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;

    location / {
        proxy_pass http://127.0.0.1:8080;
    }
}
Тут йдеться про запуск сайту, а не про перегляд чужих сторінок. Якщо ви потрапили сюди через параметри proxy_ssl у nginx, зверніть увагу: вони керують зворотним напрямом, тобто тим, як сам nginx з'єднується з бекендом по HTTPS.
А що таке SSL-вебпрокс'і?
Вебпрокс'і - це сайт з адресним рядком. Ви вводите потрібну адресу, сервіс завантажує сторінку і показує її вам. "SSL" тут означає лише те, що сам сайт вебпрокс'і працює через HTTPS.
За своїм устроєм це інспектуючий проксі. Сервіс завантажує сторінку за вас, тому він бачить весь її вміст і все, що ви туди вводите, включно з паролями. Якщо дуже потрібно, можна використовувати такий інструмент для читання публічних сторінок. Але нікуди не входьте через нього під своїм акаунтом.
Який саме вам потрібен
| Ви хочете | Вам потрібен |
|---|---|
| Змінити адресу, яку бачать сайти, включно з HTTPS | Будь-який сучасний HTTP або SOCKS5 проксі |
| Приховати логін до проксі і цільові адреси від локальної мережі | HTTPS-проксі або VPN поверх проксі |
| Читати і дебажити трафік власного додатка | Інспектуючий проксі, наприклад mitmproxy |
| Додати HTTPS до власного сайту | Reverse proxy |
Поширені запитання
Що таке SSL-проксі?
Найчастіше це проксі, який вміє передавати HTTPS-трафік, не читаючи його. Цей термін також вживають для позначення проксі, до якого підключаються через зашифрований канал, інспектуючого проксі, який розшифровує трафік, і reverse proxy, який обслуговує HTTPS для вебсайту.
Чи може проксі бачити мої паролі на HTTPS-сайтах?
Звичайний не може. Він бачить ім'я хоста, до якого ви підключаєтеся, і зашифровані дані. Прочитати вміст здатний лише інспектуючий проксі, і то тільки за умови, що його сертифікат встановлено на вашому пристрої. Без цього ви отримували б помилку сертифіката на кожному сайті.
Чи те саме SSL-проксі і HTTPS-проксі?
Загалом так, і саме тут криється плутанина. "Підтримує HTTPS" означає, що проксі тунелює зашифровані сайти. "HTTPS-проксі" у строгому сенсі означає, що саме з'єднання з проксі теж зашифроване. Проксі може робити перше без другого, і більшість так і працюють.
Чи менш безпечний SOCKS5-проксі порівняно з SSL-проксі?
Для HTTPS-сайтів обидва однаково захищають вміст сторінки, бо обидва передають зашифроване з'єднання без змін. Жоден з них не шифрує ваш логін до проксі на шляху до проксі-сервера.
Чи SSL і TLS - різні речі?
TLS - це сучасний протокол, а SSL - його застарілий попередник. Коли сьогодні кажуть SSL, майже завжди мають на увазі TLS.
Чи безпечні безкоштовні SSL-проксі?
Прочитати ваші HTTPS-сторінки вони не можуть з причин, про які йшлося вище. Але вони бачать, які сайти ви відвідуєте, можуть читати і змінювати звичайні HTTP-сторінки, і ніхто не відповідає за те, хто їх запускає. Не передавайте через них нічого, про що ви не хотіли б, щоб незнайомець залишив собі запис.
Схожі статті
10 альтернатив IPRoyal для серйозних проксі-навантажень
Порівняйте 10 альтернатив IPRoyal для скрейпінгу, верифікації реклами, фармінгу акаунтів, антидетект-браузерів, гео-кампаній, ціноутворення, ротації та підтримки.
10 альтернатив Oxylabs для скрейпінгу та рекламних операцій
Порівняйте 10 альтернатив Oxylabs за типом проксі, географічним охопленням, часом безвідмовної роботи, ротацією, ціноутворенням та сценаріями використання для скрейпінгу, перевірки реклами та фармінгу акаунтів.
Найкращі альтернативи Brightdata для команд з проксі у 2026 році
Ознайомтеся з найкращими альтернативами brightdata для скрейпінгу, верифікації реклами та геотаргетованих кампаній у 2026 році, а також порадами щодо міграції.
Таргетинг за поштовими індексами для рекламних кампаній: практичний посібник
Таргетинг за поштовими індексами для медіабаєрів та команд трафік-арбітражу. Охоплює налаштування проксі, правила рекламних платформ, ризики виявлення та найкращі практики.
Що таке прямий проксі: повний посібник на 2026 рік
Дізнайтеся, що таке прямий проксі, як він працює для вихідного трафіку та чому команди використовують його з антидетект-браузерами для Facebook, TikTok і скрейпінгу.
Для чого використовується проксі: Гід з арбітражу 2026
Для чого використовується проксі - Дізнайтеся, для чого використовується проксі у 2026 році, від підвищення безпеки до управління мультиакаунтними операціями для арбітражних команд