SSL Proxy Server: налаштування, сценарії використання та оптимізація
Дізнайтеся про SSL proxy server: як він працює, його переваги над HTTP/SOCKS та налаштування для AdsPower, GoLogin та фармінгу акаунтів.
Ви запускаєте рекламну кампанію у Facebook з одного профілю, прогріваєте акаунт TikTok з іншого та перевіряєте лендінг із третього. IP-адреси ротуються нормально. Відбитки браузера виглядають чисто в AdsPower або Dolphin Anty. Потім один акаунт отримує попередження про сертифікат, інший видає помилку TLS-рукостискання, а третій починає запитувати додаткову перевірку після входу.
Зазвичай це означає, що слабке місце не в списку проксі. Це зашифрований рівень.
Стандартний проксі може приховати джерело трафіку. Він не завжди дає вам достатньо контролю над тим, як цей трафік виглядає та поводиться, коли у справу вступає HTTPS. Для команд медіабаїнгу, арбітражників та фармерів акаунтів ця прогалина має значення. Якщо сесія обривається на рівні TLS, ваше «чисте» налаштування все одно виглядає неправильно.
Зміст
- Чому ваші стандартні проксі не працюють
- Основна механіка SSL-проксі
- SSL-проксі проти HTTP та SOCKS5 проксі
- Вибір правильного типу проксі та IP
- Сценарії використання для арбітражу та фармінгу акаунтів
- Налаштування, оптимізація та усунення неполадок
Чому ваші стандартні проксі не працюють
Типова невдача в медіабаїнгу починається однаково. Акаунти запускаються на суміші дешевих HTTP-проксі, кількох SOCKS5-кінцевих точках та браузерних профілях, які виглядають чисто в GoLogin або Multilogin. Перші дні виглядають нормально. Потім Facebook починає запитувати додаткові перевірки, входи не вдаються на одному профілі, але не на іншому, стабільність витрат падає, або прогрітий акаунт потрапляє на перевірку з причин, які команда не може пояснити.
Коренева проблема зазвичай не в якості проксі сама по собі. Це непослідовність сесії через рівні, які платформа порівнює з часом.
Стандартний проксі може приховати публічну IP-адресу і все одно залишити решту сесії нерівною. Браузерний профіль каже одне. Маршрут каже інше. Геолокація, прив'язка, обробка TLS та повторне використання сесії перестають узгоджуватися. У мультиакаунтних операціях цієї невідповідності достатньо, щоб створити уникне тертя.
Що ламається на практиці
Шаблони відмов передбачувані:
- Змішана ідентичність сесії: Той самий акаунт з'являється на резидентній IP-адресі в одній локації, а потім повертається через датацентр із іншим шаблоном підключення.
- Невідповідність браузера та транспорту: Антидетект-профіль залишається стабільним, але шлях проксі змінюється занадто часто, втрачає прив'язку або викликає проблеми з сертифікатами.
- Помилки, пов'язані з TLS: Сторінки оплати, потоки менеджера реклами та лендінги відмовляють, тому що ланцюжок проксі погано обробляє зашифрований трафік.
- Погана політика ротації: Команди ротують акаунти, які потребують довгострокової послідовності, а потім тримають липкі сесії на завданнях, які потребують частих змін IP.
Практичне правило: Якщо акаунт потрібно старити, витрачати на ньому кошти або він має пережити апеляцію, ставтеся до мережевого шляху як до частини відбитка.
Ось чому команди швидко переростають загальні списки проксі. HTTPS є стандартом для потоків входу, етапів виставлення рахунків, шляхів перевірки реклами та більшості сторінок, які байєри торкаються щодня. Якщо рівень проксі не може підтримувати стабільність зашифрованих сесій, акаунт платить за це більшою кількістю перевірок, слабшою довірою та складнішим дебагінгом. Команди, які потребують стабільної маршрутизації, контролю локації та збереження сесії, зазвичай стандартизуються на проксі-інфраструктурі, побудованій для операцій з акаунтами, замість змішування випадкових джерел.
Чому команди з обліковими записами відчувають це першими
Команди безпеки зазвичай обговорюють SSL-проксі як контрольну точку для зашифрованого трафіку. Арбітражні команди бачать ту саму проблему в операційних термінах:
- невдалі входи в рекламні акаунти
- зламана довіра на прогрітих акаунтах
- нестабільні геоперевірки
- непослідовні тести клоакінгу
- сесії, які проходять в одному антидетект-браузері та не проходять в іншому
Для фармінгу акаунтів та перевірки реклами питання не в тому, чи проксі приховує IP. Питання в тому, чи вся сесія залишається переконливою при повторному використанні. Належний SSL proxy server дає цей контроль на зашифрованому рівні, де багато стандартних налаштувань проксі починають розпадатися.
Основна механіка SSL-проксі
SSL proxy server розташовується між браузером і пунктом призначення та розділяє одну зашифровану сесію на дві. Клієнт будує TLS-сесію до проксі. Потім проксі відкриває окрему TLS-сесію до цільового сервера. Цей розподіл і є суттю. Він дає оператору рівень контролю всередині HTTPS замість того, щоб ставитися до зашифрованого трафіку як до чорної скриньки.
Juniper чітко документує цю модель у своїй документації SSL forward і reverse proxy. Проксі припиняє клієнтську сесію, перевіряє або застосовує політику до трафіку, а потім знову шифрує його перед відправкою вгору.
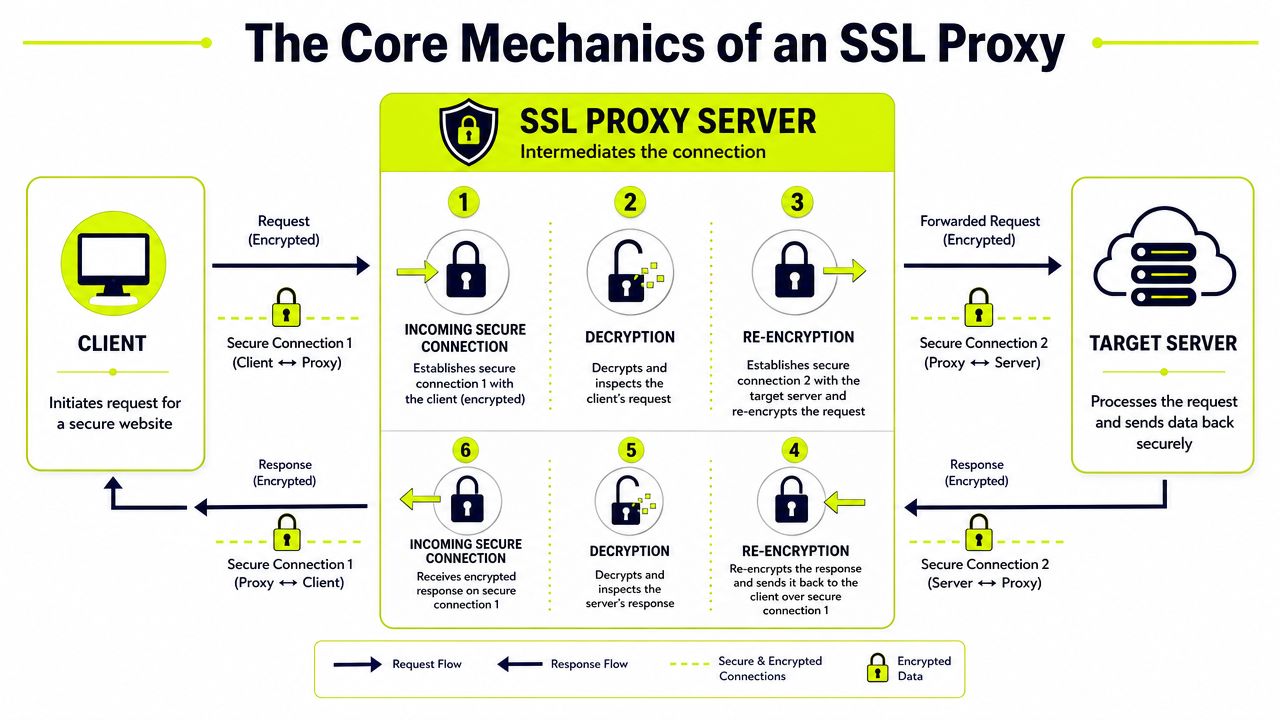
На рівні пакетів це змінює більше, ніж маршрутизацію.
Звичайний проксі зазвичай пересилає зашифрований трафік з обмеженою видимістю того, що відбувається всередині HTTPS-обміну. SSL-проксі може забезпечувати обробку сертифікатів, застосовувати правила фільтрації, підтримувати передбачувану поведінку сесії та логувати збої в точці, де багато команд з акаунтами втрачають видимість. Для медіабайєрів, які керують кількома профілями, це важливо під час входів, перевірок виставлення рахунків, потоків перегляду реклами та завантажень сторінок, чутливих до геолокації, де зламаний шлях TLS може викликати додаткову перевірку або тиху відмову.
Практичний компроміс простий. Ви отримуєте контроль, але ви також берете на себе відповідальність за довіру до сертифікатів, сумісність браузера та послідовність сесії. Якщо проксі налаштований неправильно, результатом є не невелика проблема продуктивності. Це може проявлятися як попередження про сертифікати, невдалі перенаправлення, зламані етапи оформлення замовлення або дії акаунта, які виглядають підозріло, тому що зашифрована сесія поводиться інакше, ніж звичайний шлях користувача.
Для операцій з акаунтами SSL-проксіювання переходить від концепції безпеки до інфраструктурного рішення. Команди використовують його, щоб підтримувати стабільність зашифрованих сесій у антидетект-браузерах, узгоджувати мережевий шлях із відбитком профілю та зменшувати випадкові варіації між повторними входами з одного й того ж акаунта. Якщо ви переглядаєте провайдерів, порівняйте функції проксі, побудовані для операцій з браузерними профілями, з вашою моделлю сесії, геотаргетингом та вимогами до прив'язки.
Чому це важливо для роботи з акаунтами
Основна перевага - контроль над тим, як обробляється HTTPS-трафік під тиском.
У низькоризикованому перегляді може бути достатньо простої заміни IP. В арбітражі, перевірці реклами та фармінгу акаунтів відмови зазвичай відбуваються глибше в сесії. Вхід може завантажитися, а потім не вдатися на фоновому запиті. Етап оплати може пройти з одного профілю та викликати виклик з іншого. Перевірка клоакінгу може повернути інший результат, тому що шлях TLS, ланцюжок сертифікатів або поведінка виходу змінилися між спробами.
Зріле налаштування SSL-проксі побудоване навколо TLS і зазвичай працює через розшифрування, перевірку та повторне шифрування. У режимі forward proxy він обробляє вихідний HTTPS-трафік з боку клієнта. У режимі reverse proxy він припиняє вхідний зашифрований трафік для захищеного сервісу. Механіка однакова. Операційна мета відрізняється залежно від того, чи захищаєте ви додаток, перевіряєте рекламу з цільового регіону чи підтримуєте послідовність мультиакаунтних сесій з часом.
Базовий проксі змінює видимий джерело запиту. SSL proxy server дає вам контроль над самим шляхом зашифрованої сесії.
Цей додатковий рівень не потрібен для кожного завдання. Він стає корисним, коли якість акаунта залежить від повторюваної поведінки HTTPS, чистої обробки сертифікатів та меншої кількості сюрпризів між однією сесією та наступною.
SSL-проксі проти HTTP та SOCKS5 проксі
Більшість байєрів уже знають базовий розподіл. HTTP-проксі працюють на рівні застосунків. SOCKS5 більш гнучкий і обробляє більше типів трафіку. Обидва все ще можуть бути прийнятними для багатьох завдань. Проблема в тому, що відбувається, коли робота стає чутливою, а платформа стає суворішою.
Де HTTP та SOCKS5 програють
Для операцій з акаунтами справжній тест не «чи проксі підключається». Це «чи вся сесія залишається переконливою».
HTTP-проксі часто достатньо для простих завдань браузера, низькоризикованого скрейпінгу або разових геоперевірок. SOCKS5-проксі популярні в GoLogin, AdsPower, Hidemyacc та Dolphin Anty, тому що їх легко підключити, і вони широко сумісні. Але жоден тип автоматично не вирішує контроль зашифрованих сесій так, як може SSL proxy server.
Ця різниця виявляється в трьох місцях:
- Видимість трафіку: Базові проксі зазвичай пересилають зашифрований трафік, не даючи вам контролю посередині.
- Обробка сертифікатів: SSL-проксіювання може стати складнішим, тому що довірені сертифікати мають значення, але ця складність також дає більше контролю.
- Послідовність сесії: Для високоризикованої роботи з акаунтами чистий профіль все ще потребує стабільного мережевого шляху та передбачуваної поведінки під HTTPS.
Якщо ви керуєте масовими акаунтами, тип проксі має менше значення, ніж послідовність між браузерним профілем, класом IP, збереженням сесії та обробкою зашифрованого трафіку.
Порівняння типів проксі для мультиакаунтингу
| Характеристика | HTTP-проксі | SOCKS5-проксі | SSL-проксі |
|---|---|---|---|
| Обробка HTTPS | Пересилає HTTPS-запити | Гнучко пересилає трафік | Може розшифровувати, перевіряти та повторно шифрувати TLS-трафік |
| Видимість зашифрованого трафіку | Обмежена | Обмежена | Висока |
| Придатність для антидетект-браузерів | Поширена | Дуже поширена | Корисна, коли важливий контроль зашифрованої сесії |
| Складність налаштування | Низька | Від низької до помірної | Вища |
| Керування сертифікатами | Зазвичай мінімальне | Зазвичай мінімальне | Часто потрібне |
| Найкращі сценарії використання | Простий перегляд, легкі перевірки | Загальна автоматизація браузера, змішаний трафік | Чутливі робочі процеси акаунтів, контроль політик, розширена перевірка |
| Ризик при неправильному налаштуванні | Базові проблеми підключення | Базові проблеми підключення | Попередження про сертифікати, поломки, проблеми з довірою |
Практична межа проста.
Використовуйте HTTP або SOCKS5, коли завдання не залежить від глибокої обробки зашифрованих сесій. Переходьте на SSL proxy server, коли довіра акаунта, стабільність перевірки реклами, логіка клоакінгу або чутливий до платформи трафік починають ламатися способами, які сам браузерний профіль не може пояснити.
Вибір правильного типу проксі та IP
Байєр запускає десять свіжих рекламних акаунтів з чистими браузерними профілями, відповідними часовими поясами та надійним налаштуванням платежів. Через два дні починаються цикли перевірки, входи викликають виклики, і один акаунт блокується після невідповідності локації. Проблема зазвичай не тільки в профілі. Це комбінація методу проксі, репутації IP та поведінки сесії.
Виберіть модель трафіку, перш ніж шукати IP-адреси. Команди, які починають із дешевого пулу IP, часто змушують неправильний мережевий шлях у робочий процес, який потребує стабільних HTTPS-сесій та передбачуваної ідентичності.
Почніть із ролі проксі
Для медіабаїнгу на основі браузера стандартний вибір - forward proxy. Він надсилає вихідний трафік від антидетект-браузера до платформи та дає вам контроль у точці, де платформи оцінюють шаблони входу, регіон та безперервність сесії. Це нормальна відповідність для AdsPower, GoLogin, Multilogin, Dolphin Anty та Hidemyacc.
Reverse proxy вирішує іншу проблему. Використовуйте його перед власною інфраструктурою, такою як лендінги, клоакери, трекери або кінцеві точки додатків, коли потрібно фільтрувати або захищати вхідний трафік. Transparent proxy може мати сенс усередині керованої корпоративної мережі, але він рідко є правильною відправною точкою для операцій з акаунтами, тому що браузер не налаштований явно навколо фіксованої ідентичності.
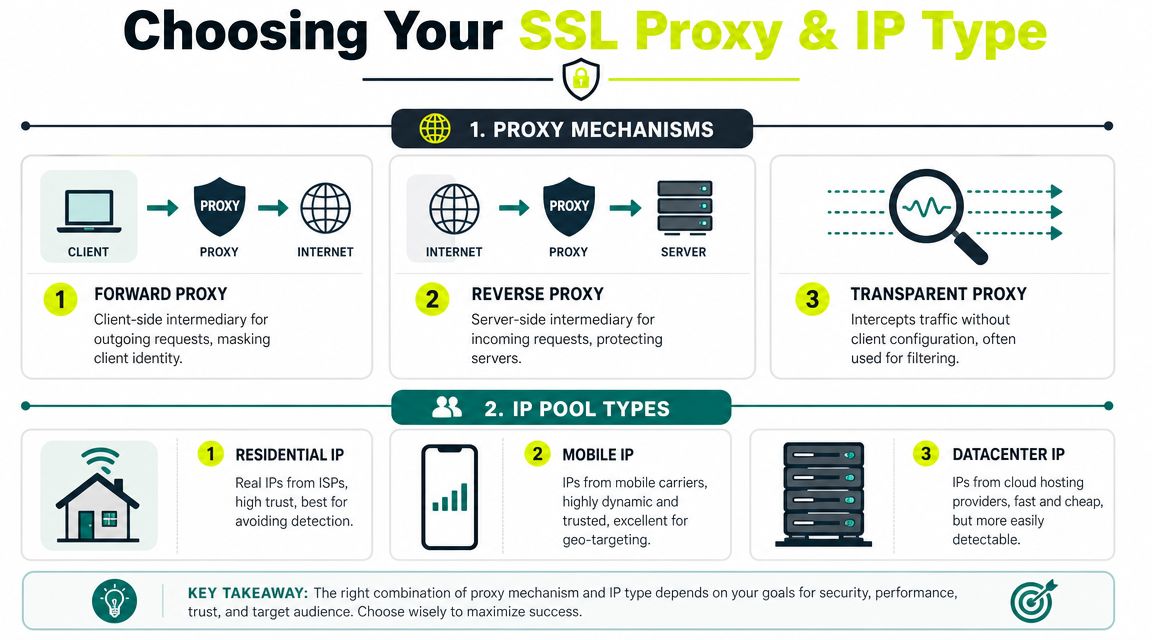
Для сценаріїв використання цієї статті вибір простий. Використовуйте forward SSL-проксі, коли обробка зашифрованих сесій має залишатися послідовною між входами, платіжними діями та повторним доступом до акаунта. Якщо ви порівнюєте інфраструктуру, перевірте доступні варіанти proxy server для робочих процесів з акаунтами проти вашого стеку браузерів, обробки сертифікатів, геопокриття та контролю сесій.
Потім підберіть тип IP під завдання
Коли роль проксі зрозуміла, виберіть клас IP на основі того, наскільки ризикованою є платформа та наскільки людським має виглядати трафік.
- Резидентні проксі: Найкраще для створення акаунтів, прогріву, доступу до рекламних акаунтів, входів в електронну комерцію та іншої роботи, чутливої до довіри. Вони зазвичай краще зливаються зі звичайним користувацьким трафіком, ніж діапазони датацентрів.
- Мобільні проксі: Потужні для TikTok, Instagram, потоків, орієнтованих на додатки, та перевірки для конкретного регіону. Вони коштують дорожче, тому використовуйте їх там, де мобільна репутація впливає на результати.
- Датацентрові проксі: Підходять для швидкості, масштабу, скрейпінгу, QA, перевірки посилань та валідації перед-лендінгів. Вони ефективні, але також швидше привертають увагу в суворих потоках соціальних та рекламних платформ.
- IPv6-проксі: Корисні лише тоді, коли цільова платформа, інструментарій браузера та вища мережа всі чисто обробляють IPv6. У медіабаїнгу це все ще вужчий сценарій використання.
Бюджети часто марнуються. Байєри прогрівають акаунти на датацентрових IP, тому що вони швидкі та дешеві, а потім витрачають тижні, намагаючись відновити сигнали довіри. Інші команди ставлять преміум мобільні IP на рутинні завдання скрейпінгу, де резидентні або датацентрові справилися б з роботою за менші гроші.
Практична система підбору
Використовуйте це як відправну точку, а потім коригуйте на основі толерантності платформи та власних даних про бани.
| Завдання | Краща відправна точка |
|---|---|
| Фармінг акаунтів Facebook | Резидентні з липкими сесіями |
| Перевірка реклами TikTok | Мобільні або потужні резидентні в цільовому регіоні |
| Перевірки клоакінгу | Резидентні або мобільні, відповідні до географії аудиторії |
| Скрейпінг результатів пошуку | Датацентрові або IPv6, якщо приймається ціллю |
| Агентське QA по країнах | Резидентні з міським або регіональним таргетингом |
Одне правило діє в усіх них. Підтримуйте стабільність ідентичності. Той самий регіон, той самий браузерний профіль, та сама логіка сесії, та сама мета акаунта. Платформи швидше помічають зміщення, ніж обсяг.
Сценарії використання для арбітражу та фармінгу акаунтів
Байєр запускає кампанію з чистого браузерного профілю, рекламний акаунт виглядає стабільно два дні, а потім перевірка платежу, вхід у підтримку або геоперевірка спрацьовує. На практиці відмова часто на мережевому рівні. Відбиток браузера виглядав послідовним, але зашифрована сесія - ні.
В арбітражі та фармінгу акаунтів обробка SSL-проксі має значення, тому що щоденна робота відбувається всередині зашифрованих потоків. Входи, етапи виставлення рахунків, сторінки перевірки реклами, перенаправлення, панелі партнерів та регіональні лендінги всі працюють через HTTPS. Якщо шлях проксі ламає ці потоки, витікає непослідовності або ротує в неправильний час, акаунт починає будувати неправильну історію.
Ізоляція мультиакаунтних браузерів
Чистий антидетект-профіль не виправляє дрейфуючу мережеву ідентичність.
Для акаунтів Facebook в AdsPower або Multilogin ціль - операційна послідовність. Один профіль має відповідати одній ролі акаунта, одному шаблону країни та одній політиці сесії. SSL-свідома обробка проксі зменшує дивні відмови, які виникають під час повторних зашифрованих входів, перевірок виставлення рахунків, роботи Business Manager та сесій підтримки.
Розподіл для фармінгу акаунтів практичний:
- Теплі акаунти: використовуйте липкі сесії та підтримуйте передбачувану історію IP.
- Реєстрація або широкий збір: ротуйте частіше, але тримайте ці активи окремо від акаунтів, призначених для витрат.
- Відновлення та апеляції: використовуйте найстабільнішу пару проксі та профілю. Не експериментуйте на старих акаунтах.
Команди, які продовжують питати, чому одне налаштування працює, а інше викликає виклик, зазвичай стикаються з тією самою відповіддю. Браузерний профіль залишився нерухомим, але шаблон зашифрованої сесії - ні. Якщо вам потрібні роз'яснені операційні основи, FAQ налаштування проксі та сесії є корисною довідковою точкою.
Перевірка реклами та геоперевірки
Гео QA - це де гроші витікають.
Креатив проходить перевірку в одній локації, а потім жива реклама відкриває інший прелендінг, зламане оформлення замовлення або місцеве повідомлення про відповідність у цільовій країні. Офісні IP рідко показують той самий шлях, що й справжні користувачі. Резидентні або мобільні маршрути, відповідні цільовому регіону, дають кращу картину того, що бачить аудиторія.
Це важливо для щоденної роботи байєра:
- Перевірки креативів TikTok у конкретних країнах
- Попередні перегляди реклами Facebook з локальними цінами або логікою пропозицій
- Афілійні лендінги з мовними, юридичними або редиректними відмінностями
- Партнерські воронки, які поводяться по-різному за географією
Одне правило допомагає тут. Перевіряйте весь шлях, а не тільки першу сторінку. Сторінка може завантажитися нормально з рекламного кліку і все одно не вдатися на наступному зашифрованому перенаправленні, етапі оплати або передачі трекера.
Ось швидкий огляд, який добре підходить для цих робочих процесів:
Клоакінг та фільтрація трафіку
Налаштування клоакінгу ламаються, коли історія трафіку перестає узгоджуватися.
Якщо системи модерації бачать одну версію сторінки, а справжні користувачі бачать іншу, рівень проксі має залишатися узгодженим з поведінкою браузера, регіоном та історією сесії. Недбалі ланцюжки проксі виявляють відмінності в поведінці TLS, географії IP, шляхах перенаправлення або шаблонах повторних відвідувань. Цього часто достатньо, щоб розкрити фільтр.
Безпечніший підхід - розділити середовища за призначенням:
- Шляхи трафіку для перегляду
- Шляхи користувацького трафіку
- Шляхи внутрішньої перевірки
Кожному потрібна власна логіка браузерного профілю, стандарт IP та політика сесії. Тримайте історії окремо. Не запускайте перевірки модерації, відвідування справжніх користувачів та внутрішнє QA через один стек ідентичності.
Деякі оператори також будують побічний дохідний потік навколо робочих процесів, інтенсивних за проксі, перепродаючи доступ або рекомендуючи інших байєрів. Якщо ця модель підходить вашій операції, Sota Proxy пропонує партнерську програму з комісією до 40% через свою сторінку партнерської програми.
Налаштування, оптимізація та усунення неполадок
Більшість налаштувань не вдаються. Не в теорії. У полях вводу.
Робоче налаштування SSL proxy server потребує чистих облікових даних проксі, правильних налаштувань браузерного профілю, довірених сертифікатів, де потрібно, та політики сесії, яка відповідає завданню. Якщо будь-що з цього дрейфує, акаунт починає поводитися так, ніби має дві особистості.
Базова схема налаштування
Загальний рядок проксі все ще виглядає знайомо:
host:port:user:pass
В AdsPower, GoLogin, Dolphin Anty, Multilogin або Hidemyacc ви зазвичай вводите це в налаштуваннях проксі профілю, тестуєте підключення, а потім прив'язуєте профіль до цієї моделі сесії. Помилка полягає в тому, що «тест проксі пройдено» розглядається як фактичний тест. Це не так. Фактичний тест полягає в тому, чи цільова платформа може завершити свої зашифровані потоки без попереджень, затримок або зміненої поведінки.
Чистий чек-лист налаштування:
- Прив'яжіть один профіль до одної місії: Не використовуйте ту саму ідентичність браузера для фармінгу, витрат, скрейпінгу та відновлення підтримки.
- Правильно підберіть регіон: Часовий пояс, мова та географія проксі повинні узгоджуватися.
- Тримайте логіку сесії цілеспрямованою: Липкі для довіри акаунта. Ротаційні для широкого збору або повторних публічних перевірок.
- Тестуйте фактичний пункт призначення: Відкрийте фактичний потік Facebook, TikTok, платежу або лендінгу, який ви використовуватимете. Не зупиняйтеся на перевірці проксі.
Що зазвичай ламається першим
Ключова операційна проблема з SSL/TLS-інспекцією полягає в тому, що вона вимагає довірених сертифікатів та явних правил обходу, і неправильна конфігурація може зламати сайти, що Skyhigh підкреслює у своїх вказівках щодо компромісів розгортання reverse proxy та складності SSL-інспекції.
Це безпосередньо відповідає проблемам, які бачать оператори:
- Попередження про сертифікати: Браузер або додаток не довіряє ланцюжку сертифікатів проксі.
- Часткові завантаження сторінок: Деякі скрипти, віджети оплати або вбудовані ресурси не вдаються під час перевірки.
- Випадкові уповільнення: IP перевантажений, маршрут поганий або вузол проксі під тиском.
- Часті роз'єднання: Правила ротації занадто агресивні для сесії, прив'язаної до входу.
Не усувайте бани акаунтів та помилки SSL за один прохід. Спочатку зробіть зашифровану сесію стабільною. Потім судіть про якість акаунта.
Якщо вам потрібні довідкові матеріали з усунення неполадок перед зміною профілів у масштабі, перевірте FAQ Sota Proxy проти вашого браузера та моделі сесії.
Налаштування для стабільності
Кілька правил налаштування працюють стабільно добре.
Для довгострокових соціальних сесій використовуйте липкі сесії. Рекламний акаунт Facebook, вхід у рекламу TikTok або прогрітий акаунт продавця електронної комерції виграють від безперервності. Постійні зміни IP створюють шум, навіть коли відбиток браузера виглядає стабільним.
Для скрейпінгу, широкої перевірки реклами або моніторингу пошуку використовуйте ротаційні сесії. У цих робочих процесах повторне використання може створити власний шаблон виявлення.
Тримайте ці захисні бар'єри на місці:
- Розділяйте рівні акаунтів: Не ставте фармлені акаунти та акаунти з високими витратами на одну операційну політику.
- Обмежте зміни на профіль: Якщо ви змінюєте проксі, user agent, часовий пояс та поведінку одночасно, ви не знатимете, що спричинило проблему.
- Обережно використовуйте логіку обходу: Деякі сторінки або домени можуть потребувати обходу інспекції, щоб уникнути поломки.
- Повторно тестуйте після кожної зміни: Одне виправлення може створити іншу непослідовність на два кроки пізніше.
Найкращі оператори не гоняться за ідеальним стелсом. Вони гоняються за повторюваною нормальною поведінкою.
Якщо вам потрібні резидентні, мобільні, ISP або датацентрові IP для мультиакаунтингу, перевірки реклами, скрейпінгу або геотаргетованих кампаній, Sota Proxy дає вам одне місце для керування сесіями, локаціями та масштабуванням без збирання випадкових провайдерів.
Схожі статті
7 кращих провайдерів проксі для арбітражу та скрейпінгу
Порівняння 7 кращих провайдерів проксі за типами IP, таргетингом, ротацією, аптаймом, ціновими сигналами та придатністю для скрейпінгу, рекламних акаунтів, фармінгу та арбітражу.
10 найкращих проксі-сервісів для реклами, скрейпінгу та автоматизації
Порівняйте найкращі проксі-сервіси для перевірки реклами, скрейпінгу, операцій з обліковими записами та гео-таргетингу за типом IP, ціною, аптаймом та можливостями керування.
10 альтернатив Smartproxy для технічних команд
Порівняйте 10 альтернатив Smartproxy за типом проксі, якістю IP, таргетингом, ротацією, швидкістю, ціноутворенням та сценаріями використання для технічних команд.
10 альтернатив IPRoyal для серйозних проксі-навантажень
Порівняйте 10 альтернатив IPRoyal для скрейпінгу, верифікації реклами, фармінгу акаунтів, антидетект-браузерів, гео-кампаній, ціноутворення, ротації та підтримки.
10 альтернатив Oxylabs для скрейпінгу та рекламних операцій
Порівняйте 10 альтернатив Oxylabs за типом проксі, географічним охопленням, часом безвідмовної роботи, ротацією, ціноутворенням та сценаріями використання для скрейпінгу, перевірки реклами та фармінгу акаунтів.
Найкращі альтернативи Brightdata для команд з проксі у 2026 році
Ознайомтеся з найкращими альтернативами brightdata для скрейпінгу, верифікації реклами та геотаргетованих кампаній у 2026 році, а також порадами щодо міграції.