Integración de Proxy en AdsPower: La Guía Completa de Configuración
Integración paso a paso de proxy en AdsPower con SotaProxy. Cubre configuración, tipos de proxy, rotación, solución de problemas y mejores prácticas para flujos de trabajo con múltiples cuentas.
Abres AdsPower y la cola de la mañana ya está en marcha. Los perfiles de Facebook necesitan calentamiento, las cuentas publicitarias de TikTok requieren revisiones de campañas, los landers encubiertos de Shopify necesitan validación geográfica, y cada perfil de navegador tiene su propia huella digital. Entonces un perfil reporta un fallo de conexión, otro resuelve en el país equivocado, y varias cuentas parecen provenir de la misma red.
Esto no es solo un problema de configuración del navegador. Es un problema de identidad perfil-a-proxy. AdsPower aísla los entornos de navegador, pero la ruta de red sigue determinando cómo aparece cada cuenta ante la plataforma. Un emparejamiento deficiente puede socavar una gestión cuidadosa de huellas digitales, especialmente en publicidad de Facebook y TikTok, cultivo de cuentas, encubrimiento y campañas geo-dirigidas.
Esta guía trata la integración de proxies en AdsPower como un sistema operativo para trabajo multi-cuenta, no como un tutorial de host-y-puerto. El enfoque está en seleccionar el pool adecuado, hacer coincidir la autenticación con el proveedor, manejar cambios de IP móvil, y mantener estables cientos de relaciones perfil-proxy.
Tabla de Contenidos
- Por Qué la Integración de Proxies en AdsPower Importa para Operadores Multi-Cuenta
- Elegir el Tipo de Proxy Correcto para Perfiles de AdsPower
- Configurar SotaProxy en AdsPower Paso a Paso
- Rotación, Sesiones Persistentes y Cambios de IP Móvil
- Escalar Emparejamientos Perfil-Proxy Across Cientos de Cuentas
- Solucionar Problemas Comunes de Fallos de Proxy en AdsPower
- Lista de Verificación del Operador y Nota de Referencia de SotaProxy
Por Qué la Integración de Proxies en AdsPower Importa para Operadores Multi-Cuenta
Un equipo de arbitraje de tráfico puede comenzar el día con docenas de perfiles de Facebook, cuentas publicitarias de TikTok y entornos de tiendas abiertos en AdsPower. Cada perfil puede llevar una huella digital distinta, cookies, configuración de idioma y estado de navegador. Si todos esos perfiles salen a través de una misma identidad IP compartida, el modelo de aislamiento se vuelve mucho más débil.
Meta puede ver actividad simultánea desde una fuente de red común. Las revisiones de TikTok pueden encontrar una ubicación que entra en conflicto con el mercado de la campaña. Un encubridor puede enviar la página de destino correcta al visitante equivocado cuando la ubicación aparente o la propiedad de red no coincide con la ruta prevista. El problema no se resuelve agregando otro proxy a una lista. El equipo necesita un emparejamiento predecible entre cuenta, perfil, ubicación y punto final.
La presión operacional generalmente aparece en tres lugares:
- Continuidad de cuenta: Un emparejamiento descuidado puede crear patrones de inicio de sesión sospechosos o forzar verificaciones repetidas.
- Precisión geográfica: El contexto de país, ciudad, ASN y operador afecta cómo aparece una cuenta publicitaria o lander durante las revisiones.
- Rendimiento: La reasignación manual se vuelve arriesgada cuando los operadores lanzan muchos perfiles a lo largo del día.
Regla práctica: Trata el proxy como parte de la identidad de la cuenta, no como una configuración de conexión desechable.
AdsPower documenta un flujo de trabajo basado en perfiles donde los operadores crean o editan un perfil, abren la sección Proxy, seleccionan un protocolo, ingresan los campos de punto final, ejecutan Check Proxy, y guardan después de que la prueba tenga éxito. El centro de ayuda también soporta HTTP, HTTPS, y SOCKS5, además de gestión de listas de proxies para agregar, filtrar, exportar y actualizar entradas. La documentación de listas de proxies de AdsPower refleja un flujo de trabajo que ha permanecido consistente a través de su guía de integración.
La misma disciplina aplica si el equipo usa Dolphin Anty, GoLogin, Multilogin, o Hidemyacc junto con AdsPower. Cada navegador antidetección puede presentar una interfaz diferente, pero el problema de control permanece igual: preservar una relación coherente entre el perfil y su identidad de red. Los equipos que construyen ese modelo operativo también pueden revisar esta guía sobre gestión de múltiples cuentas y el recurso más amplio de optimización de flujo de trabajo de AdStellar AI para ideas de proceso.
Sota Proxy encaja en este modelo como columna vertebral de proxies porque sus pools residenciales, móviles, ISP y de centro de datos pueden asignarse a nivel de perfil en lugar de tratarse como una lista indiferenciada.
Elegir el Tipo de Proxy Correcto para Perfiles de AdsPower
La selección de proxy debe seguir el comportamiento de la cuenta, requisitos de confianza y patrón de sesión. Un pool residencial puede adaptarse al cultivo de Facebook donde el tráfico debe asemejarse al acceso ordinario de un hogar. Un pool móvil tiene más sentido para cuentas de creadores de TikTok o flujos de trabajo donde un ASN de operador es central para la prueba. Los proxies ISP estáticos cierran la brecha entre apariencia residencial y sesiones de larga duración, mientras que los proxies de centro de datos siguen siendo útiles para scraping de baja fricción y QA.
La elección equivocada crea un compromiso que ninguna configuración de AdsPower puede reparar completamente. La velocidad del centro de datos puede parecer atractiva durante la creación de cuentas, pero puede crear un perfil de red que no encaje con la plataforma objetivo. La rotación residencial puede proporcionar cobertura más amplia, pero cambios agresivos durante una sesión de cuenta activa pueden romper la continuidad.
| Tipo de Proxy | Mejor Caso de Uso en AdsPower | Nivel de Confianza | Estilo de Sesión | Rango de Costo |
|---|---|---|---|---|
| Residencial | Cultivo de Facebook, gestión de cuentas sociales, revisiones de campañas geo-dirigidas | Contexto de red estilo hogar | Rotativo o persistente, dependiendo del comportamiento de la cuenta | Variable basado en uso |
| Móvil | Cuentas de creadores de TikTok, revisiones sensibles a operador, simulación de red móvil | Contexto ASN de operador | Sesiones persistentes con cambios deliberados de IP | Generalmente costo operativo más alto |
| ISP | Sesiones largas de cuentas publicitarias, targeting de ciudades US o EU, operaciones de tienda estables | Contexto asociado a ISP | Sesiones persistentes de larga duración | Medio a más alto |
| Centro de Datos | Scraping, pruebas de creación de cuentas, QA, automatización de baja fricción | Contexto de red de centro de datos | Rotación rápida o asignación estática | A menudo más bajo |
Para el cloaking, la pregunta importante es si la lógica de entrega detecta el país y la categoría de red previstos. Para campañas de Facebook y TikTok, el operador debe alinear la ubicación del proxy con el mercado de la cuenta en lugar de cambiar la geografía casualmente entre lanzamientos. La orientación independiente de navegadores antidetección recomienda emparejar cada cuenta publicitaria con una ubicación de proxy y una huella digital de navegador distinta en los flujos de trabajo de Meta, Google y TikTok. Esta guía de configuración para marketing de afiliados describe ese principio de emparejamiento directamente.
IPv6 puede ayudar cuando un flujo de trabajo lo admite y el entorno objetivo maneja la familia de direcciones correctamente, pero la compatibilidad debe probarse antes de incorporarlo a un grupo grande de perfiles. IPv4 sigue siendo la opción más segura cuando una plataforma, capa de automatización o servicio de verificación tiene soporte inconsistente para IPv6.
La autenticación también importa. SotaProxy ofrece autenticación por nombre de usuario y contraseña así como lista blanca de IP. El nombre de usuario y contraseña funciona bien para operadores distribuidos y aprovisionamiento a nivel de perfil. La lista blanca de IP puede reducir el manejo de credenciales, pero depende de direcciones de oficina o servidor de salida estables. Mezclar estos modos entre proveedores sin documentar la diferencia es una fuente común de fallos silenciosos. Para una comparación más profunda de las opciones residencial, móvil, ISP, datacenter e IPv6, utiliza esta referencia sobre tipos de proxy.
Configurando SotaProxy en AdsPower Paso a Paso
Comienza con el perfil que será propietario de la conexión. En AdsPower, crea un nuevo perfil o edita uno existente, abre la sección Proxy, elige Custom y selecciona el protocolo que coincida con el endpoint de SotaProxy. AdsPower documenta esta secuencia como una configuración a nivel de perfil en lugar de una configuración general del navegador.
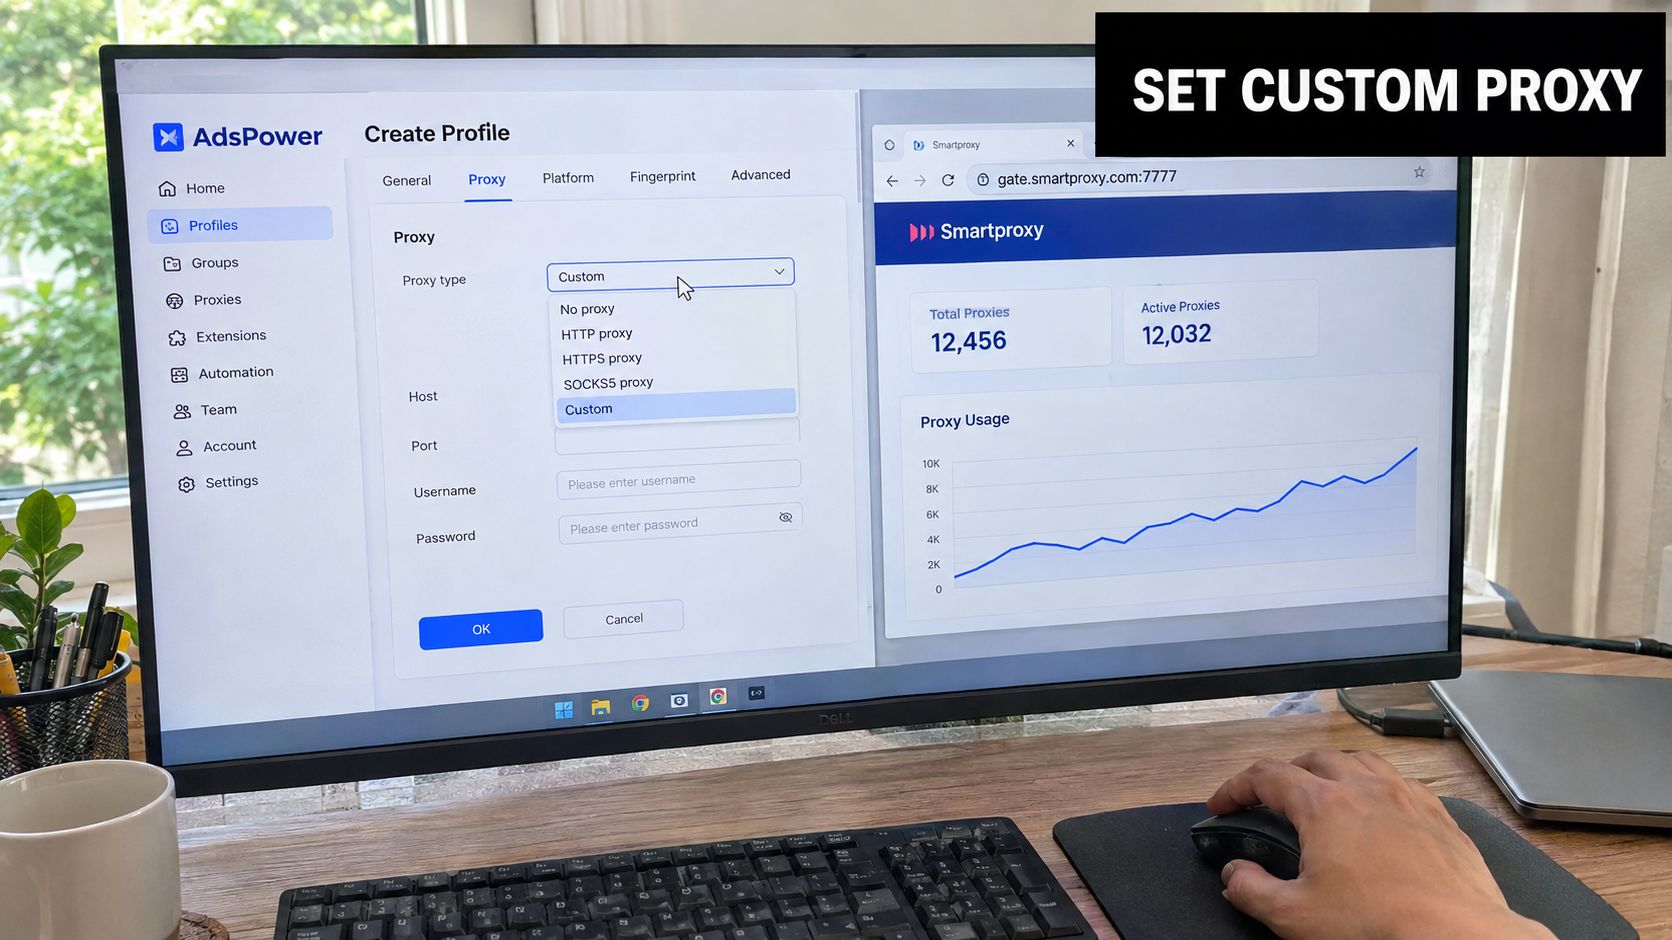
Utiliza los valores del endpoint por separado:
- Selecciona el protocolo. Elige HTTP, HTTPS o SOCKS5 según el pool y el endpoint proporcionados. No asumas que un hostname funcional admite todos los protocolos.
- Ingresa el host. Pega solo el hostname o IP en el campo Host.
- Ingresa el puerto. Coloca el puerto en su propio campo. Nunca pegues la cadena completa de credenciales en Host.
- Agrega autenticación. Usa el nombre de usuario y contraseña de SotaProxy, o selecciona el método de lista blanca de IP cuando el equipo haya autorizado la dirección de salida relevante.
- Configura la rotación móvil. Para un proxy móvil, coloca la URL de cambio de IP del proveedor en el campo dedicado Change IP URL de AdsPower.
- Ejecuta Check Proxy. Confirma que la prueba devuelve una conexión válida antes de guardar el perfil.
AdsPower también admite el análisis de cadenas de credenciales comunes como IP:puerto:nombre_usuario:contraseña, lo que puede reducir errores de entrada manual durante el aprovisionamiento masivo. Eso no elimina la necesidad de inspeccionar los campos resultantes. Un analizador puede ahorrar tiempo, pero una línea de origen mal formada aún puede asignar el protocolo o la posición de credencial incorrectos.
Regla de configuración: Una URL de proxy pertenece a un campo de analizador o importación. El campo manual Host solo debe contener el host del endpoint.
La discordancia de protocolo es la forma más rápida de producir un fallo inmediato. Si el proveedor suministra un endpoint SOCKS5 y el perfil está configurado en HTTP, el navegador puede fallar antes de que la solicitud llegue al pool previsto. Lo mismo se aplica cuando el puerto del endpoint pertenece a otro protocolo.
Después de la primera prueba exitosa, guarda el perfil y ejecútalo de forma aislada. Verifica la IP aparente, ubicación y ASN desde dentro de ese entorno de navegador. Para equipos que automatizan la creación o reasignación de perfiles, la documentación de API de AdsPower puede ayudar a estructurar la capa de aprovisionamiento, mientras que los equipos que coordinan herramientas más amplias de medios pagados pueden beneficiarse de estas integraciones para equipos de medios pagados.
El video a continuación proporciona otra referencia visual para el flujo de configuración.
Rotación, Sesiones Persistentes y Cambios de IP Móvil
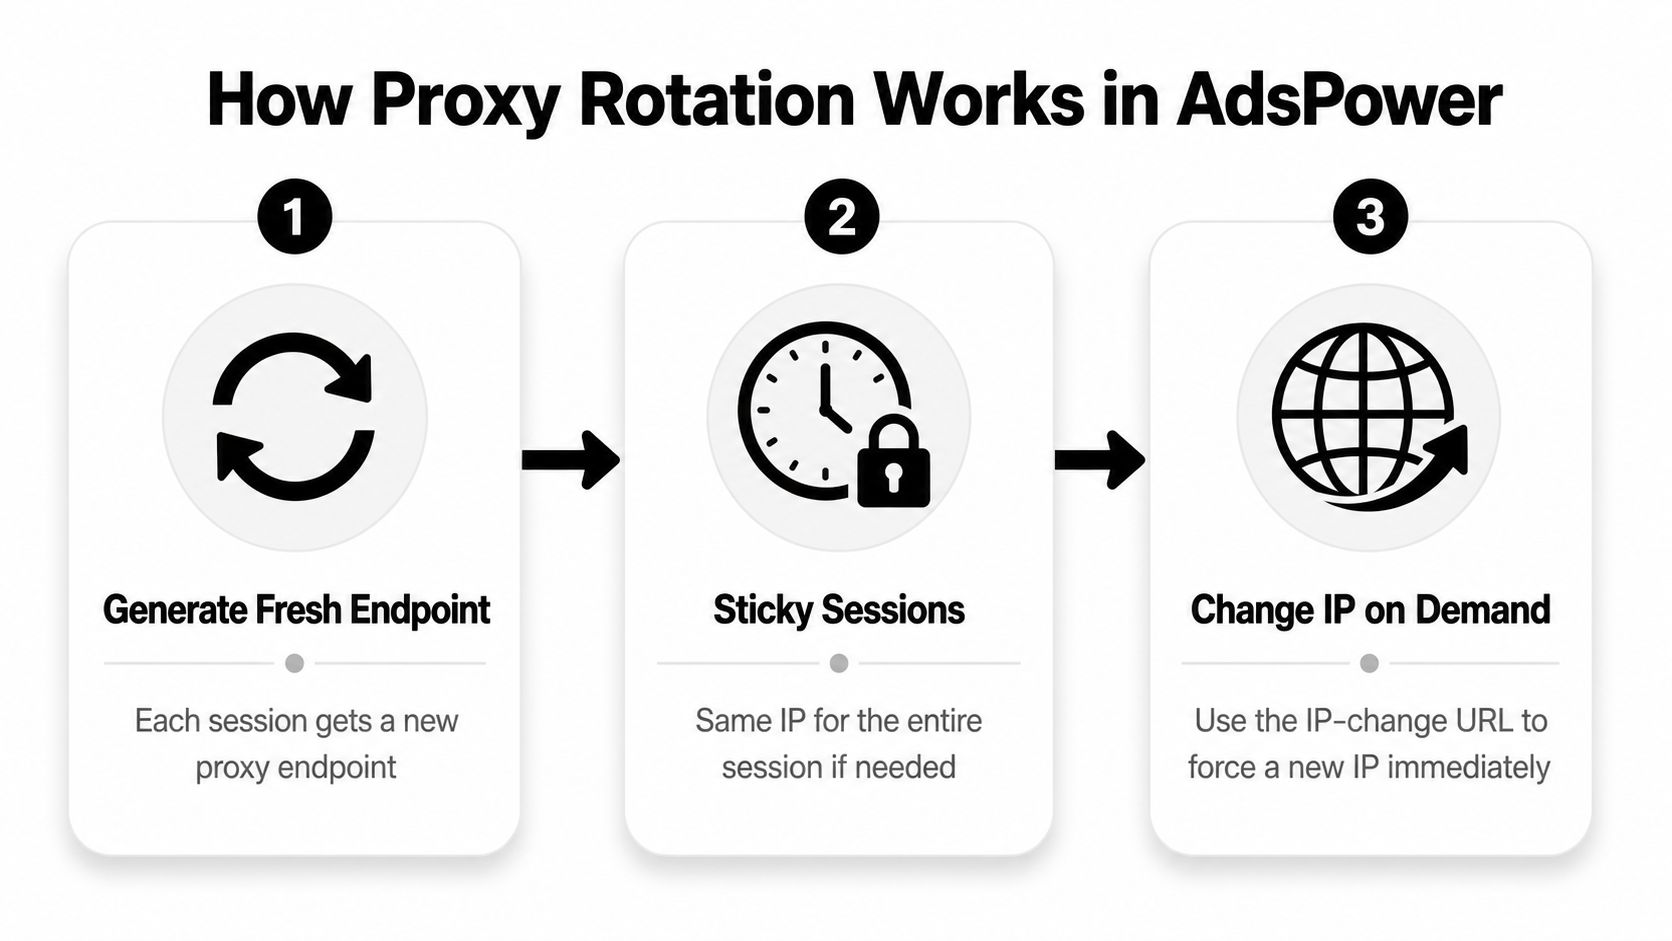
La rotación no es automáticamente más segura. Una cuenta que necesita continuidad puede volverse inestable si la IP cambia durante cada navegación o inicio de sesión. Un endpoint residencial rotativo se adapta a la exploración, el scraping o las pruebas controladas. Un perfil de farming de Facebook o una cuenta de e-commerce generalmente necesitan una ventana de sesión que preserve la misma identidad pública mientras el operador trabaja.
Los controles de rotación al estilo SotaProxy comúnmente separan tres decisiones:
- Duración: Cuánto tiempo permanece un endpoint asociado con la sesión.
- Conteo de solicitudes: Si el proveedor cambia la IP después de un número definido de solicitudes.
- Vencimiento: Qué sucede cuando el token de sesión o el endpoint alcanzan su fin.
Las configuraciones prácticas descritas para estos flujos de trabajo oscilan entre 1 y 60 minutos para una duración de rotación, según lo documentado en el material de integración de AdsPower proporcionado. Ese rango debe tratarse como una opción de configuración, no como una recomendación universal. Una ventana corta puede adaptarse al scraping, mientras que un período persistente más largo se ajusta mejor a una rutina de calentamiento de perfil.
Los cambios de IP móvil necesitan su propio control
AdsPower documenta el campo Change IP URL como exclusivo para proxies móviles. Añádelo solo cuando el proveedor suministre un endpoint de rotación válido. El campo no es un reemplazo para los campos normales de host, puerto, nombre de usuario o contraseña. Le proporciona al perfil un mecanismo separado para solicitar una nueva IP de operador.
Antes de lanzar un perfil móvil, restablece la IP asignada cuando el procedimiento operativo requiera una dirección de operador nueva. Esto reduce la posibilidad de que dos perfiles hereden una identidad hermana no intencionada a través del NAT del operador. Durante una sesión, activa un cambio solo cuando el flujo de trabajo de la cuenta pueda tolerar una transición de red.
El proceso documentado de AdsPower es ejecutar Check Proxy, verificar el resultado y guardar el perfil solo después de que la conexión tenga éxito. Usa esa misma prueba después de un cambio de sesión. La guía de persistencia de sesión es útil al decidir si un perfil debe preservar un endpoint o solicitar uno nuevo.
Los pools residenciales generalmente funcionan mejor con rotación controlada para investigación de Facebook y farming de cuentas. Los pools móviles necesitan cambios deliberados de operador para escalar en TikTok. Los proxies ISP se ajustan a sesiones estables de cuentas publicitarias y tiendas. Los proxies de datacenter pertenecen a flujos de scraping o QA donde el objetivo no demanda un contexto doméstico o de operador.
Escalando Emparejamientos Perfil-Proxy en Cientos de Cuentas
El modelo perezoso es simple: comprar una lista de proxies, pegar un endpoint en cada perfil de AdsPower y lanzar. Ese modelo falla porque colapsa muchas identidades de cuenta en una relación de red. También dificulta el diagnóstico. Cuando el endpoint es marcado, el operador no puede determinar qué perfiles comparten el problema o qué cuentas necesitan reasignación.
Un modelo de emparejamiento escalable comienza con el diseño del inventario. Agrupa los perfiles por plataforma, mercado, vertical y comportamiento de sesión. Un grupo de farming de Facebook puede usar endpoints residenciales o ISP. Los perfiles de creadores de TikTok pueden requerir asignaciones móviles. El cloaking y las verificaciones de campañas geolocalizadas deben usar ubicaciones que coincidan con el mercado que se está probando.
Dale a cada emparejamiento un registro de auditoría
Usa nombres que expongan la relación de un vistazo. Una etiqueta como FB-US-NY-014 puede identificar plataforma, mercado, región y secuencia. Añade etiquetas de AdsPower para proveedor, tipo de proxy, modo de sesión y estado de revisión. El operador debería poder filtrar un grupo y responder tres preguntas rápidamente:
- ¿Qué perfiles comparten este endpoint o sesión?
- ¿Qué perfiles fallaron su última verificación de proxy?
- ¿Qué perfiles necesitan un reemplazo después de un cambio de proveedor o protocolo?
Una huella digital estable debe permanecer con su proxy asignado a menos que haya una razón deliberada para reconstruir la identidad. No rotes el proxy porque el panel de control haga que la rotación esté disponible. Rota en intervalos definidos, registra el cambio y preserva el contexto más amplio del perfil.
| Cantidad de Perfiles | Tipo de Proxy | Modo de Sesión | Intervalo de Rotación | Lógica de Emparejamiento |
|---|---|---|---|---|
| Grupo de prueba pequeño | Residencial o datacenter | Rotativo | Dependiente de la tarea | Separar perfiles por plataforma y mercado |
| Farm en crecimiento | Residencial o móvil | Persistente | Ventana de calentamiento definida | Un perfil, una huella digital, un endpoint |
| Operación grande de medios pagos | ISP y residencial | Mayormente persistente | Revisión programada | Agrupar por geo, vertical y proveedor |
| Flota de automatización mixta | Múltiples pools | Por flujo de trabajo | Basado en políticas | Etiquetar cada perfil con protocolo y modo de autenticación |
La reasignación masiva debe seguir un proceso de importación controlado. Prepara un archivo de mapeo limpio, valida el formato del endpoint, asigna reemplazos a los perfiles afectados y ejecuta Check Proxy antes de reabrir las cuentas. AdsPower admite listas de proxies guardadas y análisis común de cadenas de credenciales, pero su documentación pública no cuantifica los límites de gestión masiva o las tasas de fallo. Eso significa que el equipo debe medir su propio comportamiento de cola en lugar de asumir que una importación grande se comportará como una edición de perfil único.
Cuando el volumen residencial se vuelve inconsistente, los proxies ISP pueden proporcionar una alternativa estable para sesiones que necesitan continuidad de ubicación. Retira un proxy cuando las pruebas repetidas fallen en diferentes redes, cuando la plataforma objetivo desafíe consistentemente los perfiles asociados, o cuando el proveedor confirme que el endpoint ya no es válido. No recicles una identidad visiblemente quemada en otro grupo de cuentas y lo llames recuperación. El manual operativo en esta guía de stack multicuenta ofrece una referencia útil para organizar esa infraestructura.
Solución de Problemas de Fallos Comunes de Proxy en AdsPower
La mayoría de los fallos de proxy en AdsPower son problemas de entrada o de entorno antes de convertirse en problemas del proveedor. Comienza separando el endpoint en sus campos, confirma el protocolo y prueba las mismas credenciales fuera del perfil afectado solo cuando el proveedor permita ese flujo de trabajo de diagnóstico.
| Error o Síntoma | Causa Raíz | Solución Más Rápida |
|---|---|---|
| La conexión proxy falló inmediatamente | URL completa pegada en Host, o endpoint malformado | Limpiar Host e ingresar solo el hostname o IP, luego colocar el puerto por separado |
| La conexión llega al servicio equivocado | Incompatibilidad HTTP, HTTPS o SOCKS5 | Hacer coincidir el selector de protocolo de AdsPower con el endpoint del proveedor |
| Las credenciales funcionaban antes, luego dejaron de funcionar | Autenticación expirada, rotada o revocada | Generar o confirmar las credenciales actuales y volver a probar |
| Múltiples perfiles fallan juntos | Conflicto de VPN, proxy del sistema o variable de entorno | Deshabilitar rutas de red competidoras y reiniciar AdsPower |
| Check Proxy pasa, pero la plataforma desafía la cuenta | Reputación de IP, desajuste de ubicación o emparejamiento inestable | Probar la IP y el ASN de forma independiente, luego revisar el historial del perfil |
La guía de solución de problemas de AdsPower recomienda eliminar primero la interferencia local. En Windows, eliminar las variables de entorno HTTP_PROXY y HTTPS_PROXY cuando anulen la ruta prevista. En macOS o Linux, deshabilitar la configuración de proxy web y SOCKS a nivel del sistema. Si las credenciales y el endpoint son válidos, verificar si hay otra VPN o proxy, reiniciar y volver a probar en una red o dispositivo diferente usando la guía de solución de problemas de configuración de AdsPower.
Usar dos capas de verificación
Ejecutar Check Proxy de AdsPower antes de guardar. Luego verificar la IP resuelta, el ASN y la ubicación a través de un servicio de inspección de IP independiente como ipinfo.io. Antes de confiar en una sesión sensible, ejecutar una verificación de fingerprint del navegador y de fugas a través de BrowserLeaks.
Un Check Proxy fallido apunta hacia problemas de configuración, credenciales, validez del endpoint o interferencia local. Una verificación exitosa seguida de desafíos repetidos de la plataforma apunta a otra parte. Revisar la alineación geográfica, los cambios de sesión, las asignaciones de perfiles compartidos y la reputación de la red. No seguir editando el campo Host cuando el problema real es que varias cuentas están compartiendo una identidad sospechosa.
Lista de Verificación del Operador y Nota de Referidos de SotaProxy
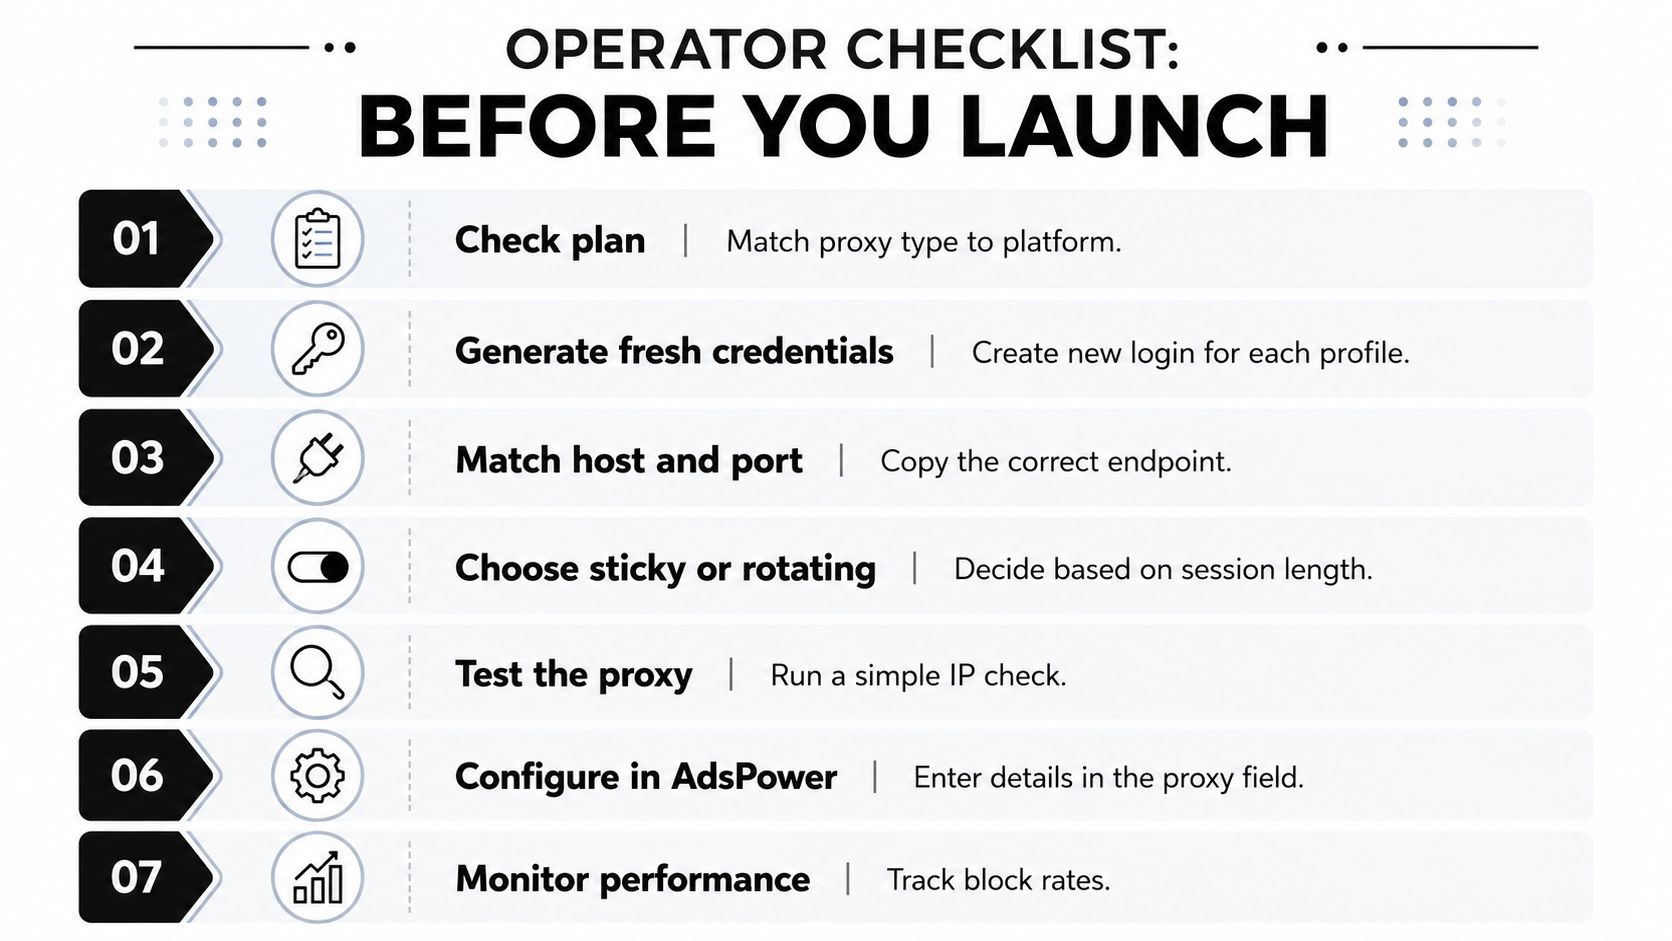
Antes de lanzar un perfil de AdsPower, verificar los siete controles que previenen la mayoría de los fallos evitables:
- Coincidir el plan: Elegir acceso residencial, móvil, ISP o datacenter para la plataforma objetivo y el flujo de trabajo.
- Generar credenciales nuevas: Usar las credenciales del proveedor actuales asignadas al perfil.
- Separar host y puerto: Mantener el campo Host libre de URLs completas y cadenas de credenciales.
- Elegir el modo de sesión: Decidir si la cuenta necesita un endpoint sticky o rotación controlada.
- Ejecutar la prueba de proxy: Usar Check Proxy antes de guardar y confirmar el resultado.
- Agrupar el perfil: Organizar los perfiles por geografía, subred, plataforma y vertical.
- Preparar cambios móviles: Agregar y documentar la URL de cambio de IP para perfiles móviles que necesiten rotación de operador.
Una operación ágil puede gestionar las credenciales en un sistema de contraseñas o entorno controlado, mientras que un equipo más grande debería centralizar el aprovisionamiento y mantener una auditoría semanal de los emparejamientos perfil-proxy. Una subred quemada a menudo aparece como un grupo de desafíos en perfiles que previamente se comportaban normalmente. Aislar el grupo, probar los endpoints de forma independiente y reemplazar la identidad de red en lugar de reabrir repetidamente las mismas sesiones.
Sota Proxy también ofrece un programa de referidos y afiliados con hasta 40% de comisión, que puede ayudar a las agencias y compradores de medios a compensar el gasto en proxies a medida que se expanden sus flotas de cuentas.
Sota Proxy proporciona proxies residenciales, móviles, ISP y datacenter para flujos de trabajo de AdsPower, con controles para segmentación por ubicación, rotación, sesiones sticky y cambios de IP móvil. Revisa las opciones de proxy disponibles, mapéalas a tus grupos de perfiles y visita Sota Proxy para configurar el pool que coincida con tus campañas y operaciones de cuentas.
Artículos relacionados
Cómo Evitar un Bloqueo de IP: Guía Técnica para 2026
¿Te enfrentas a un bloqueo de IP? Aprende cómo evitar un bloqueo de IP con pasos técnicos para diagnosticar tipos de bloqueos, elegir los proxies adecuados y configurar tu stack.
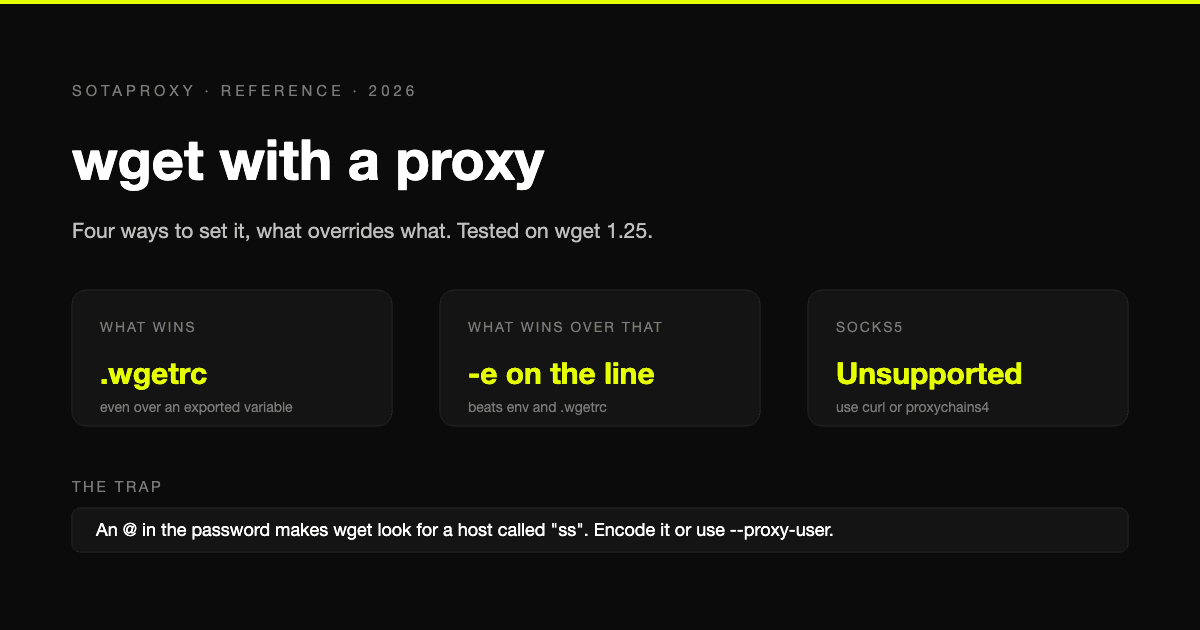
Configurar un Proxy en wget: Todas las Formas, Orden de Prioridad y el Problema con SOCKS5
Cuatro métodos para configurar un proxy en wget y el orden en que se anulan entre sí, probados en wget 1.25. Incluye mensajes de error exactos, la trampa de los caracteres especiales, cómo omitir un proxy y la única limitación de wget: SOCKS5.
Verificación de Reputación de IP: Guía para Compradores de Medios y Farmers
Domina el proceso de verificación de reputación de IP para cuentas publicitarias y automatización. Aprende a analizar puntuaciones, gestionar listas negras y administrar proxies para evitar bloqueos de plataformas.
Scraping de Google Maps: cuánto cuesta realmente cada lead con email
Google Maps no tiene campo de correo, así que todo scraper de emails es una pipeline de dos pasos y solo la mitad de los negocios devuelven una dirección. Qué cuesta realmente obtener mil fichas en leads utilizables, el problema de los negocios sin web y qué dice la ley tras la sentencia de SerpApi.
ERR_TUNNEL_CONNECTION_FAILED: el nombre del error ya es el diagnóstico
Chrome le pidió a un proxy que abriera un túnel CONNECT y falló. Eso es todo el error. De dónde sale ese proxy cuando nunca configuraste ninguno, las seis razones por las que un proxy configurado puede generar este error, y por qué limpiar la caché no soluciona nada.
Los proxies residenciales más baratos en 2026 y la trampa oculta de cada proveedor
Precios verificados por gigabyte extraídos directamente de las páginas de cinco proveedores, no de artículos desactualizados. Por qué la tarifa anunciada casi nunca es el precio real de entrada, qué proveedores te obligan a pagar un mínimo mensual y cómo calcular tu costo real por gigabyte.