¿Qué es Proxy DNS? Previene Filtraciones y Asegura tu Conexión
Comprende qué es proxy dns, su diferencia con el DNS estándar, y cómo la mala configuración causa filtraciones críticas en navegadores antidetect. Aprende a asegurar tu
La mayoría de los consejos sobre configuración de proxies son demasiado superficiales para operaciones reales. Asumen que una vez que agregas un proxy a AdsPower, GoLogin, Dolphin Anty, Multilogin o Hidemyacc, tu superficie de identidad está cubierta. No lo está.
Tu navegador puede enviar tráfico web a través de una IP mientras resuelve nombres de dominio en un lugar completamente diferente. Esa discrepancia es una filtración de DNS. Para compradores de medios que ejecutan campañas en Facebook y TikTok, equipos que hacen farming de cuentas y operadores que ejecutan cloaking o embudos geo-segmentados, esa filtración puede arruinar una configuración que de otro modo sería limpia. Si tu perfil dice Alemania pero tu rastro DNS apunta a tu ISP local, ya has creado una señal de detección.
Las personas que buscan qué es Proxy DNS suelen obtener una respuesta genérica sobre redes. Eso omite la parte que importa en la práctica. Proxy DNS no es solo una capa de reenvío. En el trabajo con múltiples cuentas, es uno de los controles que mantiene la resolución DNS alineada con la salida del proxy y evita que la huella digital de tu navegador contradiga tu historia de red.
Tabla de Contenidos
- Tu Proxy Está Filtrando Información Ahora Mismo
- Cómo Difiere Proxy DNS de la Resolución DNS Estándar
- Anatomía de una Filtración Crítica de DNS
- Comparación de Configuraciones DNS para Operaciones Multi-Cuenta
- Configurando DNS en AdsPower GoLogin y Multilogin
- Solución de Problemas Comunes de Fallos en Proxy DNS
- Elegir un Proveedor de Proxy para Flujos de Trabajo a Prueba de Filtraciones
Tu Proxy Está Filtrando Información Ahora Mismo
Muchos operadores aún creen que un proxy maneja automáticamente el DNS. Esa creencia causa bloqueos evitables.
Una configuración de proxy estándar puede redirigir el tráfico del navegador mientras deja las búsquedas de dominio al resolvedor del sistema. Eso significa que tu máquina aún puede preguntarle a tu servidor DNS local cómo llegar a Facebook, TikTok, redes publicitarias, rastreadores y páginas de destino. El sitio ve una ruta de red para el tráfico y otra señal para la resolución de nombres. Para los sistemas anti-fraude, esa inconsistencia importa.
El problema práctico es simple. Compras un proxy residencial para un país, abres un perfil de navegador limpio y lanzas cuentas o campañas que dependen de una alineación geográfica estable. Pero la solicitud DNS aún puede salir fuera de esa ruta proxificada. Ahora el comportamiento de tu cuenta dice un lugar, mientras que tu comportamiento DNS apunta a otro.
Regla práctica: Si tu configuración de proxy no tiene en cuenta explícitamente el DNS, asume que filtra hasta que lo pruebes.
Por eso el consejo habitual de "solo añade un proxy" falla en entornos serios:
- Cuentas publicitarias de Facebook: Facturación, historial de inicio de sesión, confianza de sesión y consistencia geográfica deben estar alineados.
- Cuentas publicitarias de TikTok: La discrepancia de región destruye rápidamente la estabilidad de la campaña, especialmente en perfiles nuevos o calentados.
- Farming de cuentas: La inconsistencia repetida de DNS en muchos perfiles crea un patrón, no una anomalía aislada.
- Stacks de cloaking: Una discrepancia entre la salida del proxy y la región DNS puede exponer la lógica de enrutamiento que querías ocultar.
- Campañas geo-segmentadas: Si tu perfil de comprador dice un país y tu ruta DNS dice otro, tus resultados de prueba se vuelven ruidosos.
Un proxy DNS existe para controlar esa parte del flujo de trabajo. Se sitúa entre el cliente y los resolvedores upstream, maneja la búsqueda en nombre del cliente y puede mantener el comportamiento DNS dentro del mismo límite operacional que el resto de tu configuración de proxy. Sin eso, tu perfil "limpio" puede ya estar revelando más de lo que piensas.
Cómo Difiere Proxy DNS de la Resolución DNS Estándar
Un proxy DNS es un componente de red que se sitúa entre clientes y resolvedores DNS upstream. Su trabajo principal es recibir una consulta DNS, opcionalmente almacenarla en caché y reenviarla a otro resolvedor en nombre del cliente. La documentación de Oracle sobre monitoreo DNS y comportamiento de proxy también muestra por qué esto importa operacionalmente: el almacenamiento en caché basado en TTL y múltiples servidores upstream mejoran la resiliencia y reducen la latencia en entornos reales, no solo en teoría, como se documenta en la documentación de estadísticas y proxy DNS de Oracle.
Qué cambia realmente en la ruta de búsqueda
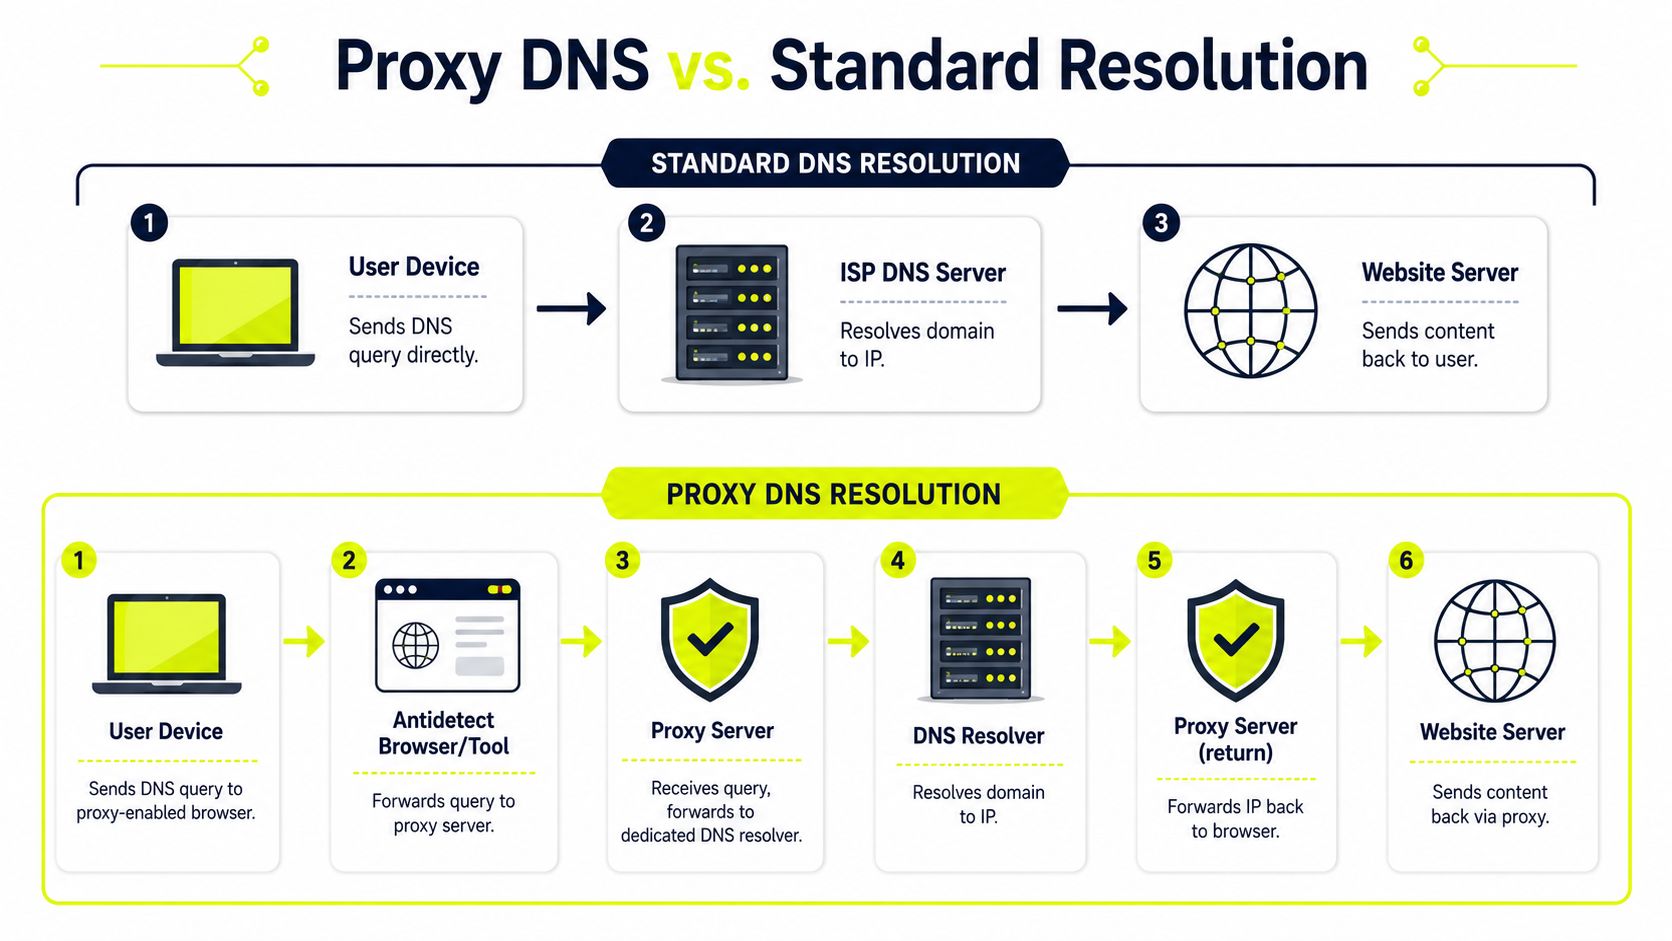
En una configuración estándar, el dispositivo le pide al resolvedor configurado una búsqueda de dominio. Ese resolvedor suele estar vinculado a la red local. En redes de oficina, conexiones domésticas y entornos VPS económicos, eso generalmente significa que el resolvedor refleja dónde realmente se encuentra la máquina.
Con Proxy DNS, la ruta de búsqueda cambia. La consulta es interceptada antes de que salga del entorno proxificado, luego se reenvía upstream por el componente del lado del proxy. El cliente aún obtiene la respuesta. Pero la interacción del resolvedor ya no ocurre como un evento local directo.
Eso cambia tres cosas que importan a los operadores:
- Control: Tú decides dónde ocurre la resolución en lugar de heredar el comportamiento predeterminado de la máquina host.
- Consistencia: El DNS puede permanecer alineado con la misma región operacional que la salida del proxy.
- Eficiencia: Las respuestas almacenadas en caché pueden reducir búsquedas repetidas para dominios que tus perfiles visitan constantemente.
Juniper y Decodo describen claramente este rol intermediario. Un proxy DNS reenvía búsquedas y puede almacenar en caché, filtrar o redirigir solicitudes en lugar de enviar cada consulta directamente desde el cliente, como se describe en el glosario de proxy DNS de Decodo.
Por qué a los equipos les importa la ubicación del resolvedor
Para navegación general, la gente suele ignorar la ruta del resolvedor. Para operaciones publicitarias, eso es descuidado.
Los equipos de compra de medios no solo necesitan que el tráfico venga del lugar correcto. Necesitan que todo el perfil cuente una historia coherente. Eso incluye huella digital del navegador, zona horaria, idioma, historial de cookies, tipo de IP y comportamiento DNS. Si una parte se desvía, la cuenta parece preparada.
Piensa en el DNS estándar como enviar documentación por correo a través de tu oficina postal local sin importar qué dirección de oficina uses en el sobre. Proxy DNS es más como usar la oficina de reenvío en la misma región que la identidad empresarial bajo la que estás operando. El mensaje aún llega, pero el rastro de enrutamiento tiene más sentido.
Un proxy que maneja el tráfico pero ignora el DNS está solo medio configurado.
Esa es la respuesta práctica a qué es Proxy DNS para operadores. No es solo una capa técnica de reenvío. Es uno de los mecanismos que evita que tu entorno de navegador se contradiga.
Anatomía de una Filtración Crítica de DNS
Una filtración de DNS no se ve dramática desde el lado del usuario. La página aún carga. La cuenta aún inicia sesión. El panel de la campaña aún se abre. Por eso los equipos la pierden de vista.
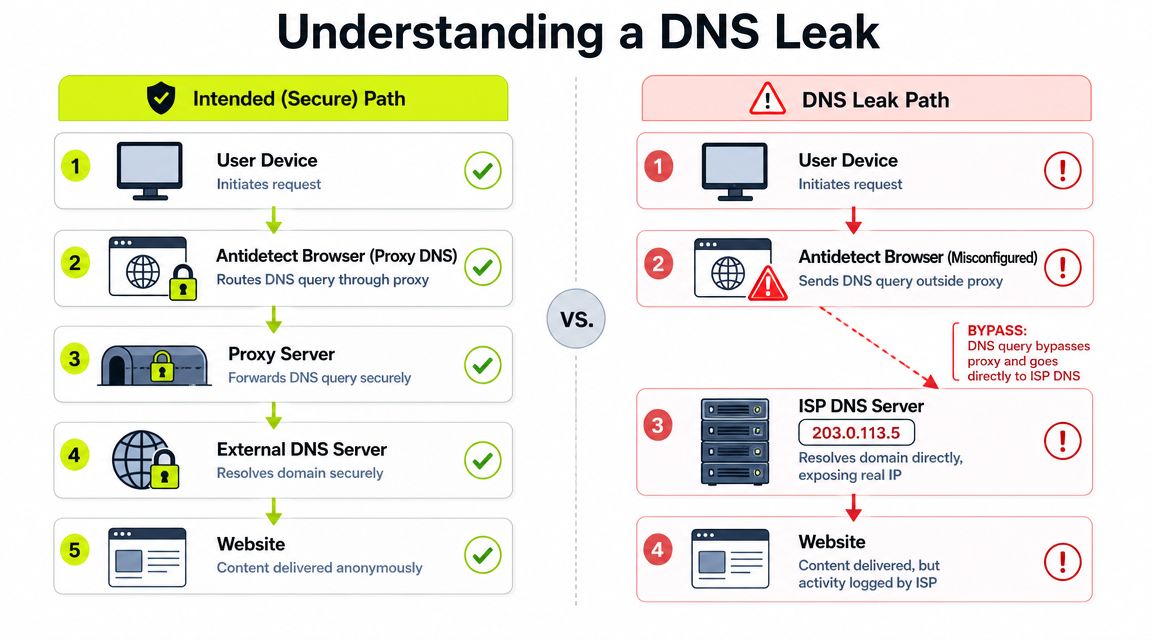
El fallo ocurre en segundo plano. Tu navegador antidetect o stack de automatización envía tráfico a través del proxy asignado, pero la búsqueda DNS evita esa ruta y va a través de otro resolvedor. El sitio o plataforma recibe una señal mixta. El tráfico dice una cosa. La resolución dice otra.
Cómo se ve una filtración en operaciones en vivo
Toma un flujo de trabajo común. Un comprador lanza un perfil de TikTok dentro de GoLogin usando un proxy residencial para una GEO objetivo. La huella digital del navegador está ajustada. Zona horaria e idioma coinciden. El estado de cookies se ve normal. En la superficie, el perfil está limpio.
Pero la máquina host aún resuelve dominios usando su propia configuración DNS predeterminada. Así que cuando el navegador necesita llegar a endpoints de TikTok, rastreadores publicitarios o servicios de verificación, esas búsquedas no siguen la ruta del proxy. En cambio, salen a través de la ruta de resolvedor existente de la máquina.
Eso crea problemas operacionales rápidamente:
- Discrepancia de región: La salida IP y la geografía del resolvedor no se alinean.
- Revelación de ISP: El comportamiento DNS puede exponer el proveedor de red subyacente detrás de la máquina host.
- Inconsistencia repetida: Si muchos perfiles en la misma estación de trabajo filtran DNS, las plataformas ven una firma repetida.
- Datos QA incorrectos: Las verificaciones geo en páginas de destino, ofertas o flujos publicitarios localizados se vuelven poco confiables.
Esto es especialmente doloroso en farming de cuentas. Los equipos a menudo se enfocan en rotar proxies residenciales, móviles, datacenter o IPv6 pero olvidan que la capa DNS aún necesita coincidir con el diseño del perfil.
Por qué esto rompe la consistencia del perfil
Diferentes tipos de proxy se comportan de manera diferente en la práctica.
Los proxies residenciales generalmente se ajustan mejor al trabajo de cuentas sociales y publicitarias porque se alinean con patrones de red de consumidores. Los proxies móviles son útiles cuando necesitas el tipo de comportamiento de red que las plataformas ya esperan del tráfico pesado de aplicaciones, pero pueden ser más caros y menos predecibles para sesiones persistentes. Los proxies datacenter son rápidos y fáciles de escalar, pero a menudo necesitan más cuidado manual en torno a la confianza y configuración. Los proxies IPv6 pueden funcionar bien en entornos que los soportan completamente, pero pueden crear comportamiento de casos extremos cuando las herramientas, sitios o flujos de verificación aún asumen patrones pesados en IPv4.
Las filtraciones DNS afectan las cuatro categorías de manera diferente, pero el resultado es el mismo. La historia de identidad se rompe.
Si estás ejecutando cloaking, creación masiva de cuentas o pruebas geo, una filtración DNS convierte un buen proxy en un proxy visible.
Hay otro ángulo que la gente pasa por alto. La infraestructura DNS ha sido durante mucho tiempo un punto de control, no solo una característica de velocidad. Los productos empresariales exponen campos de monitoreo como consultas, solicitudes exitosas, respuestas no encontradas y tiempos de espera porque el reenvío DNS es una capa operacional central. En el lado de la privacidad, la infraestructura relacionada con el abuso también se apoya fuertemente en el blindaje tipo proxy. Un análisis de 2023 de 414,218 nombres de dominio únicos en listas de abuso encontró que el 65% usaba servicios de privacidad o proxy, el 22% tenía información de registro censurada y solo el 12% exponía la identidad del registrante. El mismo análisis encontró que el 88% de los datos de registro de dominios abusivos no eran directamente visibles, y el uso de privacidad o proxy en una muestra representativa de 2021 de todos los registros de dominio fue del 29.2%, mientras que la censura fue del 22%, según el análisis de servicios de privacidad y proxy de DNS Research Federation.
Eso no significa que cada caso de uso de proxy sea sospechoso. Significa que las capas de proxy afectan la atribución. Las plataformas lo saben. Sus sistemas buscan inconsistencias en consecuencia.
Comparación de Configuraciones DNS para Operaciones Multi-Cuenta
Las organizaciones a menudo eligen entre tres modelos. Dejar el DNS en el resolvedor predeterminado, enrutar el DNS a través del stack de proxy o usar DNS encriptado como DoH o DoT. Ninguno es automáticamente correcto para cada flujo de trabajo.
Una pregunta clave es si la ruta DNS coincide con el modelo de cuenta que estás ejecutando. Si estás administrando perfiles de Facebook, haciendo farming de cuentas de vendedor o probando creativos geo-segmentados, la consistencia importa más que la elegancia teórica.
Para qué es bueno cada método
El DNS estándar es el predeterminado porque es fácil. No tocas nada y la máquina resuelve dominios usando lo que sea que proporcione el SO o la red. Eso es aceptable para uso casual. Es débil para trabajo serio multi-cuenta porque estás heredando el entorno host.
El Proxy DNS suele ser la opción operacional más limpia cuando el objetivo es la alineación regional. Mantiene la resolución de nombres dentro de la misma historia de red que la sesión del navegador. Tampoco significa que el resto de tu navegación esté encriptada o anonimizada por defecto. Un proxy DNS solo maneja la resolución de nombres. No es lo mismo que un proxy de tráfico completo, un punto bien explicado en el glosario de proxy DNS de NordVPN.
El DNS encriptado puede reducir la visibilidad local de la propia consulta DNS. Eso suena atractivo, pero también puede crear nuevas preguntas de huella digital si el perfil del navegador, la ruta del proxy y el comportamiento del resolvedor encriptado no encajan juntos. En entornos antidetect, "más seguro" en papel no siempre significa "más creíble" para la plataforma.
Comparación de Configuración DNS para Setups Proxificados
| Método | Privacidad/Anonimato | Rendimiento | Configuración | Mejor Para |
|---|---|---|---|---|
| DNS Estándar | Débil para flujos de proxy porque el resolvedor puede reflejar la red host | Generalmente estable, pero depende del resolvedor local | Muy fácil | Navegación casual, tareas de bajo riesgo |
| Proxy DNS | Consistencia más fuerte para sesiones proxificadas cuando el DNS sigue la misma ruta operacional | A menudo eficiente para búsquedas repetidas debido al comportamiento de caché | Moderada, depende de la herramienta y proveedor | Cuentas publicitarias de Facebook y TikTok, farming de cuentas, verificaciones de cloaking, campañas geo-segmentadas |
| DNS Encriptado con DoH o DoT | Mejor privacidad de consultas en algunos contextos, pero no automáticamente mejor consistencia de perfil | Puede ser bueno, pero depende de la elección del resolvedor y comportamiento del navegador | Mayor, especialmente dentro de stacks antidetect | Equipos que comprenden las compensaciones de huella digital del resolvedor y prueban agresivamente |
Una regla práctica para equipos multi-cuenta es simple. Si la configuración tiene que parecer local a la región objetivo, favorece el comportamiento DNS que permanece dentro de la misma lógica que la ruta del proxy. Si necesitas ayuda evaluando opciones de infraestructura, compara detalles operacionales en las características de Sota Proxy.
Configurando DNS en AdsPower GoLogin y Multilogin
La teoría no salva cuentas. La configuración sí.
La mayoría de los navegadores antidetect te dan suficiente control para evitar errores obvios de DNS, pero no todos exponen la opción de la misma manera. Los nombres difieren. Algunas herramientas vinculan el manejo de DNS estrechamente al perfil del proxy. Otras dejan más al sistema subyacente. Tienes que verificar el comportamiento, no asumirlo.
Qué verificar antes de lanzar un perfil
Comienza con lo básico dentro de AdsPower, GoLogin, Multilogin, Dolphin Anty o Hidemyacc.
- Vinculación de proxy: Asegúrate de que el perfil se vincule a la sesión de proxy prevista, no solo a una entrada de proxy guardada.
- Opción de manejo DNS: Si la herramienta ofrece una configuración para resolver a través del proxy, actívala para trabajo de cuentas.
- Geografía del perfil: Haz coincidir zona horaria, idioma y comportamiento WebRTC con la región del proxy.
- Tipo de sesión: Las sesiones persistentes suelen ser más seguras para inicio de sesión y calentamiento de cuentas que la rotación agresiva.
- Validación: Prueba el perfil después del lanzamiento. No confíes solo en la página de configuración.
Para uso operacional, la elección de DNS debe seguir el tipo de proxy.
Los proxies residenciales y móviles a menudo se ajustan mejor cuando quieres que el perfil del navegador se comporte como un entorno de usuario normal. Suelen ser la primera opción para cuentas de Facebook y TikTok. Los proxies datacenter están bien para algunas cargas de trabajo de automatización y scraping, pero para flujos pesados en inicio de sesión a menudo requieren control más estricto y más verificación manual. Los proxies IPv6 pueden ser eficientes donde la plataforma objetivo los maneja limpiamente, pero muchos equipos aún prefieren configuraciones conservadoras para la supervivencia de cuentas.
Hábitos de configuración específicos de herramientas que reducen filtraciones
AdsPower y GoLogin generalmente funcionan mejor cuando tratas cada perfil como una identidad autocontenida. No reutilices una suposición DNS a nivel de host en muchas identidades de navegador. Crea el perfil, adjunta el proxy, verifica el entorno del navegador, luego prueba si el DNS sigue la ruta esperada.
Multilogin y Dolphin Anty son similares en principio, pero los operadores a menudo cometen un error. Pasan tiempo en canvas, fuentes, zona horaria y ajustes de user-agent mientras tratan el DNS como una idea secundaria. Eso está al revés. La consistencia de red debe venir primero.
Usa esta lista de verificación corta cuando estés configurando cualquiera de ellos:
- Prefiere DNS del lado del proxy para operaciones de cuentas. Eso mantiene el comportamiento del resolvedor más cerca de la identidad de navegación.
- Evita configuraciones de región mixta. No emparejes el proxy de una región con la lógica DNS de otra región a menos que tengas una razón muy específica.
- Mantén los perfiles aislados. Separa perfiles de navegador, sesiones de proxy y categorías de tareas.
- Vuelve a probar después de actualizaciones de SO o navegador. Una configuración que funcionaba puede desviarse después de cambios de software.
- No compliques excesivamente el stack. Demasiadas herramientas de privacidad en capas crean patrones extraños.
La configuración más limpia generalmente no es la más exótica. Es la que tiene menos contradicciones.
Si estás ejecutando operaciones masivas, construye plantillas. Una plantilla para farming de Facebook en residencial. Otra para escalado de TikTok en móvil. Otra para scraping o QA en datacenter. Luego valida el comportamiento DNS por plantilla antes de clonarla en la flota.
Solución de Problemas Comunes de Fallos en Proxy DNS
Cuando un perfil aún es marcado o las verificaciones geo se ven incorrectas, no reconstruyas todo. Comienza con el patrón de fallo.
Verificaciones rápidas cuando la ubicación aún se ve incorrecta
Si un sitio aún ve la región incorrecta, trabaja a través de esta lista en orden:
- Prueba el perfil activo, no el navegador host. Un resultado limpio en tu navegador normal no prueba que el perfil antidetect esté limpio.
- Verifica primero la asignación de proxy. Host incorrecto, sesión incorrecta o credenciales expiradas pueden hacer que la depuración DNS sea inútil.
- Revisa la configuración DNS del navegador. Si la herramienta tiene una opción de resolvedor a través de proxy, confirma que aún esté habilitada.
- Limpia rutas de caché obsoleto. Las entradas antiguas de caché DNS pueden seguir apuntando el navegador al lugar incorrecto incluso después de arreglar la configuración del proxy.
- Compara señales del perfil. Zona horaria, idioma y región de red deben apoyarse mutuamente.
Muchos "problemas de DNS" son problemas de consistencia de perfil. El proxy puede estar bien, pero el resto de la identidad no coincide.
Cuando Facebook o TikTok bloquean una sesión rápido, asume inconsistencia antes de asumir mala suerte.
Cuando el problema es velocidad, no detección
La carga lenta a menudo apunta a causas diferentes.
A veces la ruta del resolvedor es inestable. A veces el proxy está sobrecargado. A veces el navegador sigue reintentando solicitudes porque la ruta de respuesta DNS y la ruta de tráfico no se comportan de la misma manera. Las respuestas DNS almacenadas en caché pueden ayudar a búsquedas repetidas, pero solo cuando la cadena upstream es estable.
Usa una división simple entre síntomas:
| Síntoma | Causa probable | Primera solución |
|---|---|---|
| Geo incorrecta mostrada | Filtración DNS o perfil de región mixta | Revisa DNS del lado del proxy y alineación de región |
| Picos de desafíos de inicio de sesión | Huella digital de cuenta inconsistente | Audita el perfil completo, no solo el proxy |
| Las páginas cargan lentamente | Ruta de resolvedor débil, proxy sobrecargado o caché obsoleto | Vuelve a probar con sesión nueva y caché limpiado |
| Algunos sitios funcionan, otros fallan | Desajuste de manejo DNS a nivel de herramienta | Revisa configuraciones específicas del navegador y documentación del proveedor |
Si el problema sigue repitiéndose en todas las herramientas, deja de adivinar y revisa la guía del proveedor o notas de soporte en las FAQs de Sota Proxy.
Elegir un Proveedor de Proxy para Flujos de Trabajo a Prueba de Filtraciones
El proveedor establece el piso para todo lo demás. Si la red es descuidada, tu ajuste de navegador no la salvará.
Los vendedores de proxies baratos a menudo te dan una IP y dejan el resto a ti. Eso puede estar bien para tareas de scraping desechables. Es débil para cuentas publicitarias, farming de cuentas, verificaciones de cloaking y cualquier flujo de trabajo donde la consistencia DNS afecte la confianza. En esos entornos, quieres infraestructura que no te obligue a parchear el comportamiento básico de red a mano.
Un proveedor fuerte debe hacer tres cosas más fáciles. Alineación DNS con la región de salida. Comportamiento de sesión estable. Manejo predecible en opciones residenciales, móviles, ISP, datacenter e IPv6 para que puedas elegir según la tarea en lugar de pelear con la red.
Para practicantes, la elección del tipo de proxy suele ser directa:
- Residencial: Mejor ajuste para confianza en cuentas sociales, comercio y publicidad.
- Móvil: Útil cuando el comportamiento de la plataforma favorece fuertemente patrones de red tipo móvil.
- Datacenter: Rápido y escalable para tareas de menor confianza, QA y algo de automatización.
- IPv6: Viable donde los objetivos lo soportan limpiamente y tu stack está probado de extremo a extremo.
Si estás evaluando infraestructura para operaciones serias, revisa opciones de ubicación y servidor en la cobertura de servidores de Sota Proxy. Los equipos que escalan su stack también pueden preocuparse por la economía de asociación. Sota Proxy ofrece un programa de afiliados con hasta 40% de comisión.
Si tu configuración actual aún trata el DNS como una idea secundaria, arregla eso primero. Sota Proxy da a los operadores acceso a infraestructura residencial, móvil, ISP, datacenter e IPv6 construida para flujos de trabajo exigentes, con soporte para campañas geo-segmentadas, configuraciones de navegador antidetect y operaciones multi-cuenta que no pueden permitirse filtraciones DNS.
Artículos relacionados
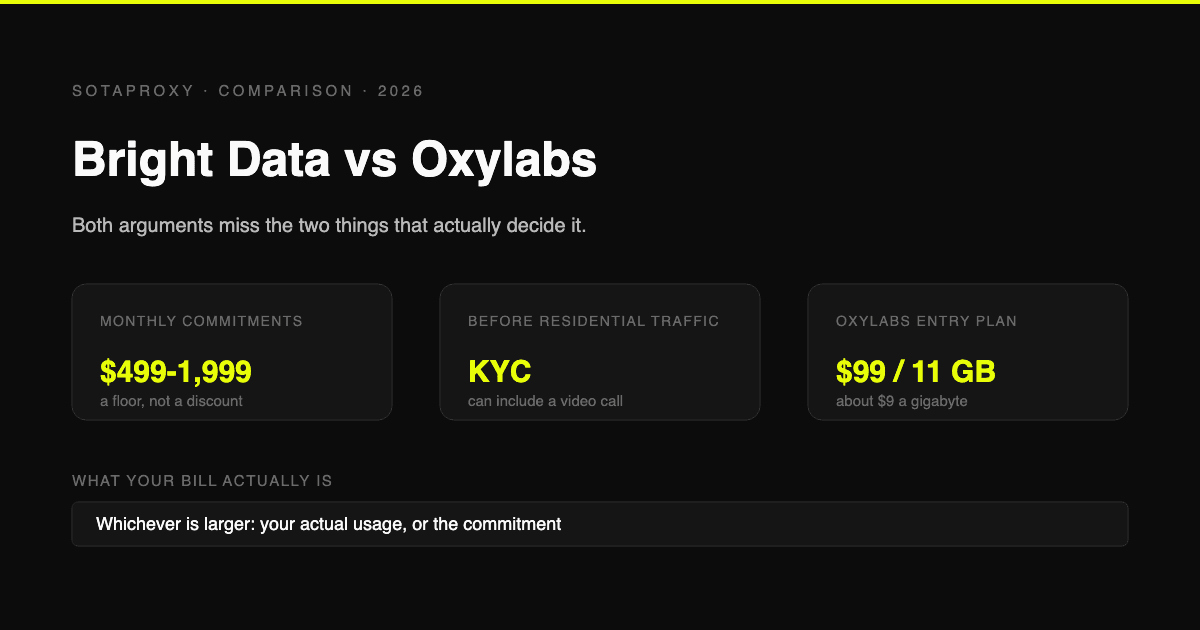
Bright Data vs Oxylabs en 2026: precios, compromisos mínimos y el KYC del que nadie habla
Ambas son plataformas empresariales que exigen compromisos de pago mensuales mínimos y un proceso de verificación antes de acceder al tráfico residencial. Precios actuales extraídos directamente de las páginas de ambos proveedores, cuánto terminas pagando realmente si no aprovechas el plan completo y para qué perfil está pensada cada opción.
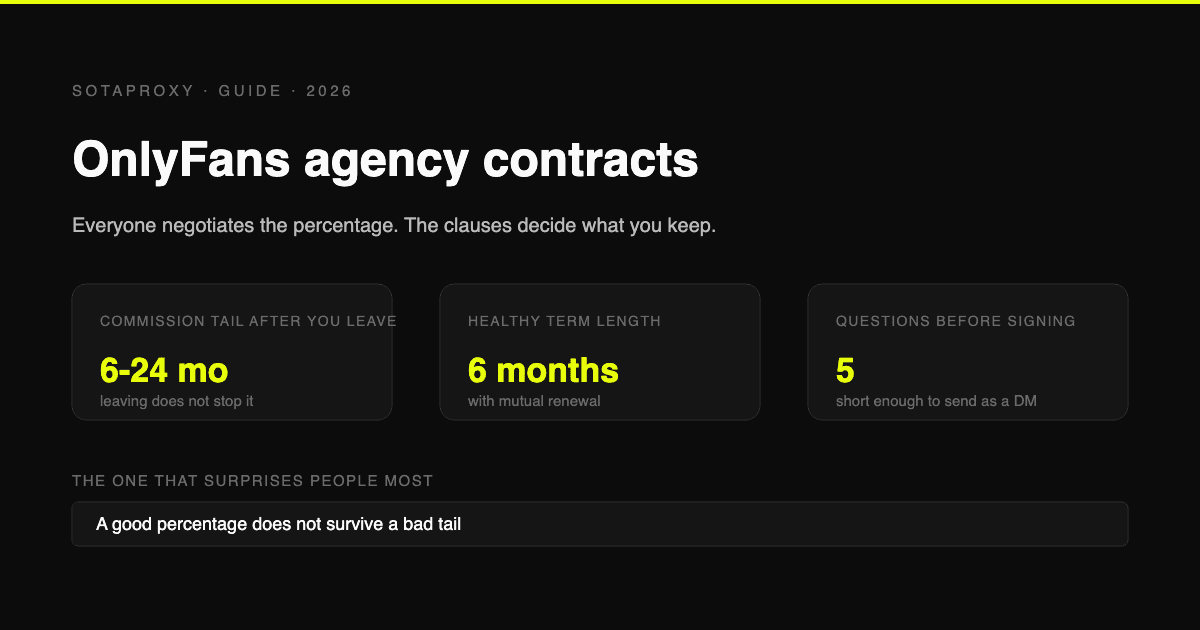
Contratos con Agencias de OnlyFans: Las Cláusulas Que Deciden Cuánto Te Quedas
El porcentaje de reparto es lo que todos negocian y lo que menos importa. Las comisiones residuales, las recuperaciones retroactivas, las comisiones perpetuas por suscriptor, la exclusividad y la propiedad del contenido son lo que determina si salirte te costará algo o no.
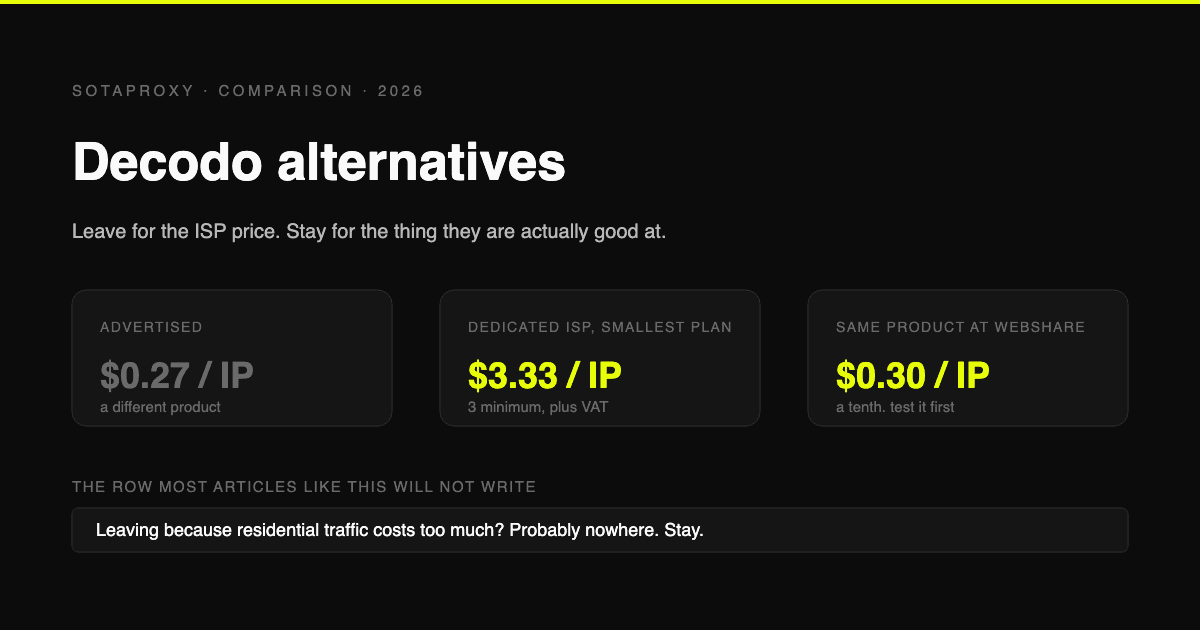
Alternativas a Decodo en 2026: a qué proveedor migrar y cuáles evitar
Decodo lidera en precio en proxies residenciales rotativos, pero resulta de los más caros en ISP dedicados. Precios verificados de ambos, las razones reales por las que la gente se va y qué alternativa encaja con cada caso.
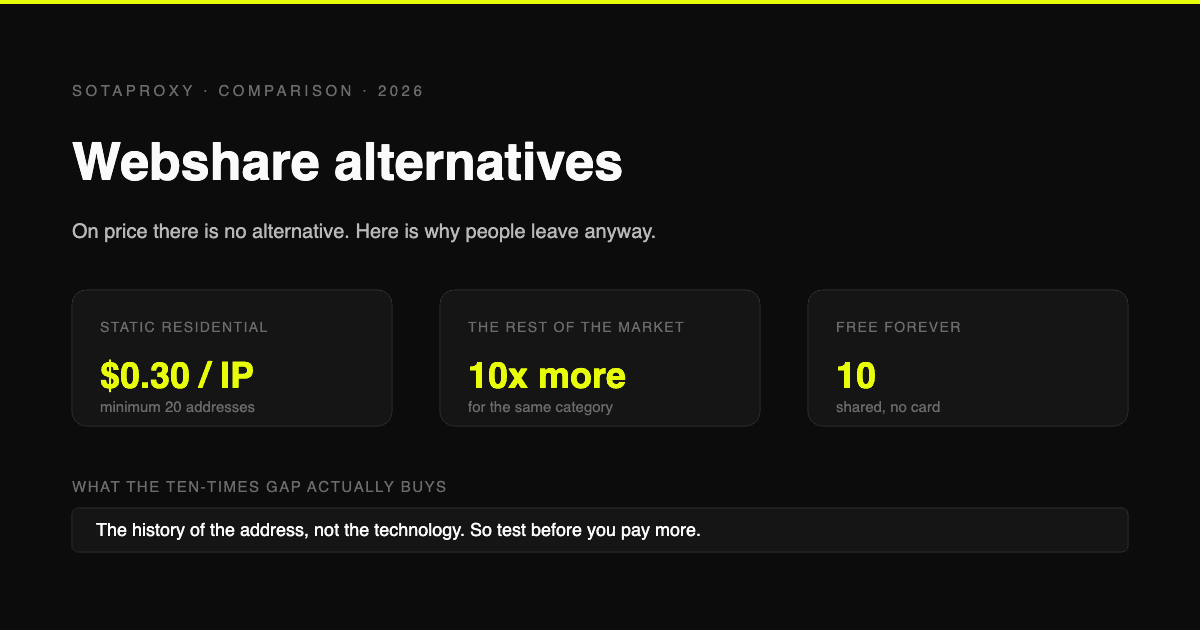
Alternativas a Webshare en 2026: cuando los proxies más baratos dejan de serlo
Webshare regala 10 proxies y vende IPs residenciales estáticas a $0,30 la unidad, una décima parte de lo que cobra la competencia. Precios verificados, las cuatro razones por las que la gente aún migra y el único motivo para quedarse.
Dolphin Anty para gestión de múltiples cuentas: funciones, automatización e integración de proxies
Cómo usar Dolphin Anty para gestionar múltiples cuentas: perfiles de navegador, Cookie Robot, escenarios, Synchronizer, automatización por API y tres formas de conectar proxies de SotaProxy. Código promocional SOTA20 con 20% de descuento.
Proxies ISP, residenciales, de datacenter y móviles: cuál necesitas realmente
Los proxies residenciales estáticos y los ISP son el mismo producto con dos nombres distintos, por eso la mitad de las comparaciones terminan confrontando una cosa consigo misma. Qué es cada tipo, cuánto cuesta por unidad y para qué tarea específica funciona mejor cada uno.