Servidor Proxy SSL: Configuración, Casos de Uso y Optimización
Explora el servidor proxy SSL: cómo funciona, sus ventajas sobre HTTP/SOCKS y la configuración para AdsPower, GoLogin y farming de cuentas.
Lanzas una campaña de Facebook desde un perfil, calientas una cuenta de TikTok desde otro y verificas una landing page desde un tercero. Las IPs rotan correctamente. Las huellas digitales del navegador se ven limpias en AdsPower o Dolphin Anty. Luego una cuenta recibe una advertencia de certificado, otra arroja un error de handshake TLS y una tercera empieza a pedir verificación adicional después del inicio de sesión.
Eso normalmente significa que el punto débil no es la lista de proxies. Es la capa cifrada.
Un proxy estándar puede ocultar de dónde proviene el tráfico. No siempre te da suficiente control sobre cómo se ve y comporta ese tráfico una vez que HTTPS entra en escena. Para equipos de media buying, operadores de afiliados y farmers de cuentas, esa brecha importa. Si la sesión falla en la capa TLS, tu configuración "limpia" aún se ve incorrecta.
Tabla de Contenidos
- Por Qué Tus Proxies Estándar Están Fallando
- La Mecánica Fundamental de un Proxy SSL
- Proxy SSL vs Proxies HTTP y SOCKS5
- Elegir el Tipo de Proxy e IP Adecuado
- Casos de Uso para Arbitraje y Farming de Cuentas
- Configuración, Ajustes y Resolución de Problemas
Por Qué Tus Proxies Estándar Están Fallando
Un fallo común en media buying comienza de la misma manera. Las cuentas se lanzan con una mezcla de proxies HTTP baratos, algunos endpoints SOCKS5 y perfiles de navegador que se ven limpios en GoLogin o Multilogin. Los primeros días parecen buenos. Luego Facebook empieza a pedir verificaciones adicionales, los inicios de sesión fallan en un perfil pero no en otro, la estabilidad del gasto cae, o una cuenta calentada es revisada por razones que el equipo no puede explicar.
El problema raíz generalmente no es la calidad del proxy en sí. Es la inconsistencia de la sesión a través de capas que la plataforma compara con el tiempo.
Un proxy estándar puede ocultar la IP pública y aún así dejar el resto de la sesión desigual. El perfil del navegador dice una cosa. La ruta dice otra. Geo, persistencia, manejo de TLS y reutilización de sesión dejan de alinearse. En operaciones multi-cuenta, ese desajuste es suficiente para crear fricción evitable.
Qué falla en la práctica
Los patrones de falla son predecibles:
- Identidad de sesión mixta: La misma cuenta aparece en una IP residencial en una ubicación, luego regresa a través de una ruta de datacenter con un patrón de conexión diferente.
- Desajuste entre navegador y transporte: El perfil antidetect permanece estable, pero la ruta del proxy cambia con demasiada frecuencia, pierde persistencia o desencadena problemas de certificado.
- Errores relacionados con TLS: Las páginas de pago, flujos del administrador de anuncios y landing pages fallan porque la cadena de proxy maneja mal el tráfico cifrado.
- Mala política de rotación: Los equipos rotan cuentas que necesitan consistencia a largo plazo, luego mantienen sesiones persistentes en tareas que necesitan cambios frecuentes de IP.
Regla práctica: Si una cuenta necesita envejecer, gastar o sobrevivir una apelación, trata la ruta de red como parte de la huella digital.
Por eso los equipos superan rápidamente las listas genéricas de proxies. HTTPS es el estándar para flujos de inicio de sesión, pasos de facturación, rutas de revisión de anuncios y la mayoría de las páginas que los compradores tocan todos los días. Si la capa del proxy no puede mantener estables las sesiones cifradas, la cuenta lo paga con más verificaciones, menor confianza y depuración más difícil. Los equipos que necesitan enrutamiento estable, control de ubicación y persistencia de sesión generalmente terminan estandarizando en infraestructura de proxy construida para operaciones de cuentas en lugar de mezclar fuentes aleatorias.
Por qué los equipos de cuentas lo sienten primero
Los equipos de seguridad generalmente discuten los proxies SSL como un punto de control para el tráfico cifrado. Los equipos de arbitraje ven el mismo problema en términos operativos:
- inicios de sesión fallidos en cuentas publicitarias
- confianza rota en cuentas calientes
- comprobaciones geo inestables
- pruebas de cloaking inconsistentes
- sesiones que pasan en un navegador antidetect y fallan en otro
Para el farming de cuentas y la verificación de anuncios, la pregunta no es si el proxy oculta una IP. La pregunta es si la sesión completa permanece creíble a través del uso repetido. Un servidor proxy SSL adecuado da ese control en la capa cifrada, donde muchas configuraciones de proxy estándar comienzan a desmoronarse.
La Mecánica Fundamental de un Proxy SSL
Un servidor proxy SSL se sitúa entre el navegador y el destino y divide una sesión cifrada en dos. El cliente construye una sesión TLS al proxy. El proxy luego abre una sesión TLS separada al servidor objetivo. Esa división es todo el punto. Le da al operador una capa de control dentro de HTTPS en lugar de tratar el tráfico cifrado como una caja negra.
Juniper documenta este modelo claramente en su documentación de proxy SSL directo e inverso. El proxy termina la sesión del lado del cliente, inspecciona o aplica política al tráfico, y luego lo vuelve a cifrar antes de enviarlo upstream.
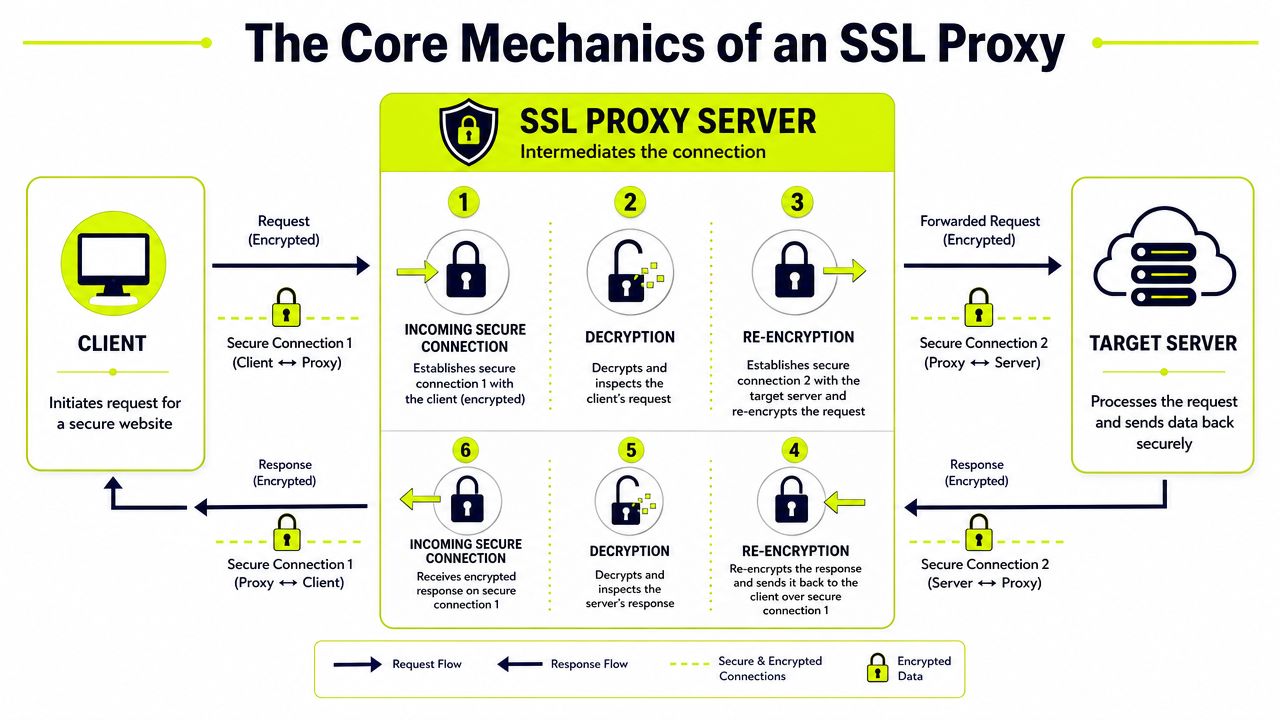
A nivel de paquete, esto cambia más que el enrutamiento.
Un proxy simple generalmente reenvía tráfico cifrado con visibilidad limitada sobre lo que sucede dentro del intercambio HTTPS. Un proxy SSL puede hacer cumplir el manejo de certificados, aplicar reglas de filtrado, mantener el comportamiento de la sesión predecible y registrar fallos en el punto donde muchos equipos de cuentas pierden visibilidad. Para compradores de medios que ejecutan múltiples perfiles, eso importa durante inicios de sesión, verificaciones de facturación, flujos de revisión de anuncios y cargas de páginas sensibles a la geolocalización donde una ruta TLS rota puede desencadenar verificación adicional o un fallo silencioso.
El trade-off práctico es simple. Ganas control, pero también asumes responsabilidad por la confianza del certificado, compatibilidad del navegador y consistencia de sesión. Si el proxy está mal configurado, el resultado no es un pequeño problema de rendimiento. Puede manifestarse como advertencias de certificado, redirecciones fallidas, pasos de checkout rotos o acciones de cuenta que parecen sospechosas porque la sesión cifrada se comporta diferente a una ruta de usuario normal.
Para las operaciones de cuentas, el proxy SSL pasa de ser un concepto de seguridad a una decisión de infraestructura. Los equipos lo usan para mantener estables las sesiones cifradas a través de navegadores antidetect, hacer coincidir la ruta de red con la huella digital del perfil y reducir la variación aleatoria entre inicios de sesión repetidos desde la misma cuenta. Si estás revisando proveedores, compara características de proxy construidas para operaciones de perfiles de navegador contra tu modelo de sesión, geo targeting y requisitos de persistencia.
Por qué esto importa para las operaciones de cuentas
El beneficio principal es el control sobre cómo se maneja el tráfico HTTPS bajo presión.
En navegación de bajo riesgo, el reemplazo simple de IP puede ser suficiente. En arbitraje, verificación de anuncios y farming de cuentas, los fallos tienden a ocurrir más profundo en la sesión. Un inicio de sesión puede cargar, luego fallar en una solicitud de fondo. Un paso de pago puede pasar desde un perfil y ser desafiado desde otro. Una verificación de cloaking puede devolver un resultado diferente porque la ruta TLS, cadena de certificados o comportamiento de salida cambió entre intentos.
Una configuración madura de proxy SSL se construye alrededor de TLS y generalmente funciona a través de descifrado, inspección y re-cifrado. En modo proxy directo, maneja tráfico HTTPS saliente desde el lado del cliente. En modo proxy inverso, termina el tráfico cifrado entrante para el servicio protegido. La mecánica es la misma. El objetivo operativo es diferente dependiendo de si estás protegiendo una app, verificando anuncios desde una región objetivo o manteniendo sesiones multi-cuenta consistentes con el tiempo.
Un proxy básico cambia la fuente aparente de la solicitud. Un servidor proxy SSL te da control sobre la ruta de sesión cifrada en sí.
Esa capa adicional no se necesita para cada tarea. Se vuelve útil una vez que la calidad de la cuenta depende de comportamiento HTTPS repetible, manejo limpio de certificados y menos sorpresas entre una sesión y la siguiente.
Proxy SSL vs Proxies HTTP y SOCKS5
La mayoría de los compradores ya conocen la división básica. Los proxies HTTP funcionan en la capa de aplicación. SOCKS5 es más flexible y maneja más tipos de tráfico. Ambos pueden estar bien para muchas tareas. El problema es qué sucede cuando el trabajo se vuelve sensible y la plataforma se vuelve estricta.
Dónde HTTP y SOCKS5 se quedan cortos
Para operaciones de cuentas, la verdadera prueba no es "¿se conecta el proxy?" Es "¿toda la sesión permanece creíble?"
Los proxies HTTP son a menudo suficientes para tareas simples de navegador, scraping de bajo riesgo o verificaciones geo puntuales. Los proxies SOCKS5 son populares en GoLogin, AdsPower, Hidemyacc y Dolphin Anty porque son fáciles de conectar y ampliamente compatibles. Pero ningún tipo resuelve automáticamente el control de sesión cifrada de la manera en que puede hacerlo un servidor proxy SSL.
Esa diferencia se muestra en tres lugares:
- Visibilidad del tráfico: Los proxies básicos generalmente reenvían tráfico cifrado sin darte control en el medio.
- Manejo de certificados: El proxy SSL puede volverse más complejo porque los certificados confiables importan, pero esa complejidad también da más control.
- Consistencia de sesión: Para trabajo de cuentas de alto riesgo, un perfil limpio aún necesita una ruta de red estable y comportamiento predecible bajo HTTPS.
Si ejecutas cuentas en masa, el tipo de proxy importa menos que la consistencia entre perfil de navegador, clase de IP, persistencia de sesión y manejo de tráfico cifrado.
Comparación de Tipos de Proxy para Multi-Cuentas
| Característica | Proxy HTTP | Proxy SOCKS5 | Proxy SSL |
|---|---|---|---|
| Manejo de HTTPS | Reenvía solicitudes HTTPS | Reenvía tráfico flexiblemente | Puede descifrar, inspeccionar y re-cifrar tráfico TLS |
| Visibilidad en tráfico cifrado | Limitada | Limitada | Alta |
| Ajuste para navegadores antidetect | Común | Muy común | Útil cuando importa el control de sesión cifrada |
| Complejidad de configuración | Baja | Baja a moderada | Mayor |
| Gestión de certificados | Generalmente mínima | Generalmente mínima | A menudo requerida |
| Mejores casos de uso | Navegación simple, verificaciones ligeras | Automatización general de navegador, tráfico mixto | Flujos de cuentas sensibles, control de políticas, inspección avanzada |
| Riesgo si está mal configurado | Problemas básicos de conectividad | Problemas básicos de conectividad | Advertencias de certificado, roturas, problemas de confianza |
El corte práctico es simple.
Usa HTTP o SOCKS5 cuando la tarea no dependa del manejo profundo de sesiones cifradas. Actualiza a un servidor proxy SSL cuando la confianza de la cuenta, estabilidad de revisión de anuncios, lógica de cloaking o tráfico sensible a la plataforma comience a romperse de maneras que el perfil del navegador solo no puede explicar.
Elegir el Tipo de Proxy e IP Adecuado
Un comprador lanza diez cuentas publicitarias nuevas con perfiles de navegador limpios, zonas horarias coincidentes y configuración de pago sólida. Dos días después, comienzan los bucles de revisión, los inicios de sesión son desafiados y una cuenta se bloquea después de un desajuste de ubicación. El problema generalmente no es solo el perfil. Es la combinación de método de proxy, reputación de IP y comportamiento de sesión.
Elige el modelo de tráfico antes de comprar IPs. Los equipos que comienzan con un pool de IPs baratas a menudo terminan forzando la ruta de red incorrecta en un flujo de trabajo que necesita sesiones HTTPS estables e identidad predecible.
Comienza con el rol del proxy
Para media buying basado en navegador, la elección predeterminada es un proxy directo. Envía tráfico saliente desde el navegador antidetect a la plataforma y te da control en el punto donde las plataformas evalúan patrones de inicio de sesión, región y continuidad de sesión. Ese es el ajuste normal para AdsPower, GoLogin, Multilogin, Dolphin Anty y Hidemyacc.
Un proxy inverso resuelve un problema diferente. Úsalo frente a tu propia infraestructura, como landing pages, cloakers, rastreadores o endpoints de app, cuando necesites filtrar o proteger el tráfico entrante. Un proxy transparente puede tener sentido dentro de una red corporativa administrada, pero rara vez es el punto de partida correcto para operaciones de cuentas porque el navegador no está configurado explícitamente alrededor de una identidad fija.
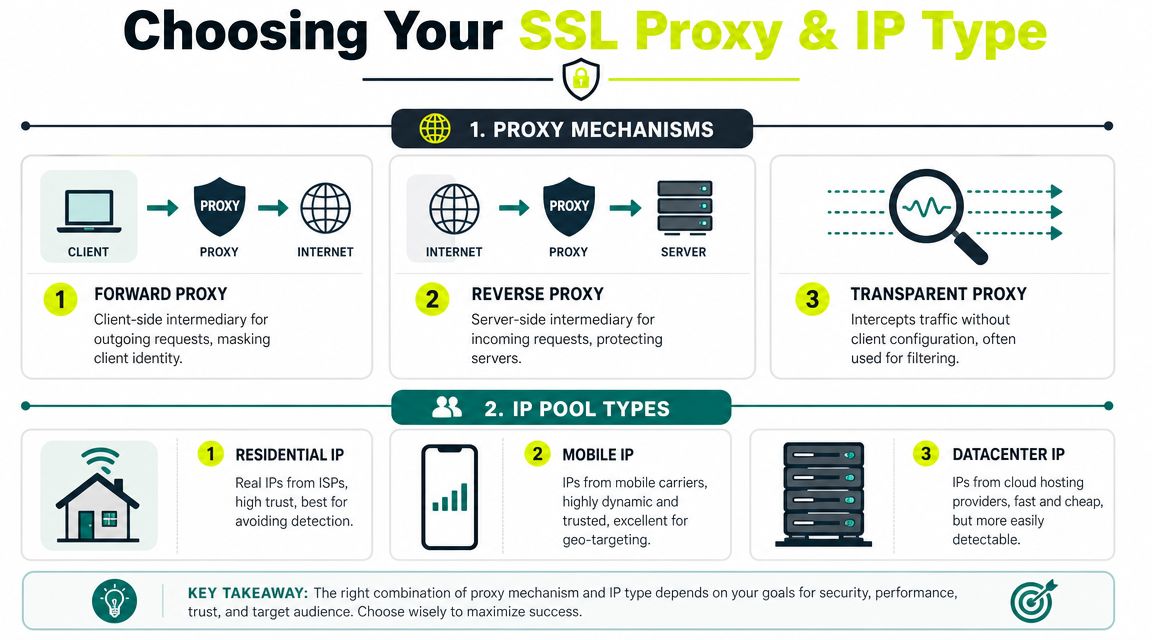
Para los casos de uso de este artículo, la elección es simple. Usa un proxy SSL directo cuando el manejo de sesión cifrada necesite permanecer consistente a través de inicios de sesión, acciones de facturación y acceso repetido a cuentas. Si estás comparando infraestructura, verifica las opciones de servidor proxy disponibles para flujos de trabajo de cuentas contra tu stack de navegador, manejo de certificados, cobertura geo y controles de sesión.
Luego ajusta el tipo de IP a la tarea
Una vez que el rol del proxy esté claro, elige la clase de IP según qué tan arriesgada sea la plataforma y qué tan humano necesite verse el tráfico.
- Proxies residenciales: Mejores para creación de cuentas, calentamiento, acceso a cuentas publicitarias, inicios de sesión de ecommerce y otro trabajo sensible a la confianza. Generalmente se mezclan mejor en el tráfico de usuario normal que los rangos de datacenter.
- Proxies móviles: Fuertes para TikTok, Instagram, flujos centrados en apps y verificación específica de región. Cuestan más, así que úsalos donde la reputación móvil impacte los resultados.
- Proxies de datacenter: Buenos para velocidad, escala, scraping, QA, verificación de enlaces y validación pre-landing. Son eficientes, pero también atraen escrutinio más rápido en flujos estrictos de redes sociales y plataformas publicitarias.
- Proxies IPv6: Útiles solo cuando la plataforma objetivo, herramientas de navegador y red upstream manejan IPv6 limpiamente. En media buying, ese sigue siendo un caso de uso más limitado.
Los presupuestos frecuentemente se desperdician. Los compradores calientan cuentas en IPs de datacenter porque son rápidas y baratas, luego pasan semanas tratando de recuperar señales de confianza. Otros equipos ponen IPs móviles premium en trabajos rutinarios de scraping donde residencial o datacenter hubieran hecho el trabajo por menos.
Un marco de emparejamiento práctico
Usa esto como punto de partida, luego ajusta según la tolerancia de la plataforma y tus propios datos de baneos.
| Tarea | Mejor punto de partida |
|---|---|
| Farming de cuentas de Facebook | Residencial con sesiones persistentes |
| Verificación de anuncios de TikTok | Móvil o residencial fuerte en región objetivo |
| Verificaciones de cloaking | Residencial o móvil, ajustado a geografía de audiencia |
| Scraping de resultados de búsqueda | Datacenter o IPv6 si es aceptado por el objetivo |
| QA de agencia a través de países | Residencial con targeting de ciudad o región |
Una regla se mantiene en todos ellos. Mantén la identidad estable. Misma región, mismo perfil de navegador, misma lógica de sesión, mismo propósito de cuenta. Las plataformas marcan la deriva más rápido que el volumen.
Casos de Uso para Arbitraje y Farming de Cuentas
Un comprador lanza una campaña desde un perfil de navegador limpio, la cuenta publicitaria parece estable durante dos días, luego una verificación de pago, inicio de sesión de soporte o revisión geo dispara una alerta. En la práctica, el fallo es a menudo en la capa de red. La huella digital del navegador parecía consistente, pero la sesión cifrada no.
En arbitraje y farming de cuentas, el manejo de proxy SSL importa porque el trabajo diario ocurre dentro de flujos cifrados. Inicios de sesión, pasos de facturación, páginas de revisión de anuncios, redirecciones, dashboards de socios y landing pages regionales todos funcionan sobre HTTPS. Si la ruta del proxy rompe esos flujos, filtra inconsistencias o rota en el momento equivocado, la cuenta comienza a construir el historial equivocado.
Aislamiento de navegador multi-cuenta
Un perfil antidetect limpio no arregla una identidad de red que deriva.
Para cuentas de Facebook en AdsPower o Multilogin, el objetivo es la consistencia operativa. Un perfil debería mapear a un rol de cuenta, un patrón de país y una política de sesión. El manejo de proxy consciente de SSL reduce los fallos extraños que aparecen durante inicios de sesión cifrados repetidos, revisiones de facturación, trabajo de Business Manager y sesiones de soporte.
La división para farming de cuentas es práctica:
- Cuentas calientes: usa sesiones persistentes y mantén el historial de IP predecible.
- Registro o colección amplia: rota más a menudo, pero mantén esos activos separados de las cuentas destinadas a gastar.
- Recuperación y apelaciones: usa el par de proxy y perfil más estable disponible. No experimentes en cuentas envejecidas.
Los equipos que siguen preguntando por qué una configuración funciona y otra es desafiada generalmente se topan con la misma respuesta. El perfil del navegador se mantuvo quieto, pero el patrón de sesión cifrada no. Si necesitas aclarar los conceptos básicos operativos, las FAQ de configuración de proxy y sesión son un punto de referencia útil.
Verificación de anuncios y comprobaciones geo
El QA geo es donde el dinero se filtra.
Un creativo pasa revisión en una ubicación, luego el anuncio en vivo abre un prelander diferente, un checkout roto o un mensaje de cumplimiento local en el país objetivo. Las IPs de oficina rara vez muestran el mismo camino que los usuarios reales. Las rutas residenciales o móviles ajustadas a la región objetivo dan una mejor lectura de lo que ve la audiencia.
Eso importa para el trabajo diario de compra:
- Verificaciones de creativos de TikTok en países específicos
- Vistas previas de anuncios de Facebook con precios locales o lógica de oferta
- Landing pages de afiliados con diferencias de idioma, legales o de redirección
- Funnels de socios que se comportan diferente por geografía
Una regla ayuda aquí. Verifica la ruta completa, no solo la primera página. Una página puede cargar bien desde el clic del anuncio y aún fallar en la siguiente redirección cifrada, paso de pago o entrega de rastreador.
Aquí hay un recorrido rápido que mapea bien a estos flujos de trabajo:
Cloaking y filtrado de tráfico
Las configuraciones de cloaking se rompen cuando la historia del tráfico deja de coincidir.
Si los sistemas de moderación ven una versión de una página y los usuarios reales ven otra, la capa de proxy tiene que permanecer alineada con el comportamiento del navegador, región e historial de sesión. Las cadenas de proxy descuidadas exponen diferencias en el comportamiento TLS, geografía de IP, rutas de redirección o patrones de visita repetida. Eso es a menudo suficiente para revelar el filtro.
El enfoque más seguro es dividir entornos por propósito:
- Rutas de tráfico de revisión
- Rutas de tráfico de usuario
- Rutas de verificación interna
Cada una necesita su propia lógica de perfil de navegador, estándar de IP y política de sesión. Mantén las historias separadas. No ejecutes verificaciones de moderación, visitas de usuarios reales y QA interno a través del mismo stack de identidad.
Algunos operadores también construyen un flujo de ingresos paralelo alrededor de flujos de trabajo intensivos en proxies revendiendo acceso o refiriendo a otros compradores. Si ese modelo se ajusta a tu operación, Sota Proxy ofrece un programa de afiliados con hasta 40% de comisión a través de su página de programa de socios.
Configuración, Ajustes y Resolución de Problemas
La mayoría de las configuraciones fallan. No en teoría. En los campos de entrada.
Una configuración de servidor proxy SSL funcional necesita credenciales de proxy limpias, la configuración correcta del perfil del navegador, certificados confiables donde se requieran y una política de sesión que coincida con la tarea. Si cualquiera de esos deriva, la cuenta comienza a comportarse como si tuviera dos personalidades.
Flujo de configuración básica
La cadena de proxy genérica todavía se ve familiar:
host:puerto:usuario:contraseña
En AdsPower, GoLogin, Dolphin Anty, Multilogin o Hidemyacc, generalmente ingresas eso en la configuración de proxy del perfil, pruebas la conexión, luego vinculas el perfil a ese modelo de sesión. El error es tratar "prueba de proxy pasada" como la prueba real. No lo es. La prueba real es si la plataforma objetivo puede completar sus flujos cifrados sin advertencias, estancamientos o comportamiento cambiado.
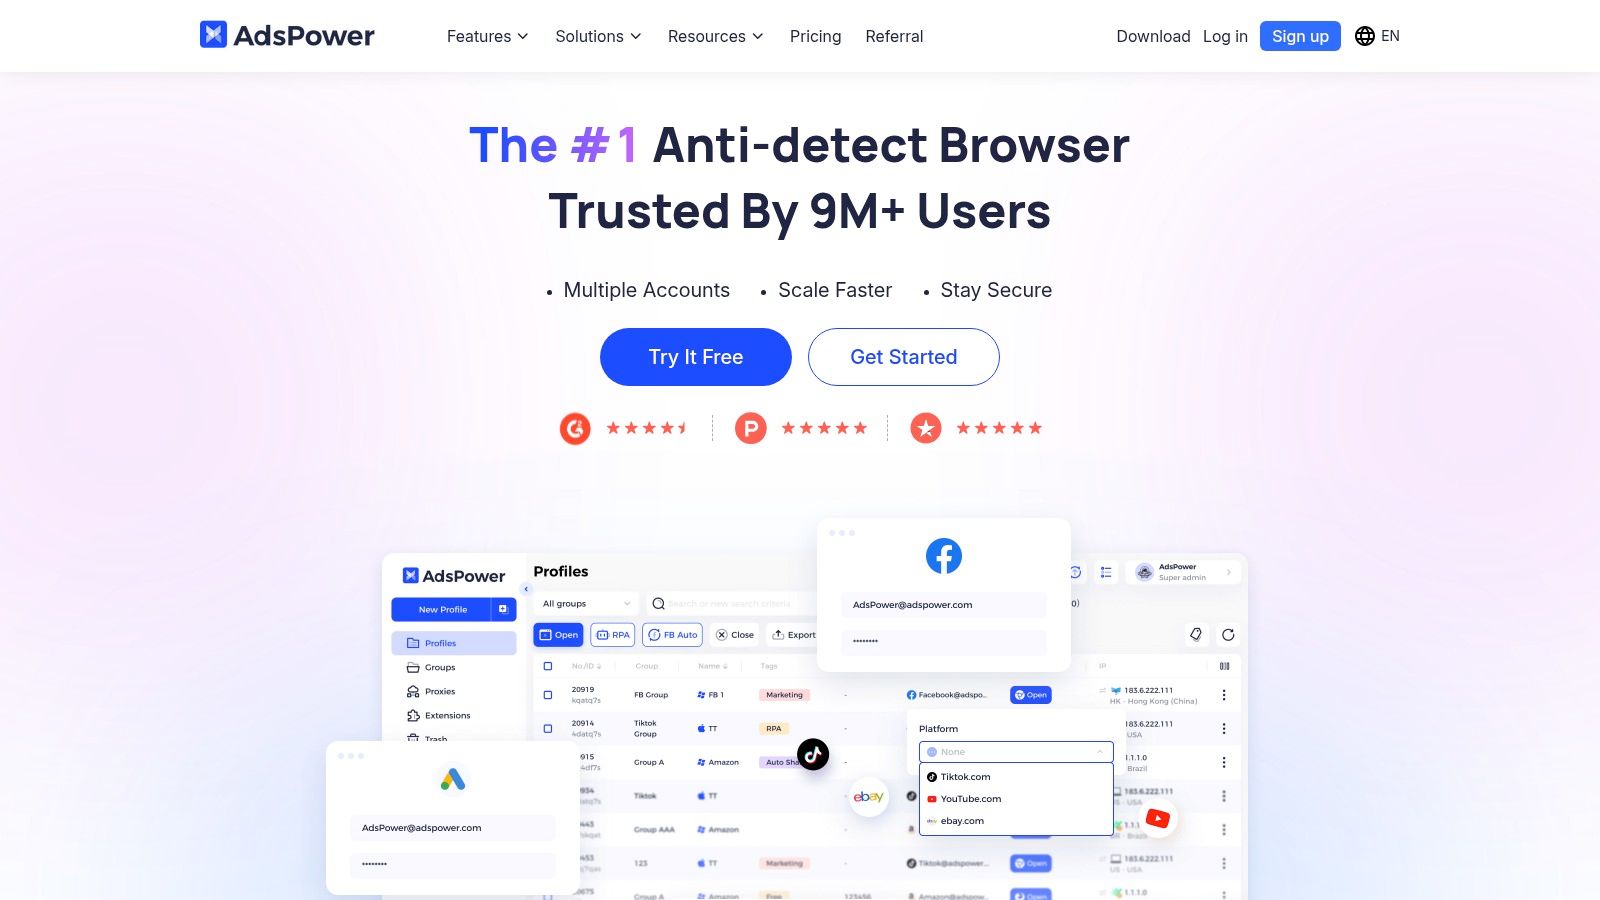
Una lista de verificación de configuración limpia:
- Vincula un perfil a una misión: No uses la misma identidad de navegador para farming, gasto, scraping y recuperación de soporte.
- Ajusta la región correctamente: Zona horaria, idioma y geografía del proxy deben concordar.
- Mantén la lógica de sesión intencional: Persistente para confianza de cuenta. Rotativa para colección amplia o verificaciones públicas repetidas.
- Prueba el destino real: Abre el flujo real de Facebook, TikTok, pago o landing que usarás. No te detengas en un verificador de proxy.
Qué suele fallar primero
Un problema operativo clave con la inspección SSL/TLS es que requiere certificados confiables y reglas de bypass explícitas, y la configuración incorrecta puede romper sitios, lo que Skyhigh destaca en su guía sobre trade-offs de despliegue de proxy inverso y complejidad de inspección SSL.
Eso mapea directamente a los problemas que ven los operadores:
- Advertencias de certificado: El navegador o app no confía en la cadena de certificados del proxy.
- Cargas parciales de página: Algunos scripts, widgets de pago o recursos embebidos fallan bajo inspección.
- Ralentizaciones aleatorias: La IP está sobrecargada, la ruta es pobre o el nodo del proxy está bajo presión.
- Desconexiones frecuentes: Las reglas de rotación son demasiado agresivas para una sesión vinculada a inicio de sesión.
No resuelvas baneos de cuentas y errores SSL en el mismo pase. Primero haz estable la sesión cifrada. Luego juzga la calidad de la cuenta.
Si necesitas referencias de resolución de problemas antes de cambiar perfiles a escala, verifica las FAQ de Sota Proxy contra tu navegador y modelo de sesión.
Ajustando para estabilidad
Unas pocas reglas de ajuste funcionan consistentemente bien.
Para sesiones sociales de larga duración, usa sesiones persistentes. Una cuenta publicitaria de Facebook, inicio de sesión de anuncios de TikTok o cuenta de vendedor de ecommerce calentada se beneficia de la continuidad. Los cambios constantes de IP crean ruido, incluso cuando la huella digital del navegador se ve estable.
Para scraping, verificación amplia de anuncios o monitoreo de búsqueda, usa sesiones rotativas. En esos flujos de trabajo, la reutilización puede crear su propio patrón de detección.
Mantén estas barreras en su lugar:
- Separa niveles de cuentas: No pongas cuentas farmeadas y cuentas de gasto de alto valor en la misma política operativa.
- Limita cambios por perfil: Si cambias proxy, user agent, zona horaria y comportamiento a la vez, no sabrás qué causó el problema.
- Usa lógica de bypass con cuidado: Algunas páginas o dominios pueden necesitar bypass de inspección para evitar roturas.
- Vuelve a probar después de cada cambio: Una corrección puede crear otra inconsistencia dos pasos después.
Los mejores operadores no persiguen el sigilo perfecto. Persiguen comportamiento normal repetible.
Si necesitas IPs residenciales, móviles, ISP o de datacenter para multi-cuentas, verificación de anuncios, scraping o campañas geo-segmentadas, Sota Proxy te da un lugar para administrar sesiones, ubicaciones y escalado sin parchear proveedores aleatorios juntos.
Artículos relacionados
Integración de Proxy en AdsPower: La Guía Completa de Configuración
Integración paso a paso de proxy en AdsPower con SotaProxy. Cubre configuración, tipos de proxy, rotación, solución de problemas y mejores prácticas para flujos de trabajo con múltiples cuentas.
7 Mejores Proveedores de Proxies para Arbitraje y Scraping
Compara 7 proveedores de proxies destacados según tipos de IP, segmentación, rotación, uptime, señales de precios y adecuación para scraping, cuentas publicitarias, farming y arbitraje.
Los 10 Mejores Servicios de Proxy para Anuncios, Scraping y Automatización
Compara los mejores servicios de proxy para verificación de anuncios, scraping, operaciones de cuentas y geo-targeting según tipo de IP, precio, tiempo de actividad y controles.
10 Alternativas a Smartproxy para Equipos Técnicos
Compara 10 alternativas a smartproxy según tipo de proxy, calidad de IP, segmentación, rotación, velocidad, precios y caso de uso para equipos técnicos.
10 Alternativas a IPRoyal para Cargas de Trabajo Proxy Serias
Compara 10 alternativas a IPRoyal para scraping, verificación de anuncios, gestión de cuentas, navegadores antidetección, campañas geo, precios, rotación y soporte.
10 Alternativas a Oxylabs para Scraping y Operaciones Publicitarias
Compara 10 alternativas a Oxylabs por tipo de proxy, cobertura geográfica, tiempo de actividad, rotación, precios y caso de uso para scraping, verificación de anuncios y gestión de cuentas.