Как создать прокси-сервер в 2026 году: SSH, Squid и SOCKS5 на VPS
Три способа развернуть собственный прокси-сервер - от SSH-туннеля одной командой до Squid с авторизацией. Конфигурации, которые мы проверили сами, и честный разбор того, что самодельный прокси делать не умеет.
Прокси-сервер это небольшая программа на машине с публичным адресом. Она принимает ваше соединение и выполняет запрос от вашего имени, так что сайт видит адрес машины, а не ваш. Создание такого сервера занимает от одной до десяти минут в зависимости от того, какой из трёх вариантов вам нужен.
Для всех трёх требуется одно и то же: Linux-сервер, на который вы можете войти. Команды ниже приведены для Ubuntu 24.04. Мы протестировали каждую программу и каждую строку конфигурации, результаты указаны там, где это важно. Команды установки используют собственные пакеты Ubuntu.
Три способа по времени настройки
| Способ | Протокол | Время | Для чего подходит |
|---|---|---|---|
| SSH-туннель | SOCKS5, только на вашей машине | 1 минута | Быстрая проверка из другого местоположения, ничего устанавливать не надо |
| microsocks | SOCKS5 с паролем | 5 минут | Постоянный прокси для приложений и скриптов |
| Squid | HTTP с паролем | 10 минут | Постоянный прокси для браузеров и всего, что работает с HTTP |
Если не уверены, какой выбрать, начните с SSH-туннеля. Он не требует установки ПО на сервере и не оставляет следов.
Способ 1: SSH-туннель одной командой
Если вы можете войти на сервер по SSH, прокси у вас уже есть. Выполните на своём компьютере:
ssh -D 1080 -N user@your-server-ip-D 1080 открывает SOCKS5-прокси на порту 1080 вашей машины, а -N говорит SSH не запускать оболочку. Пока эта команда работает, всё, что вы направляете на 127.0.0.1:1080, выходит через сервер.
Проверьте из второго терминала:
curl -x socks5h://127.0.0.1:1080 https://api.ipify.orgДолжен вывестись адрес сервера. В браузере укажите SOCKS5-прокси с хостом 127.0.0.1 и портом 1080.
Ограничения встроены в сам метод. Прокси существует только пока выполняется SSH-команда, он слушает только на вашей машине, и никто другой не может его использовать. Эти же ограничения делают его безопасным: в интернет ничего нового не выставляется.
Способ 2: SOCKS5-прокси с паролем
Чтобы прокси работал постоянно и был доступен с других машин, установите SOCKS5-сервер. microsocks это самый компактный сервер, который имеет смысл использовать, он есть в репозитории пакетов Ubuntu.
sudo apt update
sudo apt install -y microsocks
microsocks -p 1080 -u proxyuser -P 'choose-a-long-password'
Проверьте со своего компьютера:
curl -x socks5h://proxyuser:choose-a-long-password@your-server-ip:1080 https://api.ipify.orgВ нашем тесте запрос с правильными учётными данными вернул адрес выхода, а запросы без учётных данных или с неверным паролем были отклонены.
Чтобы прокси продолжал работать после выхода из системы и перезагрузок, создайте файл /etc/systemd/system/microsocks.service:
[Unit]
Description=microsocks SOCKS5 proxy
After=network.target

[Service]
ExecStart=/usr/bin/microsocks -p 1080 -u proxyuser -P choose-a-long-password
Restart=always
User=nobody

[Install]
WantedBy=multi-user.target
Затем запустите:
sudo systemctl daemon-reload
sudo systemctl enable --now microsocks
Способ 3: HTTP-прокси с Squid
Squid это стандартный HTTP-прокси, его стоит использовать, когда клиент это браузер или инструмент, который понимает только HTTP-прокси.
Установите его вместе с утилитой для создания файла паролей:
sudo apt update
sudo apt install -y squid apache2-utils
sudo htpasswd -c /etc/squid/passwd proxyuser
htpasswd запросит пароль дважды. Теперь укажите Squid требовать его. В Ubuntu основной конфигурационный файл загружает все файлы из /etc/squid/conf.d/ именно в том месте, где должны быть правила доступа, так что редактировать основной файл не нужно. Создайте /etc/squid/conf.d/proxy.conf:
auth_param basic program /usr/lib/squid/basic_ncsa_auth /etc/squid/passwd
auth_param basic realm proxy
acl authenticated proxy_auth REQUIRED
http_access allow authenticatedforwarded_for delete
via off
request_header_access Cache-Control deny all
Первые четыре строки включают проверку пароля и пропускают всех, кто её прошёл. Остальные попадают на строку http_access deny all, которой конфигурация Ubuntu уже заканчивается. Последние три строки запрещают Squid сообщать о себе и передавать ваш настоящий адрес в заголовках запроса.
Проверьте конфигурацию и перезапустите:
sudo squid -k parse
sudo systemctl restart squid
Squid слушает порт 3128. Проверьте его работу:
curl -x http://proxyuser:your-password@your-server-ip:3128 https://api.ipify.org
В нашем тесте запрос без учётных данных или с неверным паролем получал ответ 407, а правильные учётные данные проходили. squid -k parse выдаёт предупреждение, что HTTP требует использования Via. При via off это ожидаемо и не является ошибкой.
Мы также посмотрели, что добавляет Squid к запросу, когда этих трёх последних строк нет. На обычный HTTP-сайт он отправил три дополнительных заголовка: Via с именем хоста самого сервера, X-Forwarded-For с адресом клиента и Cache-Control: max-age=259200. Первые две строки убирают первые два заголовка. Третья убирает заголовок Cache-Control, включая тот, который отправляет ваш собственный клиент. Всё это не касается HTTPS-сайтов: там прокси только пропускает зашифрованный туннель и ничего добавить не может.
Закройте доступ, прежде чем уходить
Прокси, который отвечает без пароля, становится открытым прокси. Сканеры ищут их постоянно, и найденный сервер используют для чужого трафика под именем вашего сервера. Три правила предотвращают это.
Никогда не запускайте прокси без аутентификации. Способы 2 и 3 выше включают её с самой первой команды именно поэтому.
Открывайте порт только для себя, если есть возможность. Если вы подключаетесь с фиксированного адреса, разрешите только его:
sudo ufw allow OpenSSH
sudo ufw allow from 203.0.113.10 to any port 3128 proto tcp
sudo ufw enable
Замените адрес на свой, а порт на 1080 для microsocks. Сначала разрешите OpenSSH, иначе включение файрвола отрежет вас от сервера.
Помните, что пароль передаётся в открытом виде. И HTTP-аутентификация прокси, и SOCKS5-аутентификация отправляют имя пользователя и пароль без шифрования между вами и прокси. Страницы, которые вы загружаете по HTTPS, остаются зашифрованными, но саму авторизацию на прокси может прочитать любой на пути. Это ещё одна причина ограничить порт по адресу и причина, по которой SSH-туннель безопаснее двух других.
Что вы построили и чего не построили
Теперь у вас есть один прокси с одним адресом, и этот адрес принадлежит хостинговой компании. Это имеет последствия.
Сайты видят, что это сервер. Диапазоны адресов хостинговых компаний общедоступны. Сайт, который отклоняет адреса дата-центров, отклонит ваш, как бы хорошо прокси ни был настроен. Как узнать, делает ли это ваша цель, написано в лучших прокси для веб-скрейпинга.
Ротации нет. Один сервер - один адрес. Ротирующий пул означает много серверов, шлюз перед ними и проверки работоспособности, а это уже инфраструктурный проект, а не туториал.
Вы не можете получить резидентные или мобильные адреса. Они берутся из настоящих домашних и операторских соединений. Никакая настройка сервера не превратит хостинговый адрес в такой.
Это не дешевле в расчёте на адрес. Самый маленький сервер в DigitalOcean стоит $4,00 в месяц. Выделенный адрес дата-центра в аренду у нас стоит $1,80 в месяц, или $1,35 за штуку от десяти. Если вам нужен только адрес, аренда выигрывает по цене с первого же адреса.
Что даёт собственный хостинг, так это контроль. Логи принадлежат вам, никто другой не пользовался сервером, пока вы его держите, и вы сами решаете, что на нём запускать. Для личного выхода, которым пользуетесь только вы, тестового окружения или изучения работы прокси это стоит нескольких долларов.
Стоит упомянуть один вариант. Это же ПО работает на домашней машине, например на Raspberry Pi. Это даёт вам прокси с вашим собственным домашним адресом, что удобно для доступа к сервисам вашей страны во время поездок. Для этого понадобится проброс порта на роутере и адрес, который не меняется слишком часто.
Построить или арендовать
Вам нужно Сделайте это Зайти на сайт из другой страны один раз SSH-туннель Личный выход, которым пользуетесь только вы Постройте сами, Squid или microsocks Один адрес, который сайт не распознает как серверный Арендуйте ISP-прокси Много адресов или адреса с ротацией Арендуйте прокси дата-центра или резидентные Понять, как работают прокси Постройте все три, это займёт день
Различия между арендуемыми типами описаны в ISP против резидентных против дата-центров против мобильных.
FAQ
Можно ли создать прокси-сервер бесплатно?
ПО бесплатное. Сервер - это расход. Если у вас уже есть Linux-сервер для чего-то другого, SSH-туннель не стоит ничего дополнительно.
Что проще - Squid или SOCKS5-сервер?
SOCKS5-сервер. microsocks - это одна команда с именем пользователя и паролем. Squid требует файл с паролями и короткий конфигурационный файл, зато работает с клиентами, которые принимают только HTTP-прокси.
Как сделать прокси-сервер с ротацией?
Нужно больше одного адреса. Ротация означает, что каждый запрос уходит с другого адреса, поэтому нужен пул серверов и шлюз, который выбирает между ними. Для одного человека это редко стоит строить, и для этого существуют арендованные ротирующие прокси.
Законно ли запускать собственный прокси-сервер?
Запуск прокси на оплаченном сервере законен в большинстве стран. То, что вы делаете через него, оценивается так же, как если бы вы делали это напрямую, и к трафику применяются условия вашего хостинг-провайдера.
Нужно ли доменное имя?
Нет. К прокси обращаются по адресу и порту.
Похожие статьи
ISP, резидентные, дата-центровые и мобильные прокси: какие действительно нужны вам
Статические резидентные и ISP-прокси - это один и тот же продукт под разными названиями, поэтому половина сравнений сводится к сопоставлению вещи с самой собой. Разбираем типы прокси, их реальную стоимость за единицу и конкретные задачи, для которых каждый тип подходит лучше всего.
Почему рабочего прокси недостаточно: чек-лист ToDetect перед запуском
Рабочий прокси не гарантирует стабильное окружение браузера. Узнайте, как ToDetect проверяет IP, DNS, WebRTC и признаки отпечатка браузера перед запуском.
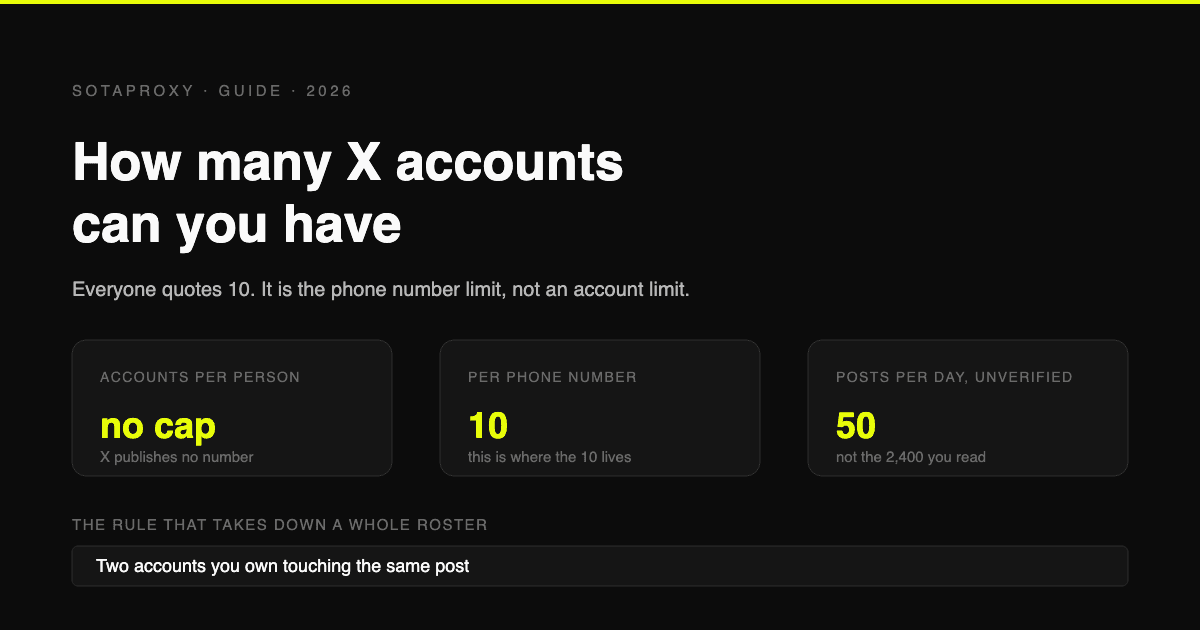
Сколько аккаунтов X (Twitter) можно иметь в 2026 году (лимит 10 - это ограничение на номер телефона, а не на количество аккаунтов)
X не публикует ограничений на количество аккаунтов на одного человека. Упоминаемая всеми цифра 10 - это число аккаунтов, которые можно привязать к одному номеру телефона. Реальные ограничения - это 50 постов в день для бесплатного аккаунта, дублирование сценариев использования и взаимодействие между аккаунтами.
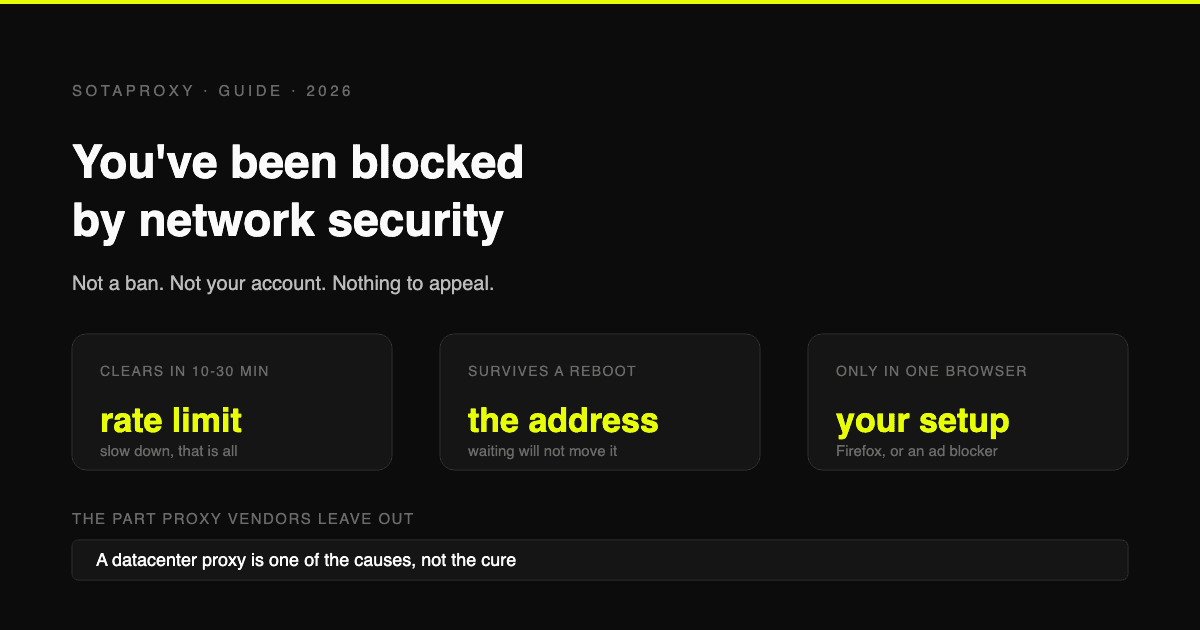
Reddit «Вы заблокированы сетевой безопасностью»: все причины и решения для каждой
Это не бан, и обжаловать нечего. Блокировка исходит от пограничной инфраструктуры Reddit, применяется к вашему подключению и имеет шесть причин. Вот как определить, какая из них у вас, и как долго длится каждая.
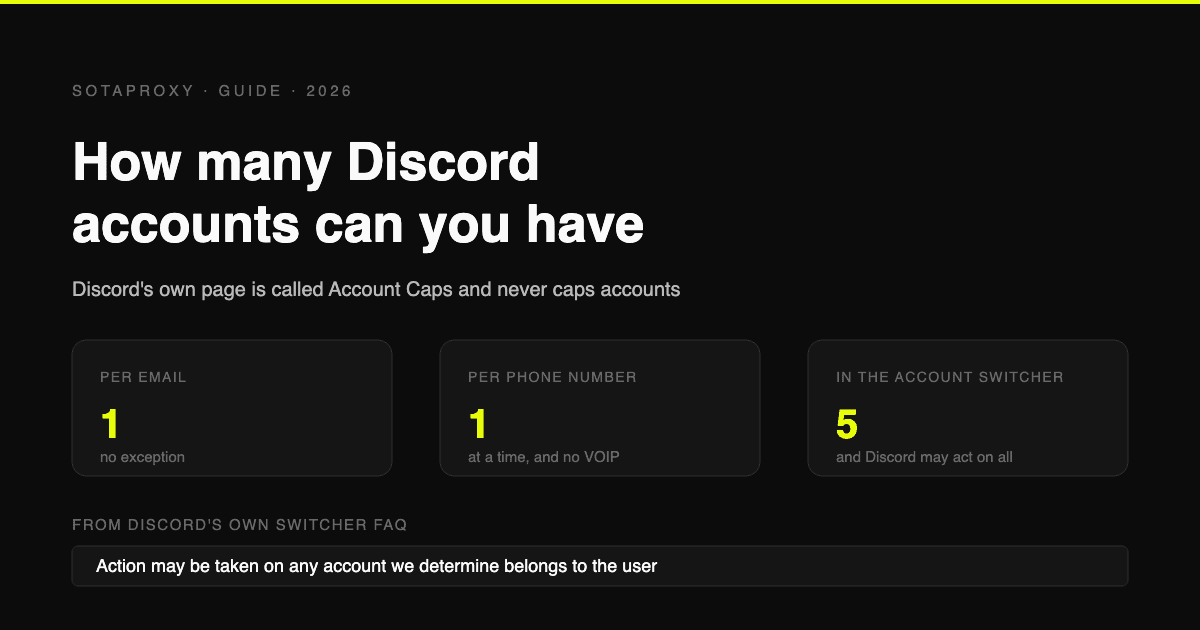
Сколько аккаунтов Discord можно иметь в 2026 году (на email, на телефон, на устройство)
Discord не публикует ограничений на количество аккаунтов. Реальные лимиты: один на email, один номер телефона одновременно без VOIP и пять в переключателе аккаунтов, что Discord может применять глобально.