Как исправить ошибки SSL-сертификатов с прокси и браузерами
Не позволяйте ошибкам SSL-сертификатов губить ваши кампании. Это руководство содержит технические решения для настроек прокси, антидетект-браузеров и мультиаккаунтной автоматизации.

Вы проверяете лендинги в AdsPower или GoLogin, идёт прогрев рекламного аккаунта Facebook, креативы TikTok распределены по геолокациям, и вдруг браузер выдаёт предупреждение о сертификате. Легче всего обвинить целевой сайт. Но часто это неправильно.
Для операторов мультиаккаунтов ошибки SSL-сертификатов обычно возникают где-то на пути между профилем и сайтом. Уровень прокси. Локальное хранилище доверенных сертификатов. HTTPS-сканирование антивируса. Профиль браузера с устаревшими корневыми сертификатами. Плохой residential exit. Мобильный прокси, который работает в одном профиле, но не работает в другом. Если вы запускаете клоакинг, фармите аккаунты или проверяете рекламу в разных регионах, это различие имеет значение. Вы можете потратить час на замену доменов, когда реальная проблема - в вашем собственном стеке.
Содержание
- Почему ошибки SSL-сертификатов останавливают вашу работу
- Быстрый алгоритм диагностики SSL TLS
- Решение типичных серверных проблем с сертификатами
- Как прокси и антидетект-браузеры перехватывают ваш трафик
- Расширенная диагностика с помощью команд OpenSSL
- Создание устойчивой настройки прокси для предотвращения ошибок
Почему ошибки SSL-сертификатов останавливают вашу работу
Ошибки SSL-сертификатов не просто блокируют загрузку страницы. Они нарушают рабочие процессы, которые зависят от согласованности. Если вы чередуете профили в Facebook Business Manager, TikTok Ads Manager, замаскированных страницах отзывов, прелендингах партнёрских программ или фарменных витринах, один сбой доверия может выглядеть как сигнал мошенничества, мёртвая посадочная страница или проблема с прокси, когда ничего из этого нет на самом деле.
Самая большая ошибка, которую я вижу, - это предположение, что удалённый сервер всегда сломан. Это стандартный путь устранения неполадок в большинстве блогов, но он упускает проблему, которая важнее для команд рекламных операций. Многие SSL-сбои происходят на стороне клиента, особенно когда трафик перехватывается HTTPS-сканированием антивируса, корпоративными прокси или локально внедрёнными корневыми сертификатами, как WebsitePulse отмечает в своём разборе распространённых ошибок SSL-сертификатов.
Как это выглядит в реальной рекламной работе
Вы увидите это в таких шаблонах:
- Один профиль падает, другой работает: Один и тот же URL, одна цель, разные контейнеры браузера. Обычно это указывает на различия в хранилище доверия профиля, а не на сайт.
- Residential работает, datacenter - нет: Цель может по-разному реагировать на путь, или прокси-провайдер может изменять обработку трафика.
- Базовое соединение работает, антидетект - нет: Подумайте о локальном хранилище сертификатов, перехвате на уровне браузера или обработке SSL на уровне профиля.
- Ломается только одна геолокация: Это может быть проблема с выходом прокси, региональный уровень перехвата или устаревший путь доверия на этом маршруте.
Практическое правило: Если один и тот же URL нормально загружается в чистом локальном браузере, но падает внутри AdsPower, Dolphin Anty, GoLogin, Multilogin или Hidemyacc, в первую очередь рассматривайте это как проблему стека.
Почему предупреждение важно с операционной точки зрения
Для трафик-арбитража ошибки SSL вызывают три немедленные проблемы:
| Операционная область | Что ломается | Что это вам стоит |
|---|---|---|
| Проверка и запуск рекламы | Страницы проверки или посадочные страницы не открываются надёжно | Задержки, отклонённые проверки, плохие решения по маршрутизации |
| Фарм аккаунтов | Прогревочные сессии выглядят нестабильными или подозрительными | Больше ручных повторов, больше шума в истории аккаунта |
| Гео-тестирование и клоакинг | Региональные проверки возвращают ложноотрицательные результаты | Неверные выводы о здоровье офферов |
Чистая настройка SSL-прокси-сервера помогает, но только если вы отделяете дефекты серверных сертификатов от перехвата клиентского пути. В этом ключевое изменение. Перестаньте в первую очередь спрашивать «сломан ли сайт?». Спрашивайте «что на моём пути перезаписывает, проверяет или нарушает доверие?»
Быстрый алгоритм диагностики SSL TLS
Когда вы управляете множеством аккаунтов, вам нужен короткий путь к первопричине. Не теория. Последовательность решений.
По состоянию на июнь 2025 года 88,08% веб-сайтов используют HTTPS, что означает, что обработка сертификатов влияет почти на всё, к чему вы прикасаетесь. Сбои всё ещё дорого обходятся. Network Solutions отмечает инциденты, включая Azure в 2014 году и GitHub CDN и Spotify в 2020 году после того, как просроченные сертификаты вызвали сбои. Для операторов это означает две вещи. Ошибки сертификатов достаточно распространены, чтобы их ожидать, и достаточно дорогостоящи, чтобы быстро диагностировать.
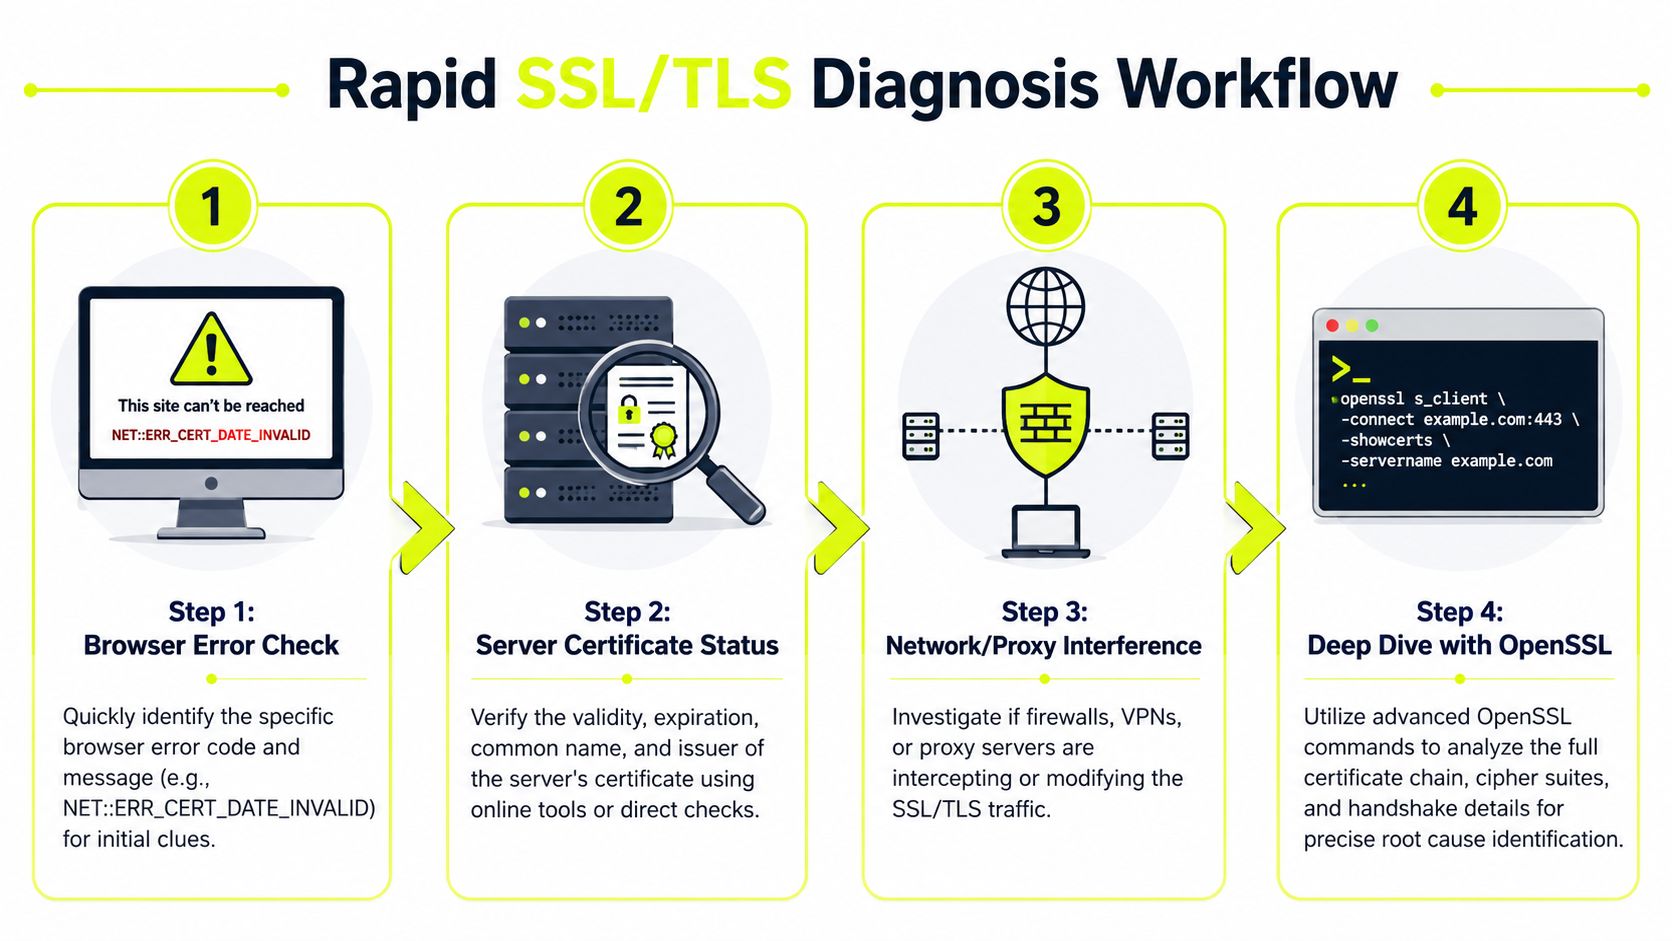
Шестидесятисекундный процесс изоляции
Выполните эти проверки по порядку. Не перепрыгивайте.
Прочитайте точное сообщение об ошибке браузера
Запишите код.NET::ERR_CERT_DATE_INVALID,ERR_CERT_AUTHORITY_INVALIDи ошибки имени хоста указывают в разных направлениях. Если вы не захватите точную строку, вы начнёте гадать.Повторите попытку с URL вне профиля
Откройте тот же URL в чистом системном браузере без прокси. Если он там загружается, цель, вероятно, в порядке, а ваш путь грязный.Повторите с тем же прокси в другом клиенте
Протестируйте тот же выход в cURL или другом чистом контейнере браузера. Если ошибка следует за прокси, вероятная причина - маршрут вашего провайдера, репутация IP или поведение перехвата.Протестируйте без прокси, затем с другим типом прокси
Residential, mobile, datacenter и IPv6 ведут себя по-разному на практике. Residential и mobile обычно выглядят более естественными для рекламных платформ, но низкокачественные пулы всё ещё могут ломать цепочки доверия или создавать нестабильные маршруты. Datacenter чище для повторяемости, но с большей вероятностью попадёт под политики контроля на чувствительных целях. IPv6 может быть нормальным, когда цель и ваш инструментарий правильно его поддерживают, но это добавляет ещё одну переменную совместимости.
Быстрая логика ветвления
Используйте эту быструю матрицу:
- Падает везде: вероятно, серверная проблема с сертификатом.
- Падает только в одном антидетект-профиле: проблема профиля браузера или локального доверия.
- Падает только у одного прокси-провайдера: сетевой путь или перехват на стороне прокси.
- Падает только в одной стране или маршруте оператора: проблема регионального выхода, несогласованность пути прокси или различие доверия клиента.
Не исправляйте проблему с сертификатом случайным сбросом браузера. Сначала докажите, переживает ли ошибка удаление прокси.
Несколько проверок, которые экономят время
- Сначала проверьте авторизацию: Неправильно настроенный поток авторизации прокси может вызвать вводящее в заблуждение поведение браузера. Если сам маршрут нестабилен, устраните это перед тестированием SSL. Это руководство по 407 proxy authorization required актуально, когда уровень прокси падает до установки TLS-сессии.
- Сравните один закреплённый маршрут с одним ротируемым маршрутом: Слишком ранняя ротация скрывает плохой выход и превращает воспроизводимую проблему в шум.
- Проверьте часы базовой машины: Несоответствие времени всё ещё вызывает ложные предупреждения о сертификатах, и это легко упустить на арендованных боксах или старых фермерских машинах.
Порядок имеет значение
Практическая последовательность устранения неполадок - проверить сам сертификат, затем покрытие имени хоста, затем полную цепочку, затем поддержку протокола и шифрования. UptimeRobot также рекомендует настраивать оповещения об истечении срока действия как минимум за 30 дней до истечения, чтобы проблемы с обновлением были выявлены до того, как пользователи увидят сбои, и отмечает, что публичный максимум сертификата составляет 398 дней, а индустрия движется к 47-дневной действительности к 2029 году по прогнозам, что повышает необходимость автоматизации и непрерывной проверки. Эта рекомендация приводится в процессе устранения ошибок SSL-сертификатов UptimeRobot.
Решение типичных серверных проблем с сертификатами
Иногда проблема действительно в сайте. Вам всё равно нужно быстро это определить, даже если вы не можете это исправить.
Наиболее распространённые серверные ошибки SSL-сертификатов делятся на три категории. Просроченные сертификаты, несоответствие имени хоста и неполная цепочка. Ваша задача - не ремонтировать исходный сервер. Ваша задача - решить, ждать, перенаправлять или исключить цель из текущего рабочего процесса.
Просроченные сертификаты
Это просто. Срок действия сертификата сайта истёк, или сайт выдаёт старый на конечной точке, которую вы запросили. Браузеры обычно делают это очевидным.
Это имеет большее значение сейчас, потому что сроки действия сертификатов стали короче. В 2020 году основные браузеры согласовали максимальный срок действия 398 дней для SSL-сертификатов, заменив более длительные сроки и вынудив к более частым обновлениям. Материал CrowdStrike о рисках просроченных SSL-сертификатов также отмечает прогнозы, что сроки могут сократиться до шести месяцев к 2026 году, что означает, что операторы должны ожидать, что ошибки, связанные с истечением срока действия, будут появляться всё чаще.
Что это говорит вам операционно:
- На брендированном корпоративном домене: вероятно, временная небрежность, не обязательно враждебная установка.
- На одноразовой воронке или лендинге партнёрской программы: часто признак того, что стек слабо поддерживается. Относитесь ко всем связанным путям с осторожностью.
- На конечной точке платформы: быстро эскалируйте. Это может быстро очиститься, но не продолжайте повторять попытки на том же сломанном маршруте.
Несоответствие имени хоста
Это появляется, когда сертификат не покрывает хост, который вы запросили. Распространённый пример: сертификат действителен для www, но не для голого домена, или наоборот.
Для команд рекламных операций это обычно означает одно из двух. Либо логика редиректа цели небрежна, либо ваш путь клоакинга приземляется на хост, который не был включён в сертификат. Если вы проверяете URL-адреса проверки рекламы, конечные посадочные URL-адреса и переходы прелендингов, сравните точный хост на каждом этапе.
Если несоответствие на основном домене, не форсируйте обновления. Немедленно проверьте альтернативный хост и проверьте цепочку редиректов.
Неполная цепочка сертификатов
Это классический случай «листовой сертификат выглядит нормально, но браузер всё равно жалуется». Сайт может представить серверный сертификат, но пропустить промежуточный сертификат или представить цепочку так, что некоторым клиентам это не нравится.
Вот почему один браузер может пройти, а другой - нет. Старые клиенты, усиленные профили и странные хранилища доверия менее снисходительны. Для операторов сигнал полезен. Цель с проблемами цепочки может пройти на одной машине и упасть внутри заблокированного профиля браузера или через более строгий путь прокси.
Что делать, когда вы не можете исправить сервер
Используйте эту таблицу решений:
| Тип ошибки | Что это обычно означает | Ваш лучший ход |
|---|---|---|
| Просроченный сертификат | Сбой обновления или устаревшее развёртывание | Приостановите проверки, повторите позже, избегайте масштабирования трафика на него |
| Несоответствие имени хоста | Плохой редирект или неправильный хост в потоке | Проверьте альтернативный хост, изучите путь редиректа |
| Неполная цепочка | Неправильно настроенное TLS-развёртывание | Проверьте в другом браузере или маршруте, прежде чем обвинять прокси |
Если вы покупаете трафик на скорости, правильный шаг - часто классифицировать цель и двигаться дальше. Не сжигайте сессии аккаунтов на мёртвом пути доверия.
Как прокси и антидетект-браузеры перехватывают ваш трафик
Большинство мультиаккаунтных команд теряют время в этой ситуации. Они видят предупреждение о сертификате и думают «сертификат сайта плохой». В настройке с интенсивным использованием прокси это только одна возможность.
Один и тот же сертификат может пройти в одном браузере и упасть в другом из-за различных корневых хранилищ или устаревших настроек доверия. Sematext объясняет эту вариативность браузеров и устройств вокруг ошибок SSL-сертификатов. Для людей, управляющих многими аккаунтами, прокси или геолокациями, это нормальный случай. Не крайний случай.
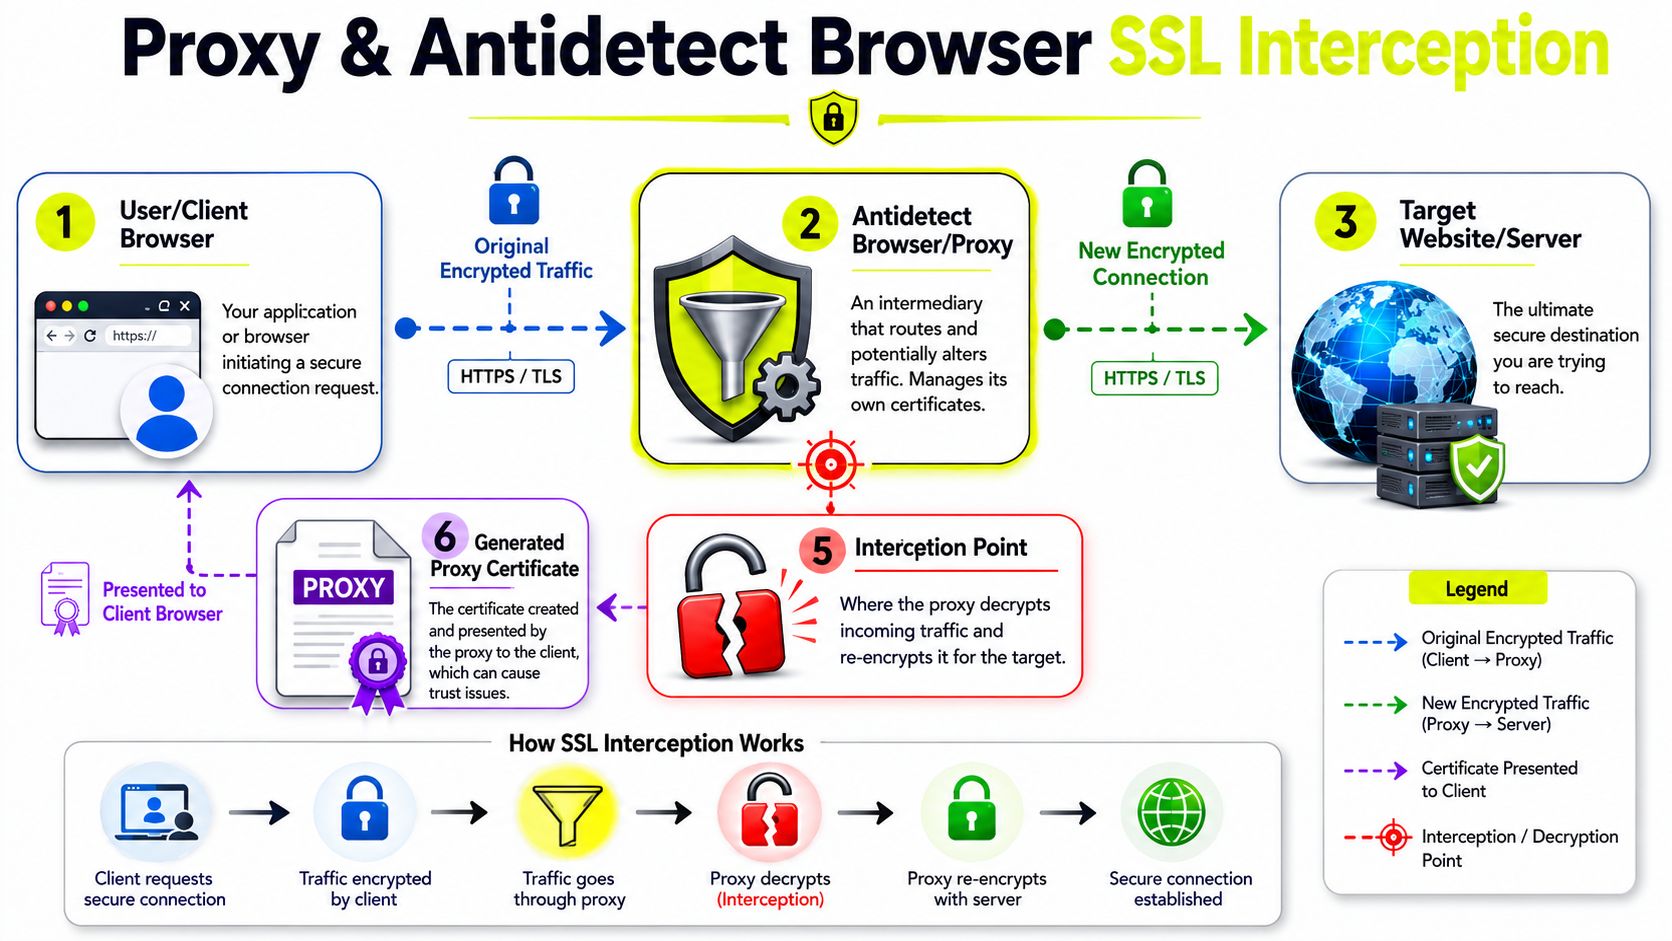
Что на самом деле происходит на пути
Стандартная HTTPS-сессия браузер-сайт проста. Ваш браузер проверяет цепочку сертификатов, представленную целью, и проверяет соответствие имени хоста.
Стек мультиаккаунтов отличается. У вас может быть:
- Уровень антидетект-браузера, управляющий изоляцией профилей
- Уровень прокси-транспорта, обрабатывающий маршрутизацию IP
- Локальное программное обеспечение безопасности, сканирующее HTTPS
- Пользовательское хранилище доверия внутри контейнера браузера
- Удалённый рабочий стол или фермерская среда с устаревшими корнями
Любой из них может изменить поведение доверия.
Типы прокси не отказывают одинаково
Вот практическое различие.
| Тип прокси | Типичное использование | Компромисс, связанный с SSL |
|---|---|---|
| Residential | Проверка рекламы, действия в социальных аккаунтах, проверки клоакинга | Лучшее принятие платформой, но низкокачественные пулы могут быть нестабильными или плохо маршрутизированными |
| Mobile | Чувствительные социальные действия, паттерны просмотра с более высоким доверием | Хорошо для сложных платформ, но несогласованность маршрута оператора может усложнить отладку |
| Datacenter | Повторяемая автоматизация, скрипты, скрапинг | Более чистая производительность и воспроизводимость, но более строгие сайты могут тщательнее проверять путь |
| IPv6 | Масштабирование там, где инструментарий и цель поддерживают это | Нормально при полной поддержке, рискованно, когда часть стека плохо обрабатывает IPv6 |
Это имеет значение на Facebook и TikTok. Эти платформы заботятся не только о том, загружается ли страница. Они реагируют на поведение браузера, сигналы доверия, согласованность сессии и качество маршрута. Если путь выглядит манипулированным, вы можете увидеть ошибки в стиле сертификата, которые на самом деле являются сбоями рукопожатия, заблокированными переговорами или проблемами доверия на уровне профиля.
Как антидетект-браузеры усложняют ситуацию
AdsPower, Dolphin Anty, GoLogin, Multilogin и Hidemyacc не все одинаково ведут себя в отношении хранилищ сертификатов, ядер браузеров и изоляции профилей. Профиль, клонированный месяцы назад, может нести старые предположения о доверии. Свежий профиль может пройти. Вот почему копирование того же прокси в новый контейнер браузера - один из самых быстрых тестов, которые вы можете провести.
Если вы используете рабочие процессы интеграции прокси GoLogin, держите состояние профиля браузера отдельно от вердикта прокси. Операторы часто заменяют хороший прокси, потому что у старого профиля есть локальная проблема с доверием.
Предупреждение о сертификате внутри одного антидетект-профиля не доказывает, что цель сломана. Оно едва доказывает, что прокси сломан. Оно доказывает, что этот точный путь доверия не удался.
Иногда перехват локальный, а не удалённый
Многие сообщения о «плохом сертификате» поступают от программного обеспечения на машине. HTTPS-инспектирование антивируса - известная причина. Как и корпоративные инструменты фильтрации, локальные внедрения корней и внутренние CA, которые не были правильно добавлены в хранилище доверенных корней.
Вот почему некоторые настройки падают только на арендованных фермерских боксах или ноутбуках агентства. Браузер не видит сертификат публичного сайта напрямую. Он видит сертификат-заменитель, представленный локальным перехватчиком, и не доверяет эмитенту.
Что работает, а что нет
Что работает:
- Чистое A/B-тестирование между отсутствием прокси, одним закреплённым прокси и одним свежим профилем
- Поддержание ядер браузеров и корневых хранилищ в актуальном состоянии
- Избегание случайной ротации во время отладки
- Использование прокси-провайдеров, которые не создают странностей с доверием на HTTPS-путях
Что не работает:
- Уничтожение файлов cookie и называние этого устранением неполадок SSL
- Одновременная замена десяти прокси
- Обвинение клоакеров в первую очередь
- Отключение проверки в производственных рабочих процессах
Если вы фармите аккаунты или проводите гео-таргетированные проверки кампаний, рассматривайте ошибки SSL-сертификатов как сбои проверки пути в первую очередь. Эта формулировка быстрее приведёт вас к исправлению.
Расширенная диагностика с помощью команд OpenSSL
Когда сообщение браузера расплывчато, OpenSSL даёт вам точный ответ. Он показывает, какую цепочку сертификатов представляет конечная точка, меняет ли SNI результат, и мешает ли ваш путь рукопожатию.
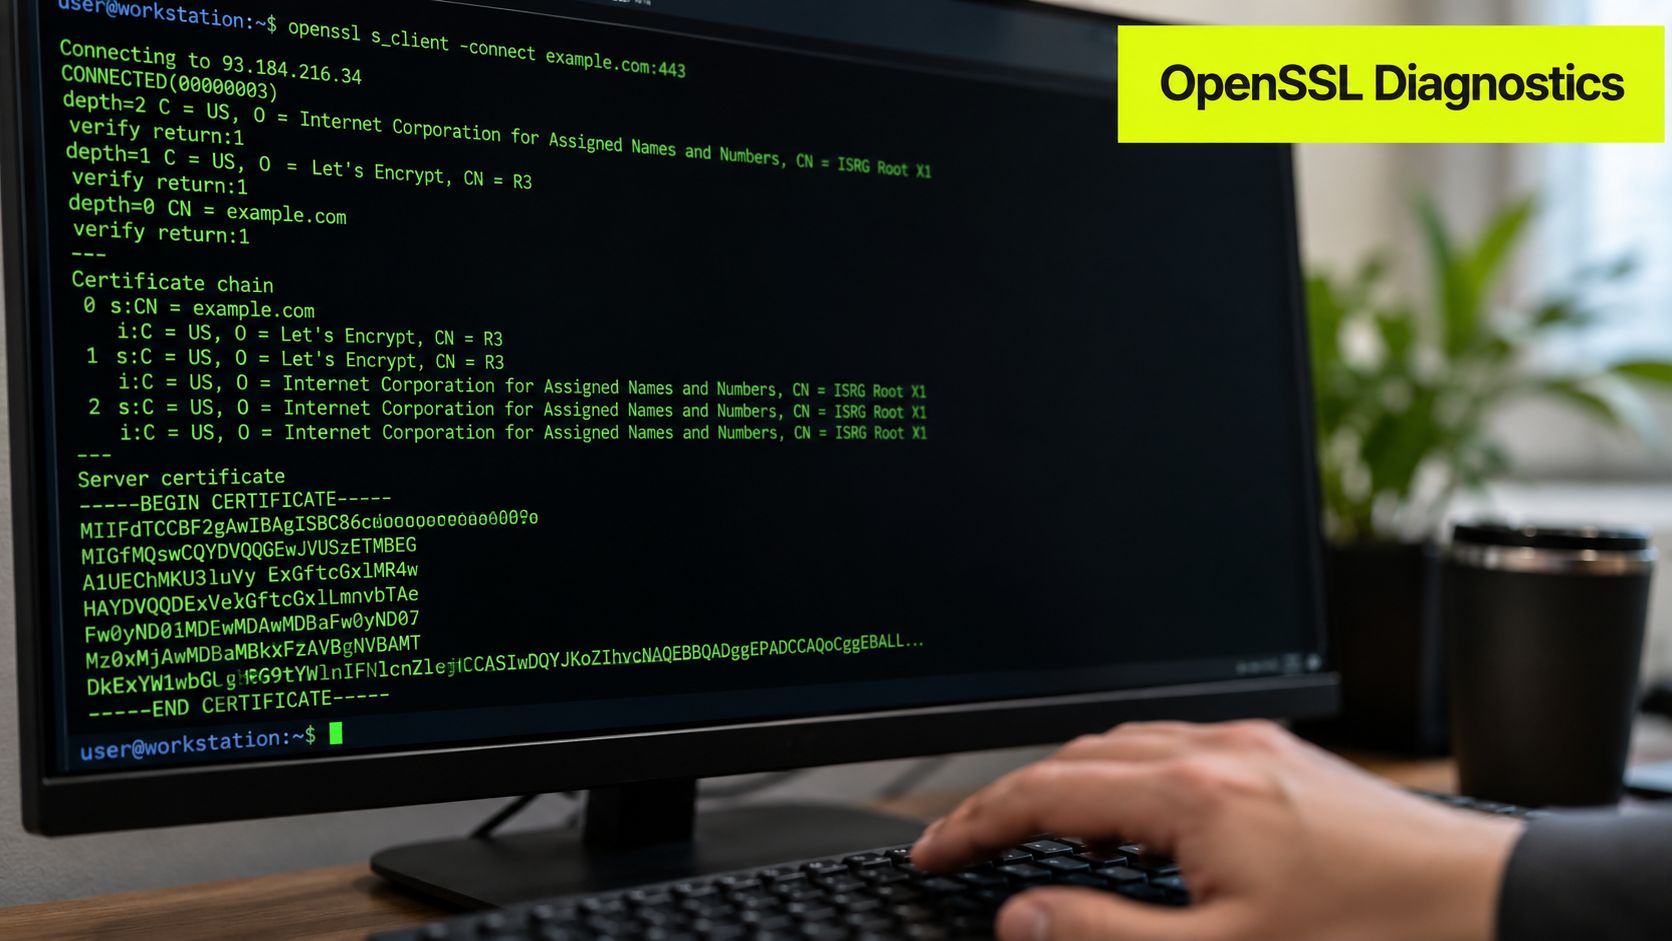
Trustico специально выделяет две ценные проверки. Используйте OpenSSL для сравнения модуля сертификата и закрытого ключа и проверки полной цепочки с помощью s_client. Он также отмечает, что несовпадающие ключи или отсутствующие промежуточные элементы нарушают проверку, даже когда листовой сертификат выглядит действительным, и что серверы должны включать как минимум TLS 1.2. Эта рекомендация освещена в объяснении ошибок SSL-сертификатов Trustico.
Начните с удалённой цепочки
Сначала используйте s_client.
openssl s_client -connect example.com:443 -servername example.com -showcerts
На что обратить внимание:
- субъект и эмитент сертификата
- присутствуют ли промежуточные элементы
- ошибки рукопожатия ближе к концу вывода
- соответствует ли возвращённый сертификат имени хоста, которое вы запросили
Если результат меняется при удалении -servername, цель зависит от SNI, и ваш браузер или путь прокси могут неправильно его обрабатывать.
Проверьте только даты и имя хоста
Это быстрые проверки здравого смысла.
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates -subject -issuer
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkhost example.com
Если -checkhost не проходит, прекратите обвинять прокси. Сертификат не покрывает хост, который вы запросили.
Для прокси-тестирования из командной строки эта страница интеграции cURL полезна, когда вы хотите сравнить поведение браузера с более чистым клиентом.
Видеоурок помогает, если вы хотите увидеть паттерны вывода, прежде чем тестировать свой собственный стек:
Проверьте, совпадают ли серверный сертификат и ключ
Это имеет значение, когда вы контролируете сервер, обратный прокси или самостоятельно размещённый клоакер. Сравните хэш модуля из обоих файлов.
openssl x509 -noout -modulus -in server.crt | openssl md5
openssl rsa -noout -modulus -in server.key | openssl md5
Если хэши различаются, для этого сертификата установлен неправильный ключ. Браузеры не скажут вам это чётко. OpenSSL скажет.
Предупреждения браузера - это симптомы.
openssl s_client- это доказательство.
Создание устойчивой настройки прокси для предотвращения ошибок
Реактивная отладка дорого обходится, когда вы управляете многими профилями. Лучший ход - устранить слабые места до того, как они повлияют на ваш трафик.
Настройка имеет большее значение, чем список заголовочных функций. Чистая маршрутизация, предсказуемое поведение доверия, обновлённые ядра браузеров и повторяемый способ тестирования одного профиля против одного закреплённого выхода делают больше для времени безотказной работы, чем бесконечные настройки профиля.
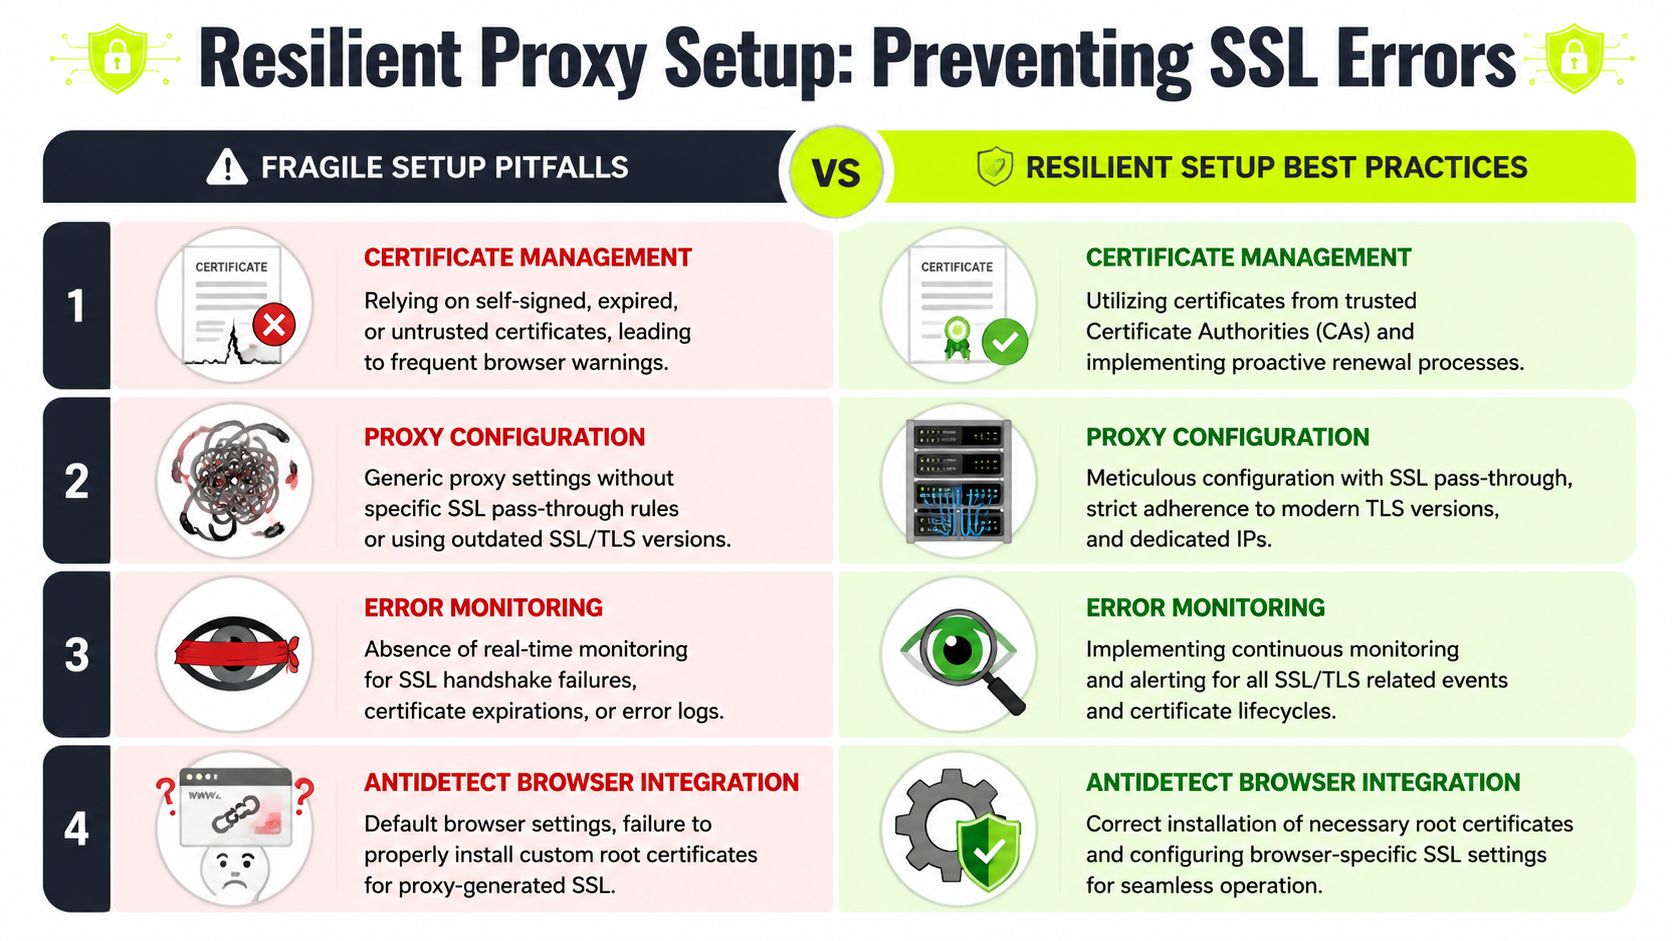
Создавайте для повторяемости
Если вы фармите аккаунты или проверяете рекламу в разных геолокациях, разделите использование прокси по задачам:
- Используйте residential для взаимодействия с рекламными платформами и гео-проверок, когда вам нужно нормальное поведение маршрутизации потребителей.
- Используйте mobile для чувствительных социальных потоков, где трафик с происхождением оператора помогает снизить трение.
- Используйте datacenter для стабильных задач автоматизации, где воспроизводимость важнее, чем розничный вид.
- Используйте IPv6 только там, где ваш полный стек его чисто поддерживает, включая браузер, инструмент прокси и цель.
Устойчивая настройка также держит под контролем возраст профиля, ядро браузера и состояние хранилища доверия. Старые клонированные профили - распространённый источник странных ошибок SSL-сертификатов.
Стандартизируйте ваш контрольный список профилактики
Используйте простую операционную базу:
| Область | Хрупкая настройка | Устойчивая настройка |
|---|---|---|
| Профили браузера | Старые клоны с неизвестным состоянием доверия | Свежие шаблоны профилей и запланированные обновления |
| Маршрутизация прокси | Случайная ротация во время тестирования | Закреплённый маршрут для диагностики, ротация только после проверки |
| Локальная машина | HTTPS-сканирование антивируса оставлено включённым | Явная проверка программного обеспечения перехвата |
| Мониторинг | Ожидание сбоев, видимых пользователю | Проверки обновления и рукопожатия в рутинных операциях |
Один практический вариант для команд, которым нужны residential, mobile, ISP и datacenter маршруты в одном месте, - это Sota Proxy. Он также публикует руководство по стратегиям ротации прокси-IP, что имеет значение, когда вам нужно отделить отладку от нормального поведения ротации.
Не игнорируйте бизнес-сторону
Если ваша команда уже рекомендует тот же инфраструктурный стек партнёрам или покупателям, Sota Proxy также имеет реферальную программу с комиссией до 40%. Это имеет значение, только если сервис подходит вашему рабочему процессу. Для многих команд большая победа - это сокращение ложных SSL-расследований, вызванных плохими выходами и несогласованными путями прокси.
Если ошибки SSL-сертификатов продолжают поражать ваши профили браузера, проверки рекламы или клоакинговые потоки, прекратите рассматривать их как случайный шум браузера. Проверьте путь. Проверьте профиль. Проверьте прокси. Если вам нужно одно место для управления residential, mobile, ISP и datacenter маршрутами для этого процесса, Sota Proxy создан именно для такой операционной настройки.
Похожие статьи
Что такое Sticky Session: техническое руководство для пользователей прокси
Узнайте, что такое sticky session, как работает привязка сессий в балансировщиках нагрузки и прокси, и когда её использовать для мультиаккаунтинга, скрейпинга и рекламных кампаний.
Как избежать CAPTCHA в автоматизированных рабочих процессах
Узнайте, как избежать CAPTCHA в автоматизированных рабочих процессах с помощью прокси-тактик, антидетект-браузеров, управления темпом запросов и резервных решателей, созданных для реальных специалистов.
Интеграция прокси в AdsPower: Полное руководство по настройке
Пошаговая интеграция прокси AdsPower с SotaProxy. Охватывает настройку, типы прокси, ротацию, устранение неполадок и лучшие практики для работы с множественными аккаунтами.
7 лучших провайдеров прокси для арбитража и скрейпинга
Сравните 7 ведущих провайдеров прокси по типам IP, таргетингу, ротации, uptime, ценовым показателям и применимости для скрейпинга, рекламных аккаунтов, фарминга и арбитража.
10 лучших прокси-сервисов для рекламы, скрейпинга и автоматизации
Сравните лучшие прокси-сервисы для проверки рекламы, скрейпинга, управления аккаунтами и геотаргетинга по типу IP, цене, надёжности и возможностям управления.
10 альтернатив Smartproxy для технических команд
Сравните 10 альтернатив Smartproxy по типу прокси, качеству IP, таргетингу, ротации, скорости, ценообразованию и сценариям использования для технических команд.