Что такое Sticky Session: техническое руководство для пользователей прокси
Узнайте, что такое sticky session, как работает привязка сессий в балансировщиках нагрузки и прокси, и когда её использовать для мультиаккаунтинга, скрейпинга и рекламных кампаний.
Липкая сессия привязывает клиента к одному и тому же бэкенд-серверу или выходному IP на определённый временной интервал вместо смены маршрута при каждом запросе. Обычные прокси-сессии длятся от 10 до 60 минут, хотя некоторые провайдеры поддерживают окна до 72 часов.
Вы знаете этот сценарий сбоя. Рекламная кампания в Facebook или TikTok запускается нормально, антидетект-браузер сохраняет свои cookies, и аккаунт всё ещё выглядит здоровым. Затем прокси переключается с одной страны на другую, меняется ASN, браузер переподключается через другую сеть, и аккаунт отправляется на проверку ещё до того, как кампания собрала полезные данные.
Вот почему вопрос "что такое липкая сессия" важен не только для теории балансировщиков нагрузки. В практической работе с прокси липкость означает сохранение одной сетевой идентичности на протяжении входа в систему, работы с аккаунтами, оформления заказа, скрейпинга или геотаргетированной кампании. Это само по себе не делает аккаунт безопасным. Это лишь устраняет один легко предотвратимый источник несоответствий.
Содержание
- Почему ваши рекламные аккаунты блокируются без липких сессий
- Как работают липкие сессии под капотом
- Липкие сессии против подходов без сохранения состояния
- Реализация привязки сессий в балансировщиках нагрузки и прокси
- Скрытые подводные камни, нарушающие липкие сессии в продакшене
- Рабочие процессы липких сессий для мультиаккаунтинга и скрейпинга
- Выбор правильной длительности сессии и типа прокси
Почему ваши рекламные аккаунты блокируются без липких сессий
Медиабайер запускает мультигео-кампанию из профиля AdsPower. Профиль начинает работу через резидентный маршрут в одной стране, переключается на дата-центровый выход в другой, а затем попадает в диапазон мобильного оператора где-то ещё. Отпечаток браузера может остаться неизменным, но история сети больше не выглядит как один связный пользователь.
Платформы оценивают больше, чем просто видимый IP-адрес. Они могут отслеживать непрерывность сессии, владельца сети, сигналы местоположения, cookies, характеристики устройства и поведение запросов. Внезапный переход между странами или смена ASN может запустить автоматическую проверку на мошенничество, особенно когда аккаунт входит в систему, создаёт кампании, меняет платёжные данные или управляет несколькими рекламными ресурсами.
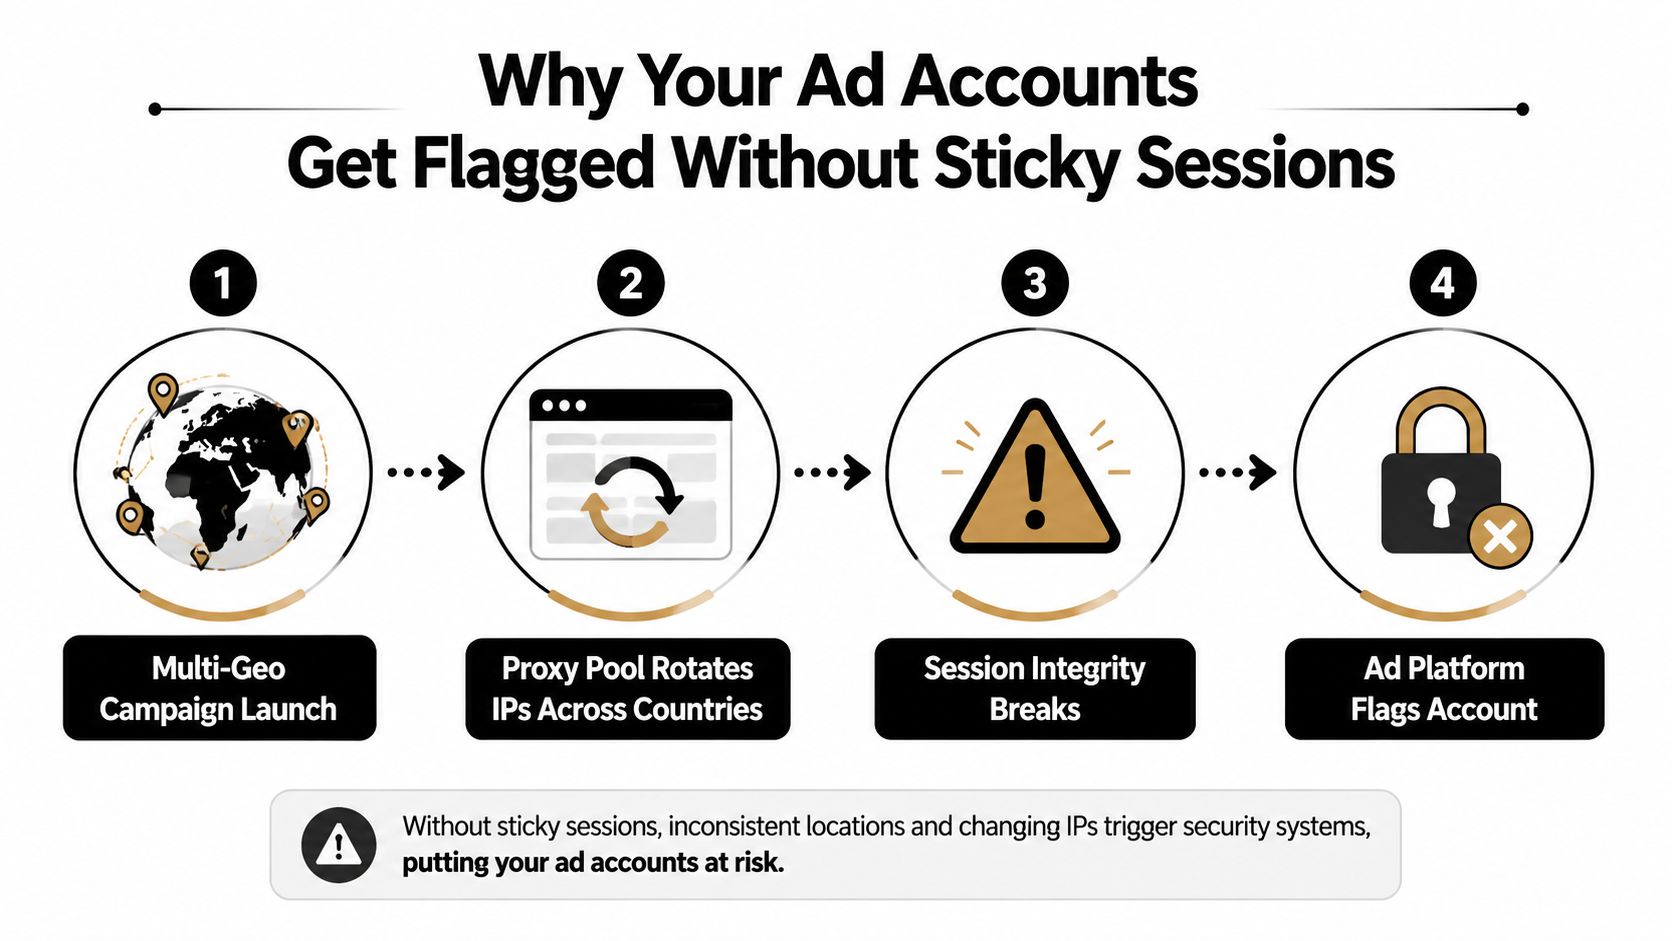
Липкие сессии решают проблему маршрутизации, привязывая последовательные запросы к одному и тому же бэкенд-серверу или исходящему IP на протяжении настроенного окна. В облачной инфраструктуре это может означать привязку сессии между клиентом и сервером приложений. В прокси-процессах это обычно означает, что один профиль браузера сохраняет один и тот же выходной IP до истечения срока сессии.
Операционное правило: Ротация полезна для разделения запросов. Она часто вредна внутри аутентифицированного пути пользователя.
Это различие важно для рекламных аккаунтов Facebook и TikTok, фарминга аккаунтов, процессов оформления заказов и операций клоакинга. Ротационный пул может распределять скрейпинговые запросы по множеству адресов, но такое же поведение может сделать аутентифицированный профиль нестабильным. Используйте липкий маршрут для части рабочего процесса, чувствительной к идентичности, а затем выполняйте ротацию между задачами, когда рабочий процесс это позволяет.
Перед назначением прокси проверьте его репутацию и географическую согласованность с помощью проверки репутации IP. Липкая сессия сохраняет выходной маршрут, но она также может сохранить плохой маршрут. Если IP имеет плохую историю, его более длительное использование не улучшит состояние аккаунта.
Как работают липкие сессии под капотом
Привязка сессии имеет два разных значения в прокси-стеке. Привязка на стороне сервера удерживает клиента на одном бэкенде приложения. Привязка на стороне прокси удерживает клиента на одном исходящем выходном IP. Они могут работать вместе, но одно не обеспечивает автоматически другое.
Постоянство на основе cookies
Балансировщик нагрузки может установить cookie, который идентифицирует выбранный бэкенд. Первый запрос достигает работающего сервера, и ответ включает cookie постоянства. Последующие запросы возвращают этот cookie, позволяя балансировщику направлять браузер к тому же целевому серверу.
HAProxy может вставить идентификатор сервера с паттерном конфигурации вроде этого:
cookie SERVERID insert indirect nocache
Каждый бэкенд-сервер получает своё собственное значение cookie. Поведение indirect держит маршрутизационный cookie подальше от приложения, в то время как nocache помогает предотвратить повторное использование промежуточным звеном ответа, предназначенного для другого клиента. Cookies приложений также могут участвовать, когда приложение уже владеет токеном сессии.
Nginx обычно использует ip_hash для привязки на основе источника. Поведение на основе cookies может требовать соответствующего модуля или токена на уровне приложения. Важный выбор дизайна - доверяет ли уровень маршрутизации cookie браузера или выводит привязку из сетевого адреса.
IP-хеширование
При IP-хешировании балансировщик пропускает адрес источника через детерминированное отображение. Один и тот же адрес источника обычно сопоставляется с одним и тем же бэкендом, пока пул серверов остаётся стабильным. Облачная документация описывает 2-кортежное хеширование, основанное на IP источника и назначения, и 3-кортежное хеширование, которое добавляет тип протокола, как способы последовательной маршрутизации повторяющихся запросов через пул бэкендов (режимы распределения балансировщика нагрузки Microsoft).
Этот подход прост и не требует cookie браузера. Он также создаёт серьёзную проблему NAT. Множество пользователей за одним корпоративным шлюзом или NAT мобильного оператора могут выглядеть как один клиент, поэтому балансировщик может отправлять несвязанные сессии на один и тот же сервер.
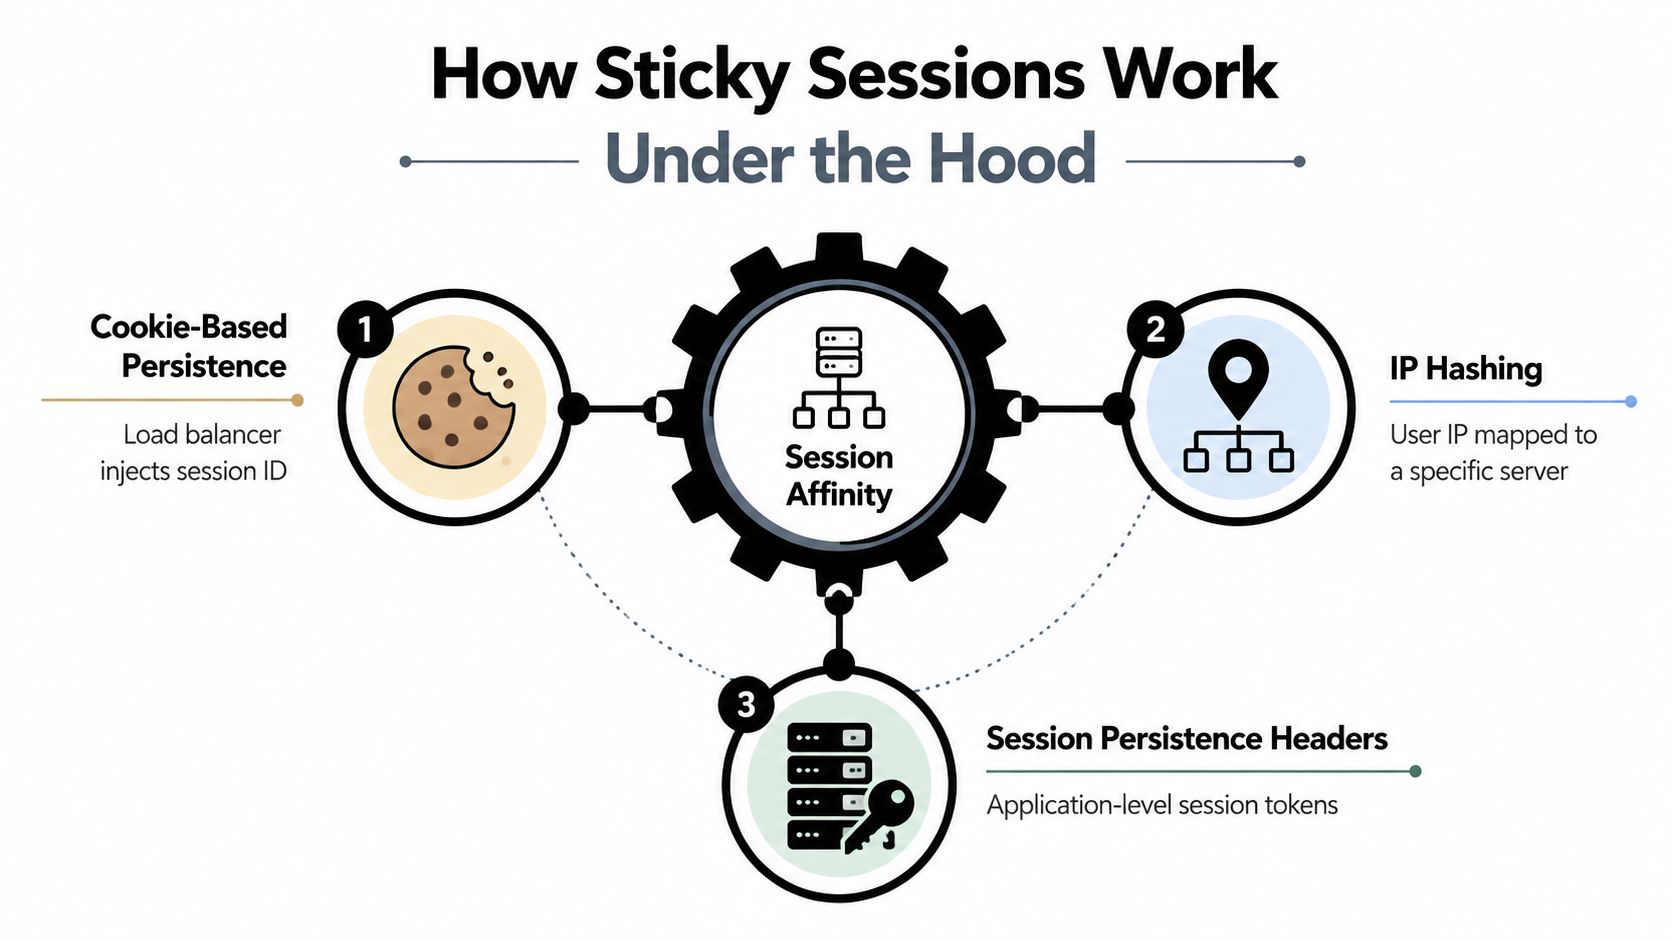
Идентификаторы сессий на уровне провайдера
Прокси-сети используют другую плоскость управления. Провайдер назначает идентификатор сессии через имя пользователя, пароль, API-запрос или панель управления. Запросы, содержащие этот идентификатор, остаются привязанными к одному выходному узлу до тех пор, пока не истечет политика сессии провайдера или узел не станет недоступным.
Например, прокси-клиент может отправить имя пользователя, содержащее токен сессии для конкретного профиля. Провайдер сопоставляет этот токен с выходным IP, возвращает тот же IP при последующих подключениях и освобождает назначение после истечения срока действия токена. Точный синтаксис различается у разных провайдеров, поэтому операторам следует подтверждать формат сессии, а не слепо копировать шаблон имени пользователя.
Документация провайдеров описывает sticky-сессии как сохранение одного выходного IP в течение фиксированного временного окна, с примерами от 10 до 60 минут, а некоторые сервисы поддерживают сессии до 72 часов (руководство провайдера по устойчивости сессий). Куки балансировщика нагрузки удерживают запрос приложения на одном сервере. Идентификатор прокси-сессии удерживает трафик браузера на одном исходящем IP. Для операций с рекламными аккаунтами обычно именно второе поведение влияет на непрерывность идентификации.
Sticky-сессии против подходов без сохранения состояния
Sticky-сессии решают узкую проблему. Они удерживают stateful-трафик привязанным к одному бэкенду или одному выходному маршруту. Они не устраняют необходимость проектировать хранилище сессий, обрабатывать сбои или контролировать идентичность прокси.
JWT использует другой подход. Токен несет в себе утверждения сессии, поэтому любой работоспособный бэкенд может его проверить. Централизованное хранилище, такое как Redis или Memcached, хранит данные сессии вне отдельных экземпляров приложения, позволяя любому бэкенду получить то же состояние. Обе архитектуры снижают зависимость от локальной памяти сервера.
Ни одна из архитектур не закрепляет выходной IP прокси. Stateless-приложение может принимать запросы с разных адресов, в то время как Facebook, TikTok, сайт электронной коммерции или рабочий процесс управления аккаунтами все равно могут видеть изменение сетевой идентичности. Вот почему пользователю прокси может понадобиться привязка на сетевом уровне, даже если само приложение использует JWT или Redis.
| Измерение | Sticky-сессии | JWT (Stateless) | Централизованное хранилище (Redis) |
|---|---|---|---|
| Сложность инфраструктуры | Легко добавить к существующему stateful-приложению, но требует обработки привязки, истечения срока действия и переключения при сбое | Переносит состояние сессии в подписанные токены и упрощает маршрутизацию бэкенда | Добавляет общий сервис данных, управление подключениями и планирование доступности |
| Радиус поражения при сбое | Сбой закрепленного сервера может нарушить или сбросить локальное состояние | Любой работоспособный бэкенд может проверить действительный токен | Любой работоспособный бэкенд может получить общие данные сессии, пока хранилище доступно |
| Поведение при горизонтальном масштабировании | Новые мощности могут не получить существующих sticky-клиентов немедленно | Запросы могут свободно распределяться по работоспособным бэкендам | Запросы могут распределяться, пока все бэкенды используют один источник сессий |
| Совместимость с прокси | Сохраняет стабильность маршрута приложения и может сочетаться со sticky выходным IP | Не препятствует ротации прокси между запросами | Не препятствует ротации прокси между запросами |
| Пригодность для мультиаккаунтинга | Хорошо подходит, когда каждому профилю требуется стабильность сервера и непрерывность сети | Полезно для авторизации API, но недостаточно для идентичности профиля | Полезно для общего состояния приложения, но недостаточно для исходящей идентичности |
Руководство по ротирующему прокси-серверу актуально, когда рабочий процесс выигрывает от смены адресов между независимыми запросами. Не применяйте этот паттерн внутри последовательности входа в систему или управления аккаунтом только потому, что пул упрощает ротацию.
Реализация привязки сессий в балансировщиках нагрузки и прокси
Начните с определения того, что должно оставаться стабильным. Если приложение хранит данные сессии в локальной памяти, закрепите клиента за сервером приложений. Если целевая платформа оценивает сетевую идентичность браузера, закрепите исходящую прокси-сессию. Многим промышленным конфигурациям нужны оба контроля, но их следует мониторить раздельно.
Паттерны Nginx и HAProxy
Директива ip_hash в Nginx обеспечивает привязку на основе источника на уровне upstream. Она работает надежно, когда адрес источника представляет одного значимого клиента. Она становится ненадежной за общим NAT, где несвязанные браузеры наследуют одно и то же сопоставление.
HAProxy может использовать куки или таблицу привязки на основе источника. Паттерн на основе куки идентифицирует бэкенд напрямую:
cookie SERVERID insert indirect nocache
Таблица на основе источника вместо этого записывает ключ клиента и выбранный им сервер на определенный срок действия. Привязка через куки обычно лучше различает сессии браузера. Хеширование на основе источника остается полезным, когда клиенты не принимают куки, но нужно учитывать общие шлюзы.
Поведение HAProxy при сбоях важнее, чем обычный путь. Опция, такая как redispatch, позволяет прокси отказаться от мертвого закрепленного сервера и выбрать другой работоспособный бэкенд. Это защищает доступность, но также может подвергнуть сессию серверу, у которого нет исходного состояния в памяти.
Облачные и провайдерские элементы управления
Облачные балансировщики нагрузки предоставляют встроенные настройки привязки через куки, правила на основе исходного IP или связанные элементы управления сессиями. Документация AWS приводит конкретный пример куки, генерируемого балансировщиком нагрузки, с 60-секундным истечением срока действия для привязки Classic Load Balancer (документация Amazon по привязке Classic Load Balancer). Это короткое окно иллюстрирует компромисс в проектировании. Более длительная устойчивость сохраняет непрерывность, в то время как более короткая устойчивость позволяет трафику быстрее перебалансироваться.
Google Cloud описывает привязку как правило best-effort. Запрос может переместиться, когда бэкенд становится нездоровым или меняется топология пула, а резервное хеширование может сохранить распределение без поддержания отдельной таблицы привязки (документация Google Cloud по распределению запросов).
| Метод | Инструмент или платформа | Механизм | Оптимально для | Типичный режим отказа |
|---|---|---|---|---|
| Сохранение cookie | HAProxy, балансировщики нагрузки приложений | Cookie идентифицирует выбранный бэкенд | Браузерные сессии, принимающие cookie | Потеря cookie, вмешательство кэша или мёртвый бэкенд |
| Хэш исходного IP | Nginx, HAProxy, облачные балансировщики | Исходный адрес детерминированно сопоставляется с бэкендом | Клиенты с отдельными стабильными исходными адресами | Коллизии NAT и перекос распределения |
| Таблица привязки | HAProxy | Таблица хранит ключ клиента и запись о привязке | Временная привязка на основе источника или заголовков | Истечение таблицы, нехватка памяти или устаревшие записи |
| ID сессии провайдера | Сети резидентных и мобильных прокси | Токен сопоставляет профиль с выходным IP | Рекламные аккаунты, антидетект-профили и аутентифицированные потоки | Отказ узла провайдера или повторное использование IP |
| Cookie приложения | Балансировщик нагрузки + приложение | Токен приложения участвует в маршрутизации | Существующие приложения с состоянием | Несоответствие времени жизни cookie или выход из приложения |
Для более широкого сравнения инфраструктуры руководство по решениям балансировки нагрузки 2026 предлагает полезный контекст для выбора между привязкой и более распределёнными архитектурами. Операторам прокси также следует разделять тайм-аут сессии провайдера от времени жизни cookie сайта. Сессия может сместиться, когда любая из сторон истекает первой.
Скрытые подводные камни, нарушающие липкие сессии в продакшене
Липкая маршрутизация терпит неудачу, потому что операторы часто тестируют только последовательные успешные запросы. Браузер остаётся на одном IP во время теста, поэтому настройка выглядит правильной. Продакшен вносит мёртвые узлы, события масштабирования, общий NAT, истёкшие cookie и долгоживущий трафик, которые простой тест никогда не проверяет.
Переключение при отказе и перекос горячего сервера
Закреплённый бэкенд может отказать во время входа, оформления заказа или отправки формы. Балансировщик нагрузки затем выбирает другой исправный сервер, но у этого сервера может не быть исходной сессии в памяти. Пользователь видит выход из системы, пустую корзину, отклонённый токен или запрос, возвращающий общую ошибку сервера.
Противоположная проблема - перегруженный исправный сервер. Долгоживущие сессии от ботового трафика или активных профилей управления рекламой могут концентрировать работу на небольшом подмножестве узлов, в то время как другие серверы остаются слабо загруженными. Облачные руководства описывают липкую маршрутизацию как best effort и комбинируют её с проверками здоровья, истечением и резервными вариантами, потому что привязка может снизить эффективность распределения (справочник по распределению запросов Google Cloud).
Коллизии NAT и смещение сессии
Привязка по исходному IP использует исходный адрес как ключ идентификации. Корпоративный шлюз или NAT мобильного оператора может представлять множество независимых пользователей, поэтому эти пользователи могут разделять одно сопоставление с бэкендом. Приложение всё равно должно изолировать сессии с помощью cookie или токенов авторизации. В противном случае плохо спроектированное локальное состояние может утекать между запросами или создавать запутанное межаккаунтное поведение.
Истечение cookie создаёт другой симптом. Балансировщик нагрузки может всё ещё считать клиента липким, в то время как приложение уже удалило свой собственный cookie сессии. Или приложение может сохранять сессию после истечения cookie привязки. Следующий запрос достигает другого узла, и пользователь сталкивается с периодическими сбоями аутентификации.
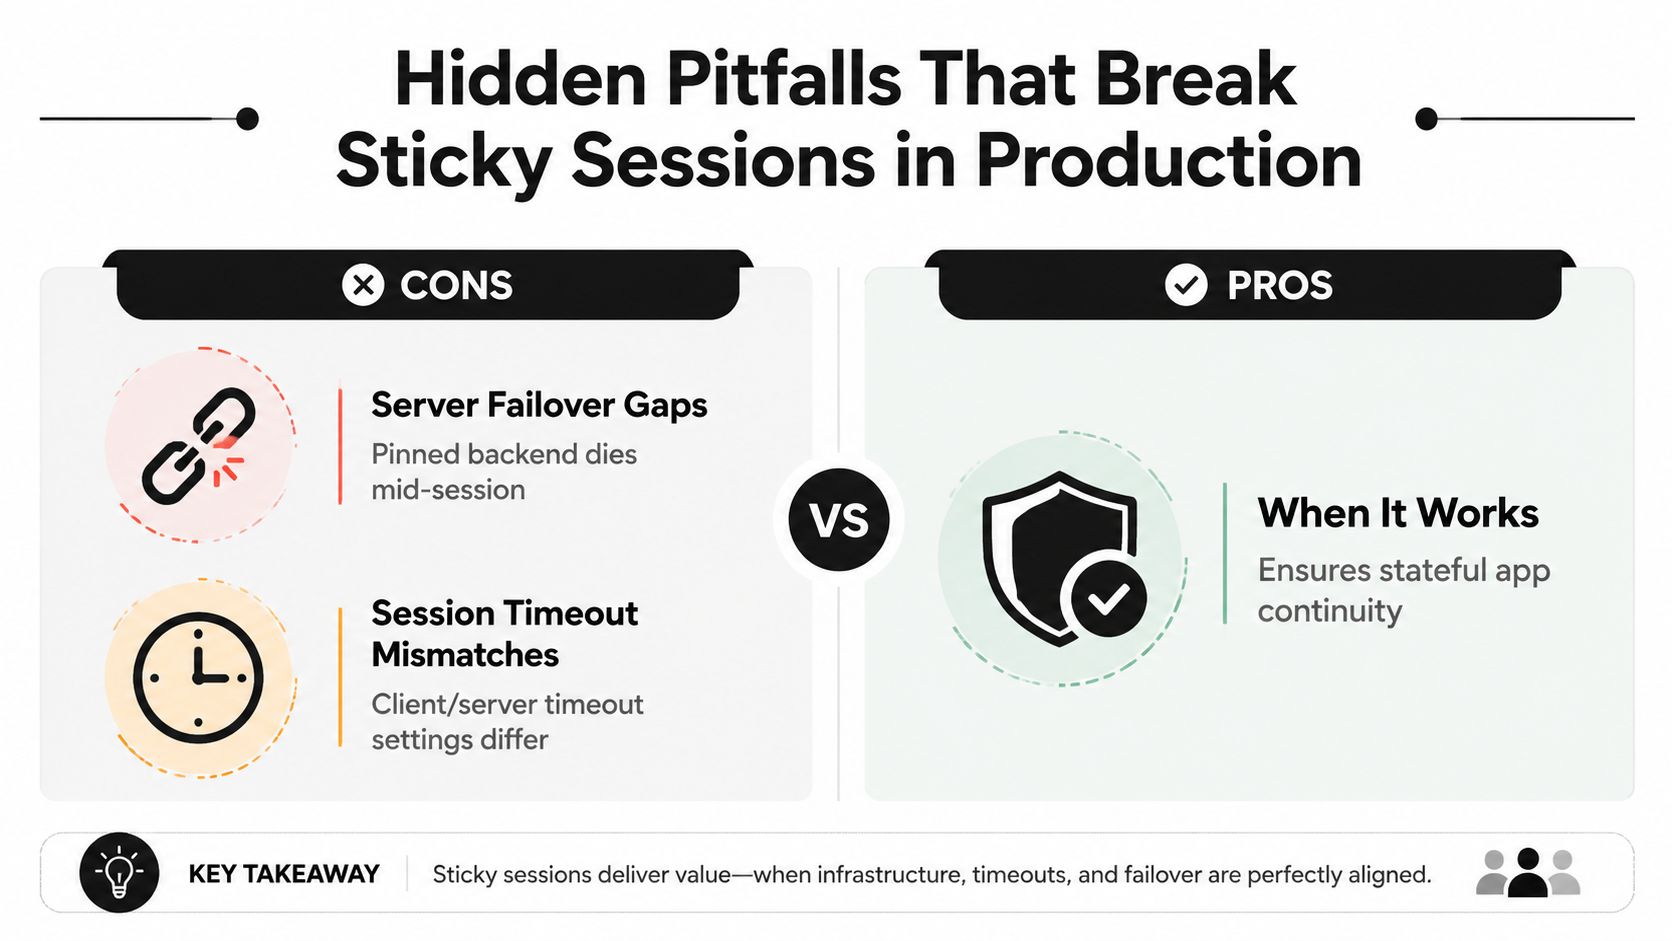
Рабочие процессы с прокси добавляют ещё один уровень смещения. Резидентный узел может отключиться, провайдер может переработать адрес, или маршрут с геотаргетингом может вернуть IP из другой страны после окончания сессии. Логируйте вместе профиль браузера, идентификатор сессии, наблюдаемый выходной IP, страну, ASN, идентификатор бэкенда, состояние cookie и причину отказа. Это позволит вам отличить мёртвый узел приложения от изменённого маршрута прокси.
Сигнал мониторинга: Оповещайте об изменениях идентификации внутри одной аутентифицированной задачи, а не только об HTTP-ошибках.
Рабочие процессы липких сессий для мультиаккаунтинга и скрейпинга
Для мультиаккаунтинга профиль браузера является единицей идентификации. Создайте отдельный профиль в AdsPower, Dolphin Anty, GoLogin, Multilogin или Hidemyacc, затем назначьте этому профилю собственный идентификатор сессии прокси. Cookie профиля, локальное хранилище, настройки браузера и исходящий IP должны рассказывать одну последовательную историю.
Этот подход подходит для управления аккаунтами Facebook и TikTok, фарминга аккаунтов, входов в электронную коммерцию и геотаргетированных кампаний. Он не гарантирует одобрение и не предотвращает блокировки. Он избегает принуждения одного профиля появляться в нескольких несвязанных сетях во время одной задачи.
Сопоставляйте липкость с задачей
Короткая сессия может подойти для быстрой проверки аккаунта или одиночного потока верификации. Более длинная сессия подходит для прогрева аккаунта, редактирования кампаний и расширенной аутентифицированной работы при условии, что IP остаётся здоровым и географически подходящим. Не держите сессию живой просто потому, что панель управления это позволяет. Плохой выходной маршрут становится постоянной проблемой.
Для скрейпинга липкие сессии сохраняют аутентификацию между постраничными запросами и многоэтапными формами. Ротируйте идентификатор сессии между независимыми целевыми сайтами, когда вам нужна изоляция. Сохраняйте тот же идентификатор в пределах одного сайта, когда смена IP приведёт к принудительному входу или аннулированию токена.
Клоакинг требует более строгого разделения. Путь для рецензента и путь для пользователя должны иметь контролируемые, проверяемые правила маршрутизации, а не случайную ротацию прокси. Липкие сессии могут сохранять последовательный маршрут проверки или посетителя, но они не делают обманчивое поведение соответствующим политикам платформ. Рассматривайте слой маршрутизации как границу эксперимента, а не как способ скрыть запрещённую деятельность.
API сессий провайдера может назначать, продлевать и выводить из эксплуатации идентификаторы программно. В смешанном пайплайне операторы могут использовать sticky residential или mobile маршруты для управления аккаунтами и отдельную ротацию datacenter для массового скрейпинга. Категория прокси должна следовать за задачей, а не за брендом браузера. Более подробная информация о рабочих процессах доступна в этом руководстве по управлению несколькими аккаунтами.
Выбор правильной продолжительности сессии и типа прокси
Продолжительность сессии должна соответствовать самому длительному непрерывному действию, которому требуется одна идентичность. Быстрая проверка аккаунта не требует той же устойчивости, что редактирование кампании или расширенный рабочий процесс электронной коммерции. Согласуйте TTL прокси с cookies целевого сайта, затем создайте резервный вариант на случай истечения срока в середине задачи.
Residential прокси привязаны к домашним ISP-сетям и обычно подходят для работы с аккаунтами, активности в электронной коммерции и геотаргетированного просмотра, где важен потребительский сетевой путь. Mobile прокси используют сети операторов связи и часто находятся за carrier-grade NAT. Это может обеспечить привычное подключение к социальным платформам, но общая адресация оператора также делает идентификацию на основе IP менее точной.
Datacenter прокси обеспечивают скорость и предсказуемую инфраструктуру для массового скрейпинга, тестирования и высоконагруженных запросов, когда целевой ресурс не требует residential или mobile сети. IPv6 прокси могут предоставить большое адресное пространство и эффективную маршрутизацию, но совместимость зависит от целевого ресурса, приложения и окружающего сетевого стека. ISP прокси находятся между datacenter инфраструктурой и ISP-ассоциированной адресацией, что делает их полезными, когда нужна стабильная производительность с привязанной к ISP идентичностью.
Sota Proxy предоставляет элементы управления для ротируемых и sticky сессий через residential, mobile, ISP, datacenter, IPv4 и IPv6 варианты. В его продуктовых материалах описываются sticky сессии, которые могут сохранять один IP на протяжении пользовательского пути, в то время как документация провайдера обычно представляет устойчивость как настраиваемое, ограниченное по времени назначение.
| Сценарий использования | Тип прокси | Продолжительность сессии | Стратегия ротации |
|---|---|---|---|
| Прогрев рекламного аккаунта | Residential или mobile | Достаточно длинная для покрытия запланированной аутентифицированной работы | Ротировать только между отдельными задачами, не во время одного потока входа |
| Мультиаккаунтинг | Residential, mobile или ISP | Специфичный для профиля TTL, согласованный с активностью аккаунта | Один идентификатор сессии на антидетект-профиль |
| Веб-скрейпинг | Datacenter для массовой работы, residential когда требуется география или доступ | Короткая или основанная на задаче | Ротировать между целями, сохранять stickiness в пределах пагинированного обхода |
| Геотаргетированные кампании | Residential или mobile в требуемой локации | Продолжительность задачи кампании | Сохранять стабильными страну и тип сети, заменять маршрут при смещении географии |
| Рабочие процессы оформления заказов и форм | Residential или ISP | На протяжении всей транзакции | Не ротировать до подтверждения или контролируемого восстановления после сбоя |
Проверяйте наблюдаемый выходной IP перед началом критичной работы. Записывайте, когда истекает сессия, какой резервный маршрут вступает в действие и меняет ли новый маршрут страну или ASN. Эта дисциплина выявляет дрейф сессии до того, как он превратится в проверку аккаунта.
Sota Proxy предлагает настраиваемые sticky и ротируемые сессии через residential, mobile, ISP, datacenter, IPv4 и IPv6 типы прокси, с контролем локации и управлением сессиями для рабочих процессов на основе профилей. Посетите Sota Proxy, чтобы подобрать стабильный выходной маршрут для вашего антидетект-браузера, рекламного аккаунта, скрейпинга или геотаргетированного рабочего процесса.
Похожие статьи
Как OnlyFans-агентства управляют 20 аккаунтами криейторов без их связывания
Что на самом деле связывает аккаунты криейторов, какой тип прокси нужен каждому из них, как чаттеры из трёх стран используют один логин, и во сколько обходится изоляционный слой по сравнению с 20–50-процентной долей агентства.
Купить прокси для гео-серфинга, которые действительно работают
Узнайте, как правильно купить прокси для гео-серфинга - выбрать типы, целевые города, настроить антидетект-браузеры и проверить геолокационные результаты.

Как построить инфраструктуру защиты рекламного трафика с Cloaking.House и SotaProxy
Как собрать надёжный стек для рекламного трафика из прокси, браузерных профилей и клоакинга: тесты по GEO, фильтрация и поиск проблем в кампаниях.
Подмена цифровых отпечатков: методы, обнаружение и использование антидетект-браузеров
Узнайте, как работает подмена цифровых отпечатков, какие методы используются для обхода систем обнаружения, и как антидетект-браузеры вместе с прокси обеспечивают безопасную работу с множеством аккаунтов.
Как избежать CAPTCHA в автоматизированных рабочих процессах
Узнайте, как избежать CAPTCHA в автоматизированных рабочих процессах с помощью прокси-тактик, антидетект-браузеров, управления темпом запросов и резервных решателей, созданных для реальных специалистов.
Интеграция прокси в AdsPower: Полное руководство по настройке
Пошаговая интеграция прокси AdsPower с SotaProxy. Охватывает настройку, типы прокси, ротацию, устранение неполадок и лучшие практики для работы с множественными аккаунтами.