Что такое SSL-прокси: что он видит в трафике, что скрыто и как это проверить
Термином SSL-прокси называют HTTP-прокси с поддержкой HTTPS, прокси-сервер с TLS-подключением, инспектирующий прокси и обратный прокси. Разбираем, какие данные видит каждый тип, с примерами из наших собственных тестов.
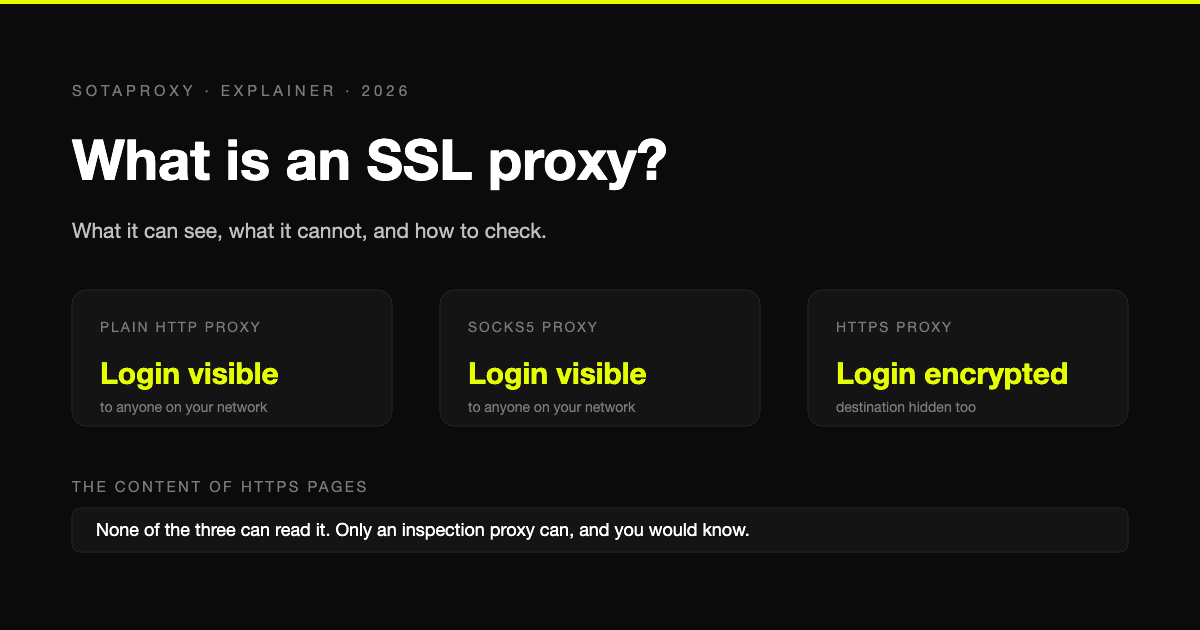
Термин "SSL-прокси" означает разное. В зависимости от контекста под ним понимают прокси, который пропускает HTTPS-трафик, прокси с шифрованным подключением, прокси, который расшифровывает ваш трафик для контроля, или сервер перед сайтом. Все это совершенно разные вещи, и ключевой вопрос один: что именно прокси может прочитать?
В этом руководстве разобрано каждое значение с точки зрения именно этого вопроса, с примерами из тестов от 30 сентября 2026 года. Уточнение по терминологии: SSL - старое название того, что сейчас называется TLS. Сам протокол SSL давно не используется, но название осталось.
Четыре значения
| Что имеется в виду | Что делает | Может ли прочитать ваш HTTPS-трафик? |
|---|---|---|
| Прокси, поддерживающий HTTPS-сайты | Пропускает зашифрованный трафик без изменений | Нет |
| HTTPS-прокси, или защищенный прокси | Шифрует соединение между вами и прокси-сервером | Нет |
| Прокси с SSL-инспекцией | Расшифровывает, читает и заново шифрует ваш трафик | Да, в этом его назначение |
| Обратный прокси с SSL-терминацией | Обрабатывает шифрование на стороне сайта | Является частью самого сайта |
Платные прокси, включая наши, относятся к первому типу. Корпоративные файрволы обычно к третьему.
Значение 1: прокси, пропускающий HTTPS
Когда вы открываете HTTPS-сайт через обычный прокси, ваш клиент запрашивает у прокси туннель к сайту, а затем общается с сайтом через него. Мы направили curl на прокси с логированием, чтобы увидеть, как именно выглядит этот запрос:
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
User-Agent: curl/8.7.1
Proxy-Connection: Keep-Alive
Это всё, что узнаёт прокси. После ответа он видит только зашифрованные байты в обоих направлениях.
| Прокси видит | Прокси не видит |
|---|---|
| Имя хоста и порт | Адрес страницы после имени хоста |
| Время подключения и объём переданных данных | Содержимое страниц |
| Ваш собственный адрес | Пароли, cookie, данные форм |
В списках бесплатных прокси отметка "да" в колонке HTTPS или SSL означает только одно: прокси принимает команду CONNECT. Предложение с описанием "приватный SSL-прокси" - это обычный приватный прокси, который её поддерживает, а поддерживают её все современные. SOCKS5-прокси работают точно так же. Они передают зашифрованное соединение, не читая его. Вопрос о том, какая сторона выполняет DNS-резолвинг, относится к отдельной теме, которую мы разобрали в статье что такое DNS-прокси.
Исключение составляют обычные HTTP-сайты. Для них туннель не создаётся, поэтому прокси получает полный адрес и может читать и менять страницу. Таких сайтов в вебе осталось очень мало, но для этой части прокси видит всё.
Значение 2: прокси с подключением по TLS
Значение 1 защищает трафик между вами и сайтом. Но оно не защищает обмен данными между вами и самим прокси. Тот первый запрос, включая логин от прокси, обычно передаётся без шифрования.
Мы перехватили первые байты, которые отправляют три клиента при обращении к прокси. С обычным HTTP-прокси и парой имя пользователя - пароль:
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
Proxy-Authorization: Basic bXl1c2VyOnNlY3JldHBhc3M=
Последняя строка - это не шифрование. Это base64, и декодируется она обратно в myuser:secretpass. SOCKS5 ничем не лучше: его пакет авторизации передаёт имя пользователя и пароль открытым текстом.
При том же запросе к прокси https:// первые байты содержали TLS-хендшейк, и ни пароль, ни имя хоста сайта в них нигде не фигурировали.
| Видно всем в локальной сети | HTTP-прокси | SOCKS5-прокси | HTTPS-прокси |
|---|---|---|---|
| Имя пользователя и пароль от прокси | Да | Да | Нет |
| К какому сайту вы подключаетесь | Да | Да | Нет |
| Содержимое HTTPS-страниц | Нет | Нет | Нет |
Таким образом, HTTPS-прокси закрывает реальную уязвимость, и это особенно важно в сетях вне вашего контроля, например в публичном Wi-Fi.
Поддержка со стороны клиентов шире, чем многие думают. В наших тестах curl, Chrome 154 и Python requests открывали TLS-соединение при указании адреса прокси, начинающегося с https://. В curl это выглядит так:
curl -x https://login:password@proxy.example.com:443 https://example.comОграничение существует на стороне провайдеров. Большинство коммерческих прокси, включая наши, предоставляются как обычные HTTP и SOCKS5 эндпоинты. Практические последствия невелики, но их стоит знать: относитесь к паролю от прокси как к данным, доступным локальной сети, не используйте его повторно где-либо ещё, и в ненадёжных сетях предпочитайте белый список IP-адресов, где провайдер это предлагает.
Значение 3: прокси, расшифровывающий ваш трафик
Прокси с инспекцией делает то, что недоступно первым двум типам. Он сам завершает ваше зашифрованное соединение, читает содержимое и открывает второе зашифрованное соединение к реальному сайту. Для вашего браузера он выдаёт себя за сайт.
Это работает только если ваше устройство доверяет собственному центру сертификации прокси. Мы запустили стандартный инструмент для этого, mitmproxy, и посмотрели на сертификат, который curl получил для example.com в трёх ситуациях:
| Подключение | Издатель сертификата, который увидел клиент |
|---|---|
| Напрямую | Cloudflare TLS Issuing ECC CA 3 |
| Через прокси, который только туннелирует | Cloudflare TLS Issuing ECC CA 3 |
| Через mitmproxy с установленным сертификатом | mitmproxy |
А когда сертификат перехватывающего прокси не был установлен, запрос полностью провалился:
SSL certificate problem: unable to get local issuer certificateЭта ошибка и есть механизм защиты. Прокси не может читать HTTPS-трафик незаметно. Либо ваше устройство настроено доверять ему, либо каждый сайт показывает ошибку сертификата.
Где вы встречаете прокси с инспекцией:
- Корпоративные сети. Работодатель устанавливает свой сертификат на управляемые устройства и инспектирует трафик в целях безопасности и соответствия требованиям.
- Веб-защита в антивирусах. Некоторые продукты делают то же самое на вашем собственном компьютере.
- Отладочные инструменты. mitmproxy, Charles и Fiddler созданы для того, чтобы разработчики могли читать трафик собственных приложений.
Прокси, который вы арендуете для смены адреса, не должен относиться к этим категориям.
Как проверить, перехватывает ли прокси трафик
Сравните издателя сертификата с прокси и без него:
curl -sv -o /dev/null https://example.com 2>&1 | grep issuer
curl -sv -o /dev/null -x http://login:password@proxy.sotaproxy.com:10000 https://example.com 2>&1 | grep issuer
Обе строки должны указывать на одного и того же издателя. Ошибка сертификата через прокси или издатель с именем самого прокси, а не публичного центра сертификации, означает, что прокси встраивается в ваш зашифрованный трафик.
Отсюда два правила. Никогда не устанавливайте корневой сертификат по требованию провайдера прокси. И никогда не игнорируйте предупреждение о сертификате при работе через прокси.
Значение 4: SSL-терминация перед сайтом
Последнее значение относится к другой стороне соединения. Обратный прокси вроде nginx, HAProxy или Cloudflare принимает HTTPS-соединения посетителей, обрабатывает шифрование и передаёт незашифрованные запросы приложению за ним. Стандартная конфигурация nginx выглядит так:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;

    location / {
        proxy_pass http://127.0.0.1:8080;
    }
}
Речь о публикации сайта, а не о работе через прокси в браузере. Если вы попали сюда из документации nginx по настройкам proxy_ssl, знайте: они отвечают за обратное направление, то есть за то, как сам nginx соединяется с бэкендом по HTTPS.
А что насчёт веб-прокси с SSL?
Веб-прокси - это сайт с адресной строкой. Вы вводите адрес нужной страницы, сервис загружает её и показывает вам. Слово SSL здесь означает лишь то, что сам сайт веб-прокси работает по HTTPS.
По сути это инспектирующий прокси. Сервис загружает страницу вместо вас, а значит, видит всё её содержимое и всё, что вы в неё вводите, включая пароли. Можете использовать такой сервис для чтения публичных страниц в крайнем случае. Но никогда не заходите через него ни в какие аккаунты.
Что именно вам нужно
| Задача | Решение |
|---|---|
| Изменить адрес, который видят сайты, при работе с HTTPS | Любой современный HTTP или SOCKS5 прокси |
| Скрыть логин и адреса назначения от локальной сети | HTTPS-прокси либо VPN поверх прокси |
| Посмотреть и отладить трафик собственного приложения | Инспектирующий прокси вроде mitmproxy |
| Добавить HTTPS на свой сайт | Обратный прокси |
Вопросы и ответы
Что такое SSL-прокси?
Чаще всего так называют прокси, который пропускает HTTPS-трафик, не читая его. Термин также используют для прокси, к которому подключаются по зашифрованному каналу, для инспектирующих прокси, расшифровывающих трафик, и для обратных прокси, которые обслуживают HTTPS для веб-сайта.
Может ли прокси увидеть мои пароли на HTTPS-сайтах?
Обычный не может. Он видит только имя хоста, к которому вы подключаетесь, и зашифрованные данные. Расшифровать содержимое может только инспектирующий прокси, и только если на вашем устройстве установлен его сертификат. Без этого на каждом сайте вы получали бы ошибку сертификата.
SSL-прокси и HTTPS-прокси - это одно и то же?
В широком смысле да, и в этом путаница. Фраза «поддерживает HTTPS» означает, что прокси туннелирует зашифрованные соединения. Строго говоря, HTTPS-прокси - это прокси, к которому само подключение зашифровано. Прокси может делать первое без второго, и большинство так и работает.
SOCKS5-прокси менее безопасен, чем SSL-прокси?
Для HTTPS-сайтов они защищают содержимое страниц одинаково, потому что оба просто пробрасывают зашифрованное соединение как есть. Ни тот, ни другой не шифрует ваши учётные данные прокси на пути к серверу.
SSL и TLS - это разные вещи?
TLS - это действующий протокол, а SSL - его устаревший предшественник. Когда сегодня говорят SSL, почти всегда имеют в виду TLS.
Безопасны ли бесплатные SSL-прокси?
Прочитать ваши HTTPS-страницы они не могут по причинам, описанным выше. Зато они видят, какие сайты вы посещаете, могут читать и подменять страницы по обычному HTTP, и никто не несёт ответственности за их работу. Не отправляйте через них ничего, что не хотели бы показать постороннему человеку.
Похожие статьи
10 альтернатив IPRoyal для серьезных прокси-задач
Сравните 10 альтернатив IPRoyal для скрейпинга, верификации рекламы, фарминга аккаунтов, антидетект-браузеров, гео-кампаний, ценообразования, ротации и поддержки.
10 альтернатив Oxylabs для скрейпинга и рекламных операций
Сравните 10 альтернатив Oxylabs по типу прокси, географическому охвату, аптайму, ротации, ценам и применению для скрейпинга, верификации рекламы и фарминга аккаунтов.
Лучшие альтернативы Brightdata для прокси-команд в 2026 году
Изучите лучшие альтернативы Brightdata для скрейпинга, верификации рекламы и геотаргетированных кампаний в 2026 году, а также советы по миграции.
Таргетинг по почтовым индексам для рекламных кампаний: практическое руководство
Таргетинг по почтовым индексам для медиабайеров и команд арбитража трафика. Рассматриваются настройка прокси, правила рекламных платформ, риски обнаружения и лучшие практики.
Что такое прямой прокси (Forward Proxy): Полное руководство на 2026 год
Узнайте, что такое прямой прокси (forward proxy), как он работает для исходящего трафика и почему команды используют его вместе с антидетект-браузерами для Facebook, TikTok и парсинга.
Для чего используется прокси: руководство по арбитражу 2026
Для чего используется прокси - узнайте, для чего применяется прокси в 2026 году: от повышения безопасности до управления мультиаккаунтами для арбитражных команд