Як створити проксі-сервер у 2026 році: SSH, Squid та SOCKS5 на VPS
Три способи розгорнути власний проксі-сервер: від однорядкового SSH-тунелю до Squid із паролем. Конфігурації, які ми перевірили самі, та чесний погляд на те, чого самостійно зібраний проксі зробити не зможе.
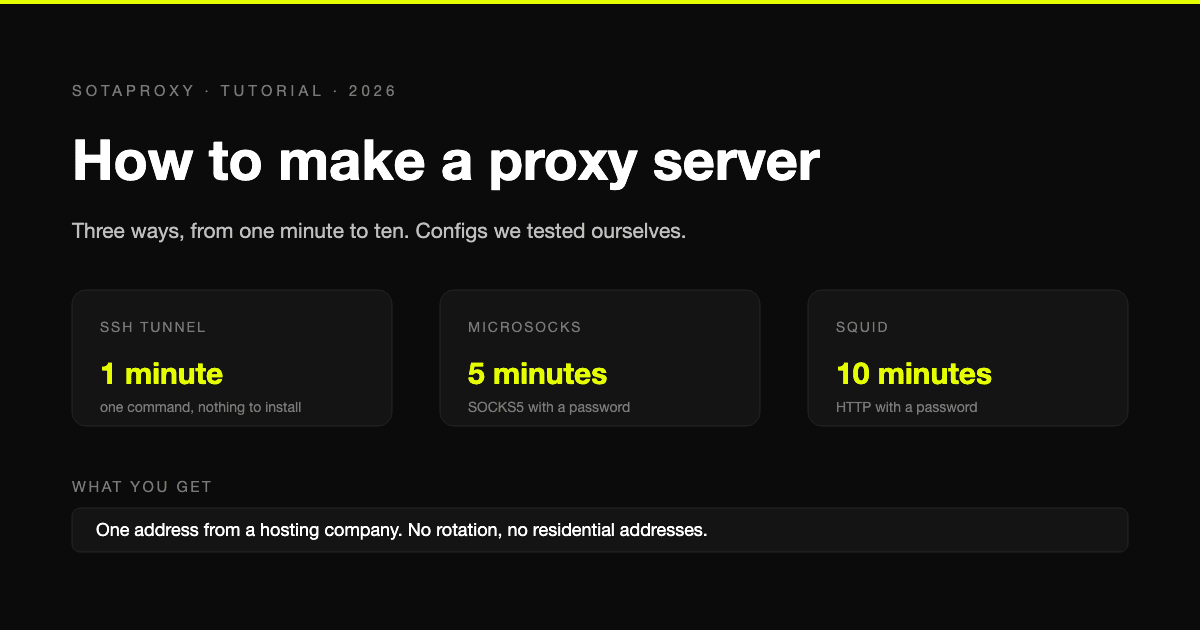
Проксі-сервер - це невелика програма на машині з публічною адресою. Він приймає ваше з'єднання і робить запит від вашого імені, тож сайт бачить адресу машини, а не вашу. На розгортання потрібно від однієї до десяти хвилин залежно від того, який із трьох типів вам потрібен.
Всі три варіанти починаються однаково: вам потрібен Linux-сервер, до якого ви можете підключитися. Команди нижче написані для Ubuntu 24.04. Ми перевірили кожну програму і кожен рядок конфігурації самостійно, результати зазначені там, де це важливо. Команди встановлення використовують власні пакети Ubuntu.
Три способи за часом розгортання
| Спосіб | Протокол | Час | Для чого підходить |
|---|---|---|---|
| SSH tunnel | SOCKS5, тільки на вашій машині | 1 хвилина | Швидка перевірка з іншої локації, нічого встановлювати не треба |
| microsocks | SOCKS5 із паролем | 5 хвилин | Постійний проксі для застосунків і скриптів |
| Squid | HTTP із паролем | 10 хвилин | Постійний проксі для браузерів і всього, що підтримує HTTP |
Якщо не впевнені, що обрати, почніть з SSH tunnel. Він не потребує додаткового ПЗ на сервері і не залишає слідів.
Спосіб 1: SSH-тунель однією командою
Якщо ви вмієте підключатися до сервера через SSH, у вас вже є проксі. Виконайте на своєму комп'ютері:
ssh -D 1080 -N user@your-server-ip-D 1080 відкриває SOCKS5-проксі на порту 1080 вашої власної машини, а -N каже SSH не відкривати оболонку. Поки ця команда працює, все, що ви спрямовуєте на 127.0.0.1:1080, виходить через сервер.
Перевірте з другого терміналу:
curl -x socks5h://127.0.0.1:1080 https://api.ipify.orgМає вивестися адреса сервера. У браузері налаштуйте SOCKS5-проксі з хостом 127.0.0.1 і портом 1080.
Обмеження вбудовані. Проксі існує лише поки виконується SSH-команда, він слухає тільки на вашій машині, і ніхто інший не може ним скористатися. Саме ці обмеження роблять його безпечним: в інтернет не виставляється нічого нового.
Спосіб 2: SOCKS5-проксі з паролем
Для проксі, який працює постійно і доступний з інших машин, встановіть SOCKS5-сервер. microsocks - найменша програма, яка того варта, і вона є в репозиторії пакетів Ubuntu.
sudo apt update
sudo apt install -y microsocks
microsocks -p 1080 -u proxyuser -P 'choose-a-long-password'
Протестуйте зі свого комп'ютера:
curl -x socks5h://proxyuser:choose-a-long-password@your-server-ip:1080 https://api.ipify.orgУ нашому тесті запит з правильними обліковими даними повертав вихідну адресу, а запити без облікових даних або з неправильним паролем відхилялися.
Щоб програма продовжувала працювати після виходу з системи та перезавантажень, створіть файл /etc/systemd/system/microsocks.service:
[Unit]
Description=microsocks SOCKS5 proxy
After=network.target

[Service]
ExecStart=/usr/bin/microsocks -p 1080 -u proxyuser -P choose-a-long-password
Restart=always
User=nobody

[Install]
WantedBy=multi-user.target
Потім запустіть:
sudo systemctl daemon-reload
sudo systemctl enable --now microsocks
Спосіб 3: HTTP-проксі на Squid
Squid - стандартний HTTP-проксі, він потрібен, коли клієнтом виступає браузер або інструмент, який розуміє тільки HTTP-проксі.
Встановіть його разом із утилітою для створення файлу паролів:
sudo apt update
sudo apt install -y squid apache2-utils
sudo htpasswd -c /etc/squid/passwd proxyuser
htpasswd двічі запитає пароль. Тепер скажіть Squid вимагати його. В Ubuntu головний конфігураційний файл завантажує кожен файл із /etc/squid/conf.d/ саме там, де мають бути правила доступу, тож редагувати головний файл не потрібно. Створіть /etc/squid/conf.d/proxy.conf:
auth_param basic program /usr/lib/squid/basic_ncsa_auth /etc/squid/passwd
auth_param basic realm proxy
acl authenticated proxy_auth REQUIRED
http_access allow authenticatedforwarded_for delete
via off
request_header_access Cache-Control deny all
Перші чотири рядки вмикають перевірку пароля та дозволяють вхід усім, хто її пройшов. Решта потрапляє на рядок http_access deny all, яким Ubuntu завершує конфігурацію за замовчуванням. Останні три рядки не дозволяють Squid розкривати себе та передавати вашу реальну адресу в заголовках запитів.
Перевірте конфігурацію та перезапустіть:
sudo squid -k parse
sudo systemctl restart squid
Squid слухає на порті 3128. Перевірте роботу:
curl -x http://proxyuser:your-password@your-server-ip:3128 https://api.ipify.orgВ нашому тесті запит без облікових даних або з помилковим паролем отримував відповідь 407, а правильні дані пропускали з'єднання. squid -k parse виводить попередження, що HTTP вимагає використання Via. З параметром via off це очікувано і не є помилкою.
Ми також подивилися, що Squid додає до запиту, коли ці три рядки відсутні. Він відправив звичайному HTTP-сайту три додаткові заголовки: Via з власним ім'ям хоста сервера, X-Forwarded-For з адресою клієнта та Cache-Control: max-age=259200. Перші два рядки прибирають перші два заголовки. Третій видаляє заголовок Cache-Control, включно з тим, що надсилає ваш власний клієнт. Все це не стосується HTTPS-сайтів, де проксі лише передає зашифрований тунель і не може нічого додавати.
Захистіть його перед тим, як залишити
Проксі, який відповідає без пароля, є відкритим проксі. Сканери шукають їх постійно, і знайдений проксі починають використовувати для чужого трафіку від імені вашого сервера. Три звички це запобігають.
Ніколи не запускайте проксі без автентифікації. Методи 2 та 3 вище включають її з першої команди саме тому.
Відкривайте порт тільки для себе, якщо це можливо. Якщо ви під'єднуєтесь зі сталої адреси, дозвольте тільки цю адресу:
sudo ufw allow OpenSSH
sudo ufw allow from 203.0.113.10 to any port 3128 proto tcp
sudo ufw enable
Замініть адресу на свою, а порт на 1080 для microsocks. Спочатку дозвольте OpenSSH, інакше увімкнення фаєрвола заблокує вам доступ до сервера.
Знайте, що пароль передається відкритим текстом. Як HTTP-автентифікація проксі, так і SOCKS5-автентифікація надсилають ім'я користувача та пароль без шифрування між вами та проксі. Сторінки, які ви завантажуєте через HTTPS, залишаються зашифрованими, але сам вхід у проксі може прочитати будь-хто на шляху. Це ще одна причина обмежити порт за адресою, і причина того, чому SSH-тунель найбезпечніший з трьох.
Що ви побудували, а що ні
Тепер у вас є один проксі з однією адресою, і ця адреса належить хостинговій компанії. Це має наслідки.
Сайти бачать, що це сервер. Діапазони адрес хостингових компаній загальнодоступні. Сайт, який відхиляє адреси дата-центрів, відхилить і вашу, як би добре не був налаштований проксі. Як дізнатися, чи робить це ваша ціль, описано в найкращих проксі для веб-скрейпінгу.
Тут немає ротації. Один сервер означає одну адресу. Ротаційний пул передбачає багато серверів, шлюз перед ними та перевірки стану, що є інфраструктурним проєктом, а не туторіалом.
Ви не можете створити резидентні або мобільні адреси. Вони походять від справжніх домашніх та операторських з'єднань. Жодне налаштування сервера не перетворить адресу хостингу на таку.
Це не дешевше за адресу. Найменший сервер у DigitalOcean коштує $4,00 на місяць. Виділена адреса дата-центру, орендована у нас, коштує $1,80 на місяць, або $1,35 за кожну з десяти. Якщо вам потрібна лише адреса, оренда вигідніша за ціною вже з першої.
Що дає власний хостинг, так це контроль. Логи ваші, ніхто інший не користувався сервером, поки ви ним володієте, і ви самі вирішуєте, що на ньому працює. Для приватного виходу, яким користуєтесь лише ви, тестового середовища або вивчення роботи проксі це варте кількох доларів.
Варто знати один варіант. Те саме програмне забезпечення працює на машині вдома, наприклад, на Raspberry Pi. Це дає вам проксі з вашою домашньою адресою, що корисно для доступу до сервісів вашої країни під час подорожей. Потрібен проброшений порт на роутері та адреса, яка не змінюється занадто часто.
Будувати чи орендувати
| Вам потрібно | Зробіть так |
|---|---|
| Подивитися на один сайт з іншої країни один раз | SSH-тунель |
| Приватний вихід тільки для вас | Побудуйте, Squid або microsocks |
| Одна адреса, яку сайт не розпізнає як серверну | Орендуйте ISP-проксі |
| Багато адрес або адреси з ротацією | Орендуйте проксі дата-центру або резидентні |
| Зрозуміти, як працюють проксі | Побудуйте всі три, це займе півдня |
Різниця між орендованими типами описана в ISP проти резидентних проти дата-центру проти мобільних.
FAQ
Чи можна створити проксі-сервер безкоштовно?
Програмне забезпечення безкоштовне. Витрата це сервер. Якщо у вас вже є Linux-сервер для чогось іншого, SSH-тунель не коштує нічого додатково.
Що простіше, Squid чи SOCKS5-сервер?
SOCKS5-сервер. microsocks це одна команда з ім'ям користувача та паролем. Squid потребує файл пароля та короткий конфігураційний файл, натомість працює з клієнтами, які приймають тільки HTTP-проксі.
Як створити ротаційний проксі-сервер?
З більш ніж однією адресою. Ротація означає, що кожен запит виходить з іншої адреси, тому потрібен пул серверів та шлюз, який вибирає між ними. Для однієї людини це рідко варто будувати, і саме для цього існують орендовані ротаційні проксі.
Чи законно запускати власний проксі-сервер?
Запуск проксі на сервері, за який ви платите, законний у більшості країн. Те, що ви робите через нього, оцінюється так само, як якби ви робили це безпосередньо, і до трафіку застосовуються умови вашого хостинг-провайдера.
Чи потрібне доменне ім'я?
Ні. Доступ до проксі здійснюється за адресою та портом.
Схожі статті
ISP, резидентні, дата-центр і мобільні проксі: який тип вам насправді потрібен
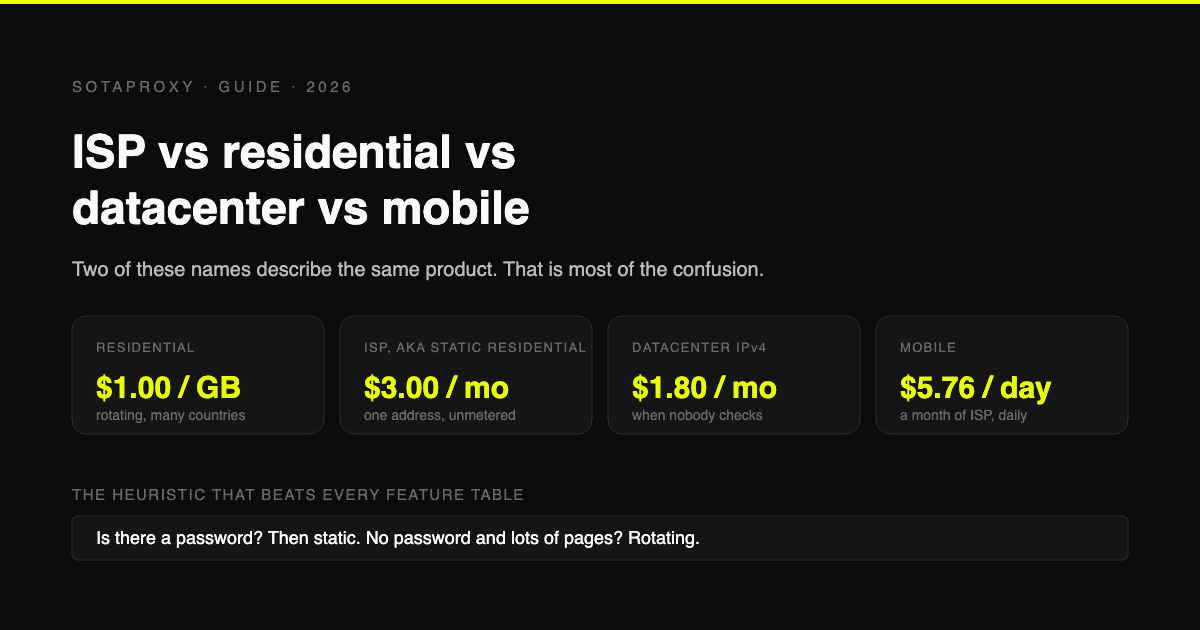
Статичні резидентні та ISP проксі - це один продукт під двома назвами, тому половина порівнянь зводиться до порівняння речі із самою собою. Розбираємо, що насправді являє собою кожен тип, скільки коштує одиниця трафіку і для якого завдання кожен із них найкраще підходить.
Чому робочого проксі недостатньо: чекліст ToDetect перед запуском
Робочий проксі не гарантує стабільне середовище браузера. Дізнайтеся, як ToDetect перевіряє IP, DNS, WebRTC та ознаки відбитку браузера перед запуском.
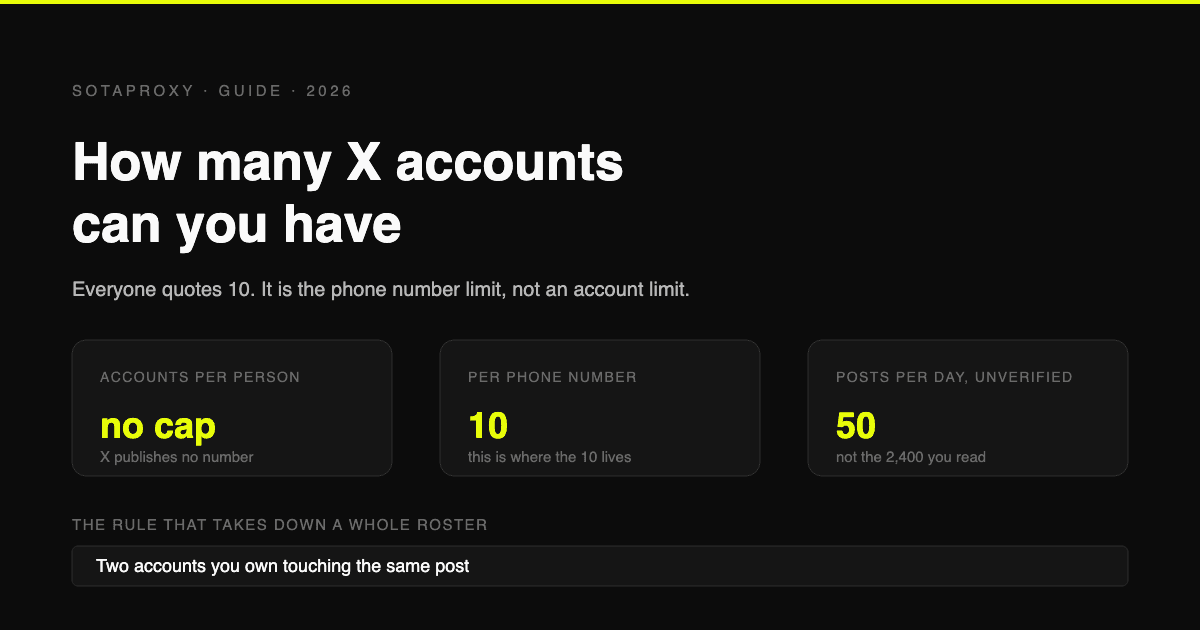
Скільки акаунтів X (Twitter) можна мати у 2026 році (10 - це ліміт на номер телефону, а не на кількість акаунтів)
X не встановлює обмежень на кількість акаунтів для однієї людини. Цифра 10, яку всі цитують, стосується лише кількості акаунтів, які можна прив'язати до одного номера телефону. Справжні обмеження - це 50 постів на день для безкоштовного акаунта, дублювання сценаріїв використання та взаємодія між акаунтами.
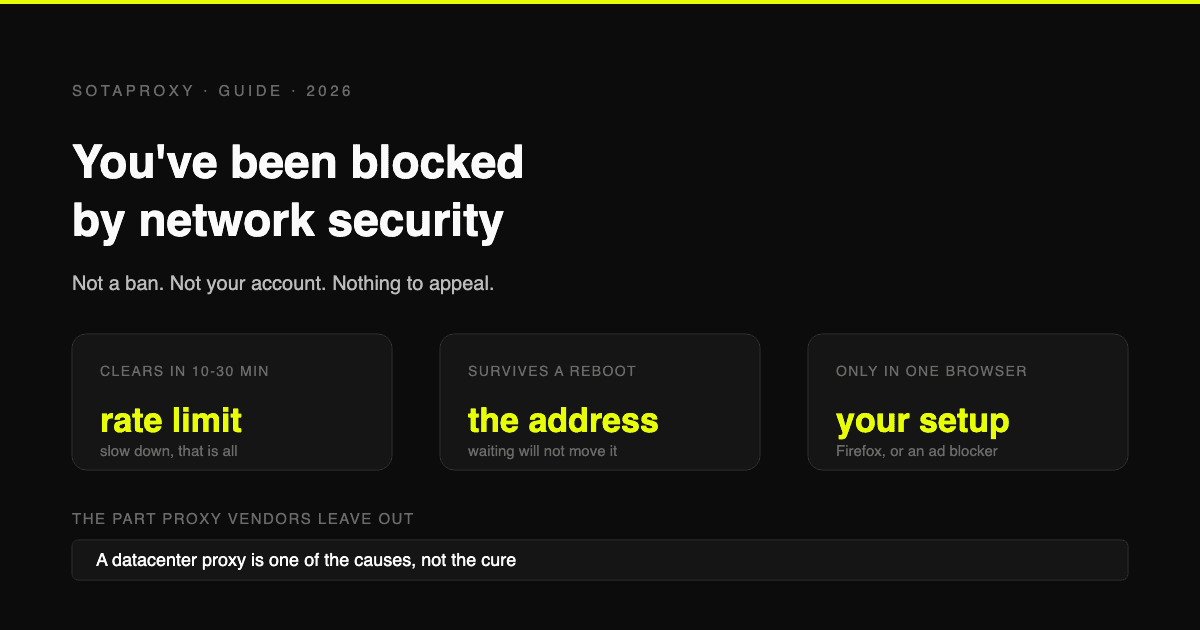
Reddit "You've Been Blocked by Network Security": кожна причина та виправлення для кожної
Це не бан, і нема чого оскаржувати. Це походить від edge-сервера Reddit, застосовується до вашого з'єднання і має шість причин. Ось як визначити, яка саме у вас, і скільки триває кожна.
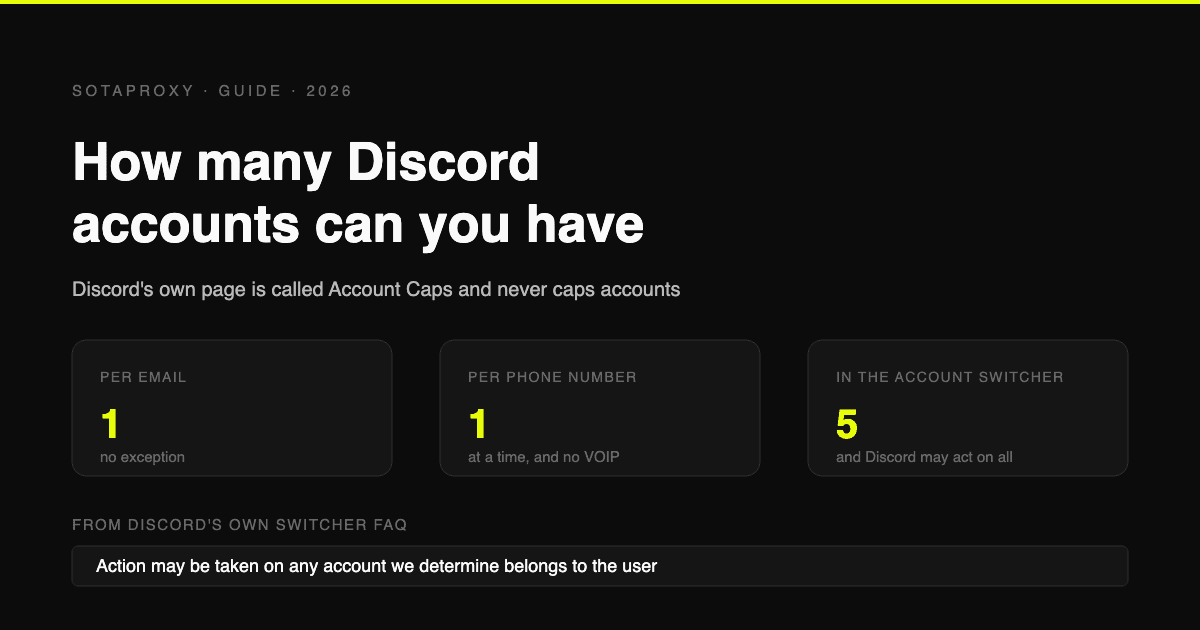
Скільки облікових записів Discord можна мати у 2026 році (на email, телефон, пристрій)
Discord не публікує жодних обмежень на кількість облікових записів. Реальні ліміти: один на email, один номер телефону одночасно без VOIP, і п'ять у перемикачі облікових записів, які Discord може застосовувати глобально.