Cómo construir una infraestructura de protección de tráfico publicitario con Cloaking.House y SotaProxy
Aprende a construir un stack confiable de tráfico publicitario con proxies, perfiles de navegador y cloaking para pruebas GEO, filtrado y resolución de problemas de campañas.

Cuando trabajas con tráfico de pago en varios GEOs, el problema rara vez es la landing en sí. Lo realmente difícil es controlar quién llega a ella: un usuario real, un bot, un escáner automático, un moderador, la herramienta de un competidor o tráfico técnico que entra a través de una VPN o un proxy.
Esto se nota sobre todo al escalar. Mientras tienes una sola campaña y unas pocas decenas de visitas al día, puedes controlar muchas cosas a mano. Pero en cuanto el volumen crece, revisar tú mismo cada fuente, cada IP y cada visita deja de ser viable. Necesitas una capa de infraestructura aparte que segmente el tráfico automáticamente según parámetros definidos de antemano.
Por eso no intento resolverlo todo con una sola herramienta. Divido el stack en varias capas: los proxies y los entornos de red se usan para tareas operativas concretas, mientras que Cloaking.House procesa el tráfico entrante y decide qué visitantes cumplen las condiciones configuradas y a dónde enviarlos.
Por qué una sola herramienta no basta para la infraestructura de tráfico
Veo a menudo el mismo enfoque: se espera que un único servicio lo haga todo, desde la gestión de cuentas y el trabajo con GEOs hasta el filtrado de tráfico, la protección de la landing y la analítica.
A pequeña escala puede funcionar. Pero en cuanto empiezas a escalar, una arquitectura así se vuelve difícil de gestionar.
Por ejemplo, un proxy resuelve un problema a nivel de red. Te permite trabajar con una IP, un GEO o un tipo de conexión concretos. Pero el proxy por sí solo no decide qué debe pasar con cada visitante que llega al sitio.
Por otro lado, una plataforma de filtrado de tráfico puede identificar el GEO, el dispositivo, el navegador, el ISP, el estado VPN/Proxy y otros parámetros. Eso no significa que deba sustituir al resto de tu infraestructura.
Por eso prefiero repartir las responsabilidades.
Mi stack se ve más o menos así:
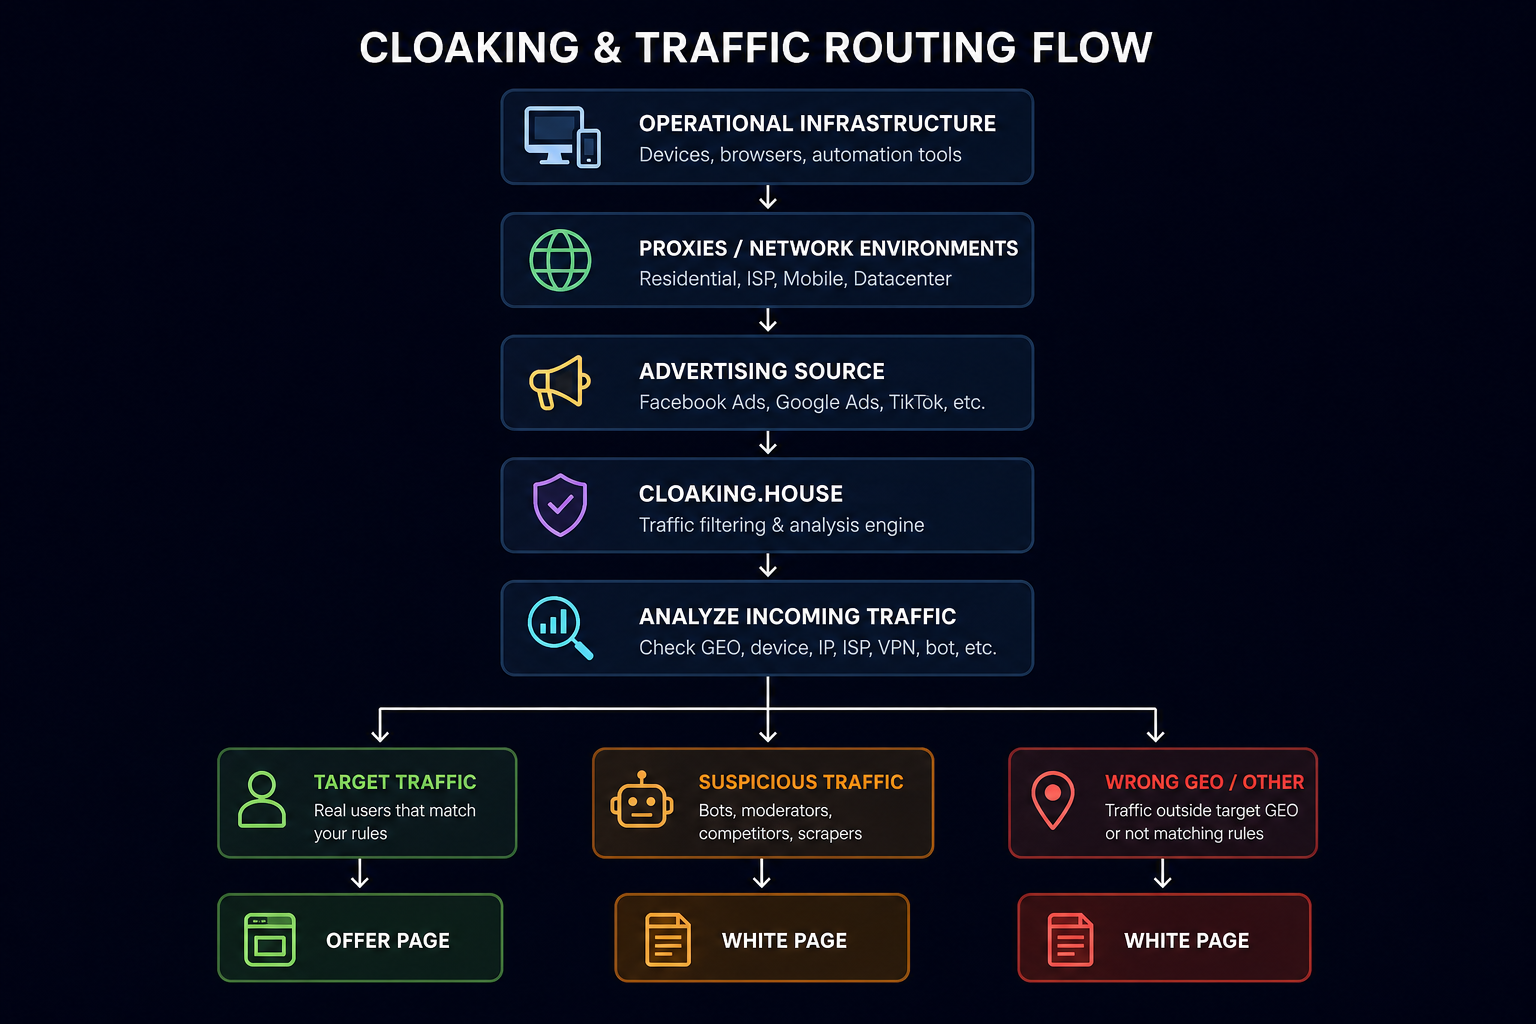
Lo importante es entender que SotaProxy y Cloaking.House no cumplen la misma función.
SotaProxy ofrece proxies residenciales, ISP, móviles y de centro de datos, además de geotargeting, conexiones rotativas y sesiones sticky. Es útil en los flujos donde necesitas crear un entorno de red concreto.
Cloaking.House opera a otro nivel. Procesa el tráfico entrante y puede evaluar la IP, el GEO, el dispositivo, el navegador, el ISP, el estado VPN/Proxy y otros parámetros antes de aplicar la lógica de enrutamiento configurada.
Cómo separo la infraestructura en capas
Simplificando, veo el montaje como varios componentes independientes.
1. Capa de red
Aquí entran en juego las direcciones IP y los proxies.
Por ejemplo, SotaProxy ofrece varios tipos de proxy en una sola plataforma: residenciales, móviles, ISP y de centro de datos. Los residenciales sirven para flujos ligados al GEO y para la verificación de anuncios, los móviles para escenarios con redes móviles, los ISP cuando necesitas una dirección estable y los de centro de datos para tareas técnicas de gran volumen.
2. Capa de navegador
La siguiente capa son los perfiles de navegador y los dispositivos.
Intento no mezclar entornos distintos sin motivo. Si un perfil se usa para un flujo concreto, mantengo su configuración sin cambios.
Esto es especialmente importante cuando trabajas con varios GEOs a la vez.
3. Capa de filtrado
Aquí es donde entra CloakingHouse.
Su trabajo consiste en recibir una solicitud entrante y comparar sus parámetros con las reglas que he configurado de antemano.
4. Capa de destino
La última capa es la página de destino.
Según el resultado del filtrado, el visitante puede ir a una Offer Page o a una White Page.
Esta separación facilita mucho la resolución de problemas. Si algo no funciona como esperaba, puedo revisar por separado la capa de red, el entorno del navegador, las reglas de filtrado y el destino.
Regla práctica: si a una sola herramienta se le pide resolver cinco problemas de infraestructura distintos a la vez, tarde o temprano resulta difícil saber de dónde viene realmente el fallo.
Dónde encajan los proxies en el flujo de trabajo
Aquí hay una distinción importante.
El proxy no debe verse como una capa intermedia obligatoria entre el usuario y CloakingHouse.
En un flujo normal, el usuario simplemente abre el enlace del anuncio y CloakingHouse analiza su entorno de red real.
Los proxies se usan cuando el equipo necesita crear un entorno de red concreto para sus propias tareas: flujos específicos de un GEO, verificación de anuncios, trabajo con servicios web, automatización, pruebas de páginas y otros procesos.
Para estas tareas, el tipo de proxy importa.
¿Cuándo uso proxies residenciales?
Para flujos por GEO, verificación de anuncios y sitios sensibles a las IPs de hosting. Ofrecen IPs de pools residenciales.
¿Cuándo uso proxies ISP?
Para sesiones largas y estables. Ofrecen una IP estable con ASN de ISP/residencial.
¿Cuándo uso proxies móviles?
Para servicios móviles y pruebas de apps. Ofrecen IPs de redes móviles reales.
¿Cuándo uso proxies de centro de datos?
Para operaciones técnicas de gran volumen. Ofrecen alta velocidad y un coste predecible.
SotaProxy ofrece los cuatro tipos; los proxies residenciales admiten geotargeting por país y ciudad, y las sesiones rotativas y sticky te permiten elegir el comportamiento de conexión que mejor se adapta a cada flujo.
No trato los proxies residenciales, móviles y de centro de datos como productos intercambiables. Si necesito una sesión estable, miro ISP o residenciales sticky. Si necesito un entorno móvil, uso proxies móviles. Si la tarea es puramente técnica y no requiere IPs residenciales, los de centro de datos pueden ser la opción más sensata.
En otras palabras, los proxies ayudan a crear el entorno de red necesario, mientras que CloakingHouse decide qué debe pasar con el tráfico entrante.
Qué hace Cloaking.House
En Cloaking.House, entiendo un Flow como un conjunto de reglas de procesamiento de tráfico.
La plataforma recibe una solicitud entrante y analiza sus parámetros. Según la configuración, pueden incluir IP, GEO, dispositivo, sistema operativo, navegador, ISP, estado VPN/Proxy, IPv6, referrer y otras condiciones.
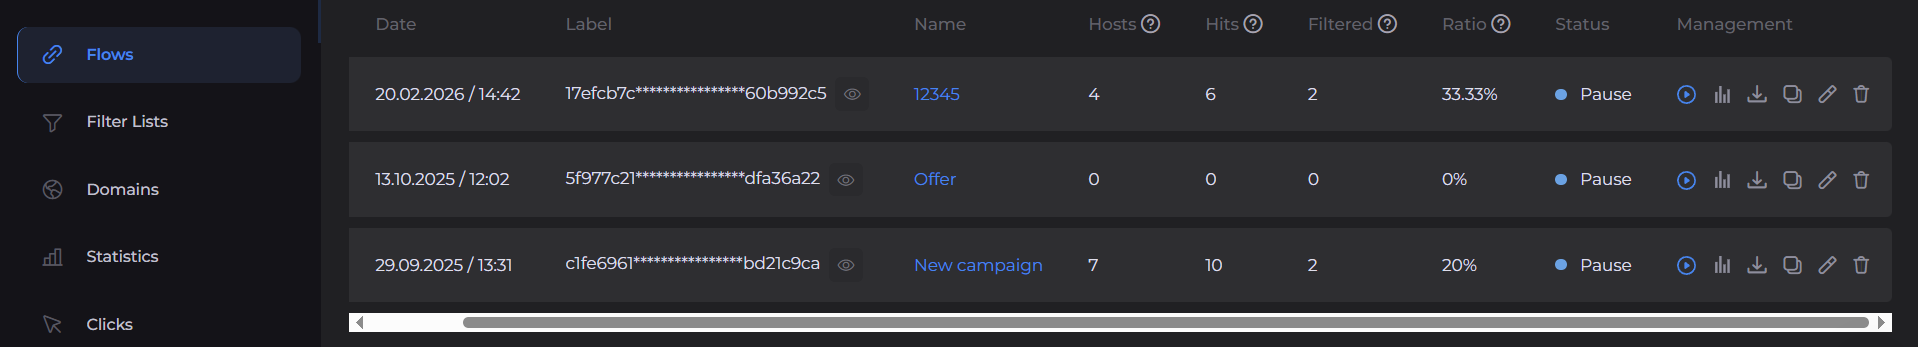
Cómo creo un Flow
Lo primero que hago en CloakingHouse es crear un Flow independiente para cada escenario.
No recomiendo meter de entrada todas las condiciones posibles en un solo Flow. Es mucho más fácil empezar con la lógica básica y añadir restricciones después de las primeras pruebas.
Cómo conectar la White Page y la Offer Page
Cloaking.House se puede integrar con tu propio dominio mediante un script PHP. La plataforma también ofrece un enlace con cloaking listo para usar sin necesidad de hosting propio, algo práctico para montajes rápidos.
Si usas la integración tradicional con tu propio hosting, el proceso es sencillo.
Paso 1. Prepara la White Page
La White Page debe estar en el directorio raíz del sitio. Para la integración PHP, suelo renombrar la página a site.html. Así index.php actúa como el gestor principal del tráfico.
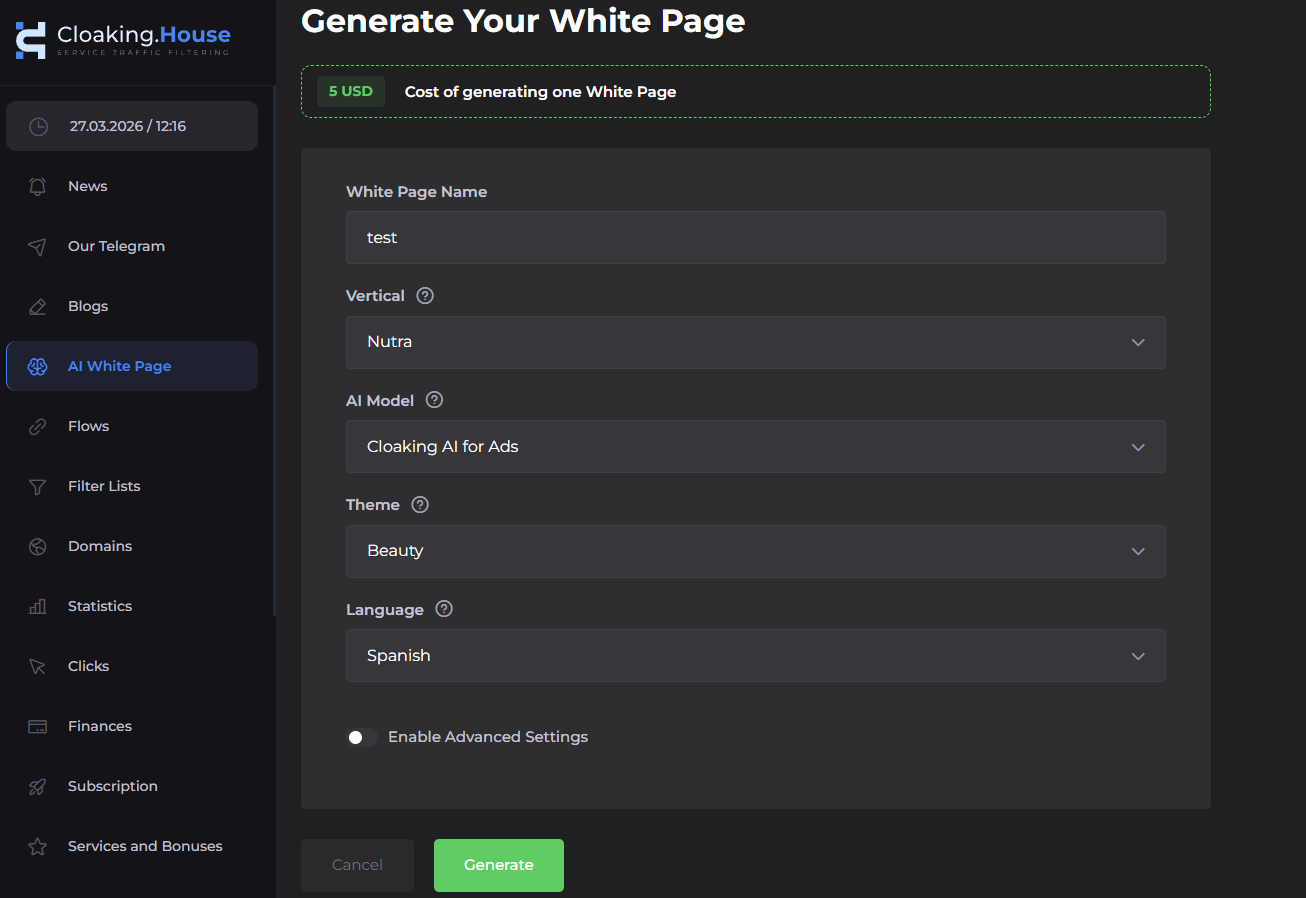
La plataforma incluye un generador de White Pages con IA que crea páginas para distintas temáticas e idiomas.
Paso 2. Configura el Flow
Dentro del Flow, defino:
White Page → site.html
Method → Load
Offer Page → URL de destino
Method → Redirect
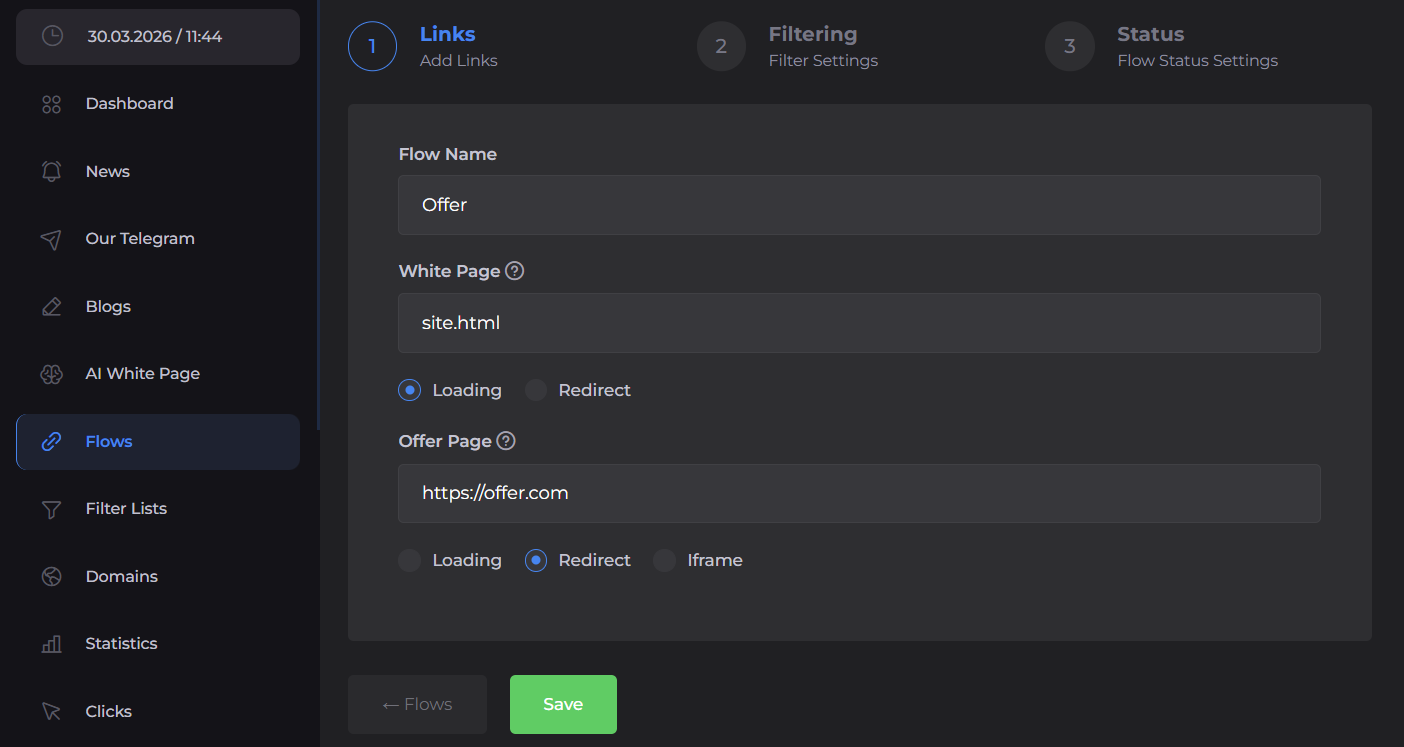
Es una de las capturas más útiles del artículo, porque muestra cómo la arquitectura de enrutamiento teórica se convierte en una configuración real.
Qué filtros activo primero
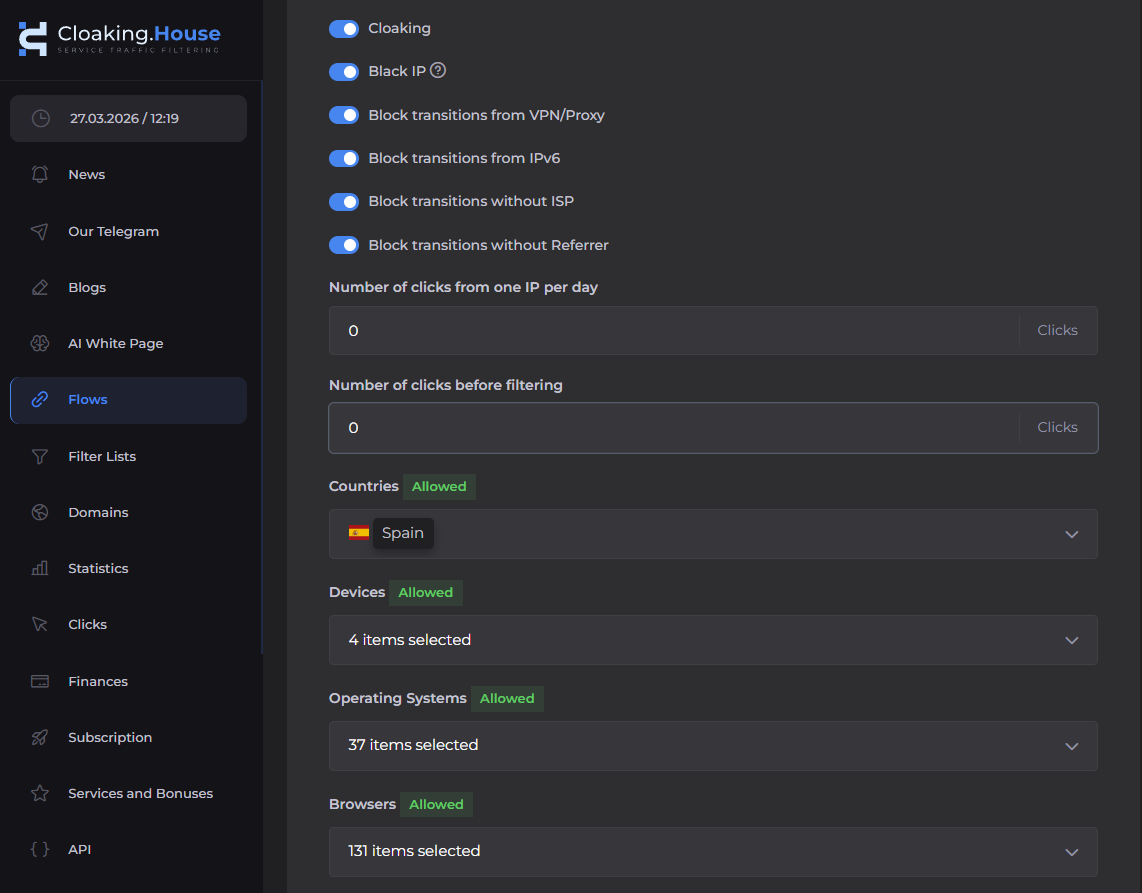
Prefiero añadir los filtros poco a poco. El primer nivel es el GEO.
Por ejemplo:
País objetivo → Offer
Resto de países → White
VPN / Proxy
Si el flujo requiere filtrar el tráfico de VPN y proxies, activo la condición correspondiente. CloakingHouse puede identificar IPs asociadas a VPNs o proxies y, cuando se activa la regla, enviar ese tráfico a la White Page.
Aquí hay una distinción importante: el equipo usa SotaProxy para crear sus propios entornos de red, mientras que el filtro VPN/Proxy de CloakingHouse se aplica al visitante entrante.
ISP
Otro filtro útil es el ISP. Según la campaña, el proveedor puede servir como señal adicional de la calidad del tráfico. Si no se puede identificar el ISP, la condición correspondiente de Cloaking.House trata la solicitud según la regla configurada y la envía a la White Page.
Referrer
El referrer ayuda a saber de dónde vino una visita. Si la campaña exige que el tráfico llegue desde una fuente concreta, el referrer puede usarse como parámetro de filtrado adicional.
Cómo revisar el tráfico
Una vez creado el Flow, nunca doy el trabajo por terminado. Primero compruebo que el escenario básico funciona. Después pruebo cada condición por separado.
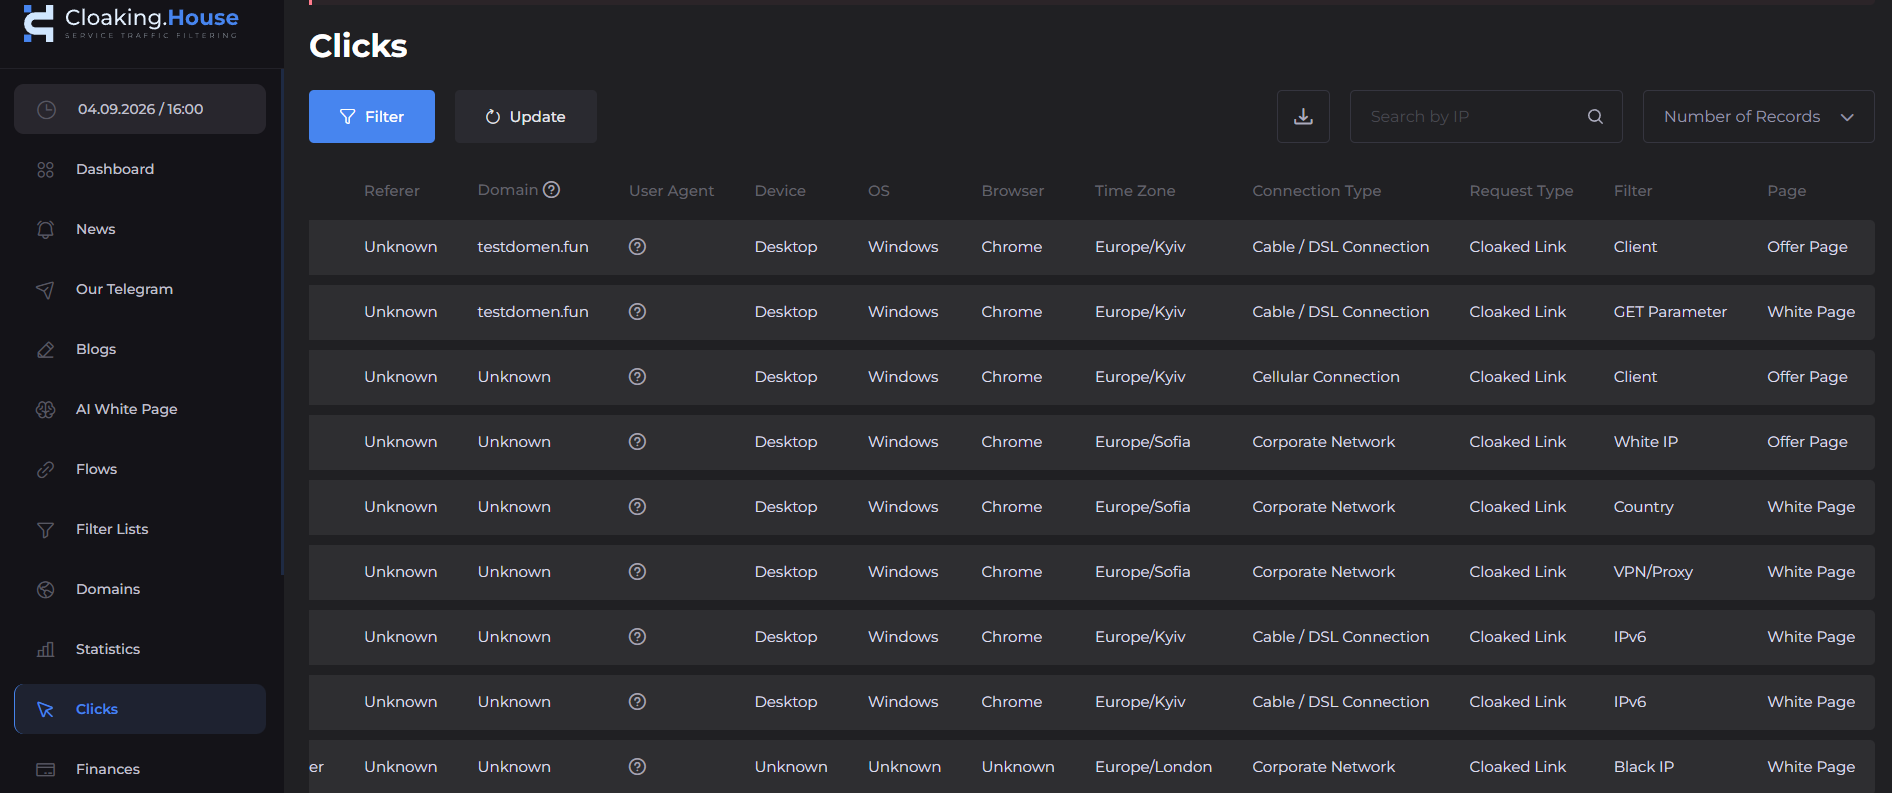
Tras lanzar una campaña, no me fijo solo en el número total de visitas.
Quiero saber:
- cuántos clics superaron los filtros configurados;
- qué filtros se activan con más frecuencia;
- de qué GEOs llega el tráfico;
- qué dispositivos son más habituales;
- si hay picos de tráfico inusuales;
- qué IPs o fuentes generan un número anómalo de visitas.
Errores frecuentesUn solo Flow para todo
Si las campañas tienen GEOs, dispositivos y condiciones distintos, prefiero separarlas en Flows diferentes. Así tanto la analítica como los cambios futuros son mucho más sencillos.
No tener una IP de prueba
Para probar un Flow conviene tener una IP de confianza.
Cloaking.House permite añadir una IP a una lista de confianza para pruebas, de modo que la solicitud llegue a la Offer Page sin importar las demás condiciones de filtrado.
Probar desde un solo dispositivo
Si una campaña apunta a móvil, escritorio y distintos sistemas operativos, probarla solo desde un portátil no basta.
Mi entorno de pruebas básico incluiría:
- escritorio;
- Android;
- iOS;
- varios GEOs;
- conexiones normales;
- entornos de red separados.
Mezclar las funciones del proxy y del filtrado
Este es otro error habitual.
El proxy se encarga del entorno de red, mientras que Cloaking.House se encarga de procesar el tráfico entrante.
Mantener estas funciones separadas hace que la arquitectura sea mucho más fácil de entender.
FAQ
¿Puedo usar CloakingHouse sin servidor propio?
Sí. Cloaking.House ofrece un enlace con cloaking listo para usar sin hosting propio. Para configuraciones más flexibles también hay integración PHP.
¿Para qué necesito proxies si Cloaking.House ya identifica las IPs?
Porque los proxies y el filtrado de tráfico resuelven problemas distintos.
Cloaking.House analiza el tráfico entrante, mientras que los proxies permiten al equipo crear entornos de red concretos para sus propios flujos de trabajo.
¿Qué tipo de proxy elijo?
Depende de la tarea:
Residencial: cuando importan las redes residenciales y el geotargeting;
ISP: cuando necesitas una sesión estable;
Móvil: para flujos específicos de móvil;
Centro de datos: para operaciones técnicas rápidas.
SotaProxy ofrece todas estas opciones en una sola plataforma.
¿Qué hago si un visitante legítimo llega a la White Page?
Empieza por diagnosticar esa visita concreta.
Revisa:
1. GEO.
2. Dispositivo.
3. Sistema operativo.
4. Navegador.
5. ISP.
6. Referrer.
7. Estado VPN/Proxy.
8. Qué filtro se activó.
No cambies todo el Flow de inmediato.
Conclusión
Para mí, una buena infraestructura de tráfico no consiste en encontrar una herramienta «mágica» que lo haga todo.
Es mucho más fiable repartir las responsabilidades.
SotaProxy se encarga de la infraestructura de proxies y permite a los equipos crear distintos entornos de red para tareas operativas concretas. Puedes elegir IPs residenciales, ISP, móviles o de centro de datos según lo que requiera cada flujo.
Cloaking.House opera a otro nivel. Recibe el tráfico entrante, analiza sus parámetros y aplica una lógica de filtrado predefinida según GEO, IP, dispositivo, sistema operativo, navegador, ISP, VPN/Proxy, referrer y otras condiciones.
La arquitectura resultante es sencilla:
Lo más importante no es cuántos filtros o cuántas IPs uses. Lo que importa es que cada componente de la infraestructura tenga un propósito claramente definido.
Eso es lo que te permite escalar la operación publicitaria sin convertir todo el sistema en un montón de parches desconectados.
Artículos relacionados
Autenticación de proxy: usuario y contraseña o whitelist de IP
Un proxy sabe que eres tú de dos maneras: por las credenciales que envías en cada conexión o por una lista de direcciones a las que deja pasar sin ellas. Qué envía cada método por la red (medido en un proxy de prueba), qué herramientas solo admiten uno y por qué un portátil en la whitelist deja de funcionar una semana después.
¿Baneado con un proxy limpio? Los errores de configuración que de verdad lo provocan
El proxy estaba limpio, la IP era residencial y la cuenta murió igual. En la mayoría de los casos que vemos, la dirección nunca fue el problema. Siete fallos de configuración, cada uno comprobable en un minuto, en el orden en que suelen resultar ser la causa.
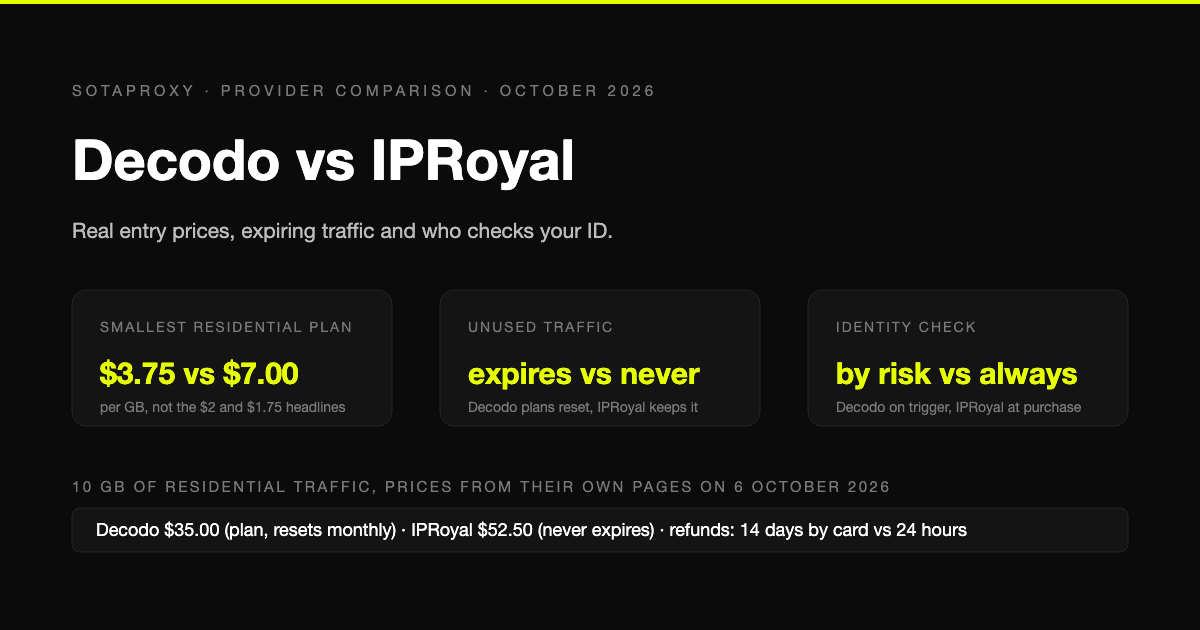
Decodo vs IPRoyal en 2026: precios de entrada reales, tráfico que caduca y quién verifica tu identidad
Dos proveedores de gama media que aceptan tarjeta y cripto y venden por gigabyte. Los precios de sus propias páginas a 6 de octubre de 2026, por qué ninguna tarifa de portada es un precio de entrada, qué tráfico caduca, quién verifica tu identidad antes de comprar y quién devuelve el dinero.
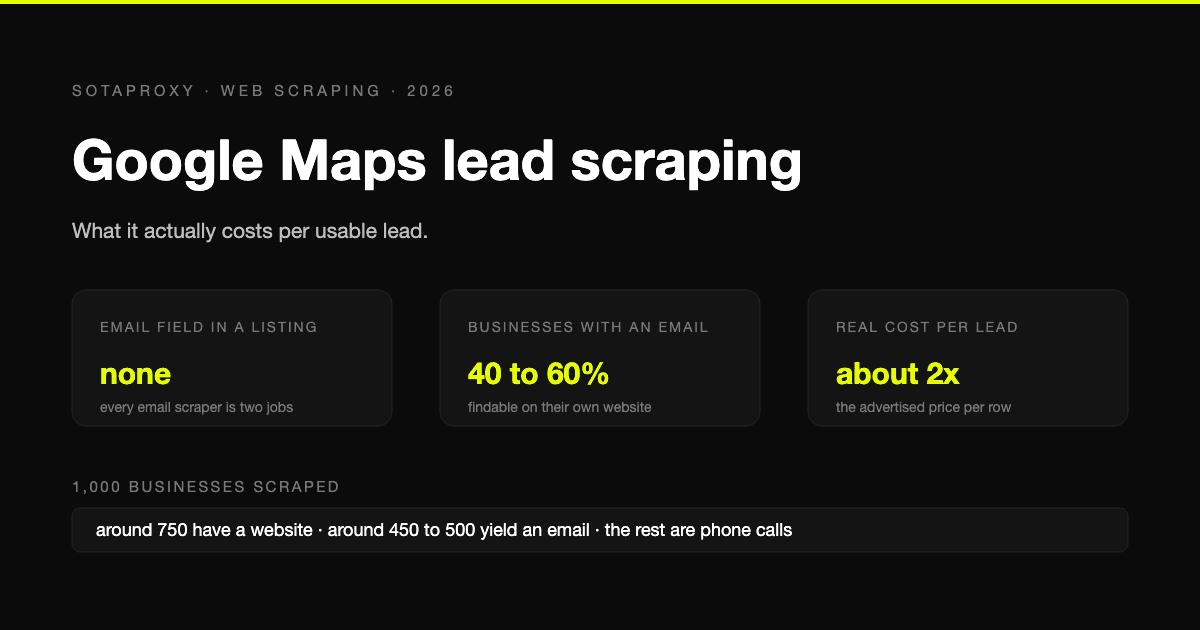
Scraping de Google Maps: cuánto cuesta realmente cada lead con email
Google Maps no tiene campo de correo, así que todo scraper de emails es una pipeline de dos pasos y solo la mitad de los negocios devuelven una dirección. Qué cuesta realmente obtener mil fichas en leads utilizables, el problema de los negocios sin web y qué dice la ley tras la sentencia de SerpApi.
ERR_TUNNEL_CONNECTION_FAILED: el nombre del error ya es el diagnóstico
Chrome le pidió a un proxy que abriera un túnel CONNECT y falló. Eso es todo el error. De dónde sale ese proxy cuando nunca configuraste ninguno, las seis razones por las que un proxy configurado puede generar este error, y por qué limpiar la caché no soluciona nada.
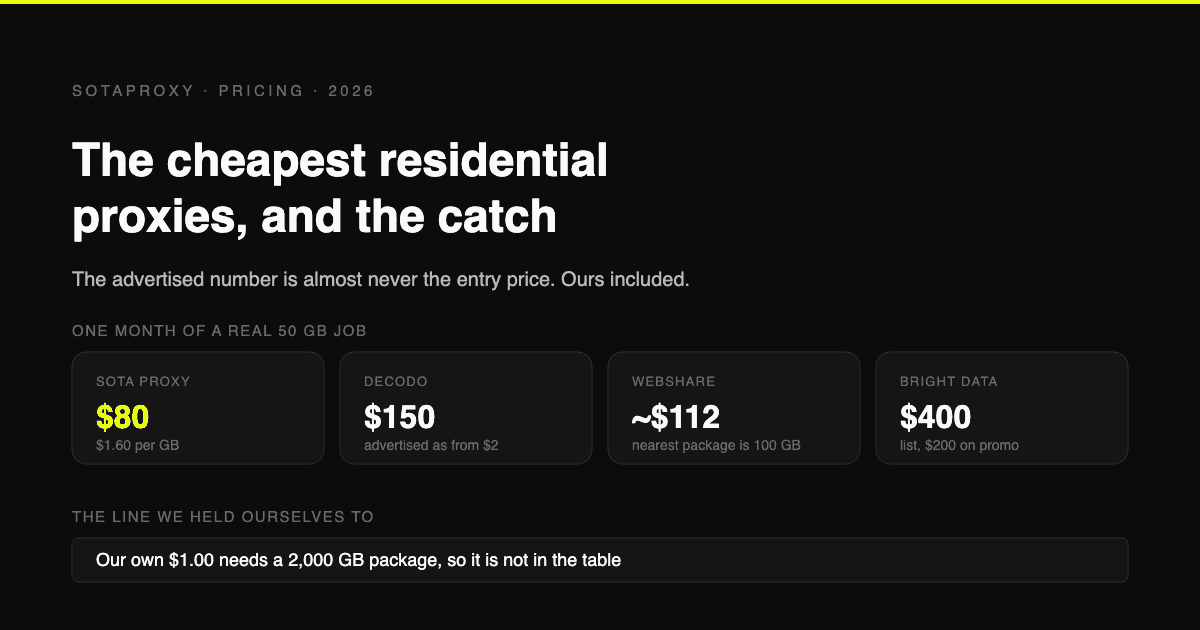
Los proxies residenciales más baratos en 2026 y la trampa oculta de cada proveedor
Precios verificados por gigabyte extraídos directamente de las páginas de cinco proveedores, no de artículos desactualizados. Por qué la tarifa anunciada casi nunca es el precio real de entrada, qué proveedores te obligan a pagar un mínimo mensual y cómo calcular tu costo real por gigabyte.