Qué es un Forward Proxy: Guía completa para 2026
Aprende qué es un forward proxy, cómo funciona para el tráfico saliente y por qué los equipos lo usan con navegadores antidetección para Facebook, TikTok y web scraping.
Un forward proxy es un intermediario del lado del cliente que envía solicitudes salientes en nombre del usuario, por lo que el destino ve la IP del proxy en lugar de la del usuario. Para equipos de tráfico que gestionan cuentas publicitarias de Facebook y TikTok, esa única propiedad es la diferencia entre un perfil de navegador limpio y una configuración que se vincula, marca o limita por velocidad rápidamente.
Puedes pensarlo como la capa de solicitud que tu navegador o scraper alcanza antes de llegar a internet abierto. En la práctica, eso hace que los forward proxies sean útiles en cualquier lugar donde necesites control de políticas, separación de IP, registro de solicitudes o almacenamiento en caché, especialmente en flujos de trabajo de navegadores antidetección, cultivo de cuentas, cloaking y campañas geo-segmentadas.
Tabla de Contenidos
- Qué Hace un Forward Proxy
- Cómo Funciona el Flujo de Solicitudes
- Forward Proxy vs Reverse Proxy y Otros Tipos de Proxy
- Dónde los Forward Proxies Demuestran su Valor en 2026
- Fragmentos de Configuración para Configuraciones Comunes
- ¿Siguen Importando los Forward Proxies en un Mundo Zero-Trust?
- Solución de Problemas y Mejores Prácticas a Escala
Qué Hace un Forward Proxy
Un equipo de arbitraje crea una nueva cuenta publicitaria de Facebook, abre un perfil de navegador antidetección y quiere que cada inicio de sesión se presente como un cliente separado y estable. Un forward proxy se sitúa en ese camino y envía el tráfico saliente a través de su propia IP antes de que la solicitud llegue al sitio objetivo, por lo que el sitio ve la dirección del proxy en lugar de la máquina del operador.
Un forward proxy es el intermediario del lado del cliente que recibe solicitudes salientes, las verifica contra políticas, abre su propia conexión al destino y devuelve la respuesta al usuario. La visión práctica del operador es directa: el navegador envía la solicitud al proxy, el proxy la retransmite al sitio y la respuesta regresa por el mismo camino. Esa configuración cambia la IP de origen visible, por eso importa para el trabajo multicuenta, enrutamiento de tráfico y cualquier flujo de trabajo que dependa de mantener la identidad saliente consistente. Nota del glosario de Sota Proxy
Un forward proxy es la pieza que usas cuando el objetivo solo necesita ver una IP de salida estable. Si el objetivo necesita que tu servidor aparezca como la fuente de contenido, el trabajo le corresponde a un reverse proxy.
Los forward proxies protegen el lado del cliente de la conexión, mientras que los reverse proxies protegen el lado del servidor. Para compradores de medios, esa diferencia se manifiesta en separación de cuentas, scraping, verificación de anuncios y flujos de cloaking donde la identidad saliente tiene que mantenerse limpia. Los reverse proxies resuelven un problema diferente, generalmente frente a tu propia infraestructura, donde quieres ocultar o gestionar el servidor de origen.
La elección del pool de proxies cambia el resultado en campañas reales. Los proxies residenciales son más fáciles de integrar en el tráfico de consumidores, los pools móviles a menudo se sostienen mejor cuando las verificaciones de plataforma se vuelven más estrictas, los pools de datacenter son más rápidos y baratos pero más fáciles de marcar, y los pools IPv6 pueden ser útiles en automatización de alto volumen si el objetivo y las herramientas los manejan bien. Los forward proxies no arreglan huellas de navegador deficientes, higiene de sesión débil o rotación descuidada por sí solos, así que el proxy tiene que ajustarse a la estrategia de cuentas en lugar de cargarla.
El resto de la configuración se deriva de eso. Una vez que el camino de solicitud está claro, los límites de confianza, el comportamiento HTTPS, el almacenamiento en caché y el punto donde un proxy ayuda o simplemente añade complejidad se vuelven más fáciles de juzgar.
Cómo Funciona el Flujo de Solicitudes
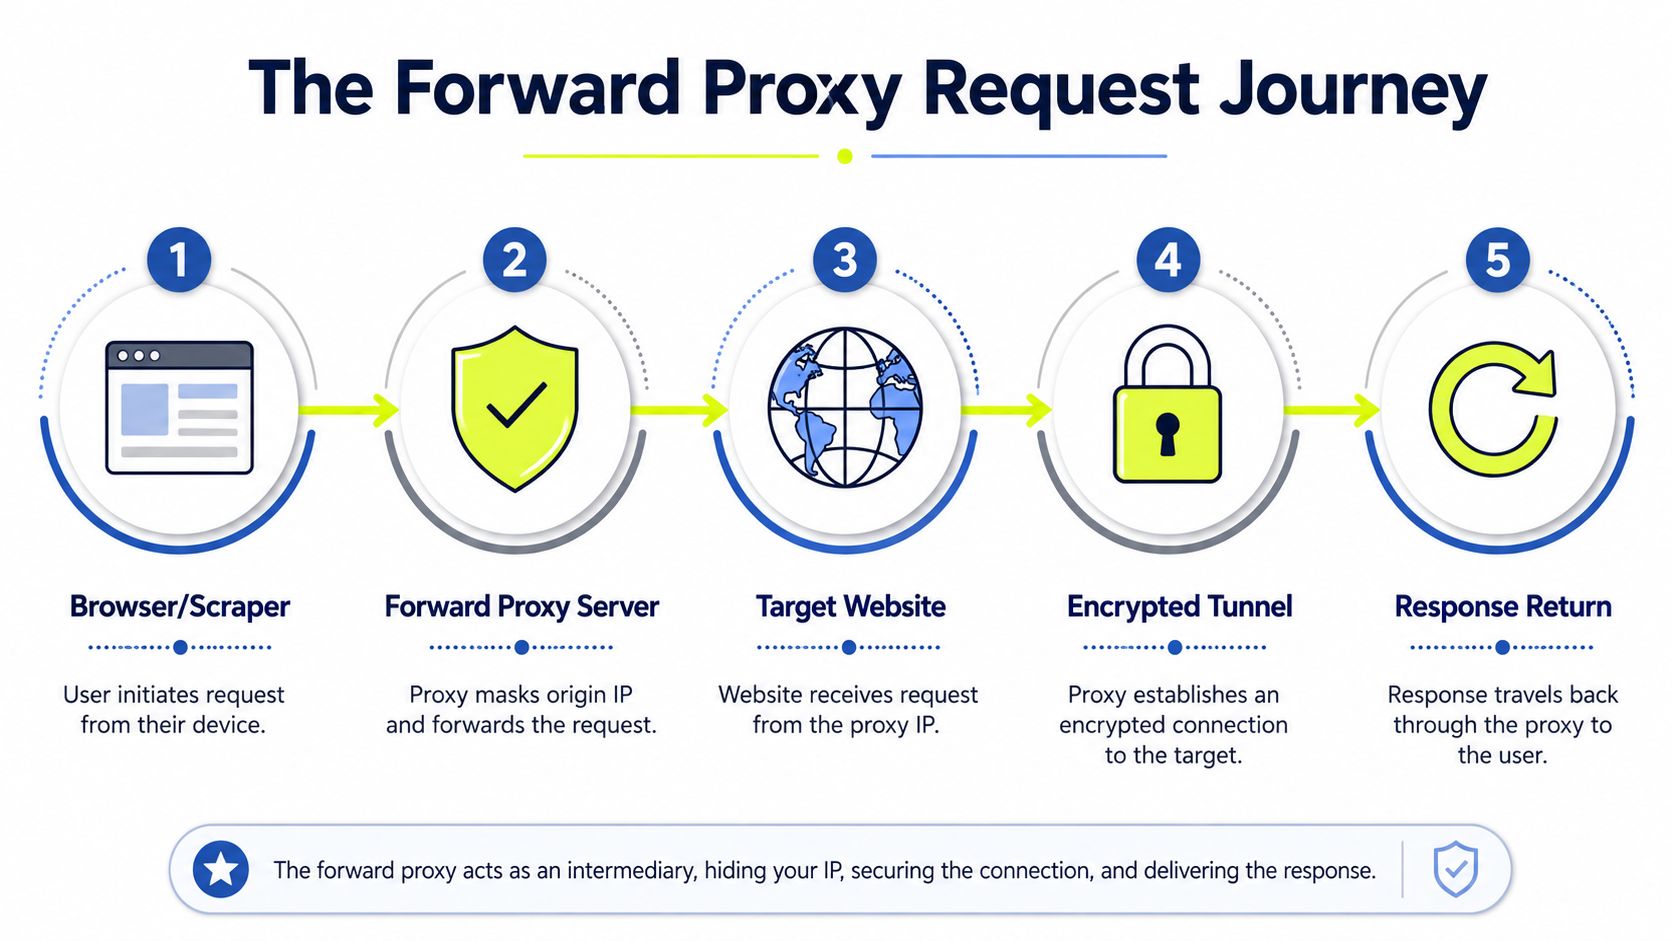
Cuando tu navegador antidetección envía una solicitud a Facebook, TikTok o un objetivo de scraping, primero llega al proxy. El objetivo nunca ve a tu cliente como la fuente directa, ve la conexión saliente del proxy después de que el proxy decide si la solicitud está permitida, registrada, filtrada o reenviada. Ese cambio importa en operaciones publicitarias porque la transferencia cambia el límite de confianza antes de que el tráfico salga de tu configuración. Comportamiento de encabezados de solicitud en flujos de proxy
El camino de cinco saltos
- El cliente inicia la solicitud. Tu perfil antidetección, navegador o scraper solicita una página, recurso o respuesta API.
- El proxy la recibe en tu nombre. El proxy verifica autenticación, políticas y reglas de destino antes de tocar el origen.
- El proxy abre su propia conexión. El destino ve la IP del proxy, no la del cliente.
- HTTPS viaja a través de túnel CONNECT. Para tráfico cifrado, el proxy reenvía el flujo TCP a través de un túnel CONNECT en lugar de leer el contenido de la carga útil.
- La respuesta regresa por el mismo camino. El proxy puede registrar, almacenar en caché o devolver la respuesta al cliente.
Ese flujo es por qué los forward proxies aún importan en operaciones de campaña. Te dan una identidad saliente estable, un lugar para aplicar reglas de acceso y un punto de control para el manejo de solicitudes sin cambiar la aplicación misma. En flotas de scrapers y configuraciones de navegadores multicuenta, esa separación mantiene la identidad del cliente distinta desde el punto de vista del sitio objetivo.
Dónde ayuda el almacenamiento en caché
El almacenamiento en caché importa cuando la misma cuenta, granja de navegadores o crawler sigue solicitando el mismo recurso externo. F5 señala que un forward proxy puede almacenar contenido recuperado localmente para que las solicitudes posteriores se sirvan más rápido, lo que reduce el ancho de banda saliente y disminuye las recuperaciones repetidas del origen Glosario de forward proxy de F5. En la práctica, eso ayuda con recursos estáticos repetidos, componentes de páginas de destino y otros recursos compartidos que no necesitan ser obtenidos nuevamente en cada solicitud.
Para los operadores, eso es útil solo cuando la caché coincide con el flujo de trabajo. Una caché de proxy puede acelerar el tráfico repetido inofensivo, pero también puede servir contenido obsoleto si el objetivo cambia rápidamente o si tu automatización espera una respuesta fresca cada vez. Trato el almacenamiento en caché como una función de control de tráfico primero, una función de velocidad segundo.
El proxy no es solo una máscara. También puede convertirse en el punto de control para lo que sale, lo que se registra y lo que se acelera.
Forward Proxy vs Reverse Proxy y Otros Tipos de Proxy
Muchos errores con proxies provienen de comprar el pool equivocado para el flujo de trabajo. Un forward proxy gestiona la identidad saliente del lado del cliente, mientras que un reverse proxy se sitúa frente a tu propio servidor y moldea el tráfico entrante. En operaciones publicitarias, flotas de scrapers y stacks de navegadores antidetección, esa diferencia importa porque la capa de proxy incorrecta resuelve el problema equivocado.
La mejor comparación para los operadores es el tipo de proxy más el pool que hay debajo. Residencial, móvil, datacenter e IPv6 se comportan de manera diferente en el trabajo con cuentas de Facebook y TikTok, verificaciones de cloaking y automatización masiva. Un pool puede parecer lo suficientemente limpio para un inicio de sesión nuevo. Otro puede ser mejor para volumen, velocidad o solicitudes repetidas donde la confianza es menos sensible.
| Tipo | Puntuación de Confianza en Plataformas Publicitarias | Velocidad | Costo | Mejor Uso |
|---|---|---|---|---|
| Residencial | Mayor que datacenter para inicios de sesión sensibles | Moderada | Mayor | Farming de cuentas, cloaking, navegación geoespecífica |
| Móvil | Generalmente el más fuerte para flujos sensibles a la confianza | Moderada | Más alto | Cuentas publicitarias de Facebook y TikTok, operaciones de cuentas de alta fricción |
| Datacenter | Menor confianza, más probable que sea marcado en objetivos sensibles | Más rápida | Menor | Scraping, verificación de anuncios, automatización simple donde la velocidad importa |
| IPv6 | Depende del soporte del objetivo y la reputación | Rápida | A menudo rentable a escala | Scraping de alto volumen, pruebas estructuradas, grandes conjuntos de solicitudes |
Un forward proxy hace bien un trabajo. Le da al cliente una ruta de salida controlada. Los reverse proxies hacen un trabajo diferente, generalmente relacionado con la protección del servidor, enrutamiento y manejo de carga para tus propias propiedades. Para un desglose más amplio de todos los tipos de proxy, esa división es la forma más clara de evitar comprar infraestructura que se ve bien en papel pero falla en un stack de campaña.
Los pools residenciales y móviles generalmente se mantienen mejor cuando una plataforma se preocupa por la reputación de IP y el historial de la cuenta. Los pools de datacenter aún ganan en rendimiento bruto, menor costo y automatización simple donde puedes aceptar más fricción. IPv6 puede ser atractivo para escala cuando el objetivo lo soporta limpiamente, especialmente en scraping estructurado o entornos de prueba.
Combina el pool con el flujo de trabajo, no al revés. Si la cuenta es sensible, comenzar con el rango más barato generalmente crea más limpieza después.
Para el lado de la infraestructura, la misma lógica aparece en modelos de acceso distribuido. La guía de modelos cloud e híbridos explicados es una referencia útil cuando quieres comparar el control centralizado con el enrutamiento distribuido de manera práctica.
Dónde los Forward Proxies se Ganan su Lugar en 2026
Muchos operadores de tráfico todavía emparejan forward proxies con navegadores antidetección como AdsPower, Dolphin Anty, GoLogin, Multilogin y Hidemyacc. La razón es simple. La huella digital del navegador te lleva parte del camino, pero la IP saliente aún tiene que coincidir con la historia que estás presentando a la plataforma. Si una cuenta de Facebook o TikTok se abre en un perfil limpio y luego sigue saltando entre IPs no relacionadas, el stack comienza a verse descuidado rápidamente.
Los flujos de trabajo que aún dependen de ellos
Para el farming de cuentas, el objetivo no es solo ocultar la identidad. Es mantener cada perfil lo suficientemente estable para que la confianza de la plataforma no se desmorone debido al comportamiento de red ruidoso. En operaciones de cuentas publicitarias, la diversidad de proxies por cuenta ayuda a reducir la vinculación fácil a través de la misma IP de salida, especialmente cuando estás gestionando múltiples identidades en el mismo stack de herramientas.
Para la verificación de anuncios, el proxy te permite inspeccionar el mismo creativo desde diferentes geografías y comparar qué ven los usuarios. Eso importa cuando las páginas de destino locales, variantes de idioma o capas de cumplimiento cambian por mercado. En flujos de cloaking, solo el tráfico que se ajusta al perfil de visitante previsto debe enrutarse al embudo visible, mientras que otro tráfico se separa limpiamente.
Para scraping e inteligencia de precios, la principal ventaja es el alcance. Los pools residenciales o móviles rotatorios pueden acceder a páginas que bloquean rangos de datacenter, especialmente cuando los objetivos vigilan patrones de solicitud, no solo IPs. Los pools de datacenter aún tienen sentido cuando necesitas velocidad y bajo costo y puedes tolerar más bloqueos. IPv6 también puede funcionar a escala cuando el objetivo lo soporta limpiamente, lo cual es útil en scraping estructurado o pruebas. Para una referencia práctica de configuración, consulta cómo configurar la autenticación de proxy y el control de sesión.
Para campañas geolocalizadas, la IP de salida controla qué página localizada u oferta aparece, por eso el targeting a nivel de ciudad puede importar cuando la oferta depende de la región. Los pools residenciales generalmente se mantienen mejor cuando la plataforma se preocupa por la reputación y el historial de la cuenta. Los pools móviles pueden ser aún más fuertes en algunos flujos de alto escrutinio, pero cuestan más y no siempre son necesarios. Los pools de datacenter siguen siendo la opción más rápida para automatización simple, mientras que IPv6 suele ser la opción más práctica para grandes conjuntos de solicitudes cuando el objetivo lo acepta.
Si quieres una vista neutral de cómo estos stacks se sitúan junto al diseño de red más amplio, la guía de modelos cloud e híbridos explicados es un antecedente útil. Muestra por qué el control de acceso sigue moviéndose más cerca de la ruta de solicitud, incluso cuando los operadores todavía necesitan diversidad de proxies para la entrega.
Fragmentos de Configuración para Configuraciones Comunes
Si ejecutas campañas basadas en navegador, verificaciones de línea de comandos y sesiones rotatorias, el patrón de configuración cambia un poco cada vez. La idea central no. O te autentificas con un nombre de usuario y contraseña, o agregas una IP a la lista de permitidos. Luego decides si el flujo de trabajo necesita rotación o una sesión sticky.
Configuración de perfil del navegador
En un navegador antidetección, generalmente configuras el proxy a nivel de perfil para que la huella digital del navegador y la identidad de red permanezcan alineadas. Ese es el patrón más seguro para cuentas publicitarias de Facebook y TikTok, porque la sesión mantiene el mismo comportamiento de salida cada vez que abres el perfil.
Hábito operacional: trata cada cuenta como su propia persona de red. Reutilizar un proxy entre perfiles no relacionados es cómo las personas crean vinculación evitable.
Prueba rápida de línea de comandos
Una prueba simple con curl sigue siendo la forma más rápida de confirmar que el proxy funciona antes de perder tiempo dentro de un stack de navegador.
curl -x http://username:password@proxy-host:port https://target.examplecurl -x http://proxy-host:port https://target.examplecuando tu acceso está en la lista de permitidos por IP de origen
Usa la primera forma cuando necesites acceso basado en credenciales. Usa la segunda cuando tu proveedor vincule el acceso a tu IP saliente, lo cual es común en entornos controlados.
Rotación versus adherencia
La rotación funciona para trabajos de scraping y tareas de navegación amplias donde ninguna sesión individual necesita mantenerse fija. Las sesiones adherentes importan cuando la misma cuenta o flujo de trabajo necesita continuidad. La segmentación a nivel de ciudad ayuda cuando la fidelidad geográfica importa, porque una salida a nivel de país todavía puede ser demasiado imprecisa para ofertas localizadas.
Si necesitas una lista de verificación de configuración para perfiles de navegador y manejo de sesiones, la guía de cómo configurar un proxy es un complemento práctico. Para la lógica de selección de pools, la guía de proxies residenciales vs datacenter también es útil cuando estás decidiendo si la confianza o la velocidad viene primero.
Los equipos que se preocupan por el control de costos generalmente prefieren la facturación de pago por uso y recargas con criptomonedas, porque evitan bloquear capital en inventario inactivo. Algunos operadores también compensan el gasto de infraestructura a través de programas de referidos o afiliados, incluyendo ofertas que pagan hasta 40% de comisión. Eso solo ayuda si el servicio de proxy es lo suficientemente confiable como para revenderlo sin crear ruido de soporte.
¿Siguen Siendo Importantes los Forward Proxies en un Mundo de Confianza Cero?
Muchas explicaciones empresariales hacen que los forward proxies suenen anticuados, como si pertenecieran a una era previa a HTTPS. Eso pierde de vista la realidad del operador. El tráfico todavía tiene que salir por algún lado, y la plataforma sigue viendo primero la identidad de salida.
Para el trabajo con cuentas de Facebook y TikTok, esa identidad de salida a menudo es la diferencia entre una sesión limpia y una marcada. Un forward proxy todavía le da a los operadores de automatización un lugar para controlar las IPs de salida, separar cuentas y evitar que las pilas de navegadores colapsen en el mismo clúster de huellas digitales. No es una solución para creatividades malas, cuentas mal preparadas o manejo descuidado de cookies, pero sigue siendo parte del camino.
HTTPS no eliminó la necesidad
El tráfico encriptado no hace que el forward proxy sea irrelevante. El túnel CONNECT todavía transporta HTTPS a través del proxy limpiamente, y el proxy puede aplicar políticas sin desempaquetar cada carga útil. Para los operadores, eso significa que la arquitectura todavía funciona cuando el objetivo utiliza seguridad web moderna y HTTP/2.
La razón más importante por la que todavía importan es la diversidad de huellas digitales. Las plataformas no juzgan el tráfico solo por la IP, pero la IP sigue siendo una señal fundamental, especialmente cuando estás ejecutando operaciones de cuentas en volumen, verificación de anuncios o scraping distribuido. Un forward proxy sigue siendo una forma directa de controlar esa señal sin reconstruir todo tu stack.
Dónde se superponen con controles más nuevos
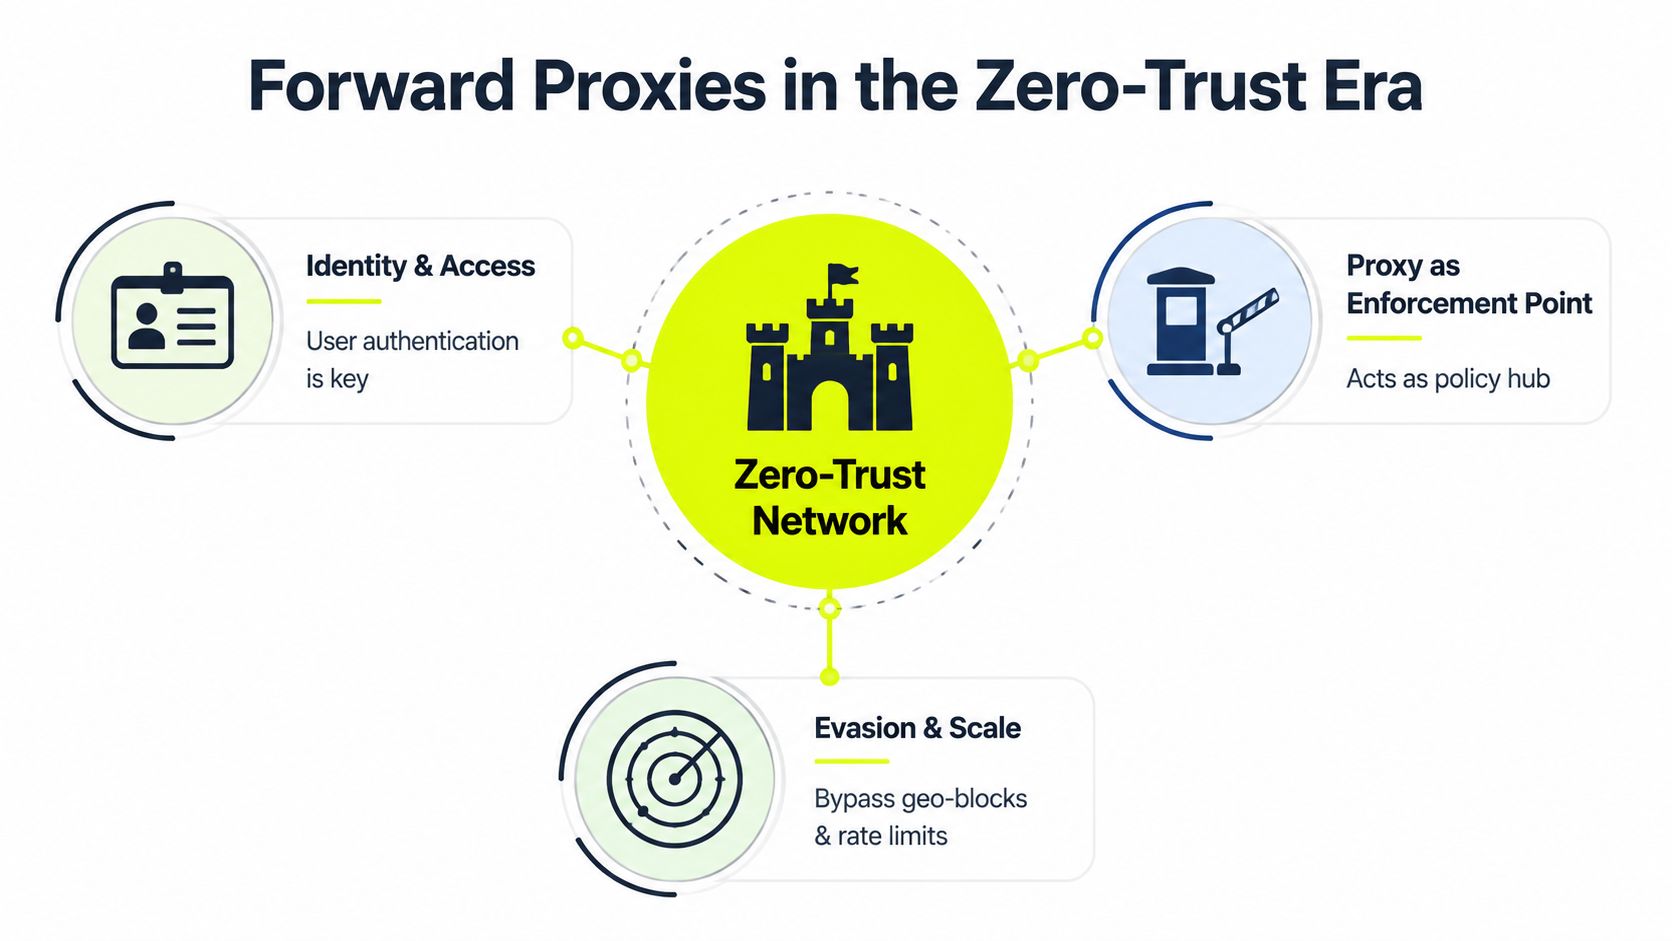
Las herramientas de confianza cero, las puertas de enlace conscientes de identidad y el acceso web seguro entregado en la nube pueden absorber parte del antiguo rol del proxy. Son más fuertes cuando quieres vinculación de identidad, verificaciones de postura del dispositivo y aplicación centralizada en usuarios gestionados. Son menos convenientes cuando necesitas identidades de salida rápidas, desechables y geo-distribuidas para verificación de anuncios, scraping o separación de cuentas.
Ese compromiso importa en la práctica. Los pools residenciales son mejores cuando una plataforma es sensible a la confianza y el comportamiento, los pools móviles pueden llevar mayor legitimidad para algunos flujos de trabajo, los pools de datacenter son más baratos y rápidos pero más fáciles de marcar, y los pools IPv6 pueden ser útiles para escalar cuando el objetivo los tolera. Los forward proxies se sitúan en medio de ese árbol de decisiones porque te permiten enrutar el tráfico de manera predecible, pero no te dan el mismo perfil de confianza que una salida residencial o móvil de calidad.
Los forward proxies no están obsoletos. Son infraestructura de salida especializada que todavía se gana su lugar cuando el trabajo se trata de control de salida, no solo autenticación de usuarios.
Si quieres la perspectiva de confianza cero sin perder la vista a nivel de red, la guía de confianza cero de CloudCops GmbH proporciona un marco útil. Ayuda a explicar por qué los forward proxies ahora se sitúan junto a, no por encima de, el resto del stack de seguridad.
Para los operadores que comparan tipos de proxy y prueban la estabilidad antes de un despliegue, la guía de pruebas de confiabilidad de proxies es una lectura práctica recomendada.
Solución de Problemas y Mejores Prácticas a Escala
Los problemas aparecen después de las primeras docenas de cuentas, no el primer día. Los fallos de autenticación empiezan a aumentar, la latencia se vuelve irregular, las sesiones se desvían de región y un pool compartido comienza a envenenar cuentas que de otro modo serían saludables.
Qué suele fallar primero
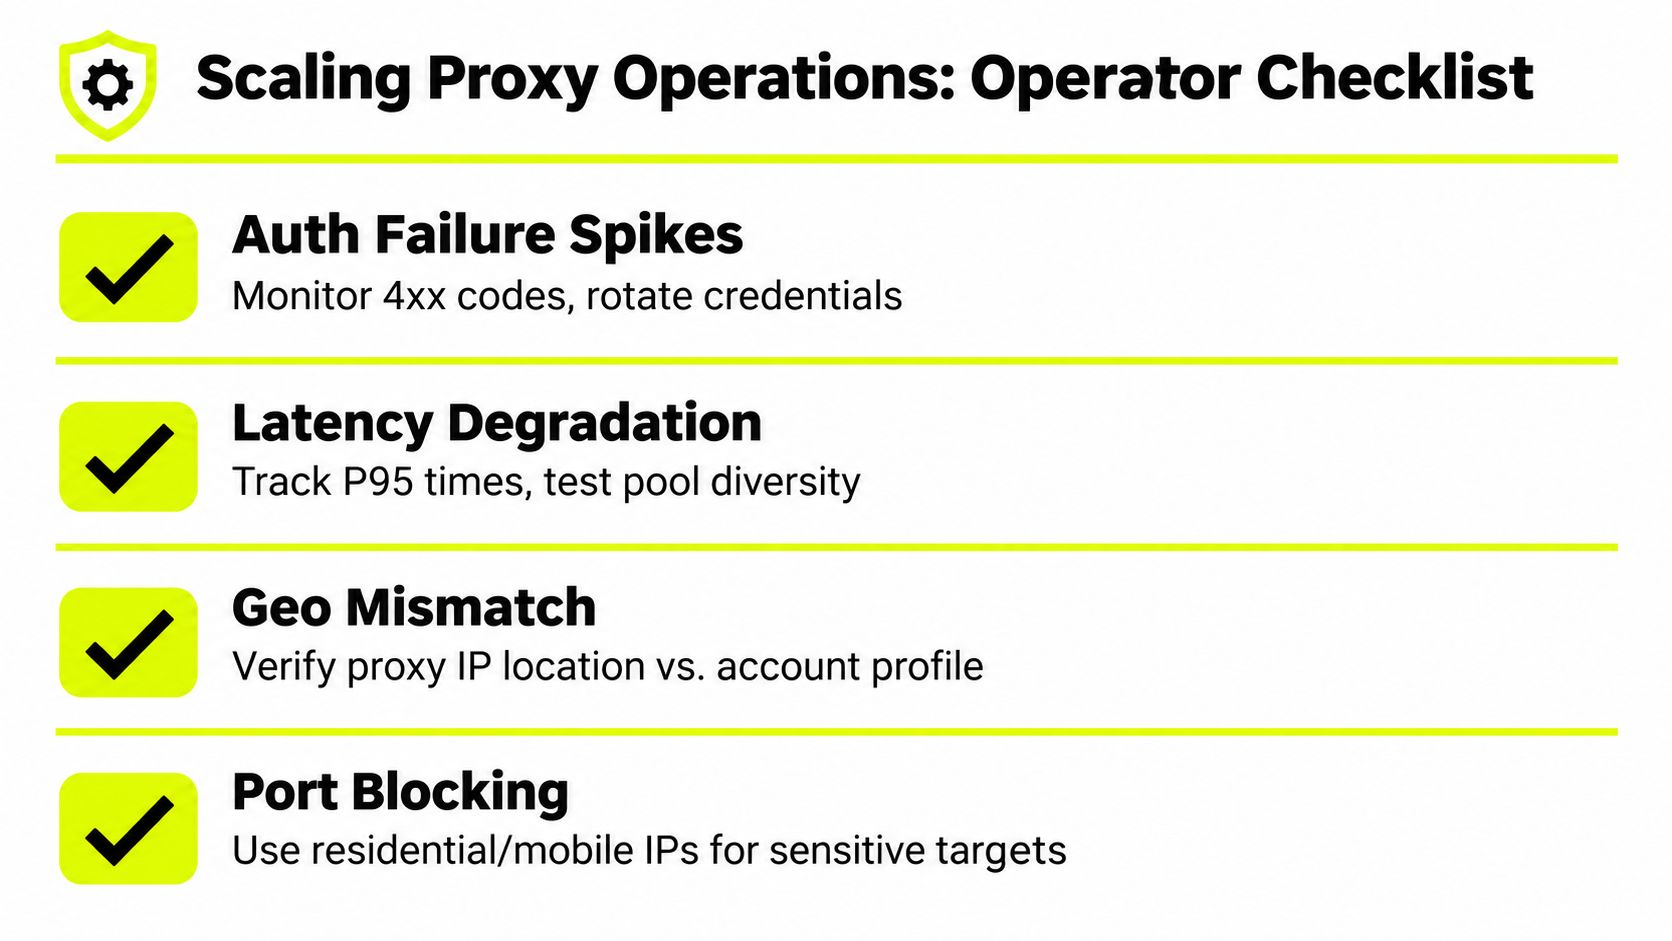
- Picos de fallos de autenticación. Verifica las credenciales, luego separa los inicios de sesión incorrectos del rechazo del lado del proxy. Si el patrón de error sigue repitiéndose, el problema es el pool o el método de autenticación.
- Degradación de latencia P95. Prueba un pool o ubicación diferente antes de culpar al objetivo. Las rutas lentas a menudo provienen de salidas sobrecargadas, no del destino.
- Desajuste geográfico en sesiones rotadas. Si una cuenta espera una región y el proxy rota a otra, la sesión se ve inconsistente. Mantente con objetivos de ciudad estables para flujos de trabajo vinculados a cuentas.
- Envenenamiento de reputación de IP. Los pools compartidos pueden volverse ruidosos rápidamente. Traslada las cargas de trabajo sensibles a IPs residenciales o móviles cuando el objetivo se vuelva exigente.
- Aumentos en la tasa de bloqueo de políticas. Eso generalmente significa que la plataforma ha comenzado a marcar el proxy o el patrón de sesión, no solo el contenido.
Una lista de verificación simple del proveedor mantiene al equipo honesto. Busca 99.9% de tiempo de actividad, pools de IP limpios, clústeres redundantes, monitoreo de uso en tiempo real y soporte humano 24/7/365. Si un proveedor no puede mostrarte qué pool falló y por qué, perderás horas depurando la capa equivocada.
Para la evaluación de proveedores y disciplina de pruebas, la guía de pruebas de confiabilidad es una referencia útil cuando quieres poner a prueba un pool antes de comprometer un gasto serio.
Si necesitas forward proxies para cuentas de anuncios de Facebook y TikTok, scraping, verificación de anuncios o flujos de trabajo de cloaking, comienza con un stack de infraestructura que pueda mantenerse estable bajo carga. Visita Sota Proxy para comparar tipos de proxy, ubicaciones y controles de sesión, luego elige el pool que se ajuste a tu campaña en lugar de forzar una sola configuración para hacer todo.
Artículos relacionados
Los 10 Mejores Servicios de Proxy para Anuncios, Scraping y Automatización
Compara los mejores servicios de proxy para verificación de anuncios, scraping, operaciones de cuentas y geo-targeting según tipo de IP, precio, tiempo de actividad y controles.
10 Alternativas a Smartproxy para Equipos Técnicos
Compara 10 alternativas a smartproxy según tipo de proxy, calidad de IP, segmentación, rotación, velocidad, precios y caso de uso para equipos técnicos.
10 Alternativas a IPRoyal para Cargas de Trabajo Proxy Serias
Compara 10 alternativas a IPRoyal para scraping, verificación de anuncios, gestión de cuentas, navegadores antidetección, campañas geo, precios, rotación y soporte.
10 Alternativas a Oxylabs para Scraping y Operaciones Publicitarias
Compara 10 alternativas a Oxylabs por tipo de proxy, cobertura geográfica, tiempo de actividad, rotación, precios y caso de uso para scraping, verificación de anuncios y gestión de cuentas.
Mejores Alternativas a Brightdata para Equipos de Proxies en 2026
Descubre las mejores alternativas a Brightdata para scraping, verificación de anuncios y campañas geosegmentadas en 2026, además de consejos de migración.
Se ha alcanzado el límite de recursos: Soluciones para proxies, servidores y más
Aprende cómo solucionar los errores de límite de recursos alcanzado en proxies, servidores y APIs con soluciones prácticas para 2026.