¿Qué es un proxy SSL? Qué puede ver, qué no puede ver y cómo verificarlo
El término abarca un proxy compatible con HTTPS, un proxy al que te conectas mediante TLS, un proxy de inspección y un proxy inverso. Qué puede ver cada uno en tu tráfico, con capturas de nuestras propias pruebas.
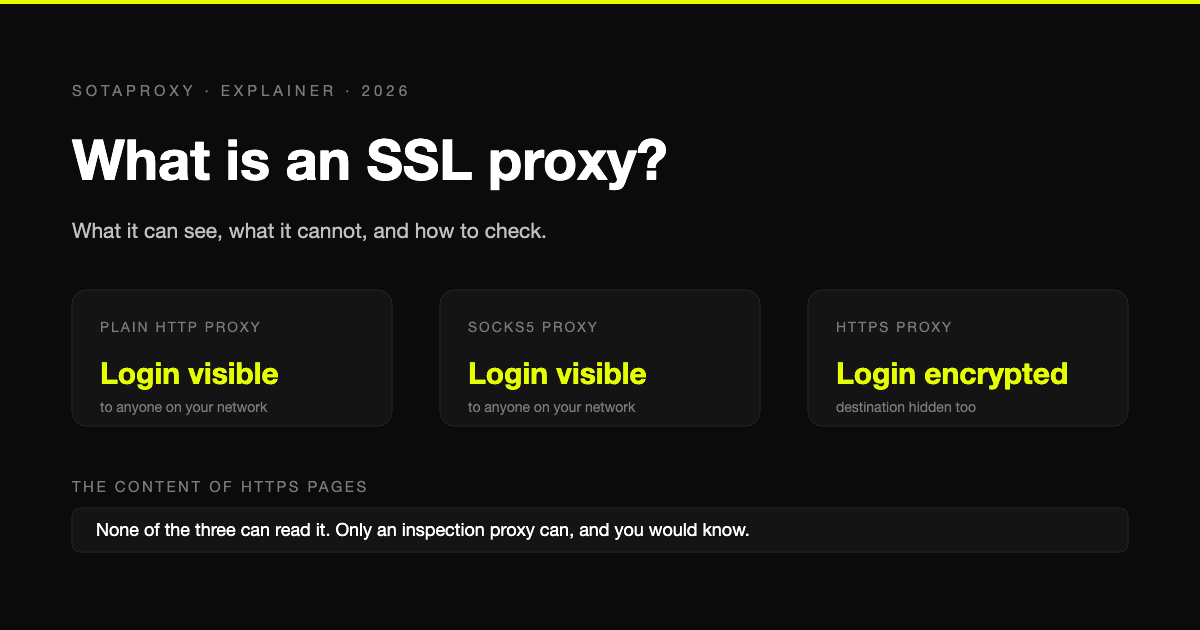
"Proxy SSL" es un término ambiguo. Según quién lo use, puede referirse a un proxy capaz de transportar tráfico HTTPS, a un proxy al que te conectas mediante un enlace cifrado, a un proxy que descifra tu tráfico para inspeccionarlo o a un servidor situado delante de un sitio web. Son cosas muy distintas, y la diferencia que importa es simple: ¿qué puede leer el proxy?
Esta guía repasa cada significado con esa pregunta, utilizando capturas de pruebas que realizamos el 30 de septiembre de 2026. Una aclaración terminológica: SSL es el nombre antiguo de lo que hoy se llama TLS. Hace años que nadie usa SSL real, pero el nombre quedó.
Los cuatro significados
| A qué se refiere la gente | Qué hace | ¿Puede leer tu tráfico HTTPS? |
|---|---|---|
| Un proxy que admite sitios HTTPS | Deja pasar el tráfico cifrado sin tocarlo | No |
| Un proxy HTTPS o proxy seguro | También cifra el enlace entre tú y el proxy | No |
| Un proxy de inspección SSL | Descifra, lee y vuelve a cifrar tu tráfico | Sí, ese es su propósito |
| Un reverse proxy con terminación SSL | Gestiona el cifrado delante de un sitio web | Forma parte del sitio web |
Los proxies de pago, incluidos los nuestros, son del primer tipo. Los firewalls corporativos suelen ser del tercero.
Significado 1: un proxy que transporta HTTPS
Cuando abres un sitio HTTPS a través de un proxy ordinario, tu cliente le pide al proxy que abra un túnel hacia el sitio y luego habla con el sitio a través de él. Apuntamos curl hacia un proxy con logging para ver exactamente cómo se ve esa petición:
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
User-Agent: curl/8.7.1
Proxy-Connection: Keep-Alive
Eso es todo lo que llega a conocer el proxy. Una vez que responde, lo único que ve son bytes cifrados que van en ambas direcciones.
| El proxy ve | El proxy no ve |
|---|---|
| El nombre de host y el puerto | La dirección de la página después del nombre de host |
| Cuándo te conectas y cuántos datos se mueven | El contenido de las páginas |
| Tu propia dirección | Contraseñas, cookies, datos de formularios |
En las listas de proxies gratuitos, un "sí" en la columna HTTPS o SSL significa solo esto: el proxy acepta CONNECT. Un listado vendido como "proxy privado SSL" es un proxy privado ordinario que lo admite, cosa que hacen todos los actuales. Los proxies SOCKS5 se comportan igual a estos efectos. Retransmiten la conexión cifrada sin leerla. Qué lado resuelve el nombre de host es una cuestión aparte, cubierta en qué es un proxy DNS.
Los sitios HTTP planos son la excepción. No hay túnel para ellos, así que el proxy recibe la dirección completa y puede leer y modificar la página. Queda muy poca web en HTTP plano, pero para esa parte el proxy lo ve todo.
Significado 2: un proxy al que te conectas por TLS
El significado 1 protege el tráfico entre tú y el sitio web. No protege la conversación entre tú y el proxy. Esa primera petición, incluida tu credencial de acceso al proxy, normalmente viaja sin cifrar.
Capturamos los primeros bytes que tres clientes envían a un proxy. Con un proxy HTTP plano y usuario y contraseña:
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
Proxy-Authorization: Basic bXl1c2VyOnNlY3JldHBhc3M=
Esa última línea no es cifrado. Es base64, y se decodifica directamente de vuelta a myuser:secretpass. SOCKS5 no es mejor: su paquete de login llevaba el usuario y la contraseña en texto plano.
Con la misma petición enviada a un proxy https://, los primeros bytes fueron un handshake TLS, y ni la contraseña ni el nombre de host del sitio aparecían por ninguna parte.
| Cualquiera en tu red local puede ver | Proxy HTTP plano | Proxy SOCKS5 | Proxy HTTPS |
|---|---|---|---|
| Tu usuario y contraseña del proxy | Sí | Sí | No |
| A qué sitio te estás conectando | Sí | Sí | No |
| El contenido de páginas HTTPS | No | No | No |
Así que un proxy HTTPS cierra una brecha real, y es más importante en redes que no controlas, como Wi-Fi pública.
El soporte en clientes es más amplio de lo que la mayoría supone. En nuestra prueba, curl, Chrome 154 y Python requests abrieron todos una conexión TLS cuando se les dio una dirección de proxy que empezaba con https://. En curl se ve así:
curl -x https://login:password@proxy.example.com:443 https://example.comLa limitación está del lado del proveedor. La mayoría de los proxies comerciales, incluidos los nuestros, se venden como endpoints HTTP plano y SOCKS5. Las consecuencias prácticas son pequeñas pero vale la pena conocerlas: trata la contraseña del proxy como algo que una red local puede leer, no la reutilices en ningún otro sitio, y en redes no confiables prefiere el filtrado por dirección IP donde tu proveedor lo ofrezca.
Significado 3: un proxy que descifra tu tráfico
Un proxy de inspección hace lo que los dos primeros no pueden. Termina él mismo tu conexión cifrada, lee el contenido y abre una segunda conexión cifrada hacia el sitio real. A tu navegador le hace creer que es el sitio.
Eso solo funciona si tu dispositivo confía en la propia autoridad certificadora del proxy. Ejecutamos la herramienta estándar para esto, mitmproxy, y observamos el certificado que curl recibió para example.com en tres situaciones:
| Conexión | Emisor del certificado que vio el cliente |
|---|---|
| Directa | Cloudflare TLS Issuing ECC CA 3 |
| A través de un proxy que solo crea túneles | Cloudflare TLS Issuing ECC CA 3 |
| A través de mitmproxy, con su certificado instalado | mitmproxy |
Y cuando el certificado del proxy interceptor no estaba instalado, la petición falló directamente:
SSL certificate problem: unable to get local issuer certificateEse fallo es el mecanismo de seguridad. Un proxy no puede leer tráfico HTTPS en silencio. O tu dispositivo se ha configurado para confiar en él, o cada sitio muestra un error de certificado.
Dónde te encuentras con proxies de inspección:
- Redes corporativas. El empleador instala su certificado en dispositivos gestionados e inspecciona el tráfico por seguridad y cumplimiento.
- Protección web de antivirus. Algunos productos hacen lo mismo en tu propia máquina.
- Herramientas de depuración. mitmproxy, Charles y Fiddler existen para que los desarrolladores puedan leer el tráfico de sus propias aplicaciones.
Un proxy que alquilas para cambiar tu dirección no tiene por qué ser uno de estos.
Cómo comprobar si un proxy está interceptando
Compara el emisor del certificado con y sin el proxy:
curl -sv -o /dev/null https://example.com 2>&1 | grep issuer
curl -sv -o /dev/null -x http://login:password@proxy.sotaproxy.com:10000 https://example.com 2>&1 | grep issuer
Las dos líneas deberían nombrar al mismo emisor. Un error de certificado a través del proxy, o un emisor que es el nombre propio del proxy y no una autoridad certificadora pública, significa que el proxy se está metiendo dentro de tu tráfico cifrado.
De ahí se derivan dos reglas. Nunca instales un certificado raíz porque un proveedor de proxies te lo pida. Y nunca ignores una advertencia de certificado mientras estés en un proxy.
Significado 4: terminación SSL delante de un sitio web
El último significado está del otro lado de la conexión. Un reverse proxy como nginx, HAProxy o Cloudflare recibe las conexiones HTTPS de los visitantes, gestiona el cifrado y pasa peticiones planas a la aplicación que hay detrás. La forma estándar en nginx es:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;

    location / {
        proxy_pass http://127.0.0.1:8080;
    }
}
Esto trata sobre cómo servir un sitio, no sobre cómo navegarlo. Si llegaste aquí desde las opciones proxy_ssl de nginx, ten en cuenta que esas controlan la dirección opuesta: cómo nginx se conecta a un backend mediante HTTPS.
¿Y qué hay de un web proxy SSL?
Un web proxy es un sitio con una barra de direcciones. Ingresas la página que quieres ver, el sitio la recupera y te la muestra. Que sea "SSL" significa únicamente que el sitio del web proxy usa HTTPS.
Por diseño, es un proxy de inspección. El servicio obtiene la página por ti, así que ve todo su contenido y todo lo que escribes en ella, incluidas las contraseñas. Úsalo para leer una página pública si es estrictamente necesario. No inicies sesión en nada a través de él.
Cuál necesitas
| Quieres | Necesitas |
|---|---|
| Cambiar la dirección que ven los sitios, en sitios HTTPS | Cualquier proxy HTTP o SOCKS5 actual |
| Ocultar tus credenciales del proxy y destinos de una red local | Un proxy HTTPS, o una VPN alrededor del proxy |
| Leer y depurar el tráfico de tu propia aplicación | Un proxy de inspección como mitmproxy |
| Poner HTTPS frente a tu propio sitio | Un proxy inverso |
Preguntas frecuentes
¿Qué es un proxy SSL?
En la mayoría de los casos, un proxy capaz de retransmitir tráfico HTTPS sin leerlo. La expresión también se usa para un proxy al que te conectas por un enlace cifrado, para un proxy de inspección que descifra el tráfico y para un proxy inverso que gestiona HTTPS para un sitio web.
¿Puede un proxy ver mis contraseñas en sitios HTTPS?
Uno ordinario no. Ve el nombre del host al que te conectas y datos cifrados. Solo un proxy de inspección puede leer el contenido, y únicamente si su certificado está instalado en tu dispositivo. Sin eso, obtendrías un error de certificado en cada sitio.
¿Es lo mismo un proxy SSL que un proxy HTTPS?
De manera informal sí, y ahí está la confusión. "Soporta HTTPS" significa que hace túnel de sitios cifrados. "Proxy HTTPS" estrictamente significa que la conexión al proxy está cifrada. Un proxy puede hacer lo primero sin lo segundo, y la mayoría lo hacen.
¿Es un proxy SOCKS5 menos seguro que un proxy SSL?
Para sitios HTTPS, ambos protegen el contenido de las páginas por igual, porque los dos retransmiten la conexión cifrada sin tocarla. Ninguno cifra tus credenciales del proxy en el camino hacia el proxy.
¿Son SSL y TLS diferentes?
TLS es el protocolo vigente y SSL es su predecesor retirado. Cuando la gente dice SSL hoy en día, casi siempre se refiere a TLS.
¿Son seguros los proxies SSL gratuitos?
No pueden leer tus páginas HTTPS por las razones expuestas arriba. Pueden ver qué sitios visitas, pueden leer y alterar páginas HTTP sin cifrar, y nadie es responsable de su funcionamiento. No envíes nada a través de uno que te importe que un extraño registre.
Artículos relacionados
10 Alternativas a IPRoyal para Cargas de Trabajo Proxy Serias
Compara 10 alternativas a IPRoyal para scraping, verificación de anuncios, gestión de cuentas, navegadores antidetección, campañas geo, precios, rotación y soporte.
10 Alternativas a Oxylabs para Scraping y Operaciones Publicitarias
Compara 10 alternativas a Oxylabs por tipo de proxy, cobertura geográfica, tiempo de actividad, rotación, precios y caso de uso para scraping, verificación de anuncios y gestión de cuentas.
Mejores Alternativas a Brightdata para Equipos de Proxies en 2026
Descubre las mejores alternativas a Brightdata para scraping, verificación de anuncios y campañas geosegmentadas en 2026, además de consejos de migración.
Segmentación por Código Postal para Campañas Publicitarias: Guía Práctica
Segmentación por código postal explicada para compradores de medios y equipos de arbitraje de tráfico. Cubre configuración de proxies, reglas de plataformas publicitarias, riesgos de detección y mejores prácticas.
Qué es un Forward Proxy: Guía completa para 2026
Aprende qué es un forward proxy, cómo funciona para el tráfico saliente y por qué los equipos lo usan con navegadores antidetección para Facebook, TikTok y web scraping.
Para Qué Se Usa un Proxy: Guía de Arbitraje 2026
Para qué se usa un proxy - Descubre para qué se utiliza un proxy en 2026, desde mejorar la seguridad hasta gestionar operaciones multiaccount para equipos de arbitraje