¿Qué es un proxy DNS? Cuatro acepciones distintas y quién resuelve nombres tras un proxy
El término abarca desde reenviadores DNS y resolución de nombres detrás de un proxy hasta Smart DNS y los registros proxy de Cloudflare. Explicamos cada concepto y probamos qué clientes envían consultas fuera del proxy.
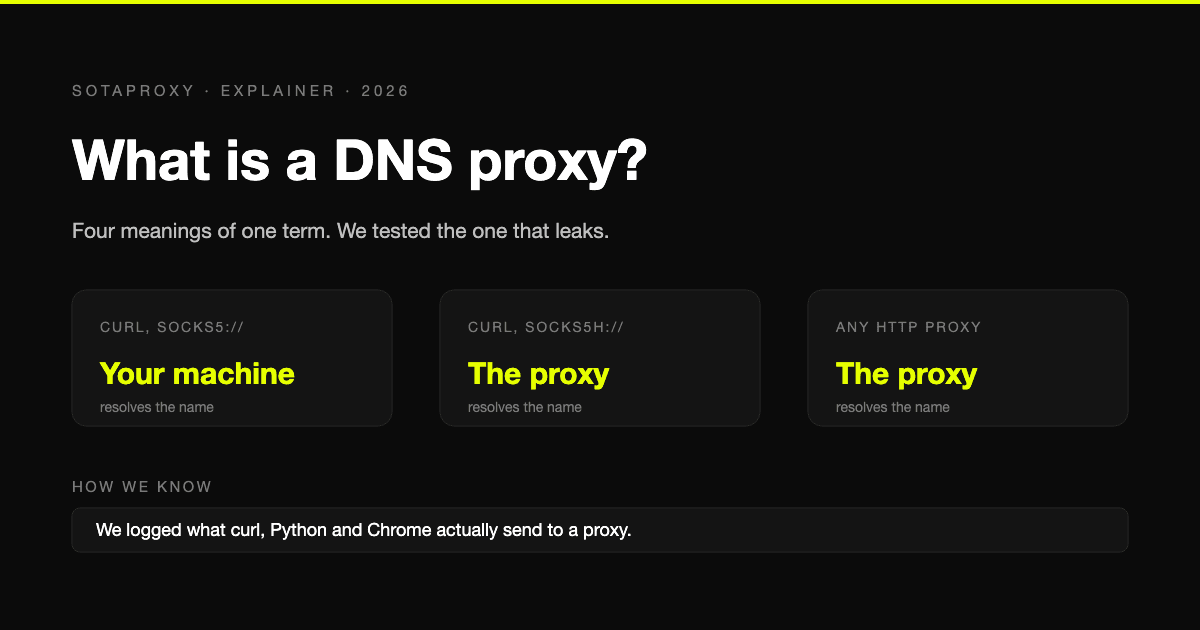
La frase "DNS proxy" se usa para referirse a cuatro cosas distintas, lo que genera bastante confusión al leer sobre el tema: la mitad de los artículos hablan de una función del router, otros describen algo que hace un proxy web y unos pocos venden servicios de streaming. Esta guía separa los cuatro significados, responde las preguntas más habituales sobre cada uno y, para el que más importa en la práctica, muestra una prueba que realizamos nosotros mismos.
Los cuatro significados
| Cómo se le llama | Qué es en realidad | Dónde aparece |
|---|---|---|
| DNS proxy, DNS forwarder | Un programa que recibe consultas DNS y las reenvía a otro resolver | Routers, firewalls, herramientas como dnsmasq y el dnsproxy de AdGuard |
| Proxy DNS, remote DNS | El asunto de quién resuelve un nombre de dominio cuando navegas a través de un proxy web | curl, navegadores, scrapers, cualquier configuración de proxy SOCKS o HTTP |
| Smart DNS proxy | Un servicio DNS que redirige ciertos sitios a través de sus propios servidores | Desbloqueadores de streaming |
| Proxied DNS record | Un registro DNS que apunta a una CDN en lugar de a tu servidor | Panel de control de Cloudflare |
¿Un proxy es lo mismo que DNS?
No. Cumplen funciones diferentes en momentos diferentes.
| DNS | Proxy | |
|---|---|---|
| Función | Convierte un nombre como example.com en una dirección | Transporta tu tráfico hacia esa dirección y de vuelta |
| Qué ve | Los nombres que consultas | Las conexiones que realizas |
| Cambia tu dirección visible | No | Sí |
| Ocurre | Antes de la conexión | Durante la conexión |
Un servidor DNS nunca transporta la página. Un proxy nunca necesita conocer un nombre si le pasas una dirección directamente. Se cruzan en un punto, que es el segundo significado de la tabla anterior: cuando usas un proxy, alguien tiene que resolver el nombre de todas formas, y ese alguien es o bien tu equipo o bien el proxy.
Significado 1: el DNS proxy como reenviador
Un DNS proxy en este sentido se sitúa entre los dispositivos y un resolver real. Recibe una consulta, la reenvía hacia arriba, devuelve la respuesta y normalmente la guarda en caché. Tu router doméstico es uno de ellos: los dispositivos preguntan al router y el router pregunta a tu proveedor o al resolver que hayas configurado.
Un ejemplo independiente es el dnsproxy de AdGuard, que escucha consultas DNS normales y las reenvía hacia arriba, opcionalmente mediante un protocolo cifrado:
./dnsproxy -u 8.8.8.8:53En firewalls la misma función suele venir con reglas: los nombres internos van al servidor interno, todo lo demás a uno público.
¿Debería estar activado o desactivado el DNS proxy en un router? Déjalo activado. Con él activado, los dispositivos usan el router como su servidor DNS y el router reenvía las consultas por ellos. Desactívalo solo cuando ejecutes tu propio resolver en la red, un Pi-hole por ejemplo, y quieras que los dispositivos le hablen directamente. Si lo desactivas sin dar a los dispositivos otro resolver, los nombres dejan de resolverse y nada carga.
Significado 2: quién resuelve los nombres cuando usas un proxy
Este es el significado que importa si haces scraping, automatizaciones o navegas a través de un proxy. El nombre de dominio tiene que resolverse en algún sitio:
- En tu equipo. Tu resolver del sistema, y por tanto tu proveedor de internet o quien opere ese resolver, ve cada sitio que estás a punto de visitar. El proxy recibe una dirección pura.
- En el proxy. Tu equipo envía el nombre al proxy y nunca lo resuelve. A esto se le llama remote DNS.
Cuál de las dos cosas ocurre lo decide el cliente y el esquema del proxy, no el proveedor del proxy. Lo probamos directamente el 30 de septiembre de 2026: cada cliente apuntaba a un proxy con registro en nuestra propia máquina, se le pedía que trajera example.com y registramos lo que el proxy recibió.
| Cliente | Configuración de proxy | Qué llegó al proxy | Quién resolvió el nombre |
|---|---|---|---|
| curl 8.7 | socks5:// | Una dirección IP | Tu equipo |
| curl 8.7 | socks5h:// | El nombre de dominio | El proxy |
| curl 8.7 | socks4:// | Una dirección IP | Tu equipo |
| curl 8.7 | socks4a:// | El nombre de dominio | El proxy |
| curl 8.7 | http:// | CONNECT example.com:443 | El proxy |
| Python requests 2.34 | socks5:// | Una dirección IP | Tu equipo |
| Python requests 2.34 | socks5h:// | El nombre de dominio | El proxy |
| Python requests 2.34 | http:// | CONNECT example.com:443 | El proxy |
| Python httpx 0.28 | socks5:// | El nombre de dominio | El proxy |
| Chrome 154 | --proxy-server=socks5:// | El nombre de dominio | El proxy |
| Chrome 154 | --proxy-server=socks4:// | Una dirección IP | Tu equipo |
| Chrome 154 | --proxy-server=http:// | CONNECT example.com:443 | El proxy |
Tres cosas resaltan.
Los proxies HTTP nunca tuvieron el problema. El cliente envía el nombre dentro de la petición CONNECT, así que el proxy hace la resolución en todos los clientes que probamos.
El mismo esquema significa cosas diferentes en herramientas diferentes. socks5:// resuelve localmente en curl y en Python requests, y remotamente en httpx y Chrome. No puedes asumirlo. En curl y Python el esquema que significa "resolver en el proxy" es socks5h://, y la letra h es toda la diferencia.
SOCKS4 no puede resolver remotamente en absoluto. Solo transporta direcciones. SOCKS4a es la variante que transporta nombres.
Firefox no lo probamos en una instalación real. Su código fuente activa "Proxy DNS when using SOCKS v5" por defecto desde la versión 128, y los detalles están en nuestra guía de configuración de proxy en Firefox.
Qué te cuesta una resolución local
- Tu resolver ve la lista de sitios. Para la mayoría de la gente eso es su proveedor de internet.
- Puedes acabar en el servidor equivocado. Los sitios grandes responden DNS de forma diferente según la región. Resuelve el nombre en tu propio país y conéctate a través de una salida en otro, y podrías estar hablando con un servidor pensado para tu ubicación real.
- Un sitio puede averiguar qué resolver usas. No ve tus consultas en general. Pero una página puede hacer que tu navegador resuelva un nombre único bajo un dominio que el sitio controla, y el servidor DNS del sitio entonces ve qué resolver preguntó. Es exactamente así como funcionan las páginas de test de filtración de DNS.
Cómo comprobar tu propia configuración
Nuestra tabla muestra lo que llega al proxy. Para ver si tu equipo también hizo una resolución por su cuenta, vigila su tráfico DNS mientras envías una petición:
# terminal 1: mostrar consultas DNS salientes
sudo tcpdump -n -i any port 53# terminal 2: una petición a través del proxy
curl -x socks5h://login:password@proxy.sotaproxy.com:10000 https://example.com
Si example.com aparece en la primera terminal, la consulta se resolvió localmente. Esto no muestra las consultas enviadas mediante DNS cifrado, así que desactiva esa función en el cliente mientras haces la prueba.
Con nuestros proxies, tanto HTTP como SOCKS5 funcionan con las mismas credenciales, y los nombres que llegan al gateway se resuelven de nuestro lado. Los puertos y la regla de una letra están en protocolos y puertos.
Significado 3: el proxy Smart DNS
Un servicio Smart DNS te pide que cambies una sola cosa: tu servidor DNS. Para una lista de sitios seleccionados, principalmente de streaming, responde con la dirección de su propio relay en lugar de la real, y el relay te reenvía. Todo lo demás se resuelve normalmente.
No es un proxy para todo tu tráfico ni es una VPN. Tu dirección se mantiene igual para todos los sitios fuera de la lista, y el servicio no cifra nada. Existe para un único trabajo: hacer creer a un sitio de streaming que estás en otra parte.
Significado 4: registros DNS proxeados
En el panel de Cloudflare cada registro A, AAAA y CNAME puede estar en modo "Proxied" o "DNS only". Un registro proxeado responde a las consultas DNS con direcciones de Cloudflare en lugar de las de tu servidor, así que el tráfico web para ese nombre pasa primero por Cloudflare. Un registro DNS-only responde con tu dirección real y Cloudflare queda fuera del camino.
Esto tiene que ver con publicar un sitio, no con navegar por uno. Si buscaste "proxied DNS" mientras configurabas un dominio, este es el significado que necesitabas, y Cloudflare recomienda DNS only para registros que no sirven tráfico web, como el correo.
Filtrado DNS vs proxy
Ambos pueden bloquear sitios, a diferentes niveles.
| Filtrado DNS | Proxy con filtrado | |
|---|---|---|
| Decide según | Solo el nombre de host | La dirección completa, y el contenido si inspecciona el tráfico |
| Puede bloquear una página de un sitio | No, solo el nombre completo | Sí |
| Costo y configuración | Bajo, un ajuste del resolver | Mayor, el tráfico tiene que pasar por él |
| Fácil de eludir | Sí, usando otro resolver | Más difícil |
El filtrado DNS es la primera capa económica. Un proxy es lo que una organización añade cuando necesita ver más que el nombre.
"Verificar la configuración de proxy, firewall y DNS"
Esa línea es una de las sugerencias en la página de Chrome "No se puede acceder al sitio web". Lista tres sospechosos separados. Revísalos en este orden:
- DNS. Ejecuta
nslookup example.com. Si falla, el problema es el resolver: reinicia el router, o configura el resolver a uno público como 1.1.1.1 u 8.8.8.8, y limpia la caché conipconfig /flushdnsen Windows. - Proxy. Chrome usa el proxy del sistema. En Windows está en Configuración, Red e Internet, Proxy. En Mac está en los detalles del servicio de red, en Proxies. Si hay un proxy configurado que no elegiste, desactívalo. Si lo elegiste tú, pruébalo fuera del navegador con curl.
- Firewall o antivirus. Permite el navegador a través de él, o desactiva el filtrado web brevemente para confirmar que es la causa.
Si el error aparece solo cuando tu propio proxy está activo, la consulta está ocurriendo en el proxy y falla ahí. Nuestra referencia para ese caso es errores 502 y 400.
Preguntas frecuentes
¿Qué es un proxy DNS?
La mayoría de las veces es un forwarder: software en un router o firewall que recibe consultas DNS de los dispositivos y las pasa a un resolver real. La expresión también se usa para la resolución de nombres detrás de un proxy web, para servicios Smart DNS y para registros proxeados en una CDN.
¿Un proxy es lo mismo que DNS?
No. El DNS convierte nombres en direcciones. Un proxy transporta tráfico y cambia la dirección que ven los sitios. Cambiar tu servidor DNS no oculta tu dirección.
¿Qué es una fuga de DNS?
Una consulta de nombre de host que sale desde tu propia máquina mientras el tráfico mismo pasa por un proxy o VPN. Tu resolver se entera de qué sitios visitas. Con SOCKS5 se evita usando socks5h://.
¿Un proxy HTTP tiene fugas de DNS?
No en los clientes que probamos. curl, Python requests y Chrome enviaron el nombre de host al proxy en la petición CONNECT, lo que deja la consulta al proxy.
¿Qué significa proxy-server-nameserver?
Es una opción en las configuraciones de Clash y mihomo. Indica el resolver usado solo para buscar los nombres de host de los propios servidores proxy, una consulta que tiene que ocurrir antes de que cualquier proxy sea utilizable.
¿Debo usar un proxy DNS con una VPN?
No necesitas uno separado. Una VPN normalmente ya enruta el DNS a través de su propio túnel. Añadir un servicio Smart DNS encima no cambia nada sobre tu dirección.
Artículos relacionados
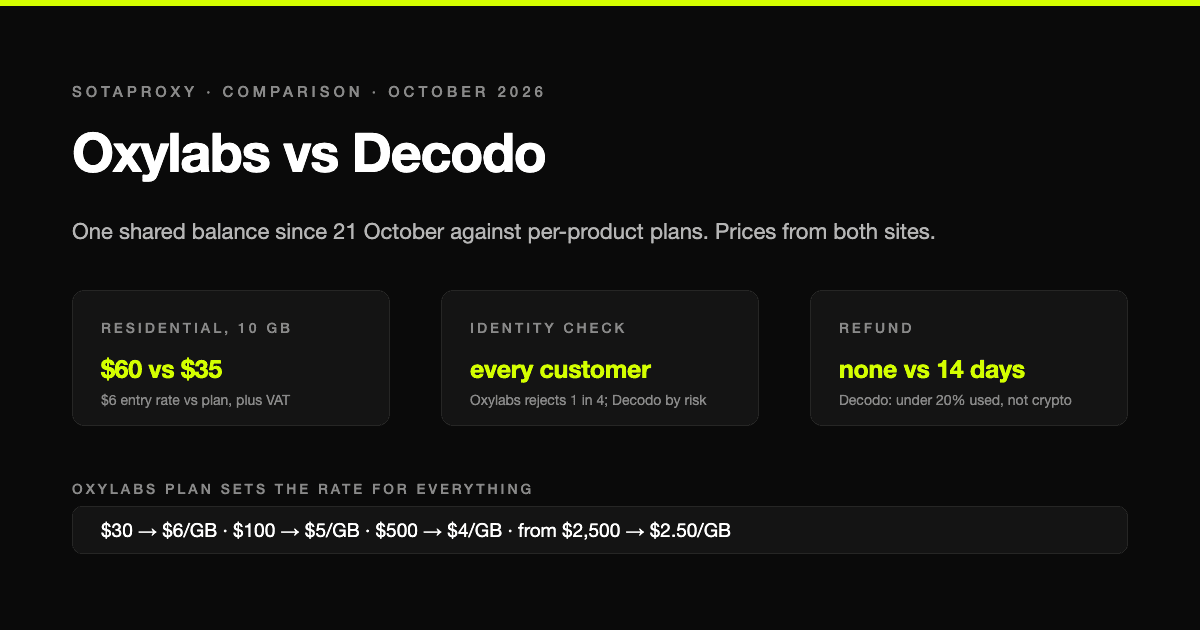
Oxylabs vs Decodo en 2026: un saldo compartido frente a planes por producto
El 21 de octubre de 2026 Oxylabs pasó a un único saldo prepago para todos sus productos, y ninguna de las comparativas que aparecen en los buscadores lo refleja todavía. Precios de ambas webs a 2 de noviembre, qué implica el nuevo modelo para un comprador pequeño, quién obliga a cada cliente a rellenar un cuestionario y por qué uno reembolsa y el otro nunca.
Cuenta, proxy, entorno: por qué las cuentas compradas «mueren» en el primer acceso y cómo evitarlo
Las cuentas compradas rara vez mueren por culpa del vendedor: lo habitual es que el historial de la cuenta, el proxy y el entorno se contradigan. Tipos de proxy, opciones de entorno, condiciones de reemplazo y un procedimiento de diez pasos.
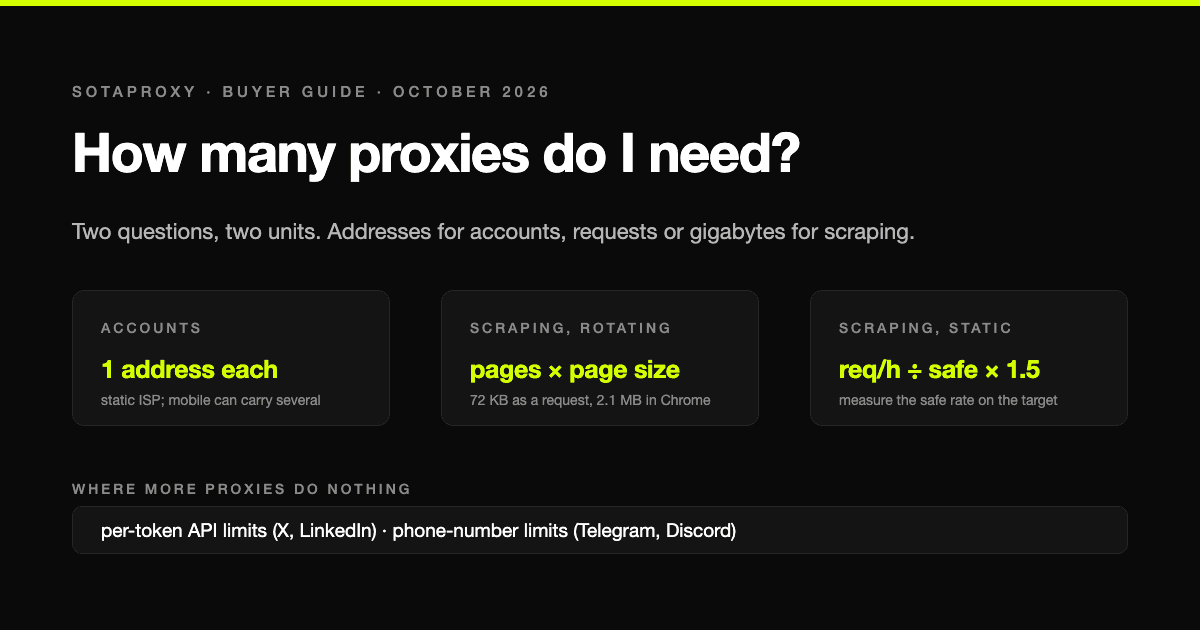
¿Cuántos proxies necesito? Dos fórmulas: una para cuentas y otra para scraping
La respuesta depende de si gestionas cuentas o recopilas páginas, y cada caso se mide en una unidad distinta: direcciones para las cuentas, peticiones por dirección o gigabytes para el scraping. Las dos fórmulas, los límites reales por dirección que publican las plataformas o que medimos nosotros y cuatro ejemplos resueltos con su coste.
Cómo probar una app de Android en distintos países antes de publicarla en Google Play
Una guía práctica para probar apps de Android en distintos países antes de publicarlas en Google Play: configuración de red, cobertura de dispositivos, teléfonos en la nube y resolución de problemas.
¿Cuánto ancho de banda consume el web scraping? Lo medimos: requests vs. Chrome headless
Con proxies residenciales pagas por gigabyte, así que el método de scraping decide la factura. Cargamos las mismas páginas con peticiones HTTP simples y con Chrome headless a través de un proxy que cuenta cada byte: la página mediana costó 72 KB de una forma y 2,1 MB de la otra, 21 veces más, además de lo que realmente cuestan bloquear imágenes, reutilizar el navegador y recibir un bloqueo.
Cómo configurar FoxyProxy en 2026: Chrome, Firefox, patrones y el login SOCKS5 que Chrome ignora
FoxyProxy es la misma extensión en Chrome y en Firefox, pero no hace lo mismo en cada uno. La configuración paso a paso de la versión 9, la sintaxis de patrones que de verdad coincide y el límite que casi todas las guías omiten: en Chrome un proxy SOCKS5 con login no puede funcionar, y lo comprobamos capturando lo que envía Chrome.