Прокси-серверы и межсетевые экраны: руководство 2026 для медиабайеров
Освойте прокси-серверы и файрволы с нашим гидом 2026 для медиабайеров и операторов аккаунтов. Узнайте о взаимодействии, конфигурациях и безопасности мультиаккаунтов.

Вы запускаете кампанию в Facebook в чистое гео. Аккаунт прогрет. Прокси совпадает с целевым городом. Профиль в AdsPower или Dolphin Anty выглядит консистентно. Затем аккаунт блокируется при первом входе, или сессия начинает зацикливаться на случайных чекпоинтах. Многие команды первым делом винят пул прокси или антидетект-браузер.
Иногда основная проблема находится на уровень ниже. Браузер делает одно, прокси - другое, а локальный файрвол или шлюз направляет трафик по пути, который вы не планировали. DNS уходит напрямую. QUIC проскальзывает мимо прокси. TLS-инспекция переписывает сессию, которую платформа ожидала увидеть нетронутой. Настройки выглядят нормально в дашборде, но всё равно падают в продакшене.
Вот где прокси-серверы и файрволы перестают быть отдельными темами. Для медиабайеров, фармеров аккаунтов и клоакинг-команд это единая система. Если они не работают вместе, мультиаккаунтные операции начинают утекать идентичность, ломать сессии и сжигать аккаунты быстрее, чем это делают плохие креативы.
Содержание
- Прокси и файрволы за рамками учебных определений
- Разграничение ролей прокси-серверов и файрволов
- Как прокси и файрволы взаимодействуют в вашем стеке
- Примеры конфигураций для высоконагруженных рабочих процессов
- Соображения безопасности для антидетект-настроек
- Устранение конфликтов прокси и файрвола
- Лучшие практики для устойчивой прокси-инфраструктуры
Прокси и файрволы за рамками учебных определений
Байер запускает кампании в TikTok в одну страну, использует GoLogin со статическим резидентским IP и всё равно получает странные проблемы с аккаунтом. Другой оператор фармит профили Facebook в Multilogin, держит куки изолированными, но всё равно видит, как кластеры аккаунтов ведут себя так, будто они с одной машины. Обе настройки могут провалиться, даже когда сам прокси работает нормально.
Недостающая часть - обычно взаимодействие, а не определение. Прокси может корректно маскировать идентичность источника, в то время как файрвол всё ещё позволяет побочному трафику выходить через реальный интерфейс. Или файрвол блокирует вспомогательный процесс браузера, поэтому основной браузер идёт через прокси, а фоновые запросы - нет. Такое несоответствие не проявляется до тех пор, пока платформа не соберёт достаточно сигналов.
Для фарминга аккаунтов и клоакинга это важнее, чем в обычном офисном трафике. Вы не просто пытаетесь зайти на сайт. Вы пытаетесь сохранить каждую сессию внутренне консистентной на протяжении входа, загрузки объявлений, проверок биллинга, событий пикселя и проверок региона. Если один запрос выходит не тем маршрутом, весь профиль может выглядеть синтетическим.
Практичный способ об этом думать:
- Прокси формирует идентичность. Он определяет, что удалённые платформы видят как ваш сетевой источник.
- Файрвол формирует поведение. Он определяет, какой трафик разрешён, заблокирован, перенаправлен или проинспектирован.
- Сбой происходит в промежутке. Один инструмент говорит «используй этот маршрут», другой говорит «не для каждого запроса».
Команды, управляющие аккаунтами Facebook и TikTok в объёме, обычно уже знают категории прокси. Что они часто упускают - какой из них подходит к остальному стеку. Краткий обзор типов прокси для автоматизации и работы с аккаунтами помогает, если вы смешиваете резидентские, мобильные, датацентровые и IPv6-диапазоны в разных задачах.
Практическое правило: Если ваш профиль браузера, назначение прокси, путь DNS и исходящая политика файрвола не совпадают, платформа рано или поздно заметит несоответствие, даже если ваш первый вход успешен.
Разграничение ролей прокси-серверов и файрволов
Многие операторы относятся к ним как к взаимозаменяемым, потому что оба находятся на пути трафика. Они не взаимозаменяемы. Они решают разные проблемы, и когда вы просите один делать работу другого, ваша настройка быстро становится беспорядочной.

Что на самом деле контролирует каждый из них
Файрвол - это обеспечение политики. Он решает, какой трафик может входить или выходить на основе правил. На базовом уровне это означает источник, назначение, протокол и порт. В стеке медиабайера это то, что останавливает VM профиля от прямого обращения к платформе, когда он должен общаться только через назначенный прокси.
Прокси-сервер - это посредник трафика. Он получает ваш запрос и делает запрос дальше от вашего имени. Для операций с аккаунтами это то, что даёт каждому профилю браузера или VM отдельную сетевую идентичность. Это причина, по которой AdsPower, Dolphin Anty, GoLogin, Multilogin и Hidemyacc могут представлять разные сессии Facebook, TikTok или системам проверки рекламы.
Вот краткая версия:
| Инструмент | Основная задача | Для чего вы его используете на практике |
|---|---|---|
| Файрвол | Обеспечение сетевых правил | Блокировка утечек, ограничение прямого доступа, изоляция профилей |
| Прокси-сервер | Изменение пути запроса и видимого источника | Гео-таргетинг кампаний, разделение аккаунтов, маршрутизация трафика по профилю |
Если вас также волнует поведение DNS, как работает разрешение DNS прокси в реальных настройках имеет значение, потому что чистое назначение прокси не помогает, если разрешение имён уходит через неправильный интерфейс.
Где находится место прокси-файрволов
Прокси-файрвол сочетает идеи с обеих сторон. Он работает на уровне 7, что означает, что он может инспектировать содержимое запроса вместо простой проверки IP и портов. Объяснение Fortinet прокси-файрволов на уровне приложений чётко показывает компромисс: более глубокая инспекция может блокировать вредоносные полезные нагрузки и неавторизованное использование приложений, но она также добавляет задержку, потому что каждый запрос терминируется, анализируется и повторно инициируется.
Это звучит привлекательно для команд безопасности. Для арбитражных команд это полезно только при жёстко ограниченной области применения.
Используйте прокси-файрвол, когда вам нужен контроль на уровне приложений над конкретными классами трафика. Не ставьте его слепо перед каждой сессией антидетект-браузера и не ожидайте отсутствия побочных эффектов.
Файрвол - это вышибала. Прокси - это маскировка. Прокси-файрвол - это вышибала, который также открывает вашу сумку и читает ваш билет. Хорошо для безопасности. Плохо, когда площадка меняет правила каждую неделю.
Как прокси и файрволы взаимодействуют в вашем стеке
Большинство байерских команд не управляют одной аккуратной сетью. Они управляют грудой ноутбуков, VM, профилей браузеров, вспомогательных инструментов, загрузчиков и иногда ботов, которым всем нужны разные маршруты. Вот почему чистая теория разваливается, как только вы масштабируетесь.
Начните с реального пути трафика, а не с UI внутри антидетект-браузера.

Типичная настройка локальной рабочей станции
Самая распространённая настройка проста. Одна рабочая станция запускает AdsPower, GoLogin или Multilogin. Каждый профиль имеет свой прокси. Локальный файрвол на машине контролирует исходящий трафик.
Это работает, если вы держите это строго. Процесс браузера, апдейтер, трафик расширений и DNS - всем им нужна одинаковая политическая направленность. Если файрвол разрешает резервный прямой трафик для удобства, вы получаете поведение со смешанным источником. Входы в аккаунты Facebook могут работать, но биллинг, проверка или получение ассетов могут идти другим путём.
Используйте этот паттерн, когда вам нужны скорость и гибкость. Не используйте его, когда несколько операторов делят один хост, и вы не можете гарантировать изоляцию на уровне процессов.
Многие практические ошибки настройки исходят из конфигурации только на уровне браузера. Если вы запускаете потоки на основе Firefox где-либо в стеке, настройки прокси браузера в Firefox - это только один слой. Они не заменяют контроль системного выхода.
Вот краткий обзор:
- Хорошо подходит: Небольшая команда, ручные запуски кампаний, низкие инфраструктурные накладные расходы
- Основной риск: Утечки DNS, откаты на прямое подключение, загрязнение общего хоста
- Лучший вариант использования: Тестирование креативов, проверка регионов, лёгкая работа с аккаунтами
Позже в рабочем процессе видео-объяснения могут помочь командам согласовать маршрутизацию до того, как они начнут устранять проблемы в продакшене:
Цепочки прокси и сегментированные шлюзы
Некоторые команды выстраивают цепочки прокси. Скрипт или инструмент трафика отправляет запросы на первый хоп, затем через другой класс прокси. Распространённая идея - сначала датацентр, затем резидентский. Это может помочь с удобством инструментов или контролем маршрутизации, но также увеличивает точки отказа.
Каждый дополнительный хоп повышает стоимость отладки. Постоянство сессии становится сложнее. Таймауты становятся неоднозначными. Если TikTok начинает падать при загрузке медиа, теперь вам нужно проверять как путь браузера, так и каждую передачу прокси.
Более надёжный дизайн для высоконагруженной работы - сегментация через шлюз. Поместите каждую VM или контейнер в собственный внутренний сегмент, назначьте один исходящий путь и позвольте центральному файрволу обеспечить, чтобы он мог выходить только через предназначенный прокси или группу прокси. Это снижает перекрёстное загрязнение между кластерами аккаунтов и не даёт одному сломанному профилю утечь в другой.
Если вы не можете ответить «каким именно путём пошёл этот запрос» для заблокированного аккаунта, ваш стек уже слишком свободен.
О чём говорит рост рынка прокси
Это уже не нишевый рабочий процесс. Splunk ссылается на рыночный прогноз, показывающий рост глобального рынка прокси-серверов с $3,4 млрд в 2022 году до $7,2 млрд к 2031 году, с приблизительным CAGR 8,5%, обусловленным управлением безопасным веб-трафиком, обходом геоограничений и конфиденциальностью через маскировку IP в своём обзоре прокси-серверов. Для операторов это означает, что вариантов прокси существует больше, чем когда-либо. Это не означает, что больше из них подходят для долговечности аккаунтов.
Для операций Facebook и TikTok правильная архитектура важнее, чем покупка большего пула. Резидентские и мобильные прокси обычно имеют больше смысла для действий с аккаунтами, чувствительными к доверию. Датацентровые и IPv6-диапазоны всё ещё имеют своё место, особенно для инструментов, скрейпинга и вспомогательного трафика, но им нужно более жёсткое разделение ролей.
Примеры конфигураций для высоконагруженных рабочих процессов
Хорошие операции не полагаются на «не забудь включить прокси». Они принудительно задают маршрут. Если VM профиля или процесс браузера может напрямую достичь цели, рано или поздно он это сделает.

Принудительная маршрутизация одного приложения или VM через один прокси
Чистый паттерн - запретить по умолчанию, затем разрешить только предназначенный исходящий маршрут.
В Linux команды часто обеспечивают это правилами файрвола хоста, привязанными к мосту VM, учётной записи пользователя или выделенному владельцу процесса. В Windows они обычно делают это через правила исходящего файрвола для каждого исполняемого файла и отдельные сетевые зоны для хостов профилей. Синтаксис различается. Логика политики не должна.
Используйте эту последовательность:
Идентифицируйте владельца трафика
Привяжите каждую группу аккаунтов к одной VM, контейнеру или экземпляру браузера. Не позволяйте пяти кластерам аккаунтов Facebook использовать одну неограниченную сессию рабочего стола.Заблокируйте прямой исходящий доступ
Сначала запретите широкие исходящие подключения для этой рабочей нагрузки. Это та часть, которую команды пропускают, потому что она ломает удобные инструменты.Разрешите только путь прокси
Разрешите хосту профиля общаться только с назначенной конечной точкой прокси и необходимыми локальными сервисами.Обрабатывайте DNS намеренно
Если DNS должен разрешаться через путь прокси, обеспечьте это. Если он разрешается локально по дизайну, сохраняйте это консистентным по всему кластеру.Логируйте отбрасывания
Тихая блокировка делает устранение неполадок медленным. Логируйте достаточно, чтобы заметить вспомогательные процессы, апдейтеры и скрытые компоненты браузера, пытающиеся выйти напрямую.
Если вы строите ретранслятор или слой управления самостоятельно, как команды создают прокси-сервер для специализированной маршрутизации - это актуальная основа, особенно когда вы хотите обработку для каждого приложения вместо широкой машинной маршрутизации.
Использование NAT и сегментации для предотвращения перекрёстного загрязнения
NAT не гламурен, но полезен для фарм-окружений. Поместите группы VM за отдельные внутренние сегменты, затем обеспечьте одну исходящую идентичность или один исходящий пул на сегмент. Это даёт вам более чистый контроль радиуса поражения.
Например:
- Кластер прогрева: Один сегмент для состаренных аккаунтов Facebook, использующих статические резидентские сессии.
- Тестовый кластер: Отдельный сегмент для проверки креативов TikTok и проверок лендингов.
- Кластер автоматизации: Другой сегмент для вспомогательных скриптов, загрузчиков и задач с низким доверием на датацентровых или IPv6-маршрутах.
Эта компоновка останавливает плохое правило в одной области от загрязнения всего остального. Она также делает откат проще, когда класс прокси ведёт себя плохо для одной платформы.
Где команды обычно ломают настройку
Сбой редко случается в главном окне браузера. Это всё вокруг него.
- Трафик апдейтера: AdsPower, GoLogin, Dolphin Anty и Hidemyacc все зависят от окружающих компонентов. Если те выходят напрямую, вы получаете несогласованное сетевое поведение.
- Побочные запросы клоакера: Валидаторы лендингов, чекеры редиректов или получатели офферов часто обходят настроенный прокси браузера.
- Смешанные классы прокси: Команды используют резидентский для входа, затем датацентр для загрузок или проверок ассетов. Это разделение может работать для некоторых вспомогательных задач, но не для одной сессии аккаунта.
DriveLock описывает прокси-файрволы как наиболее безопасную форму файрвола на уровне 7 и отмечает, что они могут снизить задержку до 30% через кеширование, маскируя внутренние IP-адреса в своей статье о прокси-файрволах. На практике это преимущество кеширования имеет большее значение для повторного доступа к контенту, чем для хрупких сессий рекламных аккаунтов. Для байерских команд точность политики обычно важнее, чем выжимание кешированной производительности из слоя файрвола.
Проверка оператора: Если ваш антидетект-браузер говорит, что один прокси активен, проверьте, что файрвол ОС согласен, шлюз VM согласен, и побочные процессы не могут обойти ни то, ни другое.
Соображения безопасности для антидетект-настроек
Профиль может выглядеть чистым в AdsPower, Multilogin или GoLogin и всё равно провалиться в момент попадания в сетевой стек, который переписывает слишком много. Это основная проблема безопасности в антидетект-настройках. Отпечаток браузера говорит одно, а файрвол, политика DNS или обработка TLS говорят что-то другое.

TLS-инспекция может сломать хорошие профили
В мультиаккаунтных операциях HTTPS-инспекция часто создаёт больше проблем, чем решает. Команды безопасности любят её, потому что могут видеть зашифрованный трафик. Байерские команды платят за это нестабильностью сессий, сбоями загрузки, повторяющимися чекпоинтами и странным поведением при входе, которое никогда не появляется в стандартном офисном браузере.
Проблема не только в скорости. Это консистентность сессии. Network Academy объясняет, что прокси-файрволы инспектируют зашифрованный трафик на уровне приложений и могут поддерживать только ограниченный набор приложений, что может повлиять на функциональность в современных HTTPS-тяжёлых рабочих процессах, как описано в его объяснении поведения прокси-серверов.
Это быстро проявляется в реальных операциях:
- Сессии антидетект-браузеров нуждаются в стабильной обработке TLS и куки на протяжении полного пути входа и действий.
- Вспомогательные сервисы и локальные агенты должны следовать тем же маршрутом и моделью доверия, что и профиль, который они поддерживают.
- Действия платформы на Facebook, TikTok, Google и подобных системах часто падают частично, прежде чем упасть полностью.
- Клоакинг и проверки пути проверки ломаются, когда один запрос перехватывается, а следующий проходит чисто.
Неприятная часть - паттерн сбоя. Обычно вы не получаете простую заблокированную страницу. Вы получаете успешный вход, за которым следует чекпоинт на следующем действии. Вы получаете загрузку медиа, которая зависает при обработке. Вы получаете превью лендинга, отличающееся от пути проверки аккаунта. Их сложнее диагностировать, потому что браузер выглядит работающим.
Что инспектировать, а что оставить в покое
Для высокорисковой работы с аккаунтами выборочный контроль обычно безопаснее, чем полный перехват.
| Тип трафика | Лучший подход |
|---|---|
| Сессии антидетект-браузеров | Пропускайте через назначенный прокси чисто, избегайте TLS MITM, если платформо-специфический тест не докажет, что это безопасно |
| Общий браузинг рабочей станции | Применяйте стандартную инспекцию и обеспечение политики |
| Апдейтер и вспомогательные утилиты | Разрешайте только необходимые назначения и процессы, сохраняйте маршрутизацию консистентной с назначенным рабочим пространством |
| Неизвестные исполняемые файлы | Блокируйте, изолируйте в песочнице или изолируйте перед разрешением сетевого доступа |
Это компромисс, а не тест на чистоту. Полная видимость помогает в охоте за угрозами. Чистый проход помогает сохранить доверие к аккаунту и непрерывность сессии. В средах медиабайинга лучший выбор обычно - инспектировать широко браузинг сотрудников и жёстко ужесточить выход вокруг антидетект-рабочих пространств без повторного подписания каждой зашифрованной сессии.
DNS заслуживает той же дисциплины. Если браузер разрешает через прокси, но вспомогательный инструмент разрешает локально, платформа видит раздвоенное поведение. Контроли WebRTC могут создать ту же проблему. Так же как принудительная блокировка QUIC, агрессивная нормализация заголовков и агенты конечных точек, которые цепляют трафик браузера по-разному в разных профилях.
Чрезмерное ужесточение распространено в командах, которые только что пострадали от банов. Они отключают всё, что могут найти, затем удивляются, почему следующая партия аккаунтов ведёт себя ещё менее похожей на нормальных пользователей. Цель - не максимальное подавление. Цель - правдоподобный, консистентный путь от браузера к прокси к целевой платформе. Если выживание аккаунта - приоритет, избежание IP-банов начинается с сохранения консистентного сетевого поведения, а не складывания каждого контроля безопасности на одну и ту же сессию.
Устранение конфликтов прокси и файрвола
Когда что-то ломается, не меняйте пять переменных сразу. Проверьте симптом, отобразите вероятную точку отказа и тестируйте по одному слою за раз.
Когда прокси вообще не подключается
Симптом: Профиль браузера не открывает целевые сайты, или соединение сразу истекает.
Вероятная причина: Правила исходящего файрвола блокируют порт прокси, или процессу не разрешено достичь прокси-сервиса.
Решение: Подтвердите, что файрвол разрешает назначенной рабочей нагрузке контактировать с прокси и что не предпринимается попытка резервного прямого маршрута.Симптом: Прокси работает в одном приложении, но не в AdsPower, Hidemyacc или GoLogin.
Вероятная причина: Вы настроили профиль браузера, но вспомогательный компонент или локальный сервис заблокирован.
Решение: Проверьте правила на уровне процессов, а не только настройки на уровне браузера.
Когда вход работает плохо, вместо того чтобы чётко падать
- Симптом: Facebook или TikTok открываются, но вход зацикливается, чекпоинты повторяются, или сессии падают после аутентификации.
Вероятная причина: TLS-инспекция, вмешательство в сессию или несогласованная маршрутизация DNS.
Решение: Исключите рабочий процесс аккаунта из глубокой инспекции и убедитесь, что поведение разрешения имён консистентно с дизайном прокси.
Плохое взаимодействие прокси и файрвола часто выглядит как проблема платформы. Обычно это не так.
- Симптом: Превью клоакера выглядит нормально, но путь проверки рекламы ведёт себя по-другому.
Вероятная причина: Разные запросы идут разными маршрутами.
Решение: Отследите каждый компонент, задействованный в редиректах, валидаторах и получении лендингов.
Когда утечки проявляются при проверках
Симптом: Тесты на утечки показывают неправильный регион или смешанную сетевую идентичность.
Вероятная причина: Прямой DNS, обход QUIC, разделённое туннелирование или загрязнение общего хоста.
Решение: Отключите неконтролируемые альтернативные пути, ужесточьте политику выхода и перепроверьте из того же профиля браузера, который вы используете в продакшене.Симптом: Некоторые аккаунты в одной ферме остаются здоровыми, в то время как другие быстро сгорают.
Вероятная причина: Политика общей машины не единообразна, или одна группа аккаунтов использует другой путь, чем ожидалось.
Решение: Сравните политику файрвола и назначение прокси для каждой VM, а не для каждой команды.
Лучшие практики для устойчивой прокси-инфраструктуры
Команда медиабайеров обычно замечает слабость инфраструктуры в худший момент. Расход идёт, несколько групп аккаунтов прогреваются, откатывается одно обновление браузера, и внезапно только часть фермы ведёт себя нормально. Настройки, которые держатся под таким давлением - это те, что построены на предсказуемой маршрутизации, небольшом радиусе поражения и чётком распределении ответственности между слоем прокси и слоем файрвола.
Начните с изоляции. В мультиаккаунтных операциях общее удобство быстро превращается в общий риск. Размещайте группы платформ на отдельных машинах или VM, держите аккаунты прогрева подальше от аккаунтов с высоким расходом и избегайте запуска вспомогательных инструментов через тот же путь, что и производственные идентичности. Если чекер, загрузчик, клоакер и антидетект-браузер все наследуют одни и те же исходящие правила, отладка становится медленной, а загрязнение аккаунтов - проще.
Политика выхода решает, реален ли ваш дизайн прокси или просто амбициозен. Профиль, назначенный одному прокси, должен иметь один разрешённый путь наружу. Блокируйте прямой интернет-доступ для этой рабочей нагрузки, ограничьте DNS той моделью резолвера, которую вы намерены использовать, и относитесь к резервным маршрутам как к сбоям, а не к удобным функциям. В высоконагруженных средах проблема редко в том, что прокси перестаёт работать. Проблема в том, что трафик находит второй, непреднамеренный маршрут.
Выбор прокси также должен следовать задаче, а не общему чеклисту безопасности.
- Резидентские прокси: Лучше всего для создания аккаунтов, чувствительных к доверию, входов и повседневной работы с аккаунтами, где качество источника важнее, чем чистая скорость.
- Мобильные прокси: Полезны, когда платформа или поток лучше реагирует на трафик мобильного происхождения, но ожидайте больше вариативности в задержке и консистентности сессии.
- Датацентровые или ISP-прокси: Лучше подходят для инструментов, массовых проверок, скрейпинга, верификации рекламы и вспомогательных задач, которым нужна более чистая производительность и более низкая стоимость за сессию.
- Статические сессии: Лучше для непрерывности идентичности, действий с биллингом и управления аккаунтами.
- Ротируемые сессии: Лучше для распределённых задач сбора, а не для аккаунтов, которым нужна стабильная сетевая история.
Компромисс прямолинеен. Чем более чувствителен к доверию рабочий процесс, тем больше важна консистентность. Чем более распределён рабочий процесс, тем больше важна ротация. Проблемы начинаются, когда команды пытаются использовать один пул прокси для обоих.
Устойчивые настройки также разделяют политику по классу рабочей нагрузки. Профили браузеров, используемые для входа в аккаунт, не должны использовать те же правила файрвола, что и автоматизационные воркеры, QA-инструменты или задачи скрейпинга. Это разделение ограничивает побочный ущерб, когда один вышестоящий провайдер деградирует, одно правило меняется или одна платформа начинает бросать вызов конкретному паттерну трафика. Оно также делает реагирование на инциденты быстрее, потому что затронутый путь уже определён.
Документация здесь важнее, чем люди любят признавать. Назначайте один маршрут на идентичность, одну группу прокси на тип задачи и одного владельца для каждого слоя обеспечения. Антидетект-браузер должен контролировать консистентность профиля. Прокси должен контролировать видимый источник и поведение сессии. Файрвол должен контролировать, какие назначения и протоколы разрешены. Как только эти границы записаны и поддерживаются в актуальном состоянии, команды тратят меньше времени на догадки и больше на исправление реальной неисправности.
Планирование мощности тоже часть устойчивости. Оставляйте запас в пулах прокси, избегайте упаковки слишком большого количества ценных аккаунтов на один вышестоящий источник и тестируйте изменения браузера, прокси и файрвола на промежуточной группе перед тем, как распространять их на всю операцию. Чистая инфраструктура редко бывает сложной. Она контролируемая, повторяемая и скучная в нужных местах.
Похожие статьи
Dolphin Anty для мультиаккаунтинга: возможности, автоматизация и настройка прокси
Как работать с Dolphin Anty: создание браузерных профилей, Cookie Robot, сценарии, Synchronizer, автоматизация через API и три способа подключения прокси SotaProxy. Промокод SOTA20 дает скидку 20%.
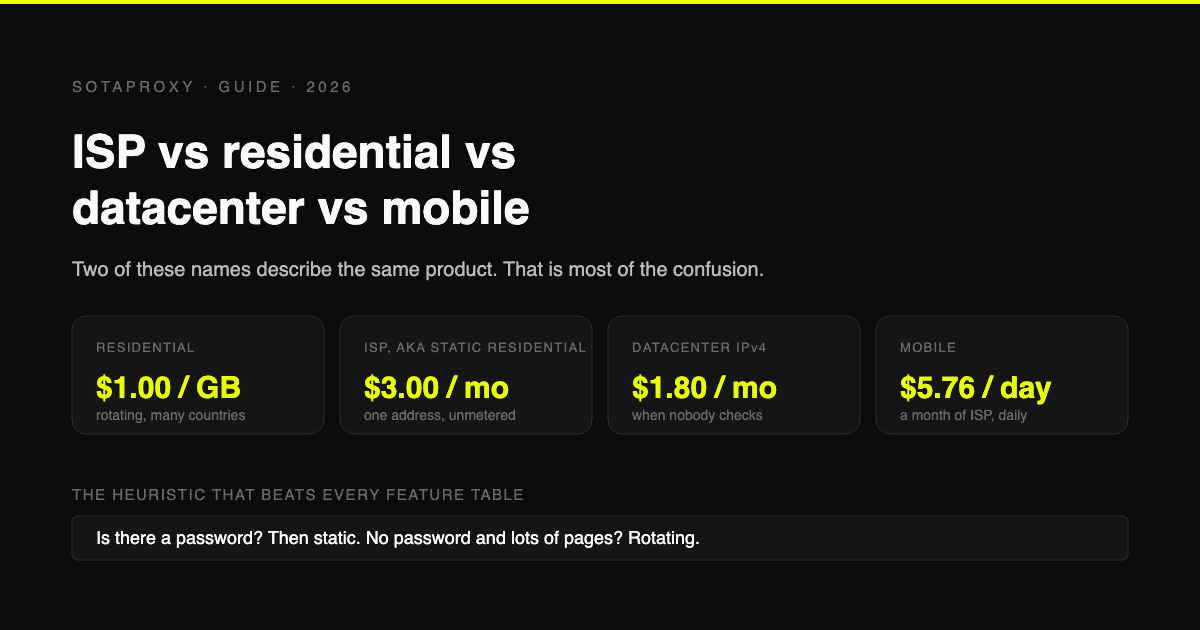
ISP, резидентные, дата-центровые и мобильные прокси: какие действительно нужны вам
Статические резидентные и ISP-прокси - это один и тот же продукт под разными названиями, поэтому половина сравнений сводится к сопоставлению вещи с самой собой. Разбираем типы прокси, их реальную стоимость за единицу и конкретные задачи, для которых каждый тип подходит лучше всего.
Почему рабочего прокси недостаточно: чек-лист ToDetect перед запуском
Рабочий прокси не гарантирует стабильное окружение браузера. Узнайте, как ToDetect проверяет IP, DNS, WebRTC и признаки отпечатка браузера перед запуском.
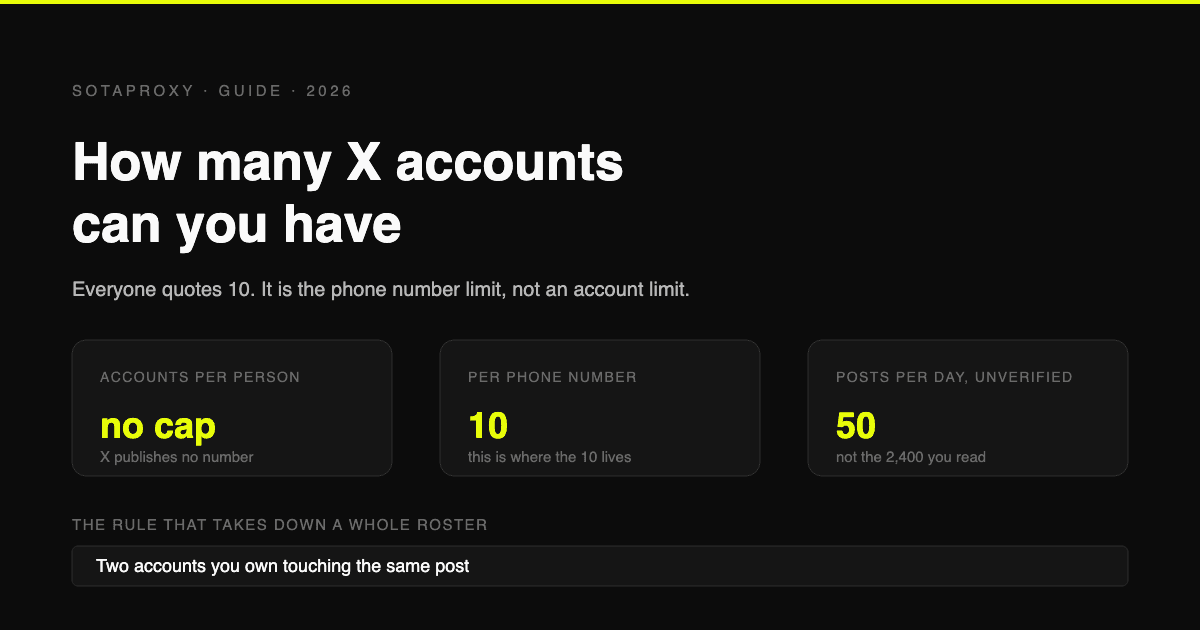
Сколько аккаунтов X (Twitter) можно иметь в 2026 году (лимит 10 - это ограничение на номер телефона, а не на количество аккаунтов)
X не публикует ограничений на количество аккаунтов на одного человека. Упоминаемая всеми цифра 10 - это число аккаунтов, которые можно привязать к одному номеру телефона. Реальные ограничения - это 50 постов в день для бесплатного аккаунта, дублирование сценариев использования и взаимодействие между аккаунтами.
Reddit «Вы заблокированы сетевой безопасностью»: все причины и решения для каждой
Это не бан, и обжаловать нечего. Блокировка исходит от пограничной инфраструктуры Reddit, применяется к вашему подключению и имеет шесть причин. Вот как определить, какая из них у вас, и как долго длится каждая.
Сколько аккаунтов Discord можно иметь в 2026 году (на email, на телефон, на устройство)
Discord не публикует ограничений на количество аккаунтов. Реальные лимиты: один на email, один номер телефона одновременно без VOIP и пять в переключателе аккаунтов, что Discord может применять глобально.