Проблеми з DNS-резолюцією: Поглиблене усунення несправностей 2026
Виправте проблеми DNS-резолюції для скраперів та рекламних кампаній. Посібник охоплює інструменти CLI, очищення кешу та виправлення, специфічні для проксі.
Ваші проксі працюють. Реклама витрачає бюджет. Профілі AdsPower або GoLogin виглядають чисто. Акаунти Facebook та TikTok входять у систему. Потім лендінг не відкривається в цільовому регіоні, клоак повертає неправильну сторінку, або ваш скрапер починає видавати випадкові помилки хоста. Зазвичай саме тут люди спочатку звинувачують пул проксі.
Багато разів проксі не є першопричиною проблеми. Проблема в DNS.
Для команд з арбітражу трафіку, медіабаєрів та налаштувань фармінгу акаунтів проблеми DNS-резолюції не поводяться як акуратна мережева проблема офісу. Вони проявляються як мертві редіректи, невідповідні гео-сторінки, нестабільні перевірки верифікації, зламані потоки прогріву в антидетект-браузерах, таких як AdsPower, Dolphin Anty, GoLogin, Multilogin та Hidemyacc, та дії з акаунтами, які виглядають підозріло, оскільки браузер, вихід проксі та шлях резолвера не узгоджуються. Якщо ви використовуєте клоакінг, геотаргетовані кампанії, скрапінг або мультиакаунтні операції, DNS - це не фонова сантехніка. Він визначає, чи взагалі запит досягне правильного місця.
Зміст
- Чому збої DNS руйнують ваші операції
- 5-хвилинний чек-лист діагностики
- Систематичне усунення несправностей від клієнта до провайдера
- Поглиблена діагностика з Dig та Nslookup
- Вирішення DNS-викликів, специфічних для проксі
- Превентивна DNS-стратегія для високоставкових операцій
Чому збої DNS руйнують ваші операції
Типова схема відмови виглядає так. Геотаргетована кампанія запускається, витрати починаються, а конверсії залишаються на нульовому рівні. Рекламний акаунт Facebook у порядку. Рекламний акаунт TikTok у порядку. Шлюз проксі відповідає. Але користувачі в цільовій країні ніколи не досягають призначеної цільової сторінки, оскільки резолюція не спрацьовує або резолвиться до застарілої інфраструктури.
Ось чому проблеми DNS-резолюції б'ють сильніше в рекламних технологіях та мультиакаунтній роботі, ніж у звичайному офісному налаштуванні. Ви не просто завантажуєте один сайт від одного провайдера. Ви ротуєте ідентичності, перемикаєте гео, перевіряєте попередні перегляди реклами, валідуєте ланцюги редіректів та синхронізуєте те, що бачить цільова платформа через відбиток браузера, IP та локацію. Якщо DNS ламається в одному регіоні, ваші показники можуть обвалитися, в той час як решта стеку все ще виглядає здоровою.
Прихована єдина точка відмови
Інтернет досі має ризик концентрації на рівні резолвера. Google та Cloudflare відповідають майже на 50% усіх глобальних DNS-запитів, згідно з вимірюваннями ринку резолверів RIPE. Якщо один з цих провайдерів уповільнюється, величезна частка запитів уповільнюється разом з ним. Це може зламати запуски скрапінгу, верифікацію реклами та робочі процеси акаунтів, навіть коли ваші проксі онлайн та відповідають.
Практичне правило: Якщо запити не спрацьовують ще до початку TLS, перестаньте спочатку звинувачувати цільовий сайт. Перевірте резолюцію імен.
Для фармінгу акаунтів це важливо, оскільки непослідовна резолюція створює дрейф поведінки. Профіль відкривається через один вихідний IP, але DNS-відповідь надходить з іншого шляху або перевищує час очікування, тому спрацьовують повторні спроби, активи завантажуються наполовину, і системи ризику платформи бачать нестабільні сесії. Для клоакінгу шкода більш пряма. Боти перегляду, користувачі та ваша власна команда QA можуть резолвити різні відповіді в різний час.
Чому налаштування з інтенсивним використанням проксі відчувають це першими
Користувачі проксі посилюють DNS-стрес, оскільки вони створюють більше рухомих частин:
- Антидетект-браузери зберігають ізольовані відбитки браузера, але вони не чарівним чином виправляють невідповідність резолвера.
- Резиденційні та мобільні ротації швидко змінюють мережевий контекст, що може виявити слабкі шляхи резолвера.
- Проксі дата-центрів та IPv6 можуть виглядати стабільно, поки ціль не залежить від записів, які не були протестовані.
- Перевірки гео та верифікація реклами не спрацьовують рано, оскільки DNS - це перші ворота.
Коли люди кажуть «проксі поганий», вони часто мають на увазі одне з трьох: резолвер, прикріплений до цього шляху, повільний, авторитетна відповідь непослідовна за регіоном, або DNS-запит витік за межі призначеного тунелю. Це DNS-проблеми в одязі проксі.
5-хвилинний чек-лист діагностики
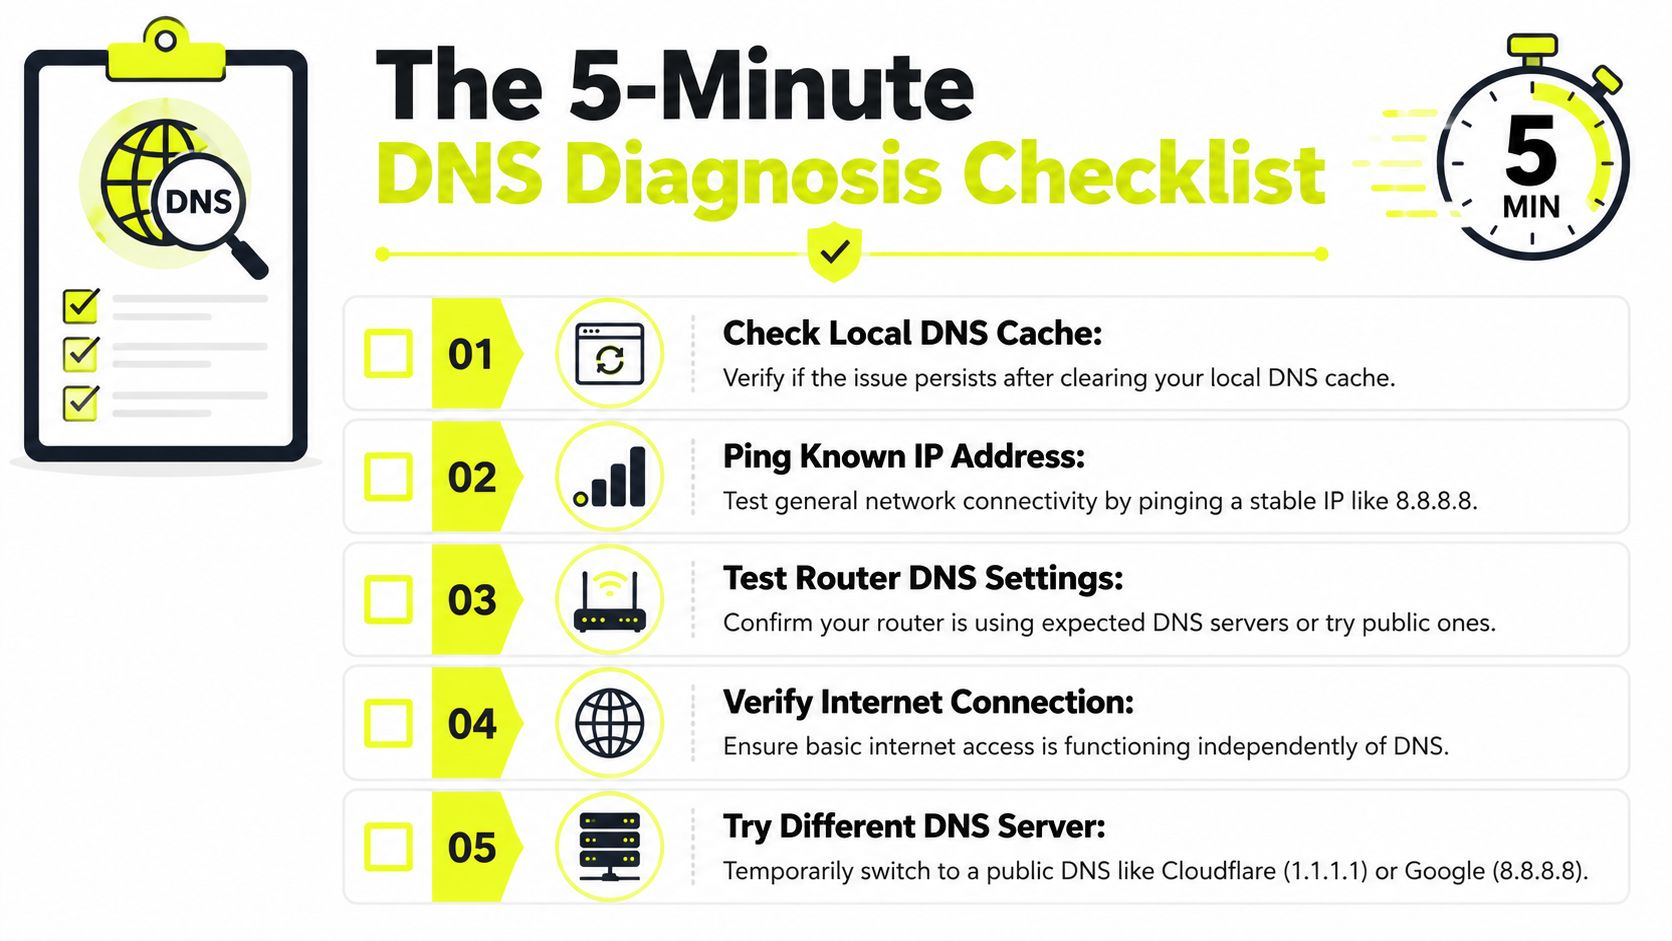
Коли лендінг не резолвиться або скрапер починає видавати помилки хоста, вам потрібна сортування, а не теорія. Мета в перші п'ять хвилин проста: визначити, чи помилка на вашій машині, у вашій локальній мережі, у налаштованому резолвері чи на шляху проксі.
Корисний орієнтир: нормальна кешована DNS-відповідь завершується менше ніж за 1 мс, тоді як некешована резолюція може зайняти 50–200 мс. Якщо запити постійно перевищують 200 мс, ви знайшли справжнє вузьке місце, як описано в статті OneUptime про усунення несправностей DNS.
Виконайте ці перевірки по порядку
Спочатку перевірте сире підключення
Якщо мережа мертва, DNS-тести - втрата часу.
ping 8.8.8.8Здорова схема: відповіді повертаються.
Проблемна схема: тайм-аути або помилки недоступності. Це вказує на ширше підключення, а не лише на DNS.
Перевірте резолюцію з вашим поточним резолвером
Використовуйте:
nslookup example.comЗдорова схема: ви швидко отримуєте відповідь, і показаний резолвер - той, що ви очікуєте.
Проблемна схема: тайм-аут, SERVFAIL або резолвер, який ви не мали наміру використовувати.
Перегляньте стан локального кешу на Windows
Використовуйте:
ipconfig /displaydnsЗдорова схема: існують записи для нещодавно відвіданих імен і не виглядають застарілими.
Проблемна схема: немає корисних записів, або записи продовжують поповнюватися неправильними відповідями після очищення.
Порівняйте з публічним резолвером
Тимчасово перемкніть систему або роутер на публічний резолвер і перевірте знову. Це швидко ізолює проблеми з резолвером на стороні провайдера.
Перевірте, чи проксі змінює результат
Резолвіть той самий хост з і без шляху проксі. Якщо пряме підключення працює, а через проксі не працює, ви маєте справу з поведінкою DNS проксі, а не просто локальним DNS.
Якщо пряме перегляд працює, але той самий домен не працює в AdsPower, Dolphin Anty, Multilogin або Hidemyacc, розглядайте профіль браузера та шлях проксі як окремі рівні. Не об'єднуйте їх разом.
Таблиця швидкої інтерпретації
| Перевірка | Здоровий сигнал | Поганий сигнал | Що це зазвичай означає |
|---|---|---|---|
| Ping стабільної IP | Відповіді | Немає відповідей | Загальна проблема мережі |
| Nslookup за замовчуванням | Швидка відповідь | Тайм-аут або SERVFAIL | Проблема резолвера |
| Перегляд локального кешу | Очікувані записи | Неправильні або застарілі записи | Забруднення локального кешу |
| Повторний тест публічного резолвера | Така сама або швидша відповідь | Працює лише на публічному резолвері | Проблема резолвера провайдера |
| Проксі проти прямого | Однаковий результат | Шлях проксі не працює | Невідповідність DNS проксі або витік |
Якщо вам потрібен чек-лист на стороні провайдера щодо поведінки підключення, Sota Proxy веде практичну сторінку FAQ про проксі, яка корисна, коли ви відокремлюєте симптоми DNS від проблем аутентифікації або маршрутизації.
Не переборщіть з діагностикою занадто рано
Люди втрачають час тут, стрибаючи одразу до захоплення пакетів. Почніть менше. Якщо домен резолвиться добре безпосередньо, але ламається лише в потоці геотаргетованої кампанії, першою підозрою має бути невідповідність шляху резолвера. Це поширено в перевірках реклами Facebook та TikTok, де сама сторінка завантажується в одному шляху, але сторонні активи, кінцеві точки відстеження або хости редіректів покладаються на інший.
Систематичне усунення несправностей від клієнта до провайдера
Після того як швидка сортування вказує на DNS, пройдіться по стеку в фіксованому порядку. Випадкові зміни ускладнюють ізоляцію проблем DNS-резолюції, оскільки кеші та функції браузера приховують фактичне джерело.
Галузеві рекомендації ставлять некешований DNS під 100 мс для хорошого користувацького досвіду, а затримки понад 200–300 мс стають помітними, особливо на слабких резолверах провайдера в деяких регіонах, як описано в глибокому зануренні LogicMonitor у моніторинг DNS. Для верифікації реклами, скрапінгу та багатоступеневих потоків редіректів ці затримки швидко накопичуються.
Спочатку очистіть клієнтську сторону
Очистіть кеш ОС перед тим, як торкатися резолверів.
Windows
ipconfig /flushdns
macOS
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder
Linux з systemd-resolved
resolvectl flush-caches
Потім перезапустіть профіль браузера, який не працює. В антидетект-браузерах використовуйте сам проблемний профіль. Не тестуйте у вашому звичайному вікні Chrome і не припускайте, що результат стосується AdsPower або GoLogin.
Виправлення DNS, які працюють лише у стандартному браузері, але не в антидетект-профілі, зазвичай вказують на налаштування DNS-over-HTTPS на рівні профілю, кешований стан хоста або специфічну обробку проксі.
Перевірте поведінку DNS браузера
Сучасні браузери можуть обходити ваш резолвер ОС за допомогою DNS-over-HTTPS. Це корисно для конфіденційності. Це жахливо для налагодження, якщо ви забули, що це увімкнено.
Шукайте ці схеми відмов:
- Браузер працює, CLI не працює: браузер може використовувати DoH, тоді як система використовує зламаний резолвер.
- CLI працює, браузер не працює: у браузера може бути застарілий кеш хоста, проблеми з DoH або проблеми інтеграції проксі.
- Один профіль не працює, інший працює: проблема специфічна для профілю, а не системна.
В інструментах на основі Chrome перевірте налаштування безпечного DNS і протестуйте з ними, вимкненими та увімкненими. Потім перезапустіть профіль. Не змінюйте три речі одразу.
Перейдіть до налаштувань резолвера та роутера
Якщо очищення на стороні клієнта не виправляє це, перевірте резолвер, налаштований DHCP, роутером або VPN. Багато команд залишають це на значенні провайдера за замовчуванням, поки кампанія не почне зазнавати невдач.
Використовуйте ці команди на Linux:
cat /etc/resolv.conf
resolvectl status
На Windows перевірте налаштування DNS адаптера за допомогою PowerShell або GUI. На macOS перегляньте DNS-сервери мережевої служби.
Практична послідовність виключення:
- Використовуйте поточний резолвер і тестуйте.
- Перемкніться на відомий публічний резолвер і тестуйте.
- Тестуйте через шлях проксі і порівнюйте.
- Повертайте по одній зміні за раз, щоб ви знали, що вирішило це.
Якщо ваше середовище також має справу з втручанням брандмауера, ця коротка стаття про проксі-сервери та брандмауери актуальна, оскільки відфільтрований UDP або перехоплений трафік часто неправильно читаються як чиста відмова DNS.
Виявіть втручання провайдера
Деякі провайдери викрадають або фільтрують поведінку DNS. Ви розпізнаєте це, коли налаштований резолвер не відповідає серверу, який відповідає, або коли прямі запити до очікуваних резолверів поводяться дивно, тоді як веб-перегляд все ще «начебто» працює.
Використовуйте:
traceroute example.com
і базові перевірки затримки проти самого резолвера.
Ви шукаєте схеми, а не одноразові промахи:
- висока затримка до резолвера
- непослідовні відповіді на повторні запити
- пряме перегляд, яке працює лише тому, що браузер кешував попередні відповіді
- відмови цільового регіону, які зникають, коли ви змінюєте резолвери
Визначте, коли проблема не локальна
Якщо кілька машин, кілька антидетект-профілів і кілька виходів проксі - усі показують одну й ту ж відмову в один і той же час, припиніть налаштовувати параметри браузера. Це вказує вище за течією. Це може бути резолвер провайдера, публічний резолвер, на який ви покладаєтеся, або ланцюг авторитетного сервера імен для домену.
На цьому етапі очищення клієнта завершено. Запитайте ланцюг безпосередньо.
Поглиблена діагностика з Dig та Nslookup
Базові перевірки говорять вам, що щось не так. dig та nslookup говорять вам, де.
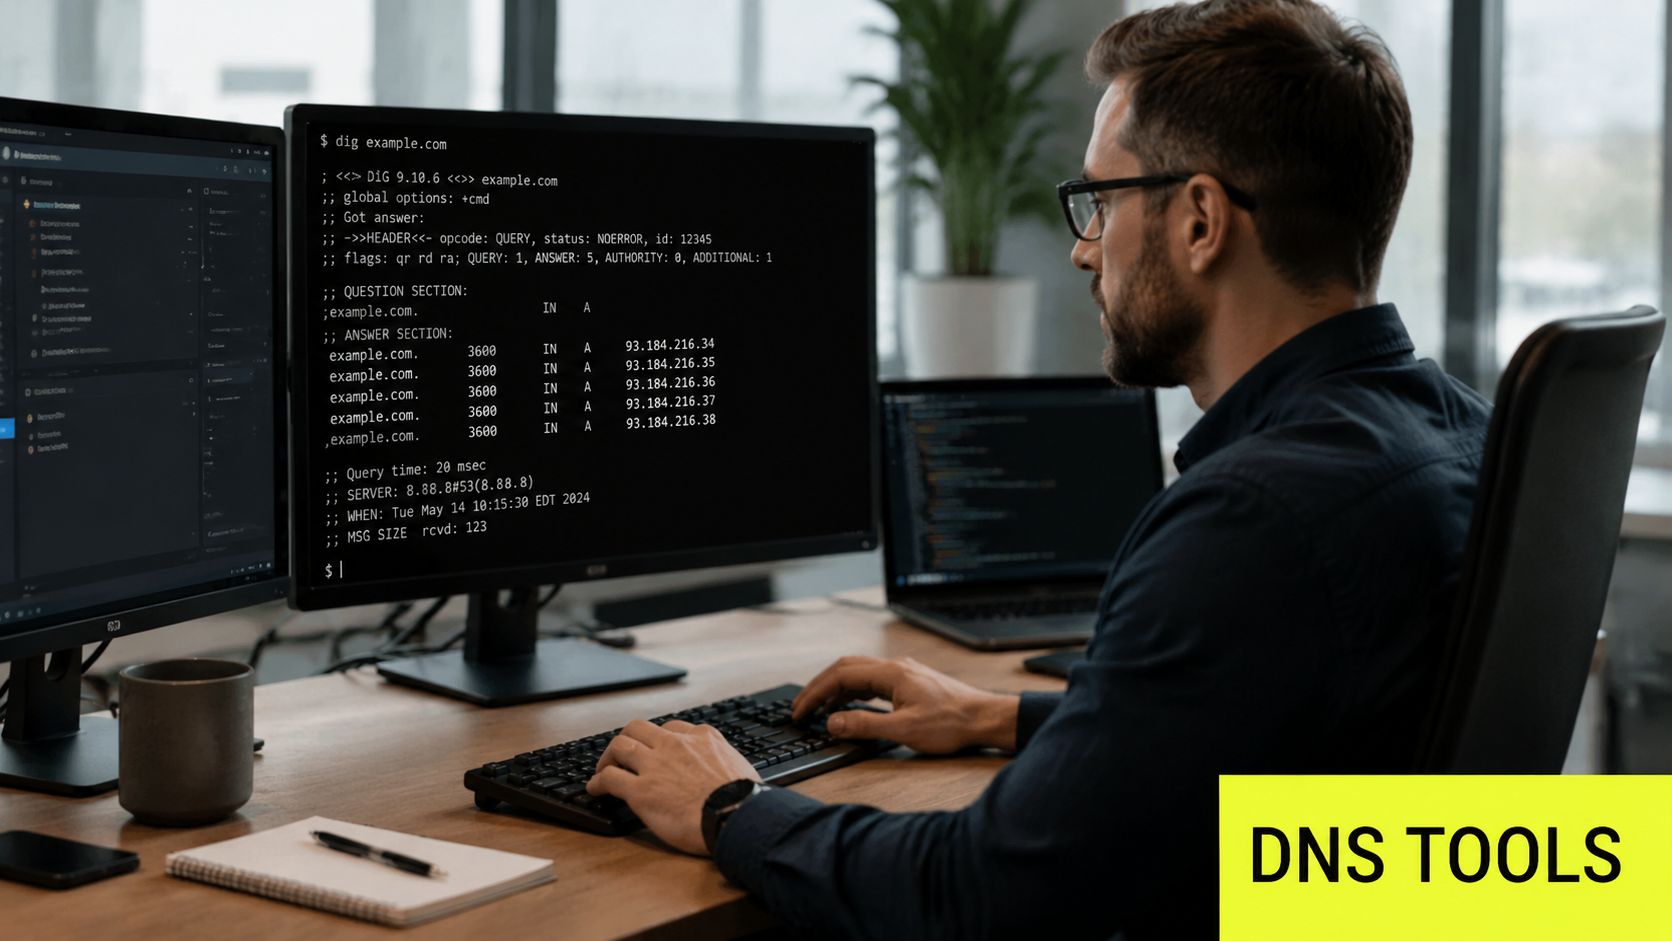
Коли ви керуєте інфраструктурою скрапінгу, перевіркою гео або клоакованою маршрутизацією, вам потрібно знати, яку відповідь повертає конкретний резолвер, чи делегування не порушено, і чи IPv4 та IPv6 поводяться по-різному. Ця остання точка має велике значення. Відмова запиту AAAA становить 64,2% у всьому світі проти 12,5% для запитів IPv4 A, на основі вимірювання APNIC відмов DNS у дикій природі. Якщо ви використовуєте проксі IPv6, зламана обробка AAAA може виглядати як випадкова нестабільність проксі, коли насправді це DNS.
Запитайте резолвер, який ви реально використовуєте
Почніть з резолвера за замовчуванням:
dig example.com
Потім порівняйте його з конкретним резолвером:
dig @1.1.1.1 example.com
dig @8.8.8.8 example.com
Перевірте:
- ANSWER SECTION. Ви отримали запис, який очікуєте?
- Query time. Він постійно повільний?
- SERVER. Який резолвер відповів?
- Status.
NOERROR,SERVFAILтаNXDOMAINозначають дуже різні речі.
nslookup менш детальний, але він все ще корисний для швидкої перевірки:
nslookup example.com
Якщо відповідь змінюється між резолверами, припиніть припускати, що проблема локальна. Ви дивитеся на відмінності поширення, поведінку резолвера або зламання вище за течією.
Для команд, які порівнюють сімейства адрес у стеках автоматизації, ця сторінка глосарію IPv4 проти IPv6 є зручним довідником, коли шлях проксі виглядає здоровим на записах A, але розпадається на AAAA.
Тестуйте типи записів, які ламають реальні робочі процеси
Багато користувачів запитують лише записи A. Це упускає багато.
Для рекламних технологій та роботи з акаунтами також тестуйте:
dig example.com Adig example.com AAAAdig example.com CNAME
Використовуйте це, коли:
- клоакований домен резолвиться для трафіку десктопу, але не для мобільних проксі-сесій
- шлях перегляду Facebook досягає іншої цілі, ніж ваш шлях користувача
- проксі IPv6 виходить чисто, але у хоста немає валідної обробки AAAA
- сторонні активи не працюють, тоді як основний лендінг завантажується
Зламана обробка AAAA витрачає години, оскільки симптом виглядає як поганий підмережа проксі. Перевірте запис безпосередньо, перш ніж ротувати весь пул.
Швидкий візуальний інструктаж допомагає, якщо вам потрібно пояснити це товаришу по команді або VA, що керує інфраструктурою акаунта:
Відстежуйте делегування, коли відповіді виглядають непослідовно
Якщо один резолвер каже, що ім'я існує, а інший каже, що ні, відстежте ланцюг:
dig +trace example.com
Це обходить багато здогадок. Ви можете побачити, чи проблема починається на делегуванні, відповіді авторитетного сервера імен чи десь у рекурсивній резолюції.
Використовуйте +trace, коли:
- свіжий домен для клоакінгу поводиться по-різному за регіоном
- нещодавно змінений запис все ще обслуговує застарілі призначення
- один профіль антидетект-браузера резолвиться, а інший ні
- боти попереднього перегляду TikTok та ваша власна робоча станція QA не потрапляють на той самий хост
Найсильніша звичка тут проста. Запитайте резолвер за замовчуванням, запитайте відомий зовнішній резолвер, потім відстежте ланцюг. Ця послідовність перетворює нечіткі проблеми DNS-резолюції в докази.
Вирішення DNS-викликів, специфічних для проксі
Проксі змінюють того, хто робить запит. DNS вирішує, хто знаходить призначення. Якщо ці двоє не узгоджуються, ваше налаштування протікає.
Це має найбільше значення у фармінгу акаунтів, клоакінгу, верифікації реклами та регіональному тестуванні. Браузер у Multilogin або Dolphin Anty може представляти один IP цільовому сайту, тоді як DNS-резолюція відбувається поза шляхом проксі. Результатом є невідповідність між видимою мережевою ідентичністю та географією резолвера. Платформам не потрібно знати ваш справжній IP, щоб це стало проблемою довіри.
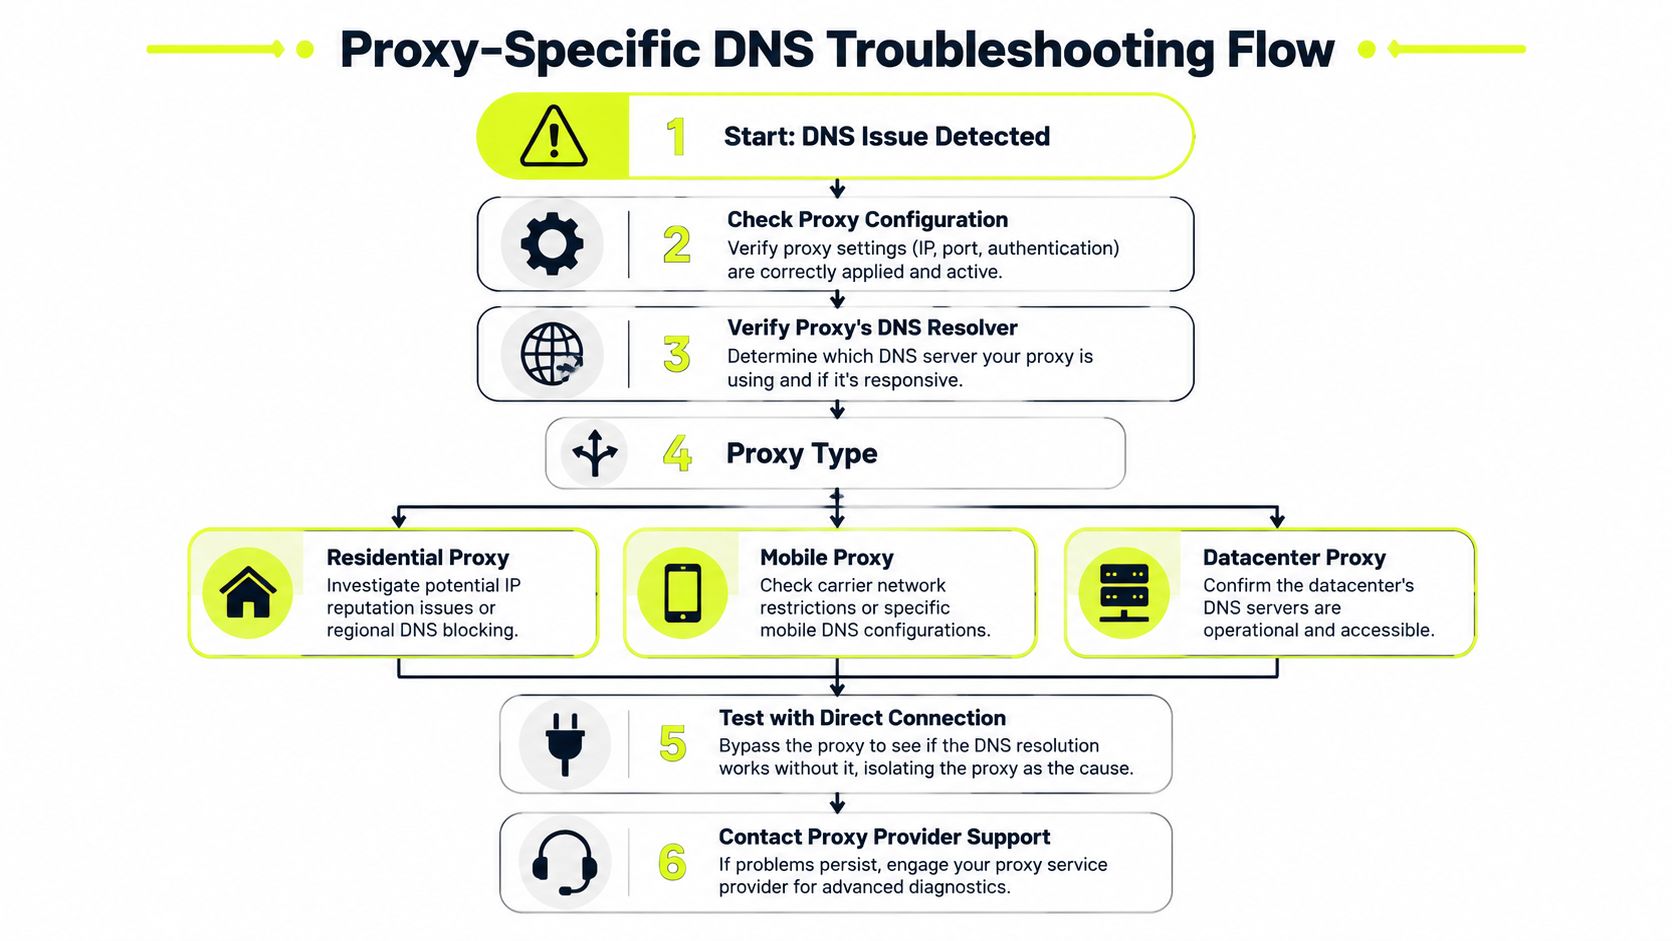
Що змінюється залежно від типу проксі
Кожен тип проксі створює різні режими відмови DNS.
- Резиденційні проксі виглядають найближче до звичайного користувацького трафіку, але вони можуть страждати від непослідовності резолвера, пов'язаної з дизайном маршрутизації провайдера. Складна частина полягає в тому, що відмови можуть з'являтися лише в певних гео або лише після ротації.
- Мобільні проксі успадковують поведінку оператора. Це може бути корисно для довіри на рекламних акаунтах Facebook та TikTok, але шляхи DNS оператора можуть змінюватися з мережевими умовами та ротацією.
- Проксі дата-центрів легше оцінити, і зазвичай вони більш стабільні операційно. Вони також легше для цілей класифікувати, тому сама послідовність DNS не змусить їх виглядати резиденційними.
- Проксі IPv6 можуть бути швидкими та численними, але вони менш поблажливі, коли DNS-записи неповні або зламані. Якщо шлях IPv6 хоста слабкий, проксі звинувачують.
Як тестувати витоки, що мають значення
Ключовий факт з резиденційними налаштуваннями прямолінійний: витоки DNS часто походять від власних збоїв маршрутизації проксі-сервісу, а не лише від помилки користувача, і єдиною надійною перевіркою є тестування резолюції зі шляху самого проксі-сервера, як викладено в цій примітці про витік DNS резиденційного проксі.
Це означає, що ви повинні порівняти три речі:
- Пряма резолюція з вашої локальної машини
- Резолюція, коли браузер використовує проксі
- Що призначення бачить з цієї сесії
Якщо прямі та проксіровані результати відрізняються, не зупиняйтеся на «тепер це працює». З'ясуйте, чи браузер використовував локальний DNS, браузерний DoH або власний резолвер проксі.
Практичний робочий процес для AdsPower, GoLogin, Multilogin та Hidemyacc:
- Тимчасово вимкніть безпечний DNS на рівні браузера під час тестування. Вам спочатку потрібен чистий вигляд.
- Запустіть той самий пошук хоста в непроксірованій оболонці та проксірованому потоці додатка.
- Порівняйте поведінку цільової сторінки залежно від регіону, а не просто те, чи головна сторінка відкривається.
- Перевірте сторонні хости, які використовуються для трекерів, скриптів та редіректорів. Вони часто не працюють до того, як основний домен.
Якщо вам потрібен спеціальний розбір того, як поводиться DNS проксі, ця стаття про що таке DNS проксі чітко охоплює рухомі частини.
Сесія не є чистою лише тому, що основний домен завантажився. Якщо один трекер хоста, редірект хоста або кінцева точка клоакінгу резолвиться поза призначеним шляхом, профіль сесії непослідовний.
Ще один операційний момент. У фермах акаунтів команди часто ротують проксі швидше, ніж вони верифікують поведінку DNS. Це назад. Липкі сесії з валідованим DNS зазвичай безпечніші, ніж швидка ротація з неперевіреними шляхами резолвера. Та сама логіка застосовується до геотаргетованих кампаній. Стабільний резиденційний або мобільний шлях з послідовним DNS перемагає більший пул, який резолвиться непередбачувано.
Превентивна DNS-стратегія для високоставкових операцій
Реактивне усунення несправностей утримує витрати від горіння довше, ніж необхідно. Превентивна DNS-політика утримує проблему від появи під час вікон запуску.
Для операторів, які керують клоакінгом, ротуючими рекламними креативами, фермами акаунтів, флотами скраперів та геотаргетованими перевірками, превентивна частина зводиться до вибору резолвера, політики браузера, дисципліни TTL та вибору проксі, який не вводить невідповідність DNS.
Встановіть політику резолвера навмисно
Не залишайте вибір резолвера на те, що видає DHCP. Виберіть політику та застосуйте її на машинах, браузерах та вузлах автоматизації.
Використовуйте короткий чек-лист:
- Стандартизуйте шлях резолвера на ваших робочих станціях та кампанійних коробках.
- Вирішіть, де дозволено DoH і де він повинен залишатися вимкненим для послідовності.
- Валідуйте за географією до запуску, а не після початку витрат.
- Тримайте один чистий резервний резолвер для екстреного порівняння.
Коли ви працюєте зі шляхами IPv6, використовуйте їх навмисно. Не вмикайте їх всюди лише тому, що пул доступний. Якщо ваша операція залежить від цих виходів, перегляньте деталі служби проксі IPv6 провайдера та протестуйте ваш цільовий стек проти реальної поведінки записів, перш ніж перемикати виробничий трафік.
Використовуйте TTL як операційний контроль
TTL DNS-запису не повинен перевищувати 86400 секунд, і для динамічних операцій, таких як клоакінг або ротуючі рекламні креативи, TTL 6 годин або менше є суттєвим, на основі керівництва Cloudflare щодо поширених проблем DNS.
Це важливо, оскільки застарілий DNS ламає швидкі операції тихими способами:
- стара ціль редіректа залишається активною довше, ніж ви передбачали
- трафік перегляду потрапляє на застарілу інфраструктуру
- один регіон бачить новий маршрут, тоді як інший все ще бачить старий
- QA кампанії повідомляє «працює для мене», тоді як користувачі отримують іншу відповідь
Коротший TTL не завжди кращий для всього. Надзвичайно агресивні зміни можуть збільшити обіг запитів і виявити слабку поведінку кешування. Але для робочих процесів рекламних технологій, які часто змінюють кінцеві точки, довгі TTL створюють більше болю, ніж вони заощаджують.
Розглядайте TTL як політику розгортання, а не коробку, яку ви заповнюєте один раз і забуваєте.
Якщо ви рекомендуєте інфраструктуру іншим операторам, є ще один практичний кут. Надійна інфраструктура проксі - це те, про що команди говорять у приватних чатах, групах покупок та партнерських мережах. Sota Proxy також керує реферальною програмою з до 40% комісії, що має сенс для афіліатів та будівельників інструментів, які вже направляють людей до стабільних налаштувань проксі та хочуть прикріпити до цих рекомендацій регулярний стимул.
Якщо ваша операція залежить від чистого геотаргетування, стабільних сесій акаунтів та передбачуваної поведінки DNS через резиденційні, мобільні, ISP або IP дата-центрів, Sota Proxy варто розглянути. Платформа створена для команд, які керують скрапінгом, верифікацією реклами та мультиакаунтними робочими навантаженнями у масштабі, і вона підтримується людською підтримкою, коли шлях резолвера, профіль браузера або маршрут проксі потребують справжнього усунення несправностей замість шаблонних відповідей.
Схожі статті
Моніторинг у реальному часі
Моніторинг у реальному часі. Моніторинг проксі-мереж, рекламних акаунтів та систем збору даних у реальному часі. Метрики, сповіщення, SLA та практичні тактики
Мережева надлишковість для проксі та платформ автоматизації
Дізнайтеся, як мережева надлишковість підтримує працездатність проксі та платформ автоматизації. Розглядаємо активні/пасивні схеми, мультирегіональні кластери, налаштування відмовостійкості та забезпечення доступності 99,9%
Географічний розподіл інфраструктури проксі-серверів
Опануйте географічний розподіл інфраструктури проксі-серверів. Дізнайтеся, як обирати локації, типи проксі та стратегії маршрутизації для верифікації реклами, веб-скрейпінгу
Що таке Sticky Session: технічний посібник для користувачів проксі
Дізнайтеся, що таке sticky session, як працює прив'язка сесій у балансувальниках навантаження та проксі-серверах, і коли її використовувати для мультиакаунтингу, скрейпінгу та рекламних кампаній.
Як уникнути CAPTCHA в автоматизованих процесах
Дізнайтеся, як уникнути CAPTCHA в автоматизованих процесах за допомогою тактик проксі, антидетект-браузерів, темпування запитів та резервних рішень для справжніх операторів.
Інтеграція проксі з AdsPower: Повний посібник з налаштування
Покрокова інтеграція проксі AdsPower з SotaProxy. Охоплює налаштування, типи проксі, ротацію, усунення несправностей та найкращі практики для роботи з кількома обліковими записами.