Що таке Sticky Session: технічний посібник для користувачів проксі
Дізнайтеся, що таке sticky session, як працює прив'язка сесій у балансувальниках навантаження та проксі-серверах, і коли її використовувати для мультиакаунтингу, скрейпінгу та рекламних кампаній.
Липка сесія прив'язує клієнта до того самого бекенд-сервера або вихідного IP на визначений проміжок часу, замість того, щоб ротувати маршрут на кожному запиті. Типові проксі-сесії тривають від 10 до 60 хвилин, тоді як деякі провайдери підтримують вікна до 72 годин.
Ви знаєте цей сценарій відмови. Кампанія у Facebook або TikTok починається нормально, антидетект-браузер зберігає свої куки, і акаунт досі виглядає здоровим. Потім проксі ротується з однієї країни в іншу, ASN змінюється, браузер перепідключається через іншу мережу, і акаунт потрапляє на перевірку до того, як кампанія зібрала корисні дані.
Ось чому "що таке липка сесія" має значення за межами теорії балансувальників навантаження. У практичній роботі з проксі липкість означає збереження одної мережевої ідентичності протягом логіну, воркфлоу фармінгу акаунтів, оформлення замовлення, скрапінгу або геотаргетованої кампанії. Вона сама по собі не робить акаунт безпечним. Вона лише усуває одне джерело неузгодженості, якого можна уникнути.
Зміст
- Чому ваші рекламні акаунти блокуються без липких сесій
- Як працюють липкі сесії під капотом
- Липкі сесії проти підходів без стану
- Реалізація спорідненості сесій у балансувальниках навантаження та проксі
- Приховані підводні камені, що порушують липкі сесії в продакшені
- Воркфлоу липких сесій для мультиакаунтингу та скрапінгу
- Вибір правильної тривалості сесії та типу проксі
Чому ваші рекламні акаунти блокуються без липких сесій
Медіабаєр запускає мультигео-кампанію з профілю AdsPower. Профіль стартує через резидентний маршрут в одній країні, змінюється на датацентровий вихід в іншій, потім потрапляє на діапазон мобільного оператора десь ще. Відбиток браузера може залишатися незмінним, але історія мережі більше не виглядає як один зв'язний користувач.
Платформи оцінюють більше, ніж видиму IP-адресу. Вони можуть спостерігати безперервність сесії, власність мережі, сигнали локації, куки, характеристики пристрою та поведінку запитів. Раптова зміна країни або зміна ASN може викликати автоматизовану перевірку на шахрайство, особливо коли акаунт виконує логін, створює кампанії, змінює платіжні дані або керує кількома рекламними активами.
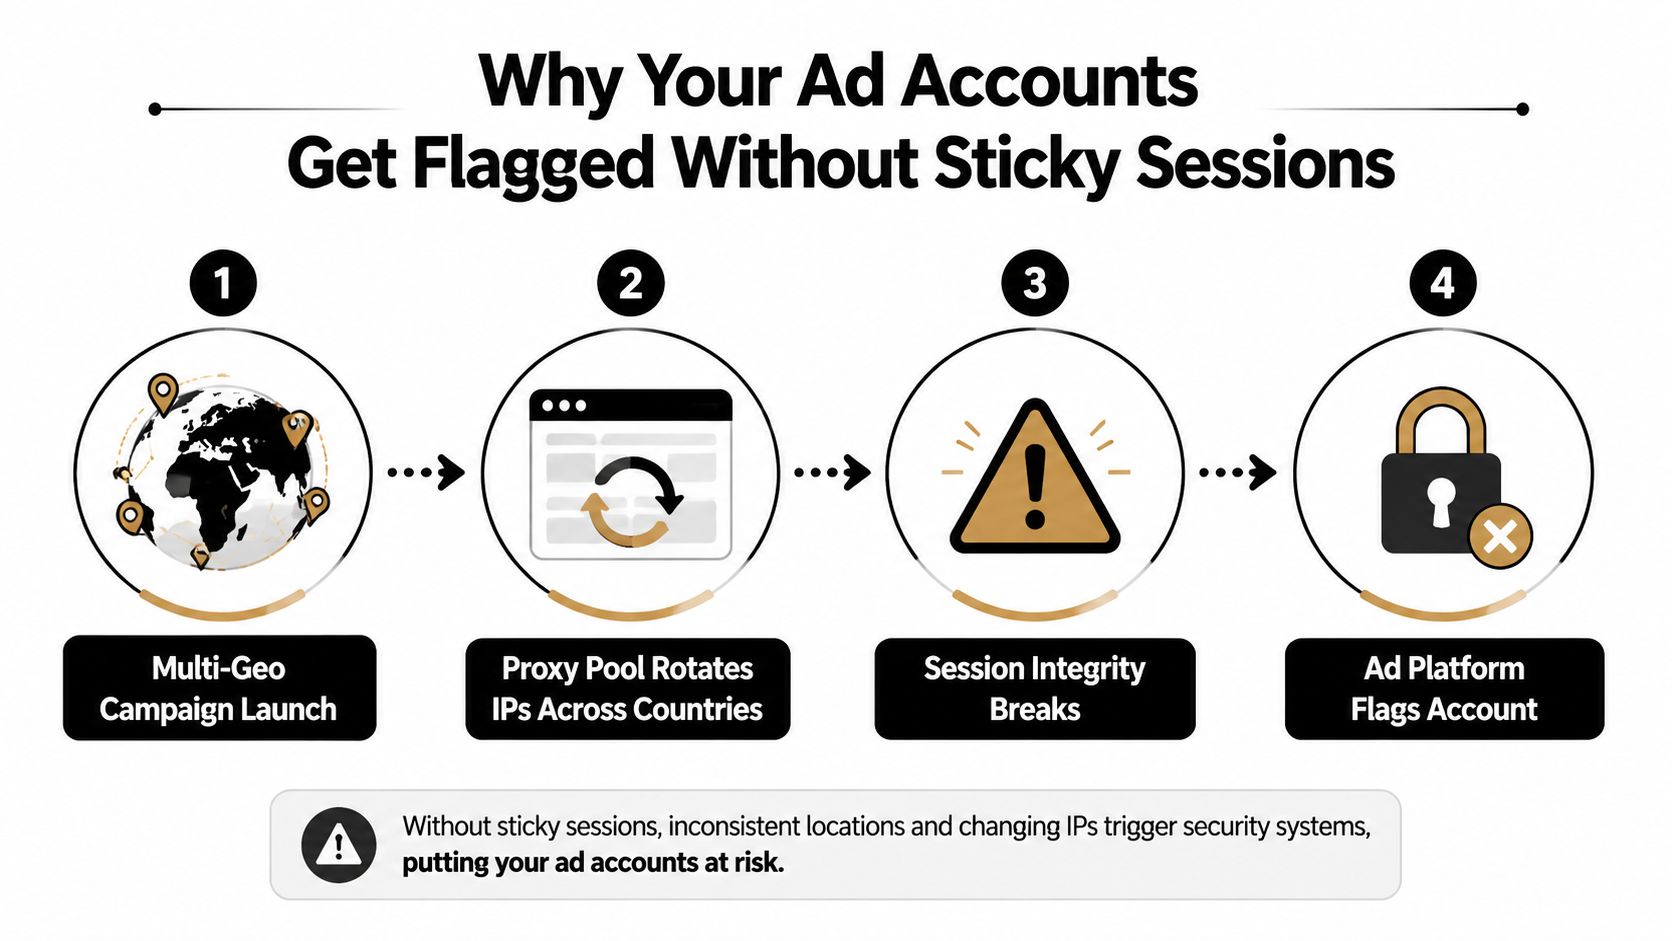
Липкі сесії вирішують проблему маршрутизації, зберігаючи послідовні запити прив'язаними до того самого бекенд-сервера або вихідного IP протягом налаштованого вікна. У хмарній інфраструктурі це може означати спорідненість сесій між клієнтом і сервером додатків. У воркфлоу проксі це зазвичай означає, що один профіль браузера зберігає той самий вихідний IP до закінчення сесії.
Операційне правило: Ротація корисна для розділення запитів. Вона часто шкідлива всередині автентифікованого користувацького шляху.
Ця відмінність має значення для рекламних акаунтів Facebook і TikTok, фармінгу акаунтів, потоків оформлення замовлень та операцій клоакінгу. Ротаційний пул може розподіляти запити скрапінгу по багатьох адресах, але та сама поведінка може зробити автентифікований профіль нестабільним. Використовуйте липкий маршрут для чутливої до ідентичності частини воркфлоу, потім ротуйте між завданнями, коли воркфлоу це дозволяє.
Перед призначенням проксі перевірте його репутацію та географічну узгодженість за допомогою перевірки репутації IP. Липка сесія зберігає вихідний маршрут, але вона також може зберегти поганий маршрут. Якщо IP має погану історію, більш тривале його утримання не покращить акаунт.
Як працюють липкі сесії під капотом
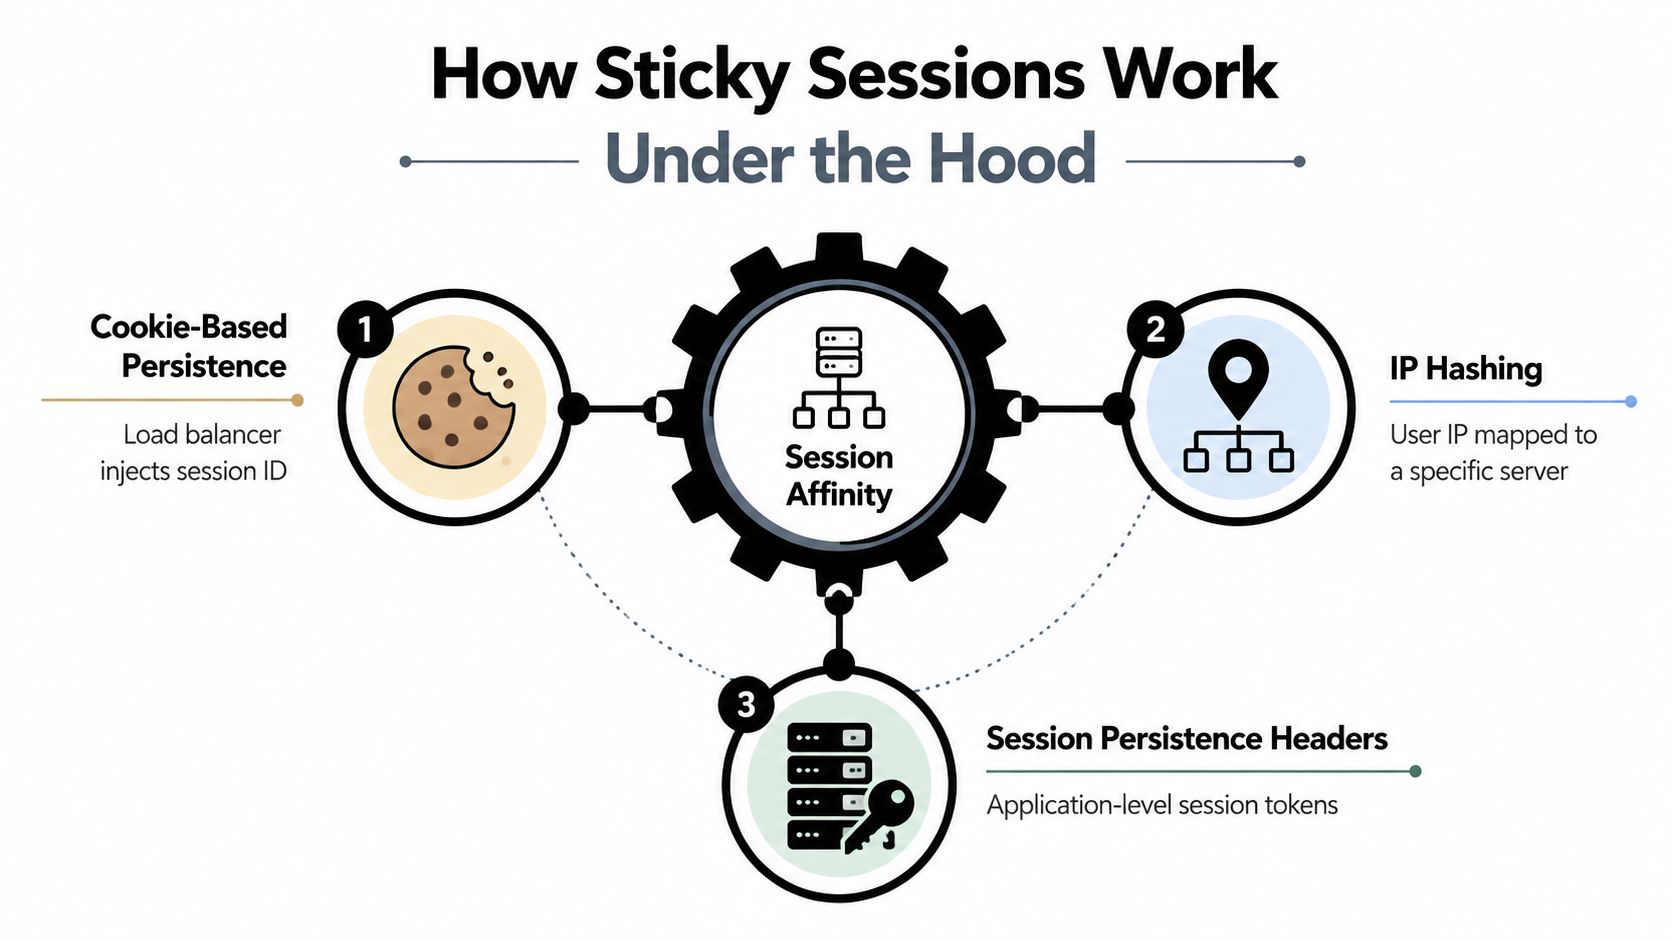
Спорідненість сесій має два окремих значення в стеку проксі. Спорідненість на стороні сервера утримує клієнта на одному бекенді додатку. Спорідненість на стороні проксі утримує клієнта на одному вихідному IP. Вони можуть працювати разом, але одне не надає автоматично іншого.
Збереження на основі куків
Балансувальник навантаження може встановити куку, що ідентифікує обраний бекенд. Перший запит досягає справного сервера, і відповідь містить куку збереження. Пізніші запити повертають цю куку, дозволяючи балансувальнику направляти браузер до тієї самої цілі.
HAProxy може вставити ідентифікатор сервера за допомогою такого конфігураційного шаблону:
cookie SERVERID insert indirect nocache
Кожен бекенд-сервер отримує власне значення куки. Поведінка indirect тримає куку маршрутизації подалі від додатку, тоді як nocache допомагає запобігти повторному використанню посередником відповіді, призначеної для іншого клієнта. Куки додатку також можуть брати участь, коли додаток вже володіє токеном сесії.
Nginx зазвичай використовує ip_hash для спорідненості на основі джерела. Поведінка на основі куків може вимагати відповідного модуля або токена на рівні додатку. Важливий вибір дизайну полягає в тому, чи довіряє рівень маршрутизації куці браузера, чи виводить спорідненість з мережевої адреси.
Хешування IP
При хешуванні IP балансувальник пропускає адресу джерела через детерміноване відображення. Та сама адреса джерела зазвичай відображається на той самий бекенд, поки пул серверів залишається стабільним. Хмарна документація описує 2-кортежне хешування, засноване на IP джерела та призначення, і 3-кортежне хешування, яке додає тип протоколу, як способи послідовного маршрутизування повторних запитів через пул бекендів (режими розподілу балансувальника навантаження Microsoft).
Цей підхід простий і не вимагає куки браузера. Він також створює серйозну проблему NAT. Багато користувачів за одним корпоративним шлюзом або NAT мобільного оператора можуть виглядати як один клієнт, тому балансувальник може надсилати непов'язані сесії на той самий сервер.
Ідентифікатори сесій на рівні провайдера
Проксі-мережі використовують іншу площину керування. Провайдер призначає ідентифікатор сесії через ім'я користувача, пароль, API-запит або панель керування. Запити, що містять цей ідентифікатор, залишаються прив'язаними до одного вихідного вузла, поки політика сесій провайдера не закінчиться або вузол не стане недоступним.
Наприклад, проксі-клієнт може надіслати ім'я користувача, що містить токен сесії для конкретного профілю. Провайдер зіставляє цей токен з вихідною IP-адресою, повертає ту саму IP-адресу при наступних підключеннях і переробляє призначення, коли токен закінчується. Точний синтаксис відрізняється у різних провайдерів, тому операторам слід підтверджувати формат сесії, а не сліпо копіювати шаблон імені користувача.
Документація провайдерів описує липкі сесії як утримання однієї вихідної IP-адреси протягом фіксованого вікна, з прикладами від 10 до 60 хвилин, а деякі сервіси підтримують сесії до 72 годин (рекомендації провайдерів щодо збереження сесій). Кука балансувальника навантаження утримує запит додатка на одному сервері. Ідентифікатор проксі-сесії утримує трафік браузера на одній зовнішній IP-адресі. Для операцій з рекламними акаунтами друга поведінка зазвичай є тією, що впливає на безперервність ідентичності.
Липкі сесії проти безстанових підходів
Липкі сесії вирішують вузьку проблему. Вони утримують трафік зі станом прив'язаним до одного бекенду або одного вихідного маршруту. Вони не усувають необхідність проєктувати сховище сесій, обробляти збої або контролювати ідентичність проксі.
JWT використовує інший підхід. Токен містить твердження сесії, тому будь-який справний бекенд може його валідувати. Централізоване сховище, таке як Redis або Memcached, зберігає дані сесії поза окремими екземплярами додатка, дозволяючи будь-якому бекенду отримати той самий стан. Обидві архітектури зменшують залежність від локальної пам'яті сервера.
Жодна архітектура не закріплює вихідну IP-адресу проксі. Безстановий додаток може приймати запити з різних адрес, тоді як Facebook, TikTok, сайт електронної комерції або робочий процес керування акаунтом все ще можуть побачити зміну мережевої ідентичності. Ось чому користувачу проксі може знадобитися мережева липкість навіть коли сам додаток використовує JWT або Redis.
| Вимір | Липкі сесії | JWT (Безстанові) | Централізоване сховище (Redis) |
|---|---|---|---|
| Складність інфраструктури | Легко додати до існуючого додатка зі станом, але вимагає обробки афінності, закінчення та відмовостійкості | Переносить стан сесії в підписані токени та спрощує маршрутизацію бекенду | Додає спільний сервіс даних, управління з'єднаннями та планування доступності |
| Радіус впливу збою | Відмова закріпленого сервера може порушити або скинути локальний стан | Будь-який справний бекенд може валідувати дійсний токен | Будь-який справний бекенд може отримати спільні дані сесії, поки сховище доступне |
| Поведінка горизонтального масштабування | Нова потужність може не отримати існуючих липких клієнтів одразу | Запити можуть вільно розподілятися між справними бекендами | Запити можуть розподілятися, поки всі бекенди використовують те саме джерело сесій |
| Сумісність з проксі | Утримує маршрут додатка стабільним і може поєднуватися з липкою вихідною IP-адресою | Не зупиняє проксі від ротації між запитами | Не зупиняє проксі від ротації між запитами |
| Придатність для мультиакаунтингу | Відмінно підходить, коли кожен профіль потребує стабільної безперервності сервера та мережі | Корисно для API-авторизації, але недостатньо для ідентичності профілю | Корисно для спільного стану додатка, але недостатньо для вихідної ідентичності |
Посібник з ротаційних проксі-серверів актуальний, коли робочий процес виграє від зміни адрес між незалежними запитами. Не застосовуйте цей шаблон всередині послідовності входу або керування акаунтом лише тому, що пул полегшує ротацію.
Впровадження афінності сесій у балансувальниках навантаження та проксі
Почніть з визначення того, що має залишатися стабільним. Якщо додаток зберігає дані сесії в локальній пам'яті, закріпіть клієнта за сервером додатка. Якщо цільова платформа оцінює мережеву ідентичність браузера, закріпіть вихідну проксі-сесію. Багато промислових налаштувань потребують обох контролів, але їх слід моніторити окремо.
Шаблони Nginx та HAProxy
Директива ip_hash у Nginx забезпечує афінність на основі джерела на рівні upstream. Вона працює чисто, коли адреса джерела представляє одного значущого клієнта. Вона стає ненадійною за спільним NAT, де непов'язані браузери успадковують те саме зіставлення.
HAProxy може використовувати куку або таблицю прив'язки на основі джерела. Шаблон куки ідентифікує бекенд безпосередньо:
cookie SERVERID insert indirect nocache
Таблиця на основі джерела натомість записує ключ клієнта та його обраний сервер для визначеного закінчення. Афінність через куки зазвичай краще розрізняє сесії браузера. Хешування джерела залишається корисним, коли клієнти не приймають куки, але потрібно врахувати спільні шлюзи.
Поведінка HAProxy при збоях важливіша за щасливий шлях. Опція на кшталт redispatch дозволяє проксі відмовитися від мертвого закріпленого сервера та обрати інший справний бекенд. Це захищає доступність, але також може виставити сесію серверу, який не має оригінального стану в пам'яті.
Хмарні та провайдерські контролі
Хмарні балансувальники навантаження надають нативні налаштування афінності через куки, правила IP-адрес джерела або пов'язані контролі сесій. Документація AWS наводить конкретний приклад куки, згенерованої балансувальником навантаження, з 60-секундним закінченням для липкості Classic Load Balancer (документація щодо липкості Amazon Classic Load Balancer). Це коротке вікно ілюструє компроміс у дизайні. Довша стійкість зберігає безперервність, тоді як коротша стійкість дозволяє трафіку швидше перебалансуватися.
Google Cloud описує афінність як правило з найкращими зусиллями. Запит може переміститися, коли бекенд стає несправним або топологія пулу змінюється, і резервна копія на основі хешу може зберегти розподіл без підтримки окремої липкої таблиці (документація Google Cloud щодо розподілу запитів).
| Метод | Інструмент або платформа | Механізм | Найкраще підходить для | Типова причина відмови |
|---|---|---|---|---|
| Збереження cookie | HAProxy, балансувальники навантаження додатків | Cookie ідентифікує обраний backend | Браузерні сесії, що приймають cookie | Втрата cookie, втручання кешу або неробочий backend |
| Хеш вихідної IP | Nginx, HAProxy, хмарні балансувальники | Вихідна адреса детерміновано відображається на backend | Клієнти з чіткими, стабільними вихідними адресами | Колізії NAT і перекіс розподілу |
| Таблиця стану | HAProxy | Таблиця зберігає ключ клієнта та запис про прив'язку | Збереження з терміном дії на основі джерела або заголовків | Закінчення терміну таблиці, тиск на пам'ять або застарілі записи |
| ID сесії провайдера | Мережі резидентних і мобільних проксі | Токен прив'язує профіль до вихідної IP | Рекламні акаунти, антидетект-профілі та автентифіковані потоки | Відмова вузла провайдера або переробка IP |
| Cookie додатка | Балансувальник навантаження плюс додаток | Токен додатка бере участь у маршрутизації | Існуючі додатки зі станом | Невідповідність терміну дії cookie або вихід з додатка |
Для ширшого порівняння інфраструктури посібник з рішень балансування навантаження 2026 пропонує корисний контекст для вибору між прив'язкою та більш розподіленими архітектурами. Оператори проксі також повинні відокремлювати таймаут сесії провайдера від терміну дії cookie сайту. Сесія може дрейфувати, коли будь-яка зі сторін закінчується першою.
Приховані пастки, які ламають sticky-сесії в продакшені
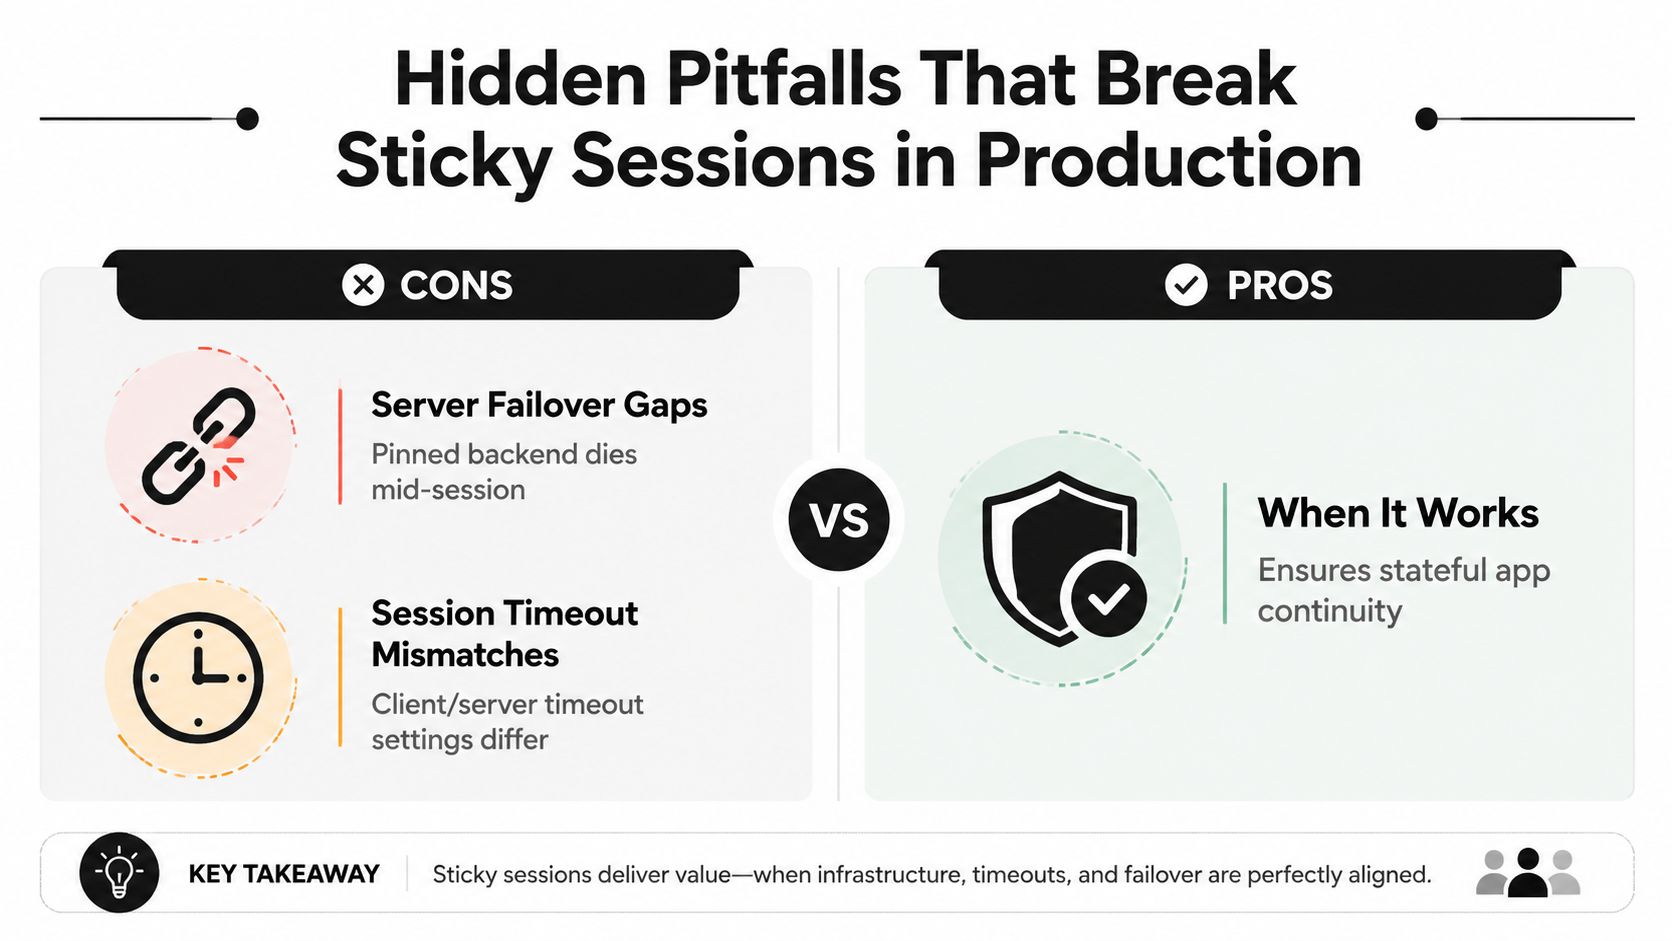
Sticky-маршрутизація дає збій, тому що оператори часто тестують лише послідовні успішні запити. Браузер залишається на одній IP під час тесту, тому налаштування виглядає правильним. Продакшен вносить мертві вузли, події масштабування, спільний NAT, застарілі cookie та довготривалий трафік, які простий тест ніколи не перевіряє.
Failover і перекіс гарячих серверів
Закріплений backend може відмовити під час логіну, оформлення замовлення або відправки форми. Балансувальник навантаження тоді вибирає інший здоровий сервер, але цей сервер може не мати оригінальної сесії в пам'яті. Користувач бачить вихід із системи, порожній кошик, відхилений токен або запит, що повертає загальну помилку сервера.
Протилежна проблема - перевантажений здоровий сервер. Довготривалі сесії від бот-трафіку або активних профілів керування рекламою можуть концентрувати роботу на невеликій підмножині вузлів, тоді як інші сервери залишаються слабо використаними. Хмарні рекомендації описують sticky-маршрутизацію як best effort і поєднують її з перевірками здоров'я, закінченням терміну дії та резервними варіантами, оскільки прив'язка може знизити ефективність розподілу (довідник розподілу запитів Google Cloud).
Колізії NAT і дрейф сесій
Прив'язка за вихідною IP трактує вихідну адресу як ключ ідентифікації. Корпоративний шлюз або NAT мобільного оператора може представляти багатьох незалежних користувачів, тому ці користувачі можуть ділити одне відображення на backend. Додаток все одно повинен ізолювати сесії за допомогою cookie або токенів авторизації. Інакше погано спроектований локальний стан може просочуватися між запитами або спричиняти заплутану поведінку між акаунтами.
Закінчення терміну дії cookie створює інший симптом. Балансувальник навантаження може все ще вважати клієнта sticky, тоді як додаток уже видалив своє власне cookie сесії. Або додаток може зберігати сесію після того, як закінчився термін дії cookie прив'язки. Наступний запит досягає іншого вузла, і користувач стикається з періодичними помилками автентифікації.
Робочі процеси проксі додають ще один рівень дрейфу. Резидентний вузол може від'єднатися, ISP може переробити адресу, або гео-орієнтований маршрут може повернути IP з іншої країни після завершення сесії. Логуйте профіль браузера, ідентифікатор сесії, спостережувану вихідну IP, країну, ASN, ідентифікатор backend, стан cookie та причину відмови разом. Це дозволить вам відрізнити мертвий вузол додатка від зміненого маршруту проксі.
Сигнал моніторингу: Налаштуйте сповіщення на зміну ідентичності всередині одного автентифікованого завдання, а не лише на HTTP-помилки.
Робочі процеси sticky-сесій для мультиакаунтингу та скрейпінгу
Для мультиакаунтингу профіль браузера є одиницею ідентичності. Створіть окремий профіль у AdsPower, Dolphin Anty, GoLogin, Multilogin або Hidemyacc, потім призначте цьому профілю власний ідентифікатор проксі-сесії. Cookie профілю, локальне сховище, налаштування браузера та вихідна IP повинні розповідати одну послідовну історію.
Цей підхід підходить для керування акаунтами Facebook і TikTok, фармінгу акаунтів, логінів електронної комерції та гео-орієнтованих кампаній. Він не гарантує схвалення та не запобігає примусовим діям. Він уникає примусу одного профілю з'являтися в кількох непов'язаних мережах під час одного завдання.
Узгоджуйте стійкість із завданням
Коротка сесія може підходити для швидкої перевірки акаунта або одного потоку верифікації. Довша сесія підходить для прогріву акаунта, редагування кампанії та тривалої автентифікованої роботи, за умови, що IP залишається здоровою та географічно відповідною. Не підтримуйте сесію живою лише тому, що панель керування це дозволяє. Поганий вихідний маршрут стає постійною проблемою.
Для скрейпінгу sticky-сесії зберігають автентифікацію між пагінованими запитами та багатокроковими формами. Ротуйте ідентифікатор сесії між незалежними цільовими сайтами, коли вам потрібна ізоляція. Зберігайте той самий ідентифікатор в межах одного сайту, коли зміна IP змусила б виконати логін або інвалідувала токен.
Клоакінг вимагає суворішого розділення. Шлях рев'ювера та шлях користувача повинні мати контрольовані, перевірені правила маршрутизації, а не випадкову ротацію проксі. Sticky-сесії можуть зберегти послідовний шлях перегляду або відвідувача, але вони не роблять обманну поведінку відповідною політикам платформи. Розглядайте рівень маршрутизації як межу експерименту, а не як спосіб приховати заборонену діяльність.
API сесій провайдера може призначати, оновлювати та вилучати ідентифікатори програмно. У змішаному конвеєрі оператори можуть використовувати липкі резидентні або мобільні маршрути для управління обліковими записами та окрему ротацію датацентрових проксі для масового скрейпінгу. Категорія проксі повинна відповідати завданню, а не бренду браузера. Детальніший опис робочого процесу доступний у цьому посібнику з управління кількома обліковими записами.
Вибір правильної тривалості сесії та типу проксі
Тривалість сесії повинна відповідати найдовшій безперервній дії, яка потребує однієї ідентичності. Швидка перевірка облікового запису не потребує такої ж стійкості, як редагування кампанії чи розширений робочий процес електронної комерції. Узгодьте TTL проксі з cookies цільового сайту, потім створіть резервний варіант на випадок закінчення терміну дії посеред завдання.
Резидентні проксі відповідають мережам домашніх ISP і зазвичай підходять для робочих процесів з обліковими записами, діяльності в електронній комерції та геотаргетованого перегляду, де важливий мережевий шлях, схожий на споживчий. Мобільні проксі використовують мережі операторів зв'язку і часто розташовані за carrier-grade NAT. Це може забезпечити знайоме підключення до соціальних платформ, але спільна адресація оператора також робить ідентифікацію на основі IP менш точною.
Датацентрові проксі пропонують швидкість і передбачувану інфраструктуру для масового скрейпінгу, тестування та високонавантажених запитів, коли ціль не вимагає резидентної або мобільної мережі. IPv6 проксі можуть надати великий адресний простір і ефективну маршрутизацію, але сумісність залежить від цілі, застосунку та оточуючого мережевого стека. ISP проксі знаходяться між датацентровою інфраструктурою та адресацією, пов'язаною з ISP, що робить їх корисними, коли вам потрібна стабільна продуктивність з ідентичністю, пов'язаною з ISP.
Sota Proxy надає засоби керування для ротаційних і липких сесій через резидентні, мобільні, ISP, датацентрові, IPv4 та IPv6 варіанти. Його продуктові матеріали описують липкі сесії, які можуть зберігати одну IP-адресу протягом користувацького шляху, тоді як документація провайдера зазвичай представляє стійкість як налаштоване призначення з обмеженням у часі.
| Випадок використання | Тип проксі | Тривалість сесії | Стратегія ротації |
|---|---|---|---|
| Прогрів рекламного облікового запису | Резидентний або мобільний | Достатньо довга, щоб охопити заплановану автентифіковану роботу | Ротація тільки між окремими завданнями, а не під час одного потоку входу |
| Мультиакаунтинг | Резидентний, мобільний або ISP | TTL для конкретного профілю, узгоджений з активністю облікового запису | Один ідентифікатор сесії на профіль antidetect |
| Веб-скрейпінг | Датацентровий для масової роботи, резидентний коли географія або доступ вимагають цього | Коротка або заснована на завданні | Ротація між цілями, збереження липкості всередині посторінкового обходу |
| Геотаргетовані кампанії | Резидентний або мобільний у потрібному місці | Тривалість завдання кампанії | Зберігайте країну та тип мережі стабільними, замінюйте маршрут, коли географія змінюється |
| Робочі процеси оформлення замовлення та форм | Резидентний або ISP | Через повну транзакцію | Не ротуйте до підтвердження або контрольованого відновлення після збою |
Перевірте спостережувану вихідну IP-адресу перед початком важливої роботи. Реєструйте, коли закінчується термін дії сесії, який резервний маршрут бере на себе керування, і чи змінює новий маршрут країну або ASN. Ця дисципліна виявляє дрейф сесії до того, як це стане перевіркою облікового запису.
Sota Proxy пропонує налаштовувані липкі та ротаційні сесії через резидентні, мобільні, ISP, датацентрові, IPv4 та IPv6 типи проксі, з контролем локації та управлінням сесіями для робочих процесів на основі профілів. Відвідайте Sota Proxy, щоб підібрати стабільний вихідний маршрут для вашого antidetect-браузера, рекламного облікового запису, скрейпінгу або робочого процесу геотаргетування.
Схожі статті
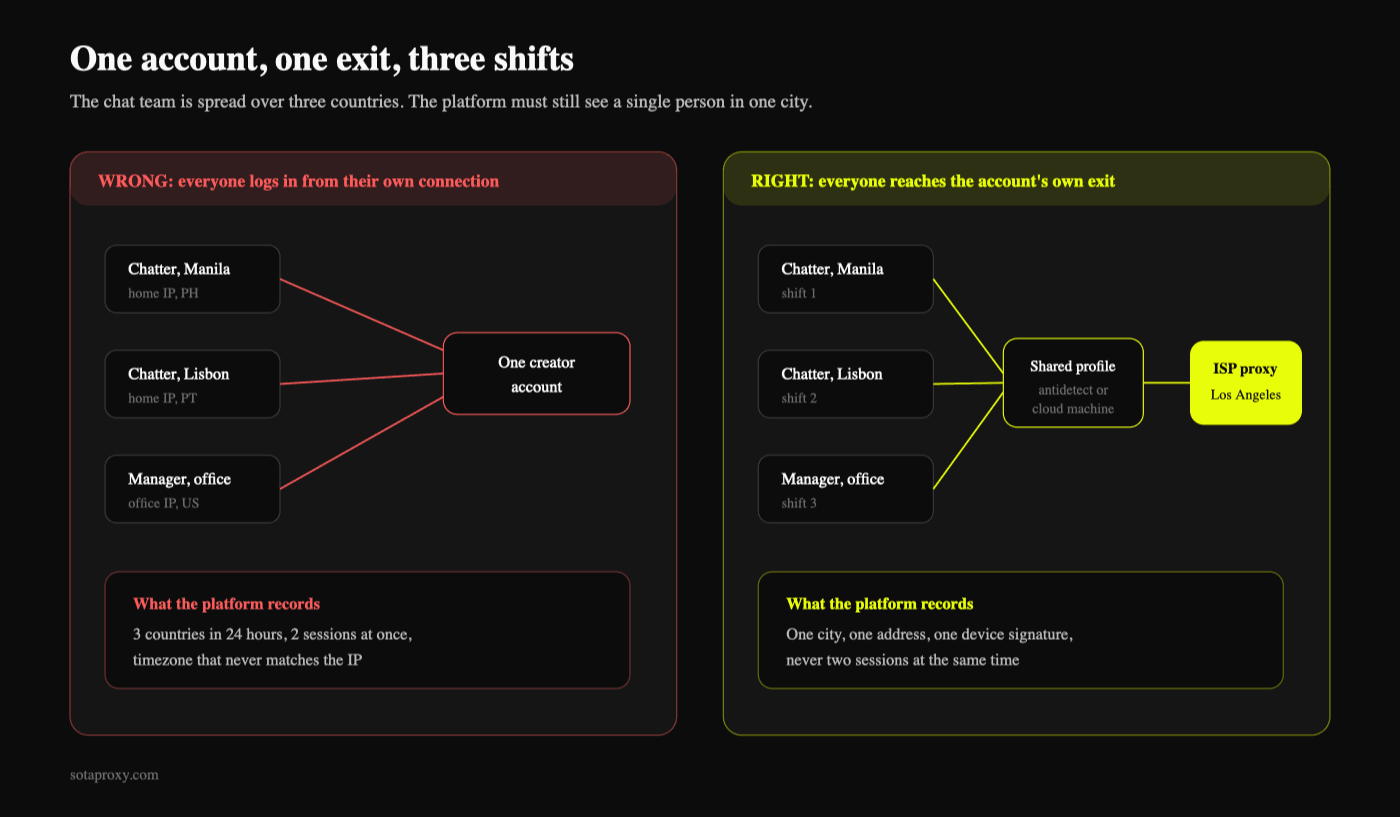
Як OnlyFans-агенції керують 20 акаунтами криейторів без їх зв'язування
Що насправді зв'язує акаунти криейторів, який тип проксі потрібен кожному з них, як чатери з трьох країн використовують один логін та скільки коштує рівень ізоляції порівняно з 20‒50 відсотками частки агенції.
Купити проксі для гео-серфінгу, які дійсно працюють
Дізнайтеся, як правильно купити проксі для гео-серфінгу - виберіть типи, таргетуйте міста, налаштуйте антидетект браузери та перевірте гео-результати.

Як побудувати інфраструктуру захисту рекламного трафіку з Cloaking.House та SotaProxy
Дізнайтеся, як створити надійний стек для рекламного трафіку з проксі, браузерними профілями та клоакінгом для тестування GEO, фільтрації та усунення проблем у кампаніях.
Підробка цифрових відбитків: методи, виявлення та використання антидетект браузерів
Дізнайтеся, як працює підробка цифрових відбитків, які методи використовуються для обходу виявлення, і як антидетект браузери з проксі безпечно керують мультиакаунтними операціями.
Як уникнути CAPTCHA в автоматизованих процесах
Дізнайтеся, як уникнути CAPTCHA в автоматизованих процесах за допомогою тактик проксі, антидетект-браузерів, темпування запитів та резервних рішень для справжніх операторів.
Інтеграція проксі з AdsPower: Повний посібник з налаштування
Покрокова інтеграція проксі AdsPower з SotaProxy. Охоплює налаштування, типи проксі, ротацію, усунення несправностей та найкращі практики для роботи з кількома обліковими записами.