Підробка цифрових відбитків: методи, виявлення та використання антидетект браузерів
Дізнайтеся, як працює підробка цифрових відбитків, які методи використовуються для обходу виявлення, і як антидетект браузери з проксі безпечно керують мультиакаунтними операціями.
У вас на прогрі́ванні 30 акаунтів у Facebook, креативи для TikTok у черзі, і окремі профілі браузера прив'язані до окремих проксі. Потім один акаунт відкривається з іншим результатом canvas, рендерером WebGL, що не відповідає заявленому пристрою, і часовим поясом, який належить до іншого регіону. Перше обмеження виглядає ізольованим. Воно рідко таким залишається. Перевірки довіри поширюються на пов'язані профілі, сесії, платіжну активність та історію мережі, поки невелика невідповідність відбитка не перетворюється на повний каскад акаунтів.
Підробка відбитків сама по собі не вирішує цю проблему. Вона змінює вибрані сигнали браузера, але надійні операції потребують повного антидетект-стеку, включно зі стійким профілем браузера, відповідним проксі, контрольованою поведінкою, чистими cookies і послідовною історією акаунта. Той самий принцип застосовується до фармінгу акаунтів, клоакінгу та геотаргетованих кампаній у Facebook і TikTok.
Технічне підґрунтя ширше за браузерний інструментарій. Підробка відбитків є формальною дослідницькою проблемою в біометричній безпеці щонайменше з початку 2000-х. Дослідження виявлення атак на біометричні відбитки розвинулися від базових перевірок фальшивих матеріалів до структурованих методів для невідомих атак, варіацій сенсорів та аналізу матеріалів, як задокументовано в цьому огляді виявлення атак на біометричні відбитки.
Цей посібник зосереджується на тому, що важливо в продакшені: сигнали, які браузери розкривають, методи, використовувані для їх зміни, чому випадкова підробка не спрацьовує, як системи виявлення співставляють шари, і як вибір проксі посилює або зменшує ризик.
Зміст
- Що означає підробка відбитків у 2026 році
- Анатомія відбитка браузера
- Порівняння методів підробки
- Як системи виявлення ловлять підроблені відбитки
- Узгодження типів проксі з підробленими ідентичностями
- Поєднання антидетект-браузерів з проксі
- Чому стабільна підробка перевершує випадкову підробку
- Операційний чеклист для надійної роботи з кількома акаунтами
Що означає підробка відбитків у 2026 році
Покупець клонує профіль, призначає проксі, змінює локацію і запускає той самий робочий процес Facebook. Акаунт входить у систему, але його вивід canvas більше не відповідає попереднім сесіям. WebGL повідомляє рендерер, який конфліктує з операційною системою. IP вказує на одну географію, тоді як часовий пояс браузера і мова вказують в інше місце.
Платформам не потрібен один сигнал для доведення маніпуляції. Вони можуть оцінювати ці невідповідності разом із часом входу, cookies, історією пристрою та поведінкою акаунта. Результатом можуть бути запити на верифікацію, затримані перевірки оголошень, відхилені платежі або вимкнений акаунт. Прямі втрати - це акаунт і його історія. Операційні втрати - це відновлення профілю, який так і не досяг стабільного стану.
Відбиток браузера складається зі значень та поведінки рендерингу, які скрипти та сервіси можуть спостерігати від пристрою та браузера. Підробка відбитків змінює ці розкриті значення або змінює спосіб, у який браузер їх генерує. Вивід canvas, деталі WebGL, шрифти, обробка аудіо, дані user-agent, властивості екрана та апаратні підказки можуть формувати частину цієї поверхні.
Практична різниця полягає між одним зміненим значенням і цілісною ідентичністю. Рандомізатор canvas змінює один результат, але він не узгоджує географію проксі, поведінку TLS, cookies, заголовки браузера, часовий пояс, мову чи патерни взаємодії. Корисне визначення фінгерпринтингу браузера допомагає відокремити спостережувані сигнали від засобів контролю, що використовуються для їх модифікації.
Підробка - це один шар в антидетект-стеку, а не самостійний трюк. Стек також потребує стійкого профілю браузера, відповідного проксі, чистих cookies, контрольованої поведінки та послідовної історії акаунта. У масштабі повторювані патерни підробки та невідповідності проксі стають легшими для кореляції, особливо коли кілька акаунтів поділяють одну незвичайну конфігурацію.
Ресурси на кшталт тегу онлайн-ідентичності Prompt Builder надають контекст для ширших відносин між сигналами браузера, приватністю та онлайн-відстеженням.
Практичне правило: Профіль повинен нагадувати один пристрій, що використовується однією людиною, а не набір незалежно рандомізованих полів.
Те саме правило застосовується до рекламних акаунтів Facebook і TikTok, систем клоакінгу для афілійок та геотаргетованих кампаній. Антидетект-браузери утримують профіль. Проксі встановлюють мережеву ідентичність. Поведінка та історія акаунта формують репутацію. Підробка відбитків покриває лише частину стеку.
Анатомія відбитка браузера
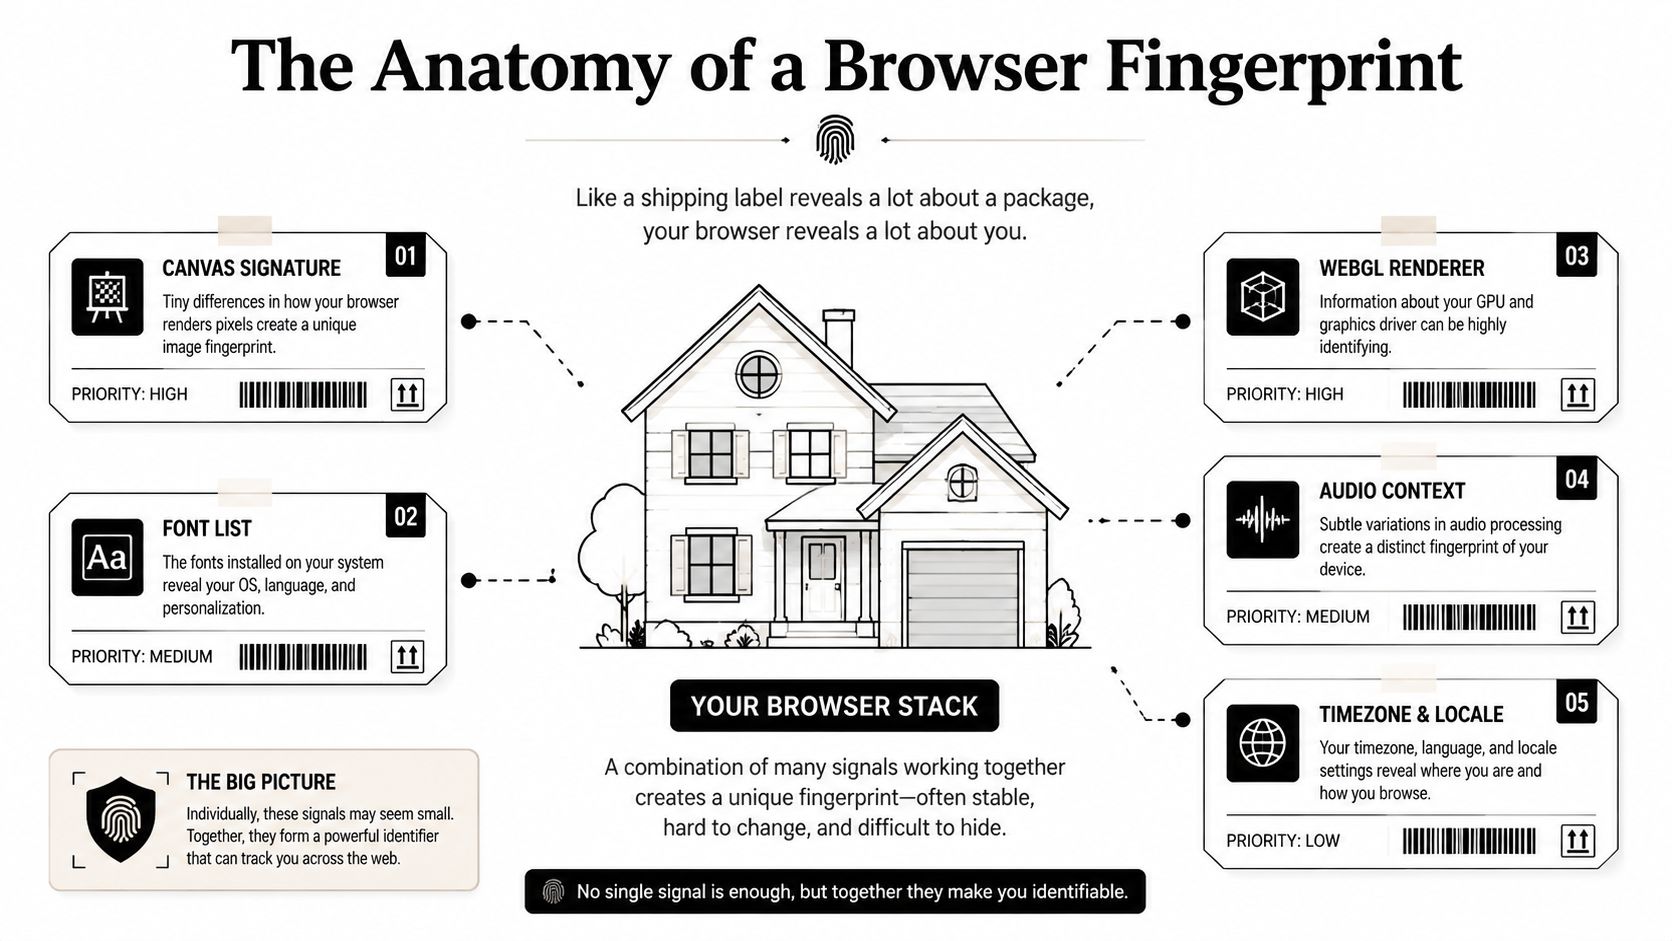
Уявіть браузерний стек як будинок. Зовнішній світ не може бачити кожну кімнату, але він може прочитати транспортні етикетки, прикріплені до посилок, що виходять із будинку. Кожна етикетка розкриває щось інше. Коли етикетки не узгоджуються, будинок стає підозрілим.
Рендеринг та програмні сигнали
Canvas-рендеринг просить браузер намалювати фігури, текст або градієнти, а потім вимірює результат. Невеликі відмінності в графічних бібліотеках, операційних системах, драйверах та шляхах рендерингу можуть породити впізнаваний результат. Рандомізація виводу canvas може приховати повторюване значення, але надмірний шум може виглядати менш природно, ніж стабільна сигнатура.
WebGL розкриває графічний конвеєр, включно з рядками постачальника та рендерера, поведінкою шейдерів та характеристиками точності. Профіль, що заявляє звичайний ноутбук Windows, не повинен раптово повідомляти рендерер, асоційований з іншим класом апаратного забезпечення. WebGL також з'єднується з відбитком TLS і шаром JA3, що дає захисникам інший спосіб порівняти заявлений браузер з мережевим handshake.
Шрифти розкривають, що встановлено в операційній системі та додатках. Список шрифтів може розкрити базову платформу, мовну конфігурацію, а іноді й середовище, використане для створення профілю. Перелічення шрифтів важко підробити чисто, оскільки список повинен узгоджуватися з рендерингом тексту, локаллю, версткою сторінки та рештою браузерного стеку.
Аудіоконтекст створює ще один залежний від реалізації сигнал. Обробка аудіо може відрізнятися залежно від версії браузера, операційної системи та апаратного шляху. Підроблений аудіохеш, який змінюється між сеансами, тоді як усі інші властивості профілю залишаються незмінними, створює власну аномалію.
Апаратне забезпечення, дисплей та середовище
Апаратна паралельність розкриває заявлену браузером потужність процесора. Пам'ять пристрою надає ще одну грубу підказку про апаратне забезпечення. Жодне з цих значень не ідентифікує машину самостійно, але обидва вказують на заявлений клас пристрою. Профіль настільного комп'ютера з великою пам'яттю у парі з мобільним підключенням оператора може вимагати додаткової перевірки, якщо решта сеансу не підтверджує цю історію.
Архітектура CPU, роздільна здатність екрана, глибина кольору та масштабування дисплея впливають на те, як відображаються сторінки. Розміри екрана також впливають на адаптивні макети та геометрію взаємодії. Профіль, який змінює свою роздільну здатність кожного сеансу, не схожий на користувача, що повертається.
Часовий пояс, мовний пакет та поведінка Accept-Language прив'язують браузер до географії. Часовий пояс, який конфліктує з регіоном проксі, є однією з найпростіших невідповідностей для виявлення. Інформація про батарею може виявити, чи поводиться пристрій як портативний комп'ютер, тоді як встановлені плагіни та можливості браузера допомагають відрізнити звичайний браузер від керованого чи синтетичного середовища.
Платформи не зважують кожне поле однаково в кожному робочому процесі. Системи довіри до облікового запису зазвичай оцінюють узгодженість між рівнями, а не драматичне значення одного ізольованого атрибута. Цифровий відбиток стає корисним лише тоді, коли canvas, WebGL, шрифти, аудіо, апаратне забезпечення, дисплей, локаль та мережа розповідають одну й ту саму історію.
Порівняння методів підробки
Найдешевший підхід зазвичай є найменш стабільним. Рандомізація canvas може бути безкоштовною або вбудованою в розширення для конфіденційності, але вона торкається лише вузької частини ідентичності браузера. Впровадження JavaScript охоплює більше атрибутів, проте розширення можуть залишати виявлені сліди та можуть зазнати невдачі, коли сайт змінює свій скрипт збору даних.
Нативна підробка працює глибше всередині форків Chromium або Firefox. Вона може координувати canvas, WebGL, шрифти, аудіо та інші властивості браузера через одну модель профілю. Повні віртуальні середовища йдуть далі, відтворюючи контекст операційної системи або пристрою, але вони споживають більше ресурсів і створюють власні сигнали віртуалізації.
| Метод | Ціновий діапазон | Ризик виявлення | Найкраще підходить |
|---|---|---|---|
| Рандомізація canvas | Безкоштовно | Високий при окремому використанні | Низькоризикове тестування та базова конфіденційність |
| Впровадження JavaScript | $20-50/міс | Середній до високого | Контрольовані експерименти та обмежена автоматизація |
| Нативна підробка на основі хуків | $80-200/міс | Нижчий при послідовному налаштуванні | Профілі платного трафіку та операції з обліковими записами |
| Повне віртуальне середовище | $100+/міс | Змінний, часто високий при витоках віртуалізації | Тестування для конкретних пристроїв та ізольовані робочі процеси |
Цінові діапазони описують загальні діапазони використання, а не гарантовані ціни на продукти. Стабільність залежить від реалізації, збереження профілю, версії браузера, якості проксі та того, наскільки агресивно цільовий сайт збирає сигнали.
Де кожен метод зазнає невдачі насамперед
Рандомізація canvas зазвичай зазнає невдачі через міжсигнальну невідповідність. Canvas змінюється, але рендерер WebGL, шрифти, дисплей та операційна система все ще ідентифікують базове середовище.
Впровадження JavaScript часто зазнає невдачі, коли платформа виявляє змінені API, поведінку розширень, часові розбіжності або значення, які не корелюють. Він також вразливий до оновлень скриптів на стороні сайту. Метод, який працював під час тесту, може погіршитися, коли цільовий сайт змінює свою бібліотеку збору даних.
Нативна підробка зазвичай зазнає невдачі через погану дисципліну профілю. Оператори клонують профілі, ротують user agents або повторно використовують ту саму ідентичність браузера для непов'язаних облікових записів. Двигун може бути здатним, але операційний процес створює сигнал.
Повні віртуальні середовища зазнають невдачі, коли стає видимим віртуальне апаратне забезпечення, рівень автоматизації або шаблон хмарного телефону. Вони можуть бути корисними для робочих процесів, специфічних для Android, але вони дорогі для масштабування та не усувають потреби в узгодженій мережевій та поведінковій історії.
Для платного трафіку Facebook та TikTok нативна підробка всередині антидетект браузера є практичним вибором. Методи лише на основі розширень не забезпечують достатнього контролю для постійних профілів, платіжних сеансів, фармінгу облікових записів, маскування або тривалих геотаргетованих кампаній.
Як системи виявлення ловлять підроблені цифрові відбитки
Сучасне виявлення - це не одна перевірка на активність. Це багаторівневий конвеєр оцінювання, який порівнює вихідні дані браузера, контекст мережі, поведінку та історію сеансів.
Пасивні перевірки на невідповідність
Платформа може перевіряти, як розподіляється шум canvas, як з'являються шрифти під час завантаження сторінки та чи поводиться аудіовихід послідовно. Рандомізатор, який створює інший результат при кожному відвідуванні, може створювати більше ентропії, ніж звичайний пристрій. Хронометраж скриптів, відповіді API та комбінації можливостей браузера додають подальший контекст.
Міжсигнальна кореляція
Найкорисніші перевірки порівнюють пов'язані поля:
- Узгодженість місцезнаходження: Географія проксі, часовий пояс, системна локаль та заголовки мови повинні узгоджуватися.
- Узгодженість пристрою: User agent, розміри екрана, рендерер WebGL, шрифти та підказки про апаратне забезпечення повинні описувати той самий клас пристрою.
- Безперервність сеансу: Cookies, сховище, історія профілю та повторювані властивості браузера повинні зберігатися між входами.
- Мережевий контекст: Репутація IP, шаблони ASN та пов'язана активність облікових записів можуть змінити значення інакше звичайного цифрового відбитка.
Поведінкова біометрія надає ще один рівень. Траєкторії миші, швидкість прокручування, каденція клавіатури та час дій під час початкового сеансу можуть відокремити користувача, що повертається, від скриптового робочого процесу. Профіль може пройти пасивні перевірки і все одно виглядати ненормально, якщо кожна дія слідує тому самому інтервалу.
Біометрична підробка підвищує планку
Підробка цифрових відбитків також існує поза браузером. У біометричній безпеці серія змагань LivDet виявила, наскільки сильно результати залежать від сенсора та матеріалу атаки. Опитування повідомляє, що топ-системи LivDet 2009 мали рівень помилок підроблених відбитків 1,9%, 2,8% та 11,4%, залежно від сенсора. LivDet 2011 залишався складнішим, з рівнями помилок підробки від 6,2% до 15,1% та помилками справжніх відбитків до 29,2%. До LivDet 2013 деякі сенсори досягли 0% помилок підробки, тоді як інший все ще фіксував 31,3%, що показує, чому умови пристрою мають значення (історія бенчмарків та опитування).
Захист з урахуванням матеріалів може перевершити перевірки лише за зображенням. Терагерцеве дослідження повідомило про справжні показники виявлення 87,9% з попередньо визначеними часо-частотними характеристиками та 98,8% з аналізом глибокого навчання (виявлення підробок за відбитком властивостей матеріалу).
Браузерним еквівалентом є кореляція. Глосарій анти-бот систем є корисним довідником для ширшого рівня контролю, але практики повинні мислити категоріями накопичених доказів, а не одного магічного детектора.
Підбір типів проксі до підроблених ідентичностей
Переконливий профіль браузера в парі з неправильною IP-адресою все одно створює суперечність. Вибір проксі має відповідати класу пристрою, географії, призначенню сесії та історії облікового запису.
Резидентні IP походять від домашніх інтернет-з'єднань. Вони зазвичай краще підходять для сесій настільного браузера, ніж діапазони дата-центрів, особливо для входу в Facebook, TikTok, електронної комерції та соціальних робочих процесів. Їхній основний операційний компроміс - це вартість та якість пулу.
Мобільні IP надходять від мобільних операторів. Вони можуть нести сильний споживчий контекст, але поведінка мобільного оператора не автоматично підходить до настільної ідентичності. Профіль Windows Chrome в мережі мобільного оператора може виглядати незвично, коли шаблон сесії цього не підтримує. Мобільні пули також приносять спільне використання на рівні оператора та змінну поведінку мережі.
Проксі дата-центрів походять від серверів. Вони швидкі та економічні для скрапінгу, моніторингу та інфраструктурних завдань, але часто несуть сильніші сигнали мережі хостингу. Вони є поганим варіантом за замовчуванням для чутливих сесій з входом в обліковий запис.
IPv6 проксі використовують більший адресний простір IPv6 для маскування вихідної IP-адреси і можуть ускладнити відстеження. Їхнє сприйняття різниться за платформами, і сумісність має значення. IPv6 не є автоматично більш надійним, ніж резидентний доступ.
| Тип проксі | Оцінка довіри | Вартість / ГБ | Найкраще підходить |
|---|---|---|---|
| Резидентні | Зазвичай сильні для споживчих сесій | Змінна | Facebook, TikTok, робота з обліковими записами, гео-тестування |
| Мобільні | Сильний споживчо-операторський контекст | Від змінної до високої | Чутливі облікові записи та мобільно-орієнтовані робочі процеси |
| Дата-центри | Часто слабші для споживчих сесій з входом | Часто нижча | Скрапінг, моніторинг та високооб'ємні запити |
| IPv6 | Залежить від платформи | Змінна | Управління адресним простором та сумісні робочі навантаження |
Практичний пояснювач проксі, такий як цей посібник SMS Activate по проксі-серверам, може допомогти при оцінці регіональної інфраструктури. Для деталей реалізації використовуйте спеціалізоване порівняння типів проксі.
Операційне правило: User agent, часовий пояс, мова, профіль дисплея та географія проксі повинні описувати один правдоподібний пристрій та користувача.
Не існує універсальної кількості сесій, при якій невідповідність викликає прапорець. Платформи по-різному оцінюють контекст, тому твердження про фіксований поріг є ненадійними. Безпечний підхід - тестувати повний профіль проти цільового робочого процесу перед його призначенням до цінного облікового запису.
Поєднання антидетект браузерів з проксі
Антидетект браузер - це контейнер. Проксі - це мережева ідентичність. Поведінка створює репутацію, яка зв'язує обидва разом.
Почніть зі створення одного ізольованого профілю в AdsPower, Dolphin Anty, GoLogin, Multilogin або Hidemyacc. Ці інструменти відрізняються тим, як вони контролюють canvas, WebGL, шрифти, аудіо, дані user-agent та властивості на рівні браузера. Multilogin та AdsPower часто обирають для управління профілями на рівні Chromium, тоді як Dolphin Anty є поширеним у робочих процесах медіа-закупівель для афіліатів. GoLogin та Hidemyacc можуть підійти командам, які потребують централізованих профілів та операційного розділення.
Побудуйте профіль перед додаванням облікового запису
Спочатку виберіть операційну систему, сімейство браузера, розміри екрана, мову та часовий пояс. Не створюйте профіль з одною локаллю, а виправляйте його після входу. Перша сесія стає частиною базової лінії облікового запису, тому ранні невідповідності можуть створити непотрібну верифікацію.
Прив'яжіть проксі через слот проксі для кожного профілю. Тримайте мережеве розташування узгодженим з часовим поясом та мовою браузера. Резидентне проксі зазвичай краще підходить для настільного споживчого профілю, ніж діапазон дата-центру, тоді як мобільна IP потребує пристрою та шаблону поведінки, які роблять контекст оператора правдоподібним.
Посібник з інтеграції проксі AdsPower є корисним для команд, які документують призначення на рівні профілю та перевірки з'єднання. Той самий операційний принцип застосовується до інших антидетект браузерів.
Додайте поведінку та гігієну облікового запису
Свіжий профіль не повинен поводитися як високошвидкісний скрипт. Використовуйте контрольовану каденцію розігріву, природно варіюйте тривалість сесій та уникайте ідентичного тайммінгу дій між профілями. Це не означає додавання випадкових затримок всюди. Це означає збереження правдоподібної послідовності, такої як перегляд, читання, навігація та виконання дій з різними інтервалами.
Тримайте cookies та локальне сховище всередині призначеного профілю. Не переміщуйте сесію Facebook між браузерами. Не відкривайте рекламний обліковий запис TikTok в одному профілі та не керуйте ним з іншого, тому що друге середовище зручніше. Фармінг облікових записів зазнає невдачі, коли ізоляція існує лише на панелі браузера, але не в робочому процесі оператора. Цей розрив найлегше побачити в агентських налаштуваннях, де чатери в трьох країнах ділять один обліковий запис.
Для клоакінгу та гео-таргетованих кампаній протестуйте повний маршрут із заявленої географії. Перевірте відповідь цільової сторінки, попередній перегляд реклами, локаль браузера та регіон проксі як одне ціле. Профіль, який працює для публічної сторінки, все одно може зазнати невдачі, коли екрани виставлення рахунків, ідентифікації або управління кампаніями застосовують суворіші перевірки.
Чому стабільна підробка перемагає випадкову підробку
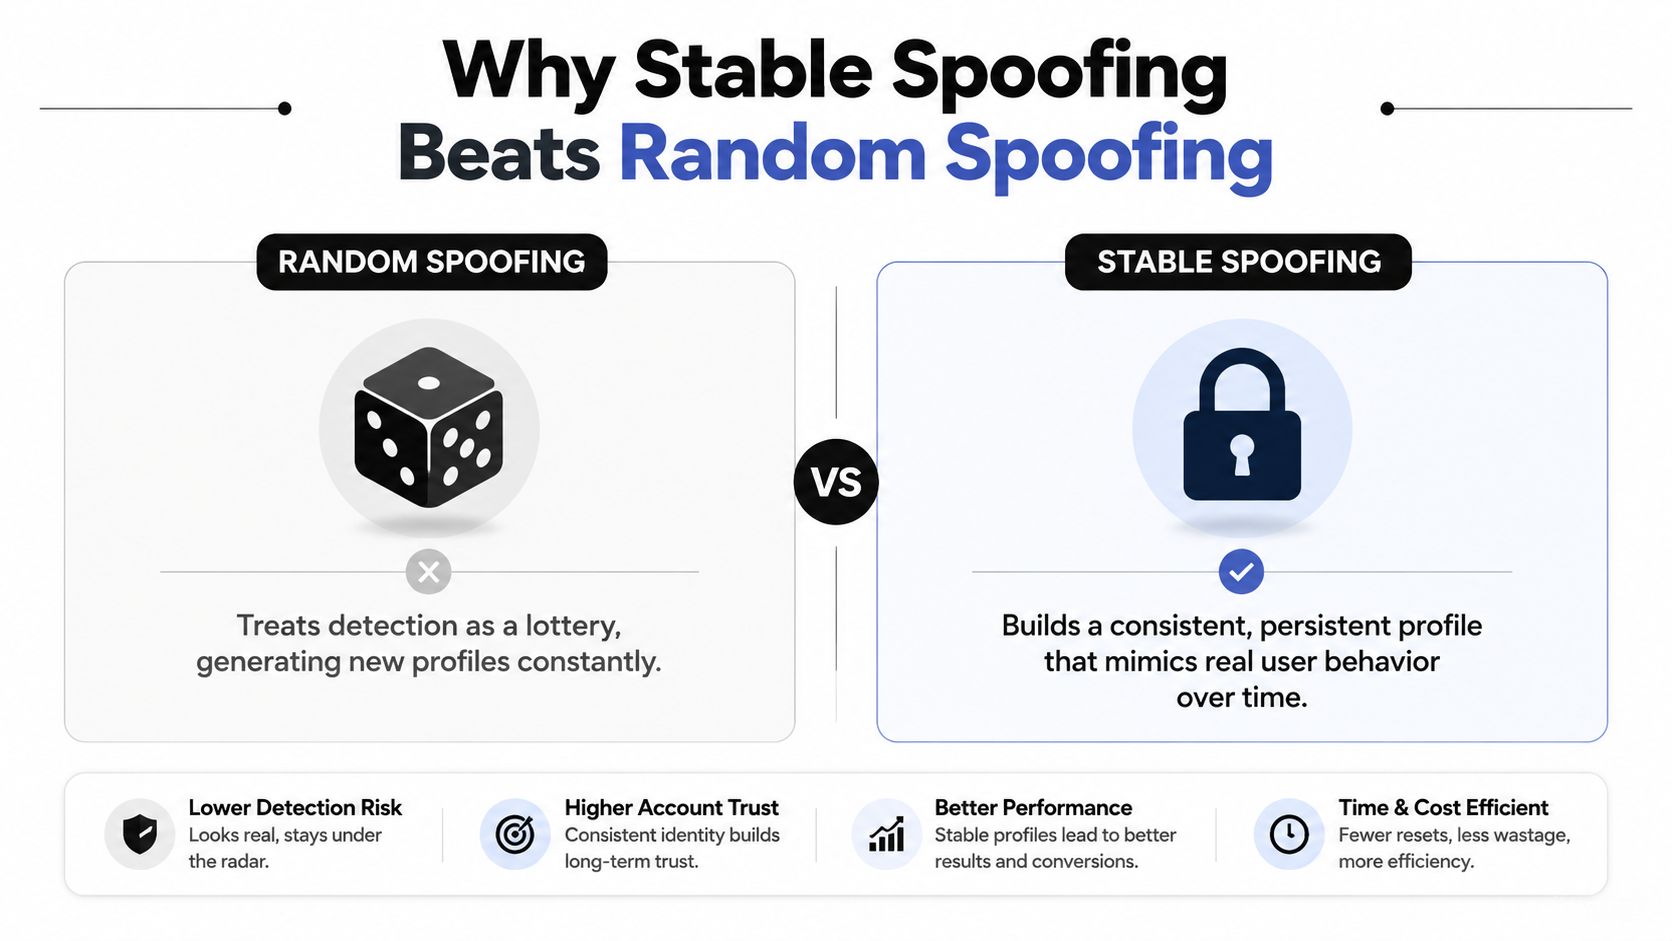
Випадкова генерація звучить як приховування, оскільки вона запобігає статичному відбитку. На практиці вона може створити профіль, який змінюється швидше, ніж будь-коли змінювався б реальний пристрій.
Користувач, що повертається, зазвичай зберігає те саме сімейство браузера, поведінку рендерингу, встановлені шрифти, характеристики екрана та аудіо-шлях. Якщо canvas, WebGL, шрифти та аудіо змінюються на кожній сесії, платформа бачить рухому ціль, а не стабільний пристрій. Цей шаблон може бути більш підозрілим, ніж послідовний профіль зі звичайними недосконалостями.
Проблема стабільності також впливає на історію облікового запису. Поведінка IP, cookies, географія входу та каденція дій повинні підтримувати ту саму ідентичність з часом. Профіль, який зберігає свій відбиток, але стрибає між несумісними локаціями проксі, все одно створює суперечність. Проксі, що залишається фіксованим, поки User-Agent змінюється, створює іншу.
Мета - не максимальна випадковість. Мета - мінімальна суперечливість.
Дослідження системної безпеки 2023 року показує, чому підробка залишається серйозною проблемою для реальних систем. Атака досягла 97,78% успішності проти відкритої системи автоматичного розпізнавання відбитків пальців, використовуючи 6 342 зображення відбитків. На рівні безпеки 1 86,9% підроблених відбитків були успішними, а на найвищому протестованому рівні безпеки 75,33% все ще зламували систему (оцінка системної безпеки).
Операторам браузерів слід зробити протилежний висновок з цих результатів. Не варто припускати, що вищий рівень безпеки або один підроблений атрибут виправляє весь стек. Те саме дослідження виявило, що продуктивність детектора підробок варіювалася залежно від матеріалів і сенсорів, з результатами узагальнення 75,24% і 91,78% залежно від налаштувань оцінки. Інший результат показав зростання неправильно класифікованих підробок з 14,91% на відомих сенсорах до 39,58% на невідомих сенсорах, що демонструє, як швидко може погіршитися продуктивність при зміні умов.
Стабільний профіль все ще потребує обслуговування. Оновлюйте застарілі версії браузера, підтримуйте User-Agent відповідно до фактичного сімейства браузерів і перевіряйте розбіжності часових поясів, коли акаунт змінює регіон. Стабільність не означає заморожування всіх значень назавжди. Це означає внесення обдуманих змін із збереженням послідовної історії пристрою.
Операційний чек-лист для надійної роботи з кількома акаунтами
Використовуйте цей чек-лист перед прив'язкою цінного Facebook або TikTok акаунта до профілю:
- Узгодженість профілю: Тримайте canvas, WebGL, шрифти, аудіо, властивості екрана та апаратні підказки узгодженими. Не рандомізуйте один рівень незалежно.
- Репутація та географія IP: Прив'яжіть один відповідний резидентний проксі на профіль, коли робочий процес передбачає авторизовані споживчі акаунти. Узгоджуйте локацію проксі з часовим поясом, мовою та заявленим контекстом пристрою.
- Поведінковий ритм: Варіюйте тривалість сесії та час дій без перетворення кожної дії на випадкову затримку. Повертаючий користувач повинен мати впізнаваний ритм.
- Ізоляція акаунтів: Зберігайте cookies, локальне сховище, облікові дані та платіжні процеси всередині призначеного профілю. Ніколи не використовуйте підігрітий профіль для непов'язаних акаунтів.
- Дисципліна User-Agent: Не ротуйте User-Agent всередині постійного профілю. Якщо браузер змінюється, створіть контрольований план міграції замість раптової зміни ідентичності.
- Постійність профілю: Зберігайте профілі в зашифрованому хмарному сховищі антидетект браузера, якщо платформа це підтримує. Повертаючий акаунт повинен завантажувати той самий профіль відбитка, який він використовував під час підігріву.
Ті самі елементи контролю важливі для фармінгу акаунтів, клоакінгу, партнерських кампаній, скрапінгу та регіональної перевірки реклами. Тестуйте кожен профіль з призначеним проксі перед входом, потім відстежуйте дрейф браузера, невідповідність локації, невдалі cookies та неочікувану верифікацію.
Якість проксі обмежує решту стека. Реферальна та партнерська програма Sota Proxy пропонує до 40% комісії, а її резидентні та мобільні пули можна розглядати як один варіант джерела для команд, які потребують проксі-локацій, узгоджених із постійними профілями.
Sota Proxy надає резидентні, мобільні, ISP, дата-центрові та IPv6 проксі опції з вибором локації, ротацією або липкими сесіями, моніторингом використання та орієнтованим на профілі управлінням. Відвідайте Sota Proxy, щоб узгодити рівень проксі з налаштуванням вашого антидетект браузера перед масштабуванням Facebook, TikTok, клоакінгу або геотаргетованих робочих процесів.
Схожі статті

Як заробляти на веб-скрапінгу у 2026 році: п'ять моделей з цінами
П'ять способів монетизації скрапінгу, скільки коштує кожен, та реальна вартість виконання скрапінгу, виміряна на реальних сторінках: тільки HTML проти повного рендерингу браузера.

Скільки насправді коштує мультиакаунтинг у 2026 році
Реальні щомісячні витрати на 10, 50 та 200 акаунтів: антидетект-профілі, проксі, номери, хмарні телефони та комісії за картки, з однією статтею витрат, що з'їдає три чверті бюджету.
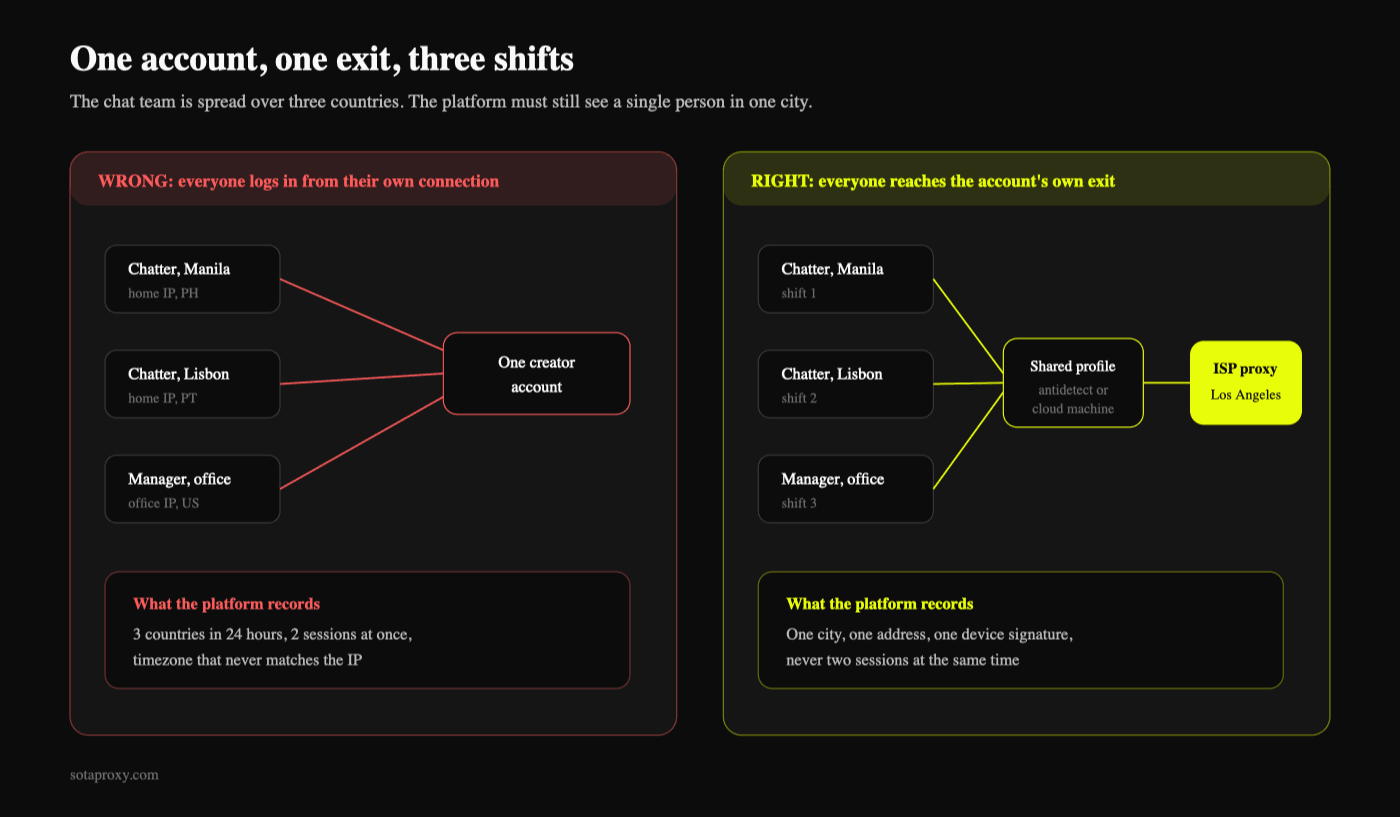
Як OnlyFans-агенції керують 20 акаунтами криейторів без їх зв'язування
Що насправді зв'язує акаунти криейторів, який тип проксі потрібен кожному з них, як чатери з трьох країн використовують один логін та скільки коштує рівень ізоляції порівняно з 20‒50 відсотками частки агенції.
Купити проксі для гео-серфінгу, які дійсно працюють
Дізнайтеся, як правильно купити проксі для гео-серфінгу - виберіть типи, таргетуйте міста, налаштуйте антидетект браузери та перевірте гео-результати.

Як побудувати інфраструктуру захисту рекламного трафіку з Cloaking.House та SotaProxy
Дізнайтеся, як створити надійний стек для рекламного трафіку з проксі, браузерними профілями та клоакінгом для тестування GEO, фільтрації та усунення проблем у кампаніях.
Що таке Sticky Session: технічний посібник для користувачів проксі
Дізнайтеся, що таке sticky session, як працює прив'язка сесій у балансувальниках навантаження та проксі-серверах, і коли її використовувати для мультиакаунтингу, скрейпінгу та рекламних кампаній.