Як виправити помилки SSL-сертифікатів із проксі та браузерами
Не дозволяйте помилкам SSL-сертифікатів руйнувати ваші кампанії. Цей посібник надає технічні рішення для налаштувань проксі, антидетект-браузерів та автоматизації мультиакаунтів.

Ви перевіряєте цільові сторінки в AdsPower або GoLogin, відбувається прогрівання акаунту Facebook, креативи TikTok розділені за географією, і раптом браузер видає попередження про сертифікат. Найпростіша реакція - звинуватити цільовий сайт. Це часто хибний підхід.
Для операторів мультиакаунтів помилки SSL-сертифікатів зазвичай виникають десь на шляху між профілем і сайтом. Рівень проксі. Локальне сховище довіри. HTTPS-сканування антивірусом. Профіль браузера із застарілими кореневими сертифікатами. Поганий резидентний вихід. Мобільний проксі, який працює в одному профілі, але не працює в іншому. Якщо ви займаєтесь клоакінгом, фармінгом акаунтів або перевіркою реклами в різних регіонах, ця відмінність має значення. Ви можете витратити годину на заміну доменів, коли насправді проблема у вашому власному стеку.
Зміст
- Чому помилки SSL-сертифікатів зупиняють ваші операції
- Робочий процес сортування для швидкої діагностики SSL TLS
- Вирішення поширених серверних проблем із сертифікатами
- Як проксі та антидетект-браузери перехоплюють ваш трафік
- Розширена діагностика за допомогою команд OpenSSL
- Створення стійкого налаштування проксі для запобігання помилкам
Чому помилки SSL-сертифікатів зупиняють ваші операції
Помилки SSL-сертифікатів не просто блокують завантаження сторінки. Вони руйнують робочі процеси, що залежать від стабільності. Якщо ви обертаєте профілі в Facebook Business Manager, TikTok Ads Manager, замасковані сторінки перегляду, преландінги партнерських програм або фармлені вітрини, одна помилка довіри може виглядати як сигнал шахрайства, мертва цільова сторінка або проблема з проксі, коли насправді нічого з цього немає.
Найбільша помилка, яку я бачу, - це припущення, що віддалений сервер завжди зламаний. Це стандартний шлях усунення несправностей у більшості блогів, але він упускає проблему, яка більше важить для команд з реклами. Багато помилок SSL виникають на стороні клієнта, особливо коли трафік перехоплюється HTTPS-скануванням антивірусу, корпоративними проксі або локально впровадженими кореневими сертифікатами, як зазначає WebsitePulse у своєму розборі поширених помилок SSL-сертифікатів.
Як це виглядає в реальній роботі з рекламою
Ви побачите це в таких шаблонах:
- Один профіль не працює, інший працює: Та сама URL-адреса, та сама ціль, різний контейнер браузера. Це зазвичай вказує на варіацію сховища довіри профілю, а не на сайт.
- Резидентний працює, датацентровий не працює: Ціль може реагувати по-різному на шлях, або постачальник проксі може змінювати обробку трафіку.
- Базове з'єднання працює, антидетект не працює: Подумайте про локальне сховище сертифікатів, перехоплення на рівні браузера або обробку SSL на рівні профілю.
- Ламається лише одна географія: Це може бути проблема виходу проксі, регіональний рівень перехоплення або застарілий шлях довіри на цьому маршруті.
Практичне правило: Якщо та сама URL-адреса добре завантажується у вашому чистому локальному браузері, але не працює в AdsPower, Dolphin Anty, GoLogin, Multilogin або Hidemyacc, спочатку розглядайте це як проблему стека.
Чому попередження має операційне значення
Для трафік-арбітражу помилки SSL спричиняють три негайні проблеми:
| Операційна сфера | Що ламається | Що це вам коштує |
|---|---|---|
| Перегляд і запуск реклами | Сторінки перегляду або цільові сторінки не відкриваються надійно | Затримки, відхилені перевірки, погані рішення щодо маршрутизації |
| Фармінг акаунтів | Сесії прогрівання виглядають нестабільними або підозрілими | Більше ручних повторів, більше шуму в історії акаунта |
| Гео-тестування та клоакінг | Регіональні перевірки повертають хибнонегативні результати | Неправильні висновки про здоров'я пропозиції |
Чисте налаштування SSL-проксі-сервера допомагає, але тільки якщо ви відокремлюєте дефекти серверних сертифікатів від перехоплення на шляху клієнта. Це ключова зміна. Припиніть запитувати «чи зламаний сайт?» першим. Запитуйте «що на моєму маршруті переписує, інспектує або не може встановити довіру?»
Робочий процес сортування для швидкої діагностики SSL TLS
Коли ви керуєте багатьма акаунтами, вам потрібен короткий шлях до основної причини. Не теорія. Послідовність рішень.
Станом на червень 2025 року, 88,08% веб-сайтів використовують HTTPS, що означає, що обробка сертифікатів впливає майже на все, до чого ви торкаєтесь. Помилки все ще коштують дорого. Network Solutions зазначає інциденти, включаючи Azure у 2014 році та CDN GitHub і Spotify у 2020 році після того, як прострочені сертифікати спричинили збої. Для операторів це означає дві речі. Помилки сертифікатів достатньо поширені, щоб очікувати їх, і достатньо дорогі, щоб швидко сортувати.
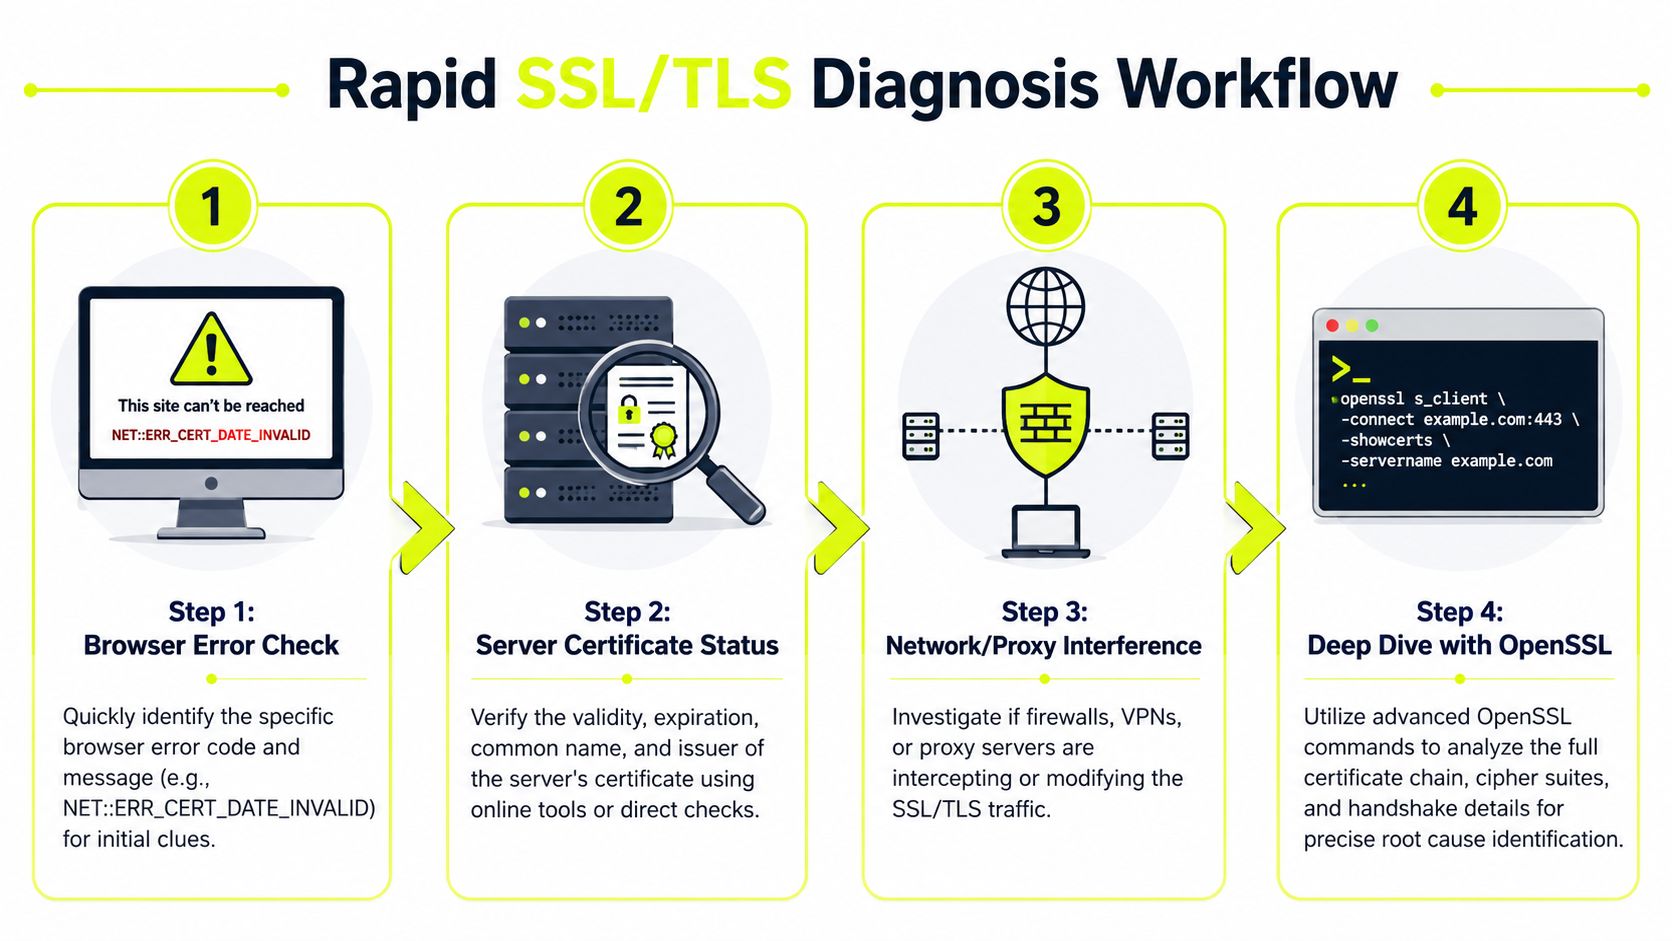
Шістдесятисекундний процес ізоляції
Виконуйте ці перевірки по порядку. Не пропускайте.
Прочитайте точну помилку браузера
Запишіть код.NET::ERR_CERT_DATE_INVALID,ERR_CERT_AUTHORITY_INVALIDі помилки імені хоста вказують у різних напрямках. Якщо ви не зафіксуєте точний рядок, ви почнете здогадуватись.Повторіть спробу з URL-адресою поза профілем
Відкрийте ту саму URL-адресу в чистому системному браузері без проксі. Якщо вона там завантажується, ціль, ймовірно, в порядку, а ваш шлях брудний.Повторіть спробу з тим самим проксі в іншому клієнті
Перевірте той самий вихід у cURL або іншому чистому контейнері браузера. Якщо помилка слідує за проксі, ваш маршрут провайдера, репутація IP або поведінка перехоплення, ймовірно, є причиною.Перевірте без проксі, потім інший тип проксі
Резидентні, мобільні, датацентрові та IPv6 поводяться по-різному на практиці. Резидентні та мобільні зазвичай виглядають більш природно для рекламних платформ, але низькоякісні пули все ще можуть порушувати ланцюги довіри або створювати нестабільні маршрути. Датацентровий чистіший для повторюваності, але більш схильний потрапляти під контроль політик на чутливих цілях. IPv6 може бути добрим, коли ціль і ваш інструментарій підтримують його правильно, але він додає ще одну змінну сумісності.
Швидка логіка розгалуження
Використовуйте цю швидку матрицю:
- Не працює всюди: ймовірно, проблема з серверним сертифікатом.
- Не працює лише в одному профілі антидетекту: проблема профілю браузера або локальної довіри.
- Не працює лише на одному провайдері проксі: мережевий шлях або перехоплення на стороні проксі.
- Не працює лише в одній країні або маршруті оператора: проблема регіонального виходу, невідповідність шляху проксі або варіація довіри клієнта.
Не виправляйте проблему сертифіката випадковими скиданнями браузера. Спочатку доведіть, чи помилка залишається без проксі.
Кілька перевірок, що заощаджують час
- Спочатку перевірте авторизацію: Неправильно налаштований потік аутентифікації проксі може створювати оманливу поведінку браузера. Якщо сам маршрут нестабільний, вирішіть це перед тестуванням SSL. Цей посібник із помилки 407 proxy authorization required актуальний, коли рівень проксі відмовляє до встановлення TLS-сесії.
- Порівняйте один статичний маршрут з одним обертаючим маршрутом: Занадто рання ротація приховує поганий вихід і перетворює відтворювану проблему на шум.
- Перевірте годинник базової машини: Невідповідність часу все ще викликає хибні попередження про сертифікат, і це легко пропустити на орендованих боксах або старих фарм-машинах.
Порядок має значення
Практична послідовність усунення несправностей - це перевірка самого сертифіката, потім покриття імені хоста, потім повного ланцюга, потім підтримки протоколу та шифру. UptimeRobot також рекомендує налаштувати сповіщення про закінчення терміну дії принаймні за 30 днів до закінчення, щоб проблеми з продовженням виявлялися до того, як користувачі побачать помилки, і зазначає, що максимум публічного сертифіката становить 398 днів, а індустрія рухається до 47-денної дійсності до 2029 року згідно з прогнозами, що підвищує потребу в автоматизації та безперервній валідації. Ця рекомендація з'являється в робочому процесі усунення помилок SSL-сертифікатів від UptimeRobot.
Вирішення поширених серверних проблем із сертифікатами
Іноді проблема дійсно в сайті. Вам все одно потрібно швидко це визначити, навіть якщо ви не можете це виправити.
Найпоширеніші серверні помилки SSL-сертифікатів поділяються на три категорії. Прострочені сертифікати, невідповідність імені хоста та неповний ланцюг. Ваша робота - не ремонтувати сервер походження. Ваша робота - вирішити, чи чекати, перенаправляти або вилучити ціль із поточного робочого процесу.
Прострочені сертифікати
Це просто. Сертифікат сайту закінчився, або сайт обслуговує старий на кінцевій точці, яку ви досягли. Браузери зазвичай роблять це очевидним.
Це має більше значення зараз, оскільки терміни дії сертифікатів стали коротшими. У 2020 році основні браузери узгодили максимальний період дійсності 398 днів для SSL-сертифікатів, замінюючи довші терміни та вимагаючи більш частих продовжень. Стаття CrowdStrike про ризик прострочених SSL-сертифікатів також зазначає прогнози, що терміни можуть скоротитися до шести місяців до 2026 року, що означає, що оператори повинні очікувати, що помилки, пов'язані із закінченням терміну дії, продовжуватимуть з'являтися частіше.
Що це говорить вам операційно:
- На брендованому корпоративному домені: ймовірно, тимчасова недбалість, не обов'язково ворожа установка.
- На одноразовій воронці або партнерському лендері: часто ознака того, що стек підтримується слабко. Ставтеся до всіх пов'язаних шляхів з обережністю.
- На кінцевій точці платформи: швидко ескалюйте. Це може швидко очиститися, але не продовжуйте повторювати той самий зламаний маршрут.
Невідповідність імені хоста
Це з'являється, коли сертифікат не покриває запитуваний вами хост. Типовий приклад: сертифікат дійсний для www, але не для голого домену, або навпаки.
Для команд з реклами це зазвичай означає одне з двох. Або логіка перенаправлення цілі неохайна, або ваш шлях клоакінгу потрапляє на хост, який не був включений до сертифіката. Якщо ви перевіряєте URL-адреси перегляду реклами, кінцеві цільові URL-адреси та переходи преландінгу, порівняйте точний хост на кожному кроці.
Якщо невідповідність на основному домені, не застосовуйте оновлення силою. Негайно перевірте альтернативний хост і перевірте ланцюг перенаправлення.
Неповний ланцюг сертифікатів
Це класичний випадок «листовий сертифікат виглядає добре, але браузер все ще скаржиться». Сайт може представити серверний сертифікат, але пропустити проміжний сертифікат, або представити ланцюг у вигляді, який деякі клієнти не люблять.
Ось чому один браузер може пройти, а інший - ні. Старіші клієнти, посилені профілі та дивні сховища довіри менш поблажливі. Для операторів сигнал корисний. Ціль із проблемами ланцюга може пройти на одній машині і провалитися всередині заблокованого профілю браузера або через суворіший шлях проксі.
Що робити, коли ви не можете виправити сервер
Використовуйте цю таблицю рішень:
| Тип помилки | Що це зазвичай означає | Ваш найкращий хід |
|---|---|---|
| Прострочений сертифікат | Помилка продовження або застаріле розгортання | Призупиніть перевірки, повторіть спробу пізніше, уникайте масштабування трафіку до нього |
| Невідповідність імені хоста | Погане перенаправлення або неправильний хост у потоці | Перевірте альтернативний хост, перевірте шлях перенаправлення |
| Неповний ланцюг | Неправильно налаштоване TLS-розгортання | Перевірте в іншому браузері або маршруті перед звинуваченням проксі |
Якщо ви купуєте трафік зі швидкістю, правильний крок часто - класифікувати ціль і рухатися далі. Не спалюйте сесії акаунтів на мертвому шляху довіри.
Як проксі та антидетект-браузери перехоплюють ваш трафік
Більшість команд мультиакаунтів втрачають час у цій ситуації. Вони бачать попередження про сертифікат і думають «сертифікат сайту поганий». У налаштуванні з великою кількістю проксі це лише одна можливість.
Той самий сертифікат може пройти в одному браузері і провалитися в іншому через різні кореневі сховища або застарілі налаштування довіри. Sematext пояснює цю варіацію браузера та пристрою навколо помилок SSL-сертифікатів. Для людей, які керують багатьма акаунтами, проксі або геоточками, це нормальний випадок. Не крайній випадок.
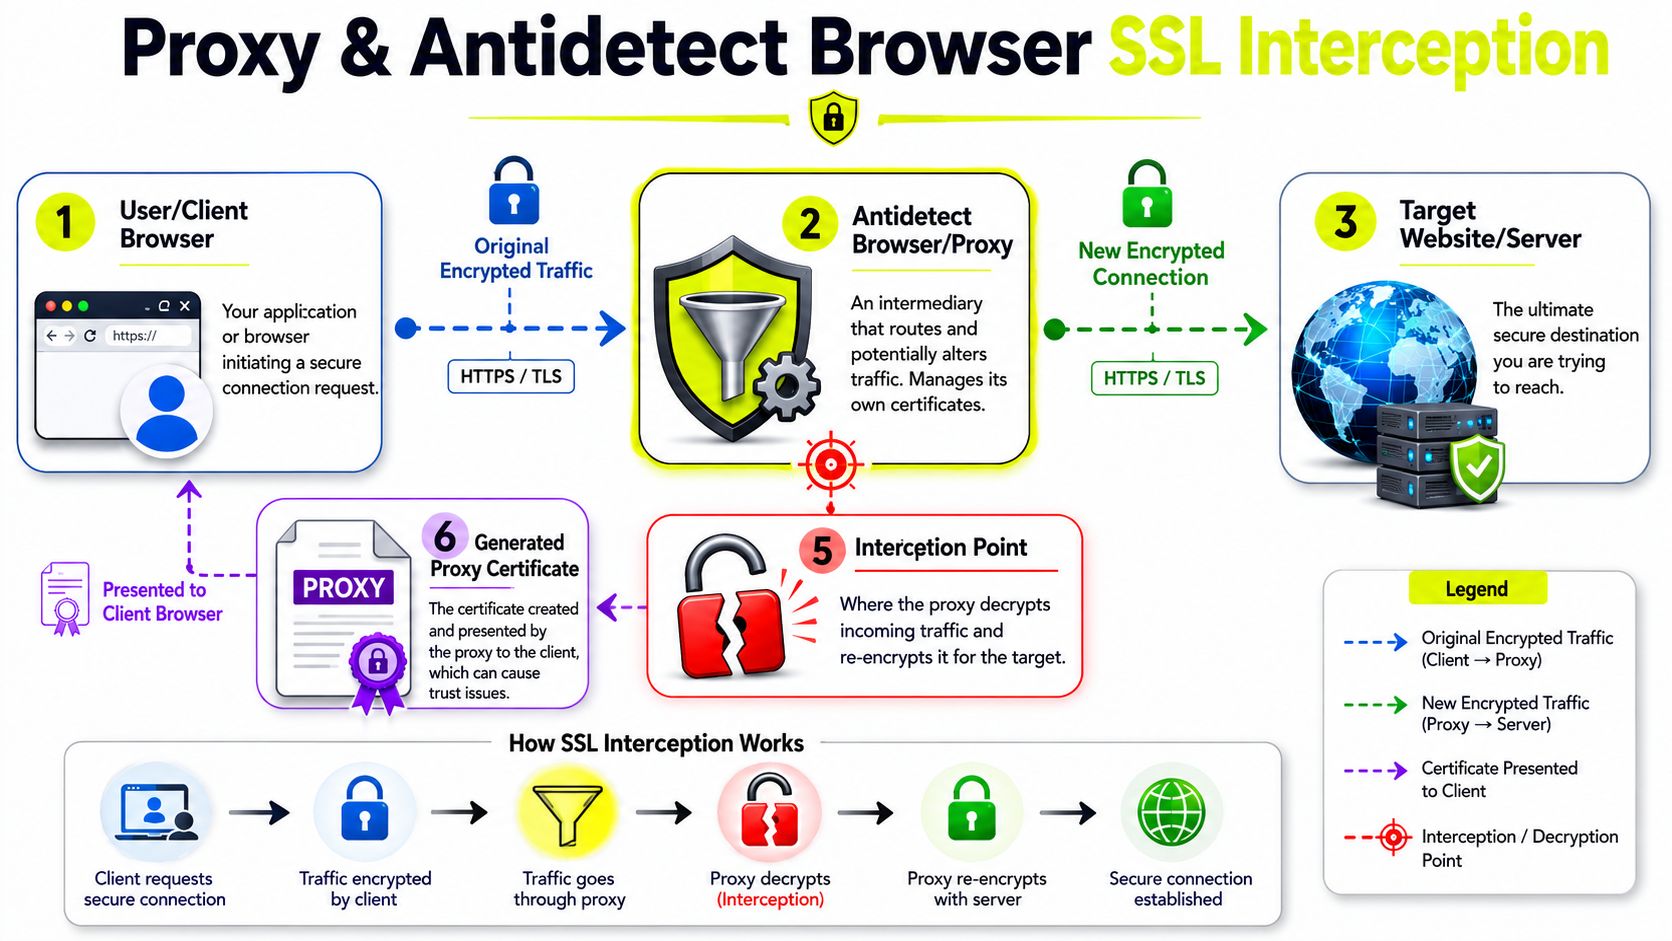
Що насправді відбувається на шляху
Стандартна HTTPS-сесія браузер-до-сайту проста. Ваш браузер перевіряє ланцюг сертифікатів, представлений ціллю, і перевіряє, що ім'я хоста відповідає.
Стек мультиакаунтів інший. Ви можете мати:
- Рівень антидетект-браузера, що керує ізоляцією профілю
- Рівень транспортування проксі, що обробляє маршрутизацію IP
- Локальне програмне забезпечення безпеки, що сканує HTTPS
- Спеціальне сховище довіри всередині контейнера браузера
- Віддалений робочий стіл або середовище ферми із застарілими коренями
Будь-яке з них може змінити поведінку довіри.
Типи проксі не відмовляють однаково
Ось практична різниця.
| Тип проксі | Типове використання | Компроміс, пов'язаний із SSL |
|---|---|---|
| Резидентний | Перевірка реклами, дії в соціальних акаунтах, перевірки клоакінгу | Краще прийняття платформою, але низькосортні пули можуть бути нестабільними або погано маршрутизованими |
| Мобільний | Чутливі соціальні дії, більш довірчі шаблони перегляду | Добре для складних платформ, але невідповідність шляху оператора може ускладнити налагодження |
| Датацентровий | Повторювана автоматизація, скрипти, скрейпінг | Чистіша продуктивність і відтворюваність, але суворіші сайти можуть посилено перевіряти шлях |
| IPv6 | Масштаб, де інструментарій і ціль підтримують його | Добре, коли повністю підтримується, ризиковано, коли частина стека погано обробляє IPv6 |
Це має значення на Facebook і TikTok. Ці платформи не просто дбають про те, чи завантажується сторінка. Вони реагують на поведінку браузера, сигнали довіри, узгодженість сесії та якість маршруту. Якщо шлях виглядає маніпульованим, ви можете побачити помилки в стилі сертифікатів, які насправді є помилками встановлення зв'язку, заблокованим переговорами або проблемами довіри на рівні профілю.
Де антидетект-браузери ускладнюють ситуацію
AdsPower, Dolphin Anty, GoLogin, Multilogin і Hidemyacc не всі поводяться однаково навколо сховищ сертифікатів, ядер браузера та ізоляції профілю. Профіль, клонований місяці тому, може нести старі припущення про довіру. Свіжий профіль може пройти. Ось чому копіювання того самого проксі в новий контейнер браузера - це один із найшвидших тестів, які ви можете запустити.
Якщо ви використовуєте робочі процеси інтеграції проксі GoLogin, тримайте стан профілю браузера окремо від вердикту проксі. Оператори часто замінюють хороший проксі, тому що старий профіль має локальну проблему довіри.
Попередження про сертифікат всередині одного профілю антидетекту не доводить, що ціль зламана. Воно ледь доводить, що проксі зламаний. Воно доводить, що цей точний шлях довіри провалився.
Перехоплення іноді локальне, а не віддалене
Багато звітів про «поганий сертифікат» надходять від програмного забезпечення на машині. HTTPS-інспекція антивірусу - відома причина. Так само корпоративні інструменти фільтрації, локальні впровадження коренів і внутрішні центри сертифікації, які не були додані правильно до сховища довірених коренів.
Ось чому деякі налаштування не працюють лише на орендованих фарм-боксах або ноутбуках агентства. Браузер не бачить публічний сертифікат сайту безпосередньо. Він бачить замінний сертифікат, представлений локальним перехоплювачем, і не довіряє емітенту.
Що працює і що ні
Що працює:
- Чисте A/B тестування між відсутністю проксі, одним статичним проксі та одним свіжим профілем
- Підтримання ядер браузера та кореневих сховищ актуальними
- Уникнення випадкової ротації під час налагодження
- Використання провайдерів проксі, які не створюють дивних ситуацій із довірою на HTTPS-шляхах
Що не працює:
- Знищення куків і називання цього усуненням SSL
- Заміна десяти проксі одночасно
- Звинувачення клоакерів першими
- Відключення перевірки в робочих процесах
Якщо ви займаєтесь фармінгом акаунтів або гео-таргетованими перевірками кампаній, розглядайте помилки SSL-сертифікатів як помилки валідації шляху першими. Такий підхід швидше приведе вас до виправлення.
Розширена діагностика за допомогою команд OpenSSL
Коли повідомлення браузера розпливчасте, OpenSSL дає вам точну відповідь. Він показує, який ланцюг сертифікатів представляє кінцева точка, чи змінює SNI результат, і чи ваш шлях втручається у встановлення зв'язку.
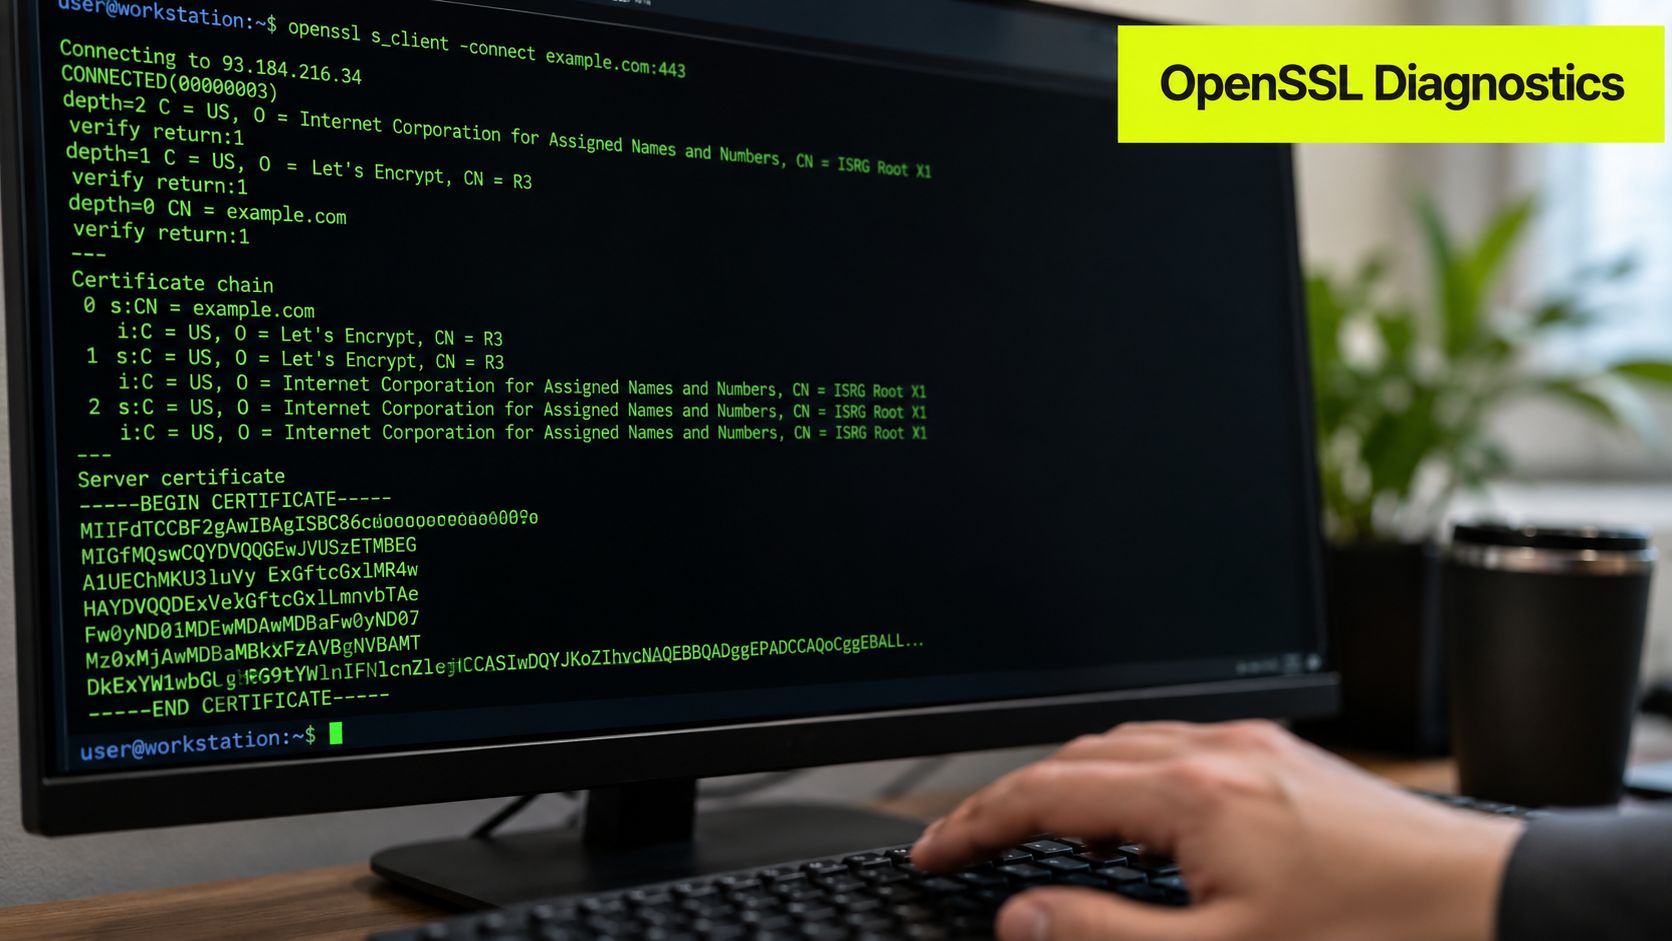
Trustico конкретно називає дві цінні перевірки. Використовуйте OpenSSL для порівняння модуля сертифіката та приватного ключа, і перевірте повний ланцюг за допомогою s_client. Він також зазначає, що невідповідні ключі або відсутні проміжні сертифікати порушують перевірку, навіть коли листовий сертифікат виглядає дійсним, і що сервери повинні вмикати принаймні TLS 1.2. Ця рекомендація висвітлена в поясненні помилок SSL-сертифікатів від Trustico.
Почніть із віддаленого ланцюга
Спочатку використовуйте s_client.
openssl s_client -connect example.com:443 -servername example.com -showcerts
На що звертати увагу:
- тема та емітент сертифіката
- чи присутні проміжні сертифікати
- помилки встановлення зв'язку наприкінці виводу
- чи повернутий сертифікат відповідає запитуваному вами імені хоста
Якщо результат змінюється, коли ви видаляєте -servername, ціль залежить від SNI, і ваш браузер або шлях проксі може неправильно його обробляти.
Отримайте лише дати та перевірку імені хоста
Це швидкі перевірки здорового глузду.
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates -subject -issuer
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkhost example.com
Якщо -checkhost не працює, припиніть звинувачувати проксі. Сертифікат не покриває хост, який ви досягли.
Для тестування на основі проксі з командного рядка ця сторінка інтеграції cURL корисна, коли ви хочете порівняти поведінку браузера з чистішим клієнтом.
Відеоогляд допомагає, якщо ви хочете переглянути шаблони виводу перед тестуванням власного стека:
Перевірте, чи збігаються серверний сертифікат і ключ
Це має значення, коли ви контролюєте сервер, зворотний проксі або самостійно розміщений клоакер. Порівняйте хеш модуля з обох файлів.
openssl x509 -noout -modulus -in server.crt | openssl md5
openssl rsa -noout -modulus -in server.key | openssl md5
Якщо хеші відрізняються, для цього сертифіката встановлено неправильний ключ. Браузери не скажуть вам це чітко. OpenSSL скаже.
Попередження браузера - це симптоми.
openssl s_client- це докази.
Створення стійкого налаштування проксі для запобігання помилкам
Реактивна налагодження дорога, коли ви керуєте багатьма профілями. Кращий хід - усунути слабкі місця до того, як вони вдарять по вашому трафіку.
Налаштування має більше значення, ніж список функцій у заголовках. Чиста маршрутизація, передбачувана поведінка довіри, оновлені ядра браузера та повторюваний спосіб тестування одного профілю проти одного статичного виходу роблять більше для безвідмовної роботи, ніж нескінченні налаштування профілю.
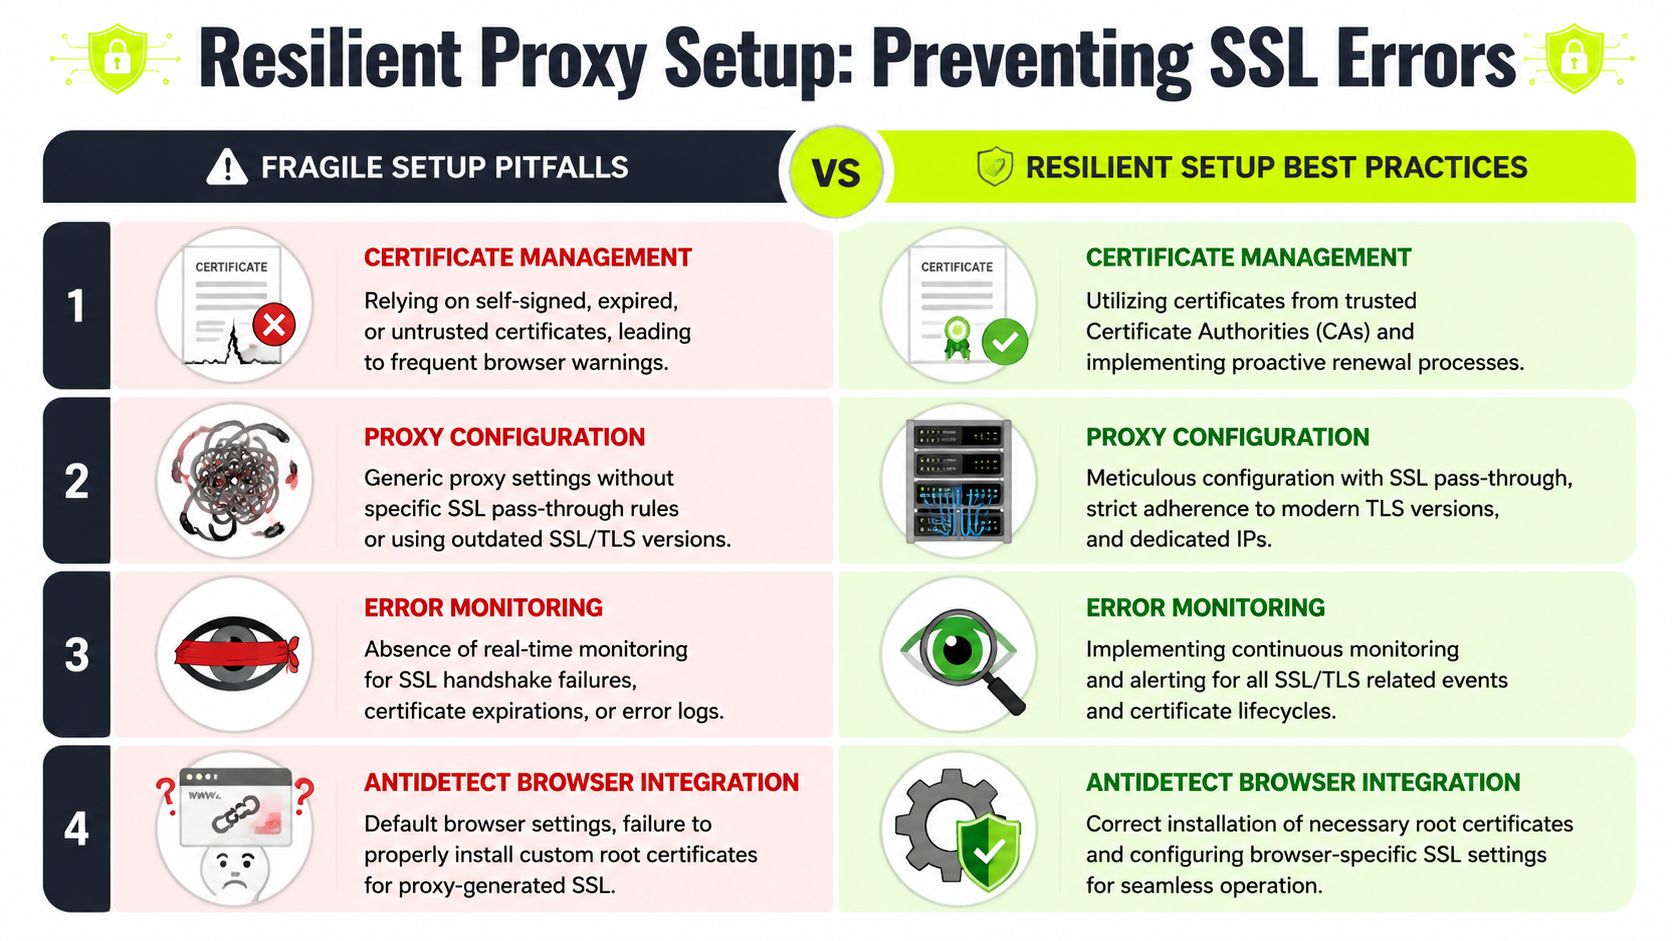
Будуйте для повторюваності
Якщо ви фармите акаунти або перевіряєте рекламу в різних геоточках, розділіть використання проксі за завданнями:
- Використовуйте резидентний для взаємодії з рекламною платформою та гео-перевірок, коли вам потрібна нормальна поведінка маршрутизації споживача.
- Використовуйте мобільний для чутливих соціальних потоків, де трафік походження оператора допомагає зменшити тертя.
- Використовуйте датацентровий для стабільних завдань автоматизації, де повторюваність важливіша, ніж виглядати роздрібним.
- Використовуйте IPv6 тільки там, де ваш повний стек підтримує його чисто, включаючи браузер, інструмент проксі та ціль.
Стійке налаштування також тримає вік профілю, ядро браузера та стан сховища довіри під контролем. Старі клоновані профілі - це поширене джерело дивних помилок SSL-сертифікатів.
Стандартизуйте свій контрольний список профілактики
Використовуйте просту операційну базову лінію:
| Сфера | Крихке налаштування | Стійке налаштування |
|---|---|---|
| Профілі браузера | Старі клони з невідомим станом довіри | Свіжі шаблони профілів і заплановані оновлення |
| Маршрутизація проксі | Випадкова ротація під час тестування | Статичний маршрут для діагностики, ротація тільки після валідації |
| Локальна машина | HTTPS-сканування антивірусу залишене ввімкненим | Явний перегляд програмного забезпечення для перехоплення |
| Моніторинг | Очікування поломки для користувачів | Перевірки продовження та встановлення зв'язку в рутинних операціях |
Одна практична опція для команд, яким потрібні резидентні, мобільні, ISP та датацентрові маршрути в одному місці, - це Sota Proxy. Він також публікує рекомендації щодо стратегій ротації IP проксі, що має значення, коли вам потрібно відокремити налагодження від нормальної поведінки ротації.
Не ігнорте бізнес-сторону
Якщо ваша команда вже рекомендує той самий стек інфраструктури партнерам або покупцям, Sota Proxy також має реферальну програму з комісією до 40%. Це має значення, лише якщо сервіс підходить для вашого робочого процесу. Для багатьох команд більшою перемогою є зменшення хибних SSL-розслідувань, спричинених поганими виходами та непослідовними шляхами проксі.
Якщо помилки SSL-сертифікатів продовжують вражати ваші профілі браузера, перевірки реклами або потоки клоакінгу, припиніть ставитися до них як до випадкового шуму браузера. Перевірте шлях. Перевірте профіль. Перевірте проксі. Якщо вам потрібне одне місце для керування резидентними, мобільними, ISP та датацентровими маршрутами для цього процесу, Sota Proxy створений саме для такого операційного налаштування.
Схожі статті
Що таке Sticky Session: технічний посібник для користувачів проксі
Дізнайтеся, що таке sticky session, як працює прив'язка сесій у балансувальниках навантаження та проксі-серверах, і коли її використовувати для мультиакаунтингу, скрейпінгу та рекламних кампаній.
Як уникнути CAPTCHA в автоматизованих процесах
Дізнайтеся, як уникнути CAPTCHA в автоматизованих процесах за допомогою тактик проксі, антидетект-браузерів, темпування запитів та резервних рішень для справжніх операторів.
Інтеграція проксі з AdsPower: Повний посібник з налаштування
Покрокова інтеграція проксі AdsPower з SotaProxy. Охоплює налаштування, типи проксі, ротацію, усунення несправностей та найкращі практики для роботи з кількома обліковими записами.
7 кращих провайдерів проксі для арбітражу та скрейпінгу
Порівняння 7 кращих провайдерів проксі за типами IP, таргетингом, ротацією, аптаймом, ціновими сигналами та придатністю для скрейпінгу, рекламних акаунтів, фармінгу та арбітражу.
10 найкращих проксі-сервісів для реклами, скрейпінгу та автоматизації
Порівняйте найкращі проксі-сервіси для перевірки реклами, скрейпінгу, операцій з обліковими записами та гео-таргетингу за типом IP, ціною, аптаймом та можливостями керування.
10 альтернатив Smartproxy для технічних команд
Порівняйте 10 альтернатив Smartproxy за типом проксі, якістю IP, таргетингом, ротацією, швидкістю, ціноутворенням та сценаріями використання для технічних команд.