Проблемы разрешения DNS: расширенное устранение неполадок 2026
Исправьте проблемы разрешения DNS для скраперов и рекламных кампаний. Руководство охватывает инструменты CLI, очистку кеша и исправления для прокси.
Ваши прокси работают. Реклама тратит бюджет. Профили AdsPower или GoLogin выглядят чистыми. Аккаунты Facebook и TikTok входят в систему. Затем лендинг не открывается в целевом регионе, клоак возвращает неправильную страницу или ваш скрапер начинает выдавать случайные ошибки хоста. Обычно именно здесь люди сначала обвиняют пул прокси.
Во многих случаях прокси не являются основной проблемой. Проблема в DNS.
Для команд арбитража трафика, медиабайеров и установок для фарма аккаунтов проблемы разрешения DNS ведут себя не как аккуратная проблема офисной сети. Они проявляются как мёртвые редиректы, несоответствующие гео-страницы, нестабильные проверки, сломанные потоки прогрева в антидетект-браузерах, таких как AdsPower, Dolphin Anty, GoLogin, Multilogin и Hidemyacc, и действия с аккаунтом, которые выглядят подозрительно, потому что браузер, выход прокси и путь резолвера не совпадают. Если вы используете клоакинг, гео-таргетированные кампании, скрейпинг или мультиаккаунтные операции, DNS - это не фоновая инфраструктура. Он решает, достигнет ли запрос вообще нужного места.
Содержание
- Почему сбои DNS разрушают ваши операции
- 5-минутный контрольный список диагностики
- Систематическое устранение неполадок от клиента до ISP
- Расширенная диагностика с Dig и Nslookup
- Решение проблем DNS, специфичных для прокси
- Превентивная стратегия DNS для операций с высокими ставками
Почему сбои DNS разрушают ваши операции
Типичный шаблон сбоя выглядит так. Гео-таргетированная кампания запускается, траты начинаются, а конверсии остаются на низком уровне. Рекламный аккаунт Facebook в порядке. Рекламный аккаунт TikTok в порядке. Шлюз прокси отвечает. Но пользователи в целевой стране никогда не достигают предполагаемой целевой страницы, потому что разрешение не работает или разрешается в устаревшую инфраструктуру.
Вот почему проблемы разрешения DNS бьют сильнее в ad-tech и мультиаккаунтной работе, чем в обычной офисной установке. Вы не просто загружаете один сайт от одного ISP. Вы ротируете идентичности, переключаете гео, проверяете превью объявлений, валидируете цепочки редиректов и синхронизируете то, что видит целевая платформа, через отпечаток браузера, IP и локацию. Если DNS ломается в одном регионе, ваши показатели могут рухнуть, в то время как остальная часть стека всё ещё выглядит здоровой.
Скрытая единая точка отказа
В интернете всё ещё существует риск концентрации на уровне резолвера. Google и Cloudflare отвечают почти на 50% всех глобальных DNS-запросов, согласно измерениям рынка резолверов RIPE. Если один из этих провайдеров замедляется, огромная доля запросов замедляется вместе с ним. Это может сломать запуски скрейпинга, проверку рекламы и рабочие процессы с аккаунтами, даже когда ваши прокси онлайн и отзывчивы.
Практическое правило: Если запросы не срабатывают ещё до начала TLS, прекратите обвинять сначала целевой сайт. Проверьте разрешение имён.
Для фарма аккаунтов это важно, потому что непоследовательное разрешение создаёт дрейф поведения. Профиль открывается через один выходной IP, но DNS-ответ приходит с другого пути или истекает по таймауту, поэтому запускаются повторные попытки, ресурсы загружаются наполовину, а системы рисков платформы видят нестабильные сессии. Для клоакинга ущерб более прямой. Боты проверки, пользователи и ваша собственная команда QA могут получать разные ответы в разное время.
Почему прокси-нагруженные установки чувствуют это первыми
Пользователи прокси усиливают нагрузку на DNS, потому что они создают больше подвижных частей:
- Антидетект-браузеры сохраняют отпечатки браузеров изолированными, но они не исправляют магическим образом несоответствие резолвера.
- Ротации residential и mobile быстро меняют сетевой контекст, что может выявить слабые пути резолвера.
- Datacenter и IPv6 прокси могут выглядеть стабильными до тех пор, пока целевой объект не зависит от записей, которые не были протестированы.
- Гео-проверки и проверка рекламы не срабатывают рано, потому что DNS - это первые ворота.
Когда люди говорят «прокси плохой», они часто имеют в виду одно из трёх: резолвер, привязанный к этому пути, медленный, авторитетный ответ непоследователен по регионам или DNS-запрос утёк за пределы предполагаемого туннеля. Это проблемы DNS, одетые в прокси-образную одежду.
5-минутный контрольный список диагностики
Когда лендинг не разрешается или скрапер начинает выдавать ошибки хоста, вам нужна сортировка, а не теория. Цель в первые пять минут проста: решить, находится ли ошибка на вашей машине, в вашей локальной сети, в настроенном резолвере или на пути прокси.
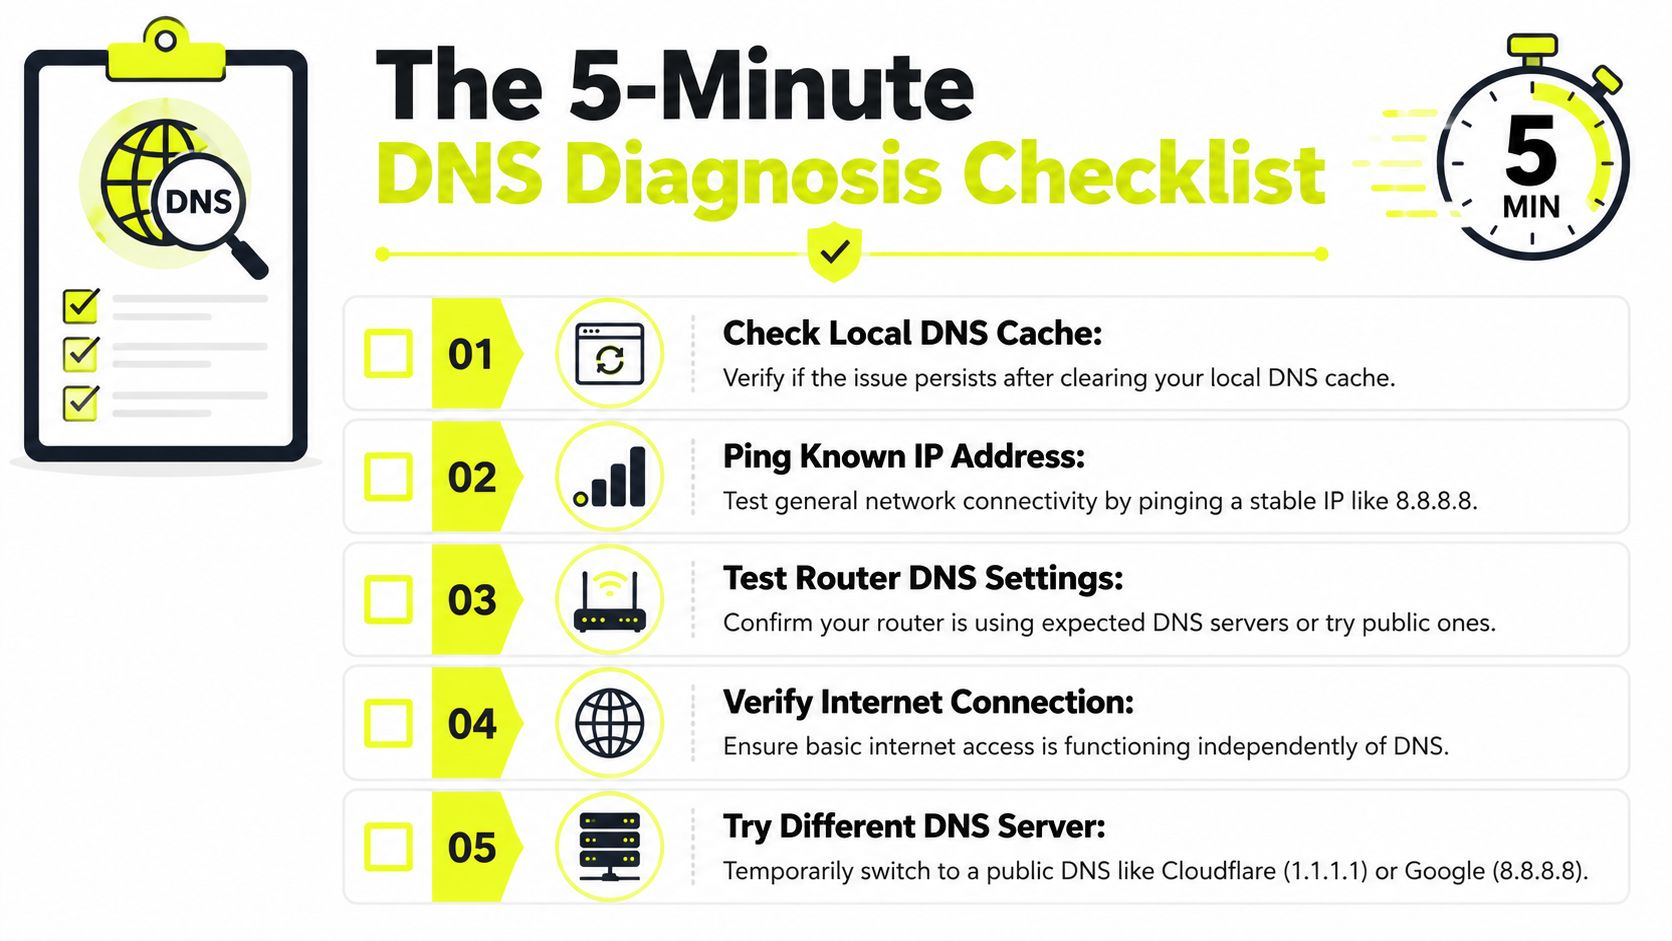
Полезный ориентир: нормальный кэшированный DNS-ответ завершается менее чем за 1 мс, в то время как некэшированное разрешение может занять 50–200 мс. Если запросы продолжают идти дольше 200 мс, вы нашли реальное узкое место, как описано в материале OneUptime по устранению неполадок DNS.
Выполняйте эти проверки по порядку
Сначала проверьте базовую связность
Если сеть мертва, тесты DNS теряют время.
ping 8.8.8.8Здоровый шаблон: ответы приходят обратно.
Проблемный шаблон: таймауты или ошибки недоступности. Это указывает на более широкую связность, а не только на DNS.
Протестируйте разрешение с вашим текущим резолвером
Используйте:
nslookup example.comЗдоровый шаблон: вы быстро получаете ответ, и показанный резолвер тот, который вы ожидаете.
Проблемный шаблон: таймаут, SERVFAIL или резолвер, который вы не планировали использовать.
Посмотрите на состояние локального кеша в Windows
Используйте:
ipconfig /displaydnsЗдоровый шаблон: записи существуют для недавно посещённых имён и не выглядят устаревшими.
Проблемный шаблон: нет полезных записей, или записи продолжают восстанавливаться с неправильными ответами после очисток.
Сравните с публичным резолвером
Временно переключите систему или роутер на публичный резолвер и протестируйте снова. Это быстро изолирует проблемы резолвера на стороне ISP.
Проверьте, меняет ли прокси результат
Разрешите один и тот же хост с прокси и без него. Если прямое работает, а проксированное не работает, вы имеете дело с поведением DNS прокси, а не только с локальным DNS.
Если прямой просмотр работает, но тот же домен не работает в AdsPower, Dolphin Anty, Multilogin или Hidemyacc, рассматривайте профиль браузера и путь прокси как отдельные слои. Не объединяйте их вместе.
Таблица быстрой интерпретации
| Проверка | Здоровый сигнал | Плохой сигнал | Что это обычно означает |
|---|---|---|---|
| Ping стабильного IP | Ответы | Нет ответов | Общая проблема сети |
| Nslookup по умолчанию | Быстрый ответ | Таймаут или SERVFAIL | Проблема резолвера |
| Просмотр локального кеша | Ожидаемые записи | Неправильные или устаревшие записи | Загрязнение локального кеша |
| Повторный тест публичного резолвера | Такой же или более быстрый ответ | Работает только на публичном резолвере | Проблема резолвера ISP |
| Прокси против прямого | Одинаковый результат | Путь прокси не работает | Несоответствие DNS прокси или утечка |
Если вам нужен контрольный список на стороне провайдера для поведения подключения, Sota Proxy ведёт практичную страницу FAQ по прокси, которая полезна, когда вы отделяете симптомы DNS от проблем аутентификации или маршрутизации.
Не переусердствуйте с диагностикой слишком рано
Люди теряют время здесь, сразу переходя к захвату пакетов. Начните с малого. Если домен разрешается нормально напрямую, но ломается только внутри потока гео-таргетированной кампании, первое подозрение должно быть на несоответствие пути резолвера. Это распространено в проверках рекламы Facebook и TikTok, где сама страница загружается на одном пути, но сторонние ресурсы, конечные точки отслеживания или хосты редиректов полагаются на другой.
Систематическое устранение неполадок от клиента до ISP
Как только быстрая сортировка указывает на DNS, работайте вверх по стеку в фиксированном порядке. Случайные изменения усложняют изоляцию проблем разрешения DNS, потому что кеши и функции браузера скрывают фактический источник.
Отраслевое руководство ставит некэшированный DNS менее 100 мс для хорошего пользовательского опыта, а задержки выше 200-300 мс становятся заметными, особенно на слабых резолверах ISP в некоторых регионах, как описано в глубоком погружении LogicMonitor в мониторинг DNS. Для проверки рекламы, скрейпинга и многошаговых потоков редиректов эти задержки быстро накапливаются.
Сначала очистите состояние на стороне клиента
Очистите кеш ОС перед тем, как касаться резолверов.
Windows
ipconfig /flushdns
macOS
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder
Linux с systemd-resolved
resolvectl flush-caches
Затем перезапустите профиль браузера, который не работает. В антидетект-браузерах используйте сам неработающий профиль. Не тестируйте в вашем обычном окне Chrome и не предполагайте, что результат применим к AdsPower или GoLogin.
Исправления DNS, которые работают только в стандартном браузере, но не в антидетект-профиле, обычно указывают на настройки DNS-over-HTTPS на уровне профиля, кэшированное состояние хоста или специфическую обработку прокси.
Проверьте поведение DNS браузера
Современные браузеры могут обходить ваш резолвер ОС с помощью DNS-over-HTTPS. Это полезно для конфиденциальности. Это ужасно для отладки, если вы забыли, что оно включено.
Ищите эти шаблоны сбоев:
- Браузер работает, CLI не работает: браузер может использовать DoH, в то время как система использует сломанный резолвер.
- CLI работает, браузер не работает: браузер может иметь устаревший кеш хоста, проблемы DoH или проблемы интеграции с прокси.
- Один профиль не работает, другой работает: проблема специфична для профиля, а не для всей системы.
В инструментах на основе Chrome проверьте настройки безопасного DNS и протестируйте с ними отключёнными и включёнными. Затем перезапустите профиль. Не меняйте три вещи сразу.
Перейдите к настройкам резолвера и роутера
Если очистка на стороне клиента не исправляет это, проверьте резолвер, настроенный DHCP, роутером или VPN. Многие команды оставляют это на ISP по умолчанию до тех пор, пока кампания не начнёт давать сбой.
Используйте эти команды в Linux:
cat /etc/resolv.conf
resolvectl status
В Windows проверьте настройки DNS адаптера с помощью PowerShell или GUI. В macOS просмотрите DNS-серверы сетевого сервиса.
Практическая последовательность исключения:
- Используйте текущий резолвер и протестируйте.
- Переключитесь на известный публичный резолвер и протестируйте.
- Протестируйте через путь прокси и сравните.
- Откатывайте одно изменение за раз, чтобы вы знали, что его решило.
Если ваша среда также сталкивается с вмешательством файрвола, эта короткая статья о прокси-серверах и файрволах актуальна, потому что отфильтрованный UDP или перехваченный трафик часто неправильно считывается как чистый сбой DNS.
Обнаружьте вмешательство ISP
Некоторые ISP перехватывают или фильтруют поведение DNS. Вы распознаете это, когда настроенный резолвер не совпадает с отвечающим сервером, или когда прямые запросы к ожидаемым резолверам ведут себя странно, в то время как веб-просмотр всё ещё «как-то» работает.
Используйте:
traceroute example.com
и базовые проверки задержки против самого резолвера.
Вы ищете шаблоны, а не разовые промахи:
- высокая задержка к резолверу
- непоследовательные ответы на повторяющиеся запросы
- прямой просмотр, который работает только потому, что браузер кэшировал более ранние ответы
- сбои целевого региона, которые исчезают при смене резолверов
Знайте, когда проблема не локальная
Если несколько машин, несколько антидетект-профилей и несколько выходов прокси показывают один и тот же сбой одновременно, прекратите настраивать параметры браузера. Это указывает вверх по потоку. Это может быть резолвер ISP, публичный резолвер, на который вы полагаетесь, или авторитетная цепочка nameserver для домена.
В этот момент очистка клиента завершена. Запросите цепочку напрямую.
Расширенная диагностика с Dig и Nslookup
Базовые проверки говорят вам, что что-то не так. dig и nslookup говорят вам, где.
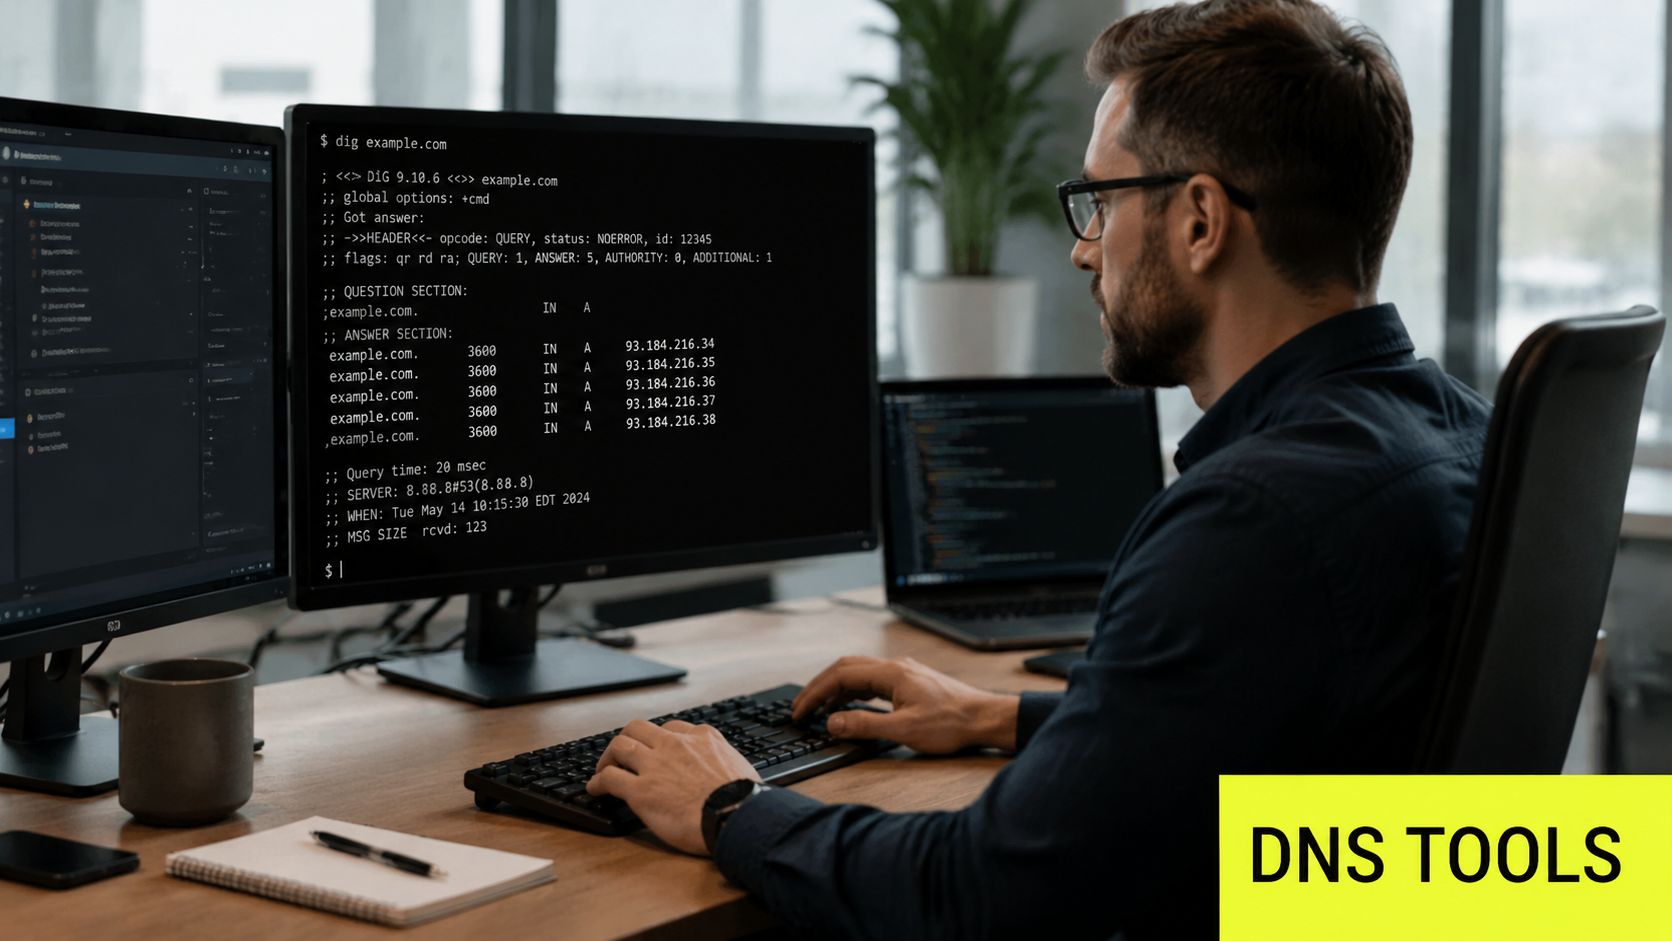
Когда вы запускаете инфраструктуру скрейпинга, гео-проверку или клоакированную маршрутизацию, вам нужно знать, какой ответ возвращает конкретный резолвер, не повреждено ли делегирование, и ведут ли себя IPv4 и IPv6 по-разному. Этот последний момент очень важен. Сбой запроса AAAA составляет 64,2% в глобальном масштабе, по сравнению с 12,5% для запросов IPv4 A, на основании измерений APNIC сбоев DNS в дикой природе. Если вы используете IPv6 прокси, сломанная обработка AAAA может выглядеть как случайная нестабильность прокси, когда на самом деле это DNS.
Запросите резолвер, который вы фактически используете
Начните с резолвера по умолчанию:
dig example.com
Затем сравните его с конкретным резолвером:
dig @1.1.1.1 example.com
dig @8.8.8.8 example.com
Проверьте:
- ANSWER SECTION. Получили ли вы ожидаемую запись?
- Query time. Она постоянно медленная?
- SERVER. Какой резолвер ответил?
- Status.
NOERROR,SERVFAILиNXDOMAINозначают очень разные вещи.
nslookup менее детален, но он всё ещё полезен для быстрой проверки здравомыслия:
nslookup example.com
Если ответ меняется между резолверами, прекратите предполагать, что проблема локальная. Вы смотрите на различия распространения, поведение резолвера или поломку вверх по потоку.
Для команд, сравнивающих семейства адресов в автоматизированных стеках, эта страница глоссария IPv4 vs IPv6 является удобным справочником, когда путь прокси выглядит здоровым на записях A, но разваливается на AAAA.
Тестируйте типы записей, которые ломают реальные рабочие процессы
Многие пользователи запрашивают только записи A. Это упускает многое.
Для ad-tech и работы с аккаунтами также протестируйте:
dig example.com Adig example.com AAAAdig example.com CNAME
Используйте это, когда:
- клоакированный домен разрешается для десктопного трафика, но не для мобильных прокси-сессий
- путь проверки Facebook достигает другого целевого объекта, чем ваш путь пользователя
- IPv6 прокси выходит чисто, но хост не имеет валидной обработки AAAA
- сторонние ресурсы не работают, пока основной лендинг загружается
Сломанная обработка AAAA тратит часы, потому что симптом выглядит как плохая подсеть прокси. Протестируйте запись напрямую, прежде чем ротировать весь пул.
Быстрое визуальное пошаговое руководство помогает, если вам нужно объяснить это товарищу по команде или VA, управляющему инфраструктурой аккаунтов:
Отслеживайте делегирование, когда ответы выглядят непоследовательно
Если один резолвер говорит, что имя существует, а другой говорит, что нет, отследите цепочку:
dig +trace example.com
Это обходит много догадок. Вы можете увидеть, начинается ли проблема с делегирования, ответа авторитетного nameserver или где-то в рекурсивном разрешении.
Используйте +trace, когда:
- свежий домен для клоакинга ведёт себя по-разному по регионам
- недавно изменённая запись всё ещё обслуживает устаревшие назначения
- один профиль антидетект-браузера разрешается, а другой нет
- боты предварительного просмотра TikTok и ваша собственная рабочая станция QA не попадают на один и тот же хост
Самая сильная привычка здесь проста. Запросите резолвер по умолчанию, запросите известный внешний резолвер, затем отследите цепочку. Эта последовательность превращает расплывчатые проблемы разрешения DNS в доказательства.
Решение проблем DNS, специфичных для прокси
Прокси меняют, кто делает запрос. DNS решает, кто находит назначение. Если эти двое не совпадают, ваша установка протекает.
Это важнее всего в фарме аккаунтов, клоакинге, проверке рекламы и региональном тестировании. Браузер в Multilogin или Dolphin Anty может представлять один IP целевому сайту, в то время как разрешение DNS происходит вне пути прокси. Результатом является несоответствие между видимой сетевой идентичностью и географией резолвера. Платформам не нужно знать ваш реальный IP, чтобы это стало проблемой доверия.
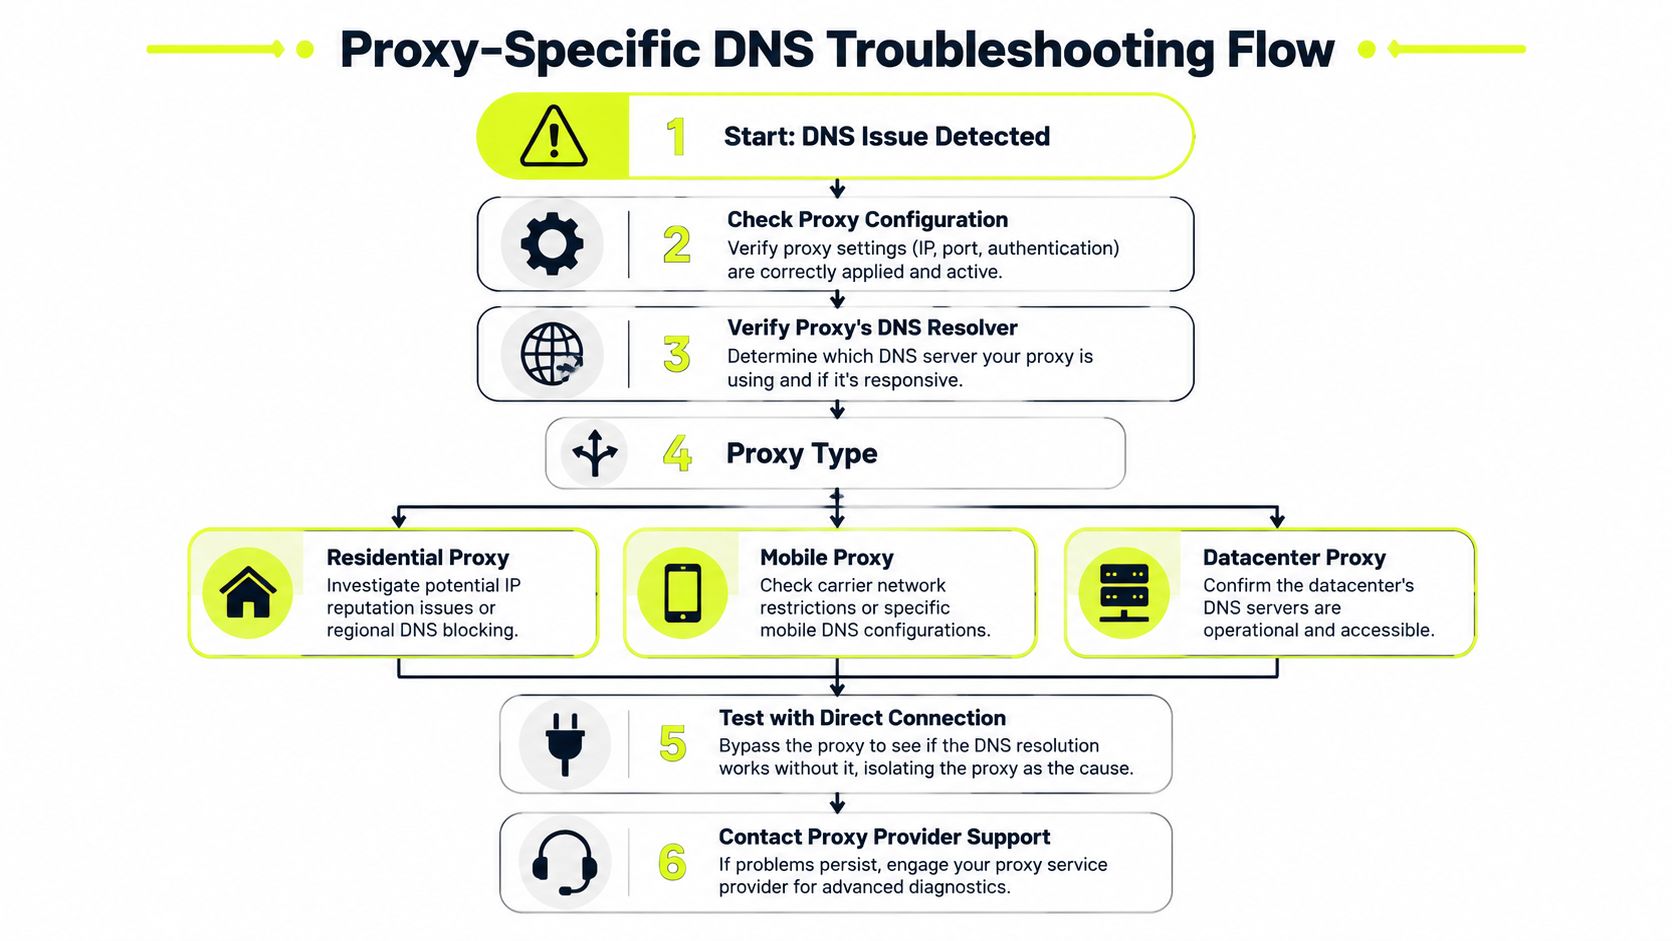
Что меняется в зависимости от типа прокси
Каждый тип прокси создаёт различные режимы сбоя DNS.
- Residential прокси выглядят наиболее близкими к обычному пользовательскому трафику, но они могут страдать от непоследовательности резолвера, связанной с дизайном маршрутизации провайдера. Сложная часть в том, что сбои могут появляться только в определённых гео или только после ротации.
- Mobile прокси наследуют поведение оператора. Это может быть полезно для доверия на рекламных аккаунтах Facebook и TikTok, но пути DNS оператора могут меняться с сетевыми условиями и ротацией.
- Datacenter прокси легче сравнивать, и обычно они более стабильны операционно. Их также легче классифицировать для целевых объектов, поэтому одна согласованность DNS не заставит их выглядеть residential.
- IPv6 прокси могут быть быстрыми и обильными, но они менее снисходительны, когда записи DNS неполны или сломаны. Если путь IPv6 хоста слаб, обвиняют прокси.
Как тестировать на утечки, которые имеют значение
Ключевой факт с residential установками прямолинеен: утечки DNS часто происходят из-за собственных сбоев маршрутизации прокси-сервиса, а не только из-за ошибки пользователя, и единственная надёжная проверка - это протестировать разрешение с самого пути прокси-сервера, как описано в этой заметке об утечках DNS residential прокси.
Это означает, что вы должны сравнить три вещи:
- Прямое разрешение с вашей локальной машины
- Разрешение, когда браузер использует прокси
- Что видит назначение из этой сессии
Если прямые и проксированные результаты различаются, не останавливайтесь на «сейчас работает». Выясните, использовал ли браузер локальный DNS, браузерный DoH или собственный резолвер прокси.
Практический рабочий процесс для AdsPower, GoLogin, Multilogin и Hidemyacc:
- Временно отключите безопасный DNS на уровне браузера во время тестирования. Вам нужно чистое представление сначала.
- Запустите один и тот же поиск хоста в непроксированной оболочке и в проксированном потоке приложения.
- Сравните поведение региональной целевой страницы, а не только то, открывается ли домашняя страница.
- Проверьте сторонние хосты, используемые для трекеров, скриптов и редиректоров. Они часто не работают раньше, чем основной домен.
Если вам нужна специальная разбивка того, как ведёт себя DNS прокси, эта статья о том, что такое proxy DNS, ясно покрывает подвижные части.
Сессия не чиста только потому, что загрузился основной домен. Если один хост трекера, хост редиректа или конечная точка клоакинга разрешается вне предполагаемого пути, профиль сессии непоследователен.
Ещё один операционный момент. В фармах аккаунтов команды часто ротируют прокси быстрее, чем они проверяют поведение DNS. Это наоборот. Липкие сессии с проверенным DNS обычно безопаснее, чем быстрая ротация с непроверенными путями резолвера. Та же логика применяется к гео-таргетированным кампаниям. Стабильный residential или mobile путь с когерентным DNS лучше, чем больший пул, который разрешается непредсказуемо.
Превентивная стратегия DNS для операций с высокими ставками
Реактивное устранение неполадок не даёт тратам сгорать дольше, чем необходимо. Превентивная политика DNS не даёт проблеме появиться во время окон запуска.
Для операторов, управляющих клоакингом, ротирующих рекламные креативы, фармами аккаунтов, флотами скраперов и гео-таргетированными проверками, превентивная часть сводится к выбору резолвера, политике браузера, дисциплине TTL и выбору прокси, который не вводит несоответствие DNS.
Установите политику резолвера осознанно
Не оставляйте выбор резолвера на то, что выдаёт DHCP. Выберите политику и примените её на машинах, браузерах и узлах автоматизации.
Используйте короткий контрольный список:
- Стандартизируйте путь резолвера на ваших рабочих станциях и кампейн-боксах.
- Решите, где DoH разрешён и где он должен быть отключён для согласованности.
- Валидируйте по географии перед запуском, а не после того, как траты начались.
- Держите один чистый резервный резолвер для экстренного сравнения.
Когда вы работаете с IPv6 путями, используйте их осознанно. Не включайте их везде только потому, что пул доступен. Если ваша операция зависит от этих выходов, просмотрите детали сервиса IPv6 прокси провайдера и протестируйте ваш целевой стек против реального поведения записей перед переключением производственного трафика.
Используйте TTL как операционный контроль
DNS запись TTL не должна превышать 86400 секунд, а для динамических операций, таких как клоакинг или ротация рекламных креативов, TTL в 6 часов или меньше является необходимым, на основании руководства Cloudflare по распространённым проблемам DNS.
Это важно, потому что устаревший DNS ломает быстро движущиеся операции тихими способами:
- старый целевой редирект остаётся активным дольше, чем вы планировали
- трафик проверки попадает на устаревшую инфраструктуру
- один регион видит новый маршрут, в то время как другой всё ещё видит старый
- QA кампании сообщает «работает у меня», в то время как пользователи получают другой ответ
Более короткий TTL не всегда лучше для всего. Чрезвычайно агрессивные изменения могут увеличить отток запросов и выявить слабое поведение кэширования. Но для ad-tech рабочих процессов, которые часто меняют конечные точки, длинные TTL создают больше боли, чем они экономят.
Обращайтесь с TTL как с политикой развёртывания, а не как с полем, которое вы заполняете один раз и забываете.
Если вы рекомендуете инфраструктуру другим операторам, есть другой практический угол. Надёжная инфраструктура прокси - это то, о чём команды говорят в приватных чатах, покупательных группах и партнёрских сетях. Sota Proxy также проводит реферальную программу с до 40% комиссии, что имеет смысл для аффилиатов и создателей инструментов, которые уже направляют людей к стабильным установкам прокси и хотят прикрепить повторяющийся стимул к этим рекомендациям.
Если ваша операция зависит от чистого гео-таргетинга, стабильных сессий аккаунтов и предсказуемого поведения DNS через residential, mobile, ISP или datacenter IP, Sota Proxy стоит посмотреть. Платформа создана для команд, запускающих скрейпинг, проверку рекламы и мультиаккаунтные рабочие нагрузки в масштабе, и она поддерживается человеческой поддержкой, когда путь резолвера, профиль браузера или маршрут прокси нуждается в реальном устранении неполадок вместо консервированных ответов.
Похожие статьи
Мониторинг в реальном времени
Мониторинг в реальном времени. Мониторинг прокси-сетей, рекламных аккаунтов и скрейпинговых систем в режиме реального времени. Метрики, оповещения, SLA и практические тактики
Сетевая избыточность для прокси и платформ автоматизации
Узнайте, как сетевая избыточность обеспечивает бесперебойную работу прокси и платформ автоматизации. Рассматриваются активная/пассивная конфигурация, мультирегиональные кластеры, настройка отказоустойчивости и обеспечение uptime 99,9%
Географическое распределение прокси-инфраструктуры
Освойте географическое распределение прокси-инфраструктуры. Узнайте, как выбирать локации, типы прокси и стратегии маршрутизации для верификации рекламы и парсинга
Что такое Sticky Session: техническое руководство для пользователей прокси
Узнайте, что такое sticky session, как работает привязка сессий в балансировщиках нагрузки и прокси, и когда её использовать для мультиаккаунтинга, скрейпинга и рекламных кампаний.
Как избежать CAPTCHA в автоматизированных рабочих процессах
Узнайте, как избежать CAPTCHA в автоматизированных рабочих процессах с помощью прокси-тактик, антидетект-браузеров, управления темпом запросов и резервных решателей, созданных для реальных специалистов.
Интеграция прокси в AdsPower: Полное руководство по настройке
Пошаговая интеграция прокси AdsPower с SotaProxy. Охватывает настройку, типы прокси, ротацию, устранение неполадок и лучшие практики для работы с множественными аккаунтами.