Керування кількома обліковими записами: безпечний масштабований фреймворк
Створіть безпечну, масштабовану систему керування кількома обліковими записами. Цей посібник охоплює моделювання загроз, проксі, антидетект-браузери та автоматизацію для медіабаєрів.
Зазвичай ви читаєте про керування кількома акаунтами після невдалого дня. Партія рекламних акаунтів Facebook потрапляє на перевірку. Кілька профілів TikTok переходять у стан огляду. Ферма акаунтів, яка вчора виглядала стабільною, починає руйнуватися цілими кластерами. Ви спочатку перевіряєте проксі, потім куки, потім налаштування антидетекту, потім свої скрипти. Через кілька годин ви розумієте, що проблема була не в одному інструменті. Проблема була в системі.
Ось у чому різниця між аматорськими та промисловими налаштуваннями. Якщо ви керуєте сотнями акаунтів через AdsPower, Dolphin Anty, GoLogin, Multilogin або Hidemyacc, одна позначена ідентичність може швидко поширитися, коли ваші профілі браузера, призначення проксі, використання обладнання та щоденний робочий процес не ізолюють збій належним чином. Так оператори втрачають вивірені активи, прогріті рекламні акаунти та геотаргетовані кампанії за один раз.
Керування кількома акаунтами працює лише тоді, коли ви ставитеся до нього як до інфраструктури. Це означає моделювання загроз насамперед, вибір проксі за завданням, ізоляцію профілів за правилами, автоматизацію з контролем темпу, моніторинг стану та повторюваний процес усунення несправностей. Якщо ви керуєте потоками клоакінгу, фермами акаунтів, верифікацією реклами або геоспецифічною доставкою Facebook і TikTok, вам потрібне налаштування, яке переживає помилки замість того, щоб їх посилювати.
Зміст
- Побудова вашої системи керування кількома акаунтами
- Почніть з моделі загроз та OPSEC
- Вибір вашої проксі-інфраструктури
- Налаштування профілів та керування сесіями
- Автоматизація робочих процесів життєвого циклу акаунтів
- Моніторинг стану та керування витратами
- Усунення типових системних збоїв
Побудова вашої системи керування кількома акаунтами
Позначення одного акаунта - це не катастрофа. Катастрофа - це коли це позначення розкриває решту вашого стека. Те, що насправді дозволяє кожна платформа, і що вона забороняє замість кількості, порівнюється у статті скільки акаунтів ви можете мати на кожній платформі. Агентства, що керують акаунтами креативників, стикаються з цією стіною першими, і процес їх роз'єднання описаний окремо.
Багато операторів досі будують систему навколо улюбленого антидетект-браузера та називають це системою. Це неправильно. AdsPower, Dolphin Anty, GoLogin, Multilogin і Hidemyacc - це просто контейнери. Проксі - це транспорт. Скрипти - це мультиплікатори сили. Обладнання - це базовий шар. Жодне з них не врятує вас, якщо ваші ідентичності перетинаються або ваш робочий процес дає витік.
Промисловий підхід простий. Кожен акаунт потребує чистої ідентичності, передбачуваного операційного шляху та можливості збоїти окремо. Якщо один рекламний акаунт Facebook отримує удар після перевірки клоакінгової кампанії, ця подія не повинна забруднювати інші рекламні акаунти, прогріті сторінки чи резервні профілі. Якщо ферма TikTok починає викликати перевірки в одному гео, ви повинні мати можливість ізолювати цю лінію без дотику до решти.
Що включає справжня система
Стійке налаштування керування кількома акаунтами зазвичай має ці частини:
- Ізоляція ідентичності: Один акаунт на профіль браузера, роз'єднані куки, сховище, відбиток та шлях проксі.
- Контроль мережі: Виділене призначення проксі за акаунтом або за суворо контрольованою групою.
- Дисципліна обладнання: Ніяких перехресних входів з особистих пристроїв, некерованих телефонів чи випадкових ноутбуків.
- Правила робочого процесу: Визначені прогрів, витрати, публікації та поведінка входу.
- Журналювання: Придатний аудиторський слід для змін профілю, призначення IP та дій оператора.
Практичне правило: Якщо ви не можете пояснити, чому акаунт був безпечним вчора і небезпечним сьогодні, у вас немає системи. У вас є купа інструментів.
Це основа для всього, що йде далі. Найсильніші оператори не проводять цілий день у пошуках чарівного браузера чи "невиявленого" проксі. Вони будують шари, які ускладнюють зв'язування акаунтів, полегшують виявлення помилок і полегшують локалізацію збоїв.
Почніть з моделі загроз та OPSEC
Більшість банів не є таємничими. Платформа пов'язала активи, які мали виглядати непов'язаними.
Ось чому OPSEC починається до того, як ви щось купуєте. Вам потрібна модель загроз. Не корпоративний документ. Набір правил про те, як ідентичності можуть зіткнутися між рекламними акаунтами Facebook і TikTok, вирощеними соціальними профілями, активами клоакінгу та інфраструктурою геоспрямованих кампаній.

Думайте як команда ризиків платформи
Платформі не потрібен один ідеальний сигнал. Їй потрібно лише достатньо перетинів, щоб згрупувати акаунти в один кластер оператора. Це перетин може походити від повторного використання IP, зіткнень відбитків, забруднення куків, витоків DNS, часу входу, перемикання пристроїв або поведінки оператора.
Напишіть свої правила простою мовою:
- Правило пристрою: Ніколи не заходьте в керовані акаунти з особистого пристрою.
- Правило профілю: Один акаунт на профіль антидетекту. Без винятків.
- Правило проксі: Один профіль прив'язується до одного виділеного шляху проксі.
- Правило оператора: Якщо кілька співробітників працюють з обліковими записами, призначайте групи облікових записів і підтримуйте фіксовані межі доступу.
- Правило відновлення: Ніколи не імпровізуйте кроки відновлення з забрудненого середовища.
Якщо ви не задокументуєте це, люди будуть відхилятися. Відхилення - це те, що спричиняє контамінацію.
Визначте, де відбувається зв'язування
Корисна модель загроз містить список усіх точок, де ідентифікаційні дані можуть просочитися одна в одну:
- Рівень браузера: Спільне локальне сховище, перекриття розширень, повторно використані відбитки.
- Мережевий рівень: Одна і та сама підмережа проксі, неправильний шлях DNS, невідповідна геолокація.
- Людський рівень: Вхід у неправильний профіль, копіювання облікових даних у неправильний контейнер, виконання ручних перевірок поза політикою.
- Поведінковий рівень: Ідентичні шаблони дій по групах облікових записів.
DNS - одна з найбільш недооцінених витоків. Якщо ви посилюєте налаштування браузера та проксі, перегляньте, як обробка DNS проксі впливає на послідовність ідентифікації, перш ніж довірити профілю зберігати вивірені активи.
Ставтеся до кожного облікового запису як до доказів. Якщо щось піде не так, ви повинні мати можливість простежити, де він знаходився, як підключався і хто з ним працював.
Побудуйте OPSEC, якому оператори зможуть реально слідувати
Складні правила не витримують реальних операцій. Використовуйте короткі контролі, які витримують втому:
- Чітко позначайте кожен профіль. Включайте платформу, гео, рівень облікового запису та оператора-власника.
- Розділяйте чутливі лінії. Не змішуйте високоцінні рекламні акаунти Facebook з одноразовими профілями для фармінгу в одному операційному пулі.
- Зафіксуйте робочий процес. Створення, прогрів, витрачання, масштабування та відновлення повинні відбуватися лише з затверджених середовищ.
- Негайно реєструйте винятки. Якщо хтось відкриває профіль без його проксі або змінює налаштування відбитка, записуйте це.
Хороший OPSEC спочатку здається суворим. Потім він стає причиною, чому одна погана контрольна точка залишається обмеженою одним обліковим записом.
Вибір вашої проксі-інфраструктури
Понеділок, 9:12 ранку. Один оператор відкриває здоровий рекламний акаунт з неправильного пулу IP. До обіду платформа пов'язала цей сеанс з кластером логінів з нижчим рівнем довіри, і одна помилка маршрутизації перетворилася на перевірки платежів, нові контрольні точки та роботу з очищення облікових записів, які годину тому були в порядку.
Ось чому вибір проксі - це інфраструктура, а не торгове рішення. Рівень проксі має відповідати цінності облікового запису, толерантності платформи, дії, що виконується, та способу роботи вашої команди. Якщо ці частини не узгоджені, решта стеку вас не врятує.
Вибирайте типи проксі за навантаженням та впливом збоїв
Тип проксі слід призначати так само, як ви призначаєте ліміти витрат або дозволи оператора. На основі ризику.
Резидентські проксі підходять для щоденного управління цінними обліковими записами. Зазвичай вони є найбезпечнішим варіантом за замовчуванням для Facebook, TikTok та перевірки реклами, чутливої до гео, оскільки IP-простір виглядає ближчим до звичайного споживчого трафіку. Вони коштують більше, ніж маршрути дата-центрів, але зазвичай коштують менше, ніж відновлення обмеженого облікового запису або заміна вивіреного активу.
Мобільні проксі належать до лінії найвищого ризику. Використовуйте їх для крихких облікових записів, роботи з відновлення, чутливих періодів прогріву або середовищ, де довіра важливіша за пропускну здатність. Вони можуть поглинути більше шуму, оскільки трафік мобільних операторів природно змішаний, але ця перевага супроводжується реальними компромісами: вища вартість, нижча узгодженість та слабша економіка для масових операцій.
Проксі дата-центрів призначені для одноразової роботи, перевірок, чутливих до швидкості, та допоміжних завдань, які не торкаються важливого стану облікового запису. Вони корисні для скрапінгу, автоматизації з низькими ставками та моніторингових завдань. Вони погане місце для економії на облікових записах з історією, потенціалом витрат або платіжною довірою.
IPv6 проксі виглядають привабливо на папері, оскільки пул адрес величезний. На практиці вони додають питання сумісності, які вам можуть не знадобитися під час реагування на інциденти. Якщо платформа, інструмент браузера або внутрішній скрипт обробляє IPv6 непослідовно, тепер у вас дві проблеми одночасно: довіра облікового запису та надійність транспорту.
Якщо вам потрібен технічний розбір компромісів між резидентськими, мобільними, дата-центровими та IPv6, цей посібник з типів проксі для різних навантажень є хорошим довідником.
Порівняння типів проксі для управління обліковими записами
| Тип проксі | Основне призначення | Рівень довіри | Вартість | Ключова слабкість |
|---|---|---|---|---|
| Резидентські | Управління акаунтами Facebook і TikTok, перевірка реклами, геотаргетовані кампанії | Високий | Середня | Дорожче, ніж дата-центр для масової роботи |
| Мобільні | Чутливі акаунти, крихкі ферми, дії з високим ризиком | Дуже високий | Висока | Вартість та нижча ефективність у масштабі |
| Дата-центр | Автоматизація з низькими ставками, підтримка скрапінгу, одноразові завдання | Низький | Низька | Легше для платформ ідентифікувати |
| IPv6 | Експерименти з великим пулом адрес, вибіркові навантаження | Змінний | Низька до середньої | Обмежена підтримка та непослідовна довіра |
Побудуйте правила маршрутизації, перш ніж купувати більше IP
Стабільне налаштування залежить менше від наявності багатьох проксі і більше від їх правильного призначення.
Прив'яжіть кожну групу облікових записів до затвердженого класу проксі. Розділіть трафік придбання, прогріву, витрачання, перевірки та QA, якщо ці дії створюють різний ризик. Тримайте високоцінні облікові записи поза спільними пулами, що використовуються для фармінгу або тестування. Якщо оператор може вільно переключати профіль з резидентського на дата-центр, тому що це дешевше того дня, система не під контролем.
Неефективні практики призводять до того, що команди марнують гроші. Вони купують преміум мобільні IP для кожного завдання, потім використовують їх для перевірок, які могли б виконуватися через дешевшу інфраструктуру. Або вони розміщують дохідні облікові записи на маршрутах з низькою довірою і витрачають заощадження пізніше на заміни, апеляції та затримані запуски.
Дешеві рішення щодо маршрутизації зазвичай зазнають невдачі в найдорожчій точці робочого процесу.
Кластеризація ризику має таке ж значення, як і якість самого проксі. Десять хороших облікових записів за однією підмережею, шаблоном ASN або маршрутом на рівні міста все ще можуть створити зв'язування, якщо шаблон використання неправильний. Розподіліть чутливі облікові записи по чистих пулах. Уникайте розміщення непов'язаних бізнес-підрозділів, пропозицій або рівнів облікових записів на інфраструктурі, яку можна буде пізніше співвіднести.
Для операцій клоакінгу та чутливих до перевірки тримайте трафік управління окремо від трафіку перегляду та верифікації. Якщо той самий мережевий шлях використовується для входу в актив, перевірки потоку цільової сторінки та валідації шляху перевірки, ви створюєте простежувані відносини, які платформа може вивчити постфактум.
Налаштування профілів та управління сеансами
Обліковий запис витримує тиск перевірок або гине через погану гігієну профілю. У великих флотах помилки профілів рідко виглядають драматично на початку. Один повторно використаний шаблон, один логін до активації проксі, один оператор, що відкриває неправильний актив з неправильного контейнера. Через тиждень платформа має достатньо збігів, щоб згрупувати облікові записи, які ніколи не повинні були перетинатися.
Ставтеся до профілю браузера як до контрольованого об'єкта ідентичності, а не як до шару зручності.
У верхній частині робочого процесу тримайте елементи керування сесією видимими для оператора.

Один профіль означає одну ідентичність
Один профіль отримує одну ідентичність облікового запису. Інструмент має менше значення, ніж правило. AdsPower, Dolphin Anty, GoLogin, Multilogin і Hidemyacc - всі провалюються однаково, коли команди ставляться до ізоляції профілів як до опціональної речі.
Чиста ідентичність зберігає власні cookie, локальне сховище, параметри цифрового відбитка, призначення проксі, часовий пояс, мовний стек і історію входів. Якщо резервні копії, адміністратори та тестові сесії використовують один контейнер, ви більше не керуєте однією ідентичністю. Ви створюєте змішаний артефакт, про який складніше міркувати і який складніше відновити після контрольної точки.
Практичне налаштування є простим:
- Використовуйте один профіль браузера на обліковий запис. Не розміщуйте резервні логіни, адміністративний доступ або тестову активність в одному контейнері.
- Тримайте презентацію пристрою стабільною. User-agent, розмір екрана, часовий пояс, мова та поведінка WebRTC повинні відповідати нормальному шаблону роботи облікового запису і залишатися незмінними з часом.
- Тримайте геолокацію узгодженою. Якщо обліковий запис зазвичай працює з одного міста чи регіону, не перекидайте його між непов'язаними локаціями, тому що того дня доступний інший пул проксі.
- Повністю розділяйте сховище. Cookies, кеш, локальне сховище та збережені сесії залишаються специфічними для облікового запису, інакше ізоляційний шар втрачає будь-яке значення.
Для високоцінних активів стандартизуйте шаблон профілю до того, як ваша команда торкнеться живого інвентарю. Якщо ви використовуєте Multilogin у продакшені, перегляньте як середовища Multilogin поєднуються з контрольованою маршрутизацією проксі і зафіксуйте цей шаблон перед розгортанням.
Липкі сесії проти ротації
Політика сесій ламає більше налаштувань, ніж якість проксі.
Постійні ідентичності потребують безперервності. Робота з рекламними кабінетами Facebook, прогрів TikTok, обробка пошти, перевірки платежів та рутинні входи операторів зазвичай працюють краще на липких сесіях, тому що обліковий запис продовжує представлятися зі стабільного мережевого контексту. Широкий скрапінг, одноразові перевірки та інші периферійні завдання можуть використовувати ротацію, тому що ці дії не визначають довгострокову ідентичність таким же чином.
Помилка не в виборі липкої чи ротаційної сесії. Помилка в тому, щоб дозволити операторам перемикатися між ними на основі зручності. Поведінка сесії є частиною вашої моделі ідентичності, тому вона потребує письмового правила, прив'язаного до типу завдання.
Використовуйте цей шаблон:
- Використовуйте липкі сесії для входів в облікові записи, прогрітих активів, роботи з платежами, активності в пошті та будь-якого робочого процесу, який повинен виглядати безперервним.
- Використовуйте ротаційні сесії для високооб'ємних допоміжних завдань, зовнішніх перевірок, скрапінгу та одноразових взаємодій.
- Встановлюйте вікна ротації за чутливістю завдання. Швидкі зміни IP під час використання облікового запису можуть виглядати синтетично. Дуже довга постійність у пулі з низькою довірою може створити власні проблеми.
- Задокументуйте політику. Оператори не повинні вгадувати, чи належить завдання до липкої чи ротаційної лінії.
Швидка ротація під час активності побудови ідентичності створює шум. Довготривалі сесії в неправильній мережі створюють зв'язки.
Короткий огляд допоможе, якщо ви навчаєте членів команди логіці налаштування перед тим, як передати їм живі облікові записи.
Уникайте помилок у профілях, які призводять до кластерів
Найдорожчі помилки - це повторювані та операційні.
Вхід у систему до того, як проксі прив'яже сесію - одна з них. Так само як і надто агресивне клонування успішного шаблону браузера та забування, що скопійовані налаштування можуть зберігати збіги між групами ідентичності. Ще одна поширена проблема - забруднення оператором. Один співробітник перестрибує між непов'язаними профілями, повторно використовує звички, закладки або робочі процеси та створює поведінковий зв'язок, який ваші інструменти ніколи не відстежували.
Ось чому управління профілями має бути пов'язане з рештою системи. Призначення обладнання, правила проксі, шаблони браузерів, дозволи операторів і маршрутизація завдань - усе це має узгоджуватися. Якщо один рівень каже, що обліковий запис належить до кластера роздрібної торгівлі США, а інший дозволяє тому ж оператору відкрити його зі змішаної робочої станції для тестування, система є непослідовною, навіть якщо відбиток виглядає чистим на папері.
Зокрема для TikTok, платформа дозволяє максимум 3 облікові записи на одному пристрої без зовнішнього програмного забезпечення, і щоб вийти за ці межі, потрібне окреме обладнання або інструменти управління, такі як Shift, згідно з посібником Shift з управління кількома обліковими записами TikTok. Розглядайте це як обмеження платформи, а не щось, що антидетект-браузер автоматично скасовує.
Автоматизація робочих процесів життєвого циклу облікових записів
Автоматизація необхідна. Погана автоматизація - дорога.
Якщо ви керуєте рекламними обліковими записами Facebook і TikTok, фермами облікових записів, профілями підтримки для клоакінгу або гео-таргетованими каналами публікації у великих масштабах, ручна робота швидко стає вузьким місцем. Але відповідь не в тому, щоб усе скриптувати на машинній швидкості. Платформи оцінюють поведінку, а не лише середовище. Найкраще налаштування все одно може зазнати невдачі, якщо патерн дій виглядає синтетичним.
Автоматизація не працює, коли вона діє як бот
Більшість інструментів можуть клікати, публікувати, прокручувати та заповнювати форми. Це не складна частина. Складна частина - це темп.

Критичним прогалиною в багатооблікових операціях є відсутність заснованих на даних фреймворків для темпу поведінки, схожої на людську. Існуючі поради зазвичай радять операторам розставляти графіки, але не надають вимірних інтервалів взаємодії, що має значення, оскільки платформи посилюють перевірки швидкості на Facebook і TikTok, як описано в огляді управління кількома онлайн-обліковими записами від DesignRush.
Це означає, що ви не повинні довіряти загальним порадам на кшталт "просто додайте випадкові затримки". Вам потрібна логіка темпу, прив'язана до етапу облікового запису, типу дії та рівня ризику.
Будуйте робочі процеси навколо етапів облікового запису
Автоматизація працює краще, коли кожен обліковий запис проходить через контрольований життєвий цикл замість одного гігантського скрипту.
- Етап створення: Встановити ідентичність, забезпечити послідовність профілю, виконувати лише дії з низьким ризиком.
- Етап розігріву: Додати перегляд, нормальне переміщення сторінками, обмежені соціальні дії та легкий час перебування.
- Операційний етап: Використовувати обліковий запис для його фактичної роботи, чи то управління рекламою, публікацій, фармінгу або верифікації.
- Етап обслуговування: Підтримувати обліковий запис активним реалістичними перевірками, незначними оновленнями та поведінкою з низьким шумом.
- Етап виведення або карантину: Чисто припинити активність, коли обліковий запис слабшає або стає забрудненим.
Скрипт не повинен питати: "Що я можу автоматизувати?" Він повинен питати: "Що цей обліковий запис правдоподібно робив би сьогодні?"
Це різниця між автоматизацією, яка масштабується, та автоматизацією, яка створює синхронізовану невдачу.
Багато операторів будують це за допомогою Python, тому що він достатньо гнучкий для обробки керування браузером, планування, управління файлами та виконання на основі правил. Якщо ви структуруєте оркестрацію завдань або допоміжні скрипти, цей довідник робочих процесів XML і Python є практичною відправною точкою.
Що працює в реальних операціях
Найбезпечніші патерни автоматизації зазвичай мають кілька спільних рис:
- Вони порушують рутину. Публікація всіх облікових записів у ту саму хвилину - ліниво та помітно.
- Вони розділяють класи облікових записів. Фармінговий профіль TikTok не повинен поводитися як обліковий запис з рекламними витратами.
- Вони адаптуються до стану. Контрольні точки, затримки та запити на перевірку повинні автоматично призупиняти скрипти.
- Вони зберігають безперервність. Той самий обліковий запис повинен зберігати ті самі припущення про середовище, якщо немає задокументованої міграції.
Використовуйте автоматизацію для усунення повторюваної роботи оператора. Не використовуйте її для примусового збільшення обсягу облікових записів понад те, що можуть підтримувати ваші засоби контролю ідентичності.
Моніторинг здоров'я та управління витратами
Якщо ви лише реагуєте після того, як облікові записи помирають, ви вже запізнилися.
Стабільне управління кількома обліковими записами залежить від випереджальних індикаторів. Вам потрібно відстежувати дрейф здоров'я до того, як він стане хвилею банів. Це стосується облікових записів, проксі, профілів і звичок операторів. Це також стосується витрат. Налаштування може бути технічно чистим і все одно витікати гроші через погане узгодження проксі, роздуте використання даних або ліниві вибори інструментів. Прогоніть свій реєстр через калькулятор вартості стеку, і витік зазвичай з'явиться в одному рядку.
Відстежуйте випереджальні індикатори, а не лише бани
Простий стек моніторингу повинен щодня відповідати на ці питання:
- Стан облікового запису: Активний, на контрольній точці, вимкнений, обмежений, на перевірці.
- Продуктивність проксі: Послідовність успіху, збої з'єднання, гео-послідовність, надійність сесії.
- Цілісність профілю: Останній шлях входу, зміни конфігурації, несподівані зміни середовища.
- Активність оператора: Хто торкався чого, коли і з якого затвердженого робочого процесу.
Для команд, які управляють цінними обліковими записами, глибина відносин є найкращим випереджальним індикатором в управлінні корпоративними обліковими записами, оскільки картографоване охоплення зацікавлених сторін перемагає залежність від одного каналу, згідно з посібником з управління обліковими записами від Arpedio. Та сама логіка застосовується тут в іншій формі. Не покладайтеся на один сигнал. Здорова операція зчитує кілька сигналів перед дією.
Контролюйте витрати, не послаблюючи налаштування
Більшість марнотратства проксі виникає через невідповідне використання. Оператори платять за маршрути високої довіри для завдань низької цінності, або вони економлять на чутливих завданнях і платять пізніше через втрати.
Використовуйте процес перегляду витрат, побудований навколо класів завдань:
| Клас завдання | Рекомендований підхід | Помилка у витратах, якої слід уникати |
|---|---|---|
| Цінні рекламні акаунти | Надавайте пріоритет чистішій, більш стабільній інфраструктурі | Використання маршрутів з низьким рівнем довіри для економії короткострокових витрат |
| Фармінг та прогрів | Підбирайте якість проксі відповідно до цінності та віку акаунта | Переплата за преміум-маршрути для одноразових активів |
| Скрейпінг та допоміжні завдання | Використовуйте швидкісну інфраструктуру там, де довіра менш критична | Витрата дорогого трафіку на завдання, не пов'язані з ідентифікацією |
Відстежуйте використання за робочими процесами, а не лише за рахунками від провайдерів. Якщо один канал споживає забагато даних, перевірте скрипт, перш ніж звинувачувати пул проксі. Якщо один оператор постійно спалює дорогі сесії, виправте процес.
Є також практичний фінансовий аспект. Деякі команди компенсують витрати на інфраструктуру через партнерські програми, пов'язані з інструментами, які вони вже рекомендують. Наприклад, реферальна програма Sota Proxy пропонує до 40% комісії, що може допомогти покрити регулярні витрати на проксі, коли ви рекомендуєте інших операторів або клієнтів у той самий стек.
Усунення поширених системних збоїв
Ви входите в систему о 9:10 ранку і бачите шість відключених акаунтів на двох платформах. Неправильною реакцією буде почати міняти проксі, відкривати профілі та повторювати входи один за одним. Це знищує слід, який вам потрібен.
Ставтеся до збоїв як до інциденту. Заморозьте постраждалі активи, збережіть середовище та працюйте від спільних змінних назовні. У великій системі мета полягає не лише у відновленні одного акаунта. Мета - визначити, чи проблема знаходиться в ідентичності, інфраструктурі, автоматизації, поведінці оператора чи самій платформі, перш ніж вона пошириться.
Проаналізуйте патерн збою, перш ніж щось змінювати
Почніть зі стримування. Зупиніть автоматизацію на постраждалому кластері. Заблокуйте операторів від відкриття цих профілів, поки не зробите знімок основних даних: ідентифікатори акаунтів, ідентифікатори профілів, призначений проксі чи шлюз, шаблон пристрою чи браузера, остання успішна дія, остання невдала дія та точне часове вікно. Централізований журнал тут не є опціональним. Якщо ви не можете відтворити, хто торкався акаунта, з якого середовища та що змінилося за останній день, усунення несправностей перетворюється на здогадки.
Потім класифікуйте інцидент трьома питаннями:
- Це ізольований чи кластерний збій? Кластер зазвичай означає, що відмовила спільна залежність.
- Що спільного між збоями? ASN проксі, підмережа, шаблон профілю, метод імпорту cookies, оператор, скрипт автоматизації, джерело фінансування, тип кампанії.
- Що змінилося перед подією? Нові правила маршрутизації проксі, оновлення браузера, зміни розширень, клонування профілю, змінена частота прогріву, новий потік входу.
Цей порядок має значення. Команди, які відразу переходять до "виправлення", часто викликають вторинні прапори, змінюючи кілька змінних одночасно.
Якщо кілька акаунтів відмовляють разом, спочатку перевірте спільний шар. Якщо один акаунт відмовляє окремо, перевірте локальну ідентичність та останні дії на цьому акаунті.
Поширені шляхи відмов
Симптом: Кілька рекламних акаунтів Facebook зазнали проблем у одному часовому вікні.
Ймовірна причина: Деградація спільного пулу проксі, погана репутація IP, перекриття підмереж або один оператор, який застосовує ту саму рутину для всієї групи.
Відповідь: Заморозьте кластер. Витягніть історію входів та дій для кожного постраждалого акаунта. Перевірте, чи вони спільно використовували той самий вихідний канал, збірку браузера або робочий процес фінансування. Не відкривайте їх повторно просто, щоб підтвердити, що вони все ще відключені.
Симптом: Один акаунт отримує прапор, тоді як сусідні акаунти залишаються здоровими.
Ймовірна причина: Локальне забруднення. Це зазвичай означає непослідовні дані відбитка, порушену політику сесій, неохайну обробку cookies або поведінку, яка надто швидко зросла на цьому активі.
Відповідь: Перегляньте запис профілю перед відновленням. Подивіться на вік облікових даних, вік сесії, останню історію IP, останній стан пристрою та точну послідовність дій перед прапором.
Симптом: Створення або вхід в акаунт TikTok продовжує відмовляти навіть на чистому маршруті.
Ймовірна причина: Повторне використання облікових даних або слабке розділення ідентичності. TikTok особливо чутливий до повторно використаних даних реєстрації та повторюваних патернів акаунтів, як зазначено в посібнику RecurPost з керування акаунтами TikTok.
Відповідь: Видавайте унікальні електронні адреси, номери телефонів, деталі відновлення та записи профілів для кожного акаунта. Проаудитуйте свій робочий процес створення, а не лише проксі.
Симптом: Обсяг CAPTCHA зростає по активних профілях.
Ймовірна причина: Ротація занадто агресивна, діапазони IP перевикористані, відбитки профілів занадто схожі або час автоматизації став занадто регулярним.
Відповідь: Перегляньте політику ідентичності в цілому. Перевірте правила прив'язки, варіативність профілів, час запитів та чи останні зміни в автоматизації зробили трафік синтетичним.
Перетворюйте кожен інцидент на системне виправлення
Стабільна операція веде короткий постмортем по кожному серйозному збою. Записуйте основну причину, постраждалі активи, радіус ураження, метод виявлення та контроль, який би запобіг цьому. Потім оновіть SOP, шаблон або правило маршрутизації, яке спричинило проблему.
Це різниця між випадковим управлінням акаунтами та справжньою системою. Відновлення має значення, але стримування збою має більше значення. Одне погане рішення щодо проксі, один клонований шаблон профілю або один необережний оператор можуть спалити набагато більше, ніж акаунти, які ви бачите на першому оновленні панелі.
Якщо ваша операція залежить від стабільного доступу до акаунтів Facebook та TikTok, чистих географічно орієнтованих сесій та призначення проксі, яке ви можете контролювати, Sota Proxy варто переглянути. Платформа підтримує резидентну, мобільну, ISP, IPv6 та дата-центрову інфраструктуру, таргетинг на рівні міста в понад 220 геолокаціях та панель управління, яка робить ротацію, прив'язні сесії та моніторинг використання простішими для керування у продакшені.
Схожі статті
Найкращі альтернативи Brightdata для команд з проксі у 2026 році
Ознайомтеся з найкращими альтернативами brightdata для скрейпінгу, верифікації реклами та геотаргетованих кампаній у 2026 році, а також порадами щодо міграції.
Таргетинг за поштовими індексами для рекламних кампаній: практичний посібник
Таргетинг за поштовими індексами для медіабаєрів та команд трафік-арбітражу. Охоплює налаштування проксі, правила рекламних платформ, ризики виявлення та найкращі практики.
Що таке прямий проксі: повний посібник на 2026 рік
Дізнайтеся, що таке прямий проксі, як він працює для вихідного трафіку та чому команди використовують його з антидетект-браузерами для Facebook, TikTok і скрейпінгу.
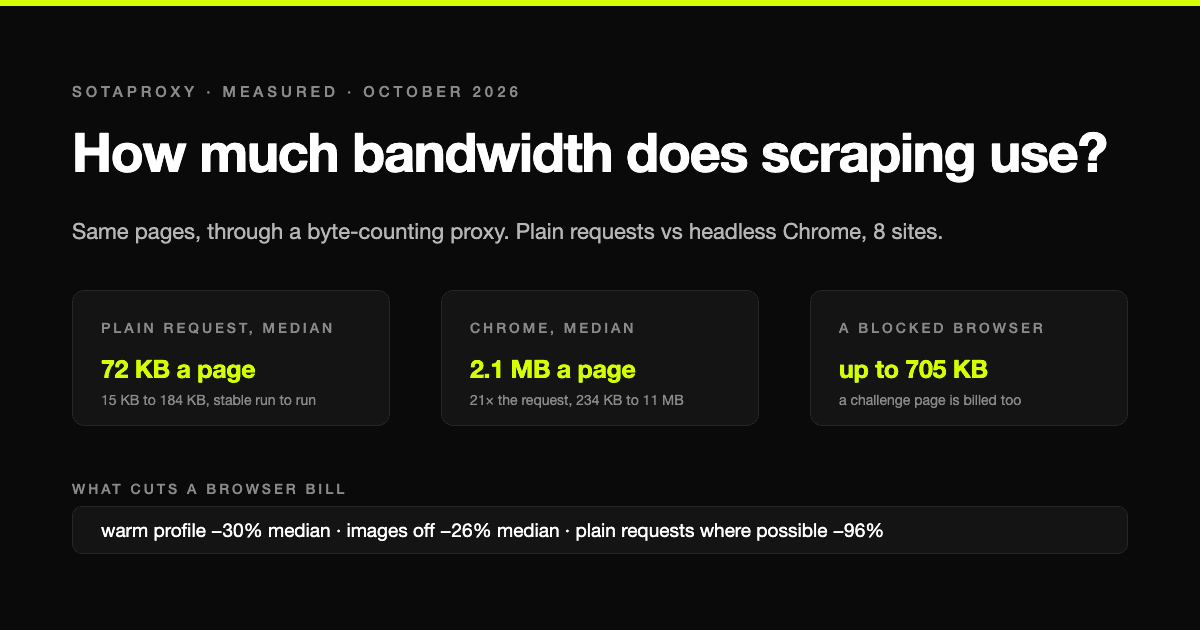
Скільки трафіку з'їдає парсинг? Заміряли: requests проти headless Chrome
На резидентських проксі ви платите за гігабайт, тож суму в рахунку визначає спосіб парсингу. Ми завантажили ті самі сторінки простими HTTP-запитами та через headless Chrome, пропустивши все через проксі, що рахує кожен байт: медіанна сторінка коштувала 72 КБ у першому випадку і 2,1 МБ у другому, різниця у 21 раз. А ще скільки насправді дають вимкнення картинок, повторне використання браузера і в що обходяться блокування.
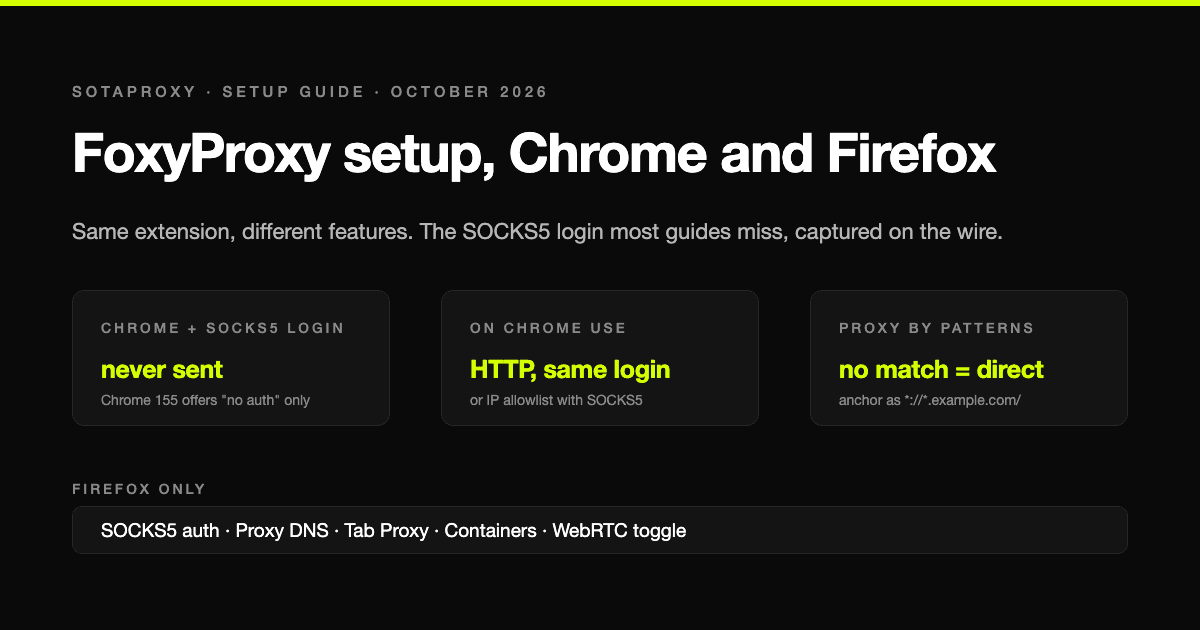
Налаштування FoxyProxy у 2026: Chrome, Firefox, шаблони та логін SOCKS5, який Chrome ігнорує
FoxyProxy однаково виглядає в Chrome і Firefox, але вміє в них різне. Покрокове налаштування версії 9, синтаксис шаблонів, який справді спрацьовує, і обмеження, про яке мовчить більшість гайдів: у Chrome SOCKS5-проксі з логіном працювати не може, і ми підтвердили це, перехопивши те, що надсилає Chrome.

Скільки акаунтів Google і Steam можна мати у 2026 році
Дві платформи циклу, де кількість акаунтів справді не обмежена, а обмеження сховане деінде. Google дозує номери телефонів і не каже, скільки акаунтів можна завести на один номер. Steam дозволяє реєструвати скільки завгодно акаунтів, але тримає кожен в урізаному режимі, доки на ньому не витрачено $5. Розбираємо правила за сторінками самих Google і Valve та дивимося, що насправді пов'язує два акаунти між собою.