Cómo Solucionar Errores de Certificado SSL con Proxies y Navegadores
No dejes que los errores de certificado SSL arruinen tus campañas. Esta guía ofrece soluciones técnicas para configuraciones de proxy, navegadores antidetección y automatización multi-cuenta.

Estás revisando landing pages en AdsPower o GoLogin, una cuenta publicitaria de Facebook se está calentando, los creativos de TikTok están divididos por geo, y de repente el navegador muestra una advertencia de certificado. La reacción fácil es culpar al sitio de destino. Eso suele estar equivocado.
Para operadores multi-cuenta, los errores de certificado SSL generalmente se encuentran en algún punto del camino entre el perfil y el sitio. Capa de proxy. Almacén de confianza local. Escaneo HTTPS del antivirus. Un perfil de navegador con certificados raíz obsoletos. Una salida residencial defectuosa. Un proxy móvil que funciona en un perfil pero falla en otro. Si ejecutas flujos de cloaking, farming de cuentas o verificación de anuncios entre regiones, esa distinción importa. Puedes perder una hora reemplazando dominios cuando la falla real está en tu propio stack.
Tabla de Contenidos
- Por Qué los Errores de Certificado SSL Detienen Tus Operaciones
- Un Flujo de Triaje para Diagnóstico Rápido SSL TLS
- Resolviendo Problemas Comunes de Certificados del Lado del Servidor
- Cómo los Proxies y Navegadores Antidetección Interceptan Tu Tráfico
- Diagnósticos Avanzados Usando Comandos OpenSSL
- Construyendo una Configuración de Proxy Resiliente para Prevenir Errores
Por Qué los Errores de Certificado SSL Detienen Tus Operaciones
Los errores de certificado SSL no solo bloquean la carga de una página. Rompen flujos de trabajo que dependen de la consistencia. Si estás rotando perfiles entre Facebook Business Manager, TikTok Ads Manager, páginas de revisión con cloaking, prelanders de afiliados o tiendas farmeadas, una falla de confianza puede parecer una señal de fraude, una landing page muerta o un problema de proxy cuando ninguno de esos es el caso.
El mayor error que veo es asumir que el servidor remoto siempre está roto. Ese es el camino estándar de troubleshooting en la mayoría de los blogs, pero pasa por alto un problema que importa más a los equipos de ad-ops. Muchas fallas SSL ocurren del lado del cliente, especialmente cuando el tráfico está siendo interceptado por escaneo HTTPS del antivirus, proxies corporativos o certificados raíz inyectados localmente, como WebsitePulse señala en su desglose de errores comunes de certificado SSL.
Cómo se ve esto en trabajo real de ad-ops
Lo verás en patrones como estos:
- Un perfil falla, otro funciona: Misma URL, mismo destino, contenedor de navegador diferente. Eso usualmente apunta a varianza en el almacén de confianza del perfil, no al sitio.
- Residencial funciona, datacenter falla: El destino puede estar reaccionando de manera diferente al camino o el proveedor de proxy puede estar alterando el manejo del tráfico.
- La conexión base funciona, antidetección falla: Piensa en almacén de certificados local, interceptación a nivel de navegador o manejo SSL a nivel de perfil.
- Solo una geo falla: Eso puede ser un problema de salida de proxy, una capa de interceptación regional o un camino de confianza obsoleto en esa ruta.
Regla práctica: Si la misma URL carga bien en tu navegador local limpio pero falla dentro de AdsPower, Dolphin Anty, GoLogin, Multilogin o Hidemyacc, trátalo primero como un problema de stack.
Por qué la advertencia importa operacionalmente
Para arbitraje de tráfico, los errores SSL causan tres problemas inmediatos:
| Área operacional | Qué se rompe | Qué te cuesta |
|---|---|---|
| Revisión y lanzamiento de anuncios | Las páginas de revisión o landing pages no abren de manera confiable | Retrasos, verificaciones rechazadas, malas decisiones de enrutamiento |
| Farming de cuentas | Las sesiones de calentamiento se ven inestables o sospechosas | Más reintentos manuales, más ruido en el historial de cuenta |
| Pruebas geo y cloaking | Las verificaciones regionales devuelven falsos negativos | Conclusiones incorrectas sobre la salud de la oferta |
Una configuración limpia de servidor proxy SSL ayuda, pero solo si separas defectos de certificado del servidor de interceptación del camino del cliente. Ese es el cambio central. Deja de preguntar primero "¿está roto el sitio?". Pregunta "¿qué en mi ruta está reescribiendo, inspeccionando o fallando en la confianza?"
Un Flujo de Triaje para Diagnóstico Rápido SSL TLS
Cuando gestionas muchas cuentas, necesitas un camino corto hacia la causa raíz. No una teoría. Una secuencia de decisión.
A partir de junio de 2025, el 88,08% de los sitios web usan HTTPS, lo que significa que el manejo de certificados afecta casi todo lo que tocas. Las fallas siguen siendo costosas. Network Solutions menciona incidentes incluyendo Azure en 2014 y el CDN de GitHub y Spotify en 2020 después de que certificados expirados causaran interrupciones. Para operadores, eso significa dos cosas. Los errores de certificado son lo suficientemente comunes como para esperarlos, y lo suficientemente costosos como para hacer triaje rápido.
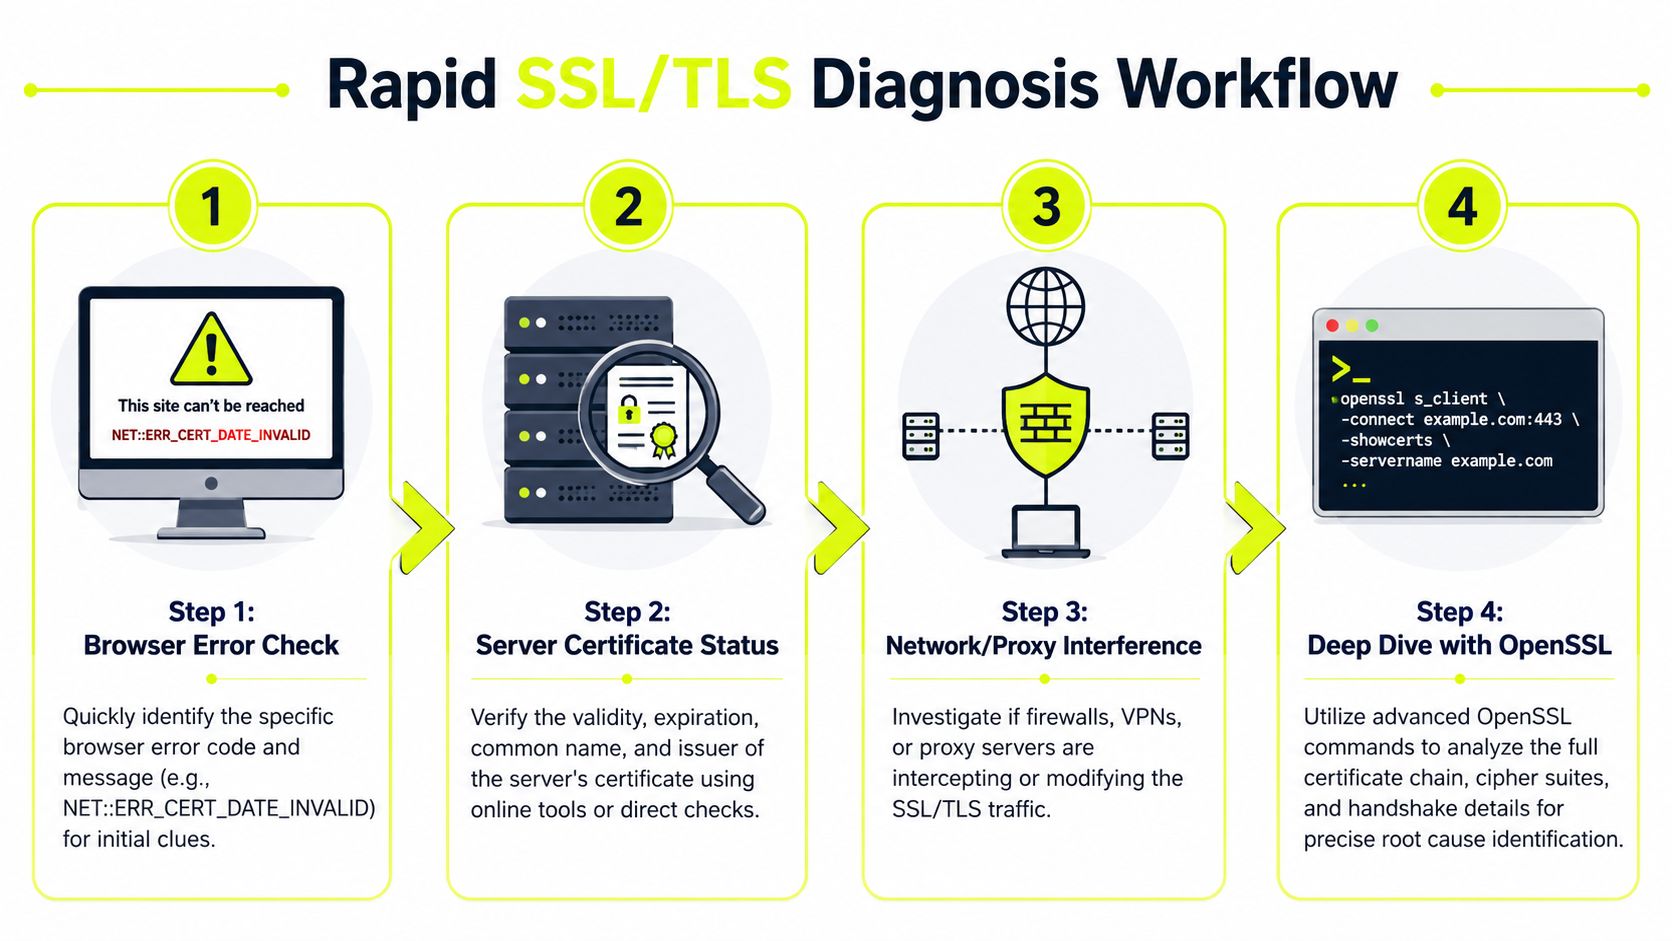
El flujo de aislamiento de sesenta segundos
Ejecuta estas verificaciones en orden. No las saltes.
Lee el error exacto del navegador
Anota el código.NET::ERR_CERT_DATE_INVALID,ERR_CERT_AUTHORITY_INVALIDy errores de hostname apuntan en direcciones diferentes. Si no capturas la cadena exacta, comenzarás a adivinar.Reintenta la URL fuera del perfil
Abre la misma URL en un navegador del sistema limpio sin proxy. Si carga ahí, el destino probablemente está bien y tu camino está sucio.Reintenta con el mismo proxy en un cliente diferente
Prueba la misma salida en cURL u otro contenedor de navegador limpio. Si el error sigue al proxy, tu ruta de proveedor, reputación de IP o comportamiento de interceptación es la falla probable.Prueba sin proxy, luego con otro tipo de proxy
Residencial, móvil, datacenter e IPv6 se comportan de manera diferente en la práctica. Residencial y móvil usualmente se ven más naturales para plataformas publicitarias, pero pools de baja calidad pueden aún romper cadenas de confianza o producir rutas inestables. Datacenter es más limpio para repetibilidad, pero más propenso a encontrar controles de política en destinos sensibles. IPv6 puede estar bien cuando el destino y tus herramientas lo soportan correctamente, pero agrega otra variable de compatibilidad.
Lógica de ramificación rápida
Usa esta matriz rápida:
- Falla en todas partes: probablemente problema de certificado del lado del servidor.
- Falla solo en un perfil antidetección: problema de perfil de navegador o confianza local.
- Falla solo en un proveedor de proxy: ruta de red o interceptación del lado del proxy.
- Falla solo en un país o ruta de operador: problema de salida regional, inconsistencia de ruta de proxy o varianza de confianza del cliente.
No arregles un problema de certificado con reinicios aleatorios de navegador. Primero prueba si el error sobrevive sin el proxy.
Algunas verificaciones que ahorran tiempo
- Verifica primero la autorización: Un flujo de autenticación de proxy mal configurado puede producir comportamiento engañoso del navegador. Si la ruta misma es inestable, resuélvelo antes de las pruebas SSL. Esta guía sobre 407 proxy authorization required es relevante cuando la capa de proxy está fallando antes de que la sesión TLS se establezca.
- Compara una ruta pegajosa con una ruta rotativa: Rotar demasiado pronto oculta la salida mala y convierte un problema reproducible en ruido.
- Prueba el reloj de la máquina base: El desajuste de tiempo aún causa advertencias de certificado falsas y es fácil de pasar por alto en cajas rentadas o máquinas de farm antiguas.
El orden importa
Una secuencia práctica de troubleshooting es verificar el certificado mismo, luego cobertura de hostname, luego cadena completa, luego soporte de protocolo y cifrado. UptimeRobot también recomienda configurar alertas de expiración al menos 30 días antes del vencimiento para que los problemas de renovación se detecten antes de que los usuarios vean fallas, y señala que el máximo de certificados públicos es 398 días con la industria moviéndose hacia validez de 47 días para 2029 en proyecciones, lo que aumenta la necesidad de automatización y validación continua. Esa orientación aparece en el flujo de trabajo de troubleshooting de errores de certificado SSL de UptimeRobot.
Resolviendo Problemas Comunes de Certificados del Lado del Servidor
A veces el sitio realmente es el problema. Aún necesitas identificarlo rápidamente, incluso si no puedes arreglarlo.
Los errores de certificado SSL más comunes del lado del servidor caen en tres categorías. Certificados expirados, desajuste de hostname y cadena incompleta. Tu trabajo no es reparar el servidor de origen. Tu trabajo es decidir si esperar, reenviar o eliminar el destino del flujo de trabajo actual.
Certificados expirados
Este es directo. El certificado del sitio expiró, o el sitio está sirviendo uno antiguo en el endpoint que alcanzaste. Los navegadores usualmente hacen eso obvio.
Eso importa más ahora porque los tiempos de vida de certificados se acortaron. En 2020, los principales navegadores se alinearon en un período de validez máximo de 398 días para certificados SSL, reemplazando tiempos de vida más largos y forzando renovaciones más frecuentes. El análisis de CrowdStrike sobre riesgo de certificados SSL expirados también señala proyecciones de que los tiempos de vida podrían caer a seis meses para 2026, lo que significa que los operadores deben esperar que los errores relacionados con expiración sigan apareciendo más a menudo.
Lo que esto te dice operacionalmente:
- En un dominio de empresa con marca: probablemente negligencia temporal, no necesariamente una configuración hostil.
- En un funnel desechable o lander de afiliado: a menudo una señal de que el stack está mantenido de manera laxa. Trata todos los caminos relacionados con precaución.
- En un endpoint de plataforma: escala rápido. Puede resolverse rápidamente, pero no sigas reintentando la misma ruta rota.
Desajuste de hostname
Esto aparece cuando el certificado no cubre el host que solicitaste. Ejemplo común: el certificado es válido para www pero no para el dominio desnudo, o viceversa.
Para equipos de ad-ops, esto usualmente significa una de dos cosas. O la lógica de redirección del destino es descuidada, o tu camino de cloaking está aterrizando en un host que no estaba incluido en el certificado. Si estás verificando URLs de revisión de anuncios, URLs de landing finales y saltos de prelander, compara el host exacto en cada paso.
Si el desajuste está en un dominio central, no fuerces actualizaciones. Prueba el host alternativo inmediatamente e inspecciona la cadena de redirección.
Cadena de certificados incompleta
Este es el clásico caso de "el certificado hoja se ve bien pero el navegador aún se queja". El sitio puede presentar el certificado del servidor pero omitir un certificado intermedio, o presentar la cadena de una manera que algunos clientes no les gusta.
Por eso un navegador puede pasar mientras otro falla. Clientes más antiguos, perfiles endurecidos y almacenes de confianza extraños son menos tolerantes. Para operadores, la señal es útil. Un destino con problemas de cadena puede pasar en una máquina y fallar dentro de un perfil de navegador bloqueado o a través de un camino de proxy más estricto.
Qué hacer cuando no puedes arreglar el servidor
Usa esta tabla de decisión:
| Tipo de error | Qué significa usualmente | Tu mejor movimiento |
|---|---|---|
| Certificado expirado | Falla de renovación o despliegue obsoleto | Pausa verificaciones, reintenta más tarde, evita escalar tráfico hacia él |
| Desajuste de hostname | Mala redirección o host incorrecto en flujo | Prueba host alternativo, inspecciona camino de redirección |
| Cadena incompleta | Despliegue TLS mal configurado | Verifica en otro navegador o ruta antes de culpar al proxy |
Si estás comprando tráfico a velocidad, la movida correcta suele ser clasificar el destino y seguir adelante. No quemes sesiones de cuenta en un camino de confianza muerto.
Cómo los Proxies y Navegadores Antidetección Interceptan Tu Tráfico
La mayoría de los equipos multi-cuenta pierden tiempo en esta situación. Ven una advertencia de certificado y piensan "el certificado del sitio está malo". En una configuración pesada de proxy, esa es solo una posibilidad.
El mismo certificado puede pasar en un navegador y fallar en otro debido a diferencias en almacenes raíz o configuraciones de confianza desactualizadas. Sematext explica esta varianza de navegador y dispositivo alrededor de errores de certificado SSL. Para personas ejecutando muchas cuentas, proxies o geos, ese es el caso normal. No el caso extremo.
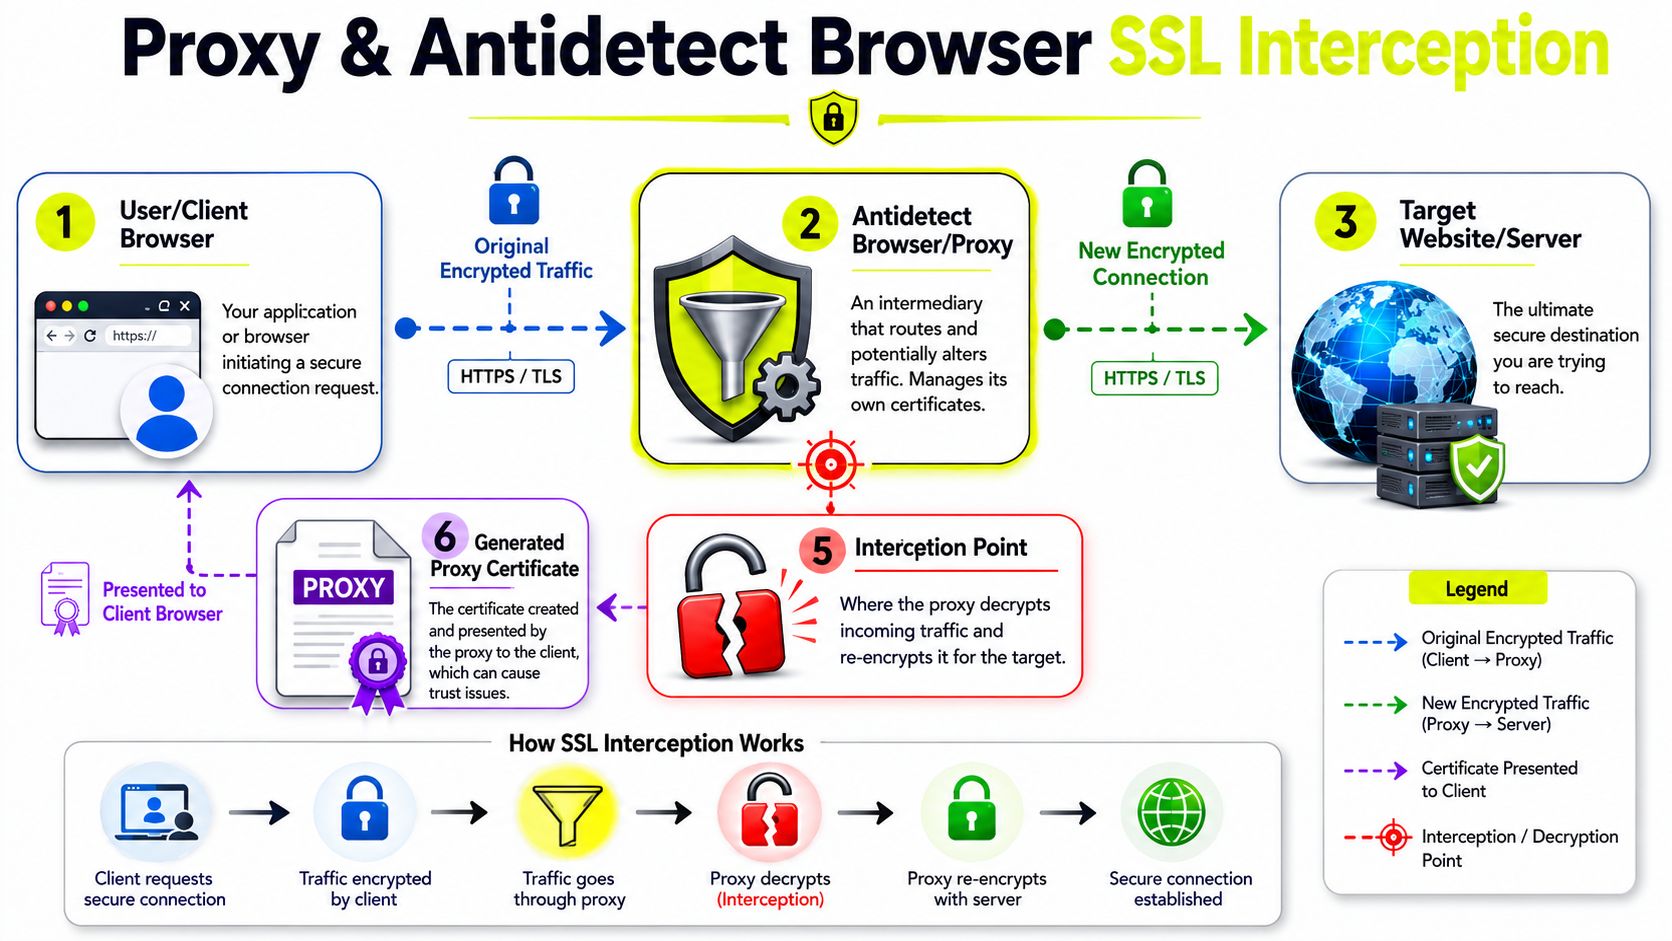
Qué sucede realmente en el camino
Una sesión HTTPS estándar de navegador a sitio es simple. Tu navegador valida la cadena de certificados presentada por el destino y verifica que el hostname coincida.
Un stack multi-cuenta es diferente. Puedes tener:
- Una capa de navegador antidetección gestionando aislamiento de perfiles
- Una capa de transporte de proxy manejando enrutamiento de IP
- Software de seguridad local escaneando HTTPS
- Un almacén de confianza personalizado dentro del contenedor del navegador
- Un entorno de escritorio remoto o farm con raíces obsoletas
Cualquiera de esos puede alterar el comportamiento de confianza.
Los tipos de proxy no fallan de la misma manera
Aquí está la diferencia práctica.
| Tipo de proxy | Uso típico | Compromiso relacionado con SSL |
|---|---|---|
| Residencial | Verificación de anuncios, acciones de cuentas sociales, verificaciones de cloaking | Mejor aceptación de plataforma, pero pools de baja calidad pueden ser inestables o mal enrutados |
| Móvil | Acciones sociales sensibles, patrones de navegación de mayor confianza | Bueno para plataformas difíciles, pero la inconsistencia del camino del operador puede complicar la depuración |
| Datacenter | Automatización repetible, scripts, scraping | Rendimiento y reproducibilidad más limpios, pero sitios más estrictos pueden escrutar más el camino |
| IPv6 | Escala donde las herramientas y el destino lo soportan | Bien cuando está totalmente soportado, arriesgado cuando parte del stack maneja IPv6 pobremente |
Esto importa en Facebook y TikTok. Esas plataformas no solo se preocupan por si una página carga. Reaccionan al comportamiento del navegador, señales de confianza, consistencia de sesión y calidad de ruta. Si el camino se ve manipulado, puedes ver errores estilo certificado que son realmente fallas de handshake, negociación bloqueada o problemas de confianza a nivel de perfil.
Dónde los navegadores antidetección complican las cosas
AdsPower, Dolphin Anty, GoLogin, Multilogin e Hidemyacc no se comportan todos igual alrededor de almacenes de certificados, núcleos de navegador y aislamiento de perfiles. Un perfil clonado hace meses puede llevar suposiciones antiguas sobre confianza. Un perfil fresco puede pasar. Por eso copiar el mismo proxy en un nuevo contenedor de navegador es una de las pruebas más rápidas que puedes ejecutar.
Si usas flujos de trabajo de integración de proxy GoLogin, mantén el estado del perfil del navegador separado del veredicto del proxy. Los operadores a menudo reemplazan un buen proxy porque un perfil antiguo tiene un problema de confianza local.
Una advertencia de certificado dentro de un perfil antidetección no prueba que el destino esté roto. Apenas prueba que el proxy esté roto. Prueba que este camino de confianza exacto falló.
La interceptación es a veces local, no remota
Muchos reportes de "certificado malo" vienen de software en la máquina. La inspección HTTPS del antivirus es una causa conocida. También lo son herramientas de filtrado corporativo, inyecciones raíz locales y CAs internas que no se agregaron correctamente al almacén raíz de confianza.
Por eso algunas configuraciones fallan solo en cajas de farm rentadas o laptops de agencia. El navegador no está viendo el certificado del sitio público directamente. Está viendo un certificado sustituto presentado por un interceptor local, y no confía en el emisor.
Qué funciona y qué no
Qué funciona:
- Pruebas A/B limpias entre sin proxy, un proxy pegajoso y un perfil fresco
- Mantener núcleos de navegador y almacenes raíz actualizados
- Evitar rotación aleatoria mientras depuras
- Usar proveedores de proxy que no crean rarezas de confianza en caminos HTTPS
Qué no funciona:
- Eliminar cookies y llamarlo troubleshooting SSL
- Intercambiar diez proxies a la vez
- Culpar primero a los cloakers
- Deshabilitar verificación en flujos de trabajo de producción
Si ejecutas farming de cuentas o verificaciones de campañas geo-dirigidas, trata los errores de certificado SSL como fallas de validación de camino primero. Ese encuadre te lleva a la solución más rápido.
Diagnósticos Avanzados Usando Comandos OpenSSL
Cuando el mensaje del navegador es vago, OpenSSL te da una respuesta precisa. Muestra qué cadena de certificados presenta el endpoint, si SNI cambia el resultado y si tu camino está interfiriendo con el handshake.
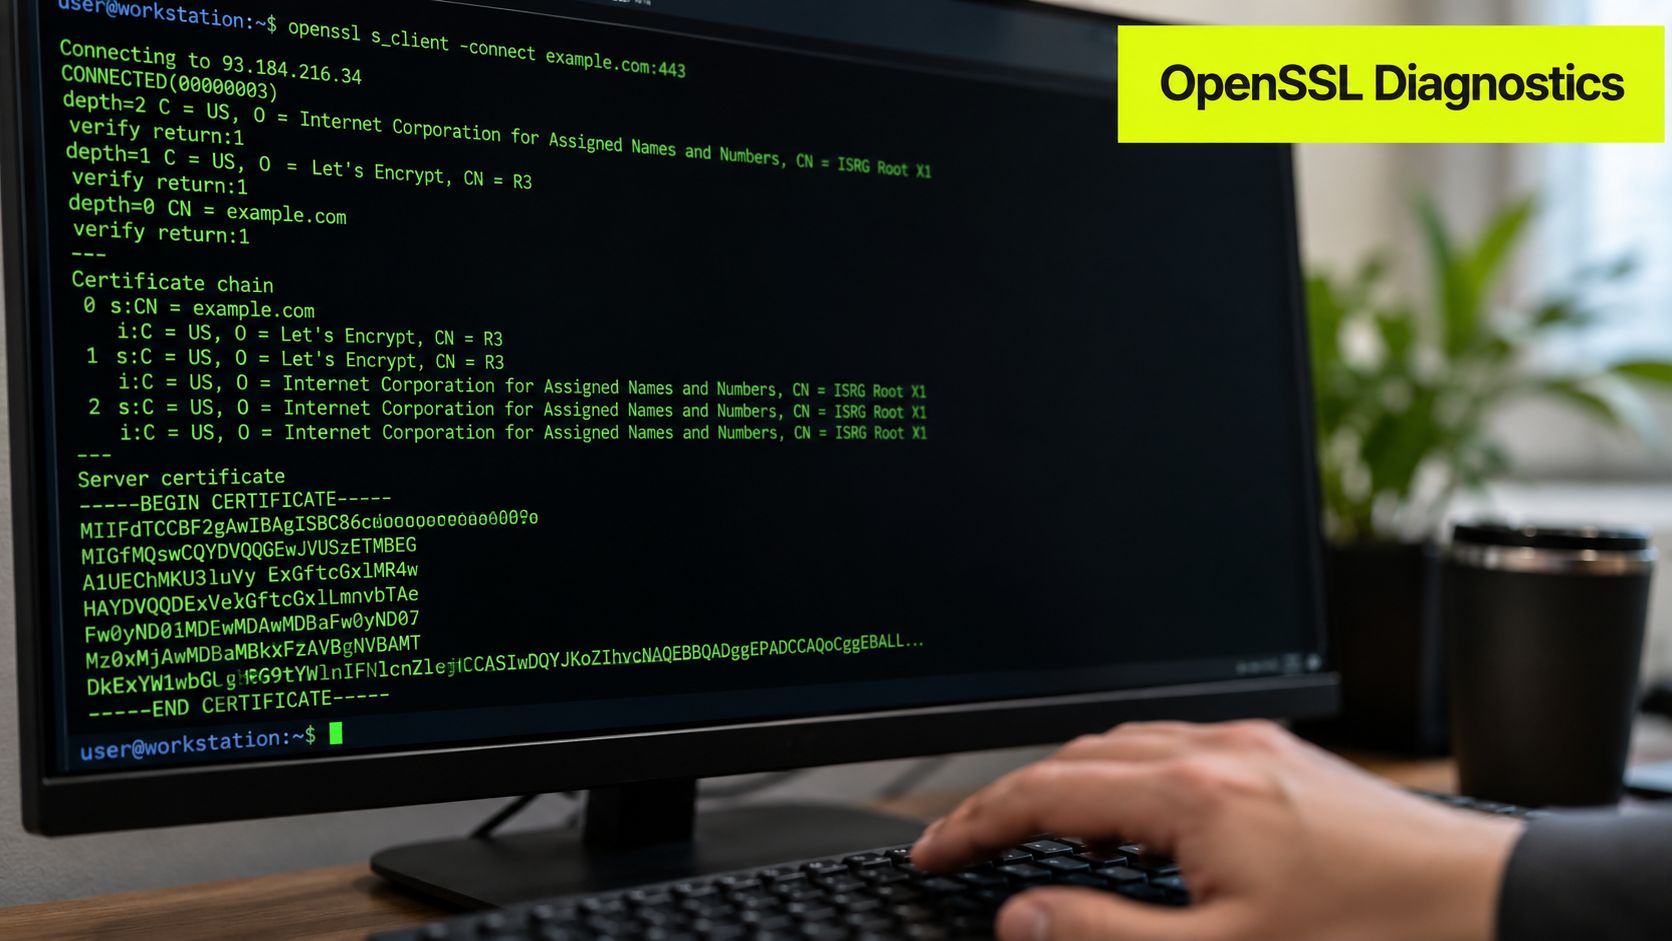
Trustico específicamente señala dos verificaciones de alto valor. Usa OpenSSL para comparar el módulo del certificado y clave privada, e inspeccionar la cadena completa con s_client. También nota que claves desajustadas o intermedios faltantes rompen la verificación incluso cuando el certificado hoja se ve válido, y que los servidores deben habilitar al menos TLS 1.2. Esa orientación está cubierta en la explicación de Trustico sobre errores de certificado SSL.
Comienza con la cadena remota
Usa s_client primero.
openssl s_client -connect example.com:443 -servername example.com -showcerts
Qué buscar:
- sujeto e emisor del certificado
- si los intermedios están presentes
- errores de handshake cerca del final de la salida
- si el certificado devuelto coincide con el hostname que solicitaste
Si el resultado cambia cuando remueves -servername, el destino depende de SNI y tu navegador o camino de proxy puede estar manejándolo mal.
Extrae solo las fechas y verificación de hostname
Estas son verificaciones de cordura rápidas.
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates -subject -issuer
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkhost example.com
Si -checkhost falla, deja de culpar al proxy. El certificado no cubre el host que alcanzaste.
Para pruebas basadas en proxy desde la línea de comandos, esta página de integración cURL es útil cuando quieres comparar el comportamiento del navegador con un cliente más limpio.
Un video tutorial ayuda si quieres ver los patrones de salida antes de probar tu propio stack:
Verifica si el certificado y clave del servidor coinciden
Esto importa cuando controlas el servidor, un proxy inverso o un cloaker auto-hospedado. Compara el hash del módulo de ambos archivos.
openssl x509 -noout -modulus -in server.crt | openssl md5
openssl rsa -noout -modulus -in server.key | openssl md5
Si los hashes difieren, la clave incorrecta está instalada para ese certificado. Los navegadores no te lo dirán claramente. OpenSSL sí.
Las advertencias del navegador son síntomas.
openssl s_clientes evidencia.
Construyendo una Configuración de Proxy Resiliente para Prevenir Errores
La depuración reactiva es costosa cuando ejecutas muchos perfiles. El mejor movimiento es remover puntos débiles antes de que afecten tu tráfico.
La configuración importa más que la lista de características destacadas. Enrutamiento limpio, comportamiento de confianza predecible, núcleos de navegador actualizados y una manera repetible de probar un perfil contra una salida pegajosa hacen más por el tiempo de actividad que ajustes interminables de perfiles.
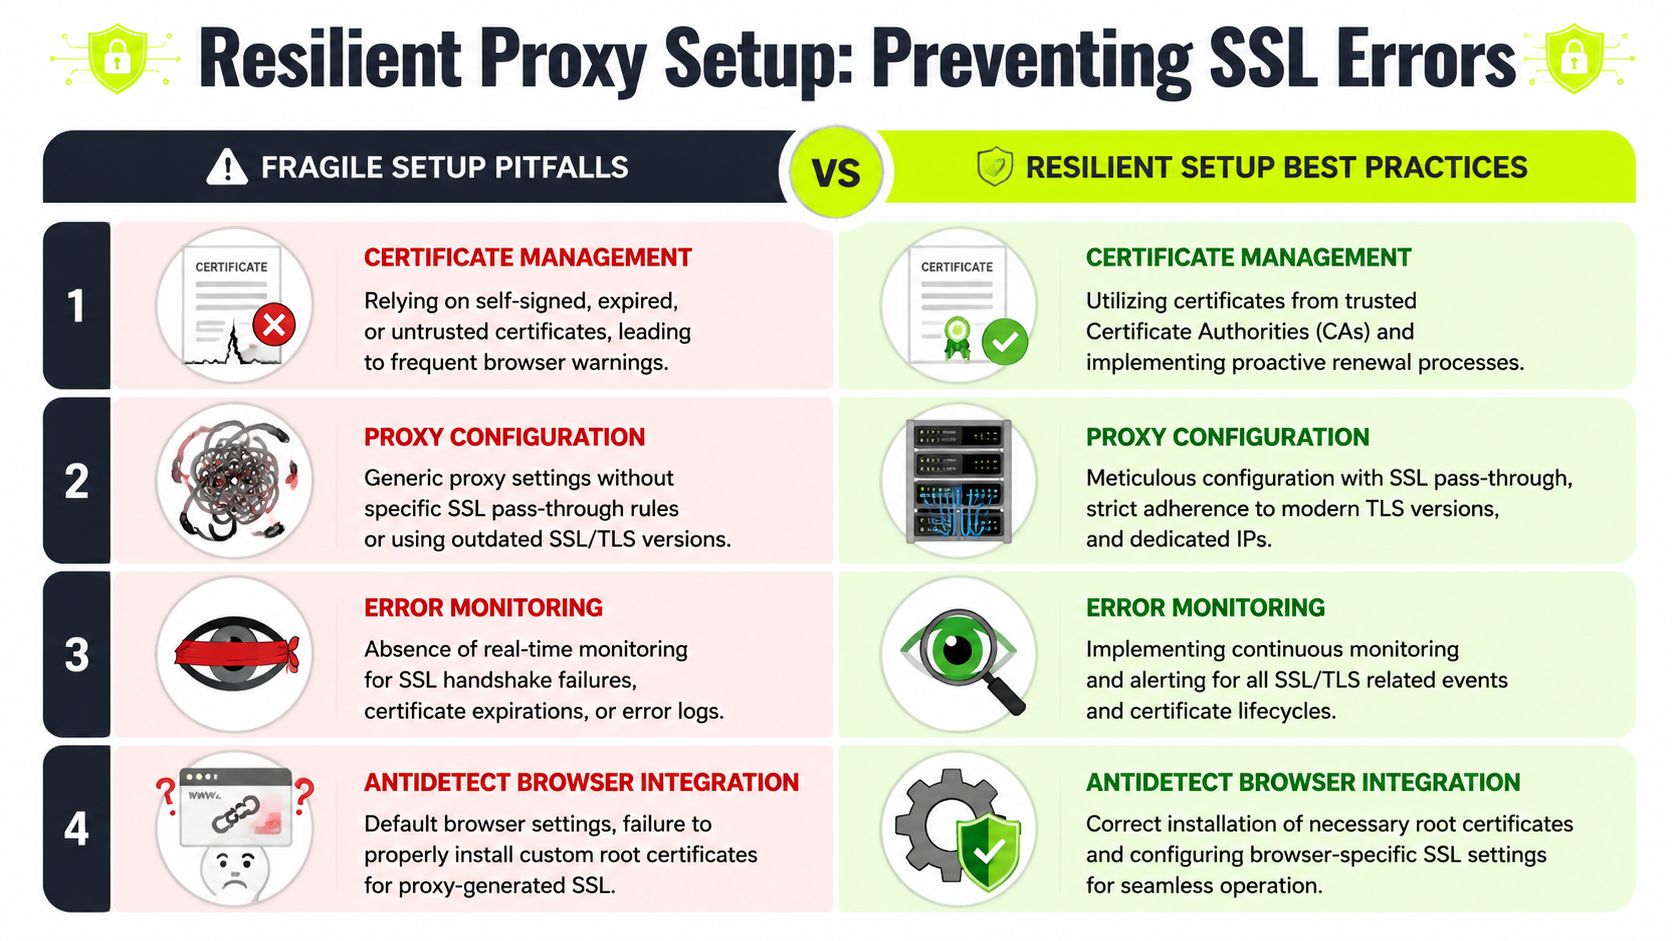
Construye para repetibilidad
Si farmeas cuentas o verificas anuncios entre geos, divide tu uso de proxy por tarea:
- Usa residencial para interacción con plataformas publicitarias y verificaciones geo cuando necesites comportamiento de enrutamiento de consumidor normal.
- Usa móvil para flujos sociales sensibles donde el tráfico de origen operador ayuda a reducir fricción.
- Usa datacenter para trabajos de automatización estables donde la reproducibilidad importa más que verse minorista.
- Usa IPv6 solo donde tu stack completo lo soporte limpiamente, incluyendo navegador, herramienta de proxy y destino.
Una configuración resiliente también mantiene la edad del perfil, núcleo del navegador y estado del almacén de confianza bajo control. Los perfiles clonados antiguos son una fuente común de errores raros de certificado SSL.
Estandariza tu lista de verificación de prevención
Usa una línea base operativa simple:
| Área | Configuración frágil | Configuración resiliente |
|---|---|---|
| Perfiles de navegador | Clones antiguos con estado de confianza desconocido | Plantillas de perfiles frescos y actualizaciones programadas |
| Enrutamiento de proxy | Rotación aleatoria durante pruebas | Ruta pegajosa para diagnóstico, rotación solo después de validación |
| Máquina local | Escaneo HTTPS del antivirus dejado encendido | Revisión explícita de software de interceptación |
| Monitoreo | Esperando fallas visibles para el usuario | Verificaciones de renovación y handshake en operaciones de rutina |
Una opción práctica para equipos que necesitan rutas residenciales, móviles, ISP y datacenter en un solo lugar es Sota Proxy. También publica orientación sobre estrategias de rotación de IP de proxy, lo que importa cuando necesitas separar la depuración del comportamiento normal de rotación.
No ignores el lado comercial
Si tu equipo ya recomienda el mismo stack de infraestructura a socios o compradores, Sota Proxy también tiene un programa de referidos con hasta 40% de comisión. Eso solo importa si el servicio se ajusta a tu flujo de trabajo. Para muchos equipos, la mayor ganancia es reducir investigaciones falsas de SSL causadas por salidas malas y caminos de proxy inconsistentes.
Si los errores de certificado SSL siguen afectando tus perfiles de navegador, verificaciones de anuncios o flujos de cloaking, deja de tratarlos como ruido aleatorio del navegador. Audita el camino. Prueba el perfil. Prueba el proxy. Si necesitas un solo lugar para gestionar rutas residenciales, móviles, ISP y datacenter para ese proceso, Sota Proxy está construido exactamente para ese tipo de configuración operativa.
Artículos relacionados
Qué es Sticky Session: Guía Técnica para Usuarios de Proxies
Descubre qué es sticky session, cómo funciona la afinidad de sesión en balanceadores de carga y proxies, y cuándo usarla para multi-accounting, scraping y campañas publicitarias.
Cómo Evitar CAPTCHA en Flujos de Trabajo Automatizados
Aprende cómo evitar CAPTCHA en flujos de trabajo automatizados con tácticas de proxies, navegadores antidetección, control de ritmo de solicitudes y respaldos de resolución diseñados para operadores reales.
Integración de Proxy en AdsPower: La Guía Completa de Configuración
Integración paso a paso de proxy en AdsPower con SotaProxy. Cubre configuración, tipos de proxy, rotación, solución de problemas y mejores prácticas para flujos de trabajo con múltiples cuentas.
7 Mejores Proveedores de Proxies para Arbitraje y Scraping
Compara 7 proveedores de proxies destacados según tipos de IP, segmentación, rotación, uptime, señales de precios y adecuación para scraping, cuentas publicitarias, farming y arbitraje.
Los 10 Mejores Servicios de Proxy para Anuncios, Scraping y Automatización
Compara los mejores servicios de proxy para verificación de anuncios, scraping, operaciones de cuentas y geo-targeting según tipo de IP, precio, tiempo de actividad y controles.
10 Alternativas a Smartproxy para Equipos Técnicos
Compara 10 alternativas a smartproxy según tipo de proxy, calidad de IP, segmentación, rotación, velocidad, precios y caso de uso para equipos técnicos.