Qué es Sticky Session: Guía Técnica para Usuarios de Proxies
Descubre qué es sticky session, cómo funciona la afinidad de sesión en balanceadores de carga y proxies, y cuándo usarla para multi-accounting, scraping y campañas publicitarias.
Una sesión persistente (sticky session) vincula a un cliente con el mismo servidor backend o IP de salida durante un período de tiempo definido, en lugar de rotar la ruta en cada solicitud. Las sesiones de proxy comunes duran de 10 a 60 minutos, mientras que algunos proveedores admiten ventanas de hasta 72 horas.
Conoces el patrón de fallo. Una campaña de Facebook o TikTok comienza normalmente, el navegador antidetección mantiene sus cookies y la cuenta todavía parece saludable. Luego el proxy rota de un país a otro, el ASN cambia, el navegador se reconecta a través de una red diferente y la cuenta entra en revisión antes de que la campaña haya recopilado datos útiles.
Por eso "qué es una sesión persistente" importa más allá de la teoría de balanceadores de carga. En el trabajo práctico con proxies, la persistencia significa preservar una identidad de red a lo largo de un inicio de sesión, flujo de trabajo de farming de cuentas, checkout, scraping o campaña geo-segmentada. No hace que una cuenta sea segura por sí misma. Solo elimina una fuente evitable de inconsistencia.
Tabla de Contenidos
- Por Qué Tus Cuentas Publicitarias Se Marcan Sin Sesiones Persistentes
- Cómo Funcionan las Sesiones Persistentes Bajo el Capó
- Sesiones Persistentes Versus Enfoques Sin Estado
- Implementación de Afinidad de Sesión en Balanceadores de Carga y Proxies
- Trampas Ocultas Que Rompen las Sesiones Persistentes en Producción
- Flujos de Trabajo de Sesiones Persistentes para Multi-Accounting y Scraping
- Elegir la Duración de Sesión y Tipo de Proxy Correctos
Por Qué Tus Cuentas Publicitarias Se Marcan Sin Sesiones Persistentes
Un comprador de medios lanza una campaña multi-geo desde un perfil de AdsPower. El perfil comienza a través de una ruta residencial en un país, cambia a una salida de datacenter en otro, y luego aterriza en un rango de operador móvil en algún otro lugar. La huella digital del navegador puede permanecer sin cambios, pero el historial de red ya no parece un usuario coherente.
Las plataformas evalúan más que la dirección IP visible. Pueden observar la continuidad de sesión, propiedad de red, señales de ubicación, cookies, características del dispositivo y comportamiento de solicitudes. Un salto repentino de país o cambio de ASN puede desencadenar una revisión de fraude automatizada, especialmente cuando la cuenta está iniciando sesión, creando campañas, cambiando detalles de pago o gestionando varios activos publicitarios.
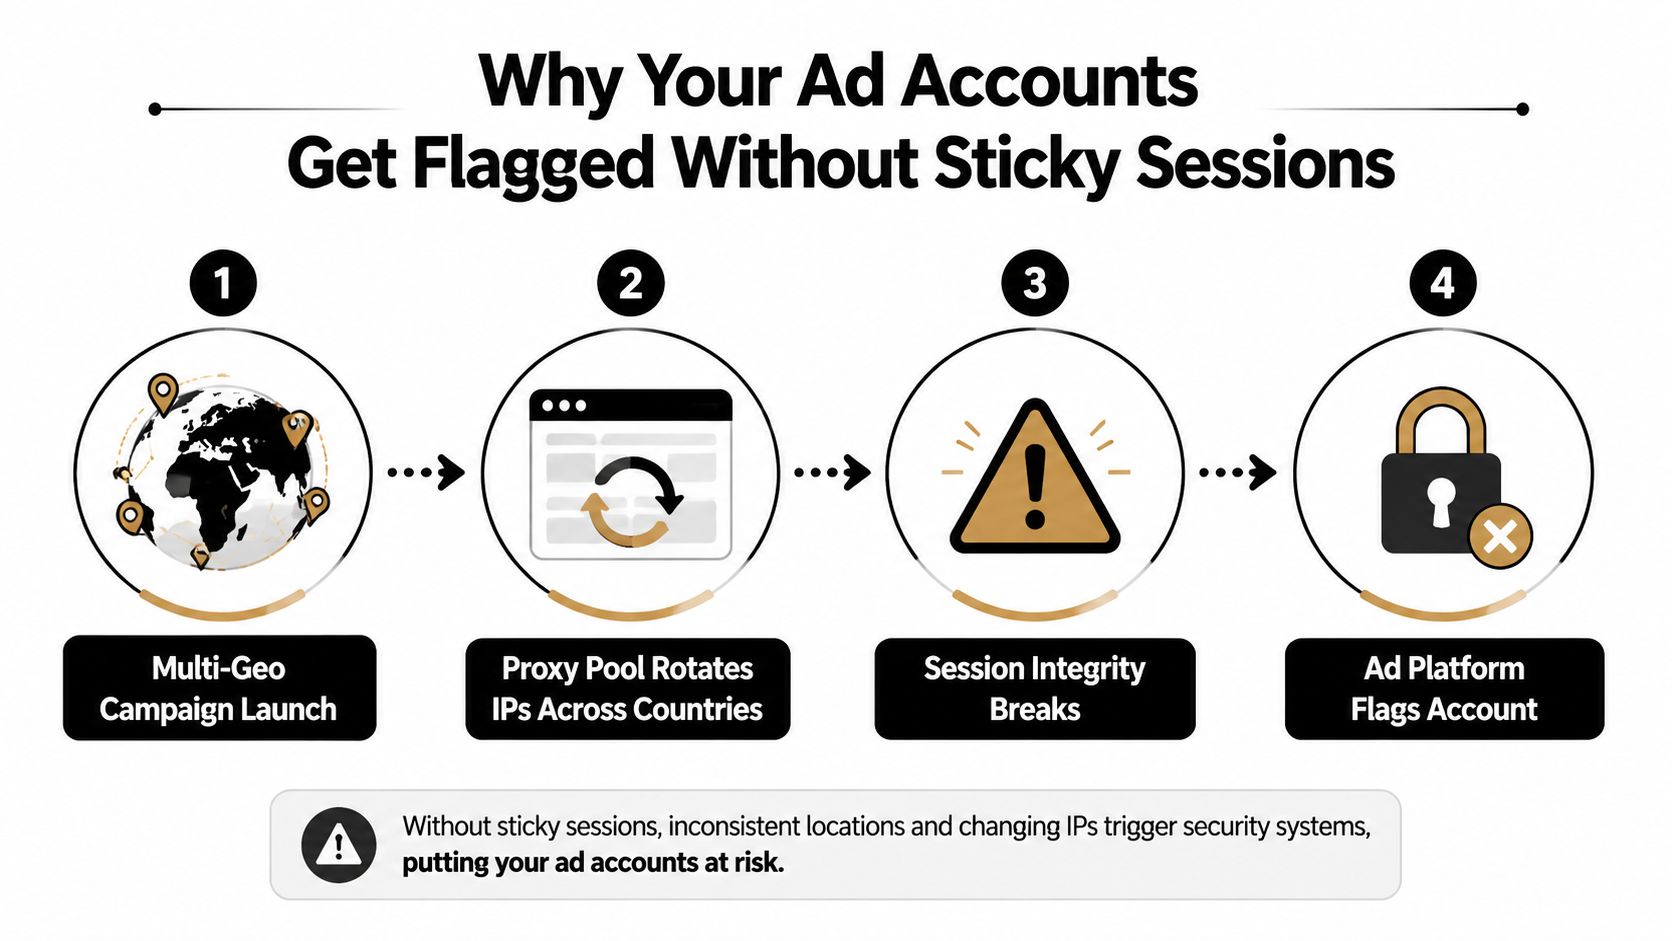
Las sesiones persistentes abordan el problema de enrutamiento manteniendo las solicitudes consecutivas vinculadas al mismo servidor backend o IP de salida durante una ventana configurada. En infraestructura de nube, eso puede significar afinidad de sesión entre un cliente y un servidor de aplicación. En un flujo de trabajo de proxy, generalmente significa que un perfil de navegador mantiene la misma IP de salida hasta que la sesión expira.
Regla operacional: La rotación es útil para separar solicitudes. A menudo es perjudicial dentro de un recorrido de usuario autenticado.
Esa distinción importa para cuentas publicitarias de Facebook y TikTok, farming de cuentas, flujos de checkout y operaciones de cloaking. Un pool rotativo puede distribuir solicitudes de scraping a través de muchas direcciones, pero el mismo comportamiento puede hacer que un perfil autenticado parezca inestable. Usa una ruta persistente para la parte sensible a la identidad del flujo de trabajo, luego rota entre tareas cuando el flujo de trabajo lo permita.
Antes de asignar un proxy, verifica su reputación y consistencia geográfica con una verificación de reputación de IP. Una sesión persistente preserva una ruta de salida, pero también puede preservar una ruta deficiente. Si la IP tiene un mal historial, mantenerla más tiempo no mejorará la cuenta.
Cómo Funcionan las Sesiones Persistentes Bajo el Capó
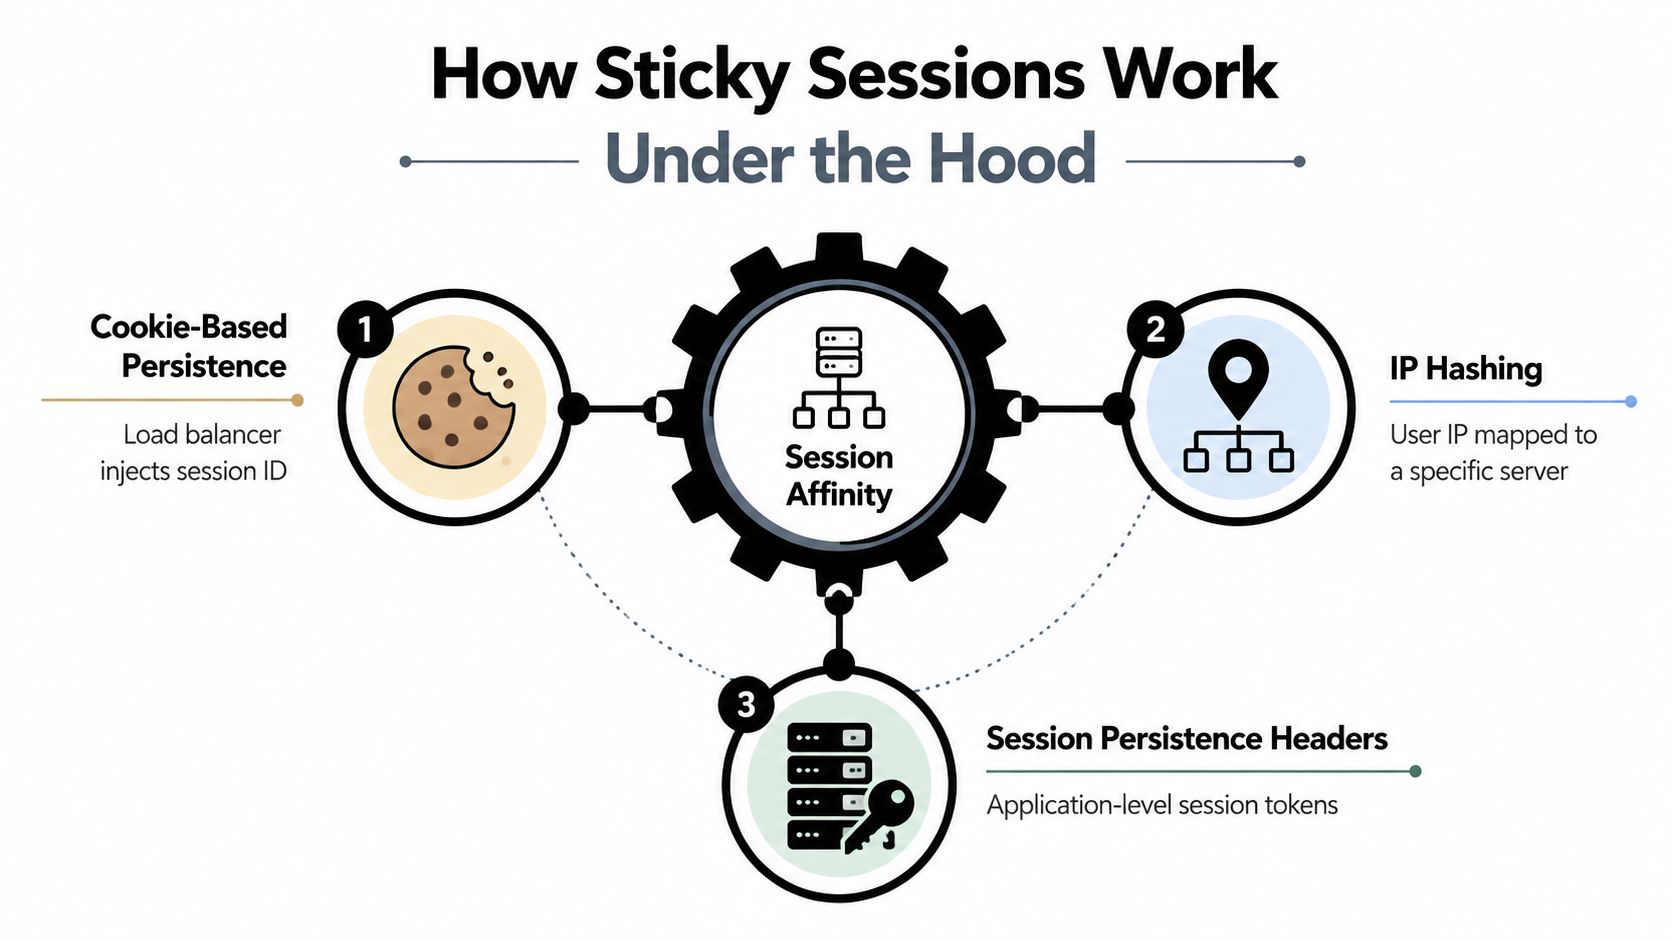
La afinidad de sesión tiene dos significados separados en una pila de proxy. La afinidad del lado del servidor mantiene a un cliente en un backend de aplicación. La afinidad del lado del proxy mantiene al cliente en una IP de salida. Pueden operar juntas, pero una no proporciona automáticamente la otra.
Persistencia basada en cookies
Un balanceador de carga puede establecer una cookie que identifica el backend seleccionado. La primera solicitud llega a un servidor saludable, y la respuesta incluye una cookie de persistencia. Las solicitudes posteriores llevan esa cookie de vuelta, permitiendo al balanceador enrutar el navegador al mismo destino.
HAProxy puede insertar un identificador de servidor con un patrón de configuración como este:
cookie SERVERID insert indirect nocache
Cada servidor backend recibe su propio valor de cookie. El comportamiento indirect mantiene la cookie de enrutamiento alejada de la aplicación, mientras que nocache ayuda a prevenir que un intermediario reutilice una respuesta destinada a otro cliente. Las cookies de aplicación también pueden participar cuando la aplicación ya posee el token de sesión.
Nginx comúnmente usa ip_hash para afinidad basada en origen. El comportamiento basado en cookies puede requerir un módulo apropiado o un token a nivel de aplicación. La elección de diseño importante es si la capa de enrutamiento confía en la cookie del navegador o deriva la afinidad de la dirección de red.
Hashing de IP
Con el hashing de IP, el balanceador ejecuta la dirección de origen a través de un mapeo determinista. La misma dirección de origen normalmente se mapea al mismo backend mientras el pool de servidores permanezca estable. La documentación de la nube describe hashing de 2 tuplas, basado en IP de origen y destino, y hashing de 3 tuplas, que agrega el tipo de protocolo, como formas de enrutar solicitudes repetidas de manera consistente a través de un pool de backend (modos de distribución del balanceador de carga de Microsoft).
Este enfoque es simple y no requiere una cookie del navegador. También crea un problema serio de NAT. Muchos usuarios detrás de una puerta de enlace corporativa o NAT de operador móvil pueden aparecer como un cliente, por lo que el balanceador puede enviar sesiones no relacionadas al mismo servidor.
Identificadores de sesión a nivel de proveedor
Las redes de proxies utilizan un plano de control diferente. Un proveedor asigna un identificador de sesión a través del nombre de usuario, contraseña, solicitud de API o panel de control. Las solicitudes que llevan ese identificador permanecen vinculadas a un nodo de salida hasta que la política de sesión del proveedor expire o el nodo deje de estar disponible.
Por ejemplo, un cliente de proxy podría enviar un nombre de usuario que contenga un token de sesión específico del perfil. El proveedor mapea ese token a una IP de salida, devuelve la misma IP en conexiones posteriores y recicla la asignación cuando el token expira. La sintaxis exacta varía según el proveedor, por lo que los operadores deben confirmar el formato de sesión en lugar de copiar un patrón de nombre de usuario a ciegas.
La documentación del proveedor describe las sesiones persistentes como aquellas que mantienen una IP de salida durante una ventana fija, con ejemplos de 10 a 60 minutos y algunos servicios que admiten sesiones de hasta 72 horas (guía de persistencia de sesión del proveedor). Una cookie de balanceador de carga mantiene una solicitud de aplicación en un servidor. Un identificador de sesión de proxy mantiene el tráfico del navegador en una IP de salida. Para operaciones de cuentas publicitarias, el segundo comportamiento es generalmente el que afecta la continuidad de identidad.
Sesiones Persistentes Versus Enfoques Sin Estado
Las sesiones persistentes resuelven un problema específico. Mantienen el tráfico con estado vinculado a un backend o una ruta de salida. No eliminan la necesidad de diseñar el almacenamiento de sesiones, manejar fallos o controlar la identidad del proxy.
Un JWT adopta un enfoque diferente. El token lleva las reclamaciones de la sesión, por lo que cualquier backend en buen estado puede validarlo. Un almacén centralizado como Redis o Memcached mantiene los datos de sesión fuera de las instancias individuales de aplicación, permitiendo que cualquier backend recupere el mismo estado. Ambas arquitecturas reducen la dependencia de la memoria local del servidor.
Ninguna arquitectura fija una IP de salida de proxy. Una aplicación sin estado puede aceptar solicitudes desde diferentes direcciones, mientras que Facebook, TikTok, un sitio de comercio electrónico o un flujo de trabajo de gestión de cuentas aún pueden ver cambiar la identidad de red. Por eso un usuario de proxy puede necesitar persistencia a nivel de red incluso cuando la aplicación en sí utiliza JWTs o Redis.
| Dimensión | Sesiones Persistentes | JWT (Sin Estado) | Almacén Centralizado (Redis) |
|---|---|---|---|
| Complejidad de infraestructura | Fácil de agregar a una aplicación con estado existente, pero requiere manejo de afinidad, expiración y conmutación por error | Mueve el estado de sesión a tokens firmados y simplifica el enrutamiento del backend | Agrega un servicio de datos compartidos, gestión de conexiones y planificación de disponibilidad |
| Radio de explosión de fallo | Un servidor fijado que falla puede interrumpir o reiniciar el estado local | Cualquier backend en buen estado puede validar un token válido | Cualquier backend en buen estado puede recuperar datos de sesión compartidos mientras el almacén esté disponible |
| Comportamiento de escalado horizontal | La nueva capacidad puede no recibir clientes persistentes existentes inmediatamente | Las solicitudes pueden distribuirse libremente entre backends en buen estado | Las solicitudes pueden distribuirse mientras todos los backends compartan la misma fuente de sesión |
| Compatibilidad con proxy | Mantiene estable la ruta de la aplicación y puede combinarse con una IP de salida persistente | No evita que el proxy rote entre solicitudes | No evita que el proxy rote entre solicitudes |
| Idoneidad para multicuentas | Muy adecuada cuando cada perfil necesita estabilidad de servidor y continuidad de red | Útil para autorización de API, pero incompleta para identidad de perfil | Útil para estado de aplicación compartido, pero incompleta para identidad saliente |
La guía de servidor proxy rotativo es relevante cuando el flujo de trabajo se beneficia de cambiar direcciones entre solicitudes independientes. No apliques ese patrón dentro de una secuencia de inicio de sesión o gestión de cuentas solo porque el pool facilite la rotación.
Implementando Afinidad de Sesión en Balanceadores de Carga y Proxies
Comienza decidiendo qué debe permanecer estable. Si la aplicación almacena datos de sesión en memoria local, fija el cliente a un servidor de aplicación. Si la plataforma de destino evalúa la identidad de red del navegador, fija la sesión del proxy saliente. Muchas configuraciones de producción necesitan ambos controles, pero deben monitorearse por separado.
Patrones de Nginx y HAProxy
El ip_hash de Nginx proporciona afinidad basada en origen en la capa upstream. Funciona limpiamente cuando la dirección de origen representa un cliente significativo. Se vuelve poco confiable detrás de NAT compartido, donde navegadores no relacionados heredan el mismo mapeo.
HAProxy puede usar una cookie o una tabla stick basada en origen. Un patrón de cookie identifica el backend directamente:
cookie SERVERID insert indirect nocache
Una tabla basada en origen en su lugar registra la clave del cliente y su servidor seleccionado durante una expiración definida. La afinidad por cookie generalmente distingue mejor las sesiones del navegador. El hashing basado en origen sigue siendo útil cuando los clientes no aceptan cookies, pero debes tener en cuenta las puertas de enlace compartidas.
El comportamiento de fallo de HAProxy importa más que el camino feliz. Una opción como redispatch permite que el proxy abandone un servidor fijado muerto y seleccione otro backend en buen estado. Eso protege la disponibilidad, pero también puede exponer una sesión a un servidor que no tiene el estado original en memoria.
Controles de la nube y del proveedor
Los balanceadores de carga en la nube exponen configuraciones de afinidad nativas a través de cookies, reglas de IP de origen o controles de sesión relacionados. La documentación de AWS proporciona un ejemplo concreto de una cookie generada por el balanceador de carga con una expiración de 60 segundos para la persistencia de Classic Load Balancer (documentación de persistencia de Classic Load Balancer de Amazon). Esta ventana corta ilustra el compromiso de diseño. Una persistencia más larga preserva la continuidad, mientras que una persistencia más corta permite que el tráfico se reequilibre antes.
Google Cloud describe la afinidad como una regla de mejor esfuerzo. La solicitud puede moverse cuando el backend deja de estar en buen estado o la topología del pool cambia, y la recuperación basada en hash puede preservar la distribución sin mantener una tabla persistente separada (documentación de distribución de solicitudes de Google Cloud).
| Método | Herramienta o Plataforma | Mecanismo | Mejor Para | Modo de Fallo Común |
|---|---|---|---|---|
| Persistencia de cookies | HAProxy, balanceadores de carga de aplicaciones | Una cookie identifica el backend seleccionado | Sesiones de navegador que aceptan cookies | Pérdida de cookies, interferencia de caché o backend inactivo |
| Hash de IP de origen | Nginx, HAProxy, balanceadores en la nube | La dirección de origen se asigna determinísticamente a un backend | Clientes con direcciones de origen distintas y estables | Colisiones NAT y sesgo en la distribución |
| Tabla stick | HAProxy | Una tabla almacena una clave de cliente y registro de afinidad | Persistencia con expiración basada en origen o encabezados | Expiración de tabla, presión de memoria o entradas obsoletas |
| ID de sesión del proveedor | Redes de proxies residenciales y móviles | Un token asigna un perfil a una IP de salida | Cuentas publicitarias, perfiles antidetección y flujos autenticados | Fallo del nodo del proveedor o reciclaje de IP |
| Cookie de aplicación | Balanceador de carga más aplicación | El token de la aplicación participa en el enrutamiento | Aplicaciones con estado existentes | Desajuste de vida útil de cookies o cierre de sesión de aplicación |
Para una comparación de infraestructura más amplia, la guía de soluciones de balanceo de carga 2026 ofrece contexto útil para elegir entre afinidad y diseños más distribuidos. Los operadores de proxies también deben separar el tiempo de espera de sesión del proveedor de la vida útil de las cookies del sitio. Una sesión puede desviarse cuando cualquiera de los dos lados expira primero.
Trampas Ocultas que Rompen las Sesiones Persistentes en Producción
El enrutamiento persistente falla porque los operadores a menudo solo prueban solicitudes consecutivas exitosas. El navegador permanece en una IP durante la prueba, por lo que la configuración parece correcta. La producción introduce pares inactivos, eventos de escalado, NAT compartido, cookies expiradas y tráfico de larga duración que la prueba simple nunca ejercita.
Conmutación por error y sesgo de servidor sobrecargado
Un backend anclado puede fallar durante un inicio de sesión, pago o envío de formulario. El balanceador de carga entonces selecciona otro servidor saludable, pero ese servidor puede no tener la sesión en memoria original. El usuario ve un cierre de sesión, un carrito vacío, un token rechazado o una solicitud que devuelve un error genérico del servidor.
El problema opuesto es un servidor saludable sobrecargado. Las sesiones de larga duración del tráfico de bots o perfiles activos de gestión de anuncios pueden concentrar trabajo en un pequeño subconjunto de nodos mientras otros servidores permanecen poco utilizados. La orientación de la nube describe el enrutamiento persistente como de mejor esfuerzo y lo combina con comprobaciones de salud, expiración y respaldo porque la afinidad puede reducir la eficiencia de distribución (referencia de distribución de solicitudes de Google Cloud).
Colisiones NAT y desviación de sesión
La afinidad por IP de origen trata la dirección de origen como la clave de identidad. Una puerta de enlace corporativa o un NAT de operador móvil puede representar muchos usuarios independientes, por lo que esos usuarios pueden compartir un mapeo de backend. La aplicación aún debe aislar sesiones con cookies o tokens de autorización. De lo contrario, un estado local mal diseñado puede filtrarse entre solicitudes o producir comportamiento confuso entre cuentas.
La expiración de cookies crea un síntoma diferente. El balanceador de carga puede seguir considerando a un cliente persistente mientras la aplicación ya ha eliminado su propia cookie de sesión. O la aplicación puede retener una sesión después de que la cookie de afinidad expire. La siguiente solicitud llega a otro nodo, y el usuario experimenta fallos de autenticación intermitentes.
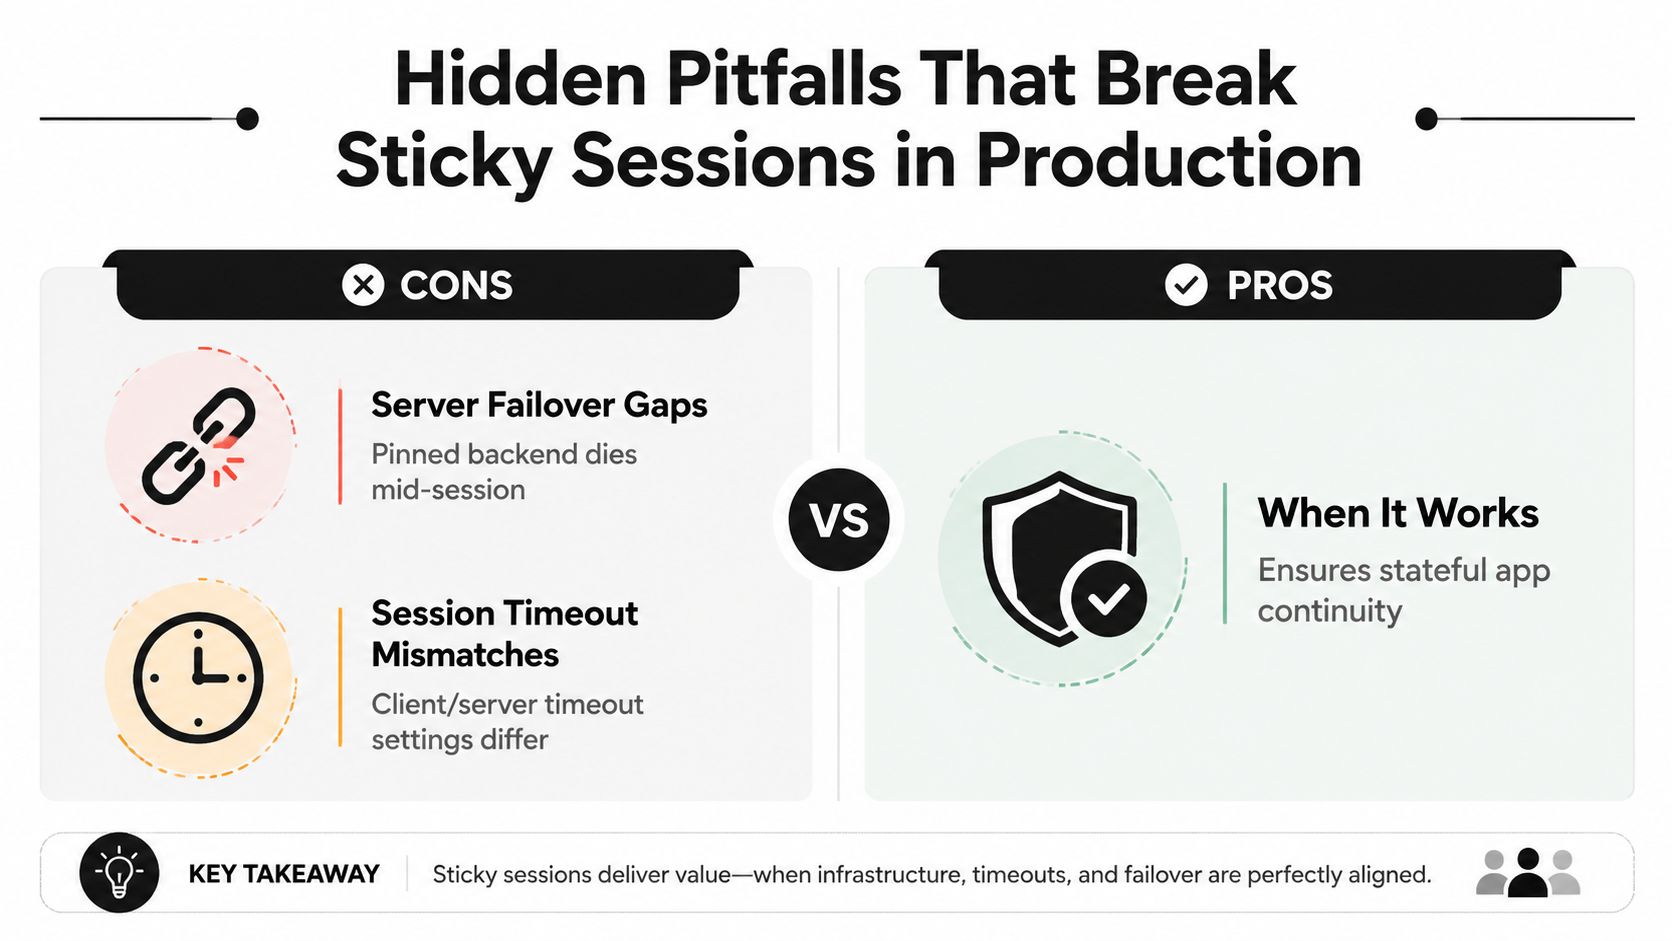
Los flujos de trabajo de proxies añaden otra capa de desviación. Un par residencial puede desconectarse, un ISP puede reciclar una dirección, o una ruta geo-dirigida puede devolver una IP de un país diferente después de que termine la sesión. Registra el perfil del navegador, identificador de sesión, IP de salida observada, país, ASN, identificador de backend, estado de cookies y razón del fallo juntos. Eso te permite distinguir un nodo de aplicación inactivo de una ruta de proxy cambiada.
Señal de monitoreo: Alerta sobre cambios de identidad dentro de una tarea autenticada, no solo sobre errores HTTP.
Flujos de Trabajo de Sesiones Persistentes para Multi-Cuentas y Scraping
Para multi-cuentas, el perfil del navegador es la unidad de identidad. Crea un perfil separado en AdsPower, Dolphin Anty, GoLogin, Multilogin o Hidemyacc, luego asigna a ese perfil su propio identificador de sesión de proxy. Las cookies del perfil, almacenamiento local, configuración del navegador e IP saliente deben contar una historia consistente.
Ese enfoque se ajusta a la gestión de cuentas de Facebook y TikTok, cultivo de cuentas, inicios de sesión de comercio electrónico y campañas geo-dirigidas. No garantiza aprobación ni previene la aplicación de políticas. Evita forzar a un perfil a aparecer en varias redes no relacionadas durante la misma tarea.
Ajusta la persistencia a la tarea
Una sesión corta puede servir para una verificación rápida de cuenta o un flujo de verificación único. Una sesión más larga se ajusta a calentamiento de cuentas, edición de campañas y trabajo autenticado extendido, siempre que la IP permanezca saludable y geográficamente apropiada. No mantengas una sesión activa simplemente porque el panel de control lo permite. Una ruta de salida mala se convierte en un pasivo persistente.
Para scraping, las sesiones persistentes preservan la autenticación a través de solicitudes paginadas y formularios de múltiples pasos. Rota el identificador de sesión entre sitios objetivo independientes cuando necesites aislamiento. Mantén el mismo identificador dentro de un sitio cuando cambiar la IP forzaría un inicio de sesión o invalidaría un token.
El cloaking requiere una separación más estricta. La ruta del revisor y la ruta del usuario deben tener reglas de enrutamiento controladas y auditables en lugar de rotación accidental de proxies. Las sesiones persistentes pueden preservar una ruta de revisión o visitante consistente, pero no hacen que el comportamiento engañoso cumpla con las políticas de la plataforma. Trata la capa de enrutamiento como un límite de experimento, no como una forma de ocultar actividad prohibida.
Una API de sesión del proveedor puede asignar, renovar y retirar identificadores de forma programática. En un pipeline mixto, los operadores pueden usar rutas residenciales o móviles sticky para la gestión de cuentas y rotación de datacenter separada para scraping masivo. La categoría de proxy debe seguir la tarea, no la marca del navegador. Más detalles del flujo de trabajo están disponibles en esta guía sobre gestión de múltiples cuentas.
Elegir la Duración de Sesión y Tipo de Proxy Adecuados
La duración de la sesión debe seguir la acción ininterrumpida más larga que necesita una identidad. Una verificación rápida de cuenta no necesita la misma persistencia que la edición de campañas o un flujo de trabajo de e-commerce extendido. Alinea el TTL del proxy con las cookies del sitio objetivo, luego crea un respaldo para la expiración en medio de una tarea.
Los proxies residenciales se mapean a redes ISP domésticas y generalmente se ajustan a flujos de trabajo de cuentas, actividad de e-commerce y navegación geo-dirigida donde importa una ruta de red de tipo consumidor. Los proxies móviles usan redes de operadores y a menudo están detrás de NAT de grado carrier. Eso puede proporcionar conectividad familiar con plataformas sociales, pero el direccionamiento compartido del operador también hace que la identidad basada en IP sea menos precisa.
Los proxies de datacenter ofrecen velocidad e infraestructura predecible para scraping masivo, pruebas y solicitudes de alto volumen donde el objetivo no requiere una red residencial o móvil. Los proxies IPv6 pueden proporcionar un gran espacio de direcciones y enrutamiento eficiente, pero la compatibilidad depende del objetivo, la aplicación y la pila de red circundante. Los proxies ISP se sitúan entre la infraestructura de datacenter y el direccionamiento asociado a ISP, haciéndolos útiles cuando necesitas rendimiento estable con una identidad vinculada a ISP.
Sota Proxy proporciona controles para sesiones rotativas y sticky a través de opciones residenciales, móviles, ISP, datacenter, IPv4 e IPv6. Su material de producto describe sesiones sticky que pueden mantener una IP a través del recorrido del usuario, mientras que la documentación del proveedor generalmente enmarca la persistencia como una asignación configurable y limitada en el tiempo.
| Caso de Uso | Tipo de Proxy | Duración de Sesión | Estrategia de Rotación |
|---|---|---|---|
| Calentamiento de cuenta publicitaria | Residencial o móvil | Suficientemente larga para cubrir el trabajo autenticado planificado | Rotar solo entre tareas separadas, no durante un flujo de inicio de sesión |
| Multi-cuentas | Residencial, móvil o ISP | TTL específico del perfil alineado con la actividad de la cuenta | Un identificador de sesión por perfil antidetect |
| Web scraping | Datacenter para trabajo masivo, residencial cuando la geografía o el acceso lo requiere | Corta o basada en tareas | Rotar entre objetivos, preservar stickiness dentro de un rastreo paginado |
| Campañas geo-dirigidas | Residencial o móvil en la ubicación requerida | Duración de la tarea de campaña | Mantener país y tipo de red estables, reemplazar una ruta cuando la geografía se desvíe |
| Flujos de trabajo de checkout y formularios | Residencial o ISP | A través de la transacción completa | No rotar hasta confirmación o recuperación controlada de fallos |
Verifica la IP de salida observada antes de comenzar trabajo sensible. Registra cuándo expira la sesión, qué ruta de respaldo toma el control y si la nueva ruta cambia país o ASN. Esa disciplina detecta la deriva de sesión antes de que se convierta en una revisión de cuenta.
Sota Proxy ofrece sesiones sticky y rotativas configurables a través de tipos de proxy residenciales, móviles, ISP, datacenter, IPv4 e IPv6, con controles de ubicación y gestión de sesiones para flujos de trabajo basados en perfiles. Visita Sota Proxy para emparejar una ruta de salida estable con tu navegador antidetect, cuenta publicitaria, scraping o flujo de trabajo de geo-targeting.
Artículos relacionados
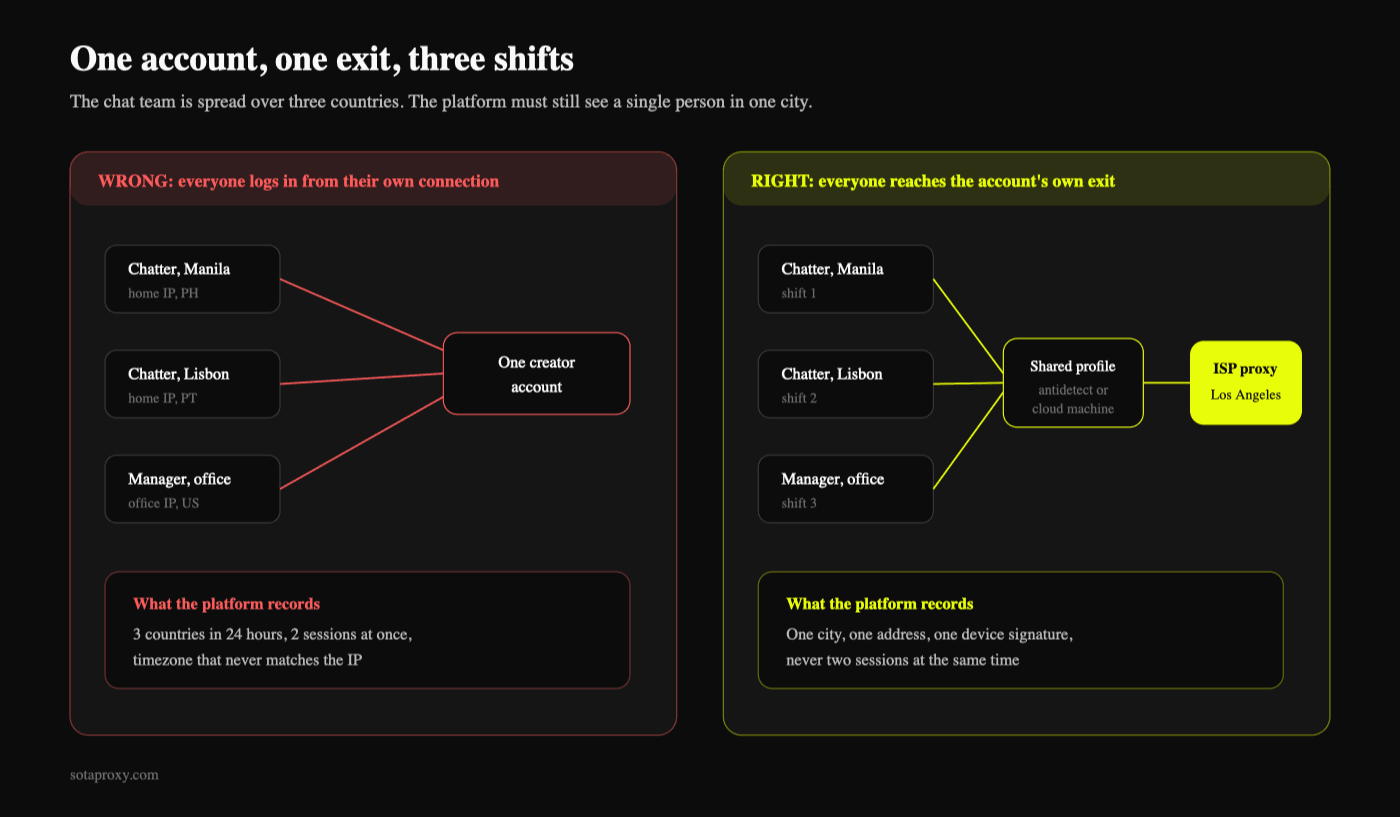
Cómo las agencias de OnlyFans gestionan 20 cuentas de creadores sin vincularlas
Qué vincula realmente las cuentas de creadores, qué tipo de proxy necesita cada una, cómo los chatters en tres países comparten un único inicio de sesión, y cuánto cuesta la capa de aislamiento frente a una comisión de agencia del 20 al 50 por ciento.
Compra Proxies para Geo Surfing que Realmente Funcionan
Aprende cómo comprar proxies para geo surfing de la manera correcta: elige tipos, selecciona ciudades objetivo, configura navegadores antidetect y valida resultados geo.

Cómo construir una infraestructura de protección de tráfico publicitario con Cloaking.House y SotaProxy
Aprende a construir un stack confiable de tráfico publicitario con proxies, perfiles de navegador y cloaking para pruebas GEO, filtrado y resolución de problemas de campañas.
Suplantación de Huella Digital: Métodos, Detección y Uso de Antidetect
Descubre cómo funciona la suplantación de huella digital, los métodos utilizados para eludir la detección y cómo los navegadores antidetect con proxies gestionan operaciones multi-cuenta de forma segura.
Cómo Evitar CAPTCHA en Flujos de Trabajo Automatizados
Aprende cómo evitar CAPTCHA en flujos de trabajo automatizados con tácticas de proxies, navegadores antidetección, control de ritmo de solicitudes y respaldos de resolución diseñados para operadores reales.
Integración de Proxy en AdsPower: La Guía Completa de Configuración
Integración paso a paso de proxy en AdsPower con SotaProxy. Cubre configuración, tipos de proxy, rotación, solución de problemas y mejores prácticas para flujos de trabajo con múltiples cuentas.