Configurar un Proxy en el Navegador Chrome para Multi-Cuenta
Configura un proxy en el navegador Chrome para la gestión de múltiples cuentas. Aprende configuración del sistema, extensiones, navegadores antidetect y mejores prácticas para operadores en
Probablemente estés en la misma situación en la que la mayoría de los compradores de medios serios se encuentran tarde o temprano. El proxy funciona bien en las pruebas, el verificador de IP se ve limpio, la cuenta de Facebook o TikTok inicia sesión, y luego la cuenta aún se marca, se bloquea en checkpoint o se quema después de poco tiempo. Eso normalmente no es un problema de "proxy defectuoso". Es un problema de proxy en el navegador Chrome, o más específicamente, un malentendido de cómo Chrome maneja el enrutamiento de red cuando estás haciendo malabares con múltiples cuentas, flujos de cloaking, campañas geo-dirigidas y perfiles antidetect.
Una configuración básica de Chrome funciona para navegación casual. Se desmorona rápidamente cuando estás ejecutando AdsPower, Dolphin Anty, GoLogin, Multilogin o Hidemyacc con identidades de cuenta separadas y diferentes rutas de tráfico. Si estás cultivando cuentas, calentando activos de Facebook, lanzando cuentas publicitarias de TikTok o verificando landers regionales, la filtración generalmente ocurre en la brecha entre el perfil del navegador y la pila de red real. Si aún no has revisado tu ruta DNS, revisa este desglose del comportamiento del DNS de proxy y rutas de filtración.
Tabla de Contenidos
- Por Qué Tu Configuración Estándar de Proxy en Chrome Está Filtrando
- Métodos de Configuración de Proxy en Chrome y sus Límites
- Emparejar el Tipo de Proxy con Tareas Críticas
- El Flujo de Trabajo del Navegador Antidetect
- Verificar tu Conexión y Solucionar Filtraciones
- Escalar tus Operaciones con Mejores Prácticas
Por Qué Tu Configuración Estándar de Proxy en Chrome Está Filtrando
El patrón de fallo común es simple. Configuras un proxy a nivel del sistema, abres Chrome, confirmas que la IP visible cambió y asumes que la sesión del navegador está aislada. Luego ejecutas múltiples cuentas publicitarias, tal vez una en Chrome limpio y varias más en AdsPower o Multilogin, y un grupo comienza a activar revisiones o desafíos de inicio de sesión mientras otro parece estable.
Eso sucede porque Chrome no se comporta como un navegador autocontenido con su propio panel de control de proxy completo. Se apoya en el sistema operativo para configuraciones manuales de proxy, y ese diseño empuja el enrutamiento, las reglas de bypass y la autenticación fuera del navegador en muchas configuraciones, como se documenta en la referencia de la API de proxy de Chrome. Para usuarios normales, eso está bien. Para operadores de múltiples cuentas, crea puntos ciegos.
La IP visible no es toda la sesión
Una verificación de IP visible solo prueba una cosa. Una solicitud salió a través del proxy.
No prueba que cada solicitud en ese perfil siguió la misma ruta. No prueba que el DNS se mantuvo alineado. No prueba que tu navegador antidetect respetó la ruta a nivel del sistema de Chrome. Y definitivamente no prueba que tu cuenta de Facebook o TikTok vio una identidad de navegador estable vinculada a la misma región y características de red a lo largo de toda la sesión.
Regla práctica: Si el proxy está configurado fuera del perfil que estás usando, asume que el perfil puede filtrar hasta que verifiques lo contrario.
Para configuraciones de cultivo de cuentas y cloaking, la parte peligrosa es la falsa confianza. Los operadores a menudo piensan que están seguros porque Chrome muestra el país correcto en un verificador. Mientras tanto, el entorno de trabajo real incluye múltiples perfiles, estados de extensiones, credenciales guardadas y navegadores en sandbox con su propia lógica de red.
De dónde vienen realmente los bloqueos
Muchos bloqueos que se culpan a "proxies de baja calidad" son realmente desajustes entre estas capas:
- Identidad del perfil del navegador que afirma una ubicación
- Ruta de red que sale a través de otro camino
- Comportamiento del DNS que no coincide con el nodo de salida
- Persistencia de sesión que cambia demasiado agresivamente o no lo suficiente
- Intención de la cuenta que se ve inusual cuando varios activos comparten infraestructura mal
Por eso las guías de configuración estándar no ayudan mucho. Te enseñan cómo cambiar la ruta. No te enseñan cómo aislar la ruta por cuenta.
Métodos de Configuración de Proxy en Chrome y sus Límites
Un comprador inicia sesión en una cuenta de Facebook a través de un proxy del Reino Unido en Chrome, luego abre un perfil antidetect destinado a Alemania. Chrome todavía se ve "configurado". El operador todavía ve una insignia de proxy o ícono de extensión. Pero las dos sesiones no están necesariamente usando la misma pila de red, y esa brecha es donde comienza mucho daño a las cuentas.
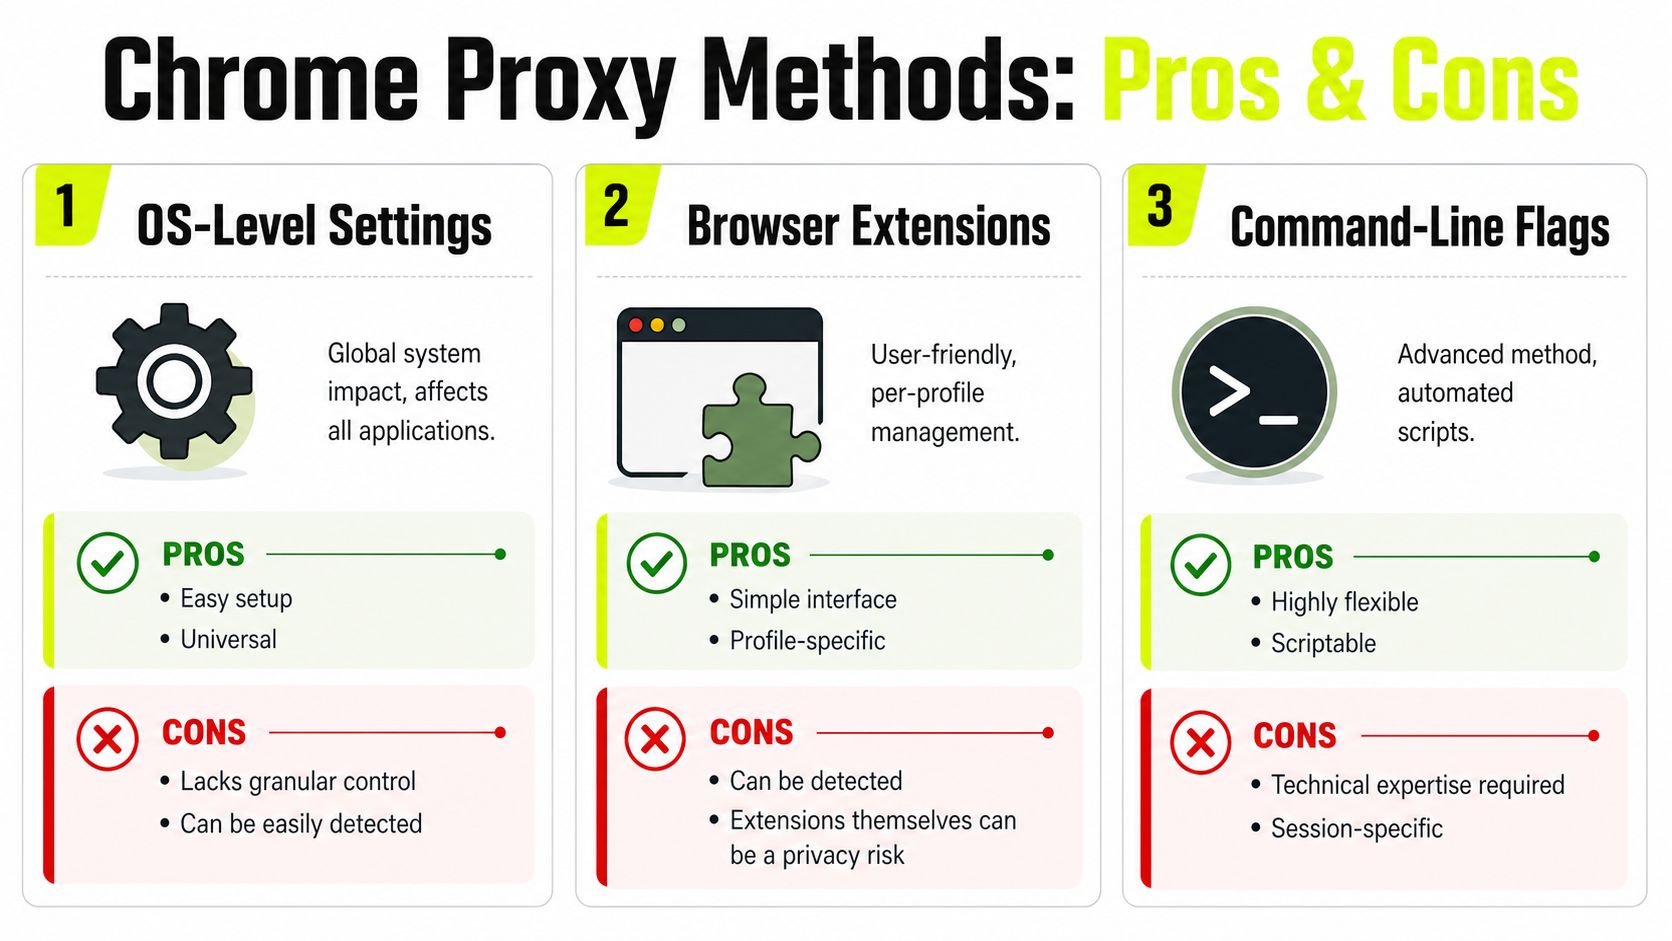
Chrome tiene tres formas comunes de configurar un proxy. Todas pueden funcionar. Ninguna proporciona aislamiento limpio cuenta por cuenta por sí sola, que es el estándar que necesitan los operadores de múltiples cuentas.
Configuración de proxy del sistema
Esta es la configuración que muchas personas quieren decir cuando dicen que configuraron un proxy en Chrome. Abren Chrome, hacen clic en Sistema, y Chrome los envía al panel de proxy del sistema operativo.
Ese diseño está bien para un navegador haciendo un trabajo. Es débil para operaciones de cuentas publicitarias.
El problema es el alcance. La configuración de proxy del sistema se aplica primero a nivel de la máquina, y Chrome hereda esa ruta. Si una cuenta necesita una IP residencial estática de EE.UU., otra necesita Francia, y una tercera debería permanecer local para trabajo de facturación, el método a nivel del SO convierte todo eso en un acto de malabarismo. El navegador ya no es la unidad de control. Toda la máquina lo es.
Eso crea puntos de fallo predecibles:
- Demasiado tráfico comparte una ruta. Sesiones del navegador, herramientas de soporte, cargadores y aplicaciones en segundo plano pueden llegar a la misma IP de salida.
- El cambio de geo se vuelve descuidado. Cambiar países para una cuenta puede afectar otra sesión que olvidaste que estaba abierta.
- El manejo de credenciales es torpe. Solicitudes de autenticación, credenciales guardadas y diálogos del SO agregan fricción justo donde quieres una configuración repetible.
- El conflicto con antidetect es común. Si el navegador antidetect ejecuta su propia pila de proxy aislada, la configuración del sistema puede ser ignorada. Si no, la ruta del sistema puede filtrarse en perfiles que se suponía debían permanecer separados.
Ese último punto es el que las guías estándar de Chrome omiten. Explican cómo enviar Chrome a través de un proxy. No explican qué sucede cuando Chrome es solo una capa dentro de un entorno de cuentas más grande.
Extensiones que usan la API de proxy de Chrome
Las extensiones de proxy mueven el control a la interfaz del navegador, lo que las hace más fáciles para cambio manual y uso en equipo. Para flujos de trabajo ligeros, eso ayuda.
Para cuentas publicitarias, el intercambio es complejidad del perfil. Cada extensión se convierte en parte del estado del perfil. Agrega archivos, permisos, comportamiento de actualización y otro lugar donde la configuración puede desviarse. Si la extensión no aplica la regla, falla después de una actualización o almacena la autenticación de manera inconsistente en perfiles clonados, la configuración de red deja de ser predecible.
Uso extensiones para pruebas y tareas de corta duración. Las evito como base para cuentas de alto valor.
Tampoco resuelven el problema principal de aislamiento por sí mismas. Una extensión puede controlar el tráfico de Chrome dentro de ese contexto del navegador, pero eso no garantiza armonía con el modelo de asignación de proxy propio de un navegador antidetect. Si el perfil antidetect espera credenciales de proxy, zona horaria, política de WebRTC y comportamiento de DNS vinculados dentro del perfil, una capa de extensión externa puede trabajar contra ese diseño en lugar de ayudarlo.
Flags de lanzamiento por línea de comandos
Los flags de lanzamiento dan un control más ajustado y se ajustan mejor a la automatización que los otros dos métodos. Puedes definir el comportamiento del proxy al inicio, programarlo y mantener la plantilla de lanzamiento consistente en tareas repetidas.
Chrome también admite reglas de proxy detalladas, comportamiento de bypass y manejo específico de esquemas, lo que importa cuando necesitas ser preciso sobre cómo se enruta el tráfico. Las notas de diseño de proxy de Chromium son útiles si estás construyendo entornos de lanzamiento controlados. Si necesitas una vista más clara de cómo las capas de proxy seguras encajan en el tráfico cifrado del navegador, esta explicación de un servidor proxy SSL y flujo de tráfico seguro también vale la pena revisar.
La desventaja es la sobrecarga operativa. Los flags son fuertes en frameworks de bots, plataformas de QA y herramientas internas donde el inicio está programado y controlado. Son más débiles para el trabajo diario de compra donde un humano necesita reabrir sesiones, intercambiar cuentas, revisar landers y recuperarse de checkpoints de plataforma sin tocar cadenas de lanzamiento todo el día.
Para qué sirve realmente cada método
La forma más clara de juzgar los métodos de proxy de Chrome es por el trabajo:
- Configuración del sistema se ajusta a navegación de una sola ruta, pruebas simples y cambios de tráfico a nivel de máquina.
- Extensiones se ajustan a cambio temporal y conveniencia a nivel de navegador, pero aumentan el área de superficie del perfil.
- Flags de lanzamiento se ajustan a automatización y entornos programados repetibles donde los parámetros de inicio están controlados.
Para compra de medios de múltiples cuentas, el límite es el mismo en los tres métodos. El control de proxy de Chrome todavía está separado del contenedor de identidad a menos que el navegador que uses vincule la configuración de red directamente a cada perfil. Si falta esa capa de aislamiento de perfil, o si entra en conflicto con la ruta de enrutamiento propia de Chrome, los bloqueos se culpan al proveedor de proxy cuando el problema real es la configuración.
Emparejar el Tipo de Proxy con Tareas Críticas
Elegir el tipo de proxy incorrecto crea quemaduras lentas. El inicio de sesión puede funcionar. La campaña puede incluso lanzarse. La calidad de la cuenta todavía se degrada porque el tipo de red no coincide con el trabajo.
Para compra de medios, cultivo de cuentas, cloaking y revisión de campañas geo-dirigidas, miro cuatro cosas primero. Confianza, velocidad, control de sesión y costo. Esas importan más que las etiquetas de marketing.
Si estás manejando sesiones cifradas o acceso a cuentas sensible a la región, entender las diferencias prácticas entre configuraciones de transporte también ayuda. Esta descripción general de un servidor proxy SSL y cómo encaja en flujos de tráfico seguro vale la pena revisar junto con el enrutamiento del navegador.
En qué es bueno cada tipo de proxy
Los proxies residenciales se ajustan mejor a las plataformas sociales cuando la confianza importa más. Se ven más cercanos al tráfico de usuario normal. Eso los convierte en la opción predeterminada para creación de cuentas de Facebook y TikTok, cultivo de cuentas, revisión de anuncios y verificaciones geo-dirigidas donde el escrutinio de la plataforma es alto. El intercambio es costo y a veces menor velocidad bruta que las rutas de datacenter más limpias.
Los proxies móviles son útiles cuando la plataforma objetivo confía mucho en el tráfico de origen móvil o cuando necesitas una postura de red que se mezcle con el comportamiento de aplicaciones móviles y web móvil. Pueden ser fuertes para entornos sociales de alta fricción. Suelen ser más caros y pueden ser menos predecibles para equipos que necesitan flujos de trabajo estables de navegador de escritorio.
Los proxies de datacenter se tratan de velocidad y volumen. Están bien para scraping de datos públicos, verificaciones de QA, obtenciones masivas y tareas donde la confianza de la plataforma no es el problema principal. Suelen ser lo primero en quemarse en acciones de cuenta sensibles. No los usaría como mi ruta predeterminada para gestión seria de cuentas de Facebook o TikTok.
Los proxies IPv6 pueden funcionar cuando el objetivo soporta IPv6 bien y tu flujo de trabajo se beneficia de escala o eficiencia de costos. No son una solución universal. Muchos operadores los fuerzan en trabajos que realmente necesitan señales de confianza más fuertes. Si tu pila objetivo, cloaker o sistema anti-fraude maneja IPv6 de manera inconsistente, creas ruido evitable.
Matriz de casos de uso por tipo de proxy
| Tipo de Proxy | Caso de Uso Principal | Puntuación de Confianza de IP | Velocidad | Costo |
|---|---|---|---|---|
| Residencial | Cuentas de Facebook y TikTok, cultivo de cuentas, verificaciones de anuncios geo-dirigidos | Alta | Media | Alto |
| Móvil | Flujos sociales sensibles, postura de tráfico tipo móvil, entornos de revisión difíciles | Alta | Media | Alto |
| Datacenter | Scraping, QA, recolección de datos públicos, tareas rápidas no sensibles | Baja a media | Alta | Bajo |
| IPv6 | Tareas orientadas a escala donde el soporte objetivo es sólido | Variable | Alta | Bajo a medio |
Muchos equipos pierden dinero al usar una clase de proxy para todo. Eso es diseño de infraestructura perezoso. Diferentes tareas crean diferentes riesgos.
Si la cuenta es costosa de reemplazar, paga por confianza. Si la tarea es barata y repetitiva, paga por velocidad.
Para verificación de cloaking y pre-landing, también separo el tráfico de revisión del tráfico de gestión. El navegador que verifica una página geo-dirigida no necesita compartir el mismo pool de proxies que el navegador que edita facturación, confirma configuración de negocio o calienta la cuenta publicitaria.
El Flujo de Trabajo del Navegador Antidetect
Lanzas un perfil de Facebook calentado en un navegador antidetect, la prueba de proxy dice verde, y la cuenta todavía activa un checkpoint después de unas pocas acciones. En muchos casos, el proxy en sí no es el problema. El problema es que los hábitos de proxy a nivel de Chrome no se mapean limpiamente a la pila de perfiles aislados de un navegador antidetect.
Ese es el punto de fallo que las guías estándar de Chrome omiten. AdsPower, Dolphin Anty, GoLogin, Multilogin y Hidemyacc no heredan lo que configures a nivel del navegador host o del SO. Construyen contenedores de perfiles con su propio almacenamiento, reglas de huella digital, lógica de inicio y vinculación de proxy. Si el proxy está adjunto en el lugar equivocado, puedes terminar con una configuración de Chrome que se ve limpia y una sesión de cuenta sucia.
Por qué la configuración de Chrome falla dentro de herramientas antidetect
Un perfil antidetect tiene su propio contexto de red. La máquina host puede mostrar una IP mientras el perfil usa otra, o falla de maneras que el operador no nota hasta que la cuenta comienza a arrojar advertencias.
Veo cuatro modos de fallo recurrentes:
- Proxy a nivel de perfil faltante: El proxy de la máquina está configurado, pero el perfil antidetect se lanza sin su propia ruta vinculada.
- Desajuste de huella digital y red: Zona horaria, idioma, postura de WebRTC o geolocalización no se alinean con la región del proxy.
- Infraestructura compartida entre cuentas: Múltiples perfiles reutilizan la misma ruta de salida o patrón de autenticación y crean vinculación.
- Tráfico de respaldo del host: Algunas solicitudes escapan a través de la ruta local porque el entorno solo estaba medio configurado.
Por eso los operadores de cuentas son bloqueados en IPs residenciales o móviles "buenas". La calidad de la IP estaba bien. El aislamiento no.
Si quieres una configuración centrada en perfiles en lugar de depender del comportamiento de Chrome a nivel de host, esta integración del navegador antidetect Afina para control de proxy a nivel de perfil es el tipo de emparejamiento que vale la pena revisar.
Cómo vincular proxy y perfil correctamente
El orden importa más de lo que muchos operadores piensan.
- Crea el perfil del navegador primero.
- Establece el dispositivo previsto y la postura de huella digital antes de cualquier inicio de sesión o carga de página.
- Agrega el proxy dentro del campo de proxy nativo del navegador antidetect, no solo en la configuración de Chrome o del sistema.
- Ejecuta la prueba de conexión propia del perfil si el navegador proporciona una.
- Abre una verificación de IP y filtración dentro de ese perfil exacto.
- Solo entonces inicia sesión en Facebook, TikTok, BM, Ads Manager o el panel de cloaker vinculado a esa identidad.
Los perfiles se contaminan temprano. Si una plataforma objetivo ve la ruta incorrecta en el primer contacto, arreglar el proxy después no borra esa primera señal.
Un error que todavía veo es importar cookies antes de que la ruta sea estable. Para cuentas antiguas, eso es imprudente. Cookies, almacenamiento local, postura de dispositivo y ruta de red necesitan coincidir desde la primera solicitud.
Aquí hay un tutorial útil para equipos que prefieren una referencia visual antes de configurar perfiles a escala:
Qué verificar antes de abrir la plataforma objetivo
Un estado de proxy verde no es suficiente. El perfil tiene que verse internamente consistente.
Usa esta verificación previa al vuelo:
- Alineación de región: País del proxy, zona horaria, idioma del navegador y configuración regional del dispositivo declarada deben coincidir con el historial de la cuenta y la tarea.
- Diseño de sesión: Usa sesiones pegajosas para gestión de cuentas y trabajo de facturación. Usa rotación solo donde la tarea puede tolerar cambios de identidad.
- Estabilidad de autenticación: Las solicitudes repetidas de autenticación de proxy deben arreglarse antes del inicio de sesión. Esas interrupciones crean ruido durante el calentamiento y acciones sensibles.
- Sin sangrado de ruta: Confirma que el perfil no está recurriendo a la conexión del host para DNS, WebRTC o solicitudes de inicio.
Para trabajo de múltiples cuentas, la infraestructura aburrida gana. Un perfil con un proxy correctamente vinculado, huella digital estable y sin filtración del host usualmente durará más que una configuración remendada desde configuraciones estándar de Chrome, extensiones y arreglos de última etapa.
Verificar tu Conexión y Solucionar Filtraciones
El fallo generalmente se muestra en el peor momento. Abres una cuenta publicitaria calentada, el inicio de sesión se ve normal, luego la plataforma ve una IP en la primera solicitud, otra en una llamada de activo posterior, y una ruta de resolución que no coincide con ninguna. Así es como cuentas estables son marcadas por configuraciones que se veían bien en Chrome estándar.
En trabajo de múltiples cuentas, la verificación tiene que ocurrir dentro del perfil antidetect exacto que ejecutará la sesión. Probar en Chrome del sistema prueba que el navegador host puede alcanzar el proxy. No prueba que el perfil aislado posee DNS, WebRTC, tráfico de inicio o reutilización de conexión. Las verificaciones de proxy estándar de Chrome omiten esa distinción, y por eso los operadores piensan que el proxy está limpio mientras el objetivo todavía ve estado de red mixto.
Una rutina de verificación real
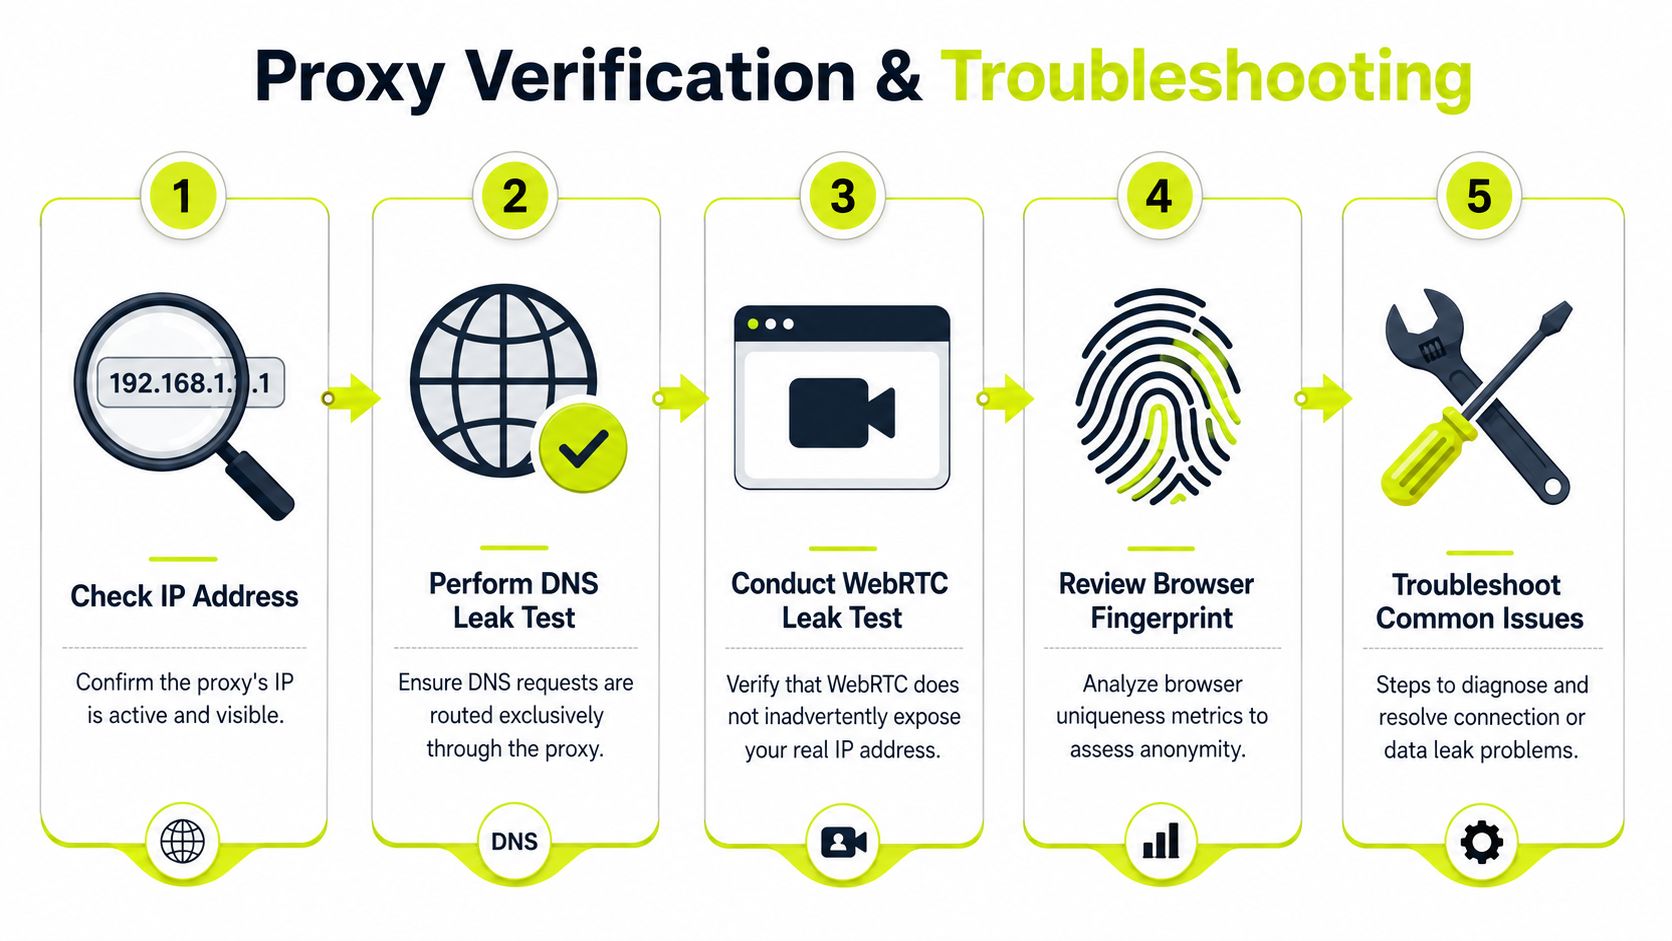
Mi verificación base va más allá de herramientas de visualización de IP.
Ejecuta estas verificaciones en el perfil en vivo, antes del inicio de sesión y de nuevo después de cualquier cambio de proxy:
- Verificación de IP y ASN: Confirma que la IP de salida, perfil de operador o hosting, y país se ajustan al patrón normal de la cuenta.
- Verificación de DNS: Verifica que las búsquedas se resuelvan a través de la ruta del proxy, no del resolver del host o ISP.
- Verificación de WebRTC: Asegúrate de que las interfaces locales y los detalles de enrutamiento del host no estén expuestos.
- Verificación de consistencia de huella digital: Revisa zona horaria, configuración regional, idioma y geolocalización contra la región del proxy.
- Verificación de recarga repetida: Actualiza después de una pausa corta y confirma que la misma ruta persiste a través de solicitudes.
Un solo resultado limpio no es suficiente. La plataforma objetivo verá una secuencia de solicitudes, no una captura de pantalla de un verificador de IP.
Las solicitudes repetidas de autenticación de proxy son otra señal de advertencia. A menudo se malinterpretan como mala calidad de proxy cuando, de hecho, el problema es el manejo de autenticación dentro de la pila del navegador. Si eso está sucediendo, esta guía sobre errores 407 proxy authorization required vale la pena revisar antes de seguir probando cuentas.
Dónde suelen ocurrir las filtraciones
El punto débil rara vez es el proxy solo. Es el traspaso entre el comportamiento de Chrome y el perfil aislado del navegador antidetect.
Estos son los patrones que veo con más frecuencia:
- Reutilización de conexión después de un cambio de proxy: Los navegadores de la familia Chrome mantienen sockets vivos. Si rotas y haces clic en un objetivo inmediatamente, algunas solicitudes aún pueden viajar en la conexión antigua.
- DNS en el host, tráfico en el proxy: La página carga a través del proxy, pero el comportamiento del resolver todavía apunta de vuelta a la máquina local o ISP.
- WebRTC exponiendo detalles de red local: Esto aparece en construcciones de perfiles descuidadas y en entornos donde las protecciones del navegador nunca se probaron después de la importación.
- Solicitudes de inicio escapando de la ruta del perfil: Verificaciones de actualización, preconexiones, tráfico de extensión o procesos auxiliares pueden dispararse antes de que el perfil esté completamente asentado.
- El perfil antidetect está aislado, pero el proxy todavía está controlado a nivel del SO: Esa división crea señales conflictivas que las guías estándar de Chrome no tienen en cuenta.
Esta última causa más daño de lo que la gente admite. La configuración de proxy estándar de Chrome se construyó para una instancia de navegador siguiendo una ruta del sistema. Los navegadores antidetect intentan aislar cada perfil, pero si parte del tráfico todavía depende de redes a nivel de host, la cuenta ya no está presentando una identidad coherente.
Una forma práctica de probar después de la rotación
Después de un cambio de ruta, no confíes en la primera carga de página.
Usa una rutina de reinicio corta:
- Cierra pestañas vinculadas a la sesión antigua.
- Aplica el nuevo proxy y espera a que el perfil se asiente.
- Ejecuta verificaciones de IP, DNS y WebRTC dentro de ese mismo perfil.
- Recarga la prueba una vez más después de una pausa corta.
- Abre el objetivo solo después de que ambas verificaciones coincidan.
Esto importa para cuentas publicitarias, flujos de facturación, páginas de revisión de cloaker y validación geo. Cualquier tarea que dependa de una identidad estable puede romperse si el navegador mezcla sockets antiguos, IPs nuevas y DNS del lado del host.
Mi regla es simple. Si la ruta cambió, prueba que todo el perfil cambió con ella. Si el perfil no puede probar eso, no toques la cuenta.
Escalar tus Operaciones con Mejores Prácticas
A volumen pequeño, un mal hábito de proxy cuesta tiempo. A escala, hace que las cuentas se marquen.
La ruptura generalmente ocurre cuando los equipos tratan la configuración de proxy de Chrome y los perfiles de navegador antidetect como si controlaran la misma ruta de red. No siempre hacen eso. La orientación estándar de Chrome se construyó alrededor de un navegador siguiendo una ruta a nivel de host. Los operadores de múltiples cuentas ejecutan perfiles aislados, diferentes niveles de confianza, diferentes geos y diferentes objetivos de sesión al mismo tiempo. Si tu proceso no refleja esa división, obtienes contaminación cruzada: las cookies correctas en la ruta incorrecta, o el proxy correcto en un perfil que todavía filtra comportamiento del host a través de otra capa.
Organiza por riesgo, no por conveniencia
Los equipos que mantienen cuentas vivas más tiempo no asignan proxies basándose en quién necesita uno primero. Los mapean al trabajo y al riesgo de ese trabajo.
- Sesiones de gestión de cuentas: Usa rutas pegajosas con larga continuidad. Cambios en Business Manager, trabajo de facturación, verificaciones de ID y recuperación de pagos necesitan una identidad de red estable.
- Perfiles de gasto y lanzamiento: Mantenlos cerca de la geo operativa normal de la cuenta y la historia del dispositivo. Rotaciones aleatorias crean fricción de revisión.
- Revisión de anuncios y validación geo: Usa rutas regionales separadas. No ejecutes verificaciones amplias desde las mismas IPs que poseen la cuenta.
- Scraping e investigación: Ponlos en infraestructura más rápida y de menor confianza para que no contaminen el tráfico de gestión.
- Flujos orientados a revisores: Aíslalos del tráfico del propietario completamente.
Esa separación reduce la exposición. También hace que la solución de problemas sea más rápida porque cada clase de perfil tiene un propósito.
Si los bloqueos todavía están apareciendo, arregla el patrón detrás de ellos, no solo la IP. Esta guía sobre cómo evitar bloqueos de IP durante actividad repetida de cuenta es una referencia útil.
Estandariza las partes que los operadores suelen dejar sin documentar
Una vez que un equipo pasa de unas pocas docenas de perfiles, la memoria deja de funcionar. Alguien importará cookies en el entorno incorrecto. Alguien rotará una ruta durante una sesión caliente. Alguien abrirá una cuenta en el navegador host porque el navegador antidetect fue lento para lanzarse.
Escribe reglas para los puntos de fallo:
- Nomenclatura de perfiles: Incluye plataforma, geo, propietario de cuenta y clase de proxy
- Emparejamientos aprobados: Define qué tipos de proxy están permitidos para facturación, cultivo, lanzamiento, revisión y scraping
- Tiempo de rotación: Declara cuándo una ruta puede cambiar y cuándo no puede
- Propiedad: Limita quién puede editar configuración de proxy, huellas digitales del navegador y almacenamiento de sesión
- Pasos de cuarentena: Elimina perfiles fallidos de producción hasta que pasen las verificaciones de nuevo
- Registros de cambios: Registra intercambios de proxy, importaciones de cookies, ediciones de pago y eventos importantes de confianza
Esto es higiene operativa. Previene el tipo de inconsistencia que se culpa a "proxies malos" cuando el manejo no controlado fue el problema.
Construye para repetibilidad a través de navegadores aislados
El error de escalado más grande es asumir que un navegador antidetect arregla la consistencia de red por sí mismo. Solo aísla parte del entorno. Si el equipo todavía gestiona rutas con lógica a nivel de host, extensiones compartidas o cambios de proxy del sistema ad hoc, la pila del navegador y la pila de red pueden desviarse.
Trata cada perfil como una unidad: huella digital, cookies, zona horaria, idioma, ruta DNS, comportamiento de WebRTC y asignación de proxy. Gestiónalos juntos. Audítalos juntos. Reemplázalos juntos cuando algo se rompa.
He visto cuentas estables sobrevivir revisiones agresivas de plataforma en infraestructura promedio porque el operador mantuvo esas variables alineadas. También he visto rutas residenciales de alta calidad fallar porque el perfil se copió mal y las reglas de red cambiaron fuera del navegador.
Reduce la complejidad antes de agregar volumen
Más cuentas no requieren más tipos de proxy. Requieren menos excepciones.
Comienza con un número pequeño de flujos de trabajo aprobados. Uno para propiedad de cuenta y facturación. Uno para operaciones de campaña. Uno para validación geo. Uno para investigación. Si un nuevo flujo de trabajo no puede explicar por qué necesita una ruta diferente, probablemente no necesita una.
Los equipos que escalan bien mantienen la configuración aburrida. Las configuraciones aburridas son más fáciles de verificar, más fáciles de entrenar y más difíciles de usar mal.
Los operadores que duran no son los que tienen el pool de proxies más grande. Son los que mantienen cada cuenta dentro de una historia de red coherente.
Si necesitas infraestructura construida para gestión de cuentas, scraping, verificaciones geo y flujos de trabajo antidetect, echa un vistazo a Sota Proxy. Cubre opciones residenciales, móviles, ISP y datacenter, y si refieres otros operadores o clientes, su programa de afiliados ofrece hasta un 40% de comisión.
Artículos relacionados
Compra Proxies para Geo Surfing que Realmente Funcionan
Aprende cómo comprar proxies para geo surfing de la manera correcta: elige tipos, selecciona ciudades objetivo, configura navegadores antidetect y valida resultados geo.

Cómo construir una infraestructura de protección de tráfico publicitario con Cloaking.House y SotaProxy
Aprende a construir un stack confiable de tráfico publicitario con proxies, perfiles de navegador y cloaking para pruebas GEO, filtrado y resolución de problemas de campañas.
Suplantación de Huella Digital: Métodos, Detección y Uso de Antidetect
Descubre cómo funciona la suplantación de huella digital, los métodos utilizados para eludir la detección y cómo los navegadores antidetect con proxies gestionan operaciones multi-cuenta de forma segura.
Monitoreo en Tiempo Real
Monitoreo en tiempo real. Supervisión en tiempo real para redes de proxies, cuentas publicitarias y stacks de scraping. Métricas, alertas, SLAs y tácticas prácticas
Redundancia de Red para Plataformas de Proxy y Automatización
Descubre cómo la redundancia de red mantiene en línea las plataformas de proxy y automatización. Cubre configuraciones activo/pasivo, clústeres multirregión, ajuste de conmutación por error y disponibilidad del 99.9%
Distribución Geográfica para Infraestructura de Proxy
Domina la distribución geográfica para infraestructura de proxy. Aprende a elegir ubicaciones, tipos de proxy y estrategias de enrutamiento para verificación de anuncios y scraping