Servidores Proxy y Firewalls: Guía 2026 para Compradores de Medios
Domina los servidores proxy y firewalls con nuestra guía 2026 para compradores de medios y operadores de cuentas. Aprende interacción, configuraciones y seguridad multicuenta.

Lanzas una campaña de Facebook en una geo limpia. La cuenta publicitaria está calentada. El proxy coincide con la ciudad objetivo. El perfil en AdsPower o Dolphin Anty se ve consistente. Luego la cuenta se marca al primer inicio de sesión, o la sesión empieza a lanzar bucles de checkpoint aleatorios. Muchos equipos culpan primero al pool de proxies o al navegador antidetección.
A veces el problema subyacente está una capa más abajo. El navegador está haciendo una cosa, el proxy está haciendo otra, y el firewall local o el firewall de gateway está forzando el tráfico por un camino que no pretendías. El DNS sale directamente. QUIC se escapa del proxy. La inspección TLS reescribe una sesión que la plataforma esperaba que permaneciera intacta. Tu configuración se ve bien en el dashboard y aún así falla en producción.
Ahí es donde los servidores proxy y firewalls dejan de ser temas separados. Para compradores de medios, granjas de cuentas y equipos de cloaking, son un solo sistema. Si no trabajan juntos, las operaciones multicuenta filtran identidad, rompen sesiones y queman cuentas más rápido que los malos creativos jamás lo harán.
Tabla de Contenidos
- Proxies y Firewalls Más Allá de la Definición de Libro de Texto
- Distinguiendo Roles Servidores Proxy y Firewalls
- Cómo Interactúan Proxies y Firewalls en tu Stack
- Ejemplos de Configuración para Flujos de Alto Volumen
- Consideraciones de Seguridad para Configuraciones Antidetección
- Solución de Problemas de Conflictos entre Proxy y Firewall
- Mejores Prácticas para una Infraestructura Proxy Resiliente
Proxies y Firewalls Más Allá de la Definición de Libro de Texto
Un comprador ejecuta campañas de TikTok en un país, usa GoLogin con una IP residencial fija, y aún obtiene fricción en la cuenta que no tiene sentido. Otro operador cultiva perfiles de Facebook en Multilogin, mantiene las cookies aisladas, y aún ve grupos de cuentas comportarse como si vinieran de una sola máquina. Ambas configuraciones pueden fallar incluso cuando el proxy en sí está bien.
La pieza que falta es usualmente la interacción, no la definición. Un proxy puede enmascarar la identidad de origen correctamente mientras el firewall aún permite que el tráfico lateral salga de la interfaz real. O el firewall bloquea un proceso auxiliar del navegador, así que el navegador principal pasa por el proxy pero las solicitudes en segundo plano no. Ese tipo de desajuste no aparece hasta que la plataforma correlaciona suficientes señales.
Para granjas de cuentas y cloaking, esto importa más que en el tráfico de oficina ordinario. No solo estás intentando alcanzar un sitio. Estás intentando mantener cada sesión internamente consistente a través del login, carga de anuncios, verificaciones de facturación, eventos de píxel y verificaciones de región. Si una solicitud sale por la ruta equivocada, todo el perfil puede parecer sintético.
Una forma práctica de pensarlo es esta:
- El proxy da forma a la identidad. Decide qué ven las plataformas remotas como tu origen de red.
- El firewall da forma al comportamiento. Decide qué tráfico se permite, bloquea, redirige o inspecciona.
- La falla ocurre en la brecha. Una herramienta dice "usa esta ruta", la otra dice "no para cada solicitud".
Los equipos que gestionan cuentas de Facebook y TikTok a volumen usualmente ya conocen las categorías de proxy. Lo que a menudo pierden es cuál encaja con el resto del stack. Un breve repaso sobre tipos de proxy para automatización y flujos de cuentas ayuda si estás mezclando rangos residenciales, móviles, de datacenter e IPv6 a través de diferentes tareas.
Regla práctica: Si tu perfil de navegador, asignación de proxy, ruta DNS y política de firewall saliente no coinciden, la plataforma eventualmente verá el desajuste incluso si tu primer login tiene éxito.
Distinguiendo Roles Servidores Proxy y Firewalls
Muchos operadores tratan estos como intercambiables porque ambos se encuentran en la ruta del tráfico. No son intercambiables. Resuelven problemas diferentes, y cuando le pides a uno que haga el trabajo del otro, tu configuración se vuelve desordenada rápidamente.

Qué controla realmente cada uno
Un firewall es aplicación de políticas. Decide qué tráfico puede entrar o salir basándose en reglas. Al nivel básico, eso significa origen, destino, protocolo y puerto. En un stack de compra de medios, eso es lo que evita que una VM de perfil hable directamente con una plataforma cuando solo debería hablar a través de su proxy asignado.
Un servidor proxy es mediación de tráfico. Recibe tu solicitud y hace la solicitud hacia adelante en tu nombre. Para operaciones de cuentas, eso es lo que le da a cada perfil de navegador o VM una identidad de red distinta. Es por qué AdsPower, Dolphin Anty, GoLogin, Multilogin y Hidemyacc pueden presentar diferentes sesiones a Facebook, TikTok o sistemas de revisión de anuncios.
Aquí está la versión corta:
| Herramienta | Trabajo principal | Para qué la usas en la práctica |
|---|---|---|
| Firewall | Aplicar reglas de red | Bloquear fugas, restringir acceso directo, aislar perfiles |
| Servidor proxy | Cambiar ruta de solicitud y origen visible | Geo-targeting de campañas, separar cuentas, enrutar tráfico por perfil |
Si también te importa el comportamiento DNS, cómo funciona la resolución DNS proxy en configuraciones reales importa porque una asignación limpia de proxy no ayuda si la resolución de nombres sale por la interfaz equivocada.
Dónde encajan los proxy firewalls
Un proxy firewall combina ideas de ambos lados. Opera en Capa 7, lo que significa que puede inspeccionar el contenido de la solicitud en lugar de solo verificar IPs y puertos. La explicación de Fortinet sobre proxy firewalls en la capa de aplicación deja claro el trade-off: la inspección más profunda puede bloquear payloads maliciosos y uso no autorizado de aplicaciones, pero también añade latencia porque cada solicitud se termina, analiza y re-origina.
Eso suena atractivo para equipos de seguridad. Para equipos de arbitraje, es útil solo cuando está estrictamente acotado.
Usa un proxy firewall cuando necesites control consciente de aplicaciones sobre clases específicas de tráfico. No lo pongas ciegamente frente a cada sesión de navegador antidetección y esperes que no haya efectos secundarios.
Un firewall es el portero. Un proxy es el disfraz. Un proxy firewall es el portero que también abre tu bolsa y lee tu boleto. Bueno para seguridad. Malo cuando el local cambia reglas cada semana.
Cómo Interactúan Proxies y Firewalls en tu Stack
La mayoría de equipos de compra no ejecutan una red ordenada. Ejecutan un montón de laptops, VMs, perfiles de navegador, herramientas auxiliares, cargadores y a veces bots que todos necesitan rutas diferentes. Por eso la teoría limpia se desmorona una vez que escalas.
Empieza con la ruta de tráfico real, no la UI dentro del navegador antidetección.

La configuración común de estación de trabajo local
La configuración más común es simple. Una estación de trabajo ejecuta AdsPower, GoLogin o Multilogin. Cada perfil tiene su propio proxy. El firewall local en la máquina controla el tráfico saliente.
Esto funciona si lo mantienes estricto. El proceso del navegador, actualizador, tráfico de extensiones y DNS todos necesitan la misma intención de política. Si el firewall permite tráfico directo de respaldo por conveniencia, obtienes comportamiento de origen mixto. Los logins de cuentas de Facebook pueden funcionar, pero las verificaciones de facturación, revisión o obtención de activos pueden tomar un camino diferente.
Usa este patrón cuando necesites velocidad y flexibilidad. No lo uses cuando múltiples operadores comparten un host y no puedes garantizar aislamiento a nivel de proceso.
Muchos errores prácticos de configuración vienen solo de la configuración a nivel de navegador. Si estás ejecutando flujos basados en Firefox en algún lugar del stack, configuraciones de proxy del navegador en Firefox son solo una capa. No reemplazan los controles de egreso del sistema.
Aquí hay una vista rápida:
- Buen ajuste: Equipo pequeño, lanzamientos manuales de campañas, baja sobrecarga de infraestructura
- Riesgo principal: Fugas de DNS, respaldos de conexión directa, contaminación de host compartido
- Mejor caso de uso: Prueba de creativos, verificaciones de región, trabajo ligero de cuentas
Más adelante en el flujo de trabajo, los explicadores en video pueden ayudar a los equipos a alinearse en el enrutamiento antes de comenzar a solucionar problemas de producción:
Cadenas de proxies y gateways segmentados
Algunos equipos encadenan proxies. Un script o herramienta de tráfico envía solicitudes a un primer salto, luego sale a través de otra clase de proxy. Una idea común es datacenter primero, residencial segundo. Puede ayudar con la conveniencia de herramientas o control de enrutamiento, pero también aumenta los puntos de falla.
Cada salto extra aumenta el costo de depuración. La persistencia de sesión se vuelve más difícil. Los timeouts se vuelven ambiguos. Si TikTok empieza a fallar las cargas de medios, ahora tienes que inspeccionar tanto la ruta del navegador como cada transferencia de proxy.
El diseño más robusto para trabajo de alto volumen es la segmentación a través de un gateway. Pon cada VM o contenedor en su propio segmento interno, asigna una ruta saliente, y deja que un firewall central aplique que solo puede salir a través del proxy o grupo de proxies previsto. Eso reduce la contaminación cruzada entre clusters de cuentas y evita que un perfil roto se filtre a otro.
Si no puedes responder "qué ruta exacta tomó esta solicitud" para una cuenta marcada, tu stack ya está demasiado flojo.
Qué te dice el crecimiento en el mercado de proxies
Este ya no es un flujo de trabajo de nicho. Splunk cita una proyección de mercado que muestra que el mercado global de servidores proxy creciendo de USD $3.4 mil millones en 2022 a USD $7.2 mil millones para 2031, con una CAGR aproximada del 8.5%, impulsado por la gestión segura de tráfico web, bypass de restricciones geográficas y privacidad a través del enmascaramiento de IP en su descripción general de servidores proxy. Para operadores, eso significa que existen más opciones de proxy que nunca. No significa que más de ellos sean adecuados para la longevidad de cuentas.
Para operaciones de Facebook y TikTok, la arquitectura correcta importa más que comprar un pool más grande. Los proxies residenciales y móviles usualmente tienen más sentido para acciones de cuentas sensibles a la confianza. Los rangos de datacenter e IPv6 aún tienen un lugar, especialmente para herramientas, scraping y tráfico de soporte, pero necesitan una separación de roles más estricta.
Ejemplos de Configuración para Flujos de Alto Volumen
Las buenas operaciones no dependen de "recuerda encender el proxy". Fuerzan la ruta. Si una VM de perfil o un proceso de navegador puede alcanzar el objetivo directamente, tarde o temprano lo hará.

Forzar una app o VM a través de un proxy
El patrón limpio es denegar por defecto, luego permitir solo la ruta saliente prevista.
En Linux, los equipos a menudo aplican esto con reglas de firewall de host vinculadas a un puente VM, una cuenta de usuario o un propietario de proceso dedicado. En Windows, usualmente lo hacen con reglas de firewall saliente por ejecutable y zonas de red separadas para hosts de perfil. La sintaxis varía. La lógica de políticas no debería.
Usa esta secuencia:
Identifica el propietario del tráfico
Vincula cada grupo de cuentas a una VM, contenedor o instancia de navegador. No dejes que cinco clusters de cuentas de Facebook compartan una sesión de escritorio sin restricciones.Bloquea el acceso directo saliente
Deniega primero las conexiones salientes amplias de esa carga de trabajo. Esta es la parte que los equipos omiten porque rompe las herramientas de conveniencia.Permite solo la ruta del proxy
Permite que el host de perfil solo hable con su endpoint de proxy asignado y servicios locales requeridos.Maneja el DNS intencionalmente
Si el DNS debe resolverse a través de la ruta del proxy, aplícalo. Si se resuelve localmente por diseño, mantenlo consistente en todo el cluster.Registra rechazos
El bloqueo silencioso hace lenta la solución de problemas. Registra lo suficiente para detectar procesos auxiliares, actualizadores y componentes ocultos del navegador intentando salir directamente.
Si estás construyendo una capa de relay o control tú mismo, cómo los equipos hacen un servidor proxy para enrutamiento especializado es información de fondo relevante, especialmente cuando quieres manejo por aplicación en lugar de enrutamiento amplio a nivel de máquina.
Usar NAT y segmentación para detener la contaminación cruzada
NAT no es glamoroso, pero es útil para entornos de granja. Pon grupos de VMs detrás de segmentos internos separados, luego aplica una identidad de egreso o un pool de egreso por segmento. Eso te da un control más limpio del radio de explosión.
Por ejemplo:
- Cluster de calentamiento: Un segmento para cuentas de Facebook envejecidas usando sesiones residenciales fijas.
- Cluster de prueba: Un segmento separado para revisión creativa de TikTok y verificaciones de landing pages.
- Cluster de automatización: Otro segmento para scripts de soporte, cargadores y tareas de baja confianza en rutas de datacenter o IPv6.
Este diseño evita que una regla mala en un área contamine todo lo demás. También hace el rollback más simple cuando una clase de proxy se comporta mal para una plataforma.
Donde los equipos usualmente rompen la configuración
La falla rara vez es la ventana principal del navegador. Es todo lo que la rodea.
- Tráfico de actualizador: AdsPower, GoLogin, Dolphin Anty y Hidemyacc todos dependen de componentes circundantes. Si esos alcanzan directamente, obtienes comportamiento de red inconsistente.
- Solicitudes laterales de cloaker: Validadores de landing page, verificadores de redirección u obtención de ofertas a menudo evitan el proxy configurado del navegador.
- Clases de proxy mixtas: Los equipos usan residencial para login, luego datacenter para cargas o verificaciones de activos. Esa división puede funcionar para algunos trabajos de soporte, pero no para una sesión de cuenta.
DriveLock describe los proxy firewalls como la forma más segura de firewall en Capa 7 y nota que pueden reducir la latencia hasta en un 30% a través del caché mientras enmascaran direcciones IP internas en su artículo sobre proxy firewalls. En la práctica, esa ventaja de caché importa más para acceso repetido a contenido que para sesiones de cuentas publicitarias frágiles. Para equipos de compra, la precisión de políticas usualmente importa más que exprimir rendimiento en caché de la capa de firewall.
Verificación del operador: Si tu navegador antidetección dice que un proxy está activo, verifica que el firewall del SO esté de acuerdo, que el gateway de la VM esté de acuerdo y que los procesos laterales no puedan evitar ninguno de los dos.
Consideraciones de Seguridad para Configuraciones Antidetección
Un perfil puede verse limpio en AdsPower, Multilogin o GoLogin y aún fallar en el momento en que toca un stack de red que reescribe demasiado. Ese es el problema de seguridad primario en configuraciones antidetección. La huella digital del navegador dice una cosa, mientras el firewall, política DNS o manejo TLS dice algo más.

La inspección TLS puede romper buenos perfiles
En operaciones multicuenta, la inspección HTTPS a menudo crea más problemas de los que resuelve. A los equipos de seguridad les gusta porque pueden ver tráfico encriptado. Los equipos de compra pagan por ello en inestabilidad de sesión, fallas de carga, checkpoints repetidos y comportamiento extraño de login que nunca aparece en un navegador de oficina estándar.
El problema no es solo la velocidad. Es la consistencia de sesión. Network Academy explica que los proxy firewalls inspeccionan tráfico encriptado en la capa de aplicación y pueden soportar solo un conjunto limitado de aplicaciones, lo que puede afectar la funcionalidad en flujos de trabajo modernos intensivos en HTTPS, como se cubre en su explicación del comportamiento del servidor proxy.
Eso aparece rápido en operaciones reales:
- Sesiones de navegador antidetección necesitan manejo estable de TLS y cookies a través de toda la ruta de login y acción.
- Servicios auxiliares y agentes locales deben seguir la misma ruta y modelo de confianza que el perfil que soportan.
- Acciones de plataforma en Facebook, TikTok, Google y sistemas similares a menudo fallan de formas parciales antes de fallar completamente.
- Verificaciones de cloaking y ruta de revisión se rompen cuando una solicitud es interceptada y la siguiente se pasa limpiamente.
La parte fea es el patrón de falla. Usualmente no obtienes una página bloqueada simple. Obtienes un login exitoso seguido de un checkpoint en la siguiente acción. Obtienes una carga de medios que se estanca en el procesamiento. Obtienes una vista previa de landing page que difiere de la ruta de revisión de cuenta. Esos son más difíciles de diagnosticar porque el navegador parece funcionar.
Qué inspeccionar y qué dejar en paz
Para trabajo de cuentas de alto riesgo, el control selectivo es usualmente más seguro que la interceptación general.
| Tipo de tráfico | Mejor enfoque |
|---|---|
| Sesiones de navegador antidetección | Pasar limpiamente a través del proxy asignado, evitar MITM TLS a menos que una prueba específica de plataforma demuestre que es seguro |
| Navegación general de estación de trabajo | Aplicar inspección estándar y aplicación de políticas |
| Actualizador y utilidades de soporte | Permitir solo destinos y procesos requeridos, mantener enrutamiento consistente con el espacio de trabajo asignado |
| Ejecutables desconocidos | Bloquear, sandbox o aislar antes de permitir acceso a red |
Este es un trade-off, no una prueba de pureza. La visibilidad completa ayuda con la caza de amenazas. El paso limpio ayuda a preservar la confianza de cuenta y continuidad de sesión. En entornos de compra de medios, la mejor elección es usualmente inspeccionar ampliamente la navegación de empleados y endurecer el egreso fuertemente alrededor de espacios de trabajo antidetección sin re-firmar cada sesión encriptada.
El DNS merece la misma disciplina. Si el navegador resuelve a través del proxy pero una herramienta auxiliar resuelve localmente, la plataforma ve comportamiento dividido. Los controles WebRTC pueden crear el mismo problema. También lo puede hacer el bloqueo forzado de QUIC, normalización agresiva de headers y agentes de endpoint que enganchan el tráfico del navegador de manera diferente a través de perfiles.
El sobre-endurecimiento es común en equipos que acaban de ser quemados por baneos. Deshabilitan todo lo que pueden encontrar, luego se preguntan por qué el siguiente lote de cuentas se comporta aún menos como usuarios normales. El objetivo no es supresión máxima. El objetivo es una ruta creíble y consistente desde el navegador al proxy a la plataforma objetivo. Si la supervivencia de cuentas es la prioridad, evitar baneos de IP comienza con mantener el comportamiento de red consistente, no apilando cada control de seguridad en la misma sesión.
Solución de Problemas de Conflictos entre Proxy y Firewall
Cuando algo se rompe, no cambies cinco variables a la vez. Verifica el síntoma, mapea el punto de falla probable y prueba una capa a la vez.
Cuando el proxy no conecta en absoluto
Síntoma: El perfil del navegador no abrirá sitios objetivo, o la conexión expira inmediatamente.
Causa probable: Las reglas de firewall saliente bloquean el puerto del proxy o el proceso no tiene permiso para alcanzar el servicio proxy.
Solución: Confirma que el firewall permite a la carga de trabajo asignada contactar el proxy y que no se está intentando ninguna ruta directa de respaldo en su lugar.Síntoma: El proxy funciona en una app pero no en AdsPower, Hidemyacc o GoLogin.
Causa probable: Configuraste el perfil del navegador, pero un componente auxiliar o servicio local está bloqueado.
Solución: Verifica reglas a nivel de proceso, no solo configuraciones a nivel de navegador.
Cuando el login funciona mal en lugar de fallar limpiamente
- Síntoma: Facebook o TikTok abre, pero el login hace bucles, los checkpoints se repiten o las sesiones caen después de la autenticación.
Causa probable: Inspección TLS, interferencia de sesión o pathing DNS inconsistente.
Solución: Exime el flujo de trabajo de cuentas de inspección profunda y asegúrate de que el comportamiento de resolución de nombres sea consistente con el diseño del proxy.
La mala interacción entre proxy y firewall a menudo parece primero un problema de plataforma. Usualmente no lo es.
- Síntoma: La vista previa del cloaker se ve bien, pero la ruta de revisión de anuncios se comporta diferente.
Causa probable: Diferentes solicitudes están tomando rutas diferentes.
Solución: Rastrea cada componente involucrado en redirecciones, validadores y obtención de landing pages.
Cuando aparecen fugas durante las verificaciones
Síntoma: Las pruebas de fuga muestran la región incorrecta o identidad de red mixta.
Causa probable: DNS directo, bypass QUIC, túnel dividido o contaminación de host compartido.
Solución: Deshabilita rutas alternativas no controladas, endurece la política de egreso y vuelve a probar desde el perfil de navegador exacto que usas en producción.Síntoma: Algunas cuentas en la misma granja se mantienen saludables mientras otras se queman rápido.
Causa probable: La política de máquina compartida no es uniforme, o un grupo de cuentas está usando una ruta diferente a la esperada.
Solución: Compara la política de firewall y asignación de proxy por VM, no por equipo.
Mejores Prácticas para una Infraestructura Proxy Resiliente
Un equipo de compra de medios usualmente nota la debilidad de infraestructura en el peor momento. El gasto está activo, varios grupos de cuentas se están calentando, una actualización de navegador se despliega, y de repente solo parte de la granja se comporta normalmente. Las configuraciones que se mantienen juntas bajo ese tipo de presión son las construidas alrededor de enrutamiento predecible, radio de explosión pequeño y propiedad clara entre la capa de proxy y la capa de firewall.
Empieza con aislamiento. En operaciones multicuenta, la conveniencia compartida se convierte rápidamente en riesgo compartido. Pon grupos de plataforma en máquinas o VMs separadas, mantén cuentas de calentamiento lejos de cuentas de alto gasto y evita ejecutar herramientas de soporte a través de la misma ruta que identidades de producción. Si un verificador, cargador, cloaker y navegador antidetección todos heredan las mismas reglas salientes, la depuración se vuelve lenta y la contaminación de cuentas se vuelve más fácil.
La política de egreso decide si tu diseño de proxy es real o solo aspiracional. Un perfil asignado a un proxy debería tener una ruta permitida de salida. Bloquea el acceso directo a internet para esa carga de trabajo, restringe el DNS al modelo de resolver que pretendes usar, y trata las rutas de respaldo como fallas, no como características de conveniencia. En entornos de alto volumen, el problema rara vez es que un proxy deja de funcionar. El problema es que el tráfico encuentra una segunda ruta no prevista.
La selección de proxy también necesita seguir el trabajo, no una lista de verificación de seguridad genérica.
- Proxies residenciales: Mejores para creación de cuentas sensibles a confianza, logins y manejo de cuentas diario donde la calidad de origen importa más que la velocidad pura.
- Proxies móviles: Útiles cuando la plataforma o flujo reacciona mejor al tráfico de origen móvil, pero espera más variabilidad en latencia y consistencia de sesión.
- Proxies de datacenter o ISP: Mejor adecuados para herramientas, verificaciones masivas, scraping, verificación de anuncios y tareas de soporte que necesitan rendimiento más limpio y menor costo por sesión.
- Sesiones fijas: Mejores para continuidad de identidad, acciones de facturación y gestión de cuentas.
- Sesiones rotativas: Mejores para tareas de recopilación distribuida, no para cuentas que necesitan una historia de red estable.
El trade-off es directo. Mientras más sensible a la confianza sea el flujo de trabajo, más importa la consistencia. Mientras más distribuido sea el flujo de trabajo, más importa la rotación. Los problemas comienzan cuando los equipos intentan usar un pool de proxies para ambos.
Las configuraciones resilientes también separan políticas por clase de carga de trabajo. Los perfiles de navegador usados para login de cuenta no deberían compartir las mismas reglas de firewall que workers de automatización, herramientas de QA o trabajos de scraping. Esa separación limita el daño colateral cuando un proveedor upstream se degrada, una regla cambia o una plataforma comienza a desafiar un patrón de tráfico específico. También hace la respuesta a incidentes más rápida porque la ruta afectada ya está definida.
La documentación importa aquí más de lo que a la gente le gusta admitir. Asigna una ruta por identidad, un grupo de proxy por tipo de tarea y un propietario para cada capa de aplicación. El navegador antidetección debería controlar la consistencia del perfil. El proxy debería controlar el origen visible y comportamiento de sesión. El firewall debería controlar qué destinos y protocolos se permiten. Una vez que esos límites están escritos y se mantienen actuales, los equipos pasan menos tiempo adivinando y más tiempo arreglando la falla real.
La planificación de capacidad es parte de la resiliencia también. Deja margen en pools de proxies, evita empacar demasiadas cuentas valiosas en un solo upstream y prueba cambios de navegador, proxy y firewall en un grupo de staging antes de empujarlos a toda la operación. La infraestructura limpia rara vez es complicada. Es controlada, repetible y aburrida en los lugares correctos.
Artículos relacionados
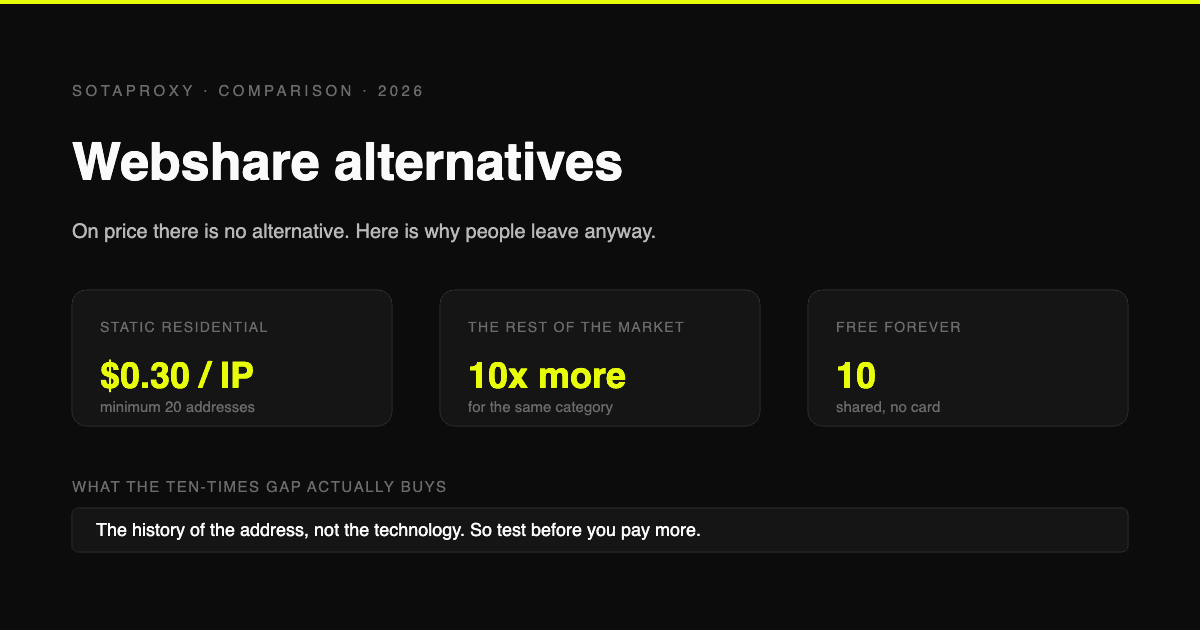
Alternativas a Webshare en 2026: cuando los proxies más baratos dejan de serlo
Webshare regala 10 proxies y vende IPs residenciales estáticas a $0,30 la unidad, una décima parte de lo que cobra la competencia. Precios verificados, las cuatro razones por las que la gente aún migra y el único motivo para quedarse.
Dolphin Anty para gestión de múltiples cuentas: funciones, automatización e integración de proxies
Cómo usar Dolphin Anty para gestionar múltiples cuentas: perfiles de navegador, Cookie Robot, escenarios, Synchronizer, automatización por API y tres formas de conectar proxies de SotaProxy. Código promocional SOTA20 con 20% de descuento.
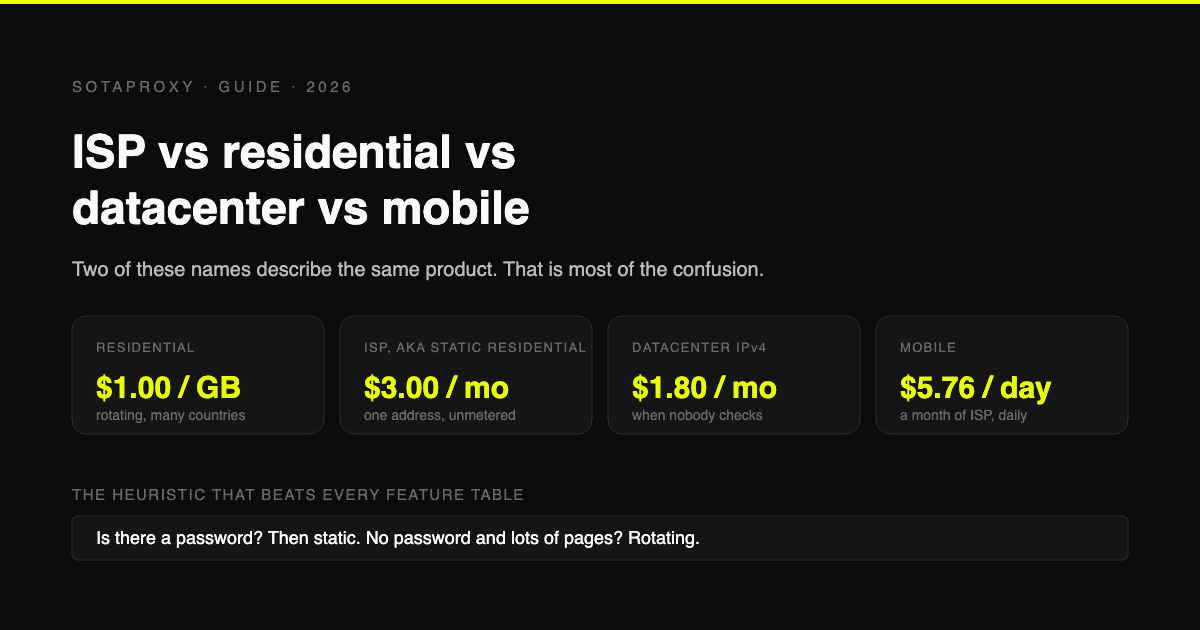
Proxies ISP, residenciales, de datacenter y móviles: cuál necesitas realmente
Los proxies residenciales estáticos y los ISP son el mismo producto con dos nombres distintos, por eso la mitad de las comparaciones terminan confrontando una cosa consigo misma. Qué es cada tipo, cuánto cuesta por unidad y para qué tarea específica funciona mejor cada uno.
Por qué un proxy que funciona no es suficiente: checklist de ToDetect antes del lanzamiento
Un proxy que funciona no garantiza un entorno de navegador coherente. Descubre cómo ToDetect verifica la IP, el DNS, WebRTC y las señales de huella digital del navegador antes del lanzamiento.
¿Cuántas cuentas de X (Twitter) puedes tener en 2026? (El límite de 10 es por teléfono, no por persona)
X no establece límite oficial de cuentas por usuario. El número 10 que todos mencionan se refiere a cuántas cuentas puedes asociar a un mismo número de teléfono. Las restricciones reales son los 50 posts diarios en cuentas gratuitas, casos de uso duplicados y cuentas que interactúan entre sí.
Reddit "You've Been Blocked by Network Security": Todas las causas y la solución para cada una
No es un baneo y no hay nada que apelar. Proviene del edge de Reddit, se aplica a tu conexión y tiene seis causas. Aquí te mostramos cómo identificar cuál tienes y cuánto dura cada una.