Налаштування проксі в Chrome браузері для мультиакаунтів
Налаштуйте проксі в Chrome браузері для управління мультиакаунтами. Дізнайтеся про системні налаштування, розширення, антидетект браузери та кращі практики для операторів у
Ви, ймовірно, опинилися в тій самій ситуації, з якою рано чи пізно стикається більшість серйозних медіабаєрів. Проксі проходить тести, перевірка IP виглядає чистою, акаунт Facebook або TikTok заходить у систему, але потім акаунт все одно отримує прапорець, чекпоінт або згорає після короткого періоду роботи. Зазвичай це не проблема «поганого проксі». Це проблема проксі в Chrome браузері, точніше, нерозуміння того, як Chrome обробляє мережеву маршрутизацію, коли ви жонглюєте кількома акаунтами, потоками клоакінгу, геотаргетованими кампаніями та антидетект профілями.
Базове налаштування Chrome працює для повсякденного перегляду. Воно швидко ламається, коли ви використовуєте AdsPower, Dolphin Anty, GoLogin, Multilogin або Hidemyacc з окремими акаунтними ідентичностями та різними шляхами трафіку. Якщо ви займаєтеся фармінгом акаунтів, прогріванням Facebook активів, запуском рекламних акаунтів TikTok або перевіркою регіональних лендінгів, витік зазвичай відбувається в розриві між браузерним профілем та фактичним мережевим стеком. Якщо ви ще не перевірили свій DNS шлях, перегляньте цей розбір поведінки proxy DNS та шляхів витоку.
Зміст
- Чому ваше стандартне налаштування проксі Chrome дає витік
- Методи налаштування проксі Chrome та їх обмеження
- Підбір типу проксі до критично важливих завдань
- Робочий процес антидетект браузера
- Перевірка з'єднання та усунення витоків
- Масштабування ваших операцій з кращими практиками
Чому ваше стандартне налаштування проксі Chrome дає витік
Типовий шаблон збою простий. Ви встановлюєте проксі на рівні системи, відкриваєте Chrome, підтверджуєте, що видимий IP змінився, і припускаєте, що сесія браузера ізольована. Потім ви запускаєте кілька рекламних акаунтів, можливо, один у чистому Chrome, а кілька інших в AdsPower або Multilogin, і один кластер починає спрацьовувати на перевірки або виклики входу, тоді як інший виглядає стабільним.
Це відбувається тому, що Chrome не поводиться як самодостатній браузер з власною повною панеллю керування проксі. Він спирається на операційну систему для ручних налаштувань проксі, і цей дизайн виносить маршрутизацію, правила обходу та автентифікацію за межі браузера в багатьох налаштуваннях, як задокументовано в довіднику Chrome proxy API. Для звичайних користувачів це нормально. Для операторів мультиакаунтів це створює сліпі зони.
Видимий IP - це не вся сесія
Перевірка видимого IP доводить лише одне. Один запит пішов через проксі.
Вона не доводить, що кожен запит у цьому профілі йшов тим самим маршрутом. Вона не доводить, що DNS залишився вирівняним. Вона не доводить, що ваш антидетект браузер дотримувався шляху Chrome на рівні системи. І вона точно не доводить, що ваш акаунт Facebook або TikTok бачив стабільну ідентичність браузера, прив'язану до того самого регіону та мережевих характеристик протягом усієї сесії.
Практичне правило: Якщо проксі налаштовано поза профілем, який ви використовуєте, припускайте, що профіль може дати витік, поки ви не перевірите інакше.
Для налаштувань фармінгу акаунтів та клоакінгу небезпечна частина - це хибна впевненість. Оператори часто думають, що вони в безпеці, тому що Chrome показує правильну країну в перевірці. Тим часом фактичне робоче середовище включає кілька профілів, стани розширень, збережені облікові дані та пісочниці браузерів з власною мережевою логікою.
Звідки насправді беруться бани
Багато банів, які звинувачують у «низькоякісних проксі», насправді є невідповідностями між цими рівнями:
- Ідентичність браузерного профілю, яка заявляє одне місцезнаходження
- Мережевий маршрут, що виходить через інший шлях
- Поведінка DNS, яка не відповідає вихідному вузлу
- Постійність сесії, яка змінюється занадто агресивно або недостатньо
- Намір акаунта, який виглядає незвичайно, коли кілька активів погано спільно використовують інфраструктуру
Ось чому стандартні посібники з налаштування не дуже допомагають. Вони навчають вас, як змінити шлях. Вони не навчають вас, як ізолювати шлях для кожного акаунта.
Методи налаштування проксі Chrome та їх обмеження
Покупець входить в один акаунт Facebook через британський проксі в Chrome, а потім відкриває антидетект профіль, призначений для Німеччини. Chrome все ще виглядає «налаштованим». Оператор все ще бачить значок проксі або значок розширення. Але дві сесії не обов'язково використовують один і той же мережевий стек, і саме в цьому розриві починається більшість пошкоджень акаунтів.
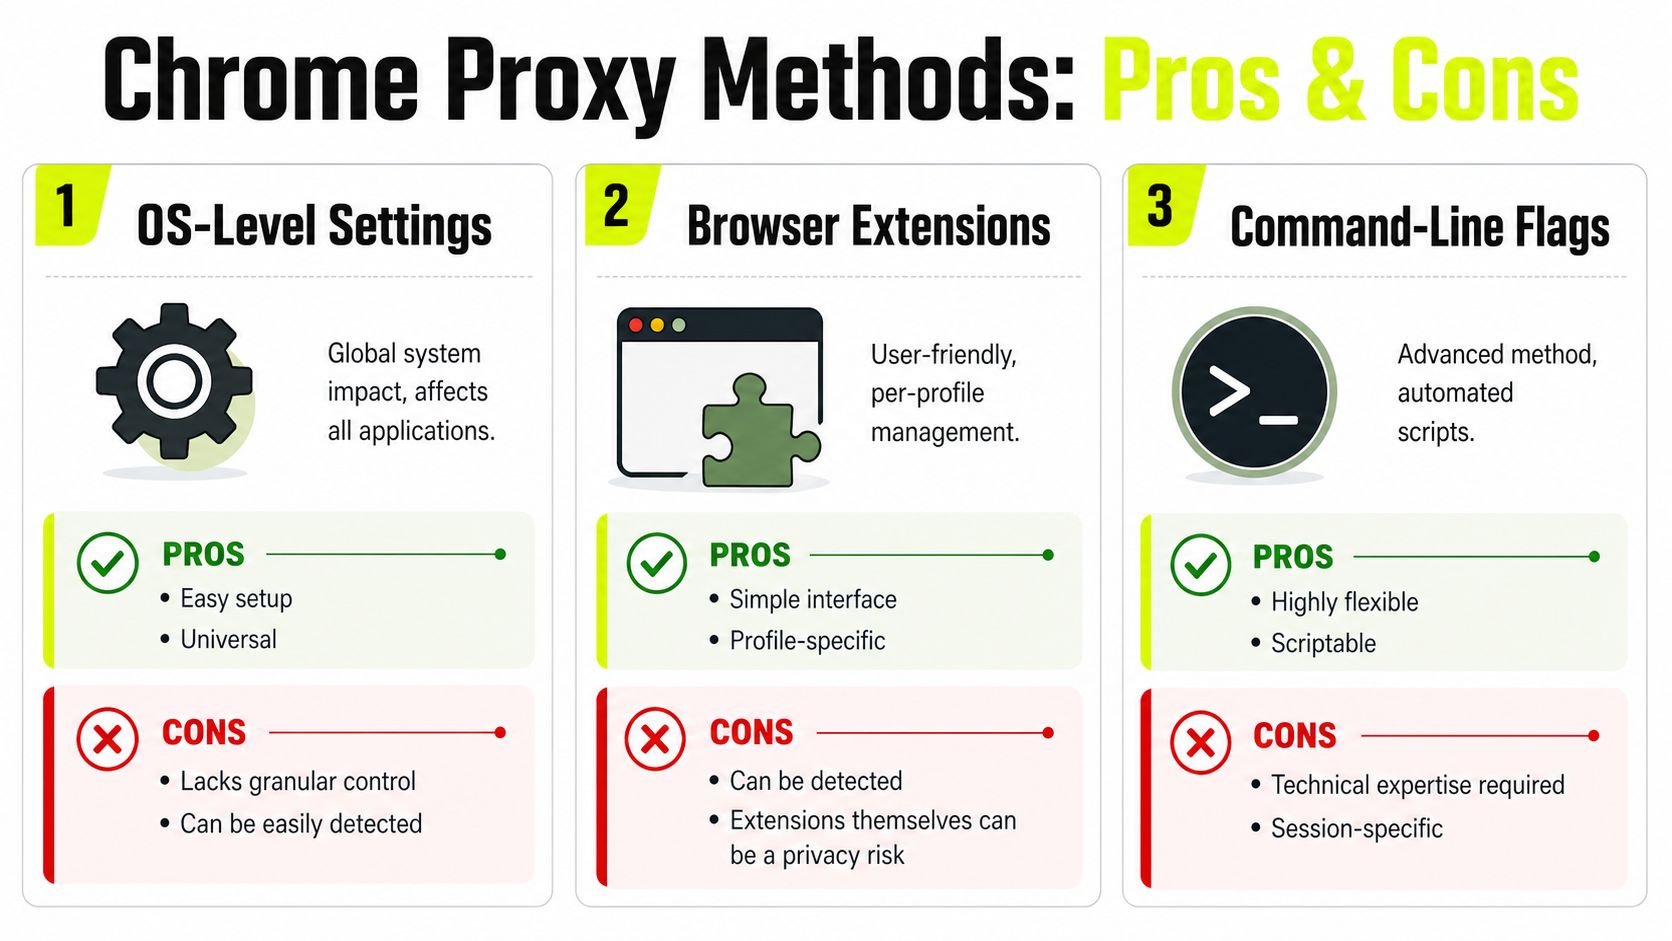
Chrome має три поширені способи встановити проксі. Всі вони можуть працювати. Жоден з них не дає чистої ізоляції акаунт-за-акаунтом сам по собі, що є стандартом, необхідним операторам мультиакаунтів.
Системні налаштування проксі
Це налаштування, яке багато людей мають на увазі, коли кажуть, що налаштували проксі в Chrome. Вони відкривають Chrome, натискають на Система, і Chrome відправляє їх до панелі проксі операційної системи.
Цей дизайн підходить для одного браузера, що виконує одну роботу. Він слабкий для операцій з рекламними акаунтами.
Проблема в області дії. Системні налаштування проксі спочатку застосовуються на рівні машини, а Chrome успадковує цей маршрут. Якщо одному акаунту потрібен статичний US residential IP, іншому потрібна Франція, а третій повинен залишитися локальним для білінгової роботи, метод на рівні ОС перетворює все це на жонглювання. Браузер більше не є одиницею контролю. Вся машина є.
Це створює передбачувані точки збою:
- Занадто багато трафіку ділить один маршрут. Сесії браузера, інструменти підтримки, завантажувачі та фонові додатки можуть потрапляти на той самий вихідний IP.
- Гео-перемикання стає неакуратним. Зміна країн для одного акаунта може вплинути на іншу сесію, про яку ви забули, що була відкрита.
- Обробка облікових даних незручна. Запити автентифікації, збережені облікові дані та діалоги ОС додають тертя саме там, де вам потрібне повторюване налаштування.
- Конфлікт антидетекту є звичайним. Якщо антидетект браузер запускає власний ізольований стек проксі, системне налаштування може бути проігноровано. Якщо ні, системний маршрут може просочитися в профілі, які повинні були залишатися окремими.
Остання точка - це та, яку пропускають стандартні посібники Chrome. Вони пояснюють, як відправити Chrome через проксі. Вони не пояснюють, що відбувається, коли Chrome є лише одним шаром усередині більшого акаунтного середовища.
Розширення, що використовують Chrome proxy API
Розширення проксі переміщують контроль в інтерфейс браузера, що робить їх простішими для ручного перемикання та командного використання. Для легких робочих процесів це допомагає.
Для рекламних акаунтів компроміс полягає в складності профілю. Кожне розширення стає частиною стану профілю. Воно додає файли, дозволи, поведінку оновлень та ще одне місце, де налаштування можуть відхилятися. Якщо розширення не застосовує правило, виходить з ладу після оновлення або зберігає автентифікацію неузгоджено між клонованими профілями, мережеве налаштування перестає бути передбачуваним.
Я використовую розширення для тестування та короткострокових завдань. Я уникаю їх як основу для високоцінних акаунтів.
Вони також не вирішують основної проблеми ізоляції самі по собі. Розширення може контролювати трафік Chrome всередині цього контексту браузера, але це не гарантує гармонії з власною моделлю призначення проксі антидетект браузера. Якщо антидетект профіль очікує, що облікові дані проксі, часовий пояс, політика WebRTC та поведінка DNS будуть прив'язані всередині профілю, зовнішній шар розширення може працювати проти цього дизайну замість того, щоб допомагати йому.
Прапорці запуску з командного рядка
Прапорці запуску дають більш жорсткий контроль і краще підходять для автоматизації, ніж два інших методи. Ви можете визначити поведінку проксі під час запуску, скриптувати її та зберігати шаблон запуску узгодженим для повторюваних завдань.
Chrome також підтримує детальні правила проксі, поведінку обходу та обробку за конкретною схемою, що має значення, коли вам потрібно бути точним щодо того, як маршрутизується трафік. Нотатки про дизайн проксі Chromium корисні, якщо ви будуєте контрольовані середовища запуску. Якщо вам потрібен чіткіший погляд на те, як безпечні шари проксі вписуються в зашифрований браузерний трафік, також варто переглянути це пояснення SSL проксі-сервера та безпечного потоку трафіку.
Недолік полягає в операційних накладних витратах. Прапорці сильні в фреймворках ботів, QA установках та внутрішніх інструментах, де запуск скриптований і контрольований. Вони слабші для щоденної роботи баєрів, де людині потрібно повторно відкривати сесії, міняти акаунти, переглядати лендінги та відновлюватися від чекпоінтів платформи без постійного редагування рядків запуску.
Для чого насправді підходить кожен метод
Найчистіший спосіб оцінити методи проксі Chrome - за роботою:
- Системні налаштування підходять для перегляду одного маршруту, простих тестів та змін трафіку на рівні всієї машини.
- Розширення підходять для тимчасового перемикання та зручності на рівні браузера, але вони збільшують площу поверхні профілю.
- Прапорці запуску підходять для автоматизації та повторюваних скриптових середовищ, де параметри запуску контролюються.
Для мультиакаунтної закупівлі медіа обмеження однакове для всіх трьох методів. Контроль проксі Chrome все ще окремий від контейнера ідентичності, якщо браузер, який ви використовуєте, не прив'язує мережеві налаштування безпосередньо до кожного профілю. Якщо цей шар ізоляції профілю відсутній, або якщо він конфліктує з власним шляхом маршрутизації Chrome, бани звинувачують провайдера проксі, коли справжня проблема полягає в налаштуванні.
Підбір типу проксі до критично важливих завдань
Вибір неправильного типу проксі створює повільні збої. Вхід може спрацювати. Кампанія може навіть запуститися. Якість акаунта все одно погіршується, тому що тип мережі не відповідає роботі.
Для медіа-закупівлі, фармінгу акаунтів, клоакінгу та перегляду геотаргетованих кампаній я дивлюся на чотири речі спочатку. Довіра, швидкість, контроль сесії та вартість. Вони мають більше значення, ніж маркетингові ярлики.
Якщо ви обробляєте зашифровані сесії або доступ до акаунтів, чутливих до регіону, розуміння практичних відмінностей між транспортними налаштуваннями також допомагає. Цей огляд SSL проксі-сервера та як він вписується в безпечні потоки трафіку варто переглянути поряд з маршрутизацією браузера.
У чому сильний кожен тип проксі
Residential проксі найкраще підходять для соціальних платформ, коли довіра має найбільше значення. Вони виглядають ближче до звичайного користувацького трафіку. Це робить їх вибором за замовчуванням для створення акаунтів Facebook і TikTok, фармінгу акаунтів, перегляду реклами та геотаргетованих перевірок, де перевірка платформи висока. Компроміс полягає у вартості та іноді нижчій сирій швидкості, ніж у чистіших маршрутів датацентрів.
Mobile проксі корисні, коли цільова платформа значно довіряє трафіку мобільного походження або коли вам потрібна мережева поза, що змішується з поведінкою мобільних додатків і мобільного вебу. Вони можуть бути сильними для високофрикційних соціальних середовищ. Вони зазвичай дорожчі і можуть бути менш передбачуваними для команд, яким потрібні стабільні робочі процеси десктопного браузера.
Datacenter проксі - це про швидкість і обсяг. Вони підходять для скрапінгу публічних даних, QA перевірок, масових завантажень та завдань, де довіра платформи не є основною проблемою. Зазвичай вони першими згорають при чутливих акаунтних діях. Я б не використовував їх як маршрут за замовчуванням для серйозного управління акаунтами Facebook або TikTok.
IPv6 проксі можуть працювати, коли ціль добре підтримує IPv6, а ваш робочий процес виграє від масштабу або ефективності вартості. Вони не є універсальним виправленням. Багато операторів змушують їх виконувати роботи, які насправді потребують сильніших сигналів довіри. Якщо ваш цільовий стек, клоакер або система антифроду непослідовно обробляють IPv6, ви створюєте уникний шум.
Матриця використання типів проксі
| Тип проксі | Основне використання | Оцінка довіри IP | Швидкість | Вартість |
|---|---|---|---|---|
| Residential | Акаунти Facebook і TikTok, фармінг акаунтів, геотаргетовані рекламні перевірки | Висока | Середня | Висока |
| Mobile | Чутливі соціальні потоки, трафікова поза, схожа на мобільну, важкі середовища перевірки | Висока | Середня | Висока |
| Datacenter | Скрапінг, QA, збір публічних даних, швидкі нечутливі завдання | Від низької до середньої | Висока | Низька |
| IPv6 | Завдання, орієнтовані на масштаб, де підтримка цілі надійна | Змінна | Висока | Від низької до середньої |
Багато команд втрачають гроші, використовуючи один клас проксі для всього. Це лінивий дизайн інфраструктури. Різні завдання створюють різний ризик.
Якщо акаунт дорого замінювати, платіть за довіру. Якщо завдання дешеве та повторюване, платіть за швидкість.
Для клоакінгу та перевірки попереднього лендінгу я також відокремлюю трафік перегляду від трафіку управління. Браузеру, який перевіряє геотаргетовану сторінку, не потрібно спільно використовувати той самий пул проксі, що й браузеру, який редагує білінг, підтверджує бізнес-налаштування або прогріває рекламний акаунт.
Робочий процес антидетект браузера
Ви запускаєте прогрітий профіль Facebook в антидетект браузері, тест проксі показує зелений, але акаунт все одно спрацьовує на чекпоінт після кількох дій. У багатьох випадках сам проксі не є проблемою. Проблема в тому, що звички проксі на рівні Chrome не відображаються чисто на стек ізольованих профілів антидетект браузера.
Це точка збою, яку пропускають стандартні посібники Chrome. AdsPower, Dolphin Anty, GoLogin, Multilogin та Hidemyacc не успадковують те, що ви встановили на рівні хост-браузера або ОС. Вони будують контейнери профілів з власним сховищем, правилами відбитків, логікою запуску та прив'язкою проксі. Якщо проксі приєднаний не в тому місці, ви можете отримати чисто виглядаюче налаштування Chrome та брудну сесію акаунта.
Чому налаштування Chrome не працюють всередині антидетект інструментів
Антидетект профіль має власний мережевий контекст. Хост-машина може показувати один IP, поки профіль використовує інший, або відмовляє способами, які оператор не помічає, поки акаунт не почне видавати попередження.
Я бачу чотири повторювані режими збою:
- Відсутній проксі на рівні профілю: Проксі машини встановлено, але антидетект профіль запускається без власного прив'язаного маршруту.
- Невідповідність відбитка та мережі: Часовий пояс, мова, поза WebRTC або геолокація не вирівнюються з регіоном проксі.
- Спільна інфраструктура між акаунтами: Кілька профілів повторно використовують той самий вихідний шлях або шаблон автентифікації та створюють зв'язок.
- Резервний трафік хоста: Деякі запити уникають через локальний маршрут, тому що середовище було налаштовано лише наполовину.
Ось чому оператори акаунтів отримують бани на «хороших» residential або mobile IP. Якість IP була нормальною. Ізоляція - ні.
Якщо ви хочете налаштування, орієнтоване на профіль, замість того, щоб покладатися на поведінку Chrome на рівні хоста, ця інтеграція антидетект браузера Afina для контролю проксі на рівні профілю - це тип поєднання, що варто переглянути.
Як правильно прив'язати проксі та профіль
Порядок має більше значення, ніж думають багато операторів.
- Спочатку створіть профіль браузера.
- Встановіть передбачуваний пристрій та позу відбитка перед будь-яким входом або завантаженням сторінки.
- Додайте проксі всередині власного поля проксі антидетект браузера, а не лише в налаштуваннях Chrome або системи.
- Запустіть власний тест з'єднання профілю, якщо браузер його надає.
- Відкрийте IP і перевірку витоку всередині цього точного профілю.
- Тільки потім входьте у Facebook, TikTok, BM, Ads Manager або панель клоакера, прив'язану до цієї ідентичності.
Профілі забруднюються рано. Якщо цільова платформа бачить неправильний маршрут при першому контакті, виправлення проксі після цього не стирає цей перший сигнал.
Одна помилка, яку я все ще бачу, - це імпорт cookies перед тим, як маршрут стабілізується. Для вивірених акаунтів це необережно. Cookies, локальне сховище, поза пристрою та мережевий шлях повинні узгоджуватися з першого запиту.
Ось корисне покрокове керівництво для команд, які віддають перевагу візуальній довідці перед налаштуванням профілів у масштабі:
Що перевірити перед відкриттям цільової платформи
Зеленого статусу проксі недостатньо. Профіль повинен виглядати внутрішньо узгодженим.
Використовуйте цю передпольотну перевірку:
- Вирівнювання регіону: Країна проксі, часовий пояс, мова браузера та заявлена локаль пристрою повинні відповідати історії акаунта та завданню.
- Дизайн сесії: Використовуйте липкі сесії для управління акаунтом та білінгової роботи. Використовуйте ротацію лише там, де завдання може терпіти зміни ідентичності.
- Стабільність автентифікації: Повторювані запити автентифікації проксі потрібно виправити перед входом. Ці переривання створюють шум під час прогрівання та чутливих дій.
- Немає витоку маршруту: Підтвердіть, що профіль не повертається до з'єднання хоста для DNS, WebRTC або запитів запуску.
Для мультиакаунтної роботи виграє нудна інфраструктура. Профіль з правильно прив'язаним проксі, стабільним відбитком та без витоку хоста зазвичай триватиме довше, ніж налаштування, зібране з стандартних налаштувань Chrome, розширень та пізніх виправлень.
Перевірка з'єднання та усунення витоків
Збій зазвичай проявляється в найгірший момент. Ви відкриваєте прогрітий рекламний акаунт, вхід виглядає нормально, потім платформа бачить один IP на першому запиті, інший на пізнішому запиті активу, і шлях резольвера, який не відповідає жодному. Ось як стабільні акаунти отримують прапорці через налаштування, які виглядали добре в стандартному Chrome.
У мультиакаунтній роботі перевірка повинна відбуватися всередині точного антидетект профілю, який запустить сесію. Тестування в системному Chrome доводить, що хост-браузер може досягти проксі. Воно не доводить, що ізольований профіль володіє DNS, WebRTC, стартовим трафіком або повторним використанням з'єднання. Стандартні перевірки проксі Chrome пропускають цю відмінність, і ось чому оператори думають, що проксі чистий, поки ціль все ще бачить змішаний мережевий стан.
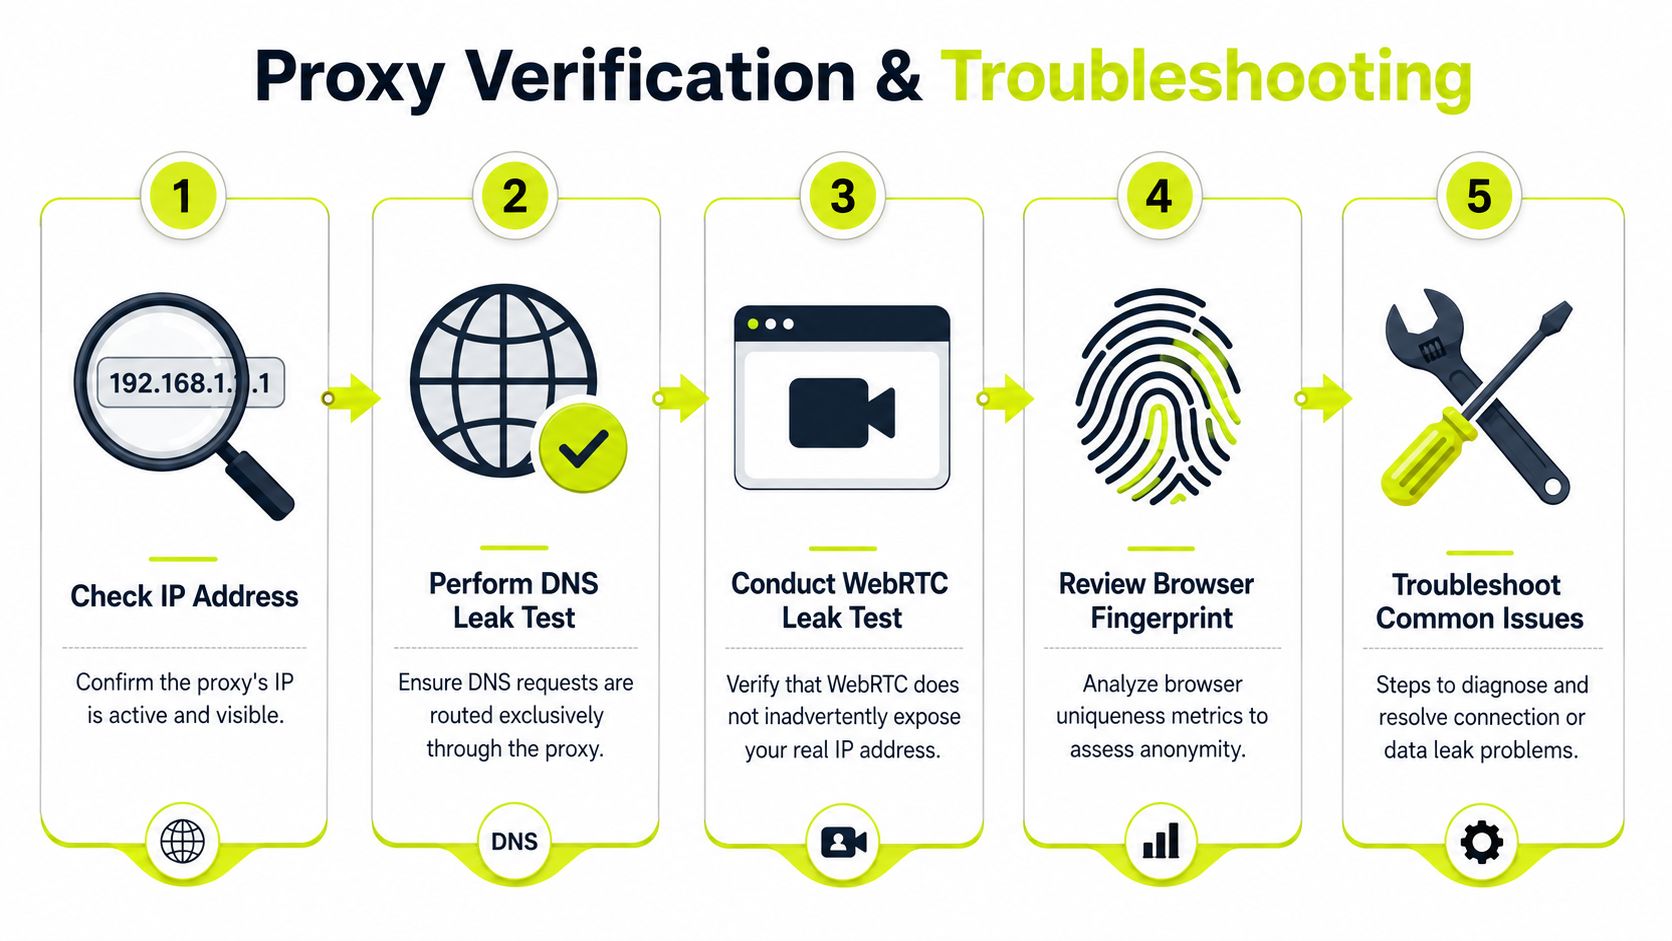
Реальна процедура перевірки
Моя базова перевірка виходить за межі інструментів відображення IP.
Виконайте ці перевірки в живому профілі, перед входом і знову після будь-якої зміни проксі:
- Перевірка IP та ASN: Підтвердіть, що вихідний IP, профіль оператора або хостингу, і країна відповідають звичайному шаблону акаунта.
- Перевірка DNS: Переконайтеся, що пошуки вирішуються через шлях проксі, а не через резольвер хоста або ISP.
- Перевірка WebRTC: Переконайтеся, що локальні інтерфейси та деталі маршрутизації хоста не відкриті.
- Перевірка узгодженості відбитка: Перегляньте часовий пояс, локаль, мову та геолокацію проти регіону проксі.
- Перевірка повторного завантаження: Оновіть після короткої паузи та підтвердіть, що той самий маршрут зберігається через запити.
Одного чистого результату недостатньо. Цільова платформа побачить послідовність запитів, а не один скріншот з перевірки IP.
Повторювані запити автентифікації проксі є ще одним попереджувальним знаком. Їх часто неправильно читають як погану якість проксі, коли насправді проблема полягає в обробці автентифікації всередині стека браузера. Якщо це відбувається, цей посібник щодо помилок 407 proxy authorization required варто переглянути перед продовженням тестування акаунтів.
Де зазвичай відбуваються витоки
Слабке місце рідко буває тільки проксі. Це передача між поведінкою Chrome та ізольованим профілем антидетект браузера.
Це шаблони, які я бачу найчастіше:
- Повторне використання з'єднання після зміни проксі: Браузери сімейства Chrome тримають сокети активними. Якщо ви ротуєте і клацаєте на ціль негайно, деякі запити все ще можуть їхати старим з'єднанням.
- DNS на хості, трафік на проксі: Сторінка завантажується через проксі, але поведінка резольвера все ще вказує назад на локальну машину або ISP.
- WebRTC розкриває локальні мережеві деталі: Це з'являється в недбалих збірках профілів та в середовищах, де захист браузера ніколи не тестувався після імпорту.
- Стартові запити уникають маршруту профілю: Перевірки оновлень, попередні з'єднання, трафік розширень або допоміжні процеси можуть спрацювати до повного розміщення профілю.
- Антидетект профіль ізольований, але проксі все ще контролюється на рівні ОС: Цей розкол створює конфліктуючі сигнали, які стандартні посібники Chrome не враховують.
Останнє завдає більше шкоди, ніж люди визнають. Стандартні налаштування проксі Chrome були побудовані для одного екземпляра браузера, що слідує одному системному маршруту. Антидетект браузери намагаються ізолювати кожен профіль, але якщо частина трафіку все ще залежить від мережі на рівні хоста, акаунт більше не представляє одну зв'язну ідентичність.
Практичний спосіб тестування після ротації
Після зміни маршруту не довіряйте першому завантаженню сторінки.
Використовуйте коротку процедуру скидання:
- Закрийте вкладки, прив'язані до старої сесії.
- Застосуйте новий проксі та зачекайте, поки профіль встановиться.
- Запустіть перевірки IP, DNS та WebRTC всередині того самого профілю.
- Перезавантажте тест ще раз після короткої паузи.
- Відкрийте ціль тільки після того, як обидві перевірки збігаються.
Це має значення для рекламних акаунтів, білінгових потоків, сторінок перегляду клоакера та гео-валідації. Будь-яке завдання, що залежить від стабільної ідентичності, може зламатися, якщо браузер змішує старі сокети, нові IP та DNS на стороні хоста.
Моє правило просте. Якщо маршрут змінився, доведіть, що весь профіль змінився разом з ним. Якщо профіль не може це довести, не чіпайте акаунт.
Масштабування ваших операцій з кращими практиками
При малому обсязі погана звичка проксі коштує часу. У масштабі вона призводить до прапорців на акаунтах.
Розрив зазвичай відбувається, коли команди розглядають налаштування проксі Chrome та профілі антидетект браузера так, ніби вони контролюють один і той самий мережевий шлях. Вони не завжди це роблять. Стандартне керівництво Chrome було побудовано навколо одного браузера, що слідує одному маршруту на рівні хоста. Оператори мультиакаунтів запускають ізольовані профілі, різні рівні довіри, різні геолокації та різні цілі сесій одночасно. Якщо ваш процес не відображає цей розкол, ви отримуєте перехресне забруднення: правильні cookies на неправильному маршруті або правильний проксі в профілі, який все ще дає витік поведінки хоста через інший шар.
Організовуйте за ризиком, а не за зручністю
Команди, які тримають акаунти живими найдовше, не призначають проксі на основі того, кому потрібен перший. Вони зіставляють їх з роботою та ризиком цієї роботи.
- Сесії управління акаунтом: Використовуйте липкі маршрути з довгою безперервністю. Зміни Business Manager, білінгова робота, перевірки ID та відновлення платежів потребують стабільної мережевої ідентичності.
- Профілі витрат та запуску: Тримайте їх близько до нормальної операційної геолокації та історії пристрою акаунта. Випадкові ротації створюють тертя перегляду.
- Перегляд реклами та гео-валідація: Використовуйте окремі регіональні маршрути. Не запускайте широкі перевірки з тих самих IP, які володіють акаунтом.
- Скрапінг та дослідження: Розмістіть їх на швидшій, менш довірливій інфраструктурі, щоб вони не забруднювали трафік управління.
- Потоки, орієнтовані на рецензента: Ізолюйте їх від трафіку власника повністю.
Це розділення знижує експозицію. Воно також робить усунення несправностей швидшим, тому що кожен клас профілів має одну мету.
Якщо блокування все ще з'являються, виправте шаблон за ними, а не тільки IP. Цей посібник про те, як уникнути IP-банів під час повторної активності акаунта, є корисною довідкою.
Стандартизуйте частини, які оператори зазвичай залишають без документації
Як тільки команда проходить кілька десятків профілів, пам'ять перестає працювати. Хтось імпортує cookies в неправильне середовище. Хтось ротує маршрут під час теплої сесії. Хтось відкриває акаунт у хост-браузері, тому що антидетект браузер повільно запускався.
Напишіть правила для точок збою:
- Іменування профілів: Включіть платформу, геолокацію, власника акаунта та клас проксі
- Затверджені поєднання: Визначте, які типи проксі дозволені для білінгу, фармінгу, запуску, перегляду та скрапінгу
- Час ротації: Вкажіть, коли маршрут може змінюватися, а коли ні
- Володіння: Обмежте, хто може редагувати налаштування проксі, відбитки браузера та сховище сесій
- Кроки карантину: Видаліть невдалі профілі з виробництва, поки вони знову не пройдуть перевірки
- Журнали змін: Записуйте заміни проксі, імпорти cookies, редагування платежів та основні події довіри
Це операційна гігієна. Вона запобігає виду неузгодженості, яка звинувачується в «поганих проксі», коли неконтрольована обробка була проблемою.
Будуйте для повторюваності через ізольовані браузери
Найбільша помилка масштабування - це припущення, що антидетект браузер виправляє узгодженість мережі сам по собі. Він ізолює лише частину середовища. Якщо команда все ще керує маршрутами з логікою на рівні хоста, спільними розширеннями або змінами системного проксі ad hoc, стек браузера та мережевий стек можуть розійтися.
Ставтеся до кожного профілю як до однієї одиниці: відбиток, cookies, часовий пояс, мова, шлях DNS, поведінка WebRTC та призначення проксі. Керуйте ними разом. Перевіряйте їх разом. Замінюйте їх разом, коли щось ламається.
Я бачив, як стабільні акаунти переживали агресивні перевірки платформи на середній інфраструктурі, тому що оператор тримав ці змінні вирівняними. Я також бачив, як високоякісні residential маршрути зазнають невдачі, тому що профіль був погано скопійований, а мережеві правила змінювалися поза браузером.
Зменшуйте складність перед додаванням обсягу
Більше акаунтів не вимагають більше типів проксі. Вони вимагають менше винятків.
Почніть з невеликої кількості затверджених робочих процесів. Один для володіння акаунтом та білінгу. Один для операцій кампанії. Один для гео-валідації. Один для дослідження. Якщо новий робочий процес не може пояснити, чому йому потрібен інший маршрут, він, ймовірно, не потребує його.
Команди, які добре масштабуються, зберігають налаштування нудним. Нудні налаштування легше перевірити, легше навчити та важче неправильно використовувати.
Оператори, які тривають, - це не ті, у кого найбільший пул проксі. Це ті, хто тримає кожен акаунт всередині однієї зв'язної мережевої історії.
Якщо вам потрібна інфраструктура, побудована для управління акаунтами, скрапінгу, гео-перевірок та робочих процесів антидетекту, ознайомтеся з Sota Proxy. Вона охоплює residential, mobile, ISP та datacenter варіанти, і якщо ви направляєте інших операторів або клієнтів, її партнерська програма пропонує до 40% комісії.
Схожі статті

Як побудувати інфраструктуру захисту рекламного трафіку з Cloaking.House та SotaProxy
Дізнайтеся, як створити надійний стек для рекламного трафіку з проксі, браузерними профілями та клоакінгом для тестування GEO, фільтрації та усунення проблем у кампаніях.
Підробка цифрових відбитків: методи, виявлення та використання антидетект браузерів
Дізнайтеся, як працює підробка цифрових відбитків, які методи використовуються для обходу виявлення, і як антидетект браузери з проксі безпечно керують мультиакаунтними операціями.
Моніторинг у реальному часі
Моніторинг у реальному часі. Моніторинг проксі-мереж, рекламних акаунтів та систем збору даних у реальному часі. Метрики, сповіщення, SLA та практичні тактики
Мережева надлишковість для проксі та платформ автоматизації
Дізнайтеся, як мережева надлишковість підтримує працездатність проксі та платформ автоматизації. Розглядаємо активні/пасивні схеми, мультирегіональні кластери, налаштування відмовостійкості та забезпечення доступності 99,9%
Географічний розподіл інфраструктури проксі-серверів
Опануйте географічний розподіл інфраструктури проксі-серверів. Дізнайтеся, як обирати локації, типи проксі та стратегії маршрутизації для верифікації реклами, веб-скрейпінгу
Що таке Sticky Session: технічний посібник для користувачів проксі
Дізнайтеся, що таке sticky session, як працює прив'язка сесій у балансувальниках навантаження та проксі-серверах, і коли її використовувати для мультиакаунтингу, скрейпінгу та рекламних кампаній.